Ataque à Cadeia de Suprimento de Carteiras de Hardware é um tipo de ataque de segurança direcionado aos dispositivos de armazenamento de ativos criptográficos durante o seu ciclo de distribuição. Os atacantes podem, antes de os dispositivos chegarem ao utilizador final, comprometer componentes do dispositivo, inserir módulos maliciosos ou modificar o processo de inicialização, transformando um dispositivo que deveria proteger chaves privadas numa porta de entrada para o vazamento de ativos. Ao contrário dos ataques cibernéticos tradicionais, os ataques à cadeia de suprimento podem ocorrer antes do utilizador utilizar o dispositivo pela primeira vez, tornando-os mais difíceis de detectar.
No dia 9 de outubro de 2026, o fabricante de carteiras de hardware Ledger anunciou que estava a investigar relatórios de perdas anómalas de ativos de alguns utilizadores do Sudeste Asiático. Os utilizadores em questão tinham adquirido dispositivos Ledger através do distribuidor CryptoBilis. A Ledger solicitou posteriormente que o distribuidor suspendesse as vendas e envios, e emitiu recomendações de segurança para os utilizadores que compraram dispositivos recentemente. Relatórios subsequentes no dia 10 de outubro indicaram que a Ledger confirmou a existência de pelo menos um dispositivo afetado com um implante de hardware não autorizado, mas o alcance completo do ataque e a escala das perdas finais ainda estão a ser investigados.
Este incidente trouxe novamente à tona a questão da segurança da cadeia de suprimento das carteiras de hardware. As carteiras frias são geralmente vistas como ferramentas importantes para proteger as chaves privadas de ativos criptográficos, mas a sua segurança não depende apenas de algoritmos criptográficos e chips de segurança, mas também de uma cadeia de confiança completa desde a produção até a entrega do dispositivo. Este artigo irá, com base no incidente da Ledger, explicar como funcionam os ataques à cadeia de suprimento de carteiras de hardware, os riscos de segurança que podem causar e como os utilizadores comuns podem reduzir as ameaças relacionadas.
Pontos-chave
-
O ataque à cadeia de suprimento de carteiras de hardware refere-se a ataques em que os atacantes realizam modificações maliciosas durante a fabricação, transporte, armazenamento ou venda do dispositivo, fazendo com que os utilizadores utilizem dispositivos com vulnerabilidades de segurança sem o seu conhecimento.
-
Em outubro de 2026, a Ledger investigou um incidente de perdas de ativos de utilizadores que adquiriram dispositivos através do distribuidor CryptoBilis no Sudeste Asiático, com investigadores de blockchain a estimarem perdas suspeitas superiores a 8,6 milhões de dólares, embora este valor ainda não tenha sido oficialmente confirmado.
-
Os ataques à cadeia de suprimento não precisam necessariamente de comprometer diretamente o chip de segurança; os atacantes também podem obter informações sensíveis através de implantes de hardware adicionais, palavras-passe pré-definidas ou malware.
-
A verificação de autenticidade de uma carteira de hardware não é equivalente a uma auditoria de segurança física completa; mesmo que o dispositivo passe na verificação oficial, não há garantia de que não existam componentes de hardware maliciosos adicionais.
-
Os utilizadores devem prestar atenção aos canais de compra, à inicialização do dispositivo, ao backup das palavras-passe e à verificação das assinaturas de transação, estabelecendo um mecanismo de proteção de segurança que abranja todo o ciclo de vida da carteira de hardware.
O que é um ataque à cadeia de suprimento de carteiras de hardware?
Um ataque à cadeia de suprimento de carteiras de hardware refere-se a ataques em que os atacantes exploram vulnerabilidades no processo de fabricação e entrega da carteira para realizar modificações maliciosas no dispositivo ou no software relacionado, obtendo assim a oportunidade de roubar informações sensíveis, interferir nas assinaturas de transação ou controlar os ativos da carteira. Os alvos do ataque podem incluir não apenas a própria carteira de hardware, mas também a embalagem do dispositivo, as instruções de inicialização, o software associado e os canais de distribuição.
Normalmente, as carteiras de hardware armazenam chaves privadas através de chips de segurança ou outros mecanismos de gestão de chaves isolados, e as assinaturas de transação são geralmente realizadas internamente no dispositivo, evitando que as chaves privadas sejam expostas diretamente a computadores ou telemóveis conectados à rede. No entanto, este design de segurança tem um pressuposto importante: o dispositivo utilizado pelo utilizador e os seus processos de interação críticos devem ser confiáveis. Se o dispositivo já tiver sido modificado maliciosamente antes da entrega, os atacantes podem contornar a confiança do utilizador na origem do dispositivo, utilizando a inicialização, a exibição na tela ou a confirmação de transação para obter informações sensíveis.
A diferença entre um ataque à cadeia de suprimento e um ataque de phishing comum reside na localização do ataque. Os ataques de phishing geralmente induzem os utilizadores a revelar informações através de sites falsos, e-mails maliciosos ou engenharia social, enquanto os ataques à cadeia de suprimento podem alterar diretamente o dispositivo que o utilizador recebe. Mesmo que o utilizador não acesse sites suspeitos, ele pode estar em risco ao usar uma carteira de hardware comprometida.
O que aconteceu no incidente da Ledger? Por que isso gerou preocupações sobre a segurança da cadeia de suprimento?
No dia 9 de outubro de 2026, a Ledger anunciou que estava a investigar um incidente de perdas de ativos relatadas por alguns utilizadores do Sudeste Asiático. Os utilizadores em questão adquiriram carteiras de hardware Ledger através do distribuidor CryptoBilis, que anteriormente foi listado como um canal de vendas autorizado da Ledger em mercados como Indonésia, Malásia e Filipinas. A Ledger solicitou que a CryptoBilis suspendesse as vendas e envios de dispositivos e recomendou que os utilizadores que compraram dispositivos desse canal nos últimos 90 dias e que ainda não os tinham inicializado suspendessem o uso. Para os utilizadores que já tinham completado a inicialização, a Ledger sugeriu considerar a migração de ativos para dispositivos que utilizassem novas palavras-passe.
De acordo com a reportagem do The Block, investigadores de blockchain rastrearam transferências de fundos anômalas relacionadas, com algumas estimativas indicando perdas suspeitas superiores a 8,6 milhões de dólares, envolvendo blockchains como Bitcoin, Ethereum e Tron. No entanto, esses dados pertencem a análises de terceiros e não representam o valor final de perdas confirmado pela Ledger, e o número real de utilizadores afetados e a escala dos fundos ainda precisam ser verificados.
No dia 10 de outubro, novos desenvolvimentos surgiram na investigação do incidente. O The Verge relatou que a Ledger confirmou que pelo menos um dispositivo afetado tinha um implante de hardware não autorizado. Imagens públicas mostraram que havia um circuito adicional suspeito sob a tela do dispositivo, e os investigadores suspeitam que esse módulo poderia interceptar informações sensíveis exibidas durante o processo de inicialização do dispositivo e transmiti-las externamente através de componentes de comunicação. No entanto, as informações públicas ainda não são suficientes para provar que todos os dispositivos afetados foram atacados da mesma forma, nem para determinar se todas as perdas de fundos foram causadas por esse implante de hardware.
A chave para a atenção gerada por este incidente é que os dispositivos afetados podem não ser produtos falsificados no sentido tradicional, mas sim carteiras de hardware reais que foram fisicamente modificadas. Se os atacantes puderem manter o chip de segurança original enquanto adicionam componentes de hardware para roubar informações, então confiar apenas na verificação de autenticidade do chip pode não ser suficiente para identificar todos os riscos.
Como funciona um ataque à cadeia de suprimento de carteiras de hardware?
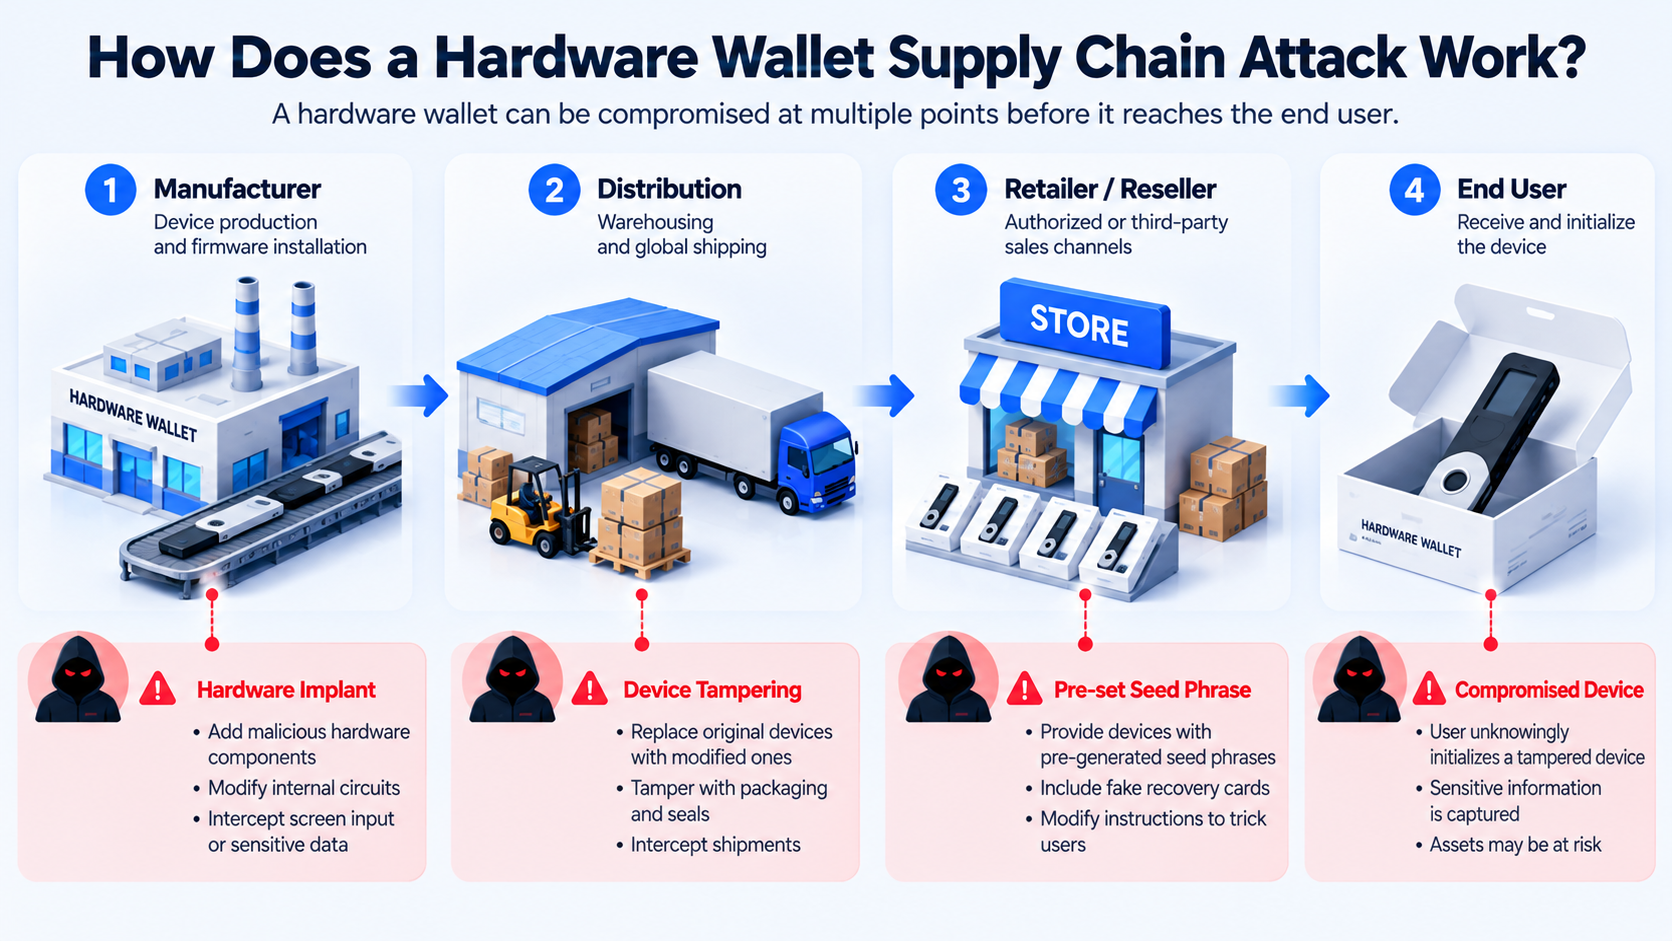
Os ataques à cadeia de suprimento de carteiras de hardware geralmente exigem que os atacantes obtenham algum nível de acesso ou controle antes que o dispositivo seja oficialmente utilizado. Dependendo das habilidades técnicas e dos objetivos dos atacantes, o ataque pode ocorrer em várias etapas, incluindo fabricação, armazenamento, logística, distribuição e inicialização do dispositivo.
Uma forma comum de ataque é a modificação física do dispositivo. Os atacantes podem abrir uma carteira de hardware real, adicionar componentes eletrônicos não autorizados no interior, e depois reembalar o dispositivo e entregá-lo ao utilizador. Esses componentes podem ser projetados para observar informações na tela, monitorar entradas ou interferir na comunicação entre o dispositivo e o ambiente externo. Em comparação com a quebra direta do chip de segurança, esse tipo de ataque pode optar por explorar as fraquezas de segurança dos componentes periféricos do dispositivo.
Outra forma é o ataque de palavras-passe pré-definidas. Normalmente, os utilizadores devem gerar novas palavras-passe aleatórias através de um dispositivo confiável, em vez de usar frases de recuperação fornecidas antecipadamente pelo vendedor. Se os atacantes gerarem e salvarem as palavras-passe antes da entrega do dispositivo e induzirem o utilizador a usar esse conjunto de palavras-passe para criar a carteira, os atacantes podem, na verdade, ter a capacidade de recuperar a carteira desde o início. Uma vez que o utilizador transfira ativos para o endereço relacionado, os atacantes podem recuperar a carteira em outros dispositivos usando as palavras-passe.
Além disso, os atacantes também podem utilizar software de gestão falso, falsificar avisos de atualização de firmware ou modificar as instruções de inicialização para implementar o ataque. Por exemplo, a embalagem do dispositivo pode incluir um código QR que solicita ao utilizador que acesse um site não oficial e insira as palavras-passe. Embora essa abordagem não envolva necessariamente a modificação do hardware interno do dispositivo, ela também explora a confiança do utilizador no processo de entrega do produto.
É importante enfatizar que as abordagens acima representam caminhos técnicos típicos de ataques à cadeia de suprimento e não significam que todas elas tenham sido confirmadas no incidente da Ledger em 2026. As barreiras técnicas, as condições de implementação e os impactos potenciais de diferentes métodos de ataque variam significativamente.
Os fabricantes de carteiras de hardware geralmente protegem as chaves privadas através de chips de segurança (Secure Element), assinaturas de firmware e mecanismos de autenticação do dispositivo. No caso da Ledger, o seu mecanismo de verificação de autenticidade Genuine Check valida a identidade do chip de segurança interno do dispositivo através de um processo de desafio e resposta criptográfica, ajudando a identificar dispositivos falsificados ou firmware não autorizado.
No entanto, a autenticidade do dispositivo e a integridade física são dois conceitos de segurança diferentes. A verificação de autenticidade confirma principalmente se os componentes de segurança críticos dentro do dispositivo são confiáveis, mas não necessariamente identifica componentes eletrônicos maliciosos adicionais que possam ter sido adicionados internamente. Por exemplo, se os atacantes mantiverem o chip de segurança original e inserirem um módulo de escuta próximo à tela ou a outros componentes periféricos, o dispositivo ainda pode passar na autenticação do chip de segurança, mas as informações sensíveis do utilizador podem ser interceptadas em outros pontos.
A Ledger deixou claro em sua documentação de segurança oficial que a verificação Genuine Check não pode detectar todas as modificações físicas não autorizadas, especialmente quando o chip de segurança original permanece intacto. Isso indica que a segurança das carteiras de hardware não deve depender apenas da verificação criptográfica, mas também considerar a integridade física do dispositivo, a gestão da cadeia de suprimento e o ambiente operacional do utilizador.
O incidente da Ledger em 2026 destacou ainda mais essa fronteira de segurança. De acordo com relatórios subsequentes de 12 de outubro, a Ledger afirmou que os casos confirmados ainda estavam concentrados nos dispositivos vendidos pela CryptoBilis, e o número de dispositivos afetados parecia ser limitado, sem evidências de que os sistemas internos da Ledger ou os canais de vendas diretos tivessem sido comprometidos. No entanto, a investigação ainda não foi concluída, e os detalhes sobre as etapas de inserção e os responsáveis pelo ataque ainda precisam ser determinados.
Qual é a diferença entre ataques à cadeia de suprimento de carteiras de hardware e ataques a carteiras tradicionais?
A principal diferença entre ataques à cadeia de suprimento de carteiras de hardware e ataques a carteiras criptográficas tradicionais reside no ponto de confiança que os atacantes tentam comprometer. Os ataques a carteiras tradicionais geralmente se concentram no processo de uso do utilizador, como roubar palavras-passe através de sites de phishing, modificar endereços de transação com malware ou induzir os utilizadores a assinar autorizações de contratos inteligentes perigosos. Em contraste, os ataques à cadeia de suprimento podem ocorrer antes da inicialização do dispositivo, colocando o utilizador em um ambiente de hardware não confiável desde o início.
Além disso, a dificuldade de detectar ataques à cadeia de suprimento pode ser maior. Ataques de phishing tradicionais podem ser identificados às vezes através da verificação do domínio do site, do conteúdo da transação ou de solicitações de autorização anômalas, mas uma carteira de hardware que foi fisicamente comprometida pode não apresentar diferenças óbvias em aparência ou funcionalidade básica em comparação com um dispositivo normal. Mesmo que o dispositivo possa criar contas, exibir saldos e concluir transações normalmente, isso não elimina o risco potencial.
| Dimensão de Comparação |
Ataques à Cadeia de Suprimento |
Ataques a Carteiras Tradicionais |
| Fase do Ataque |
Antes da entrega do dispositivo ou durante o processo de distribuição |
Durante o uso do dispositivo |
| Principais Alvos do Ataque |
Hardware, firmware, processo de entrega |
Palavras-passe, autorização de transações, contas de utilizador |
| Métodos Comuns |
Implantes de hardware, substituição de dispositivos, palavras-passe pré-definidas |
Phishing, malware, assinaturas perigosas |
| Dificuldade de Identificação pelo Utilizador |
Pode exigir detecção de hardware especializada |
Parte pode ser identificada através de software e verificação de transações |
| Principais Medidas de Prevenção |
Aquisição confiável, verificação de autenticidade e integridade |
Proteção de palavras-passe, verificação de transações, gestão de autorizações |
É importante notar que as duas categorias de ataque não são completamente independentes. Os atacantes também podem inserir malware através de canais de suprimento e, em seguida, utilizar phishing ou engenharia social para completar o roubo de ativos. Portanto, a proteção da segurança da carteira deve abranger tanto os riscos antes da entrega do dispositivo quanto os riscos durante o uso real.
Como identificar se uma carteira de hardware foi comprometida na cadeia de suprimento?
Para os utilizadores comuns, identificar uma alteração na cadeia de suprimento não é fácil, pois alguns ataques podem ser cuidadosamente disfarçados e difíceis de detectar apenas pela aparência. Portanto, a verificação de segurança deve ser realizada a partir de várias perspectivas, incluindo a origem do dispositivo, o estado de inicialização, a verificação oficial e comportamentos anômalos, em vez de depender de um único método de detecção.
Primeiramente, os utilizadores devem confirmar o canal de compra da carteira de hardware e os registros de transação. Comprar dispositivos através do site oficial da marca geralmente pode reduzir os intermediários, mas não elimina todos os riscos. Se o dispositivo vier de um distribuidor de terceiros, deve-se verificar seu status de autorização e inspecionar a embalagem para verificar se há sinais de abertura, reembalagem ou inconsistências nos acessórios. É importante enfatizar que uma embalagem intacta não prova que o dispositivo interno não foi comprometido.
Em segundo lugar, os utilizadores devem confirmar se o dispositivo gera novas palavras-passe de recuperação durante a inicialização. Normalmente, as palavras-passe devem ser geradas por um dispositivo confiável durante o processo de inicialização, e não devem ser escritas previamente pelo vendedor em um cartão ou enviadas por e-mail. Se o dispositivo solicitar que o utilizador use palavras-passe pré-definidas ou que insira frases de recuperação em um computador, telemóvel ou site, deve-se interromper imediatamente a operação.
Por fim, pode-se utilizar a função de verificação de autenticidade oficial fornecida pelo fabricante para verificar o dispositivo. Por exemplo, os utilizadores da Ledger podem executar a verificação Genuine Check através do aplicativo oficial Ledger Wallet. No entanto, como esse mecanismo não pode eliminar todos os riscos de implantes de hardware adicionais, uma verificação bem-sucedida não significa que o dispositivo tenha passado por uma auditoria de segurança física completa. Para dispositivos com dúvidas significativas sobre a origem, interromper o uso geralmente é mais seguro do que desmontar o dispositivo para verificar.
O que fazer se suspeitar que um dispositivo Ledger foi afetado?
Se um utilizador suspeitar que o seu dispositivo Ledger pode ter sido alvo de um ataque à cadeia de suprimento, deve primeiro avaliar o canal de compra do dispositivo, a data de compra e o estado atual de uso. Para o incidente de CryptoBilis em outubro de 2026, a Ledger já recomendou que os utilizadores que compraram dispositivos desse distribuidor recentemente e que ainda não os inicializaram suspendessem o uso, evitando gerar novas palavras-passe em dispositivos potencialmente não confiáveis.
Para os utilizadores que já utilizaram dispositivos suspeitos, apenas redefinir o dispositivo ou atualizar o firmware pode não ser suficiente para eliminar o risco. Se os atacantes já obtiveram as palavras-passe originais, mesmo que o dispositivo seja restaurado para as configurações de fábrica, os atacantes ainda podem recuperar a carteira usando as palavras-passe obtidas anteriormente. Portanto, uma abordagem mais segura é gerar novas palavras-passe através de um novo dispositivo confiável e transferir os ativos da carteira original para um novo endereço.
Durante o processo de migração de ativos, os utilizadores também devem prestar atenção à precisão da rede de transação, do endereço de recebimento e do conteúdo da assinatura. Para ativos que envolvem várias blockchains, deve-se verificar separadamente os saldos, tokens e autorizações de contratos inteligentes correspondentes em cada rede. Se a carteira original participou de transações DeFi, deve-se considerar se existem autorizações perigosas não revogadas. Após a migração dos ativos, não se deve continuar a usar as palavras-passe que já foram suspeitas de vazamento como prova de armazenamento a longo prazo.
Além disso, os utilizadores devem acompanhar o progresso do incidente através dos canais de atendimento ao cliente oficiais, evitando confiar em serviços de terceiros que afirmam poder ajudar a recuperar ativos nas redes sociais. Os atacantes podem explorar eventos de segurança para criar pânico, induzindo ainda mais as vítimas a fornecer palavras-passe ou a conectar-se a sites maliciosos, resultando em perdas adicionais.
As carteiras frias ainda são seguras? Como entender os limites de segurança das carteiras de hardware?
O incidente da Ledger não significa que os mecanismos de segurança das carteiras frias tenham falhado completamente. O valor central das carteiras de hardware reside na sua capacidade de isolar as chaves privadas do ambiente conectado do dia a dia, reduzindo a possibilidade de que vírus de computador, malware remoto e alguns ataques cibernéticos obtenham diretamente as chaves privadas. Este design continua a ser uma parte importante do sistema de segurança de auto-custódia de ativos criptográficos.
No entanto, as carteiras de hardware não resolvem todos os problemas de segurança. Elas podem proteger as chaves internas do dispositivo, mas não garantem automaticamente que o processo de entrega do dispositivo seja completamente confiável; podem exigir que os utilizadores confirmem transações na tela do dispositivo, mas não podem impedir que os utilizadores aprovem ativamente transações maliciosas; podem fornecer um mecanismo de recuperação de palavras-passe, mas não podem evitar que os utilizadores percam o acesso aos ativos devido a erros de backup.
Portanto, a segurança das carteiras frias deve ser entendida como uma capacidade de proteção em camadas, e não como uma garantia de segurança absoluta. Para utilizadores que mantêm ativos criptográficos a longo prazo, canais de compra confiáveis, inicialização segura, backup offline das palavras-passe e confirmação de transações no dispositivo são medidas de proteção indispensáveis. Para indivíduos ou instituições que gerenciam grandes quantias de ativos, pode-se ainda avaliar soluções de gestão de múltiplas assinaturas (Multisig) e dispositivos independentes para reduzir o risco de perda de um único dispositivo ou chave.
De uma perspectiva mais ampla da indústria, os ataques à cadeia de suprimento também indicam que a segurança dos ativos criptográficos está se expandindo de uma simples proteção de chaves privadas para incluir vários aspectos, como fabricação de dispositivos, gestão logística, canais de distribuição, certificação de hardware e educação do utilizador. No futuro, como aumentar o grau de verificabilidade da integridade física dos dispositivos pode se tornar uma direção importante para a melhoria contínua dos fabricantes de carteiras de hardware.
Resumo
Os ataques à cadeia de suprimento de carteiras de hardware são uma ameaça de segurança que utiliza modificações maliciosas durante a fabricação, distribuição ou entrega dos dispositivos. Ao contrário dos ataques de phishing a carteiras tradicionais, esses ataques podem ocorrer antes que o utilizador utilize o dispositivo pela primeira vez e podem comprometer a segurança das chaves privadas através de implantes de hardware, substituição de dispositivos ou palavras-passe pré-definidas.
O incidente da Ledger em 2026 fornece um caso real para esse risco. A Ledger confirmou que pelo menos um dispositivo afetado tinha um implante de hardware não autorizado, mas a cadeia de ataque específica, a extensão dos afetados e a escala das perdas finais ainda estão sob investigação. Este incidente demonstra que, mesmo que as carteiras de hardware possuam chips de segurança e mecanismos de verificação de autenticidade, não se pode eliminar completamente os riscos de segurança física na cadeia de suprimento.
Para os utilizadores comuns, a chave para reduzir os riscos está em estabelecer um processo completo de gestão de segurança, que inclua a escolha de canais de compra confiáveis, a inicialização correta do dispositivo, o armazenamento offline das palavras-passe, a verificação do conteúdo das transações e a adoção de medidas de proteção de ativos em caso de anomalias no dispositivo. As carteiras de hardware continuam a ser uma ferramenta importante para o armazenamento seguro de ativos criptográficos, mas a sua eficácia de segurança depende da interação conjunta entre proteção técnica, confiabilidade da cadeia de suprimento e hábitos operacionais dos utilizadores.
Perguntas Frequentes
O que é um ataque à cadeia de suprimento de carteiras de hardware?
Um ataque à cadeia de suprimento de carteiras de hardware refere-se a ataques em que os atacantes realizam modificações maliciosas durante a fabricação, transporte, armazenamento ou venda do dispositivo, fazendo com que os utilizadores recebam carteiras de hardware com vulnerabilidades de segurança. Os atacantes podem roubar informações sensíveis através da inserção de hardware malicioso, substituição de dispositivos ou palavras-passe pré-definidas, ameaçando assim a segurança dos ativos criptográficos.
O incidente da Ledger significa que o chip de segurança da Ledger foi comprometido?
Atualmente, não há evidências que indiquem que o incidente envolva uma quebra generalizada do chip de segurança da Ledger. As descobertas confirmadas indicam que pelo menos um dispositivo afetado tinha um implante de hardware não autorizado. Os atacantes podem ter obtido informações através de componentes periféricos do dispositivo, sem a necessidade de comprometer diretamente o chip de segurança.
A verificação Genuine Check da Ledger pode detectar todos os ataques à cadeia de suprimento?
Não. A Genuine Check valida a autenticidade do chip de segurança do dispositivo através de autenticação criptográfica, mas se os atacantes mantiverem o chip de segurança original e adicionarem componentes de hardware adicionais, o dispositivo ainda pode passar na verificação. Portanto, a verificação de autenticidade não substitui a verificação da integridade física do dispositivo.
Se a carteira de hardware for comprada através de canais oficiais, é absolutamente segura?
Não. Os canais oficiais geralmente podem reduzir os intermediários desnecessários e diminuir alguns riscos da cadeia de suprimento, mas não garantem que o dispositivo esteja completamente livre de defeitos de fabricação, anomalias logísticas ou outros problemas de segurança. Os utilizadores ainda precisam inicializar corretamente o dispositivo, proteger as palavras-passe e verificar o conteúdo das transações.
Se suspeitar que a carteira de hardware foi comprometida, redefinir o dispositivo é suficiente?
Não necessariamente. Se os atacantes já obtiveram as palavras-passe originais, redefinir o dispositivo não pode revogar a capacidade deles de recuperar a carteira. Para carteiras com risco de vazamento confiável, a abordagem mais segura geralmente é gerar novas palavras-passe através de um novo dispositivo confiável e transferir os ativos para um novo endereço.