A EIP-7702 é uma melhoria da funcionalidade das contas introduzida na atualização Pectra da Ethereum. Permite que as Contas Propriedade Externa (EOA) executem código de contratos inteligentes através de um mecanismo de delegação, mantendo os seus endereços existentes e o controlo das chaves privadas. Isto permite que as carteiras tradicionais acedam a determinadas funcionalidades de contas inteligentes, como agrupar transações, permitir que terceiros paguem o Gas e gerir permissões com maior precisão através de contratos específicos.
No entanto, expandir as capacidades de execução de uma conta também altera o limite de segurança da carteira. No passado, os utilizadores concentravam-se normalmente em fugas de chaves privadas, aprovações maliciosas de tokens e transferências através de phishing. Num ambiente EIP-7702, uma única assinatura de delegação insegura pode alterar a forma como a carteira executa transações subsequentes. Mesmo que os utilizadores não iniciem transferências comuns, os atacantes podem ainda utilizar contratos de delegação maliciosos para transferir ativos automaticamente. Este artigo explica o mecanismo técnico da EIP-7702, as vias de ataque associadas a delegações maliciosas e como investigar e responder depois de uma carteira sofrer transferências não autorizadas.
Principais conclusões
-
A EIP-7702 permite que carteiras comuns deleguem a lógica de execução a contratos inteligentes. Os utilizadores podem aceder a funcionalidades como transações agrupadas, patrocínio de Gas e gestão de permissões sem alterar os endereços das carteiras existentes, mas isto também introduz novos riscos de segurança relacionados com contratos inteligentes.
-
Uma delegação maliciosa difere de uma aprovação comum de tokens. Os atacantes podem utilizar assinaturas de phishing para fazer com que um endereço de carteira execute lógica contratual maliciosa e transfira ETH, tokens ERC-20 ou outros ativos.
-
As transferências automáticas não significam necessariamente que a chave privada foi comprometida. Uma delegação maliciosa pode conceder aos atacantes permissões de execução, mas também pode ocorrer simultaneamente uma fuga da chave privada. Estas possibilidades devem ser investigadas separadamente.
-
Revogar uma delegação maliciosa e revogar uma aprovação ERC-20 são duas operações diferentes. Uma delegação EIP-7702 pode ser eliminada através de uma nova autorização válida, mas as ferramentas comuns de gestão de aprovações de tokens podem não suportar esta operação.
-
A chave para recuperar uma carteira é identificar a origem do controlo. Se existir apenas uma delegação maliciosa e a chave privada permanecer segura, eliminar a delegação pode impedir mais exploração. Se a chave privada ou a frase de recuperação tiver sido comprometida, os ativos devem ser transferidos prioritariamente para uma carteira totalmente nova.
O que é a EIP-7702? Porque podem as carteiras comuns executar contratos inteligentes?
As contas Ethereum incluem principalmente Contas Propriedade Externa (EOA) e contas de contratos inteligentes. As EOA tradicionais são controladas por chaves privadas e normalmente iniciam transações através de assinaturas, enquanto as contas de contratos inteligentes podem executar uma lógica mais complexa com base em programas previamente escritos. Cada tipo de conta tem características próprias: as EOA são simples de utilizar, mas não oferecem suporte nativo para uma gestão complexa de permissões, enquanto as contas de contratos inteligentes são flexíveis, mas normalmente exigem implementação e gestão adicionais.
A EIP-7702 introduz um novo tipo de transação e mecanismo de autorização que permite a uma EOA apontar para código de contrato inteligente já implementado. Quando a delegação entra em vigor, as operações relevantes executadas para essa conta podem utilizar a lógica do contrato de destino, enquanto a própria conta mantém o endereço original e a chave privada. Isto significa que os utilizadores podem aceder a funcionalidades de contas inteligentes sem transferir todos os seus ativos para um novo endereço.
As utilizações normais desta conceção incluem concluir várias operações de uma só vez, reduzir a complexidade da gestão de Gas e proporcionar uma experiência de transação mais flexível através de subpermissões restritas. No entanto, o contrato de delegação participa no processo de execução da conta. Se o respetivo código contiver vulnerabilidades, se a conceção das permissões for inadequada ou se o utilizador delegar diretamente para um contrato malicioso, a carteira pode enfrentar riscos que ultrapassam o âmbito das aprovações comuns de tokens.
Como pode uma delegação maliciosa transferir automaticamente ativos de uma carteira?
O risco central da EIP-7702 consiste em o utilizador poder assinar uma autorização para que uma conta utilize a lógica de execução de um contrato inteligente, em vez de assinar apenas uma transação específica. Os atacantes podem utilizar páginas falsas de atualização de carteiras, portais para reivindicar airdrops ou pedidos de verificação de segurança para induzir os utilizadores a assinar autorizações de delegação. Quando a autorização é enviada e entra em vigor on-chain, o endereço da carteira pode operar de acordo com as regras definidas pelo contrato malicioso.
Por exemplo, um utilizador pode pretender apenas reivindicar uma recompensa, mas delegar a carteira para um contrato controlado por um atacante durante o processo de assinatura. O contrato malicioso pode conter lógica de transferência de ativos, contorno de permissões ou varrimento automático. Quando o atacante desencadeia posteriormente a chamada relevante, o contrato pode utilizar as permissões de execução da conta para transferir ativos. Em algumas conceções, o atacante pode até aguardar que a carteira receba novo ETH e transferi-lo através de uma transação subsequente, levando a vítima a acreditar que a carteira contém um mecanismo de dedução automática que não pode ser removido.
É importante salientar que a EIP-7702 não escreve código arbitrário diretamente numa carteira, nem todas as delegações transferem ativos automaticamente. O protocolo regista um indicador de delegação que aponta para um contrato de destino. A possibilidade de transferir fundos depende do código do contrato de destino, do estado de inicialização, das permissões de execução e das condições de acionamento. As delegações maliciosas são perigosas porque podem conceder a um programa não fidedigno controlo sobre as capacidades reais de execução da conta, enquanto os utilizadores podem não conseguir compreender esta alteração numa interface de assinatura comum.
Em que difere uma delegação maliciosa EIP-7702 de uma aprovação ilimitada ERC-20?
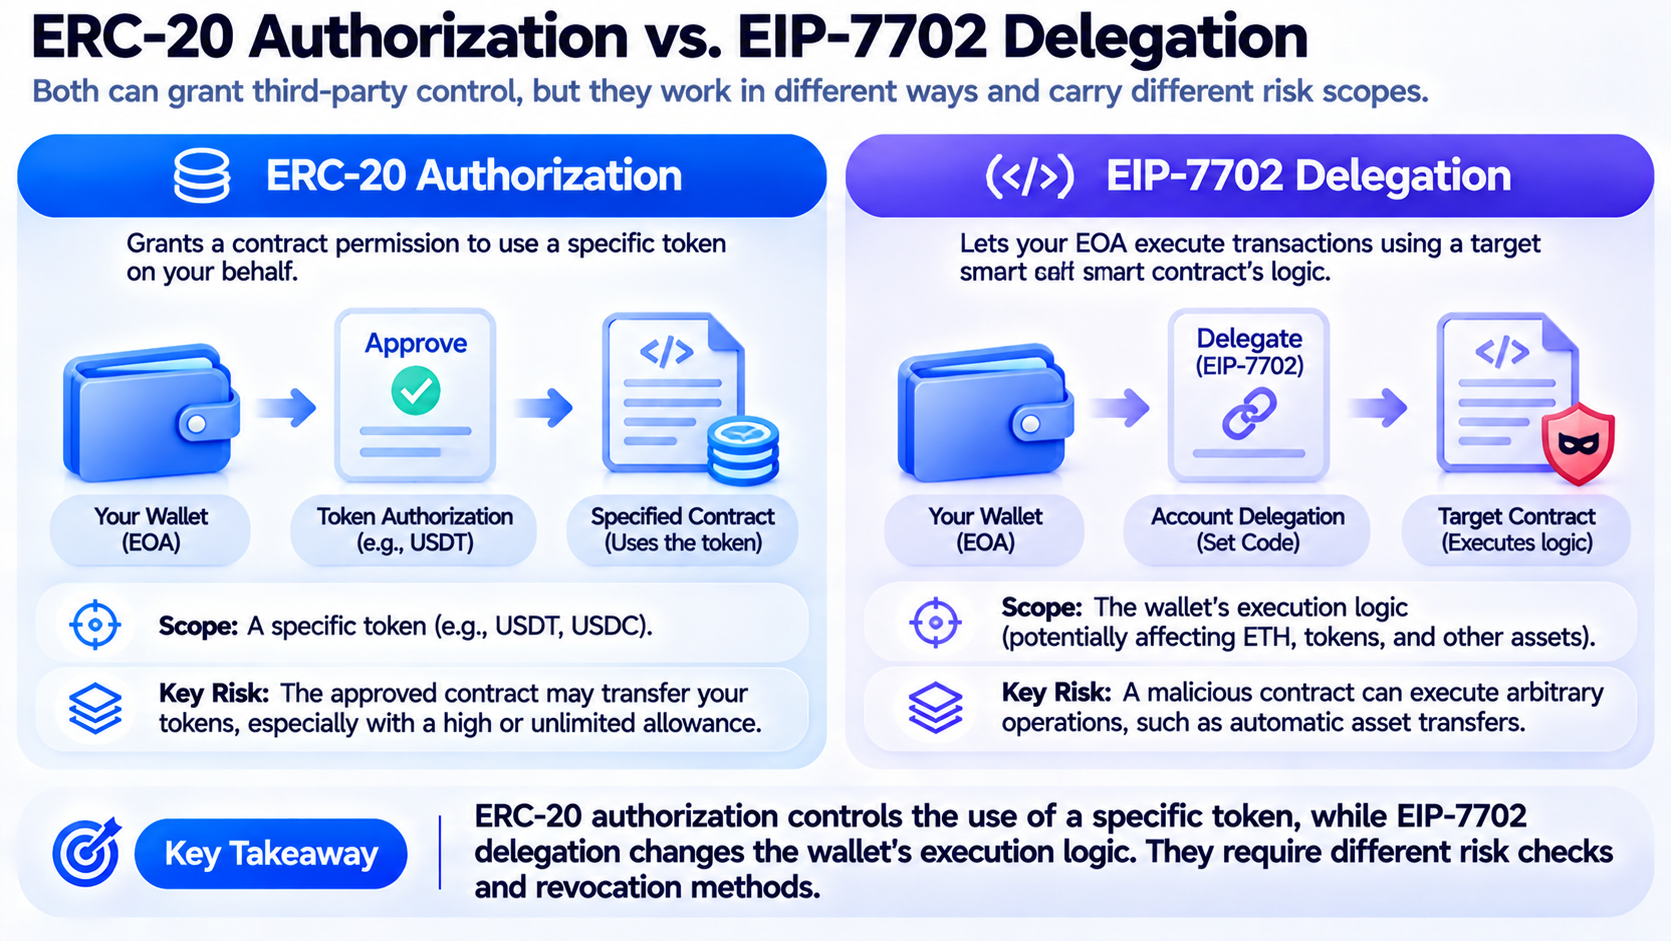
Uma aprovação ERC-20 tradicional permite geralmente que um endereço ou contrato especificado utilize determinado token até um montante especificado. Por exemplo, ao negociar numa bolsa descentralizada, um utilizador pode autorizar um contrato de router a gastar algum USDT. Se o montante da aprovação for demasiado elevado e o contrato aprovado for comprometido, os tokens correspondentes do utilizador podem ser transferidos. No entanto, este tipo de aprovação refere-se geralmente a um contrato de token e a um montante de aprovação específicos.
Uma delegação EIP-7702 aplica-se à lógica de execução de uma conta. Não permite apenas que um contrato gaste um tipo de token. Pode alterar a forma como a conta processa chamadas, verifica permissões e executa várias operações. Se um contrato malicioso não tiver controlos de permissões adequados, pode afetar ETH, tokens e outros ativos on-chain. Por conseguinte, uma delegação maliciosa EIP-7702 não deve ser tratada simplesmente como outro tipo de aprovação ilimitada.
| Dimensão de comparação |
Aprovação de token ERC-20 |
Delegação EIP-7702 |
| Função principal |
Permite que um endereço especificado utilize tokens |
Permite que uma EOA utilize a lógica de execução de um contrato especificado |
| Principal âmbito de impacto |
Tokens específicos e o montante da aprovação |
Depende do contrato de delegação e pode envolver toda a conta |
| Risco comum |
Um contrato malicioso chama transferências de tokens |
Código malicioso obtém capacidades de execução da conta |
| Como lidar com a situação |
Ajustar ou revogar a aprovação de tokens |
Eliminar ou substituir a delegação da conta |
| A chave privada mantém o controlo da conta? |
Sim |
Sim, mas o código delegado também pode executar operações |
As duas situações também podem existir simultaneamente. Uma carteira pode manter aprovações ERC-20 perigosas e, ao mesmo tempo, ser afetada por uma delegação maliciosa EIP-7702. Por isso, após uma transferência não autorizada, os utilizadores não devem verificar apenas os registos de aprovação de tokens. Devem também confirmar se o endereço da carteira tem atualmente código delegado.
Porque pode o ETH ser transferido automaticamente pouco depois de chegar a uma carteira?
Uma transferência rápida após uma carteira receber ETH não significa necessariamente que um atacante esteja a operar manualmente a carteira em tempo real. Um contrato de delegação malicioso pode funcionar com um programa de monitorização automatizado, permitindo ao atacante enviar uma transação subsequente assim que são detetados fundos no endereço de destino. No caso de uma carteira que já tem permissões de execução maliciosas, o atacante pode automatizar a monitorização, o acionamento e as transferências, criando um processo contínuo de varrimento de ativos.
Este ataque assemelha-se a um Sweeper tradicional associado a uma fuga de chave privada, mas a via de controlo não é exatamente a mesma. Um Sweeper tradicional depende geralmente de uma chave privada exposta para assinar transações, enquanto uma delegação maliciosa EIP-7702 pode transferir ativos através de permissões de execução de contratos já ativas. Ambas as situações podem parecer transferências de fundos pouco depois de estes chegarem. Por isso, a velocidade da transação, por si só, não permite determinar se o atacante possui a chave privada.
Algumas delegações maliciosas podem também envolver várias redes compatíveis com EVM. As autorizações EIP-7702 incluem um ID de cadeia, geralmente utilizado para limitar o âmbito de uma autorização. No entanto, uma autorização com ID de cadeia 0 pode aplicar-se entre cadeias. Isto significa que uma autorização insegura assinada numa rede pode criar riscos noutras redes elegíveis. Depois de detetar uma transferência não autorizada, os utilizadores devem verificar o estado de delegação do endereço relevante noutras redes EVM, em vez de verificarem apenas a cadeia onde ocorreu a perda inicial.
Como determinar se uma carteira tem uma delegação maliciosa EIP-7702?
Para determinar se uma carteira é afetada por uma delegação maliciosa, é necessário primeiro distinguir transferências comuns, aprovações de tokens e delegações de contas. A EIP-7702 introduz transações de Tipo 4, que podem conter uma lista de autorizações. Os utilizadores podem utilizar um explorador de blocos ou uma ferramenta de segurança de carteiras compatível com EIP-7702 para verificar as informações de autorização nas transações relevantes e se a conta aponta atualmente para um contrato de delegação.
Se tiver sido definida uma delegação EIP-7702 para um endereço de carteira, o código da conta contém geralmente um indicador de delegação específico que aponta para o endereço do contrato de destino. No entanto, isto não significa que a delegação seja necessariamente maliciosa, pois as funcionalidades legítimas de carteiras inteligentes também podem utilizar a EIP-7702. Para uma avaliação mais aprofundada, é necessário verificar se o contrato de destino é uma implementação reconhecida pelo fornecedor da carteira, se o respetivo código foi verificado, se contém lógica incomum de transferência de ativos e se a delegação ocorreu aproximadamente na mesma altura que uma assinatura suspeita ou uma perda de ativos.
Também é possível analisar a forma como foram acionadas as transações não autorizadas. Os ativos saíram da carteira sem qualquer ação do utilizador? Um endereço desconhecido chamou repetidamente a carteira? Os fundos continuaram a fluir para o mesmo endereço de receção? Se alguma destas condições se verificar, guarde os hashes das transações, os registos de autorização, os endereços dos contratos de destino e as informações sobre o fluxo de fundos. No entanto, uma única transação não autorizada não é suficiente para determinar de forma conclusiva que o ataque teve origem na EIP-7702. Também é necessário investigar fugas de chaves privadas, aprovações maliciosas de tokens e outros riscos de contratos inteligentes.
Como revogar uma delegação maliciosa de carteira?
Depois de descobrir uma delegação suspeita, deixe primeiro de utilizar a carteira para novas operações de alto risco. Não transfira ativos adicionais para a mesma e não continue a assinar transações a partir de sites desconhecidos. Em seguida, utilize um cliente de carteira ou ferramenta de segurança fidedigno para verificar o estado atual da delegação e confirmar se existe um contrato de destino desconhecido. Se a carteira utilizada ainda não disponibilizar uma forma de eliminar uma delegação EIP-7702, não visite indiscriminadamente sites desconhecidos que ofereçam uma alegada "correção com um clique". Estes serviços podem induzir à assinatura de outra autorização maliciosa.
Ao abrigo do mecanismo do protocolo, a EIP-7702 permite que uma conta defina o destino da delegação como o endereço zero através de uma nova autorização válida, eliminando assim o indicador de delegação atual. Os utilizadores também podem substituir a delegação por outra implementação através de uma autorização válida. No entanto, para uma carteira comum que já tenha sido atacada, restaurar um estado de execução de conta claro e fidedigno é geralmente mais simples para avaliar o risco. Tenha em atenção que revogar uma aprovação ERC-20 não revoga uma delegação EIP-7702. Estas operações devem ser tratadas separadamente.
O sucesso da operação também depende de o utilizador manter controlo seguro sobre a chave privada e de a transação que elimina a delegação poder ser incluída com sucesso on-chain. Se o atacante também tiver a chave privada, pode assinar outra delegação maliciosa ou transferir ativos diretamente. Para carteiras afetadas por um Sweeper automatizado, uma transação de revogação comum pode também enfrentar competição de transações e o risco de os seus fundos de Gas serem transferidos. Nesta situação, não financie repetidamente o endereço comprometido nem tente realizar transações adicionais. Em vez disso, considere procurar apoio profissional de segurança fidedigno e adote medidas de proteção adequadas após avaliar integralmente os riscos.
Uma carteira fica segura depois de ser revogada uma delegação maliciosa?
Eliminar uma delegação maliciosa pode remover a via de execução delegada atual da conta, mas não significa que todos os riscos de segurança da carteira tenham desaparecido. Se o atacante tiver obtido apenas uma autorização de delegação através de phishing, enquanto a chave privada e a frase de recuperação do utilizador permanecem seguras, eliminar a delegação pode impedir que o contrato malicioso continue a executar operações através da via original. No entanto, continua a ser necessário verificar outras aprovações de tokens, assinaturas maliciosas, definições de permissões não resolvidas ou informações de conta comprometidas.
Se o atacante tiver obtido a chave privada ou a frase de recuperação, a carteira original não deve ser considerada segura, mesmo que a delegação seja eliminada com sucesso. O atacante pode continuar a utilizar a chave privada para iniciar transferências comuns ou assinar uma nova autorização EIP-7702. Nesta situação, a abordagem mais fiável é criar uma carteira controlada por uma frase de recuperação totalmente nova e transferir os ativos restantes quando for seguro fazê-lo. A simples alteração das aplicações de carteira, eliminação de extensões de navegador ou importação novamente da frase de recuperação original não resolve um compromisso existente da chave privada.
Além disso, eliminar uma delegação geralmente não pode reverter transações on-chain já concluídas nem recuperar automaticamente ativos roubados. A recuperação de ativos pode ainda exigir rastreio on-chain, cooperação de bolsas, prova de propriedade e procedimentos legais. Os utilizadores devem tratar a prevenção de perdas adicionais e a recuperação de perdas históricas como dois objetivos distintos. Não devem assumir que fundos já transferidos vão regressar automaticamente depois de a carteira parecer funcionar normalmente novamente.
Como podem os utilizadores comuns reduzir o risco de delegações maliciosas EIP-7702?
Os riscos de segurança da EIP-7702 não significam que os utilizadores tenham de evitar completamente as funcionalidades de contas inteligentes. Um mecanismo de delegação devidamente concebido pode melhorar a experiência da carteira, reduzindo assinaturas repetidas, suportando transações agrupadas e permitindo permissões de transação restritas. As principais considerações são se os utilizadores conseguem identificar o destino da autorização, compreender o âmbito das respetivas permissões e confirmar que o contrato de delegação é fidedigno.
Para utilização diária, dê prioridade à ativação de funcionalidades de contas inteligentes através do próprio cliente da carteira. Não assine indiscriminadamente uma autorização de delegação desconhecida devido a um airdrop, à reivindicação de pontos ou a uma alegada atualização da conta. Quando um pedido envolver EIP-7702, Set Code, Delegate ou alterações semelhantes de permissões, verifique o endereço do contrato de destino, a rede aplicável e o conteúdo da autorização. Se não for possível verificar a origem de um contrato, não o considere isento de riscos, mesmo que a página indique que a transação não requer Gas.
Os utilizadores que detêm ativos significativos podem também adotar uma abordagem de gestão de fundos por camadas, separando as detenções de longo prazo das carteiras de negociação utilizadas frequentemente. Uma carteira de utilização diária pode ser utilizada para DeFi, testes de aplicações e experimentação de novos protocolos, enquanto os ativos de longo prazo devem ser preferencialmente armazenados num ambiente com permissões mais simples e menor frequência de utilização. Verificar regularmente as delegações de contas, as aprovações de tokens e os registos de transações não autorizadas também pode ajudar a identificar mais rapidamente a origem de um problema de segurança.
Que novos problemas de segurança de carteiras expõe a EIP-7702?
A EIP-7702 altera a pressuposição tradicional de que "as assinaturas de chaves privadas controlam as transações" nas carteiras. Os utilizadores continuam a deter a chave privada, mas a conta pode executar código de contratos externos através de uma delegação. Como resultado, a segurança das carteiras passa a abranger não só a proteção da chave privada, mas também a proteção do destino da delegação, da lógica de execução e da configuração de permissões. Para os utilizadores comuns, as consequências de assinar uma autorização já não podem ser avaliadas apenas com base na transferência de fundos ou na aprovação de um token específico.
A investigação de segurança realizada em 2026 identificou vários padrões de delegação maliciosa relacionados com a EIP-7702, incluindo a obtenção de autorizações através de phishing, a transferência contínua de ativos através de contratos Sweeper maliciosos e a expansão do âmbito dos ataques através de autorizações entre cadeias. A investigação relacionada também concluiu que algumas contas afetadas não eliminaram prontamente as delegações maliciosas, indicando que o risco resultante pode persistir após a perda inicial de ativos. No entanto, o número de delegações maliciosas identificadas na investigação, o número de contas afetadas e as perdas financeiras efetivas não devem ser tratados como equivalentes. Estes valores devem ser compreendidos separadamente.
No futuro, os fornecedores de carteiras terão de apresentar com maior clareza os contratos de delegação e os respetivos âmbitos de permissão, bem como impedir que sites não fidedignos induzam diretamente os utilizadores a realizar delegações de alto risco. Os exploradores de blocos, as ferramentas de deteção de segurança e a infraestrutura de contas inteligentes também terão de melhorar a capacidade de identificar atividade EIP-7702. Para os utilizadores, a alteração mais importante é tratar uma assinatura de delegação como uma operação de alto risco que pode afetar as permissões de execução de toda a carteira, e não como um pedido comum de ligação a um site.
Resumo
A EIP-7702 confere às carteiras Ethereum tradicionais capacidades mais flexíveis de execução de contratos inteligentes, permitindo transações agrupadas, patrocínio de Gas e gestão granular de permissões. No entanto, o mesmo mecanismo também pode ser explorado por atacantes para alterar a lógica de execução de uma carteira através de uma delegação maliciosa, resultando em transferências automáticas, varrimento contínuo de ativos e riscos de segurança entre cadeias.
Quando uma carteira sofre transferências não autorizadas, os utilizadores devem verificar as respetivas delegações EIP-7702, aprovações ERC-20 e o estado de segurança da chave privada. Se for confirmada uma delegação maliciosa, utilize uma ferramenta fidedigna para a eliminar ou substituir e avalie se os ativos devem ser transferidos para uma carteira totalmente nova. Revogar uma delegação pode ajudar a impedir que uma via de execução específica seja explorada adicionalmente, mas não pode garantir que a chave privada está segura nem recuperar automaticamente ativos que já foram transferidos.
Perguntas frequentes
Uma delegação maliciosa EIP-7702 significa que a chave privada da carteira foi roubada?
Não necessariamente. Os atacantes podem utilizar phishing para induzir os utilizadores a assinar uma autorização de delegação e, em seguida, utilizar um contrato malicioso para executar transações sem obter diretamente a chave privada. No entanto, se a chave privada tiver sido comprometida, os atacantes também podem utilizar a EIP-7702 para expandir as capacidades de ataque. Estas possibilidades devem ser investigadas separadamente.
Porque podem os ativos ser transferidos mesmo quando a carteira não iniciou uma transferência?
Uma delegação maliciosa pode fazer com que a conta execute operações de acordo com a lógica contratual controlada pelo atacante. O atacante pode acionar transferências através de chamadas subsequentes, pelo que os ativos podem ser perdidos mesmo quando o utilizador não iniciou uma transferência comum.
Como pode ser cancelada uma delegação EIP-7702?
A EIP-7702 suporta a definição do destino da delegação como o endereço zero através de uma nova autorização válida, eliminando assim a delegação. A operação deve ser concluída através de uma carteira ou ferramenta de segurança fidedigna compatível com esta funcionalidade. Não envie a chave privada nem a frase de recuperação para um site desconhecido.
Uma ferramenta Revoke para aprovações de tokens pode resolver uma delegação maliciosa?
Não necessariamente. As ferramentas Revoke comuns são geralmente utilizadas para gerir aprovações de tokens ERC-20 e outros, enquanto uma delegação EIP-7702 diz respeito a permissões de execução da conta. A menos que a ferramenta suporte explicitamente a gestão de delegações EIP-7702, revogar aprovações de tokens não pode substituir a eliminação da delegação maliciosa.
É necessário mudar de carteira depois de eliminar uma delegação maliciosa?
Depende da origem do risco. Se a chave privada permanecer segura e a delegação maliciosa tiver sido eliminada eficazmente, a carteira original pode regressar a um estado de execução normal. No entanto, se a chave privada ou a frase de recuperação tiver sido comprometida, utilize uma carteira recém-gerada e transfira os ativos restantes quando for seguro fazê-lo.
Uma delegação EIP-7702 pode afetar outras redes EVM?
Pode. O ID de cadeia numa autorização pode restringir as redes aplicáveis, mas uma autorização com ID de cadeia 0 pode ser utilizada em várias redes compatíveis. Depois de descobrir uma delegação maliciosa, verifique o estado do endereço relevante noutras redes EVM.







