O spear phishing é um tipo de fraude cibernética concebido para visar uma pessoa ou grupo específico. Ao contrário do phishing comum, que envia o mesmo conteúdo a um grande número de utilizadores, o spear phishing utiliza a identidade da vítima, informações de contacto, hábitos de utilização da conta ou outras informações de contexto para criar um engano mais credível e induzir o utilizador a divulgar informações sensíveis ou a realizar ações perigosas.
No setor das criptomoedas, os riscos do spear phishing merecem especial atenção. As contas de negociação estão diretamente ligadas a ativos digitais e algumas transações on-chain são irreversíveis. Quando um utilizador divulga credenciais críticas, assina uma transação maliciosa ou transfere ativos para um endereço controlado por um atacante, recuperar os fundos pode ser extremamente difícil.
Em outubro de 2026, a exchange de criptomoedas Coinbase divulgou que o seu fornecedor de serviços de análise externo, a Amplitude, sofreu um incidente de segurança que afetou as informações de contacto de um pequeno número de clientes. A Coinbase declarou não ter encontrado indícios de acesso não autorizado aos seus próprios sistemas e que os ativos dos clientes não foram diretamente afetados pelo incidente. O incidente voltou a destacar uma questão importante: mesmo quando os sistemas financeiros não são comprometidos, as informações dos utilizadores podem continuar a ser expostas através de canais de terceiros e tornar-se material potencial para fraudes direcionadas posteriores.
Este artigo analisa os riscos associados à exposição de informações pessoais, explica como os atacantes utilizam a personificação de identidade, notificações de segurança falsas e autorizações maliciosas para se aproximarem gradualmente dos ativos dos utilizadores e apresenta diferentes medidas de proteção para contas de exchanges centralizadas e carteiras de autocustódia.
Pontos essenciais
-
O spear phishing é mais direcionado do que a fraude comum. Os atacantes podem utilizar nomes, endereços de e-mail, números de telefone e outras informações de contexto expostos para se fazerem passar pelo apoio ao cliente, equipas de segurança ou contactos conhecidos de uma exchange.
-
A exposição de informações pessoais não significa que os ativos cripto tenham sido imediatamente roubados. Normalmente, as informações de contacto expostas não dão diretamente aos atacantes autorização para operar fundos, mas podem tornar-se o ponto de partida para posteriores personificações de identidade, engenharia social e tomada de controlo de contas.
-
Os fornecedores de serviços terceiros também podem tornar-se pontos de entrada de risco. Mesmo que os sistemas centrais de uma exchange não tenham sido comprometidos, as fugas de dados que envolvam ferramentas de análise externas, sistemas de apoio ao cliente ou outros fornecedores podem aumentar o risco de spear phishing para os utilizadores.
-
A tomada de controlo de contas e o roubo de carteiras on-chain envolvem mecanismos diferentes. As contas de exchanges centralizadas enfrentam sobretudo riscos relacionados com credenciais de início de sessão, métodos de autenticação e permissões de levantamento, enquanto as carteiras de autocustódia exigem especial atenção à exposição de frases de recuperação, assinaturas maliciosas e aprovações de tokens.
-
A autenticação de dois fatores não consegue impedir todos os ataques de phishing. Os códigos de verificação únicos podem ser enviados depois de os utilizadores serem enganados, e algumas autorizações maliciosas de aplicações de terceiros não exigem que os atacantes obtenham diretamente a palavra-passe do utilizador.
-
O objetivo da defesa é interromper o percurso do ataque. Verificar de forma independente a origem das mensagens, utilizar métodos de autenticação resistentes a phishing, limitar as permissões de levantamento e autorização, e resolver prontamente inícios de sessão invulgares pode reduzir o risco de uma única fuga de informações resultar em perda de ativos.
O que é o spear phishing e em que difere da fraude cripto comum?
A característica definidora do spear phishing é o facto de os atacantes conceberem conteúdo fraudulento em torno de um alvo específico, em vez de dependerem inteiramente de mensagens distribuídas aleatoriamente.
O phishing comum pode utilizar modelos padronizados como "atividade invulgar na conta", "recompensa disponível para reivindicar" ou "a sua carteira precisa de uma atualização" e enviar a mesma ligação a um grande número de utilizadores. Embora estas mensagens também possam causar perdas, normalmente não contêm detalhes relacionados com a identidade de uma pessoa.
As mensagens de spear phishing podem incluir o nome verdadeiro do destinatário, a plataforma de negociação habitualmente utilizada, informações de contacto parciais ou atividades públicas recentes. Os atacantes utilizam estes detalhes para tornar a mensagem mais credível, levando a vítima a acreditar que está a comunicar com um verdadeiro funcionário da plataforma.
Por exemplo, um utilizador pode receber um e-mail que afirma ser do departamento de segurança de uma exchange. A mensagem pode conter o nome correto do utilizador, mencionar a exchange que utiliza e alegar que a conta está sob investigação devido a um levantamento invulgar. Pode pedir ao utilizador que conclua imediatamente a verificação de identidade, sob risco de os seus ativos serem congelados.
Estes detalhes podem fazer com que a fraude pareça mais autêntica, mas não comprovam que o remetente tenha uma identidade legítima.
As diferenças entre o spear phishing e o phishing comum podem ser resumidas da seguinte forma.
| Dimensão de comparação |
Phishing comum |
Spear phishing |
| Alvo |
Grande número de utilizadores aleatórios |
Pessoas específicas ou grupos de utilizadores |
| Preparação de informações |
Modelos genéricos de fraude |
Informações relacionadas com o alvo |
| Conteúdo da mensagem |
Lembretes generalizados sobre contas |
Contexto de identidade, plataforma ou comportamento |
| Personificação |
Plataformas ou marcas comuns |
Funcionários de apoio da plataforma, conhecidos ou colaboradores específicos |
| Objetivo principal |
Roubar credenciais ou fundos |
Ganhar confiança e induzir ações de alto risco |
É importante salientar que os atacantes não precisam de possuir uma grande quantidade de informações confidenciais para realizar spear phishing. Por vezes, um endereço de e-mail associado a uma conta de negociação de criptomoedas é suficiente para conceber uma mensagem fraudulenta direcionada.
Por conseguinte, ao determinar se uma mensagem é fidedigna, não se deve depender do facto de a outra parte conhecer o nome, o número de telefone ou a plataforma utilizada. Em vez disso, deve avaliar-se se a identidade pode ser verificada através de um canal independente e se a ação solicitada é razoável.
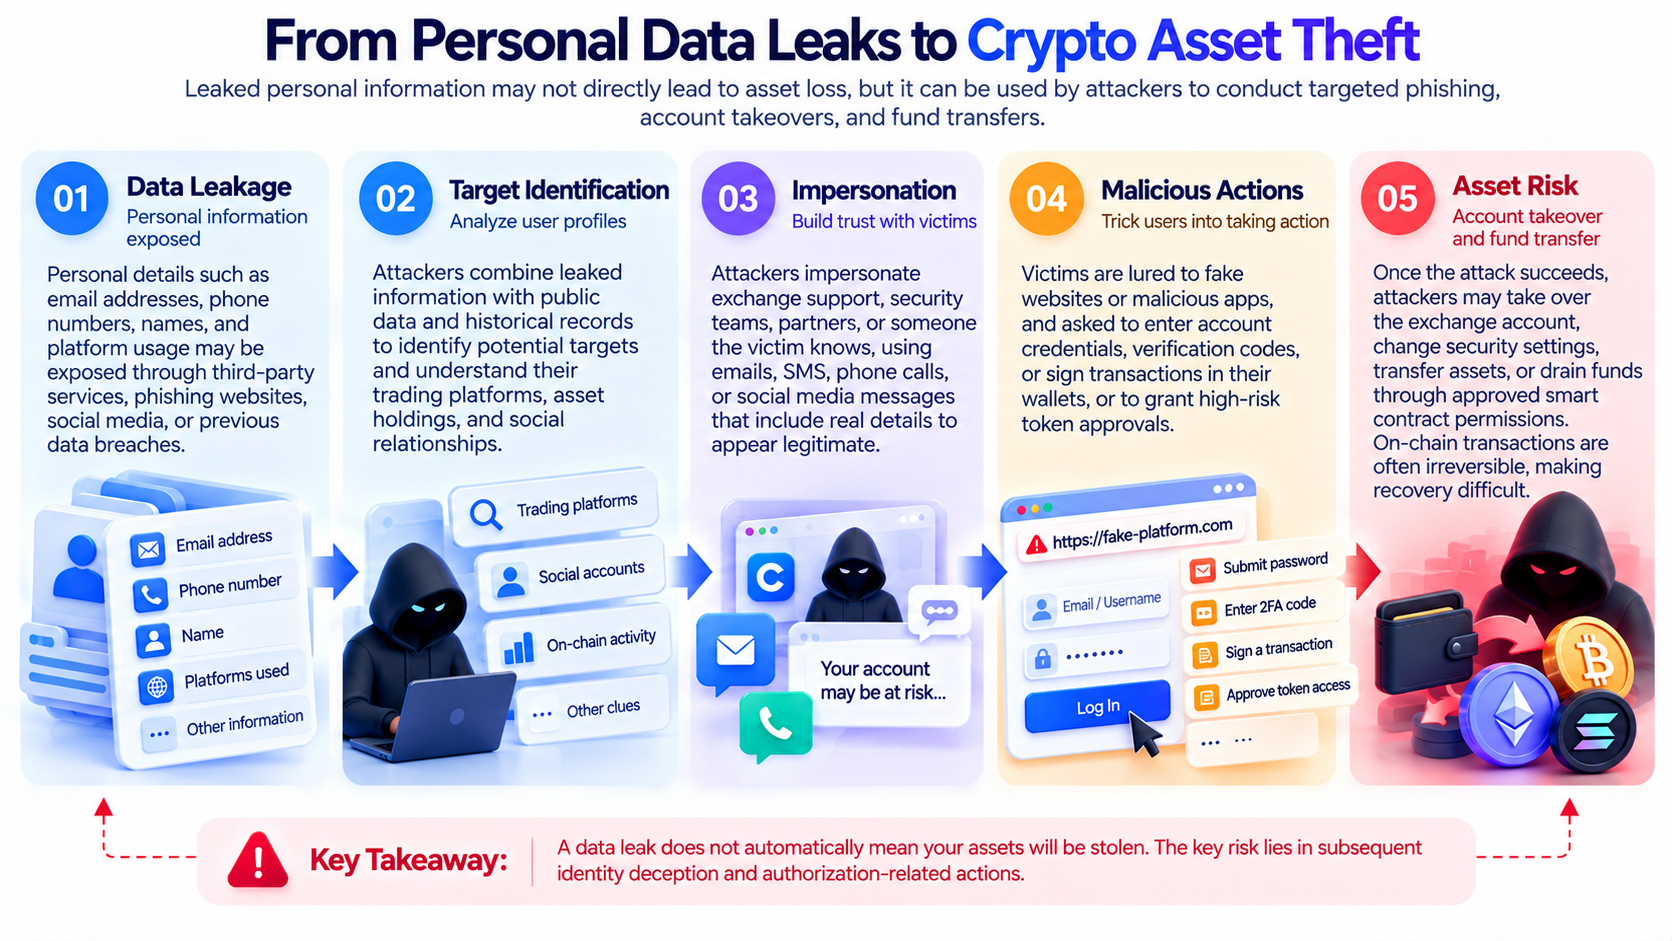
Normalmente, existem várias etapas independentes entre a exposição de informações pessoais e o roubo de ativos. Depois de obter as informações de contacto de um utilizador, um atacante pode primeiro tentar determinar quais as exchanges utilizadas pelo utilizador e, em seguida, estabelecer contacto através de notificações falsificadas, chamadas telefónicas ou mensagens em redes sociais. Só depois de a vítima acreditar na identidade falsa é que o atacante pode obter credenciais, conseguir uma autorização maliciosa ou induzir uma transferência de fundos.
Por conseguinte, a exposição de um endereço de e-mail ou número de telefone, por si só, não significa que um atacante já tenha obtido controlo sobre uma conta de negociação. No entanto, estas informações podem ajudar os atacantes a reduzir o custo de identificar alvos. Por exemplo, um endereço de e-mail comum pode não indicar se o seu titular possui ativos digitais. Se o endereço de e-mail estiver associado a informações de clientes de uma plataforma cripto, o atacante pode inferir que o utilizador tem uma conta relacionada e enviar uma mensagem mais direcionada.
Quando os atacantes combinam ainda estas informações com conteúdos públicos de redes sociais, registos de fugas de dados históricas ou outras informações de contexto disponíveis, o conteúdo fraudulento pode tornar-se mais específico.
O percurso completo do risco pode normalmente ser dividido em cinco fases:
-
Exposição de informações: um endereço de e-mail, número de telefone ou outras informações de identidade são expostos através de um determinado canal.
-
Identificação do alvo: o atacante determina que exchange ou serviço de carteira o utilizador poderá usar.
-
Personificação de identidade: o atacante faz-se passar por uma entidade de confiança através de e-mail, chamadas telefónicas ou mensagens sociais.
-
Ação induzida: é pedido ao utilizador que inicie sessão num website falso, envie um código de verificação, autorize uma aplicação ou transfira ativos.
-
Risco financeiro: se o ataque for bem-sucedido, pode resultar na tomada de controlo da conta, em assinaturas maliciosas ou em transferências de ativos.
Este processo não ocorre integralmente em todas as situações. A maioria das fugas de informações não resulta automaticamente em perdas financeiras, e algumas mensagens de phishing são bloqueadas por sistemas de segurança ou identificadas pelos utilizadores.
A principal preocupação é a forma como os atacantes utilizam informações iniciais para induzir gradualmente os utilizadores a contornar as proteções de segurança existentes nas suas contas.
Porque pode uma fuga de dados num fornecedor de serviços terceiro também afetar a segurança das contas cripto?
As exchanges cripto modernas utilizam normalmente uma variedade de serviços de terceiros, incluindo análise de dados, apoio ao cliente, notificações por e-mail, verificação de identidade e ferramentas de operações empresariais. Estes serviços podem melhorar a eficiência da plataforma, mas também alargam o âmbito das informações dos clientes que podem ser processadas e armazenadas. Quando um fornecedor terceiro sofre um incidente de segurança, as informações afetadas podem estar relacionadas com clientes da exchange, mesmo que os próprios sistemas de negociação, sistemas de carteiras e bases de dados centrais da exchange não tenham sido comprometidos.
O incidente da Coinbase e da Amplitude em outubro de 2026 ilustra esta distinção de risco. O incidente envolveu algumas informações de contacto de clientes detidas por um fornecedor de serviços de análise terceiro. A Coinbase declarou não ter encontrado indícios de acesso não autorizado aos seus próprios sistemas e que os fundos dos clientes não foram diretamente afetados. Os detalhes completos sobre a dimensão do incidente e os campos de dados específicos envolvidos continuavam por esclarecer.
Por conseguinte, uma fuga de informações de terceiros não deve ser diretamente descrita como uma invasão da exchange, nem se deve presumir que os atacantes obtiveram as palavras-passe, chaves privadas ou permissões dos utilizadores para operar fundos. No entanto, do ponto de vista da segurança, os incidentes de terceiros podem continuar a ter efeitos indiretos.
Os atacantes podem utilizar informações de contacto expostas para enviar notificações de segurança falsificadas. Depois de tomarem conhecimento de um incidente de segurança verdadeiro, os utilizadores podem prestar mais atenção ao estado das suas contas e tornar-se mais suscetíveis a mensagens falsas sobre "verificação urgente" ou "proteção de ativos".
Mais importante ainda, um incidente de segurança real pode ser utilizado como contexto para uma fraude. Mesmo que uma mensagem fraudulenta se refira a um acontecimento que ocorreu efetivamente, isso não prova que o remetente seja um funcionário da plataforma.
Por conseguinte, a segurança de uma exchange envolve não apenas os sistemas financeiros centrais, mas também a gestão de dados de terceiros, os processos de notificação aos clientes e os mecanismos de verificação da identidade dos utilizadores.
Como utilizam os atacantes o falso apoio ao cliente e notificações de segurança para realizar spear phishing?
O falso apoio ao cliente é uma das formas comuns de personificação utilizadas no spear phishing cripto. Os atacantes podem fazer-se passar pelo departamento de segurança de uma exchange, alegar ter detetado um início de sessão invulgar, um levantamento suspeito ou risco de congelamento da conta, e pedir aos utilizadores que cooperem imediatamente. Estas fraudes exploram frequentemente a sensação de urgência, levando as vítimas a agir sem verificação suficiente.
Num cenário comum, um utilizador recebe um suposto "alerta de levantamento invulgar". A mensagem alega que alguém está a tentar transferir ativos para fora da conta e pede ao utilizador que clique numa ligação para cancelar a transação. Se o utilizador introduzir a palavra-passe da conta num website falsificado, o atacante pode obter as credenciais de início de sessão. Se o utilizador enviar depois um código de verificação único, o risco para a segurança da conta pode aumentar.
Outro cenário envolve uma falsa proteção de ativos. Um atacante pode alegar que a conta ou carteira existente do utilizador tem um problema de segurança e instruí-lo a transferir ativos para um "endereço seguro" designado. Esta alegação é claramente perigosa. As medidas de segurança legítimas de uma plataforma não devem exigir que os utilizadores transfiram ativos para uma carteira externa que não tenha sido verificada de forma independente, com base em instruções de um interlocutor desconhecido ou numa mensagem privada. Alguns ataques também podem reforçar a sua credibilidade através da criação de números de pedido, identidades de apoio ao cliente ou nomes de apresentação de e-mail falsos. Mesmo que uma mensagem apresente o que parece ser um endereço de e-mail genuíno da plataforma, não se deve avaliar a sua autenticidade apenas com base no nome do remetente.
Para os utilizadores, a forma mais eficaz de verificar consiste em deixar de utilizar ligações fornecidas em mensagens suspeitas e confirmar, em vez disso, o estado da conta através do website oficial, da aplicação oficial ou de um canal de apoio ao cliente fidedigno acedido de forma independente. Se uma mensagem alegar que existe um risco urgente, deve verificar-se através de um canal independente antes de realizar qualquer ação, em vez de seguir os passos fornecidos pelo remetente.
Que etapas envolve normalmente um ataque, desde uma mensagem de phishing até à tomada de controlo da conta?
A tomada de controlo de conta (ATO) refere-se à obtenção, por um atacante, de controlo não autorizado sobre uma conta e à potencial possibilidade de aceder a informações sensíveis ou operar ativos. No caso de contas centralizadas de negociação de criptomoedas, os atacantes têm normalmente de contornar controlos de segurança relacionados com autenticação de início de sessão, recuperação de conta ou levantamento de fundos. Os mecanismos de proteção específicos variam consoante a plataforma, pelo que obter uma palavra-passe não significa necessariamente que um atacante possa levantar fundos imediatamente.
No entanto, uma palavra-passe exposta pode continuar a ser um ponto de partida importante para a tomada de controlo de uma conta.
Os atacantes podem obter palavras-passe através de páginas de início de sessão falsificadas, enganar os utilizadores para que enviem códigos de verificação únicos ou tentar iniciar sessão utilizando credenciais que já foram expostas. Se um utilizador reutilizar a mesma palavra-passe em vários serviços, uma fuga de dados noutro website também pode aumentar indiretamente o risco para a conta cripto.
Além disso, os processos de recuperação de conta podem ser vulneráveis à engenharia social. Por exemplo, um atacante pode tentar fazer-se passar pelo titular da conta utilizando informações pessoais ou induzir o utilizador a efetuar determinadas alterações às definições de segurança.
É importante notar que a autenticação de dois fatores pode melhorar significativamente a segurança da conta, mas os diferentes métodos de autenticação não oferecem o mesmo nível de resistência ao phishing. Os códigos de verificação por SMS podem ser vulneráveis ao sequestro do número ou ao roubo de códigos através de engenharia social. As aplicações de autenticação normalmente reduzem a dependência das redes móveis, mas os utilizadores podem continuar a ser enganados para introduzir o código num website falso.
Em comparação, as chaves de segurança e as Passkeys compatíveis com as normas FIDO2/WebAuthn oferecem, em geral, maior resistência ao phishing, porque o processo de autenticação está associado à identidade do website legítimo. Para as exchanges que suportam estas funcionalidades, dar prioridade a métodos de autenticação resistentes a phishing e combiná-los com listas brancas de endereços de levantamento, gestão de dispositivos e alertas de inícios de sessão invulgares pode reduzir o impacto de uma falha num único controlo de segurança.
Porque pode uma conta continuar a ser alvo de phishing depois de ativada a autenticação de dois fatores?
O objetivo principal da autenticação de dois fatores (2FA) é adicionar um requisito adicional de verificação de identidade para além da palavra-passe. No entanto, isto não significa que todas as ações da conta estejam protegidas contra o engano.
Os atacantes podem utilizar páginas de início de sessão falsas para enganar os utilizadores e levá-los a enviar voluntariamente códigos de verificação. Se os utilizadores acreditarem erradamente que estão a aceder à plataforma real, podem fornecer um código de verificação dinâmico depois de introduzirem a palavra-passe.
Alguns ataques não visam diretamente as palavras-passe de início de sessão, mas sim uma sessão estabelecida ou permissões de aplicações de terceiros. O mecanismo de autorização OAuth permite aos utilizadores conceder acesso a dados específicos da conta sem fornecer a palavra-passe a uma aplicação de terceiros. Este mecanismo tem utilizações legítimas, mas também pode ser explorado por aplicações maliciosas.
Os atacantes podem fazer-se passar por serviços de partilha de ficheiros, verificação de identidade ou outros serviços e direcionar os utilizadores para uma página de autorização genuína de terceiros. Se os utilizadores não verificarem a identidade da aplicação e o âmbito das permissões, podem conceder a uma aplicação maliciosa acesso ao e-mail, ficheiros ou outros dados da conta. Este risco difere significativamente do phishing comum de palavras-passe: mesmo que o utilizador altere posteriormente a palavra-passe, as permissões previamente concedidas a aplicações de terceiros podem não se tornar automaticamente inválidas. Por conseguinte, os utilizadores também devem verificar ativamente e revogar autorizações de aplicações suspeitas ao lidar com estes incidentes.
Para os utilizadores de criptomoedas, as contas de e-mail são particularmente importantes. O e-mail pode estar associado a notificações de segurança da exchange, recuperação de conta e processos de verificação de dispositivos. Se uma aplicação maliciosa de terceiros ler o e-mail do utilizador, o atacante pode obter mais informações sobre a conta e tornar as fraudes posteriores mais direcionadas.
Por conseguinte, proteger uma conta cripto exige mais do que proteger o início de sessão na exchange. É igualmente necessário proteger a conta de e-mail associada, os dispositivos móveis e as autorizações de aplicações de terceiros.
Que riscos de phishing diferentes enfrentam as contas de exchanges centralizadas e as carteiras Web3?
Tanto as contas de exchanges centralizadas como as carteiras de autocustódia podem ser alvo de spear phishing, mas os seus métodos de controlo de ativos diferem, tal como os controlos de segurança que os atacantes têm de contornar.
As contas de exchanges centralizadas são normalmente geridas através dos sistemas de contas e processos de custódia de ativos da plataforma. Os atacantes podem tentar obter credenciais de início de sessão, contornar medidas de autenticação ou induzir os próprios utilizadores a iniciar levantamentos.
As carteiras de autocustódia são geridas pelos utilizadores através das suas chaves privadas ou frases de recuperação. Os atacantes não precisam necessariamente de obter acesso a uma conta de exchange. Em vez disso, podem utilizar websites maliciosos, aplicações de carteira falsas ou pedidos de assinatura enganosos para afetar ativos on-chain.
| Dimensão de risco |
Conta de exchange centralizada |
Carteira Web3 de autocustódia |
| Principais alvos de ataque |
Acesso de início de sessão e permissões de levantamento |
Chaves privadas, frases de recuperação, assinaturas e aprovações |
| Pontos de entrada comuns de phishing |
Falso apoio ao cliente e páginas de início de sessão falsificadas |
DApp falsos e ligações maliciosas a carteiras |
| Ações críticas perigosas |
Enviar códigos de verificação, alterar definições de segurança e transferir fundos |
Introduzir uma frase de recuperação, assinar transações maliciosas e conceder permissões |
| Medidas de proteção comuns |
Passkey, 2FA e listas brancas de levantamento |
Carteiras de hardware, verificação de assinaturas e gestão de aprovações |
| Controlos de risco de ativos |
Controlos de risco da plataforma e definições de segurança do utilizador |
Gestão de chaves privadas pelo utilizador e restrições de permissões on-chain |
Por exemplo, um utilizador de uma carteira de autocustódia pode receber uma suposta "notificação de atualização de segurança da carteira" e ser convidado a visitar um website designado e ligar a sua carteira. Ligar uma carteira não resulta necessariamente em perda de ativos. No entanto, se o utilizador assinar posteriormente uma transação que possa transferir ativos ou conceder permissões excessivas de tokens a um contrato malicioso, pode surgir um risco financeiro real.
No caso das contas de exchanges centralizadas, os utilizadores podem ser enganados por mensagens sobre um "congelamento de conta" ou um "levantamento invulgar". No caso das carteiras Web3, as fraudes centram-se frequentemente em cenários como "reivindicar um airdrop", "migração de ativos" ou "reparação de aprovações".
Por conseguinte, os utilizadores precisam de adotar medidas de proteção diferentes com base na forma como os seus ativos são detidos. Nenhuma definição de segurança individual consegue abranger todos os cenários de negociação de criptomoedas.
Como criar um sistema de proteção multicamada contra phishing para contas cripto?
Um sistema eficaz contra phishing não deve depender apenas da capacidade dos utilizadores para identificar mensagens fraudulentas. Em vez disso, deve reduzir a probabilidade de um ataque bem-sucedido através de várias camadas de proteção.
A primeira camada é a proteção das informações de identidade. Os utilizadores podem utilizar um endereço de e-mail dedicado para contas cripto importantes e evitar apresentar informações de contacto ou detalhes de ativos desnecessários em plataformas sociais públicas. Um endereço de e-mail dedicado não consegue eliminar o risco de uma fuga de dados, mas pode ajudar a reduzir o grau de associação de informações entre diferentes serviços.
A segunda camada é a proteção da autenticação de início de sessão. As contas de negociação devem utilizar palavras-passe fortes e exclusivas, bem como dar prioridade a Passkeys ou chaves de segurança de hardware suportadas pela plataforma. Se outros métodos de autenticação de dois fatores forem a única opção disponível, os utilizadores devem evitar depender exclusivamente de códigos de verificação por SMS.
A terceira camada são as restrições às operações de fundos. Nas plataformas que suportam listas brancas de endereços de levantamento, atrasos nos levantamentos ou verificação adicional de transações, os utilizadores podem ativar estas funcionalidades de acordo com as suas necessidades. Mesmo que as credenciais de início de sessão sejam expostas, estas restrições podem continuar a dificultar a transferência de ativos pelos atacantes.
A quarta camada é a gestão de dispositivos e aplicações. Os utilizadores devem verificar regularmente os dispositivos com início de sessão na conta, sessões ativas, API Keys e autorizações de aplicações de terceiros, removendo prontamente permissões que já não são utilizadas ou cuja origem não pode ser confirmada.
A quinta camada é a separação das carteiras on-chain. Uma carteira utilizada para interações quotidianas pode ser gerida separadamente de uma carteira que detém ativos de longo prazo. Isto evita manter grandes quantidades de ativos numa carteira que se liga frequentemente a DApp desconhecidos.
Os utilizadores que detenham montantes significativos de ativos também podem considerar utilizar uma carteira de hardware para gerir reservas de longo prazo e verificar as informações da transação apresentadas no dispositivo antes de assinar. O objetivo destas medidas é reduzir o risco de um ponto único de falha. Mesmo que um atacante obtenha algumas informações pessoais, não deve conseguir facilmente obter controlo total sobre o início de sessão da conta, levantamentos ou operações de fundos on-chain.
Quando se descobre que informações pessoais podem ter sido expostas, deve primeiro determinar-se que informações foram divulgadas, em vez de assumir imediatamente que os ativos estão em risco. Se tiverem sido expostas apenas informações de contacto, isto geralmente não significa que a palavra-passe, as chaves privadas ou as permissões da carteira tenham sido comprometidas. Nesta fase, deve aumentar-se a vigilância em relação a chamadas, e-mails e mensagens privadas desconhecidas, bem como verificar as definições de segurança das contas importantes.
Se tiver introduzido a palavra-passe num website suspeito, altere imediatamente a palavra-passe da conta relevante utilizando um dispositivo fidedigno e um ponto de acesso oficial, e verifique as sessões de início de sessão ativas. Se utilizou a mesma palavra-passe noutros serviços, resolva também cada uma dessas contas separadamente.
Se tiver fornecido um código de verificação dinâmico a um atacante ou descoberto inícios de sessão invulgares, dispositivos desconhecidos ou alterações às definições de segurança, utilize imediatamente as funcionalidades de segurança oficiais da plataforma para restringir a atividade da conta e contacte os canais oficiais de apoio.
Se tiver aprovado anteriormente uma aplicação de terceiros desconhecida para aceder ao e-mail ou a outra conta, revogue a autorização relevante. Alterar apenas a palavra-passe pode não ser suficiente para terminar determinadas permissões de acesso já concedidas. No caso das carteiras de autocustódia, a resposta adequada depende do risco específico:
-
Ligação apenas a um website suspeito: verificar se ocorreram assinaturas ou aprovações. Não equiparar a ligação, por si só, ao roubo de ativos.
-
Assinatura de uma aprovação de token suspeita: verificar e revogar as permissões relevantes num ambiente fidedigno, avaliando simultaneamente a existência de outros riscos.
-
Chave privada ou frase de recuperação exposta: considerar que a carteira deixou de ser segura. Criar uma nova carteira utilizando um dispositivo fidedigno e, quando possível, transferir o mais rapidamente possível quaisquer ativos que permaneçam sob controlo.
-
Ativos já transferidos de forma anómala: guardar o hash da transação, os endereços, os carimbos temporais e os registos de comunicação relevantes, e contactar a plataforma relevante e as autoridades policiais aplicáveis ou canais de combate à fraude.
No caso de transferências de ativos on-chain que já tenham ocorrido, a revogação de uma aprovação de token geralmente não consegue recuperar automaticamente fundos que já foram transferidos. Por conseguinte, a resposta após um incidente deve centrar-se em evitar perdas adicionais, preservar provas e evitar novas fraudes. Deve ter-se especial cuidado com os chamados "especialistas em recuperação de ativos". Depois de um utilizador sofrer um incidente de segurança, os atacantes podem voltar a fazer-se passar por pessoal técnico e solicitar taxas ou credenciais da carteira para realizar uma segunda fraude.
A proteção pessoal é importante, mas as plataformas cripto também têm de reduzir o risco através da gestão de dados, verificação de identidade e controlos sobre operações invulgares de fundos.
-
As plataformas devem minimizar a quantidade de informações de identidade dos utilizadores desnecessárias acessíveis a serviços de terceiros. Para ferramentas de análise e sistemas de operações empresariais, a minimização de dados, os controlos de acesso e o isolamento de informações sensíveis podem reduzir o âmbito dos dados potencialmente afetados por um único incidente de segurança de um fornecedor.
-
As plataformas precisam de estabelecer mecanismos claros de notificação de segurança. Quando ocorre um incidente de segurança genuíno, os utilizadores devem poder confirmar as informações relevantes através da aplicação oficial ou de uma página fidedigna, em vez de dependerem inteiramente de ligações em e-mails ou mensagens de texto.
-
A conceção da segurança das contas deve reduzir a dependência de métodos de autenticação facilmente explorados através de engenharia social. Para ações de alto risco, como alterar definições de levantamento, associar um novo dispositivo ou transferir grandes montantes de fundos, as plataformas podem adotar verificações de identidade e controlos de risco mais rigorosos.
-
As plataformas precisam de monitorizar continuamente inícios de sessão invulgares, alterações de dispositivos e operações de fundos. Mesmo que os atacantes obtenham algumas informações da conta, a deteção de comportamentos invulgares e as restrições às operações de fundos podem ajudar a reduzir as perdas efetivas.
-
As plataformas e os fornecedores terceiros precisam de definir claramente o âmbito do tratamento de dados, as responsabilidades de segurança e os mecanismos de resposta a incidentes. A segurança dos fornecedores não é uma questão separada da segurança das exchanges. Faz parte do sistema global de segurança dos utilizadores.
À medida que os serviços cripto se ligam a mais ferramentas externas, a proteção de segurança também tem de se estender para além dos sistemas internos da plataforma, abrangendo o tratamento de dados por terceiros, as comunicações com clientes e o processo completo de execução de operações de fundos dos utilizadores.
Conclusão
O spear phishing é um dos riscos de segurança significativos enfrentados pelas contas cripto. Em comparação com o phishing comum, os atacantes podem utilizar informações de contacto expostas e outros detalhes de contexto para criar personificações mais credíveis, dificultando a identificação da fraude pelos utilizadores apenas com base no conteúdo da mensagem.
No entanto, a exposição de informações pessoais não significa que uma conta já tenha sido tomada, nem que os ativos cripto serão inevitavelmente roubados. Normalmente, continuam a existir várias etapas entre a exposição de informações de contacto e uma perda financeira efetiva, incluindo engano de identidade, roubo de credenciais, autorização maliciosa ou transferências de ativos.
No caso das contas de exchanges centralizadas, o foco deve estar no reforço da autenticação de início de sessão, na limitação das permissões de levantamento e na verificação de notificações invulgares. No caso das carteiras de autocustódia, os utilizadores precisam de proteger as chaves privadas e frases de recuperação, verificar assinaturas de transações e gerir aprovações de contratos inteligentes.
Ao mesmo tempo, a segurança de fornecedores terceiros, a proteção de contas de e-mail associadas e a monitorização de transações invulgares pelas plataformas também se tornarão componentes importantes da segurança das contas cripto.
A chave para prevenir o spear phishing não é garantir que as informações pessoais nunca são expostas. É estabelecer várias camadas de segurança para que, mesmo que os atacantes obtenham algumas informações, continuem a ter dificuldade em obter controlo sobre a conta e os ativos.
Perguntas frequentes
O que é o spear phishing de contas cripto?
O spear phishing é um tipo de fraude em que os atacantes utilizam a identidade, informações de contacto ou outras informações de contexto de um utilizador específico para se fazerem passar por uma entidade de confiança e induzir o utilizador a divulgar informações sensíveis ou a realizar ações perigosas.
Um endereço de e-mail exposto pode resultar no roubo de ativos cripto?
Um endereço de e-mail exposto, por si só, geralmente não resulta diretamente no roubo de ativos, mas pode aumentar o risco de e-mails falsificados, fraudes de recuperação de conta e outros ataques direcionados.
Porque podem os utilizadores ser afetados mesmo quando a exchange não foi invadida?
Os fornecedores de análise de terceiros, apoio ao cliente ou outros serviços também podem tratar algumas informações dos clientes. Se estes fornecedores sofrerem um incidente de segurança, os utilizadores podem enfrentar riscos adicionais de phishing e personificação de identidade.
Porque é que um fraudador conhece o meu nome e a exchange que utilizo?
Estas informações podem provir de fontes públicas, fugas de dados históricas ou serviços de terceiros. O facto de alguém conhecer informações pessoais não prova que seja um funcionário legítimo da plataforma.
Posso continuar a ser vítima de phishing depois de ativar a autenticação de dois fatores?
Sim. Os atacantes podem enganar os utilizadores para que enviem códigos de verificação únicos ou utilizar autorizações maliciosas de aplicações de terceiros para obter outras permissões da conta. As Passkeys e as chaves de segurança de hardware oferecem, em geral, maior resistência ao phishing.
O que devo fazer se receber uma mensagem de texto sobre um levantamento invulgar numa exchange?
Não clique nas ligações da mensagem de texto nem ligue para o número que ela fornece. Verifique o estado da conta através da aplicação oficial ou de um ponto de acesso fidedigno que tenha guardado de forma independente.
O apoio ao cliente legítimo de uma plataforma não deve pedir que forneça a frase de recuperação da carteira, chave privada ou palavra-passe. Também não deve pedir, através de uma mensagem privada desconhecida, que transfira ativos para uma suposta carteira segura.
Ligar-se a um DApp malicioso resulta sempre em perda de ativos?
Não. Ligar uma carteira, por si só, normalmente não concede permissão para transferir ativos, mas assinaturas posteriores, confirmações de transações e aprovações de tokens podem criar riscos. Verifique os detalhes das ações específicas envolvidas.
O que devo fazer se tiver introduzido a minha palavra-passe num website de phishing?
Altere imediatamente a palavra-passe através do ponto de acesso oficial, verifique as sessões ativas e as definições de segurança e confirme se existem inícios de sessão ou operações de fundos invulgares. Se a conta de e-mail associada também tiver sido afetada, resolva a situação em simultâneo.
Pode utilizar um endereço de e-mail dedicado, palavras-passe fortes, métodos de autenticação resistentes a phishing, listas brancas de endereços de levantamento e gestão separada de carteiras. Deve também verificar regularmente os dispositivos, API Keys e permissões de aplicações de terceiros.