A carteira de hardware (Hardware Wallet) é um dispositivo físico projetado especificamente para proteger as chaves privadas de ativos criptográficos, geralmente utilizando mecanismos como chip de segurança, armazenamento isolado de chaves e confirmação de transações no dispositivo, reduzindo o risco de exposição direta das chaves privadas a dispositivos conectados à rede. As carteiras de hardware, como a Ledger e a Trezor, tornaram-se ferramentas de auto-custódia comuns para detentores de ativos criptográficos a longo prazo, mas não são equivalentes a um ambiente de armazenamento completamente imune a ataques.
Com o aumento do valor dos ativos criptográficos e a evolução contínua das técnicas de ataque, os riscos de segurança das carteiras de hardware não se limitam mais à perda do dispositivo ou ao vazamento da frase-semente. Ataques à cadeia de suprimentos, firmware malicioso, sites de phishing, autorizações de contratos inteligentes e ataques físicos podem afetar a segurança dos ativos dos usuários. Recentemente, discussões em torno da segurança dos dispositivos Ledger também despertaram a atenção do mercado para a cadeia de suprimentos das carteiras de hardware e os mecanismos de proteção das chaves privadas.
Este artigo irá sistematicamente analisar os 7 principais riscos de segurança que as carteiras de hardware enfrentarão em 2026, analisando os princípios e impactos potenciais de diferentes métodos de ataque, além de apresentar medidas de prevenção correspondentes, ajudando os usuários a estabelecer um sistema de gestão de segurança de ativos criptográficos mais completo.
Pontos-chave
-
A carteira de hardware reduz o risco de ataques remotos ao armazenar as chaves privadas offline, mas isso não significa que os ativos estejam absolutamente seguros.
-
Ataques à cadeia de suprimentos podem ocorrer durante a fabricação, transporte, venda e entrega do dispositivo, tornando o canal de compra e o processo de inicialização do dispositivo igualmente importantes.
-
O vazamento da frase-semente é um dos riscos significativos enfrentados pelos usuários de carteiras de hardware; mesmo que o dispositivo em si não tenha sido comprometido, um atacante ainda pode recuperar a carteira através da frase-semente.
-
Assinaturas de transações maliciosas e ataques de assinatura cega podem contornar a percepção tradicional dos usuários sobre a segurança das carteiras frias, permitindo que os ativos sejam transferidos após a autorização do usuário.
-
Atualizações regulares do firmware oficial, verificação das informações da transação, backup adequado da frase-semente e uso de mecanismos de múltiplas assinaturas podem reduzir diferentes tipos de riscos de segurança.
Risco 1: Ataques à cadeia de suprimentos — carteiras de hardware podem ser adulteradas antes da entrega
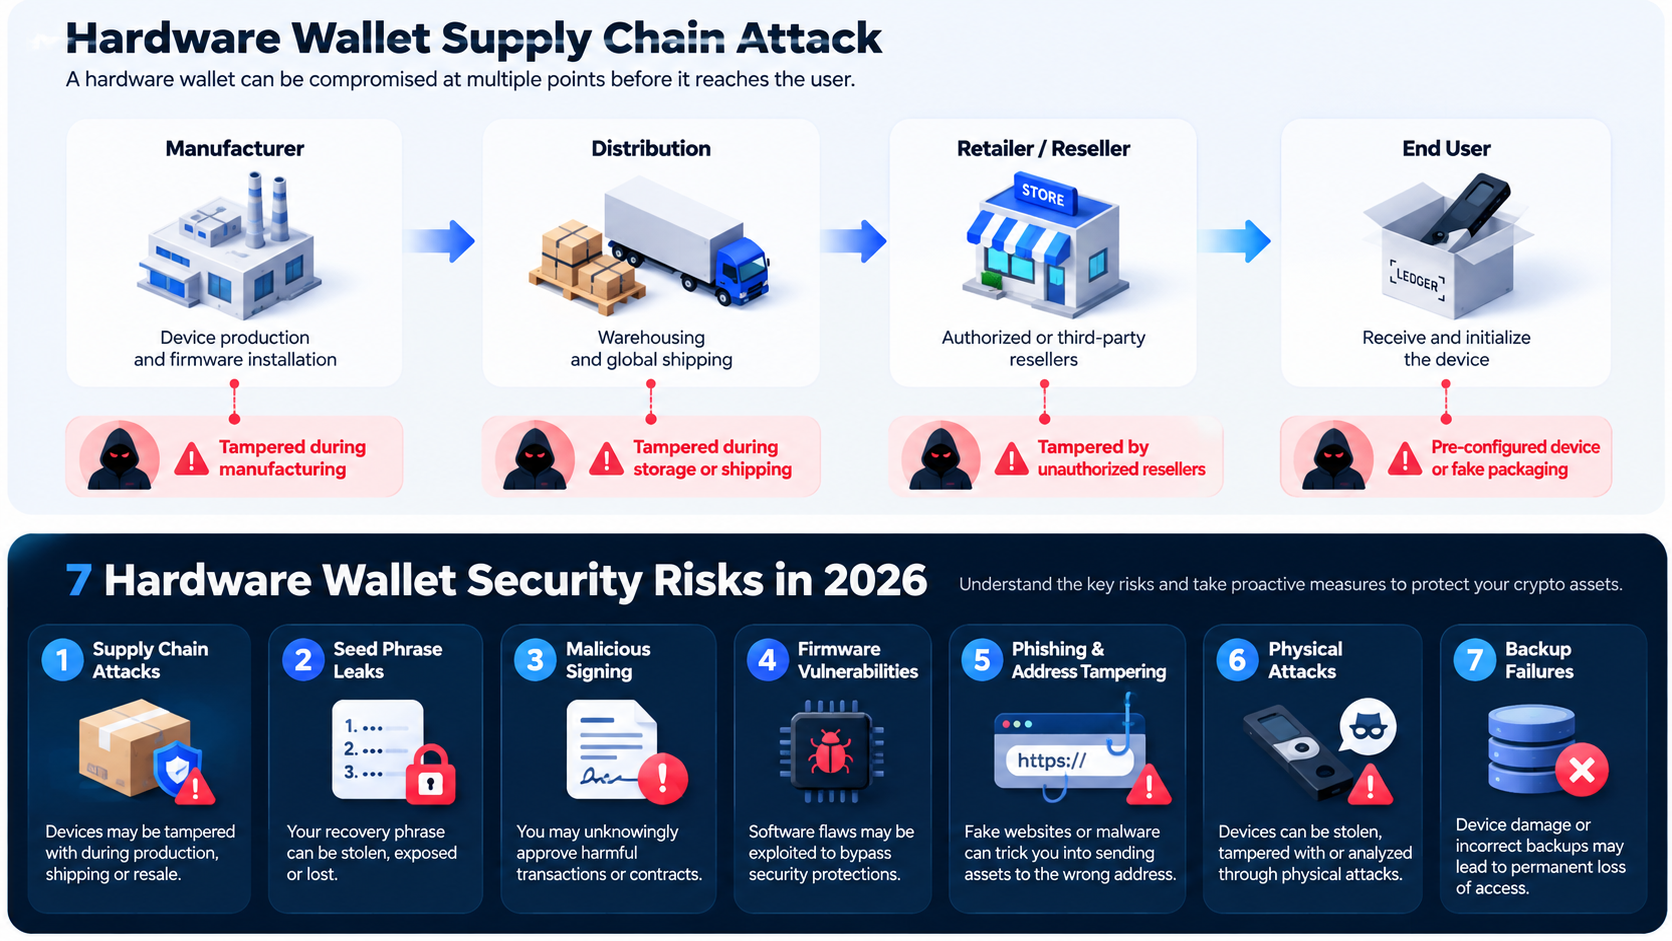
O ataque à cadeia de suprimentos (Supply Chain Attack) refere-se a um ataque em que o invasor modifica maliciosamente o dispositivo, software ou componentes relacionados durante o processo de fabricação, armazenamento, transporte, venda ou entrega, afetando a segurança do usuário final. Para as carteiras de hardware, esse tipo de ataque é especialmente preocupante, pois os usuários geralmente presumem que os dispositivos recém-adquiridos estão em um estado confiável.
Os atacantes podem obter controle sobre os ativos através da falsificação de carteiras de hardware, configuração prévia de frases-semente, substituição de componentes internos do dispositivo ou induzindo os usuários a instalar software de gerenciamento malicioso. Por exemplo, em 9 de outubro de 2026, a Ledger anunciou que estava investigando relatos de perda de ativos por parte de usuários que compraram dispositivos através do distribuidor CryptoBilis no Sudeste Asiático. Pesquisadores de blockchain estimaram que as perdas suspeitas relacionadas ultrapassaram 86 milhões de dólares, mas a escala exata das perdas e a causa do ataque ainda não foram confirmadas.
Esses eventos indicam que a segurança das carteiras de hardware não depende apenas de chips de segurança e algoritmos de criptografia, mas também da integridade da cadeia de suprimentos desde a produção até a entrega. Mesmo que o dispositivo possua um mecanismo de certificação oficial, isso não significa que todas as ações de adulteração física possam ser detectadas. A Ledger esclareceu que seu Genuine Check pode verificar a autenticidade do chip de segurança, mas não consegue identificar todas as implantações de hardware adicionais que mantêm o chip de segurança original.
Métodos de prevenção:
-
Priorizar a compra de carteiras de hardware através do site oficial da marca ou canais autorizados verificados, evitando a compra de dispositivos de segunda mão de origem desconhecida.
-
Após receber o dispositivo, verificar a embalagem, acessórios e estado de inicialização; se encontrar um PIN ou frase-semente pré-configurados, interromper imediatamente o uso.
-
Usar o aplicativo oficial para verificar a autenticidade do dispositivo, mas não considerar a validação como uma garantia de que não há riscos de adulteração.
-
Se houver sérias dúvidas sobre a origem do dispositivo, interromper o uso e considerar gerar uma nova frase-semente através de um novo dispositivo confiável antes de migrar os ativos.
Risco 2: Vazamento da frase-semente — o armazenamento offline da chave privada não impede o roubo de ativos
A frase-semente (Seed Phrase) é um importante comprovante para recuperar a chave privada da carteira de criptomoedas, geralmente composta por 12, 20 ou 24 palavras, dependendo do padrão de backup adotado pela carteira. Embora as carteiras de hardware consigam isolar as chaves privadas de dispositivos conectados à rede, se a frase-semente for obtida por terceiros, os atacantes geralmente não precisam acessar o dispositivo de hardware original para recuperar a conta correspondente e transferir os ativos.
As formas comuns de vazamento da frase-semente incluem tirar fotos, backup em nuvem, coleta por sites maliciosos e ataques de engenharia social que se passam por suporte oficial. Por exemplo, os atacantes podem enviar notificações de segurança falsas por e-mail ou redes sociais, solicitando que os usuários insiram a frase-semente para completar a suposta verificação do dispositivo. Uma vez que o usuário submete a frase-semente, o atacante pode obter controle sobre a carteira.
Além disso, a perda da frase-semente também pode resultar na impossibilidade de recuperar os ativos. A carteira de hardware em si não armazena os ativos do usuário na blockchain, mas sim gerencia as chaves necessárias para acessar os ativos. Portanto, se o dispositivo for danificado e a frase-semente também estiver perdida, o usuário pode perder permanentemente o acesso aos ativos correspondentes. A Ledger também enfatiza que o backup da frase-semente é tão importante quanto a segurança do dispositivo de hardware.
Métodos de prevenção:
-
Não tirar fotos, capturas de tela ou salvar a frase-semente em nuvens, e-mails ou aplicativos de notas comuns.
-
Usar ferramentas de backup em papel ou metal para armazenamento offline e guardar o backup em um local seguro.
-
Não fornecer a frase-semente a terceiros que se apresentem como suporte oficial, suporte técnico ou auditores de segurança.
-
Confirmar regularmente se o backup está completo e legível, e considerar um plano de backup em local seguro de acordo com a escala dos ativos.
Risco 3: Assinaturas maliciosas e autorizações de contratos inteligentes — carteiras de hardware também podem liberar ativos ativamente
Assinaturas maliciosas referem-se a situações em que os atacantes induzem os usuários a aprovar transações ou operações de contratos inteligentes com permissões perigosas, obtendo assim a capacidade de transferir ativos. Diferente do roubo direto da chave privada, esses ataques geralmente exploram a má interpretação do conteúdo da transação pelo usuário; mesmo que a chave privada permaneça sempre dentro da carteira de hardware, os ativos ainda podem ser perdidos.
Em cenários de DeFi, NFT e transações em blockchain, os usuários frequentemente precisam assinar transações complexas de contratos inteligentes através da carteira. Algumas carteiras de hardware não conseguem exibir completamente o significado real da transação, mostrando apenas dados em hexadecimal ou informações de assinatura difíceis de entender. Essa operação, que não permite a verificação adequada do conteúdo da transação, é chamada de assinatura cega (Blind Signing). Se o usuário confirmar a transação sem entender o alcance da autorização, pode acabar aprovando contratos maliciosos que acessam os ativos.
Por exemplo, um usuário pode acessar um site disfarçado de página de recebimento de airdrop e, ao conectar a carteira de hardware, receber um pedido de assinatura de transação. A página pode alegar que a assinatura é apenas para verificação de identidade, mas o pedido real pode incluir autorização de tokens ou outras operações perigosas. Uma vez que o usuário confirma no dispositivo, o atacante pode usar as permissões obtidas para transferir os ativos. Isso demonstra que, embora a carteira de hardware possa proteger a chave privada, não significa que possa automaticamente determinar se todas as operações de contratos inteligentes são seguras.
Métodos de prevenção:
-
Sempre que possível, usar carteiras e aplicativos que suportem assinaturas claras (Clear Signing) e verificar o conteúdo da transação na tela do dispositivo.
-
Manter cautela em relação a contratos inteligentes desconhecidos, especialmente em relação à autorização de tokens com limites ilimitados.
-
Verificar e revogar regularmente permissões que não são mais necessárias através de ferramentas confiáveis de gerenciamento de autorizações em blockchain.
-
Separar a gestão de carteiras que armazenam ativos a longo prazo daquelas que participam frequentemente de atividades de DeFi, airdrops e NFTs.
Risco 4: Vulnerabilidades de firmware e malware — a segurança do dispositivo depende de manutenção contínua
O firmware (Firmware) é o software de baixo nível que opera dentro da carteira de hardware, responsável pela inicialização do dispositivo, gerenciamento de chaves, assinatura de transações e validação de segurança. Embora as carteiras de hardware geralmente utilizem chips de segurança, validação de assinaturas e arquitetura isolada, o firmware ainda pode apresentar falhas de programação, vulnerabilidades de implementação ou problemas de compatibilidade.
Os atacantes podem tentar explorar vulnerabilidades no firmware para contornar algumas restrições de segurança ou induzir os usuários a instalar software não oficial através de falsificações de solicitações de atualização. Os modelos de segurança do firmware variam entre diferentes carteiras de hardware; por exemplo, a Trezor explica que seus dispositivos ajudam os usuários a identificar firmware não autorizado através da validação de assinatura do firmware e mecanismos de aviso relacionados. A capacidade de proteção específica também depende do modelo do dispositivo e da arquitetura de hardware.
É importante notar que a atualização do firmware é um processo que também deve ser tratado com cautela. Se os usuários obtiverem software de gerenciamento através de anúncios de busca, e-mails desconhecidos ou sites de download de terceiros, podem acabar instalando programas maliciosos disfarçados de ferramentas oficiais. Portanto, as atualizações de segurança não apenas exigem a correção oportuna de vulnerabilidades conhecidas, mas também garantem que a fonte da atualização seja confiável.
Métodos de prevenção:
-
Obter atualizações de firmware apenas através do site oficial da marca e aplicativos oficiais.
-
Ficar atento aos anúncios de segurança emitidos pelo fabricante e instalar prontamente patches de segurança importantes que tenham sido verificados.
-
Parar as operações ao encontrar avisos de firmware anormais, falhas de validação de assinatura ou mensagens de inicialização inesperadas.
-
Antes de atualizar, confirmar que o backup da frase-semente está completo, mas não inserir a frase-semente em computadores ou páginas da web para concluir a atualização.
Risco 5: Ataques de phishing e adulteração de endereços — os usuários podem enviar ativos para atacantes
Os ataques de phishing (Phishing Attack) são uma ameaça de segurança que os usuários de carteiras de criptomoedas enfrentam há muito tempo. Os atacantes podem induzir os usuários a revelar informações sensíveis ou aprovar transações perigosas através da falsificação do site oficial da carteira, da identidade do suporte, do envio de e-mails maliciosos ou da criação de aplicativos falsos.
Outro risco comum é a adulteração de endereços. Os atacantes podem substituir o endereço de recebimento copiado pelo usuário através de malware de clipboard, fazendo com que os ativos que deveriam ser enviados para uma exchange ou indivíduo sejam transferidos para um endereço controlado pelo atacante. Como as transações em blockchain geralmente não podem ser revertidas, os usuários podem ter dificuldade em recuperar os fundos após confirmar a transação.
As carteiras de hardware podem reduzir a probabilidade de perdas causadas por esse tipo de ataque, mas isso depende de os usuários verificarem cuidadosamente as informações da transação na tela do dispositivo. Se os usuários apenas verificarem o endereço em seus computadores ou smartphones, ignorando o endereço de assinatura real exibido no dispositivo de hardware, ainda podem sofrer perdas. As diretrizes de segurança da Trezor também enfatizam que o endereço de recebimento deve ser confirmado na tela do dispositivo de hardware, e não depender completamente das informações exibidas no computador conectado à rede.
Métodos de prevenção:
-
Acessar a plataforma de gerenciamento da carteira apenas através de canais oficiais, evitando clicar em links de login ou atualização em e-mails desconhecidos.
-
Antes de transferir, verificar o endereço de recebimento completo, a rede e o montante na tela do dispositivo de hardware.
-
Antes de transferências de grandes quantias, realizar um teste com um montante menor, mas a transferência oficial ainda deve ser verificada novamente.
-
Manter vigilância em relação a notificações que afirmam exigir verificação imediata da carteira, recuperação de ativos ou remoção de restrições de segurança.
Risco 6: Ataques físicos e perda do dispositivo — o chip de segurança não é uma proteção absoluta
Os ataques físicos referem-se a tentativas de obter informações sensíveis através do contato direto com a carteira de hardware, utilizando técnicas como desmontagem do dispositivo, análise de chips, ataques de canal lateral ou outros métodos técnicos. Diferente dos ataques remotos, os ataques físicos geralmente exigem que o atacante tenha acesso ao próprio dispositivo e possua um certo nível de habilidade técnica e condições de equipamento.
As diferentes carteiras de hardware apresentam diferenças significativas em seu design de segurança física. Alguns produtos utilizam chips de segurança (Secure Element) para aumentar a resistência à extração de chaves e adulteração de hardware, enquanto outros produtos reduzem riscos através de design de código aberto, validação de firmware e outros mecanismos de segurança. No entanto, independentemente da arquitetura utilizada, não é possível garantir que o dispositivo esteja absolutamente seguro sob todas as condições de ataque.
Em 2026, os usuários de carteiras de hardware enfrentam problemas de segurança reais que não se limitam à quebra do dispositivo. Em agosto, o Financial Times do Reino Unido relatou que um prestador de serviços logísticos de terceiros da Trezor sofreu uma violação de dados, envolvendo informações pessoais de cerca de 14.000 clientes. Embora esses eventos não sejam equivalentes ao vazamento de chaves privadas, podem aumentar o risco de phishing direcionado e de segurança pessoal para os detentores de ativos criptográficos.
Métodos de prevenção:
-
Definir um código PIN suficientemente forte para a carteira de hardware, evitando o uso de números fáceis de adivinhar, como datas de nascimento.
-
Armazenar a carteira de hardware separadamente do backup da frase-semente, reduzindo o risco de roubo em um único ponto.
-
Evitar exibir publicamente a quantidade de ativos na carteira de hardware, sua localização e informações pessoais sensíveis.
-
Para ativos de grande valor, considerar dispositivos que suportem frases de senha adicionais ou soluções de múltiplas assinaturas, mas compreender plenamente os riscos adicionais de backup e recuperação.
Risco 7: Danos ao dispositivo e falhas de backup — os ativos podem ser permanentemente perdidos devido a erros operacionais
As carteiras de hardware enfrentam não apenas ataques externos, mas também riscos de envelhecimento do dispositivo, danos físicos, falhas de backup e erros operacionais humanos. Por exemplo, o dispositivo pode se tornar inutilizável devido a água, impactos, falhas de bateria ou armazenamento prolongado. Se o usuário perder a frase-semente ao mesmo tempo, pode não conseguir recuperar o acesso à carteira.
Para os usuários que mantêm ativos criptográficos a longo prazo, esses riscos podem ser facilmente ignorados. Alguns usuários compram carteiras de hardware e não verificam o estado do dispositivo por anos, nem confirmam se a frase-semente foi registrada corretamente. Quando precisam migrar o dispositivo, atualizar o firmware ou transferir ativos em emergência, podem descobrir que as palavras de backup contêm erros de ortografia, estão fora de ordem ou que o meio de armazenamento está danificado.
Além disso, a capacidade de recuperação da carteira de hardware pode ser afetada por frases de senha, caminhos de derivação e compatibilidade da carteira. Mesmo que o usuário tenha mantido a frase-semente básica, se esquecer a frase de senha adicional configurada, pode não conseguir recuperar as contas ocultas correspondentes. Portanto, o backup seguro não apenas requer a preservação do comprovante, mas também garantir que o usuário compreenda todo o processo de recuperação.
Métodos de prevenção:
-
Verificar regularmente se a carteira de hardware pode ser iniciada corretamente e confirmar que o meio de backup não está danificado.
-
Usar a função de verificação de recuperação confiável fornecida pelo fabricante do dispositivo para validar a frase-semente, evitando inserir a frase-semente em dispositivos conectados à rede.
-
Se usar frases de senha adicionais, estabelecer um plano de armazenamento e recuperação independente e confiável.
-
Para ativos de grande valor mantidos a longo prazo, considerar o uso de múltiplas assinaturas ou outros mecanismos de backup redundantes para reduzir o impacto de falhas em um único dispositivo.
Como estabelecer hábitos de uso mais seguros para carteiras de hardware?
A partir dos riscos mencionados, fica claro que a segurança das carteiras de hardware não é determinada por um único componente de hardware, mas sim pela origem do dispositivo, gerenciamento de chaves privadas, autorização de transações, manutenção de software e operações do usuário. O chip de segurança pode aumentar a dificuldade de extração da chave privada, mas não pode impedir que os usuários revelem ativamente a frase-semente; a assinatura offline pode reduzir o risco de ataques remotos, mas não pode identificar automaticamente todos os contratos inteligentes maliciosos.
Portanto, os usuários precisam estabelecer um mecanismo de proteção em camadas. Para transações diárias, pode-se usar carteiras independentes para gerenciar ativos líquidos de pequeno valor; para ativos principais armazenados a longo prazo, deve-se minimizar interações desnecessárias com contratos inteligentes e reforçar o backup da frase-semente e o controle de acesso físico. Se a escala dos ativos for grande, também pode-se avaliar o mecanismo de múltiplas assinaturas (Multisig), autorizando transações através de várias chaves independentes, reduzindo o risco de perda de uma única chave.
Abaixo está um resumo dos riscos de segurança das carteiras de hardware e as principais medidas de prevenção:
| Risco de Segurança |
Ameaças Principais |
Medidas de Prevenção |
| Ataques à cadeia de suprimentos |
Adulteração do dispositivo, frase-semente pré-configurada |
Compra em canais confiáveis, verificação de autenticidade oficial |
| Vazamento da frase-semente |
Recuperação da chave privada, roubo de ativos |
Backup offline, recusa em compartilhar a frase-semente |
| Assinaturas maliciosas |
Autorização de contratos perigosos, transferência de ativos |
Verificação do conteúdo da assinatura, gerenciamento de autorizações |
| Vulnerabilidades de firmware |
Contorno de mecanismos de segurança, atualizações maliciosas |
Firmware oficial, atualizações de segurança em tempo hábil |
| Phishing e adulteração de endereços |
Sites falsificados, transferências incorretas |
Verificação de URLs e endereços na tela do dispositivo |
| Ataques físicos |
Roubo do dispositivo, extração de chaves |
Proteção por PIN, isolamento físico |
| Falhas de backup |
Impossibilidade de recuperar a carteira |
Verificações regulares, backups redundantes |
É importante notar que diferentes medidas de proteção abordam diferentes tipos de problemas. Por exemplo, revogar autorizações de contratos inteligentes não pode corrigir uma frase-semente já vazada, e trocar de dispositivo não pode automaticamente remover autorizações maliciosas em endereços antigos. Se houver suspeita de que a frase-semente foi vazada, geralmente é necessário usar um dispositivo confiável para gerar uma nova frase-semente e transferir rapidamente os ativos para uma nova carteira.
Conclusão
Em 2026, as carteiras de hardware continuam a ser uma ferramenta de segurança importante para a auto-custódia de ativos criptográficos, mas sua capacidade de proteção tem limites claros. Ataques à cadeia de suprimentos, vazamento da frase-semente, assinaturas maliciosas, vulnerabilidades de firmware, ataques de phishing, ataques físicos e falhas de backup constituem sete categorias de riscos de segurança que os usuários devem observar atentamente.
As discussões recentes em torno de eventos relacionados à Ledger também lembram o mercado de reavaliar a base de confiança das carteiras de hardware. A origem do dispositivo, a segurança do processo de inicialização e a verificação adequada das assinaturas de transação podem impactar a segurança final dos ativos.
Para usuários comuns, a estratégia de segurança mais eficaz não é depender de uma única carteira de hardware que se proclama absolutamente segura, mas sim estabelecer um mecanismo de gestão de riscos que abranja todo o processo de compra, inicialização, uso, backup e migração de ativos. Somente combinando proteção técnica com bons hábitos operacionais é que se pode reduzir de forma mais eficaz a possibilidade de perda de ativos criptográficos.
Perguntas Frequentes
As carteiras de hardware são realmente mais seguras do que as carteiras quentes?
Normalmente, as carteiras de hardware podem reduzir o risco de vazamento de chaves durante ataques de malware em dispositivos conectados à rede, tornando-as adequadas para o armazenamento a longo prazo de ativos criptográficos. No entanto, as carteiras de hardware ainda enfrentam riscos como ataques à cadeia de suprimentos, assinaturas maliciosas e vazamento da frase-semente; a segurança real depende do design do dispositivo e das operações do usuário.
O incidente de roubo da Ledger significa que todas as carteiras frias são inseguras?
Não se pode chegar a essa conclusão. O incidente de perda de ativos relacionado à Ledger, revelado em outubro de 2026, ainda está sob investigação, e não se pode afirmar que todos os dispositivos Ledger apresentem o mesmo problema, nem que os mecanismos de segurança subjacentes das carteiras de hardware estejam universalmente comprometidos. Os usuários devem acompanhar os resultados da investigação oficial e tomar medidas com base na origem do dispositivo e nos riscos reais.
Se a carteira de hardware for roubada, os ativos criptográficos dentro dela serão perdidos?
Não necessariamente. As carteiras de hardware geralmente possuem mecanismos de segurança, como proteção por PIN, e o roubo do dispositivo não significa que o atacante possa imediatamente obter a chave privada. Se o usuário ainda tiver a frase-semente completa e não vazada, pode usar um dispositivo confiável para recuperar a carteira e, conforme a situação de risco, transferir os ativos para um novo endereço. No entanto, se o atacante conseguir obter a chave privada ou a frase-semente, os ativos ainda podem ser roubados.
As carteiras de hardware precisam ser trocadas regularmente?
Não existe um ciclo fixo de troca aplicável a todas as carteiras de hardware. A necessidade de troca depende do estado do dispositivo, da situação de suporte de segurança do fabricante, de vulnerabilidades conhecidas e das necessidades pessoais de uso. Se o dispositivo estiver danificado, deixar de receber atualizações de segurança ou houver evidências confiáveis de riscos de segurança, deve-se considerar a troca do dispositivo e avaliar se é necessário gerar uma nova frase-semente.
O uso de carteiras de hardware ainda requer múltiplas assinaturas?
Para detentores comuns de pequenos valores, o uso correto de carteiras de hardware e backups seguros geralmente já oferece uma boa proteção básica. Para usuários institucionais ou indivíduos que possuem grandes quantidades de ativos criptográficos, múltiplas assinaturas podem reduzir ainda mais o risco de perda de uma única chave, mas também aumentam a complexidade das operações de transação, coordenação de chaves e recuperação de backups.