La inteligencia artificial está cambiando la forma en que se procesa la información y se lleva a cabo la investigación tecnológica en el ámbito de la ciberseguridad. Desde el análisis de código y la identificación de vulnerabilidades hasta la orquestación automatizada de tareas, la IA puede ayudar a los investigadores a gestionar información compleja de forma más eficiente, al tiempo que proporciona nuevas herramientas a los atacantes. Cuando estas capacidades se utilizan con fines maliciosos, dan lugar al fenómeno de seguridad conocido como explotación asistida por IA. No se trata de una técnica de ataque completamente independiente, sino de una capacidad mejorada que surge cuando la IA interviene en los procesos tradicionales de ciberataque.
Comprender la explotación asistida por IA requiere algo más que examinar las tareas que puede realizar un modelo. También es necesario distinguir el papel específico de la IA en la cadena de ataque, sus límites reales de capacidad y su posible impacto en la seguridad. Este artículo comienza con una definición básica, explica cómo puede participar la IA en la recopilación de información, la investigación de vulnerabilidades y la preparación de ataques, revisa sus aplicaciones habituales y analiza sus limitaciones técnicas y sus implicaciones para la seguridad del sector de los activos cripto.
Puntos clave
-
El núcleo de la explotación asistida por IA es la mejora de capacidades. La IA puede ayudar a los atacantes a procesar información, analizar código y preparar materiales para ataques, pero esto no significa que el ataque se complete íntegramente mediante inteligencia artificial.
-
La IA puede intervenir en varias etapas de un ciberataque. Desde la recopilación de información y la investigación de vulnerabilidades hasta la preparación del ataque y el análisis de resultados, la IA puede proporcionar distintos grados de asistencia.
-
Entre las aplicaciones habituales se incluyen la investigación de vulnerabilidades, el phishing y el desarrollo asistido de malware. Estos enfoques normalmente se combinan con métodos de ataque tradicionales en lugar de sustituirlos por completo.
-
Los resultados de la IA presentan limitaciones de precisión y ejecución. Los modelos pueden interpretar incorrectamente el código u omitir determinados contextos, y aún es necesario verificar en la práctica si una vulnerabilidad puede explotarse.
-
La IA afecta tanto a los ataques como a la defensa. Aplicaciones como la revisión de código, el análisis de inteligencia sobre amenazas y la detección de anomalías también proporcionan nuevo apoyo técnico para la seguridad de los activos cripto.
Definición básica de la explotación asistida por IA
La explotación asistida por IA hace referencia al uso de inteligencia artificial por parte de los atacantes en actividades de ciberataque para mejorar la eficiencia del procesamiento de información, la investigación de vulnerabilidades, la preparación de ataques o la ejecución de ataques. La IA puede participar en la comprensión del código, la organización de información pública, el análisis de anomalías, la generación de contenido y la automatización de determinadas tareas. Sin embargo, generalmente solo actúa como una herramienta auxiliar dentro de la cadena de ataque, y esto no significa que el ataque se complete de forma independiente mediante inteligencia artificial.
Los ciberataques tradicionales suelen exigir que los atacantes dediquen tiempo a investigar los sistemas objetivo, comprender la arquitectura del software, identificar posibles vulnerabilidades, preparar materiales para el ataque y ajustar su estrategia en función del entorno objetivo. Con el desarrollo de los modelos de lenguaje de gran tamaño, los modelos de análisis de código y los agentes automatizados, algunas tareas que antes dependían del trabajo manual ahora pueden recibir asistencia de la IA. Por ejemplo, la IA puede ayudar a los investigadores a leer código complejo, resumir información sobre vulnerabilidades divulgadas públicamente, explicar registros anómalos o sugerir líneas de investigación adicionales a partir de problemas conocidos. Cuando estas capacidades se utilizan con fines maliciosos, los atacantes también pueden emplearlas para reducir el tiempo de investigación preliminar y rebajar la dificultad de determinadas tareas técnicas.
Es importante señalar que la explotación asistida por IA no es una categoría de ataque independiente con una ruta técnica fija. Más bien, es una descripción general de la forma en que la IA participa en las actividades de ataque. Puede combinarse con métodos de ataque tradicionales, como la explotación de vulnerabilidades, el phishing, el malware, la suplantación de identidad y los ataques a la cadena de suministro. Para determinar si una actividad constituye una explotación asistida por IA, lo importante es evaluar si la IA participó de forma sustancial en el proceso de preparación, análisis o ejecución del ataque, no si el atacante utilizó simplemente una herramienta de IA.
Cómo funciona la explotación asistida por IA
La IA puede participar en distintas etapas del ciclo de vida de un ciberataque. Puede procesar grandes volúmenes de texto y código y, en determinadas condiciones, utilizar herramientas externas y organizar los resultados de la ejecución. Por lo tanto, el papel de la IA puede limitarse a un único paso o combinarse con otras herramientas automatizadas para crear un flujo de trabajo relativamente coherente.
Durante la etapa de recopilación de información, la IA puede ayudar a organizar materiales públicos, documentación técnica, información sobre versiones de software y relaciones entre los componentes de un sistema. Los atacantes pueden utilizar estas capacidades para comprender más rápidamente el entorno objetivo y filtrar la información técnica que merece una investigación más detallada. Sin embargo, analizar materiales públicos no equivale a obtener acceso a un sistema ni demuestra que un objetivo contenga una vulnerabilidad explotable.
Durante la etapa de investigación de vulnerabilidades, la IA puede ayudar a leer código fuente, explicar la lógica de las funciones, identificar métodos sospechosos de gestión de datos y sugerir áreas que requieren una revisión adicional. Por ejemplo, las comprobaciones de permisos, la validación de entradas, los límites de los datos y la lógica de las llamadas externas pueden convertirse en objeto de una revisión de seguridad. Los resultados de la IA aún deben verificarse, ya que un modelo puede interpretar incorrectamente el contexto del código, confundir una lógica normal con una vulnerabilidad u omitir un problema que solo se produzca bajo determinadas condiciones de ejecución.
Durante la etapa de preparación del ataque, la IA puede utilizarse para generar o ajustar contenido textual, organizar información técnica, ayudar a redactar materiales de prueba o analizar los resultados de operaciones anteriores. En los ataques de ingeniería social, los modelos pueden ayudar a los atacantes a generar comunicaciones adaptadas a situaciones específicas. En los ataques técnicos, los modelos pueden ayudar a organizar información pública sobre vulnerabilidades o explicar mensajes de error complejos. Que el ataque pueda completarse realmente dependerá de factores como el entorno del sistema objetivo, los permisos, las condiciones de la vulnerabilidad y los controles de seguridad.
Durante la etapa de ejecución y retroalimentación, algunos sistemas automatizados pueden conectar modelos con scripts, herramientas de análisis u otro software y continuar procesando información en función de los resultados de las tareas. Esta combinación puede mejorar la eficiencia de los trabajos repetitivos, pero sus límites de capacidad están condicionados por los permisos de las herramientas, la fiabilidad del modelo y el entorno operativo. La IA no puede utilizar sus capacidades de generación de lenguaje para eludir todas las autenticaciones, los controles de acceso o las defensas del sistema.
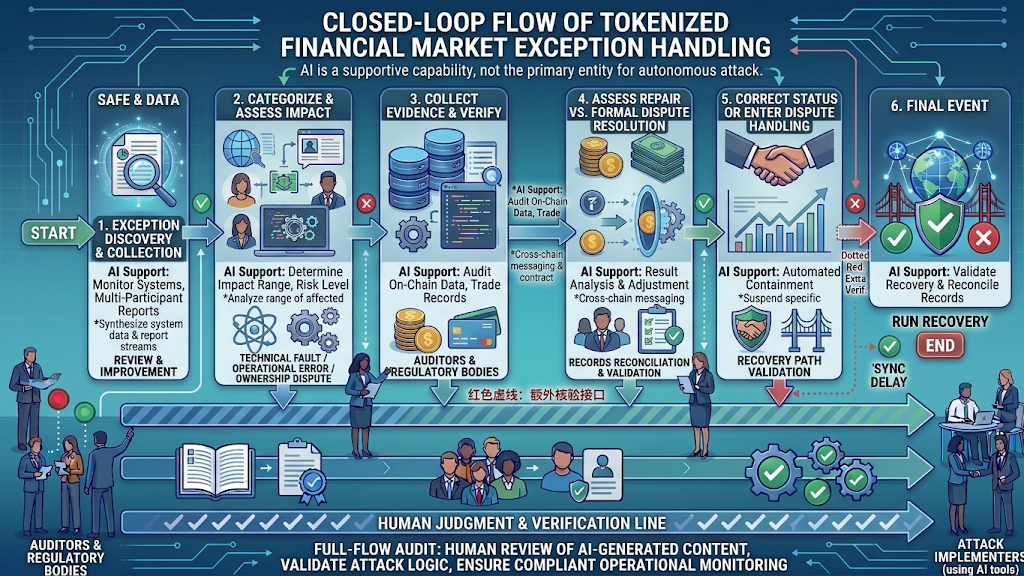
Investigación de vulnerabilidades y preparación de explotaciones asistidas por IA
Las vulnerabilidades de software pueden deberse a una validación insuficiente de las entradas, controles de acceso incorrectos, errores en la lógica del código, problemas con las dependencias o configuraciones inadecuadas del sistema. La IA puede ayudar a los investigadores a comprender las estructuras del código, resumir posibles problemas y filtrar las áreas que requieren pruebas adicionales. Si los atacantes utilizan capacidades similares con fines maliciosos, pueden analizar código público con mayor rapidez, investigar vulnerabilidades divulgadas e identificar fallos potencialmente similares en distintos sistemas.
Sin embargo, identificar código sospechoso no equivale a descubrir una vulnerabilidad real. Que un problema pueda explotarse también suele depender del entorno operativo, las condiciones de los permisos, las dependencias externas, la configuración del sistema y la ruta de ejecución concreta. Aunque la IA ayude a los atacantes a localizar áreas sospechosas con mayor rapidez, esto no demuestra directamente que el ataque vaya a tener éxito.
Phishing e ingeniería social asistidos por IA
El phishing se basa en engañar a los usuarios para que revelen información de sus cuentas, credenciales o permisos de autorización. La IA puede ayudar a generar textos más naturales, adaptar estilos lingüísticos, traducir contenido a distintas versiones y personalizar las comunicaciones para situaciones concretas. Como resultado, algunos contenidos de phishing ya no se limitan a las plantillas tradicionales con errores ortográficos evidentes o expresiones poco naturales.
En el sector de los activos cripto, las plataformas de trading suplantadas, los servicios de billetera, los anuncios de proyectos, las campañas de airdrops y las comunicaciones del servicio de atención al cliente pueden convertirse en escenarios de ataque. Los atacantes pueden utilizar la IA para generar explicaciones técnicas o notificaciones de servicio aparentemente profesionales, lo que puede llevar a los usuarios a creer que se están comunicando con una organización de confianza. Los usuarios deben entender que un lenguaje fluido, un formato estandarizado o el uso de terminología profesional no demuestran que un mensaje sea auténtico.
Malware y tareas automatizadas asistidos por IA
La IA también puede utilizarse para ayudar en la investigación de malware, la comprensión del código, la modificación de contenido y la gestión de tareas de ataque. Los atacantes pueden utilizar modelos para explicar código existente, organizar materiales técnicos o adaptar comunicaciones maliciosas. Cuando la IA se combina con herramientas automatizadas, algunas operaciones repetitivas pueden gestionarse de forma más eficiente.
Sin embargo, el código generado por IA puede no ejecutarse correctamente y el contenido generado no necesariamente puede eludir la detección de seguridad. Que el malware pueda tener un impacto real dependerá de factores como el sistema operativo, la configuración de permisos, la protección de los endpoints, el entorno de red y las reglas de detección. Describir la IA como una herramienta capaz de generar automáticamente malware indetectable exageraría sus capacidades reales y ocultaría las condiciones técnicas que verdaderamente importan en las actividades de ataque.
Diferencias entre la explotación asistida por IA y los ciberataques tradicionales
La explotación asistida por IA no cambia los objetivos fundamentales de los ciberataques. Independientemente de las herramientas utilizadas, los atacantes generalmente siguen necesitando identificar las debilidades del objetivo, eludir algún tipo de control de seguridad y alcanzar objetivos como robar información, tomar el control de sistemas, interrumpir servicios o transferir activos. Los principales cambios se producen en la forma de procesar la información, la eficiencia de la preparación del ataque y el coste de ejecución de determinadas tareas.
En las actividades de ataque tradicionales, la lectura de código, el filtrado de información, la redacción de textos y el análisis de registros suelen requerir un esfuerzo manual considerable. La IA puede ayudar con estas tareas, facilitando que los atacantes procesen grandes volúmenes de información y reduciendo potencialmente la dificultad de preparación de determinadas actividades de ataque. Sin embargo, los sistemas complejos siguen implicando dependencias del entorno, restricciones de permisos y múltiples capas de protección, y la explotación de vulnerabilidades aún requiere una verificación práctica. La IA puede acelerar algunas tareas, pero esto no significa que los atacantes puedan eludir todas las limitaciones técnicas.
Otra diferencia importante es que las mejoras de capacidad que aporta la IA no son exclusivas de los atacantes. Los investigadores de seguridad también pueden utilizar modelos para la revisión de código, la detección de vulnerabilidades, el análisis de inteligencia sobre amenazas y la organización de incidentes de seguridad. Por lo tanto, la IA puede mejorar tanto la eficiencia de la preparación de ataques como la eficiencia de la respuesta defensiva. En última instancia, los resultados en materia de seguridad siguen dependiendo de las capacidades técnicas, la inversión de recursos, la gestión de permisos y las operaciones de seguridad de ambas partes.
Limitaciones técnicas y límites de riesgo de la explotación asistida por IA
Comprender la explotación asistida por IA requiere distinguir entre lo que un modelo puede generar y si el contenido generado es preciso o puede ejecutarse en un entorno real. Un modelo puede emitir juicios incorrectos u omitir información contextual importante del código. En la investigación de seguridad, los resultados no verificados de un modelo solo pueden servir como indicios para el análisis. No pueden utilizarse directamente como conclusión sobre una vulnerabilidad ni como prueba de que un ataque tendrá éxito.
Las propias herramientas de IA también pueden convertirse en una nueva fuente de riesgos de seguridad. Si los desarrolladores o los equipos de seguridad proporcionan a los modelos código sensible, claves, registros internos o datos de usuarios, deben tener en cuenta la filtración de datos, los controles de acceso y las normas de procesamiento de datos de los servicios de terceros. Los agentes de IA con permisos para utilizar herramientas también pueden verse afectados por entradas maliciosas, manipulación de instrucciones o configuraciones de permisos inadecuadas. Por lo tanto, cuando las organizaciones utilizan IA para el análisis de seguridad, también deben establecer límites de seguridad claros para los propios sistemas de IA.
Desde el punto de vista de la gestión, el aspecto de la explotación asistida por IA que merece atención no es si un modelo concreto puede completar de forma independiente un ataque complejo. Las preguntas más importantes son si facilita la ampliación de tareas que antes requerían un esfuerzo manual considerable y si las organizaciones pueden identificar y corregir rápidamente las debilidades de seguridad básicas. Las actualizaciones de software, los controles de permisos de acceso, la protección de credenciales sensibles, la supervisión de registros y las pruebas de seguridad continuas siguen siendo medidas importantes para reducir el riesgo.
Explotación asistida por IA y seguridad de los activos cripto
El ecosistema de los activos cripto está compuesto por redes blockchain, contratos inteligentes, billeteras, plataformas de trading, servicios entre cadenas y diversas aplicaciones. La seguridad de los activos de los usuarios depende no solo de los protocolos on-chain, sino también de factores como la autenticación de cuentas, los dispositivos endpoint, las extensiones del navegador, las interfaces de terceros y las acciones humanas. Esta estructura de varias capas significa que los atacantes pueden buscar debilidades a través de distintos puntos de entrada, y que las capacidades asistidas por IA también pueden afectar a múltiples partes del ecosistema.
En los escenarios relacionados con contratos inteligentes, la IA puede ayudar a los desarrolladores a revisar la lógica del código, organizar los controles de acceso y analizar comportamientos anómalos. En los escenarios relacionados con billeteras, la IA puede utilizarse para generar mensajes suplantados del servicio de atención al cliente o contenidos de phishing más engañosos. En los escenarios de infraestructura, la IA también puede ayudar a los equipos de seguridad a organizar información sobre riesgos relacionados con nodos, API y dependencias. Las condiciones de ataque varían según el escenario, por lo que no todos los riesgos deben atribuirse simplemente a vulnerabilidades de contratos inteligentes.
Para los usuarios de activos cripto, las medidas de protección más directas siguen siendo proteger las claves privadas y las frases semilla, verificar los dominios oficiales, gestionar con cuidado las solicitudes de firma y revisar los permisos de los contratos y los detalles de las transacciones antes de conceder una autorización. Los equipos de proyectos y los proveedores de servicios deben combinar auditorías de código, gestión de dependencias, aislamiento de permisos, gestión de claves y supervisión continua. La IA puede formar parte de un conjunto de herramientas de seguridad, pero no puede sustituir a las auditorías independientes ni a unos controles de acceso estrictos.
Gate y concienciación sobre la seguridad de los activos cripto
Durante el trading y la gestión de activos digitales, los riesgos de seguridad no proceden únicamente de los protocolos blockchain o los contratos inteligentes. También pueden surgir en áreas como el inicio de sesión en la cuenta, la verificación de identidad, la seguridad de los dispositivos, los enlaces de phishing y la autorización por parte del usuario. Para los usuarios de servicios de activos digitales como Gate, comprender la explotación asistida por IA les ayuda a identificar intentos de suplantación más engañosos y a mantener hábitos de verificación adecuados al gestionar sus cuentas y activos.
Los usuarios deben acceder a la plataforma a través de canales oficiales, proteger adecuadamente sus credenciales de cuenta y su información de verificación, y no revelar nunca sus contraseñas, códigos de verificación, claves privadas ni frases semilla a nadie. Cuando encuentren herramientas de terceros que afirmen proporcionar agentes de trading basados en IA, rendimientos automatizados o asistencia para cuentas, deben verificar primero el origen, el alcance de los permisos y las prácticas de procesamiento de datos. En particular, deben tener cuidado con las solicitudes para instalar software desconocido, importar frases semilla de billeteras o realizar autorizaciones inusuales.
Desde la perspectiva del sector, la IA está cambiando tanto los métodos de ataque como las operaciones de seguridad en el sector de los activos digitales. Ámbitos como el análisis de riesgos, la detección de comportamientos anómalos y la organización de información de seguridad proporcionan nuevas opciones técnicas a las plataformas y los proveedores de servicios. Sin embargo, los sistemas de IA concretos utilizados por una plataforma, los procesos empresariales en los que se implementan y las capacidades defensivas que proporcionan deben determinarse en función de la información pública divulgada por la plataforma. Para los usuarios, comprender los mecanismos básicos de la explotación asistida por IA puede ayudarles a evaluar la información de seguridad de forma más racional y a entender que la mejora de las capacidades técnicas no conduce automáticamente a una mejora de la seguridad. Los sistemas de seguridad siguen requiriendo un desarrollo continuo.
Preguntas frecuentes
¿Qué es la explotación asistida por IA?
La explotación asistida por IA generalmente hace referencia al uso de inteligencia artificial por parte de los atacantes para ayudar a descubrir, analizar o explotar debilidades en software y sistemas. La IA puede participar en la recopilación de información, el análisis de código, la generación de contenido para ataques y la evaluación de resultados, pero esto no significa que el ataque se complete de forma autónoma mediante IA.
¿Es la explotación asistida por IA lo mismo que los ciberataques automatizados?
No exactamente. Los ataques automatizados se centran en utilizar programas para realizar tareas repetitivas, mientras que la explotación asistida por IA se centra en utilizar las capacidades analíticas, generativas y de razonamiento de los modelos para mejorar el proceso de ataque. Ambos enfoques pueden combinarse, pero la explotación asistida por IA también puede producirse en una única etapa específica.
¿Puede la IA descubrir y explotar automáticamente todas las vulnerabilidades de software?
No. La IA puede ayudar a identificar código sospechoso y posibles debilidades, pero los resultados de los modelos pueden ser imprecisos. Que una vulnerabilidad pueda explotarse en la práctica también depende del entorno operativo, las condiciones de los permisos, la configuración del sistema y otros factores técnicos.
¿Cómo afecta la explotación asistida por IA a los usuarios de activos cripto?
Puede aumentar el grado de personalización de los mensajes de phishing, ayudar a desarrollar sitios web y malware suplantados y acelerar determinadas tareas de investigación de vulnerabilidades. Los usuarios deben centrarse en proteger las credenciales de sus cuentas, las claves privadas y las frases semilla, verificar el origen de los sitios web y revisar cuidadosamente las solicitudes de firma y autorización de sus billeteras.
¿También puede utilizarse la IA para proteger la seguridad de los activos cripto?
Sí. La IA puede ayudar en la revisión de código, la detección de transacciones anómalas, el análisis de inteligencia sobre amenazas y la organización de incidentes de seguridad. Sin embargo, estas capacidades siguen requiriendo una verificación profesional y deben utilizarse junto con controles de acceso, auditorías independientes y mecanismos de respuesta ante incidentes.