Los protocolos Sigma (protocolos Σ) son protocolos criptográficos de prueba que permiten al probador demostrar al verificador que conoce un secreto o que cumple una relación matemática sin revelar el secreto en sí. Ergo integra profundamente los protocolos Sigma en ErgoScript y ErgoTree, por lo que constituyen una base esencial para la verificación de transacciones, las aplicaciones de privacidad, la multifirma y los contratos financieros avanzados.
A medida que las aplicaciones blockchain han evolucionado desde las transferencias básicas de activos hasta las finanzas descentralizadas, la identidad on-chain, las transacciones entre cadenas y la computación con preservación de la privacidad, encontrar el equilibrio adecuado entre la «verificabilidad» y la «divulgación mínima» se ha convertido en un desafío técnico importante. Las firmas digitales tradicionales pueden demostrar que el titular de una clave privada ha autorizado una transacción. Sin embargo, en aplicaciones más complejas, la verificación de firmas por sí sola no permite expresar condiciones como «se cumple cualquiera de varias condiciones», «aprueban al menos N participantes» o «el mismo secreto está detrás de dos valores públicos».
Los protocolos Sigma amplían el alcance de lo que puede demostrarse. En lugar de tratarlos únicamente como un sistema de privacidad off-chain, Ergo incorpora estas pruebas directamente en su lenguaje de contratos inteligentes, lo que permite a los desarrolladores combinar distintas condiciones criptográficas dentro de scripts on-chain.
Puntos clave
-
Los protocolos Sigma permiten demostrar que se conoce un secreto sin revelarlo.
-
ErgoScript trata las pruebas Sigma como primitivas criptográficas de primer nivel dentro de los contratos inteligentes.
-
Las transacciones privadas pueden utilizar mecanismos como las pruebas de logaritmo discreto y las pruebas de tuplas de Diffie-Hellman para ocultar parte de la información que vincula la identidad.
-
ErgoMixer utiliza protocolos Sigma para crear un mecanismo de mezcla sin custodia y admite funciones de privacidad como las direcciones sigilosas.
-
Sigma 6.x continúa mejorando las capacidades de scripting, compilación, verificación y criptografía de Ergo, sentando las bases para futuras aplicaciones.
¿Qué son los protocolos Sigma?
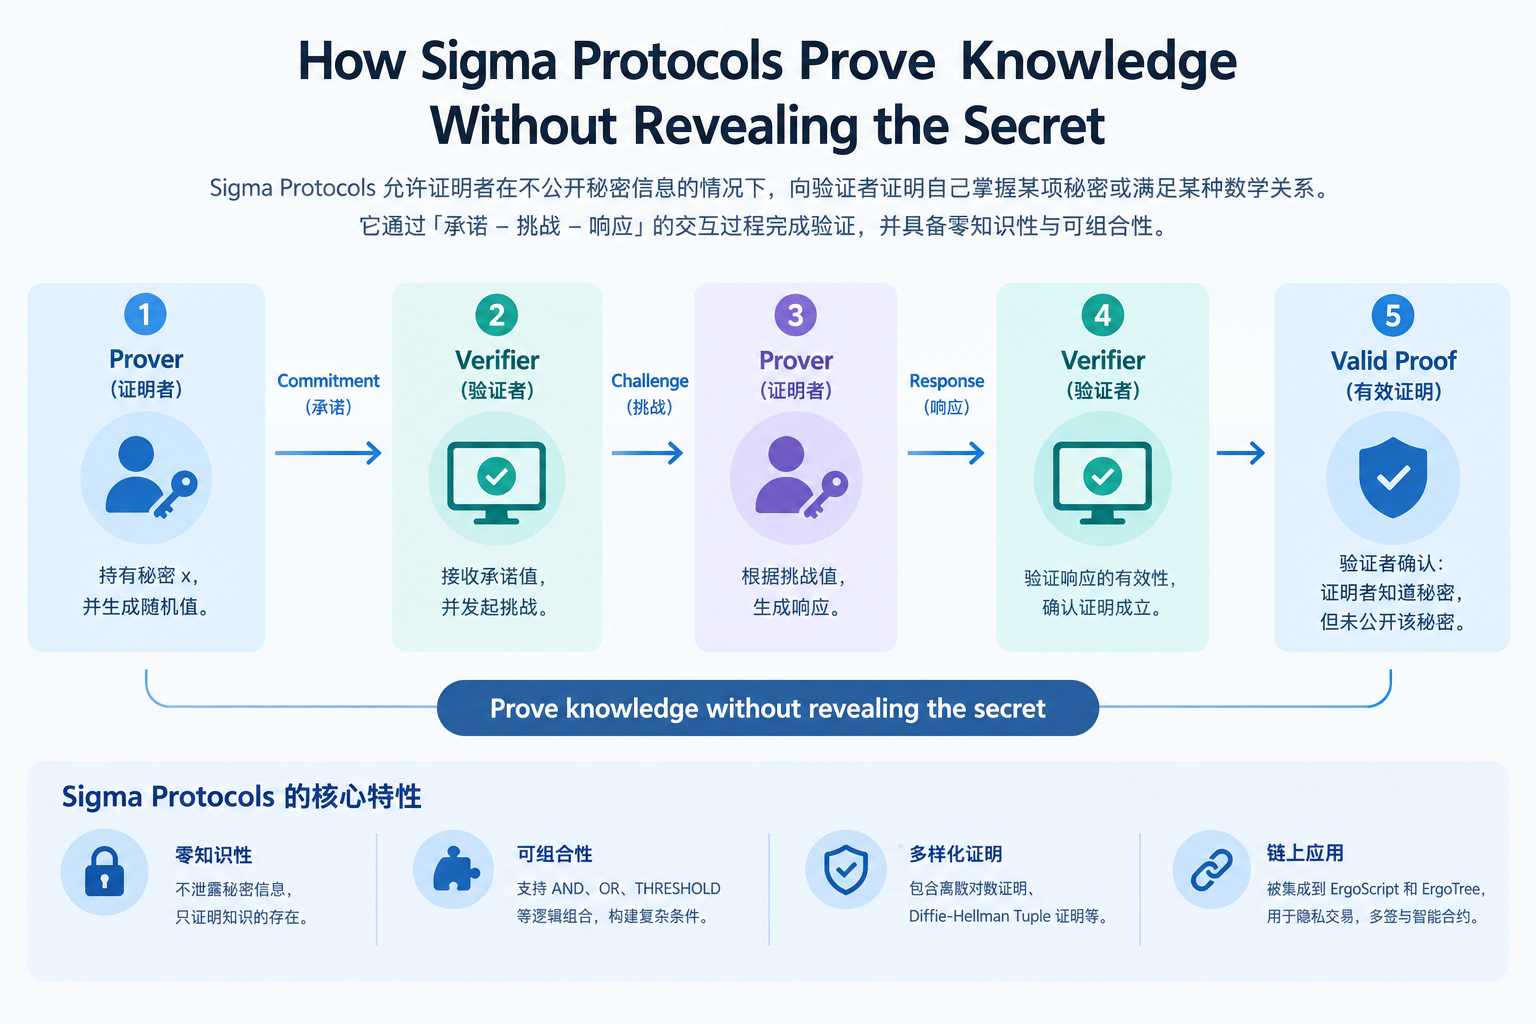
Los protocolos Sigma son protocolos criptográficos destinados a «demostrar que se conoce algo sin revelar ese conocimiento». Un ejemplo típico es el de Alice, que conoce un secreto x y un valor público correspondiente y. Alice quiere demostrar a Bob que conoce x sin enviarle x. En el contexto del logaritmo discreto, esto puede representarse como y = g\^x, donde g es un parámetro público y x es el secreto. El probador debe demostrar que conoce el valor x que produce y, mientras que el verificador no necesita conocer x.
Los protocolos Sigma suelen constar de tres pasos fundamentales: compromiso, desafío y respuesta. Primero, el probador genera un compromiso aleatorio. Después, recibe o genera un valor de desafío y, por último, genera una respuesta basada en el secreto. El verificador utiliza la información pública resultante para determinar si la prueba es válida.
En un entorno blockchain, esta estructura puede transformarse en una prueba no interactiva. La documentación de Ergo indica que las pruebas fundamentales utilizadas actualmente en su framework Sigma incluyen las pruebas de logaritmo discreto y las pruebas de tuplas de Diffie-Hellman. Estas pruebas pueden combinarse mediante estructuras lógicas como AND, OR y THRESHOLD para crear pruebas más complejas.
Por tanto, los protocolos Sigma representan algo más que una única función de privacidad. Son un conjunto de bloques criptográficos composables. La multifirma, las firmas de umbral, las firmas de anillo y determinados esquemas de transacciones privadas pueden construirse sobre esta base.
¿Qué relación existe entre los protocolos Sigma y las pruebas de conocimiento cero tradicionales?
Los protocolos Sigma están estrechamente relacionados con las pruebas de conocimiento cero, pero ambos conceptos no son idénticos.
Las pruebas de conocimiento cero forman parte de un paradigma criptográfico de pruebas más amplio. Su objetivo es convencer a un verificador de que una afirmación es cierta sin revelar información secreta adicional. Los protocolos Sigma son un tipo de protocolo de prueba interactiva dentro del marco de las pruebas de conocimiento cero y, por lo general, se utilizan para demostrar el conocimiento de un secreto o la validez de una relación.
La forma más precisa de entender la diferencia es la siguiente: los protocolos Sigma pueden proporcionar una vía concreta para implementar pruebas de conocimiento cero, pero las pruebas de conocimiento cero no son lo mismo que los protocolos Sigma.
Esta distinción es especialmente importante al analizar Ergo. La documentación oficial de Ergo describe los protocolos Sigma como un sistema de pruebas criptográficas relacionado con las pruebas de conocimiento cero y destaca su capacidad para demostrar el conocimiento de un secreto sin exponerlo. Al mismo tiempo, el framework criptográfico de Ergo también incluye otros componentes, como las firmas de Schnorr, las tuplas de Diffie-Hellman, las firmas de anillo y las pruebas de umbral.
Desde el punto de vista técnico, los protocolos Sigma son especialmente adecuados para las pruebas estructuradas de conocimiento. Por ejemplo, un usuario podría demostrar «conozco una clave privada concreta» y, a continuación, demostrar «conozco el mismo logaritmo discreto asociado a dos valores públicos». La combinación de varias pruebas mediante operaciones lógicas crea condiciones de verificación más complejas.
¿Cómo integra Ergo los protocolos Sigma en los contratos inteligentes?
Una diferencia destacable entre Ergo y muchas otras blockchains es que los protocolos Sigma no están limitados a una biblioteca criptográfica subyacente. Forman parte del propio entorno de ejecución de los contratos inteligentes.
ErgoScript es el lenguaje de contratos inteligentes de Ergo, mientras que ErgoTree es la representación on-chain generada tras compilar el script. En ErgoScript, SigmaProp puede entenderse como un tipo de datos que describe «qué condiciones criptográficas debe cumplir una transacción». Un contrato de ErgoScript debe devolver en última instancia un SigmaProp que represente todas las condiciones necesarias para gastar el Box actual.
Un contrato sencillo puede exigir que firme el titular de una clave privada. Después, puede ampliarse para que «cualquiera de dos direcciones pueda gastar los fondos» o, más adelante, para exigir que «aprueben al menos 3 de 5 participantes».
Los protocolos Sigma expresan esta estructura sin exigir que toda la lógica se escriba como condiciones booleanas convencionales.
Los ejemplos oficiales de Ergo incluyen una firma de umbral 3 de 5, en la que los fondos solo pueden gastarse después de que al menos 3 de 5 participantes completen la prueba. Un contrato de gasto de anillo más avanzado puede autorizar el gasto sin revelar explícitamente la identidad del gastador real.
Por tanto, los protocolos Sigma desempeñan en Ergo una función que va más allá de las herramientas de privacidad. También son un mecanismo para expresar la lógica de los contratos inteligentes, lo que permite a los desarrolladores integrar pruebas criptográficas directamente en las condiciones de gasto de los activos.
¿Cómo protegen las pruebas de conocimiento cero la privacidad de las transacciones on-chain?
La transparencia de las blockchains convencionales significa que, por lo general, las transacciones están disponibles para su inspección pública. Las direcciones de los usuarios y las relaciones entre los importes, las entradas y las salidas de las transacciones crean un rastro de datos persistente que puede analizarse con el tiempo.
Las pruebas de conocimiento cero no pueden hacer que una blockchain completa sea «completamente anónima», pero sí pueden reducir la información que debe divulgarse dentro de estructuras de transacción específicas.
Por ejemplo, un usuario puede demostrar que posee una clave privada sin revelar la clave en sí. También puede demostrar que cumple una condición de un contrato sin divulgar directamente el secreto subyacente a dicha condición.
En Ergo, SigmaProp y las pruebas Sigma relacionadas incorporan estas capacidades a los scripts de transacción. Las firmas de Schnorr son suficientes para la autorización básica en las transacciones ordinarias. Pueden utilizarse estructuras Sigma más sofisticadas cuando una transacción requiere un mayor ocultamiento de la identidad, autorización mediante umbral o pruebas basadas en anillos.
Sin embargo, es importante distinguir las propiedades de conocimiento cero de una prueba criptográfica del anonimato de todo un sistema de transacciones. Incluso cuando una transacción utiliza una prueba de conocimiento cero, factores como los importes, el momento de las transacciones, el comportamiento de la red y la reutilización de direcciones pueden seguir revelando algunas conexiones.
Por tanto, la privacidad real no depende únicamente del algoritmo de prueba, sino también del diseño de las transacciones, el tamaño del conjunto de anonimato, las prácticas de uso de la billetera y la capacidad de analizar los datos on-chain y off-chain.
¿Cuál es el mecanismo de privacidad de ErgoMixer?
ErgoMixer es una de las aplicaciones de privacidad más representativas del ecosistema Ergo. Su enfoque principal consiste en reducir la conexión directa entre las entradas de los fondos y las salidas finales mediante un mecanismo de mezcla.
ErgoMixer utiliza protocolos Sigma para crear un mezclador programable sin custodia y admite ERG y tokens nativos de Ergo. Su diseño de privacidad incorpora tecnologías como las firmas de anillo, las pruebas de tuplas de Diffie-Hellman, las direcciones encubiertas y las direcciones sigilosas.
Las pruebas de tuplas de Diffie-Hellman son un componente fundamental. Los usuarios demuestran que poseen una relación secreta asociada a datos públicos sin revelar el secreto en sí. De este modo, el mezclador puede verificar que los participantes tienen la autoridad de gasto necesaria y, al mismo tiempo, limitar la cantidad de información que vincula directamente la identidad que queda expuesta.
Las direcciones sigilosas debilitan aún más la conexión entre una dirección del destinatario y una identidad pública. El enfoque básico utiliza mecanismos criptográficos de tipo Diffie-Hellman para generar direcciones de pago de un solo uso o relaciones entre claves, lo que dificulta que observadores externos conecten directamente un pago con la dirección pública del destinatario.
Sin embargo, las herramientas de privacidad no proporcionan un anonimato absoluto. La documentación oficial de ErgoMixer también señala que la privacidad en el mundo real depende de factores como el uso correcto, el momento de las transacciones, la gestión de las direcciones y el tamaño del conjunto de anonimato.
La descripción más precisa es que ErgoMixer utiliza protocolos Sigma y la mezcla para dificultar el análisis de los vínculos entre transacciones, no que haga que toda la información on-chain sea inherentemente invisible.
¿Cómo permiten los protocolos Sigma crear contratos financieros complejos?
Los protocolos Sigma aportan a las finanzas descentralizadas algo más que el ocultamiento de la identidad en las transacciones. Otra función importante es su capacidad para expresar condiciones complejas de control de activos.
Por ejemplo, un contrato financiero puede exigir:
-
«El usuario A o el usuario B pueden ejecutar la operación».
-
«Al menos 3 de los 5 miembros de la gobernanza deben aprobar la operación antes de que pueda ejecutarse».
-
«Solo alguien que conozca un secreto concreto puede obtener los activos».
-
«Los fondos solo pueden desbloquearse después de que se cumplan dos condiciones criptográficas distintas».
Estas condiciones pueden combinarse mediante estructuras lógicas como AND, OR y THRESHOLD. La documentación oficial de Ergo afirma explícitamente que las pruebas Sigma pueden combinarse para crear estructuras de prueba más sofisticadas.
Para las aplicaciones de finanzas descentralizadas, esto significa que la lógica de control de los activos puede integrarse directamente en un Box. Los préstamos, la custodia, la gobernanza de las DAO, los intercambios atómicos y la gestión de fondos entre varias partes pueden aprovechar este modelo.
Desde esta perspectiva, los protocolos Sigma son bloques criptográficos para los contratos inteligentes de Ergo. Los desarrolladores no están limitados a una única plantilla predefinida de transacción privada. Pueden combinar diferentes condiciones de prueba para satisfacer las necesidades de una aplicación específica.
Esta es la importancia de combinar ErgoScript con los protocolos Sigma: la privacidad, la gestión de permisos y la lógica financiera no tienen que existir como funciones aisladas. Pueden componerse dentro de un mismo framework de scripting.
¿En qué se diferencia el diseño de privacidad de Ergo de los ZK Rollups?
Los protocolos Sigma y los ZK Rollups utilizan pruebas de conocimiento cero, pero resuelven problemas distintos.
Los protocolos Sigma abordan principalmente cómo demostrar el conocimiento de un secreto o la validez de una relación matemática minimizando la divulgación de información secreta. En Ergo, respaldan principalmente la verificación de contratos inteligentes, las transacciones privadas, la multifirma y los controles de permisos complejos.
Los ZK Rollups abordan principalmente la escalabilidad de la blockchain. Un Rollup ejecuta un gran número de transacciones off-chain, genera una prueba de validez de conocimiento cero y la envía a la capa 1. A continuación, la cadena principal verifica si el lote se ha ejecutado correctamente de acuerdo con las reglas del protocolo.
Ambas tecnologías pueden basarse en ideas criptográficas similares, pero operan en capas de aplicación diferentes.
Pueden resumirse de la siguiente manera:
| Tecnología |
Problema principal |
Usos habituales |
| Protocolos Sigma |
Cómo demostrar el conocimiento de un secreto o el cumplimiento de una relación concreta |
Privacidad, firmas, multifirma, contratos inteligentes |
| ZK Rollup |
Cómo comprimir las pruebas de ejecución de un gran número de transacciones |
Escalabilidad de la capa 2 |
| zk-SNARK / zk-STARK |
Un framework tecnológico más amplio de pruebas de conocimiento cero |
Privacidad, escalabilidad, verificación computacional |
| ErgoMixer |
Cómo reducir la vinculación entre transacciones |
Mezcla de activos y transacciones privadas |
Por tanto, no es preciso llamar a los protocolos Sigma de Ergo «tecnología ZK Rollup». El diseño de privacidad de Ergo se centra principalmente en los contratos inteligentes y las pruebas de transacciones, no en la ejecución por lotes basada en Rollups.
¿Cómo ha evolucionado la hoja de ruta técnica de Ergo desde los protocolos Sigma hasta Sigma 6.0?
La hoja de ruta Sigma de Ergo se está ampliando desde las primitivas criptográficas iniciales hacia un conjunto integral de herramientas para desarrolladores.
Sigma 6.0 es un hito importante en esta evolución. La versión se incorporó a la red principal de Ergo mediante un soft fork e introdujo UnsignedBigInt, capacidades de scripting más avanzadas y otras mejoras a nivel de protocolo. También sentó las bases para futuros mecanismos, como los subbloques. Según los materiales oficiales, Sigma 6.0 se activó en la red principal en octubre de 2025.
En 2026, el SDK de Sigma continuó avanzando mediante la serie 6.0.x. Los materiales más recientes de la hoja de ruta indican que el SDK de Sigma ha alcanzado la versión 6.0.6, mientras que AppKit 6.0.1 también se ha actualizado sobre la base del SDK de Sigma 6.0.6. El trabajo de desarrollo relacionado incluye el compilador, el intérprete, la serialización, la cobertura de pruebas y las pruebas de compatibilidad entre implementaciones.
Ergo también está investigando direcciones criptográficas más avanzadas, como Bulletproofs y Curve Trees. Los materiales oficiales indican que la verificación de pruebas de rango mediante Bulletproofs ha entrado en una fase de desarrollo relacionada con la versión candidata del intérprete SigmaState 6.0.4. La investigación sobre Curve Trees explora cómo las capacidades de aritmética modular de UnsignedBigInt, introducidas en Sigma 6.0, pueden respaldar una verificación on-chain más compleja.
Por tanto, la hoja de ruta Sigma de Ergo está evolucionando desde «proporcionar pruebas criptográficas» hacia «proporcionar un entorno de desarrollo criptográfico composable». La cuestión clave de cara al futuro no es simplemente si existe un algoritmo de prueba concreto, sino si estas capacidades pueden reducir la complejidad del desarrollo y traducirse en finanzas descentralizadas centradas en la privacidad, DAO, protocolos entre cadenas y otras aplicaciones on-chain.
Conclusión
Los protocolos Sigma son un componente criptográfico fundamental de la arquitectura de Ergo. En esencia, son protocolos de prueba que demuestran el conocimiento de un secreto o la validez de una relación matemática. Están estrechamente relacionados con las pruebas de conocimiento cero, pero no representan todos los tipos de tecnología de pruebas de conocimiento cero.
El enfoque distintivo de Ergo consiste en integrar los protocolos Sigma directamente en ErgoScript y ErgoTree, convirtiendo las pruebas criptográficas en una capacidad fundamental que los contratos inteligentes pueden invocar. Mediante SigmaProp, las pruebas de logaritmo discreto, las pruebas de tuplas de Diffie-Hellman y las combinaciones lógicas como AND, OR y THRESHOLD, los desarrolladores pueden crear multifirmas, autorizaciones mediante umbral, firmas de anillo, transacciones privadas y otras aplicaciones.
ErgoMixer es una aplicación de privacidad representativa basada en este diseño. Utiliza protocolos Sigma, firmas de anillo y pruebas de tuplas de Diffie-Hellman para reducir los vínculos directos entre transacciones, mientras que tecnologías como las direcciones sigilosas proporcionan una protección adicional de la privacidad.
En 2026, el enfoque de Ergo se ha ampliado más allá de los protocolos Sigma como capacidad criptográfica aislada para incluir el SDK de Sigma 6.x, compiladores, verificadores e investigación criptográfica más avanzada. Sigma 6.0, Bulletproofs y Curve Trees forman conjuntamente parte de la evolución técnica continua de la plataforma. Para Ergo, el valor a largo plazo de los protocolos Sigma no reside únicamente en las «transacciones anónimas», sino en convertir las pruebas criptográficas verificables en componentes nativos de los contratos inteligentes y proporcionar una infraestructura flexible para la computación con preservación de la privacidad y la lógica financiera on-chain compleja.