En el entorno de cadenas de bloques públicas de Web3, la transparencia siempre ha sido una de sus características definitorias. Después de que un usuario envía una transacción, normalmente entra en el Mempool, donde espera a que los validadores o productores de bloques la ordenen y la incluyan en un bloque. Antes de que la transacción se ejecute realmente, los observadores de la red a menudo pueden ver parte o toda su información, incluido el contrato llamado, los parámetros de llamada, los activos involucrados y el tamaño de la transacción. La visibilidad pública permite la verificación, pero también expone las estrategias de trading a los buscadores, bots de arbitraje y otros participantes del mercado.
Esta transparencia es especialmente importante en DeFi. Un usuario puede simplemente querer realizar un swap, ajustar una posición o enviar una operación compleja en cadena. Sin embargo, antes de que se ejecute la transacción, otros participantes ya pueden observar la intención del usuario y actuar basándose en esa información. Como resultado, el front-running, los ataques sándwich y el problema más amplio del valor máximo extraíble (MEV) han sido durante mucho tiempo cuestiones importantes que la infraestructura de trading en cadena debe abordar.
El concepto detrás de un Mempool cifrado consiste en añadir una capa de protección criptográfica al contenido de las transacciones después de que entre en el Mempool, pero antes de que se finalice el bloque. El usuario cifra la carga útil de la transacción en el lado del cliente, y la transacción entra en el Mempool en forma de texto cifrado y permanece oculta durante la ordenación de transacciones. Solo después de que el bloque alcance el consenso, los validadores la descifran y ejecutan conjuntamente. Aptos implementó un Mempool cifrado nativo del protocolo en la red principal en octubre de 2026 y lo diseñó como una función que puede habilitarse para cada transacción.
Más importante aún, un Mempool cifrado no consiste simplemente en “ocultar transacciones”. Redefine fundamentalmente la visibilidad de la información a lo largo del ciclo de vida de las transacciones en la cadena de bloques: quién puede ver una transacción, cuándo puede verla, quién es responsable de ordenarla, quién es responsable de descifrarla y cómo puede mantenerse la verificabilidad pública mientras se reduce la filtración de la intención de la transacción. Para Web3, esto convierte al Mempool cifrado en una dirección tecnológica importante que conecta la privacidad de las transacciones, la protección frente al MEV y el diseño de infraestructura de cadena de bloques.
Puntos clave:
- Un Mempool cifrado encripta las cargas útiles de las transacciones para mantenerlas ilegibles antes de su ejecución.
- Las transacciones pueden entrar en el Mempool y participar en la ordenación en forma de texto cifrado, y descifrarse después de que se finalice el bloque.
- El cifrado de umbral evita que un único validador pueda leer de forma independiente las transacciones pendientes, lo que reduce el riesgo de filtración de la intención de la transacción.
- Un Mempool cifrado proporciona principalmente “privacidad previa a la ejecución” y no constituye una cadena de bloques completamente anónima.
- Este mecanismo puede cambiar la forma en que se diseñan la protección frente al MEV, el trading en cadena y la infraestructura DeFi en Web3.
Qué es un Mempool cifrado: de un grupo de transacciones público a un grupo de transacciones cifrado
Para comprender un Mempool cifrado, primero debes entender el papel del Mempool en una cadena de bloques. Después de que un usuario envía una transacción, esta no pasa a formar parte inmediatamente del bloque final. En su lugar, primero entra en un grupo de transacciones que esperan ser procesadas. Los validadores o productores de bloques seleccionan y ordenan las transacciones pendientes y, después, utilizan el consenso para incluirlas en un bloque. Por lo tanto, el Mempool puede entenderse como una importante capa intermedia entre el “envío del usuario” y la “confirmación del bloque”.
La característica principal de un Mempool público tradicional es la alta visibilidad del contenido de las transacciones. Después de que un usuario firma y transmite una transacción, otros participantes de la red pueden observar la información relevante y analizar su intención antes de que la transacción se ejecute oficialmente. Por ejemplo, un swap grande puede revelar qué activo se está preparando el usuario para comprar o vender, mientras que una operación DeFi compleja puede exponer la estrategia que está ejecutando. Para los buscadores automatizados, esta información puede servir como base para actuar por adelantado.
Un Mempool cifrado cambia la visibilidad de la información durante esta etapa. Cuando se utiliza este mecanismo, el usuario primero cifra la carga útil de la transacción en el lado del cliente y, después, envía la transacción cifrada a la red. Una vez que la transacción entra en el Mempool, los productores de bloques aún pueden ver la información necesaria sobre la cuenta y las tarifas, pero no pueden leer directamente las funciones llamadas ni los parámetros específicos. La transacción puede ordenarse mientras permanece cifrada y, después, entrar en la fase de descifrado y ejecución una vez que se finalice el bloque. Aptos utiliza actualmente este flujo de transacciones.
Por lo tanto, un Mempool cifrado no oculta las transacciones de forma permanente. En cambio, traslada a una etapa posterior el momento en que “el contenido de la transacción se hace público”. Las transacciones pueden seguir registrándose finalmente en cadena y verificarse públicamente. Sin embargo, antes de que se finalice una transacción, los observadores ya no tienen acceso por adelantado a su intención completa. Este diseño hace que un Mempool cifrado se parezca más a un mecanismo de “privacidad previa a la ejecución” que a un sistema tradicional de transacciones anónimas.
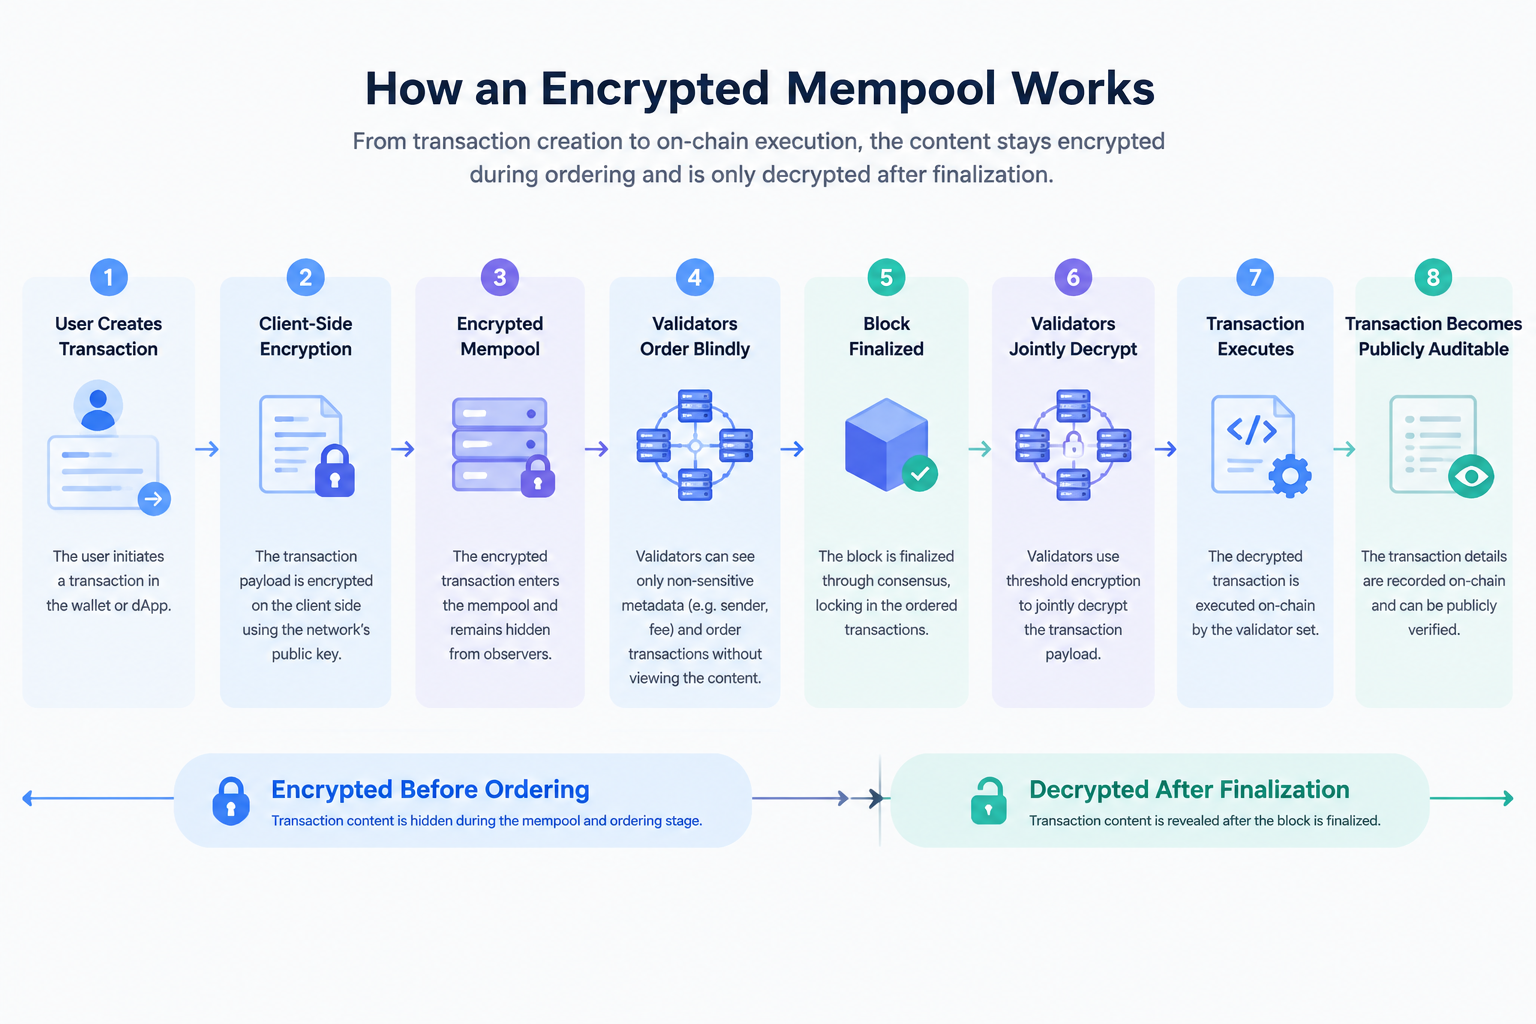
La clave de un Mempool cifrado no es simplemente utilizar una clave de cifrado convencional. Debe resolver un problema más complejo: si una sola entidad puede descifrar transacciones, esa entidad podría convertirse en un nuevo riesgo de confianza. Por lo tanto, el protocolo debe distribuir las capacidades de descifrado entre múltiples validadores, al tiempo que evita que cualquier validador individual pueda leer las transacciones por adelantado.
Aptos utiliza actualmente un mecanismo de cifrado de umbral. El usuario obtiene la clave pública de cifrado correspondiente a la Epoch actual, cifra la carga útil de la transacción y la envía. Después de que la transacción entra en el Mempool, el líder del bloque puede participar en la ordenación de transacciones, pero no puede ver qué funciones llama la transacción ni qué parámetros contiene. Solo después de que el bloque alcanza el consenso, los validadores reconstruyen conjuntamente la capacidad de descifrado y permiten que la transacción entre en la fase de ejecución.
En este contexto, “umbral” significa que las capacidades de descifrado se distribuyen entre múltiples validadores. Según el diseño de Aptos, un solo validador no puede descifrar de forma independiente las transacciones pendientes, y un subconjunto de validadores que controle menos de dos tercios del stake honesto en cadena no puede completar el proceso de descifrado. En otras palabras, la mayoría ponderada por stake necesaria para activar el descifrado es coherente con los supuestos de seguridad del consenso en los que se basa Aptos para producir bloques.
El valor principal de este diseño es que evita introducir un “guardián” centralizado únicamente para la privacidad de las transacciones. Si una transacción debe entregarse primero a un relé privado, un constructor externo o un comité externo para su descifrado, el usuario está transfiriendo de hecho la confianza de los validadores de la cadena de bloques a otra institución. En cambio, el cifrado de umbral nativo del protocolo busca establecer la privacidad de las transacciones directamente en el propio sistema de validadores y consenso de la cadena de bloques.
Esto es especialmente importante desde la perspectiva de la filosofía de diseño de Web3. La privacidad no consiste solo en que “nadie pueda ver nada”. También implica preguntarse: “¿Tengo que confiar en una nueva parte centralizada para obtener privacidad?”. Una de las áreas centrales de exploración de los Mempool cifrados es mantener la protección de la privacidad lo más coherente posible con el modelo de seguridad de consenso existente.
Por qué un Mempool cifrado puede reducir los riesgos de MEV y front-running
Una fuente importante de MEV es la ventana observable que existe antes de que se ejecute una transacción. Cuando la transacción de un usuario se ha transmitido, pero aún no ha entrado en el bloque final, los buscadores pueden analizar su contenido e intentar obtener beneficios reordenando transacciones, insertando transacciones o ajustando la posición de sus propias transacciones.
Por ejemplo, en un grupo de transacciones público, un swap grande puede revelar una dirección de trading clara. Después de detectar la transacción, un bot puede intentar comprar por adelantado el activo correspondiente, permitir que la transacción del usuario mueva el precio y, después, completar una transacción inversa. Este es el concepto típico detrás del front-running y los ataques sándwich. Para los usuarios, el problema puede no proceder del contrato inteligente en sí, sino de la estructura de información en la que “la intención de la transacción se hace pública por adelantado”.
Un Mempool cifrado no elimina directamente el MEV. En cambio, reduce una fuente de información de la que dependen determinados tipos de MEV. Cuando la carga útil de la transacción permanece cifrada durante la etapa de ordenación, los buscadores no pueden saber por adelantado qué función está llamando el usuario, qué activos se están negociando ni qué parámetros se están utilizando. Esto limita las oportunidades de posicionarse por adelantado basándose en el contenido de la transacción. Aptos también identifica la reducción del front-running, los ataques sándwich y la filtración de valor de las transacciones como áreas importantes de aplicación de este mecanismo.
Sin embargo, es importante evitar un error común: un Mempool cifrado no significa que todo el MEV vaya a desaparecer. El MEV tiene muchas fuentes, incluidas la ordenación de bloques, las liquidaciones, el arbitraje y otros factores de estructura del mercado. Si una forma de MEV no depende de que la carga útil de la transacción sea públicamente visible antes de la ejecución, ocultar simplemente el contenido de la transacción no la eliminará. Más precisamente, un Mempool cifrado reduce principalmente el MEV basado en observar y actuar por adelantado sobre el contenido de transacciones pendientes.
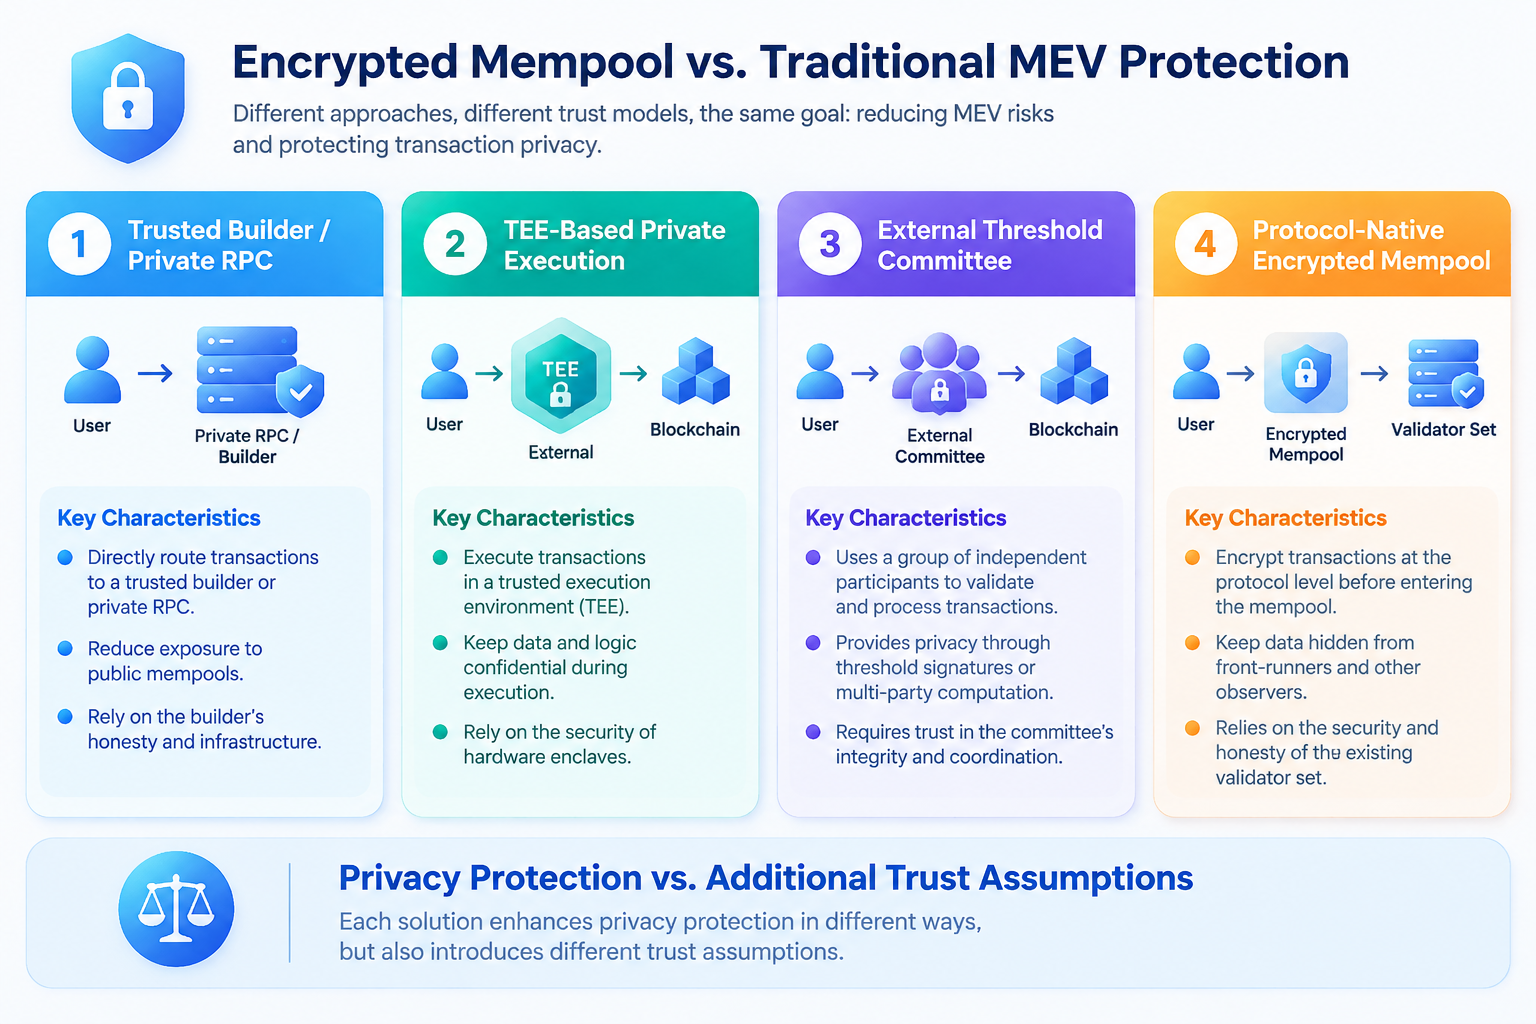
Esto también lo distingue de los mecanismos tradicionales de protección frente al MEV. Los RPC privados, los constructores de transacciones de confianza, los TEE y los comités de claves externos también pueden reducir la filtración del contenido de las transacciones, pero cada uno corresponde a un modelo de confianza diferente. El objetivo de un Mempool cifrado es situar esta protección directamente en la capa de protocolo.
Por qué “nativo del protocolo” es un principio de diseño clave para los Mempool cifrados
En las soluciones de privacidad de cadenas de bloques, una cuestión que se pasa por alto con frecuencia es si la protección de las transacciones introduce nuevos supuestos de confianza. Los usuarios pueden estar dispuestos a ocultar el contenido de sus transacciones, pero si hacerlo requiere entregar la transacción en texto plano a una nueva institución, la propia protección de la privacidad puede crear una nueva superficie de ataque.
Las rutas tradicionales de transacciones privadas suelen enviar las transacciones a un RPC, constructor o servicio de relé específico. Esto evita que otros participantes de la red pública vean directamente la transacción, pero el proveedor de servicios aún puede ser capaz de ver la transacción en texto plano. Para los usuarios habituales, esta es una solución práctica, pero la privacidad depende del comportamiento y la seguridad del operador externo.
Otro enfoque consiste en utilizar un entorno de ejecución de confianza (TEE) para mantener las transacciones confidenciales dentro de un entorno de hardware específico. Un TEE puede proporcionar un aislamiento sólido, pero su seguridad también depende del hardware, el firmware y el entorno operativo subyacentes. Un comité externo de umbral distribuye los derechos de descifrado entre un comité independiente, lo que puede reducir el riesgo de un único punto de fallo, pero introduce requisitos de confianza relacionados con la gobernanza fuera de cadena y las operaciones del comité.
El Mempool cifrado de Aptos, en cambio, busca integrar el cifrado de umbral directamente en AptosBFT, permitiendo que los validadores responsables de ordenar transacciones también participen en la gestión de las capacidades de descifrado. El objetivo no es afirmar que “ya no se requiere confianza”, sino reutilizar, en la medida de lo posible, los supuestos de confianza del consenso de la cadena de bloques que los usuarios ya deben aceptar. Aptos define oficialmente esto como una implementación nativa del protocolo y destaca que utiliza los mismos supuestos de confianza que la propia cadena.
Desde la perspectiva del desarrollo de infraestructura Web3, este diseño es relevante. La protección de la privacidad en sistemas descentralizados no debe evaluarse únicamente preguntando si algo puede cifrarse. También es necesario preguntar en quién deben confiar los usuarios después de introducir el cifrado. El valor de un diseño nativo del protocolo reside en su intento de reducir capas de confianza adicionales y convertir las capacidades de privacidad en parte de la infraestructura subyacente de la cadena de bloques.
Cómo un Mempool cifrado equilibra privacidad, rendimiento y auditabilidad
A nivel teórico, cifrar transacciones no es difícil. El verdadero desafío es permitir que las transacciones cifradas operen a escala en una cadena de bloques de alto rendimiento. El cifrado impide que los nodos lean directamente el contenido de las transacciones, pero estas deben descifrarse y ejecutarse correctamente en última instancia. Si cada transacción requiere una amplia comunicación entre muchos nodos, el coste de rendimiento del cifrado podría compensar las ventajas de rendimiento de la cadena de bloques.
Por lo tanto, una cuestión clave para un Mempool cifrado apto para producción es cómo mantener escalable el cifrado de umbral cuando un gran número de transacciones entra simultáneamente en un bloque. Aptos aborda esta cuestión mediante un esquema de cifrado de umbral por lotes que permite descifrar un bloque completo por lotes, mientras mantiene relativamente estable el volumen de comunicación requerido por cada validador. La prueba de referencia publicada por Aptos con 50 nodos mostró que el esquema añadió aproximadamente 20 milisegundos de latencia de bloque en comparación con AptosBFT en un entorno de producción, mientras que los bloques de Aptos podían alcanzar la finalidad en menos de un segundo.
Al mismo tiempo, un Mempool cifrado no pretende ocultar toda la información de las transacciones. En la versión actual de Aptos, información como las direcciones de los usuarios y las tarifas de gas permanece visible, mientras que la carga útil de la transacción, es decir, las funciones llamadas y sus parámetros, permanece cifrada antes de la ejecución. Después de que se finalice el bloque, el contenido de la transacción puede registrarse en cadena, lo que permite que la cadena mantenga la auditabilidad pública.
Esto genera un enfoque de diseño diferente al de los sistemas completamente anónimos. En lugar de hacer que las transacciones sean permanentemente invisibles, controla la visibilidad de la información de las transacciones en diferentes etapas de su ciclo de vida. Para los sistemas DeFi que requieren liquidación y verificabilidad públicas, este tipo de “privacidad por etapas” puede ser más práctico que ocultar por completo las transacciones.
Desde la perspectiva de la infraestructura, esto también es lo que hace que los Mempool cifrados merezcan atención. No se limitan a añadir un interruptor de privacidad. En cambio, rediseñan el ciclo de vida completo de las transacciones, desde el envío y la propagación hasta la ordenación, el consenso y la ejecución.
Cómo un Mempool cifrado conecta el trading cifrado de Gate y el ecosistema Web3
Aunque un Mempool cifrado es una forma de infraestructura subyacente de cadena de bloques, el problema central que aborda, la exposición de la intención de las transacciones antes de la ejecución y el front-running, los ataques sándwich y el MEV resultantes, está estrechamente relacionado con la infraestructura de trading del sector cripto. Para los usuarios que participan en DeFi, DEX, contratos perpetuos en cadena y otras aplicaciones financieras en cadena, el trading no es tan sencillo como “enviar y completar una transacción”. En cambio, implica múltiples etapas, incluidas la transmisión, la entrada en el Mempool, la ordenación, el consenso y la ejecución. Comprender los Mempool cifrados es, en la práctica, una forma de entender cuándo es visible la información para otros participantes a medida que una transacción de activos cripto pasa de su creación a su ejecución final.
Esto también crea una conexión conceptual directa con los escenarios de trading de activos cripto que encuentran los usuarios de Gate. Gate proporciona una gama de servicios de trading de activos cripto, incluido el trading al contado y de futuros. Los mecanismos de trading, las estructuras de liquidez y la visibilidad de la información que encuentran los usuarios difieren entre los distintos entornos de trading. En las plataformas de trading centralizadas, las órdenes normalmente se procesan mediante el motor de emparejamiento de la plataforma, mientras que los mercados en cadena, como los DEX, dependen directamente de los mecanismos de propagación, ordenación y ejecución de transacciones de la cadena de bloques. Comprender “por qué puede verse una transacción”, “quién puede influir en la ordenación de las transacciones” y “por qué se produce el MEV” puede ayudar a los usuarios a entender mejor las diferencias estructurales fundamentales entre el trading centralizado y el trading en cadena.
Para los participantes del sector cripto dentro del ecosistema de Gate, esta comprensión no se limita a los DEX. A medida que los contratos perpetuos en cadena, DeFi y otras aplicaciones financieras en cadena continúan desarrollándose, los usuarios necesitan cada vez más comprender las diferentes estructuras de riesgo del trading centralizado y en cadena. Por ejemplo, en un entorno de trading centralizado, los usuarios deben considerar principalmente los mecanismos de emparejamiento, la liquidez, el riesgo de la plataforma y la ejecución de órdenes. En el trading en cadena, también deben considerar el gas, el espacio de bloque, la ordenación de transacciones, la visibilidad del Mempool y el MEV. Un Mempool cifrado se sitúa en la intersección de estas cuestiones y amplía el “riesgo de ejecución de transacciones” más allá de las consideraciones de precio y liquidez, hasta la capa de infraestructura de la cadena de bloques.
Desde esta perspectiva, un Mempool cifrado también es un punto de entrada importante para comprender la siguiente etapa de la infraestructura de trading de activos cripto. Como plataforma que abarca múltiples activos cripto y escenarios de trading, Gate presta servicio a usuarios que participan tanto en mercados centralizados como en un ecosistema en cadena en expansión. El concepto de “privacidad previa a la ejecución” representado por los Mempool cifrados puede convertirse en una dirección importante para la evolución continua de la infraestructura de trading en cadena: permitir que los usuarios logren una mejor ejecución mientras se reduce la posibilidad de que otros participantes interpreten sus estrategias por adelantado antes de que se ejecuten realmente. Para los usuarios del sector cripto, comprender los Mempool cifrados no consiste solo en entender una tecnología de cadena de bloques. También consiste en entender cómo los futuros mercados de trading pueden buscar un equilibrio entre transparencia, privacidad, eficiencia y equidad.
Limitaciones y desarrollo futuro de los Mempool cifrados
Un Mempool cifrado no es una solución de privacidad universal. En primer lugar, aborda principalmente la filtración del contenido de las transacciones antes de la ejecución. Una vez que se finaliza un bloque y se completa el descifrado, el contenido de la transacción aún puede registrarse y auditarse públicamente. Por lo tanto, si los usuarios necesitan mantener ocultos a largo plazo los importes de las transacciones, los saldos de las cuentas o las identidades de los participantes, seguirán siendo necesarias tecnologías de privacidad adicionales.
En segundo lugar, cifrar la carga útil de la transacción no significa que todos los metadatos estén ocultos. En la implementación actual de Aptos, información como la dirección del remitente y la tarifa de gas permanece visible. Esto significa que los observadores de la red todavía pueden obtener información parcial sobre la actividad de las transacciones, aunque no puedan leer directamente la intención completa de la transacción antes de la ejecución.
Además, el cifrado de umbral nativo del protocolo sigue dependiendo del conjunto de validadores de la cadena de bloques y de los supuestos de seguridad del consenso. Reduce la confianza adicional, pero no elimina toda la confianza. Si el propio modelo de seguridad de consenso de la red se ve comprometido, el mecanismo de privacidad de las transacciones también podría verse afectado. Por lo tanto, evaluar un Mempool cifrado requiere comprender su diseño criptográfico, su conjunto de validadores y su mecanismo de consenso.
El desarrollo futuro puede implicar la combinación de múltiples capas de capacidades de privacidad. Un Mempool cifrado puede proteger la intención de las transacciones, la privacidad a nivel de cuenta puede proteger aún más los saldos e importes, y las pruebas de conocimiento cero pueden demostrar la validez de las transacciones sin revelar los datos subyacentes. Las diferentes tecnologías abordan diferentes capas del problema y, en última instancia, forman una infraestructura de privacidad en cadena más completa.
De la transparencia pública a la transparencia controlada: la importancia de los Mempool cifrados para Web3
La transparencia pública fue en su momento una característica importante que distinguía a los sistemas de cadena de bloques de los sistemas financieros tradicionales. Sin embargo, a medida que ha crecido la escala de las finanzas en cadena, esta transparencia también ha expuesto nuevos problemas. El hecho de que todas las transacciones puedan observarse no significa que cada transacción deba divulgarse por completo antes de su ejecución.
La dirección representada por los Mempool cifrados consiste en llevar la cadena de bloques desde un modelo de “toda la información es inmediatamente pública” hacia otro en el que “la información diferente se divulga en momentos y formas diferentes”. Las transacciones aún pueden registrarse y verificarse en última instancia, mientras que los participantes pueden conservar su flexibilidad estratégica antes de que se complete la ejecución.
Esto es, en la práctica, un enfoque basado en la “transparencia controlada”. No rechaza el principio de verificación pública de Web3. En cambio, busca un nuevo equilibrio entre la liquidación pública y la privacidad de las transacciones. Para DeFi, el trading en cadena y las aplicaciones financieras cada vez más complejas del futuro, este equilibrio puede cobrar mayor importancia.
La integración de Aptos de un Mempool cifrado directamente en su protocolo y sistema de consenso también demuestra que la privacidad en cadena está pasando gradualmente de las herramientas de capa de aplicación al diseño de infraestructura subyacente.
En todo el sector Web3, el valor de los Mempool cifrados no reside únicamente en resolver una única transacción de front-running. También anima al mercado a reconsiderar una cuestión fundamental: ¿Cuándo debe una cadena de bloques divulgar qué información? Cuando la privacidad de las transacciones se convierte en una capacidad del protocolo subyacente, la transparencia y la privacidad en Web3 podrían dejar de ser opciones mutuamente excluyentes. En cambio, pueden convertirse en diferentes capas de diseño dentro de una misma infraestructura.
Preguntas frecuentes
¿Qué es un Mempool cifrado?
Un Mempool cifrado es un mecanismo de cadena de bloques que cifra el contenido de las transacciones después de que una transacción entra en el Mempool. Las transacciones pueden propagarse y ordenarse en forma cifrada y, después, descifrarse y ejecutarse una vez que se finaliza el bloque, lo que reduce el riesgo de que la intención de la transacción quede expuesta antes de la ejecución.
¿Cuál es la diferencia entre un Mempool cifrado y un Mempool normal?
En un Mempool normal, los observadores de la red normalmente pueden leer el contenido detallado de las transacciones pendientes. Un Mempool cifrado oculta la carga útil de la transacción y la mantiene ilegible antes de la confirmación final, al tiempo que permite que participe en la ordenación de bloques y el consenso.
¿Puede un Mempool cifrado eliminar completamente el MEV?
No. Un Mempool cifrado se dirige principalmente al MEV que depende de leer por adelantado el contenido de las transacciones, como determinados tipos de front-running y ataques sándwich. Otras formas de MEV derivadas de mecanismos como las liquidaciones, el arbitraje y la ordenación de bloques no desaparecerán automáticamente porque la carga útil de la transacción esté cifrada.
¿Es un Mempool cifrado lo mismo que el trading anónimo?
No. Un Mempool cifrado protege principalmente el contenido de las transacciones antes de la ejecución y no constituye un anonimato completo. En la implementación actual de Aptos, por ejemplo, la dirección del remitente y la tarifa de gas permanecen visibles. Después de que se finaliza la transacción, también se descifra y registra, lo que preserva la auditabilidad en cadena.
¿Por qué es necesario el cifrado de umbral?
El cifrado de umbral distribuye las capacidades de descifrado entre múltiples validadores e impide que un único validador pueda leer de forma independiente las transacciones pendientes. Esto protege el contenido de las transacciones y permite que la seguridad de la privacidad siga, en la mayor medida posible, el modelo de confianza de consenso existente de la cadena de bloques.
¿Dónde podrían utilizarse los Mempool cifrados en el futuro?
Son especialmente adecuados para escenarios Web3 que implican competencia de trading y transacciones sensibles a la estrategia, incluido el trading descentralizado, los contratos perpetuos, las estrategias DeFi complejas y otras aplicaciones en cadena que necesitan reducir la filtración de la intención de las transacciones. Aptos ha revelado que Decibel utilizará este mecanismo para proteger la privacidad previa a la ejecución de las órdenes de contratos perpetuos.