EIP-7702 es una mejora importante del protocolo en el desarrollo de la abstracción de cuentas de Ethereum. Permite que los monederos EOA tradicionales deleguen la lógica de ejecución de contratos inteligentes mediante autorización, lo que permite que las direcciones convencionales admitan transacciones por lotes, patrocinio de gas y una gestión de cuentas más flexible. A diferencia de crear un monedero de contrato inteligente completamente nuevo, EIP-7702 conserva las direcciones y los activos existentes de los usuarios, al tiempo que modifica la forma en que la cuenta ejecuta transacciones.
Sin embargo, ampliar las capacidades de las cuentas también modifica el límite de seguridad. Antes, los usuarios se centraban principalmente en si sus claves privadas se habían expuesto, si los permisos de Approve de los tokens eran demasiado elevados y si las firmas de transacciones contenían transferencias anómalas. EIP-7702 introduce otro tipo de operación que los usuarios deben comprender: mediante una única autorización, pueden permitir que su dirección ejecute código de contrato específico en transacciones posteriores. Si ese código es malicioso o la delegación está controlada por un atacante, los riesgos para los activos pueden ir más allá de una sola transacción.
Por lo tanto, comprender EIP-7702 exige más que centrarse en la experiencia de abstracción de cuentas que ofrece. También es necesario analizar cómo entra en vigor la autorización de delegación, qué operaciones puede realizar el código malicioso y cómo los usuarios convencionales pueden identificar y eliminar delegaciones peligrosas. Este artículo analiza los principios técnicos, las posibles vías de ataque y las prácticas de seguridad de monederos relacionadas con EIP-7702.
Puntos clave:
-
EIP-7702 es una función de cuenta introducida con la actualización Pectra de Ethereum. Permite que las cuentas de propiedad externa tradicionales (EOA) ejecuten lógica de contratos inteligentes mediante delegación, sin necesidad de transferir activos a una nueva dirección.
-
La autorización EIP-7702 difiere del Approve de ERC-20 convencional. La primera puede modificar la lógica de ejecución de una cuenta, mientras que la segunda generalmente concede a un gastador permiso para utilizar una cantidad determinada de tokens.
-
El riesgo de una delegación maliciosa no tiene por qué deberse a la exposición de una clave privada. Aunque los usuarios conserven sus claves privadas, firmar una autorización de delegación peligrosa puede poner sus activos en riesgo.
-
Una delegación EIP-7702 no caduca automáticamente tras completarse una sola transacción. Revocar o sustituir una delegación requiere una nueva autorización válida, y eliminar una delegación no puede recuperar los activos que ya se han transferido.
-
Evaluar la seguridad de EIP-7702 requiere más que comprobar el origen de una firma. También requiere comprender los permisos, el comportamiento del código y las capacidades de actualización del contrato delegado.
¿Qué es EIP-7702? ¿Por qué los monederos EOA tradicionales necesitan ejecución delegada?
Las cuentas de Ethereum se dividen principalmente en cuentas de propiedad externa (Externally Owned Accounts o EOA) y cuentas de contratos inteligentes. Las EOA están controladas por claves privadas y pueden iniciar transacciones. Las cuentas de contratos inteligentes ejecutan operaciones según el código desplegado y pueden admitir controles de permisos y lógica de transacciones más complejos.
Las EOA tradicionales ofrecen una estructura sencilla y amplia compatibilidad, pero sus capacidades de ejecución son limitadas. Por ejemplo, los usuarios pueden necesitar firmar varias transacciones por separado para completar un conjunto de operaciones en cadena o mantener ETH para pagar las comisiones de gas de la red. Los monederos de contratos inteligentes pueden mejorar estas experiencias, pero a menudo implican desplegar una cuenta nueva, migrar activos y cumplir requisitos adicionales de compatibilidad.
EIP-7702 proporciona una solución diferente: permite que una EOA delegue la ejecución del código de cuenta en la lógica de un contrato inteligente ubicada en una dirección especificada mediante autorización. Los usuarios pueden acceder a algunas funciones de las cuentas inteligentes desde la dirección de su monedero actual sin modificarla.
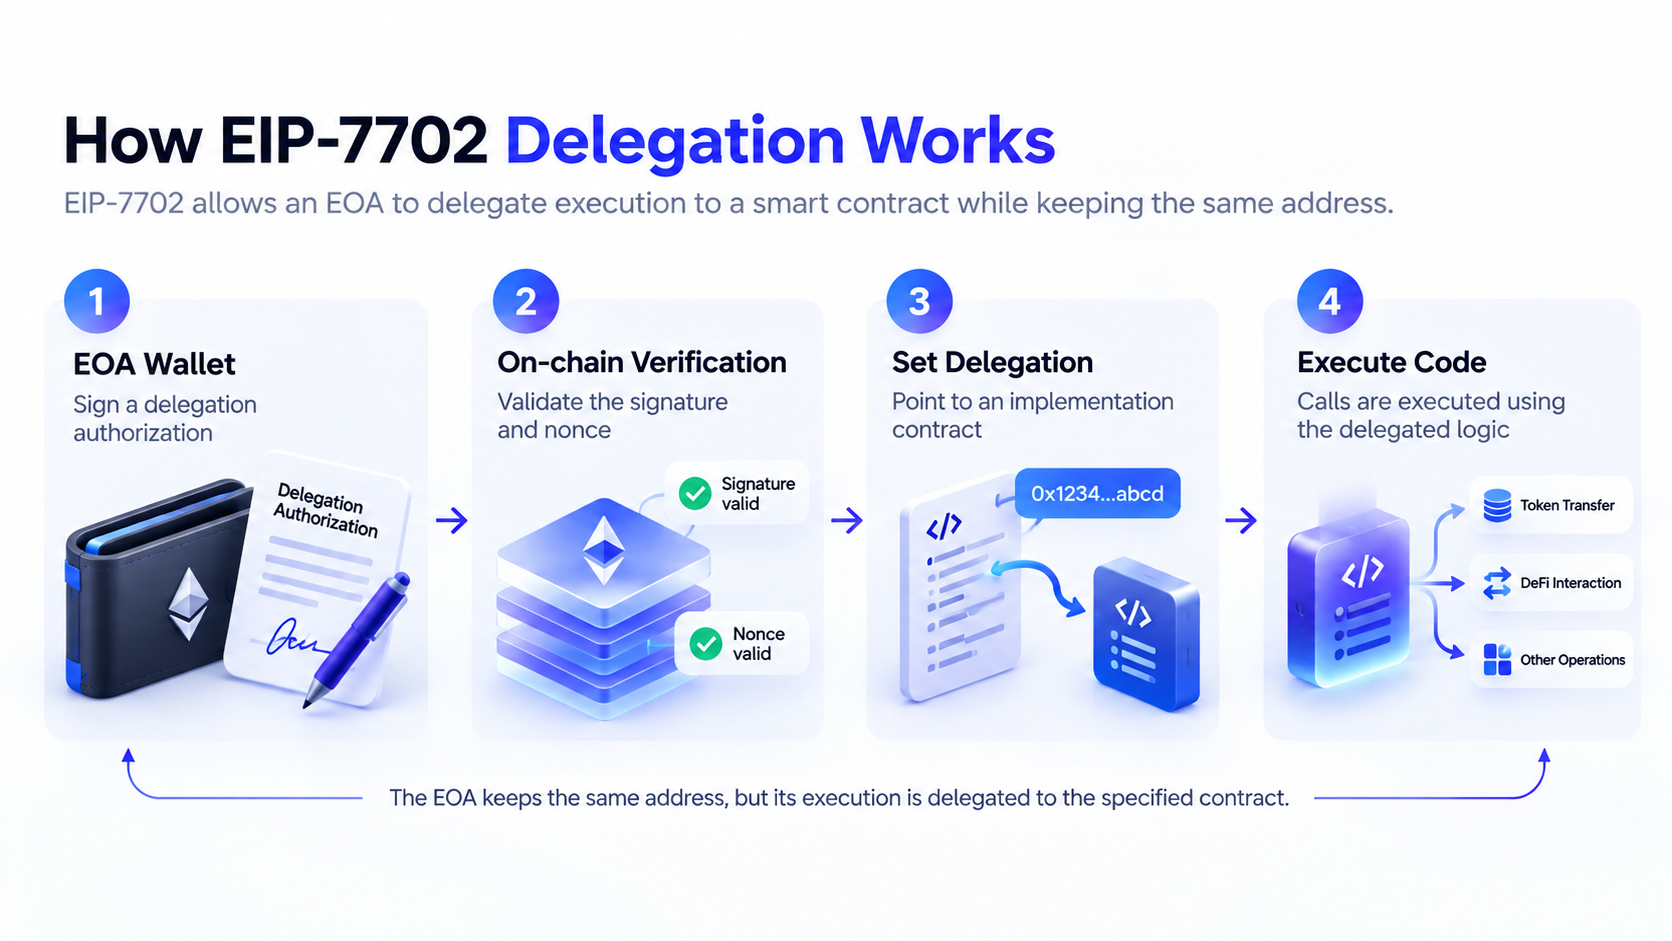
A nivel de protocolo, EIP-7702 introduce un nuevo tipo de transacción y una lista de autorizaciones. Una autorización válida puede establecer el campo de código de una EOA como un indicador de delegación especial que apunta a una dirección de contrato determinada. Cuando otra transacción llama a esa cuenta, Ethereum ejecuta el código delegado según las reglas correspondientes.
Este diseño proporciona a los productos de monedero una mayor flexibilidad para admitir operaciones por lotes, validación flexible de transacciones, patrocinio de gas y gestión de permisos basada en contratos. Sin embargo, EIP-7702 no proporciona automáticamente todas estas capacidades. La funcionalidad específica sigue dependiendo de cómo se implemente el contrato delegado.
¿Cómo funciona EIP-7702? ¿Qué relación existe entre la firma de autorización y el contrato delegado?
La idea principal de EIP-7702 es separar la propiedad de la cuenta de la lógica de ejecución del código. Los usuarios continúan controlando sus EOA con sus claves privadas existentes, pero pueden utilizar una autorización compatible con el protocolo para especificar qué código de contrato debe usar la dirección.
Los datos de autorización normalmente incluyen el ID de cadena, la dirección de destino de la delegación, el nonce de la cuenta y una firma generada con la clave privada de la cuenta. Cuando la red procesa una transacción que contiene una lista de autorizaciones, verifica la autorización y actualiza el estado de delegación de la cuenta correspondiente de acuerdo con las reglas del protocolo.
Un proceso típico de delegación EIP-7702 consta de cuatro etapas:
-
Seleccionar el destino de la delegación: El monedero o la aplicación determina la dirección de implementación del contrato inteligente que necesita utilizar.
-
Generar la firma de autorización: El usuario firma los datos de autorización para el destino de delegación especificado con la clave privada de la EOA.
-
Procesar la autorización en cadena: La autorización se incluye en una transacción compatible con EIP-7702. Tras la verificación, la red establece el indicador de delegación de la cuenta.
-
Ejecutar el código delegado: Cuando se llama posteriormente a la cuenta, se ejecuta el código del contrato de implementación especificado según las reglas de EIP-7702.
Aquí deben distinguirse dos conceptos que se confunden fácilmente: una firma de autorización no es exactamente lo mismo que una firma de transacción convencional. Una firma de transferencia ordinaria se utiliza generalmente para aprobar una transacción específica, mientras que una autorización EIP-7702 establece la implementación de código utilizada por una cuenta. Puede afectar al comportamiento de ejecución de varias transacciones posteriores.
La dirección de destino de la delegación no significa que el usuario haya entregado su clave privada a dicha dirección, ni que el propietario de esa dirección obtenga automáticamente permiso para transferir activos. El riesgo real depende de cómo el código delegado gestione la validación de transacciones, los puntos de entrada de ejecución y el control de acceso. Si el código permite que un atacante realice operaciones con activos sin una autorización adicional del propietario de la cuenta, una delegación peligrosa podría convertirse en un punto de entrada para el robo de activos.
¿En qué se diferencia EIP-7702 de Approve de ERC-20?
En las transacciones DeFi tradicionales, los usuarios suelen utilizar Approve de ERC-20 para autorizar a un exchange descentralizado u otro contrato inteligente a utilizar un token específico. Por ejemplo, un usuario puede permitir que un contrato gaste hasta 100 USDC. Esta autorización suele registrarse en el contrato del token y controla cuántos tokens puede utilizar un gastador determinado.
EIP-7702 opera en un nivel de autorización diferente. No se limita a aprobar que un contrato gaste una cantidad específica de tokens. En su lugar, especifica qué código de contrato inteligente ejecuta la cuenta. El código delegado puede incluir validación de transacciones, transferencias de activos, llamadas por lotes y otras funciones de gestión de cuentas, por lo que su posible alcance puede ser más amplio.
| Dimensión de comparación |
Approve de ERC-20 |
Delegación EIP-7702 |
| Función principal |
Autoriza a un gastador a utilizar tokens |
Especifica el código de contrato ejecutado por la cuenta |
| Alcance del permiso |
Token específico y cantidad autorizada |
Depende de la implementación del código delegado |
| Parte autorizada |
Dirección del gastador |
Dirección del contrato de implementación delegado |
| ¿Afecta a la lógica de ejecución de la cuenta? |
Generalmente no |
Sí |
| ¿Cómo se revoca? |
Ajustando o eliminando la autorización del token |
Sustituyendo o eliminando la delegación mediante una autorización válida |
| Riesgo principal |
La autorización del token puede utilizarse indebidamente |
El código malicioso puede afectar a los activos y las operaciones de la cuenta |
Una delegación EIP-7702 no significa que la propiedad del monedero se transfiera directamente a un contrato. Una implementación de delegación segura puede seguir exigiendo una firma válida del propietario de la cuenta e imponer límites de transacción, restricciones temporales y otras medidas de protección.
Sin embargo, si un usuario autoriza un contrato malicioso, su lógica interna puede permitir que un atacante realice operaciones que el usuario no pretendía aprobar. Por lo tanto, en comparación con las autorizaciones Approve convencionales, las comprobaciones de seguridad de EIP-7702 deben centrarse más en el propio código del contrato y no solo en la cantidad autorizada.
¿Cómo puede una autorización EIP-7702 maliciosa provocar el robo de activos de un monedero?
Uno de los principales riesgos de seguridad de EIP-7702 es que los atacantes pueden utilizar phishing de firmas para engañar a los usuarios y hacer que aprueben delegaciones maliciosas. Los atacantes pueden presentar una solicitud de autorización como una actualización de monedero, una verificación de cuenta, una reclamación de recompensa u una optimización de transacciones, haciendo creer a los usuarios que están completando una firma convencional.
Una vez que un usuario firma una autorización válida que apunta a un contrato malicioso, el atacante puede enviarla a la cadena. Es importante tener en cuenta que la propia firma de autorización no modifica necesariamente el estado de la cuenta de inmediato. La delegación solo entra en vigor en cadena después de que la autorización correspondiente se incluya en una transacción válida y supere la verificación.
Si el código delegado incluye una función de transferencia de activos que puede invocar un atacante, este puede utilizar esa lógica de ejecución para transferir ETH u otros tokens desde la cuenta.
Una vía de riesgo típica puede resumirse de la siguiente manera:
-
Inducir una firma: El atacante obtiene la autorización del usuario para un destino de delegación malicioso mediante un sitio web o una interfaz de aplicación falsos.
-
Enviar la autorización: El atacante u otro remitente de transacciones envía la autorización válida a una red compatible con EIP-7702.
-
Establecer la delegación: Tras verificar la autorización, la red hace que la cuenta afectada ejecute el código de contrato especificado.
-
Activar la lógica maliciosa: El atacante llama a un punto de entrada de ejecución explotable en el código malicioso.
-
Transferir activos: La lógica maliciosa realiza transferencias, operaciones con tokens u otras acciones peligrosas en el contexto de la cuenta.
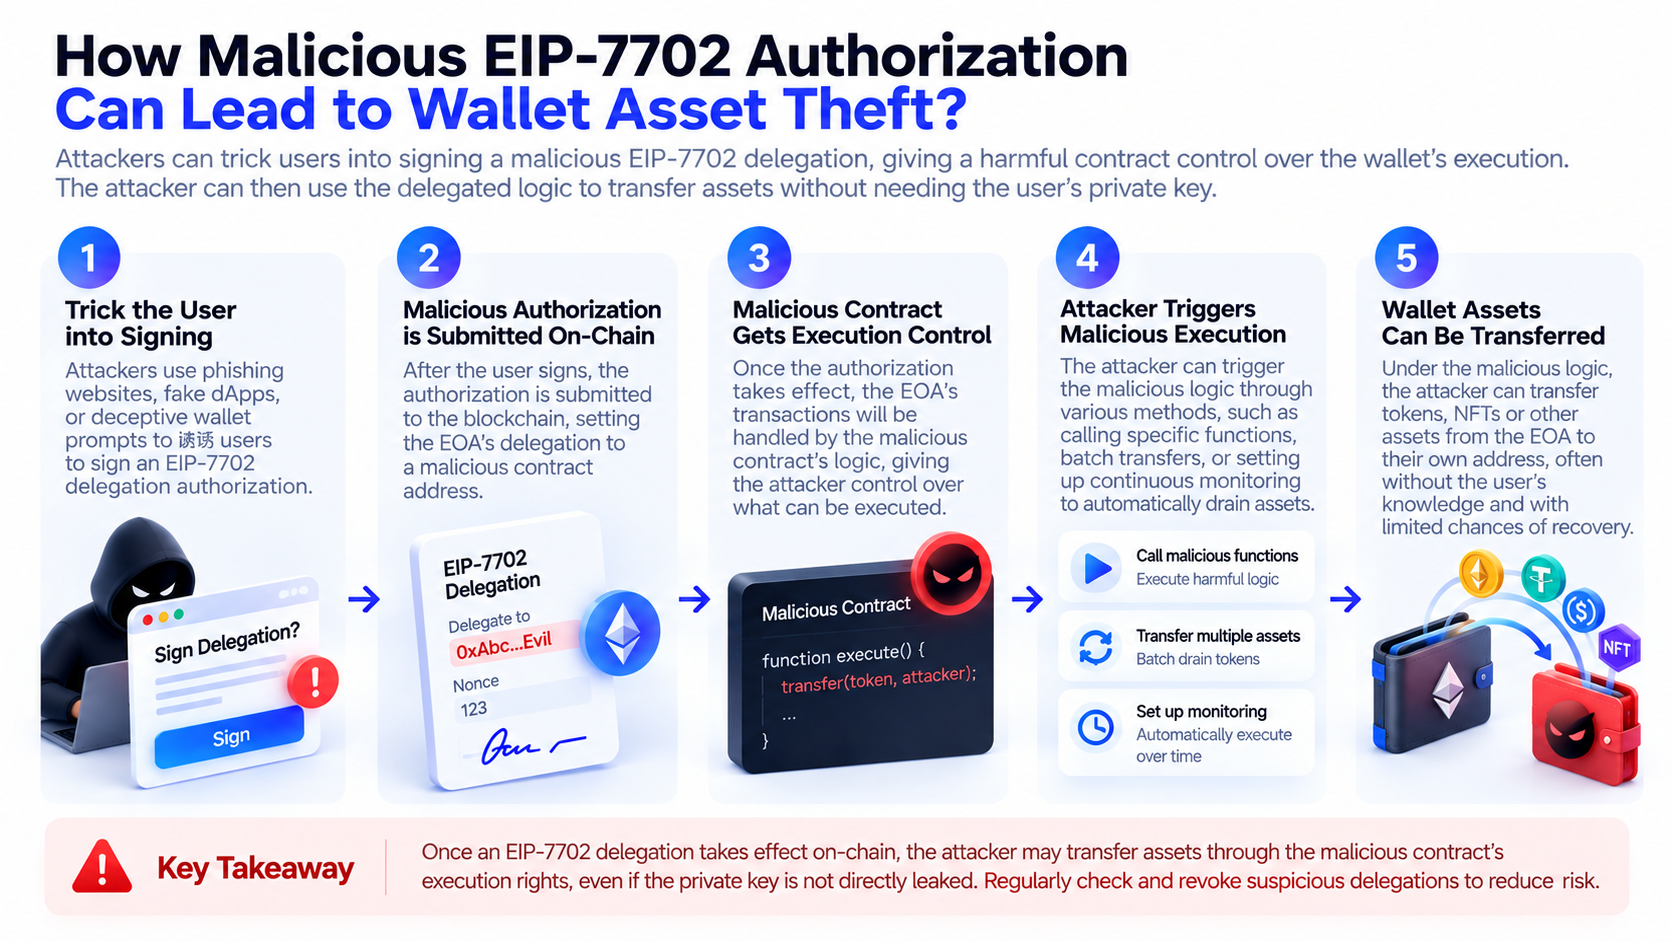
El peligro de este tipo de ataque es que los usuarios pueden ver solo una única solicitud de firma sin darse cuenta de que esta puede modificar la forma en que la cuenta ejecuta transacciones posteriores.
El 30 de octubre de 2026 se produjo un incidente de seguridad importante relacionado con monederos activos vinculados a Binance. El análisis del incidente de TRM Labs concluyó que los atacantes utilizaron la delegación EIP-7702 en la red Ethereum para vincular los monederos activos correspondientes con código de ejecución malicioso. También observó transferencias de fondos anómalas en otras cadenas de bloques. Los distintos análisis de seguridad aún incluyen detalles sobre la escala del ataque, cómo se obtuvieron las firmas y la vía de intrusión inicial que requieren una verificación adicional.
Este incidente muestra que EIP-7702 puede servir como infraestructura para la automatización normal de monederos, pero también puede amplificar las consecuencias de una pérdida de control sobre los sistemas de autorización o firma. Sin embargo, no demuestra que el propio protocolo EIP-7702 contenga una vulnerabilidad que permita a atacantes arbitrarios eludir la verificación de firmas.
¿Por qué los atacantes pueden transferir activos aunque no se haya expuesto la clave privada del usuario?
La educación tradicional sobre seguridad de monederos suele hacer hincapié en proteger las frases semilla y las claves privadas, ya que un atacante que obtiene una clave privada puede falsificar una firma válida del propietario de la cuenta. Sin embargo, en escenarios de interacción con contratos inteligentes, la ausencia de exposición de la clave privada no garantiza que los activos estén seguros.
La razón es que los usuarios pueden firmar voluntariamente autorizaciones con consecuencias peligrosas. En el caso de EIP-7702, un atacante no necesita obtener necesariamente la clave privada directamente. Si consigue inducir al usuario a firmar una autorización de delegación maliciosa válida y cumple las condiciones para su ejecución en cadena, puede influir en el comportamiento posterior de la cuenta.
Este riesgo es similar al phishing de firmas tradicional, pero el objetivo se ha ampliado de una sola transacción o una autorización específica de tokens a la lógica de ejecución de la cuenta.
Los atacantes también pueden dirigirse a los sistemas de firma, los procesos de aprobación de permisos o los terminales operativos de los monederos empresariales. Si se engaña a un sistema de firma para que genere una autorización válida que no se corresponde con el propósito empresarial previsto, pueden producirse consecuencias graves aunque la clave privada subyacente no se haya expuesto directamente.
Por lo tanto, la seguridad del monedero no puede depender únicamente de la protección de la clave privada. El propio proceso de firma también debe protegerse. Los usuarios deben saber si están firmando una transferencia convencional, una autorización de token o una delegación de código que puede afectar al comportamiento de la cuenta durante un período prolongado.
En el caso de los monederos institucionales, las políticas de firma, las listas de contratos permitidos, las aprobaciones multipartitas y la simulación de transacciones también deben abarcar las autorizaciones EIP-7702, en lugar de depender únicamente de las comprobaciones tradicionales del importe de las transferencias.
¿Caduca automáticamente una delegación EIP-7702? ¿Cómo pueden comprobarse y revocarse las autorizaciones de riesgo?
Una característica importante de EIP-7702 es que el estado de delegación no se elimina automáticamente cuando se completa la transacción que lo establece.
Una vez que una cuenta establece correctamente una delegación, el indicador de código correspondiente suele mantenerse hasta que una nueva autorización válida lo sustituya o elimine. Esto significa que la delegación puede seguir activa incluso después de que el usuario cierre el sitio web, desconecte el monedero o complete la transacción original.
A nivel de protocolo, los usuarios pueden utilizar una nueva autorización válida para establecer el destino de la delegación en la dirección cero y eliminar así el indicador de delegación EIP-7702. También pueden volver a autorizar un contrato de implementación de confianza cuando proceda.
Los siguientes pasos pueden utilizarse para comprobar y gestionar una delegación:
-
Consultar el estado del código de la cuenta: Utiliza un explorador de bloques o una herramienta de seguridad de monederos de confianza para confirmar si la dirección tiene una delegación EIP-7702.
-
Verificar el contrato de destino: Comprueba si la delegación apunta al mismo contrato de implementación publicado por el producto de monedero que utilizas.
-
Evaluar el riesgo del contrato: Comprueba si el código ha sido auditado, si tiene privilegios de administrador, si puede actualizarse y si permite a terceros realizar operaciones con activos.
-
Eliminar una delegación anómala: Tras confirmar el proceso y las condiciones de la red, utiliza una herramienta de confianza para enviar una nueva autorización válida que elimine o sustituya la delegación peligrosa.
-
Comprobar riesgos relacionados: Comprueba también las autorizaciones ERC-20, los registros de transacciones anómalas y el estado de la cuenta en otras cadenas.
Al consultar el código de una cuenta con una delegación EIP-7702, los usuarios pueden ver un indicador especial que comienza por 0xef0100, seguido de la dirección de destino de la delegación. Este es un método de identificación a nivel de protocolo. Sin embargo, los usuarios convencionales no necesitan analizar por sí mismos los datos hexadecimales sin procesar. Pueden utilizar una herramienta de confianza que muestre correctamente el estado de EIP-7702.
Es importante tener en cuenta que revocar una delegación no restaura los activos ni garantiza que la cuenta sea completamente segura. Si la clave privada, el dispositivo de firma o el entorno operativo ya se han visto comprometidos, eliminar la delegación por sí solo puede no ser suficiente. En caso de sospechar que una cuenta se ha visto comprometida, considera dejar de utilizar el entorno de firma correspondiente y, tras asegurarte de que puedes hacerlo de forma segura, transferir los activos restantes.
¿En qué se diferencia el modelo de seguridad de EIP-7702 de las cuentas inteligentes ERC-4337?
EIP-7702 y ERC-4337 están relacionados con la abstracción de cuentas de Ethereum, pero abordan el problema de formas distintas.
ERC-4337 utiliza componentes como UserOperation, Bundler y EntryPoint para proporcionar un marco de ejecución de transacciones para cuentas de contratos inteligentes, sin depender de que las EOA tradicionales inicien directamente cada operación. Las reglas de validación y ejecución de la cuenta se implementan mediante contratos inteligentes.
EIP-7702 aborda principalmente cómo las EOA tradicionales pueden obtener capacidades de ejecución de contratos inteligentes. Permite que las direcciones existentes deleguen la ejecución de código de contratos, reduciendo la barrera para los usuarios que desean adoptar funcionalidades de cuentas inteligentes.
| Dimensión de comparación |
EIP-7702 |
ERC-4337 |
| Objetivo principal |
Añadir capacidades de ejecución de código a las EOA existentes |
Proporcionar un marco operativo para cuentas de contratos inteligentes |
| Forma de cuenta |
Conserva la dirección EOA existente |
Normalmente utiliza una cuenta de contrato inteligente |
| Mecanismo principal |
Autorización de delegación a nivel de protocolo |
UserOperation y EntryPoint |
| Enfoque de seguridad |
Destino de la delegación y firma de autorización |
Lógica de validación de la cuenta y permisos de ejecución |
| Relación entre ambos |
Pueden utilizarse conjuntamente |
Puede integrarse con EIP-7702 |
Ambos no son sustitutos completos entre sí. Algunas arquitecturas de monedero pueden utilizar EIP-7702 para proporcionar capacidades de ejecución de código a las EOA existentes y combinarlo después con la infraestructura ERC-4337 para ofrecer una experiencia de cuenta inteligente más completa.
Desde una perspectiva de seguridad, EIP-7702 requiere centrarse en las delegaciones maliciosas y el engaño mediante firmas. ERC-4337 requiere prestar atención a la lógica de validación de contratos de cuenta, los módulos de ejecución, los permisos de actualización y los riesgos de infraestructura relacionados. La seguridad real depende de la implementación específica, no simplemente del estándar adoptado.
¿Cómo pueden los usuarios convencionales protegerse frente al phishing de firmas EIP-7702?
Para los usuarios convencionales, la clave para gestionar los riesgos de EIP-7702 no es evitar por completo las funciones de cuentas inteligentes, sino reconocer los cambios de permisos que representan los distintos tipos de firmas.
-
Los usuarios deben distinguir entre firmas de transacciones, firmas de mensajes, autorizaciones de tokens y delegaciones de cuentas. Si la interfaz del monedero muestra EIP-7702, Delegation, Set Code o un aviso similar, confirma que la operación realmente necesita modificar la lógica de ejecución de la cuenta.
-
Presta especial atención a la dirección de destino de la delegación. Una actualización normal de una función del monedero puede requerir establecer un contrato de implementación de cuenta inteligente verificado, pero mantén la cautela cuando un sitio web desconocido te pida delegar en una dirección desconocida. Aunque el código fuente de un contrato esté disponible públicamente, no significa necesariamente que su diseño de permisos sea seguro.
-
No evalúes la credibilidad de una solicitud de autorización basándote únicamente en el nombre del sitio web, el diseño de la interfaz o un enlace de redes sociales. Los atacantes pueden utilizar páginas falsas de actualización de monederos, anuncios de búsqueda o páginas de frontend comprometidas para engañar a los usuarios y lograr que firmen.
-
Utiliza, siempre que sea posible, herramientas de monedero que muestren claramente el contenido de las autorizaciones y proporcionen simulación de transacciones y alertas de riesgo. Si un dispositivo de firma solo puede mostrar datos sin procesar que no puedes entender, evita firmar sin verificar el contenido.
-
Considera separar las cuentas según el volumen de activos y los escenarios de uso. Mantener las tenencias a largo plazo separadas de los monederos utilizados para interacciones DeFi frecuentes, airdrops o aplicaciones nuevas puede reducir en cierta medida el impacto potencial de una única autorización maliciosa.
Es importante tener en cuenta que los monederos de hardware pueden mejorar la protección de las claves privadas, pero no pueden determinar automáticamente si una delegación que el usuario aprueba activamente es segura. La firma segura sigue requiriendo una visualización fiable de la información y un criterio informado por parte del usuario.
¿Qué significa EIP-7702 para el futuro de la seguridad de los monederos y la abstracción de cuentas?
EIP-7702 desplaza las cuentas de Ethereum desde el modelo de ejecución relativamente fijo de las EOA hacia cuentas programables más flexibles. Para los desarrolladores de monederos, esto significa que pueden ofrecer transacciones por lotes, patrocinio de gas, gestión de permisos y ejecución automatizada, manteniendo las direcciones existentes.
Sin embargo, cuanto mayor sea la capacidad de programación de la cuenta, más precisas deberán ser las comprobaciones de seguridad. Antes, las alertas de riesgo de los monederos se centraban principalmente en los destinos de las transferencias, los importes de las transacciones y las cantidades autorizadas de tokens. En el futuro, también deberán mostrar con precisión los destinos de delegación, las reglas de validación de contratos, los permisos de ejecución y los posibles efectos a largo plazo.
Desde la perspectiva del diseño de productos, las prácticas de seguridad de EIP-7702 pueden desarrollarse en tres direcciones.
-
Transparencia de las autorizaciones. Los monederos deben ayudar a los usuarios a comprender qué modificará una delegación, en lugar de limitarse a mostrar una dirección de contrato.
-
Privilegio mínimo. Los contratos delegados pueden reducir las pérdidas potenciales mediante controles de acceso estrictos, límites, períodos de caducidad y múltiples mecanismos de verificación. Sin embargo, estas restricciones deben aplicarse de forma fiable mediante el código real y no basarse únicamente en las pantallas del frontend.
-
Supervisión continua de riesgos. Dado que las delegaciones pueden mantenerse durante un período prolongado, las herramientas de seguridad de monederos deben permitir detectar delegaciones anómalas, cambios en el código de contratos y operaciones de cuenta sospechosas, en lugar de comprobar únicamente el momento de la firma inicial.
La importancia de EIP-7702 no reside únicamente en mejorar la experiencia del monedero, sino también en ampliar la seguridad de las cuentas más allá de la protección tradicional de las claves privadas hacia la gestión integrada de la intención de firma, la ejecución de código y los permisos continuos.
Resumen
EIP-7702 introduce capacidades de delegación de contratos inteligentes en las EOA tradicionales de Ethereum, lo que permite a los usuarios acceder a funciones de ejecución de cuentas más flexibles mientras mantienen las direcciones existentes de sus monederos. Este mecanismo proporciona una nueva base técnica para la abstracción de cuentas, pero también modifica el límite de seguridad de los monederos tradicionales.
A diferencia de Approve de ERC-20, que controla principalmente las autorizaciones de gasto de tokens, la autorización EIP-7702 puede modificar el código de contrato ejecutado por una cuenta. Si un usuario firma una delegación maliciosa, un atacante puede utilizar una lógica de ejecución insegura para transferir activos sin necesidad de obtener directamente la clave privada del usuario.
Por lo tanto, evaluar si EIP-7702 es seguro requiere más que comprobar si el usuario firmó la autorización. También requiere comprobar el destino de la delegación, los permisos del contrato, el origen de la firma y el comportamiento de ejecución posterior. A medida que se adopten más ampliamente las funcionalidades de cuentas inteligentes, comprender la delegación de código y la gestión de permisos se convertirá en una parte importante de la educación sobre seguridad de monederos.
Preguntas frecuentes
¿Qué es EIP-7702?
EIP-7702 es una mejora del protocolo Ethereum que permite a las EOA tradicionales delegar la ejecución de código de contratos inteligentes mediante autorización, proporcionando algunas funciones de cuentas inteligentes.
¿Puede EIP-7702 vaciar automáticamente un monedero?
No. EIP-7702 no es una función que robe activos automáticamente. Los principales riesgos proceden de autorizaciones maliciosas, código delegado inseguro o sistemas de firma comprometidos.
¿Es la autorización EIP-7702 lo mismo que Approve de ERC-20?
No. Approve de ERC-20 generalmente concede a una dirección específica una autorización para utilizar tokens, mientras que la autorización EIP-7702 especifica el código de contrato ejecutado por una cuenta. Los niveles de permiso son diferentes.
¿Puede revocarse una delegación EIP-7702?
Sí. El propietario de la cuenta puede utilizar una nueva autorización válida para eliminar o sustituir la delegación. Sin embargo, si la clave privada o el entorno de firma se han visto comprometidos, revocar la delegación por sí solo no puede garantizar la seguridad.
¿Puede un monedero de hardware prevenir el phishing EIP-7702?
No por completo. Un monedero de hardware ayuda a proteger la clave privada, pero los usuarios pueden seguir enfrentando riesgos para sus activos si confirman una autorización maliciosa en el dispositivo.
¿Cómo puedo saber si un monedero tiene una delegación EIP-7702?
Puedes utilizar un explorador de bloques o una herramienta de seguridad compatible con EIP-7702 para consultar el código de la cuenta y el destino de la delegación. Si encuentras una dirección de delegación desconocida, verifica su origen y sus permisos.