Un exchange de criptomonedas es una infraestructura crítica que conecta la negociación de activos digitales, la custodia de activos y las redes blockchain. Para los usuarios de exchanges centralizados, la plataforma no solo debe proporcionar servicios de emparejamiento de órdenes y liquidez, sino también gestionar de forma segura las claves privadas utilizadas para transferir activos, procesar los depósitos y retiros diarios, y mantener registros precisos de los activos en distintas redes blockchain.
A diferencia de las cuentas financieras tradicionales, las transacciones blockchain suelen ser irreversibles. Una vez que los activos se han transferido con una firma válida, su recuperación suele depender de la cooperación del destinatario, de las restricciones impuestas por el emisor de una stablecoin o de la intervención de las autoridades. Por tanto, controlar los permisos de transferencia de activos, verificar la autenticidad de las transacciones e identificar con rapidez actividades anómalas son aspectos fundamentales del marco de seguridad de un exchange.
En los últimos años, varios incidentes de seguridad en el sector cripto han puesto aún más de relieve la importancia del software de billeteras, la custodia de claves y los procesos de aprobación de transacciones. Este artículo analiza cómo los exchanges crean sistemas de seguridad de activos multicapa mediante billeteras calientes y frías, tecnología multifirma, MPC, gestión del ciclo de vida de las claves privadas y monitoreo de riesgos. También explica la importancia práctica de estos mecanismos a través de incidentes representativos.
Los exchanges centralizados de criptomonedas suelen utilizar un modelo de gestión de activos con custodia. Después de que los usuarios depositan activos digitales en la plataforma, el exchange registra sus saldos mediante un sistema de cuentas interno y utiliza billeteras bajo su gestión para recibir y enviar fondos en la cadena. Cuando los usuarios realizan operaciones al contado en la plataforma, normalmente no es necesario liquidar cada transacción de forma individual en la blockchain. Sin embargo, los depósitos, retiros y transferencias de activos entre las billeteras de la plataforma siguen implicando transacciones reales en la cadena.
Por tanto, los exchanges deben gestionar al mismo tiempo dos sistemas interconectados: un libro mayor interno que registra los derechos sobre activos y la actividad de negociación de los usuarios, y una infraestructura de billeteras responsable de mantener y transferir realmente los activos en la cadena. Solo si ambos permanecen alineados de manera coherente podrá el exchange respaldar la liquidación normal de fondos, la conciliación de activos y el control de riesgos.
Desde una perspectiva técnica y operativa, la seguridad de los activos de un exchange suele incluir las siguientes capas:
| Capa de seguridad |
Mecanismos principales |
Propósito principal |
| Almacenamiento de activos |
Billeteras calientes, billeteras frías y niveles de billeteras |
Controlar el nivel de exposición en línea de los distintos activos |
| Gestión de claves |
HSM, MPC, copias de seguridad y rotación de claves |
Reducir los riesgos de filtración de claves y puntos únicos de fallo |
| Autorización de transacciones |
Multifirma, permisos de aprobación y verificación de transacciones |
Evitar transferencias de activos no autorizadas |
| Monitoreo de riesgos |
Identificación de direcciones sospechosas, límites y alertas en tiempo real |
Detectar y limitar la actividad anómala de transacciones |
| Conciliación de activos |
Libros mayores internos, conciliación de saldos en cadena y prueba de reservas |
Mejorar la precisión y transparencia de los registros de activos |
| Respuesta ante incidentes |
Suspensiones de retiros, migraciones de billeteras e investigaciones de incidentes |
Contener la propagación del riesgo y respaldar la recuperación operativa |
Estos mecanismos no funcionan de forma independiente. Incluso si las claves privadas de las billeteras están correctamente protegidas, los defectos en el proceso de aprobación de transacciones pueden seguir dando lugar a autorizaciones indebidas. A la inversa, aunque las aprobaciones de transacciones sean muy estrictas, una gestión inadecuada de las copias de seguridad de claves puede hacer que los activos sean inaccesibles o exponer las claves a filtraciones.
Por ello, un marco de seguridad de activos maduro hace hincapié en la defensa en profundidad, la segregación de funciones y la verificación continua, en lugar de depender de una única tecnología para proporcionar protección absoluta.
¿Cuál es la diferencia entre las billeteras calientes y frías? ¿Por qué los exchanges utilizan ambas?
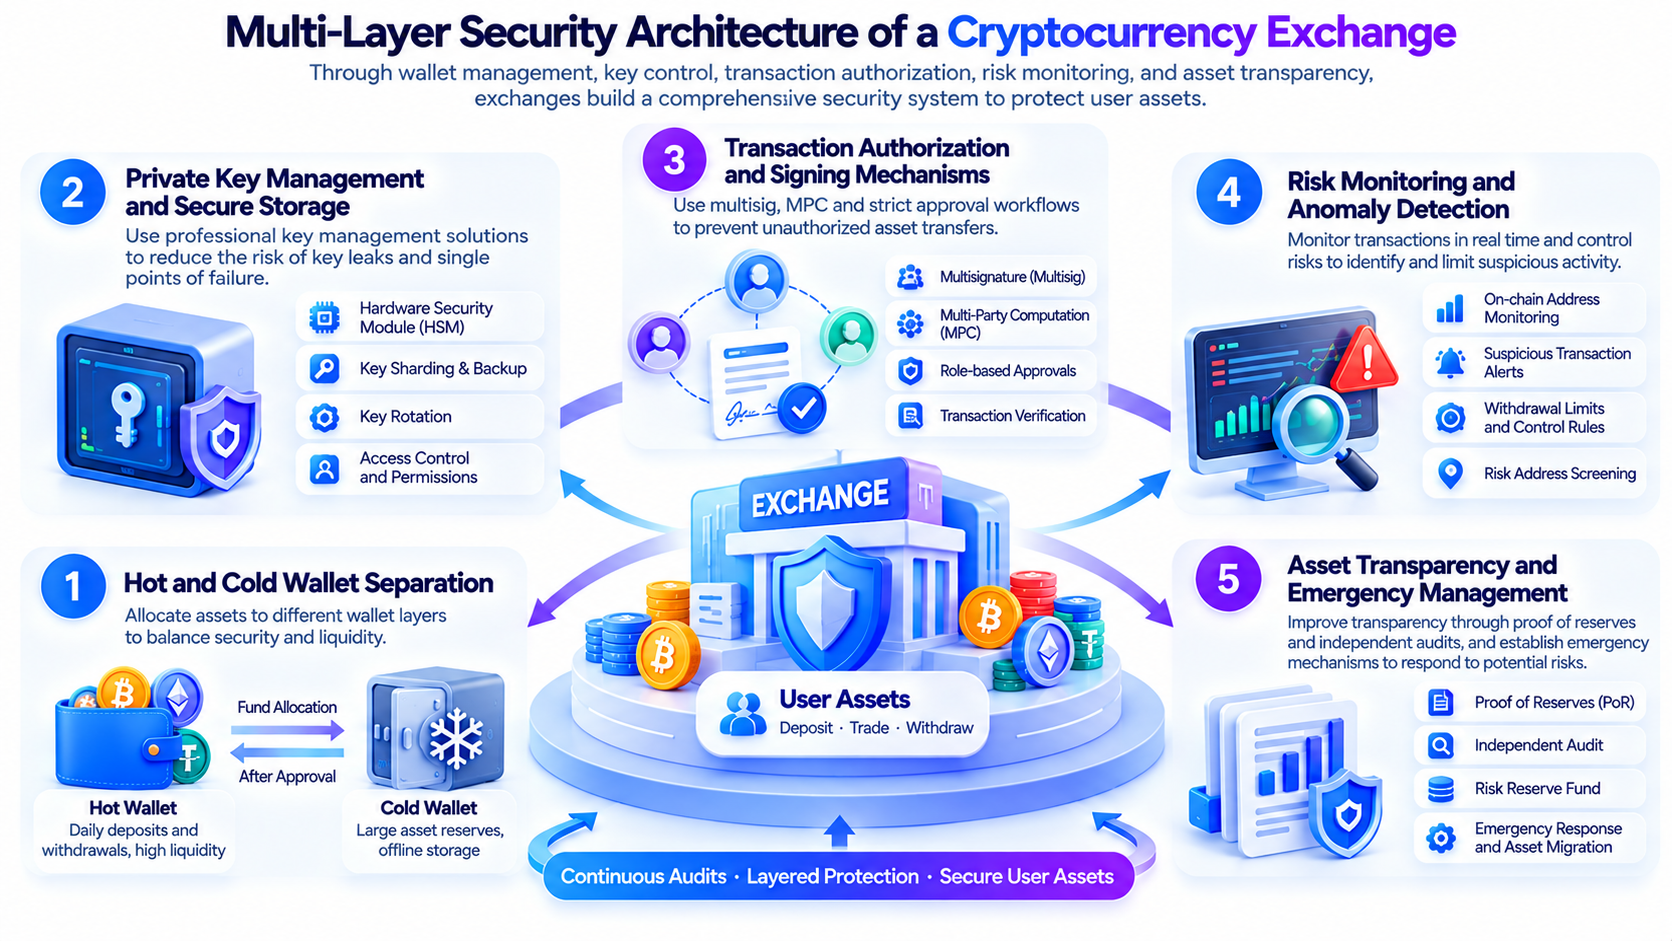
Una billetera caliente es una billetera cuyo entorno de firma o proceso de uso de claves está conectado a un sistema en línea. Por lo general, puede procesar rápidamente la consolidación de depósitos, los retiros de usuarios y las transferencias diarias de fondos, por lo que resulta adecuada para escenarios operativos que requieren operaciones frecuentes.
Por el contrario, una billetera fría está diseñada para aislar los materiales críticos de firma de los entornos conectados a internet, lo que reduce la posibilidad de que atacantes remotos accedan directamente a las claves privadas. Las billeteras frías se utilizan generalmente para mantener grandes cantidades de activos que no necesitan moverse con frecuencia. Sin embargo, sus procedimientos operativos pueden ser más complejos y los fondos pueden transferirse más lentamente.
Las principales diferencias entre ambos tipos de billeteras se relacionan con su conectividad, frecuencia de uso y alcance de la exposición al riesgo.
| Dimensión de comparación |
Billetera caliente |
Billetera fría |
| Conexión de red |
El entorno de firma suele estar conectado a sistemas en línea |
El entorno crítico de firma suele estar aislado sin conexión |
| Usos principales |
Depósitos, retiros y transferencias de fondos diarias |
Reservas de grandes activos y custodia a largo plazo |
| Eficiencia de transacción |
Mayor, adecuada para el procesamiento automatizado |
Generalmente requiere más operaciones manuales o sin conexión |
| Riesgos principales |
Compromiso de sistemas en línea, filtración de claves y firmas maliciosas |
Daños en dispositivos, errores operativos, riesgos de cadena de suministro y riesgos en el proceso de firma |
| Controles habituales |
Límites, listas blancas de direcciones y monitoreo de anomalías |
Aprobación de varias personas, verificación sin conexión y gestión de seguridad física |
Para un exchange, mantener todos los activos en billeteras calientes puede mejorar la eficiencia de los retiros, pero también podría ampliar el impacto potencial de un ataque en línea. Por otro lado, mantener todos los activos en billeteras frías podría afectar la capacidad de los usuarios para retirar fondos con normalidad.
Por ello, los exchanges suelen distribuir los fondos entre diferentes niveles de billeteras según sus necesidades de liquidez y estrategias de gestión de riesgos. Por ejemplo, un exchange puede mantener una determinada cantidad de liquidez en línea para procesar los retiros diarios, mientras gestiona los activos restantes mediante procedimientos de custodia más estrictos y realiza transferencias de fondos aprobadas cuando es necesario.
Es importante señalar que una billetera fría no implica seguridad absoluta. El almacenamiento en frío puede reducir el riesgo de exposición en línea de las claves privadas, pero no puede determinar automáticamente si una transacción firmada refleja la intención comercial real. Los procedimientos de revisión y autorización de transacciones siguen siendo esenciales.
¿Cómo evita la multifirma que una sola clave privada controle grandes cantidades de activos?
La multifirma, comúnmente abreviada como multisig, es un mecanismo de control que requiere múltiples autorizaciones independientes para completar una transacción. Su propósito principal es evitar que un solo titular de claves pueda decidir de forma independiente transferir activos importantes.
Tomando como ejemplo una configuración multisig común de 2 de 3, el sistema establece tres permisos de firma independientes y una transacción requiere al menos dos autorizaciones válidas para ejecutarse. Incluso si una clave se ve comprometida, un atacante normalmente no puede completar una transferencia utilizando únicamente esa clave.
En la gestión de activos de un exchange, la multisig puede combinarse con la segregación de funciones dentro de una organización. Por ejemplo, distintas personas o sistemas pueden encargarse de iniciar, revisar y aprobar finalmente una transacción, lo que exige que las grandes transferencias de activos pasen por múltiples etapas de control.
Sin embargo, la multisig no significa que cada firmante pueda identificar automáticamente una transacción maliciosa. Si varios firmantes dependen de la misma interfaz comprometida o no verifican de forma independiente la dirección de destino, el importe de la transacción y los detalles de la llamada a contratos inteligentes, pueden aprobar una transacción que no refleje la intención original incluso cuando se haya alcanzado el número necesario de firmas.
Por tanto, la seguridad de la multisig no depende solo del umbral de firma, sino también de la independencia de los firmantes, de la integridad de la información de transacción mostrada y de si las operaciones críticas se verifican mediante canales de confianza.
En el caso de billeteras que involucran contratos inteligentes, el proceso de aprobación también debe revisar los cambios de permisos de contratos, las actualizaciones de contratos proxy y las llamadas a transacciones complejas. Algunas transacciones pueden no parecer transferencias directas, pero podrían modificar los permisos de control de activos. Por ello, requieren una verificación técnica más estricta.
¿En qué se diferencia MPC de la multifirma tradicional?
La computación multipartita, o MPC, es una categoría de tecnología criptográfica que permite a múltiples participantes realizar cálculos de forma conjunta sin exponer directamente su información secreta respectiva. En la custodia de activos digitales, MPC suele combinarse con tecnología de firmas de umbral para distribuir el control de una clave.
A diferencia de la multifirma tradicional, un esquema de firma de umbral MPC puede distribuir las capacidades de firma entre varios participantes o dispositivos. Cada parte utiliza una participación de clave independiente para participar en el proceso de firma, sin reconstruir la clave privada completa durante las operaciones normales.
Por ejemplo, una billetera de firma de umbral puede requerir que dos de tres participantes completen conjuntamente una firma. Incluso si se expone la participación de clave de uno de los participantes, podría no ser suficiente para generar de forma independiente una firma válida.
Ambos mecanismos pueden reducir el riesgo de un punto único de fallo, pero sus implementaciones técnicas son diferentes.
| Dimensión de comparación |
Multifirma |
Firma de umbral MPC |
| Principio básico |
Varias autorizaciones independientes aprueban conjuntamente una transacción |
Varias participaciones de clave colaboran para generar una firma |
| Representación en cadena |
Depende de la implementación de la cadena y de la billetera, y puede involucrar un contrato multisig |
Puede generar firmas compatibles con formatos de firma estándar |
| Control de permisos |
Regido por reglas multisig y la lógica de la billetera |
Controlado por protocolos de umbral y políticas de respaldo |
| Ventaja principal |
Reglas de autorización claras y fáciles de auditar |
Capacidades de firma distribuidas que admiten diversas arquitecturas de custodia |
| Limitación principal |
Depende de los firmantes y del proceso de verificación de transacciones |
Depende de la implementación del protocolo, la gestión de participaciones y la seguridad de los participantes |
MPC no es necesariamente más segura que todas las soluciones multisig. Un desafío común para ambos mecanismos es garantizar que los participantes aprueben la transacción correcta y evitar ataques contra las credenciales de identidad, los dispositivos de punto final y los permisos administrativos.
En la práctica, los exchanges también pueden combinar HSM, verificación independiente de dispositivos, controles de permisos basados en roles y auditorías de registros operativos para mejorar la fiabilidad del proceso general de firma.
¿Por qué la gestión de claves privadas es fundamental para la seguridad de los activos de un exchange?
Las claves privadas son materiales criptográficos críticos en los sistemas de control de activos blockchain. En las blockchains que utilizan modelos de cuentas comunes, una parte con la autoridad de firma correspondiente puede iniciar transferencias de activos que cumplan con las reglas del protocolo. Por tanto, proteger las claves privadas no es solo una cuestión de evitar filtraciones de datos, sino que afecta directamente al control sobre los activos.
Una gestión integral de claves privadas suele abarcar varias etapas, entre ellas la generación, el almacenamiento, el uso, la copia de seguridad, la rotación y la desactivación de claves.
-
La generación de claves debe utilizar fuentes fiables de aleatoriedad e implementaciones criptográficas validadas. Si existe un defecto en el proceso de generación de claves, incluso un entorno de almacenamiento muy seguro podría no evitar los riesgos resultantes.
-
Las claves privadas y las participaciones de clave relacionadas deben almacenarse en entornos controlados con permisos de acceso restringidos. Un HSM puede realizar determinadas operaciones criptográficas en un entorno de hardware protegido, lo que reduce la posibilidad de que los materiales de clave queden expuestos directamente a aplicaciones comunes. Sin embargo, su eficacia sigue dependiendo de la implementación específica y de la configuración de permisos.
-
Los exchanges deben establecer políticas estrictas de uso de claves, incluidas las personas o sistemas que pueden iniciar firmas, las transferencias de activos que requieren aprobación adicional y la forma en que deben bloquearse las operaciones cuando se detecta actividad anómala.
-
Los mecanismos de copia de seguridad y recuperación son igualmente importantes. La falta de copias de seguridad puede hacer que los activos sean inaccesibles después de daños en los dispositivos, mientras que un exceso de copias de seguridad, una custodia dispersa o controles de acceso insuficientes pueden aumentar el riesgo de exposición.
La rotación de claves también debe tener en cuenta las características prácticas de las blockchains. En algunos sistemas de direcciones, la rotación no es tan simple como sustituir una contraseña. Puede requerir generar nuevas direcciones de billetera y migrar activos mediante procedimientos seguros.
Como resultado, la seguridad de las claves privadas no consiste simplemente en que el equipo técnico guarde una contraseña. Es una cuestión de gestión integral que involucra criptografía, infraestructura, permisos del personal y procesos de negocio.
¿Qué lecciones han proporcionado los recientes incidentes de seguridad en exchanges?
Desde 2025, la infraestructura de custodia y negociación de activos cripto ha experimentado varios incidentes de seguridad destacados. Estos casos involucraron distintas arquitecturas técnicas y entornos empresariales. No pueden atribuirse simplemente a defectos de una tecnología de billetera concreta, ni es adecuado evaluar la seguridad general de una plataforma únicamente porque haya ocurrido un incidente.
Desde la perspectiva de la investigación de seguridad, el valor de estos incidentes reside en ayudar al sector a comprender diferentes vías de ataque y observar cómo los exchanges gestionan el monitoreo de anomalías, el aislamiento de activos y la recuperación tras incidentes.
Bybit: incidente de seguridad de billetera multisig de febrero de 2025
El 21 de febrero de 2025, Bybit experimentó un incidente de seguridad que involucró aproximadamente $1.500 millones en activos digitales. Las investigaciones posteriores se centraron en el entorno de firma y la cadena de suministro de software relacionada. Los atacantes aprovecharon el proceso afectado de visualización y autorización de transacciones, lo que provocó que la operación de firma no reflejara con precisión la transacción que realmente se ejecutó. Posteriormente, el FBI atribuyó el ataque a actividad de amenazas vinculada a Corea del Norte.
Este caso muestra que las billeteras multisig y frías pueden proporcionar una protección importante para los activos, pero los exchanges también deben verificar de forma independiente los detalles de las transacciones, controlar la fiabilidad de las interfaces de firma y reforzar la gestión de seguridad del software de terceros y las dependencias críticas.
Phemex: actividad anómala de billetera caliente en enero de 2025
El 23 de enero de 2025, Phemex detectó actividad anómala relacionada con sus billeteras calientes. Posteriormente, inició una respuesta ante incidentes, suspendió las funciones de depósito y retiro relacionadas, aisló los dispositivos afectados y colaboró con empresas de seguridad externas en la investigación. Tras completar las inspecciones y ajustes del sistema, la plataforma restableció gradualmente los servicios de retiro en distintas redes.
Este incidente destaca dos aspectos clave de la gestión de riesgos de las billeteras calientes: controlar la exposición al riesgo de las billeteras en línea y aislar con rapidez los sistemas afectados, suspender las operaciones relacionadas y realizar revisiones de seguridad cuando se detecte actividad anómala.
CoinDCX: incidente de seguridad de cuenta operativa de julio de 2025
El 19 de julio de 2025, CoinDCX informó que una cuenta operativa interna utilizada para proporcionar servicios de liquidez a exchanges asociados se había visto comprometida, lo que involucró aproximadamente $44 millones en activos. La plataforma declaró que la cuenta afectada estaba aislada de las billeteras de activos de clientes, que las pérdidas relacionadas se cubrirían con las propias reservas de la empresa y que las billeteras de clientes no se vieron afectadas directamente.
Este caso muestra que, además de proteger las claves de las billeteras, aislar las cuentas de negocio de los activos de custodia de los clientes es igualmente importante. Restringir los fondos a los que pueden acceder los distintos sistemas de negocio puede reducir el impacto de un incidente de seguridad en un único entorno operativo.
Upbit: transferencia no autorizada de activos de Solana en noviembre de 2025
El 27 de noviembre de 2025, Upbit descubrió transferencias no autorizadas relacionadas con determinados activos de la red Solana. Las divulgaciones iniciales indicaron que el incidente involucró aproximadamente 5,4 billones de KRW. Posteriormente, la plataforma suspendió los depósitos y retiros relacionados, transfirió activos a billeteras frías y realizó una revisión de seguridad. Una revisión posterior identificó un posible problema de seguridad de claves en el sistema de billeteras, pero en ese momento no se había confirmado que fuera la causa directa del incidente.
Este caso demuestra además que la seguridad de las billeteras implica más que el almacenamiento de claves. También depende de la implementación correcta de los algoritmos de firma, las pruebas de software y las auditorías continuas de seguridad. Realizar una revisión sistemática tras detectar actividad anómala puede ayudar a identificar otros riesgos potenciales.
Investigaciones de incidentes de seguridad de 2026 y coordinación del sector
El 29 de octubre de 2026, transferencias anómalas de fondos a gran escala relacionadas con billeteras calientes vinculadas a Binance llamaron la atención sobre la seguridad de los activos de los exchanges. Las estimaciones de las empresas de análisis en cadena e investigadores variaron, y algunas alcanzaron varios miles de millones de dólares. Dado que los distintos métodos de cálculo pueden involucrar múltiples direcciones de billetera y transferencias de fondos posteriores, estas cifras no representan pérdidas finales confirmadas de activos. El impacto específico sigue sujeto a verificación adicional.
Tras el incidente, Binance declaró que estaba investigando posibles problemas de seguridad y destacó la seguridad de los fondos de los usuarios. La plataforma suspendió temporalmente los depósitos y retiros para realizar controles de seguridad, rastrear fondos anómalos y cooperar con las investigaciones pertinentes. Al mismo tiempo, los emisores de stablecoins Tether y Circle congelaron aproximadamente $1.570 millones en USDT y más de $800 millones en USDC, respectivamente. Otras instituciones relevantes también participaron en el rastreo de activos y el control de riesgos. A fecha del 30 de octubre, Binance informó que el importe de activos congelados que había verificado había alcanzado varios miles de millones de dólares. Sin embargo, el importe final de las pérdidas y la vía específica del ataque aún requieren más investigación.
Este incidente ilustra la complejidad de la respuesta de emergencia para la seguridad de los exchanges. Además de proteger las claves privadas e identificar transacciones anómalas, las plataformas de negociación deben coordinarse con empresas de análisis blockchain, emisores de stablecoins, otros proveedores de servicios de negociación y autoridades. El rastreo de fondos, la congelación de activos, las inspecciones de sistemas y la recuperación operativa pueden ayudar a reducir los riesgos potenciales.
En conjunto, los recientes incidentes de seguridad muestran que la protección moderna de activos en exchanges ya no se limita a las billeteras calientes y frías ni a la gestión de claves privadas. En su lugar, está evolucionando hacia un marco de protección multicapa que cubre la verificación de firmas, el aislamiento de sistemas de negocio, el monitoreo de anomalías y la respuesta a incidentes entre instituciones.
Incluso cuando un exchange utiliza segregación de billeteras calientes y frías, multisig y MPC, sigue necesitando monitorear continuamente los flujos de fondos reales. Esto se debe a que el objetivo de un sistema de seguridad no es solo evitar el acceso no autorizado, sino también identificar y limitar rápidamente el riesgo después de que se produzca actividad anómala.
-
Los exchanges pueden establecer límites de transacción en función de distintos activos, billeteras y escenarios de negocio. Por ejemplo, una billetera de retiros diarios puede configurarse con saldos y umbrales de transferencia según las necesidades normales de fondos. Cuando el importe o la frecuencia de las transacciones se desvían significativamente de los patrones históricos, el sistema puede activar verificaciones adicionales o revisiones manuales.
-
El monitoreo de direcciones en cadena puede ayudar a identificar flujos de fondos de alto riesgo. Mediante el análisis del historial de direcciones, las rutas de transacción y las etiquetas de riesgo relevantes, las plataformas pueden realizar revisiones adicionales de transacciones sospechosas. Sin embargo, el análisis en cadena tiene limitaciones. Una conexión entre direcciones no significa necesariamente que estén controladas por la misma persona o entidad.
-
Las plataformas deben establecer capacidades de detección de anomalías entre sistemas. Si una transacción parece normal en cadena, pero no coincide con la solicitud interna de negocio correspondiente, el registro de aprobación o la actividad de la cuenta de usuario, esto puede seguir indicando una anomalía en el proceso de transacción.
Cuando se produce un incidente de seguridad importante, un exchange puede tomar medidas según el alcance del riesgo, como suspender algunos retiros, restringir las operaciones relacionadas con las billeteras afectadas, migrar activos no afectados y volver a implementar la infraestructura de billeteras. Para determinados tokens que admiten funciones controladas por el emisor, el exchange también puede coordinar la congelación de activos mediante procedimientos de cumplimiento.
Estas medidas deben equilibrar la seguridad de los activos, el acceso normal de los usuarios y la continuidad operativa. Suspender los retiros puede proporcionar tiempo para la investigación y el control de riesgos, pero también afecta al acceso de los usuarios a sus fondos. Por ello, son necesarias condiciones de activación, divulgaciones y procedimientos de recuperación claros.
¿Pueden la prueba de reservas y las reservas de riesgo garantizar la seguridad de los activos de los usuarios?
La prueba de reservas, o PoR, es un mecanismo de verificación diseñado para mejorar la transparencia de los activos de las plataformas de negociación. Generalmente utiliza información pública sobre activos en billeteras, pruebas criptográficas, verificación por terceros u otros métodos para ayudar a los observadores externos a comprender los activos mantenidos por una plataforma en un momento concreto y su relación con los saldos de los usuarios.
En las soluciones que utilizan tecnologías como los árboles de Merkle, los usuarios pueden verificar si los saldos de sus cuentas se han incluido en un conjunto específico de datos de activos y pasivos. Sin embargo, el alcance de la verificación depende de la implementación técnica y las prácticas de divulgación de la plataforma. La prueba de reservas no equivale a una auditoría financiera completa.
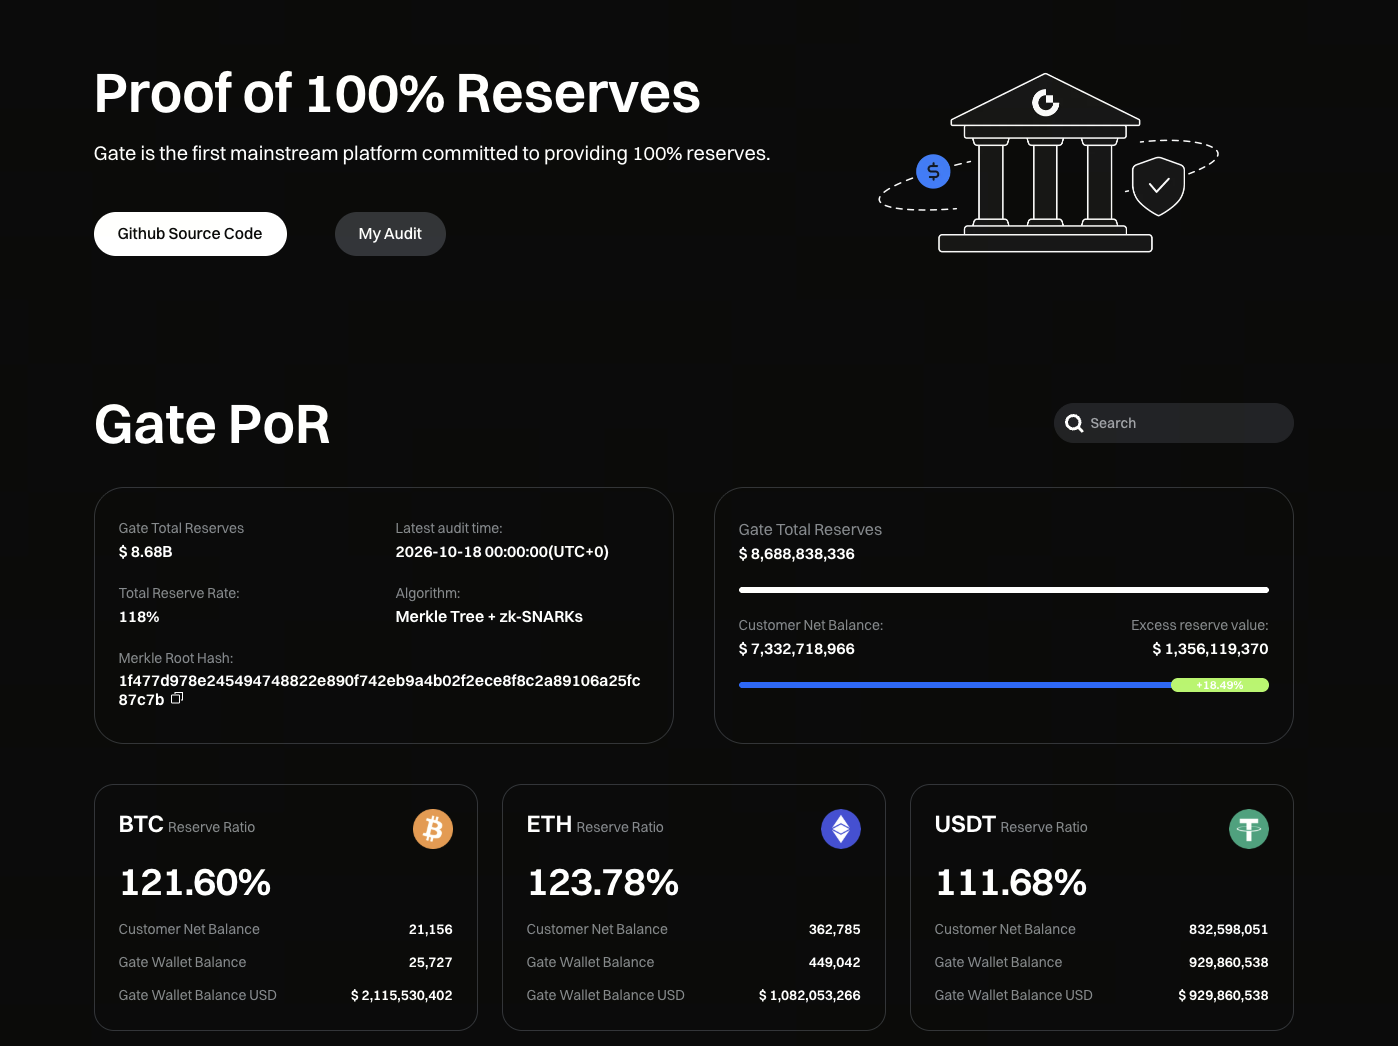
Gate, por ejemplo, utiliza un mecanismo de verificación de prueba de reservas que combina árboles de Merkle con pruebas de conocimiento cero (zk-SNARKs). Incorpora los saldos de las cuentas de los usuarios en un marco de verificación criptográfica y proporciona un canal de verificación independiente. Los usuarios pueden consultar las reservas de distintos activos en la página de prueba de reservas, verificar si los saldos de sus cuentas se incluyeron en la instantánea de datos correspondiente y reducir la exposición de la información privada de otros usuarios.
A fecha del 18 de octubre de 2026, Gate informó de reservas totales de aproximadamente $8.688 millones y saldos netos de activos de usuarios de aproximadamente $7.332 millones, lo que resultó en un índice de reservas general del 118,49 % y cubrió aproximadamente 500 activos cripto. Los índices de reservas de BTC y ETH fueron del 121,60 % y 123,78 %, respectivamente. Estas cifras reflejan la cobertura de activos de la plataforma en esa instantánea y proporcionan a los usuarios información de referencia para evaluar la transparencia de los activos de la plataforma.
Es importante destacar que la prueba de reservas refleja principalmente la cobertura de activos dentro de un alcance de divulgación específico y en un momento determinado. No puede demostrar de forma independiente que una plataforma no tenga otros pasivos, restricciones sobre los derechos de los activos o riesgos operativos. Por tanto, es preferible utilizar la PoR como herramienta de transparencia junto con la verificación de pasivos, auditorías independientes y divulgaciones continuas de riesgos.
Las reservas de riesgo tienen un propósito diferente. Algunos exchanges establecen fondos de riesgo específicos para proporcionar apoyo financiero en incidentes de seguridad que cumplan los requisitos u otras situaciones extremas. Sin embargo, su cobertura, tamaño del fondo y condiciones de uso dependen de las disposiciones específicas de la plataforma. Las reservas de riesgo no equivalen a un seguro de depósitos con protección legal.
En general, la prueba de reservas se centra en la transparencia y verificabilidad de los activos, mientras que las reservas de riesgo se centran en el apoyo financiero después de que se produzcan determinados riesgos. La segregación de billeteras calientes y frías, la multifirma y la gestión de claves privadas proporcionan principalmente protección preventiva. Estos mecanismos se complementan entre sí y, en conjunto, forman componentes importantes de la gestión de seguridad de activos de un exchange.
¿Cómo pueden los usuarios comunes mejorar la seguridad de los activos de su cuenta de exchange?
Los exchanges gestionan las billeteras y la infraestructura de custodia a nivel de plataforma, pero las cuentas de los usuarios aún pueden enfrentarse a riesgos como phishing, filtraciones de credenciales, autorizaciones maliciosas y compromiso de dispositivos. Por tanto, los usuarios también deben establecer prácticas de seguridad de cuentas adecuadas a sus circunstancias.
-
Los usuarios deben habilitar passkeys, claves de seguridad u otros métodos de autenticación sólida siempre que sea posible, y establecer una contraseña única para su cuenta de exchange. En comparación con depender únicamente de códigos de verificación por SMS, los mecanismos de autenticación resistentes al phishing generalmente proporcionan una protección más sólida.
-
Los usuarios deben verificar los dominios de inicio de sesión y las fuentes de las aplicaciones oficiales, y evitar introducir contraseñas, códigos de verificación u otra información sensible mediante enlaces desconocidos. Los mensajes que afirmen que los usuarios deben transferir activos de forma urgente, eliminar controles de riesgo o volver a verificar su identidad deben confirmarse mediante un canal independiente.
-
Las listas blancas de direcciones de retiro, las confirmaciones de retiro y las notificaciones de actividad de la cuenta pueden reducir el impacto potencial del uso no autorizado de una cuenta. Si la plataforma admite un período de espera después de añadir una nueva dirección de retiro, los usuarios pueden habilitarlo según sus necesidades.
Los usuarios que utilizan API para la negociación automatizada deben seguir el principio de privilegio mínimo. Deben evitar conceder permisos de transferencia de activos a programas que no necesitan funciones de retiro y eliminar rápidamente las claves API que ya no estén en uso.
Los usuarios también deben elegir entre custodia centralizada y autocustodia según su frecuencia de negociación, el uso previsto de los fondos y su capacidad para gestionar sus propias claves. La autocustodia puede reducir la dependencia de plataformas de terceros, pero también implica que los usuarios son responsables de proteger sus frases semilla, sus dispositivos y de gestionar el riesgo de pérdida de claves.
No existe una única solución de seguridad de activos aplicable a todas las personas. Comprender los límites de riesgo de los diferentes métodos de custodia es más importante que limitarse a elegir un tipo de billetera.
Conclusión
La protección de los activos de los usuarios en un exchange de criptomonedas se basa en un marco de seguridad multicapa que abarca el almacenamiento de activos, la gestión de claves, la autorización de transacciones, el monitoreo de anomalías y la recuperación tras incidentes. Las billeteras calientes proporcionan liquidez diaria, las billeteras frías reducen la exposición en línea, la multisig y MPC distribuyen el control sobre los activos, y la verificación independiente de transacciones y la gestión de permisos ayudan a garantizar que las transferencias de activos reflejen la intención comercial real.
Los incidentes de seguridad en exchanges desde 2025 muestran que, a medida que aumenta la escala de la custodia de activos y la complejidad de los sistemas, los riesgos de seguridad ya no se limitan a si las claves privadas se almacenan en línea. Las cadenas de suministro de software, las interfaces de firma, el aislamiento de cuentas de negocio y la respuesta a incidentes entre instituciones pueden afectar a los resultados reales de seguridad.
Para las plataformas de negociación, las auditorías continuas, unos controles internos más sólidos y una mayor transparencia de los activos son fundamentos importantes para establecer confianza a largo plazo. Para los usuarios, comprender la arquitectura de las billeteras y los mecanismos de custodia de activos, así como adoptar las medidas necesarias de protección de cuentas, puede ayudarles a evaluar y gestionar de forma más completa los riesgos de los activos digitales.
Preguntas frecuentes
¿Una billetera caliente siempre es menos segura que una billetera fría?
Las billeteras calientes suelen tener una mayor exposición a riesgos de ataques en línea, pero su seguridad real también depende de la gestión de claves, los límites de transacción y los mecanismos de monitoreo. Las billeteras frías reducen la exposición en línea, pero aún pueden enfrentarse a riesgos operativos, de dispositivos y de cadena de suministro.
¿Pueden seguir robándose activos después de que un exchange adopte multifirma?
Sí. La multifirma reduce el riesgo de que una sola clave controle los activos, pero aún pueden producirse transferencias de activos no autorizadas o no intencionadas si se engaña a los firmantes, se modifican los detalles de la transacción o varias etapas de autorización se ven comprometidas simultáneamente.
¿Puede MPC evitar por completo las filtraciones de claves privadas?
No. Las firmas de umbral MPC pueden distribuir las capacidades de firma y reducir el riesgo de filtración de una sola clave, pero no pueden evitar automáticamente la autorización de transacciones maliciosas, el compromiso de los dispositivos de los participantes o el uso indebido de permisos de negocio.
¿Puede la prueba de reservas demostrar que un exchange es completamente seguro?
No. La prueba de reservas puede mejorar la transparencia de los activos dentro de un alcance específico, pero no puede demostrar de forma independiente que una plataforma no tenga otros pasivos. Tampoco puede sustituir las auditorías de seguridad de billeteras ni la gestión interna de riesgos.
¿Los activos de los usuarios se verán necesariamente afectados después de que un exchange experimente un incidente de seguridad?
No necesariamente. El impacto real depende del alcance de los activos afectados, las medidas de aislamiento de billeteras, las reservas de la plataforma, los esfuerzos de recuperación de activos y las disposiciones de respuesta posteriores. Algunos incidentes pueden afectar únicamente a cuentas operativas específicas. Si los activos de los usuarios han sufrido pérdidas debe determinarse según los hechos concretos.