Los ataques criptográficos asistidos por IA se refieren a actividades de ciberseguridad en las que los atacantes utilizan modelos de IA, herramientas automatizadas de análisis de código o Agentes de IA para mejorar la eficiencia de la detección de vulnerabilidades, el análisis de código malicioso, la ingeniería social y la preparación de ataques. A medida que los modelos de lenguaje de gran tamaño evolucionan de herramientas de generación de texto a sistemas inteligentes capaces de comprender código, utilizar herramientas y ejecutar tareas de varios pasos, la IA está transformando el panorama de seguridad de la industria cripto.
En comparación con las aplicaciones tradicionales de internet, los sistemas financieros cripto implican riesgos más directos para los activos. Los contratos inteligentes pueden gestionar fondos automáticamente, las firmas de billeteras pueden autorizar transferencias de activos y las transacciones en cadena suelen ser difíciles de revertir una vez confirmadas. Por lo tanto, los atacantes no necesitan necesariamente comprometer la red de cadena de bloques subyacente. Explotar debilidades en la lógica de los contratos inteligentes, los permisos del entorno de desarrollo o las firmas de los usuarios puede ser suficiente para provocar pérdidas de activos.
La adopción generalizada de la IA está cambiando aún más esta estructura de riesgos. El análisis de vulnerabilidades se está automatizando cada vez más, el código malicioso puede propagarse a través de dependencias de software y los Agentes de IA con capacidad para utilizar herramientas están comenzando a interactuar con billeteras e interfaces de transacciones en cadena. Por lo tanto, los problemas de seguridad cripto ya no se limitan a los propios contratos inteligentes. Se están ampliando gradualmente para abarcar todo el proceso de desarrollo de software, los servicios de terceros y la ejecución de fondos. Este artículo analiza cómo la IA está transformando los ataques cripto desde las perspectivas de las vulnerabilidades de los contratos inteligentes, las cadenas de suministro de software, los Agentes de IA y la seguridad de las billeteras, y explora cómo la industria puede establecer un sistema de defensa más completo.
Puntos clave:
-
La IA está cambiando la eficiencia y el coste de los ataques cripto. Los modelos de lenguaje de gran tamaño pueden ayudar con el análisis de código, la detección de vulnerabilidades y la recopilación de información, automatizando partes de la investigación de seguridad que antes requerían un amplio trabajo manual.
-
Los contratos inteligentes siguen siendo objetivos importantes para los ataques contra activos cripto. Los errores de control de acceso, las vulnerabilidades de reentrada, la manipulación de oráculos y los fallos de lógica de negocio no son problemas nuevos en la era de la IA, pero esta puede acortar el tiempo necesario para descubrirlos y validarlos.
-
Las cadenas de suministro de software se están convirtiendo en vectores de ataque importantes. Las dependencias de código abierto, los paquetes npm, los componentes de front-end, las herramientas de compilación y los servicios de terceros utilizados por los desarrolladores pueden convertirse en canales a través de los cuales el código malicioso entra en las aplicaciones cripto.
-
Los Agentes de IA están ampliando los límites de los riesgos de seguridad. Cuando los sistemas de IA pueden utilizar herramientas externas, leer información sensible o ejecutar transacciones en cadena, la inyección de instrucciones, el abuso de privilegios y la ejecución incorrecta pueden afectar directamente a la seguridad de los activos digitales.
-
Una auditoría de seguridad no equivale a una seguridad completa del sistema. Aunque un contrato inteligente supere una auditoría, un proyecto puede seguir siendo atacado porque su front-end se haya visto comprometido, se haya filtrado la clave privada de un administrador o se haya actualizado una dependencia maliciosa.
-
La IA también puede mejorar la eficiencia de la defensa. Las revisiones automatizadas de código, la supervisión de transacciones anómalas y la identificación de riesgos pueden ayudar a los equipos de seguridad a ampliar su cobertura, pero la verificación humana y los controles de acceso siguen siendo necesarios.
¿Por qué la IA está cambiando el coste y la eficiencia de los ataques cripto?
Los ciberataques tradicionales suelen requerir que los atacantes tengan conocimientos de análisis de código, arquitectura de sistemas, pruebas de seguridad y explotación de vulnerabilidades. En el caso de protocolos DeFi complejos, los atacantes también necesitan comprender las estructuras de los fondos de liquidez, la fijación de precios de tokens, los mecanismos de garantía y las interacciones entre distintos contratos inteligentes. Estos requisitos técnicos aumentan el coste de preparación de los ataques y limitan el número de objetivos que algunos atacantes pueden analizar.
Las herramientas de IA están reduciendo la barrera de entrada para algunas de estas tareas. Los modelos de lenguaje de gran tamaño pueden leer rápidamente grandes cantidades de código, explicar las funciones de código complejo, identificar configuraciones de permisos inusuales y ayudar a organizar posibles rutas de vulnerabilidad. Los Agentes de IA con capacidad para utilizar herramientas también pueden combinar comprobaciones de código, simulaciones de transacciones y análisis de resultados en entornos de prueba para ejecutar continuamente tareas de varios pasos.
Por ejemplo, los investigadores de seguridad tradicionales pueden necesitar leer las funciones de un contrato una por una para comprender qué permisos y llamadas externas intervienen en una operación concreta con fondos. La IA puede ayudar a organizar estas relaciones, lo que permite a los investigadores localizar más rápidamente las áreas de código que requieren validación adicional. Cuando los atacantes utilizan herramientas similares, también pueden ser más eficientes al seleccionar objetivos potenciales.
Sin embargo, la capacidad de una IA para explicar código no significa que pueda identificar con precisión todas las vulnerabilidades. Los ataques a contratos inteligentes suelen implicar estados específicos de fondos, secuencias de transacciones y condiciones económicas. Un modelo puede pasar por alto restricciones críticas o identificar erróneamente diseños normales como problemas de seguridad.
Por lo tanto, el impacto más directo de la IA en los ataques cripto no es la creación de tipos de vulnerabilidades completamente nuevos. En cambio, acorta el tiempo necesario para algunas investigaciones de vulnerabilidades y preparativos de ataque, al tiempo que amplía la cobertura del análisis automatizado.
¿Cómo puede la IA acelerar el descubrimiento y la explotación de vulnerabilidades en contratos inteligentes?
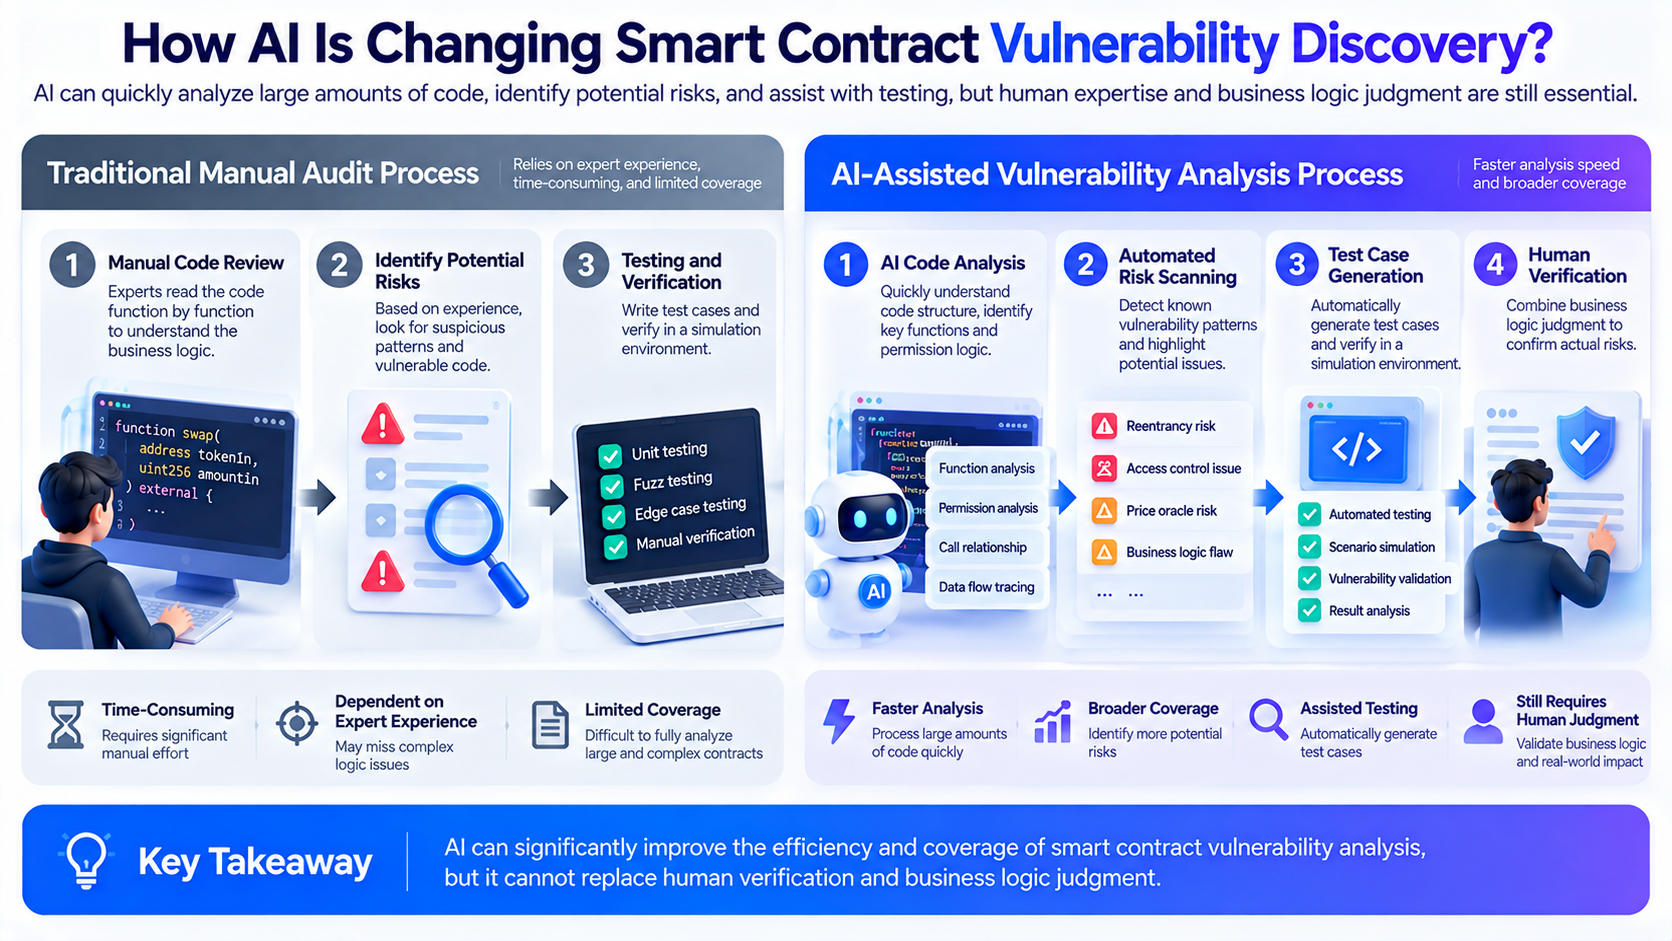
Las vulnerabilidades de los contratos inteligentes suelen surgir de diferencias entre la implementación del código y las reglas de negocio previstas. Dado que los contratos inteligentes gestionan directamente activos en cadena, los errores en la lógica crítica pueden afectar a las transferencias de fondos, las liquidaciones de garantías o los permisos del protocolo.
La IA puede ayudar a analizar estas relaciones lógicas, especialmente al comprobar un gran número de contratos similares, organizar llamadas de funciones complejas e identificar problemas de seguridad recurrentes.
Entre los riesgos habituales de los contratos inteligentes se incluyen los siguientes.
| Tipo de vulnerabilidad |
Riesgo principal |
Posible función de la IA |
| Fallos de control de acceso |
Direcciones no autorizadas llaman a funciones sensibles |
Ayudar a revisar comprobaciones de permisos y configuraciones de roles |
| Vulnerabilidades de reentrada |
Orden anómalo de llamadas externas y actualizaciones de estado |
Identificar posibles riesgos de llamadas repetidas |
| Manipulación de oráculos |
Los precios incorrectos afectan a las operaciones y liquidaciones |
Analizar dependencias de precios y supuestos anómalos |
| Fallos de lógica de negocio |
Errores en cálculos de fondos, recompensas o reglas de liquidación |
Ayudar a revisar procesos de negocio complejos |
| Riesgos de interacción entre contratos |
Se produce un comportamiento inesperado entre distintos protocolos |
Organizar cadenas de llamadas y dependencias externas |
Las vulnerabilidades de lógica de negocio merecen especial atención. A diferencia de los errores evidentes de código, algunas vulnerabilidades no infringen las reglas de los lenguajes de programación. En cambio, explotan fallos de diseño en los mecanismos económicos de un protocolo. Por ejemplo, el método de valoración de garantías de un protocolo de préstamos puede producir resultados anómalos bajo condiciones de mercado especiales. Aunque cada función individual se ejecute normalmente, el proceso general de gestión de fondos puede seguir presentando problemas.
La IA puede ayudar a identificar patrones inusuales en el código, pero los riesgos de lógica económica aún deben validarse con las reglas de negocio reales, los datos en cadena y el entorno de transacciones.
Además, la investigación de vulnerabilidades asistida por IA puede evolucionar hacia un proceso iterativo continuo. Un sistema puede analizar primero el código, utilizar los comentarios de las pruebas para determinar si una hipótesis es válida y, después, ajustar la dirección de su análisis. Este enfoque automatizado mejora la eficiencia de la investigación, pero también implica que los equipos de seguridad deben dar más importancia a las pruebas continuas, en lugar de realizar una única comprobación antes del despliegue del contrato.
¿Qué son los ataques a la cadena de suministro de software y por qué pueden eludir las auditorías de contratos inteligentes?
Un ataque a la cadena de suministro de software es un método de ataque en el que un atacante introduce código malicioso en una aplicación objetivo mediante paquetes de terceros, herramientas de desarrollo, procesos de compilación o servicios externos. A diferencia de buscar directamente vulnerabilidades en contratos inteligentes, este tipo de ataque suele utilizar como punto de entrada componentes de software en los que los desarrolladores ya confían.
Las aplicaciones cripto modernas incluyen más elementos que los contratos inteligentes en cadena. Un producto DeFi completo suele incluir también un sitio web de front-end, herramientas de conexión de billeteras, interfaces de datos de transacciones, dependencias de JavaScript, servicios de servidor y sistemas de despliegue automatizado. Aunque los contratos en cadena hayan superado una auditoría, un componente externo puede seguir suponiendo un riesgo independiente.
Por ejemplo, una aplicación de exchange descentralizado puede utilizar un componente de conexión de billetera de terceros. Si se inserta código malicioso en ese componente durante una actualización de software, los usuarios pueden recibir solicitudes de transacción diferentes de las esperadas incluso al visitar el sitio web legítimo. En este caso, el problema puede no originarse en el propio protocolo de negociación. Puede producirse antes de que el usuario interactúe con el contrato inteligente.
Los ataques a la cadena de suministro de software pueden propagarse ampliamente. Si varios proyectos utilizan el mismo paquete de dependencia o componente de front-end, comprometer un único componente puede afectar a varias aplicaciones al mismo tiempo.
El incidente de Ledger Connect Kit en 2023 demostró este riesgo. El código malicioso entró en un componente de conexión de billetera a través de un proceso de lanzamiento de software comprometido y afectó a algunas aplicaciones descentralizadas que dependían de componentes relacionados. Estos incidentes muestran que auditar contratos inteligentes no significa que todo el entorno de aplicación al que acceden los usuarios esté protegido en la misma medida.
A medida que los componentes de código abierto y las herramientas de desarrollo automatizado se utilizan más ampliamente en todo el ecosistema Web3, la seguridad de la cadena de suministro de software se ha convertido en un ámbito de defensa tan importante como la seguridad de los contratos inteligentes.
¿Cómo puede la IA amplificar aún más los riesgos de los ataques a la cadena de suministro de software?
Las herramientas de programación con IA pueden ayudar a los desarrolladores a generar código rápidamente, instalar dependencias y configurar entornos de desarrollo. Sin embargo, sin la revisión necesaria, el desarrollo automatizado también puede aumentar los riesgos potenciales en la cadena de suministro de software.
El código generado por IA puede hacer referencia a paquetes de software que no se han verificado suficientemente o utilizar dependencias obsoletas que no son adecuadas para el proyecto actual. Si los desarrolladores aceptan los resultados generados sin revisarlos, pueden introducir riesgos de seguridad innecesarios en el proyecto.
Los Agentes de IA pueden tener mayores permisos operativos que las herramientas ordinarias de completado de código. Por ejemplo, algunos Agentes pueden leer archivos del proyecto, utilizar herramientas de línea de comandos, acceder a servicios externos y modificar el entorno de desarrollo. Cuando estas capacidades se combinan con contenido no fiable de terceros, el riesgo deja de limitarse a la calidad del código.
Un problema importante es la inyección de instrucciones. Los atacantes pueden intentar insertar instrucciones maliciosas en páginas web, documentos, comentarios de código o respuestas de herramientas para inducir a un Agente de IA a desviarse de su tarea original. Si el Agente no cuenta con límites de permisos claramente definidos, puede realizar acciones que el desarrollador no autorizó.
Estos riesgos son especialmente sensibles para los proyectos cripto. Los entornos de desarrollo pueden contener credenciales de despliegue, claves de servicios RPC, configuraciones de firma automatizada y otra información sensible. Si una herramienta de IA puede acceder directamente a este contenido, la entrada externa puede convertirse en un punto de acceso indirecto para influir en las operaciones internas.
Por lo tanto, la seguridad de la cadena de suministro de software en la era de la IA requiere más que comprobar si las dependencias son fiables. También exige confirmar a qué archivos pueden acceder las herramientas de IA, qué comandos pueden ejecutar y si pueden acceder a fondos reales y credenciales críticas.
¿Por qué pueden seguir produciéndose pérdidas de activos después de que un contrato inteligente supere una auditoría?
Las auditorías de contratos inteligentes se utilizan principalmente para evaluar problemas de seguridad en una versión específica del código. El alcance de una auditoría suele estar limitado por la versión del contrato, las hipótesis de negocio y las condiciones de prueba. Una auditoría puede reducir el riesgo de vulnerabilidades conocidas, pero no puede garantizar que todas las partes de un proyecto permanezcan seguras en todo momento.
La operación real de una aplicación cripto implica múltiples sistemas interconectados. Los contratos inteligentes ejecutan la lógica en cadena, los sitios web de front-end muestran información de transacciones, las billeteras autorizan firmas y los equipos de desarrollo y operaciones gestionan permisos de actualización, parámetros de configuración y servicios externos.
Un problema en cualquiera de estas áreas puede afectar a la seguridad de los fondos de los usuarios.
Por ejemplo, el contrato inteligente de un protocolo puede no tener vulnerabilidades evidentes, pero su sitio web de front-end puede verse comprometido. Los usuarios pueden ver en la página lo que parece ser una operación de intercambio normal, mientras que la solicitud real de la billetera contiene contenido de autorización adicional. Si los usuarios no verifican la información de firma, pueden conceder voluntariamente a los atacantes permisos innecesarios para operar sus activos.
Otro riesgo procede de los permisos de administrador. Si un atacante obtiene permisos de actualización del protocolo o control sobre configuraciones críticas, puede utilizar funciones de gestión que el contrato ya permite para cambiar la forma en que se gestionan los fondos. En este caso, el ataque puede no requerir la explotación de una vulnerabilidad de código en el sentido tradicional.
Por lo tanto, las medidas de seguridad deben cubrir varias capas.
| Capa de seguridad |
Riesgos principales |
Medidas defensivas clave |
| Contratos inteligentes |
Errores de lógica, vulnerabilidades de permisos |
Auditorías de código, pruebas, verificación formal |
| Aplicaciones de front-end |
Manipulación de páginas, solicitudes de firma maliciosas |
Comprobaciones de integridad del despliegue, supervisión de anomalías |
| Dependencias de software |
Actualizaciones maliciosas, envenenamiento de dependencias |
Fijación de versiones, verificación de fuentes |
| Entornos de desarrollo |
Filtraciones de credenciales, abuso de privilegios |
Aislamiento de claves, principios de mínimo privilegio |
| Billeteras y firmas |
Autorizaciones de phishing, transacciones incorrectas |
Verificación de firmas, gestión de autorizaciones |
| Operaciones del protocolo |
Robo de permisos de administrador, errores de configuración |
Multisig, bloqueos temporales, supervisión continua |
Esto también explica por qué simplemente aumentar el número de auditorías de contratos inteligentes no puede resolver todos los problemas de seguridad cripto. Los proyectos también deben gestionar continuamente las dependencias de software, los permisos de desarrollo y los entornos de interacción de los usuarios.
¿Qué nuevos riesgos pueden crear los Agentes de IA que ejecutan automáticamente transacciones en cadena?
Los Agentes de IA están evolucionando de herramientas de análisis de información a sistemas automatizados capaces de utilizar servicios externos, ejecutar transacciones y gestionar activos digitales. En algunos casos de uso, un Agente de IA puede consultar información de mercado según condiciones predefinidas, analizar precios de activos y ejecutar operaciones a través de una billetera o una interfaz de negociación.
Este modelo puede mejorar la eficiencia de la gestión de fondos, pero también implica que los sistemas de IA pueden participar directamente en transferencias de activos.
Cuando un chatbot tradicional proporciona información incorrecta, el usuario normalmente debe realizar más acciones antes de que los fondos se vean afectados. En cambio, si un Agente de IA con capacidades de ejecución en cadena dispone de autorización de billetera, puede convertir directamente un juicio incorrecto en una transacción.
Por ejemplo, un Agente automatizado de gestión de fondos puede determinar si debe ajustar las asignaciones de activos basándose en datos externos. Si los datos que lee han sido manipulados o no puede identificar correctamente los riesgos asociados al contrato objetivo, puede ejecutar una operación que no se ajuste a las expectativas del usuario.
Otro problema es el alcance de los permisos. Si se concede a un Agente una aprobación ilimitada de tokens o permiso para operar grandes cantidades de fondos, una sola ejecución incorrecta podría provocar pérdidas significativas. En comparación, establecer límites por transacción, listas permitidas de direcciones objetivo y mecanismos de confirmación manual puede ayudar a controlar el impacto potencial.
Por lo tanto, proteger los Agentes de IA requiere más que mejorar la precisión en la toma de decisiones. También exige límites de ejecución que funcionen independientemente de las decisiones del modelo.
En los diseños prácticos, la IA puede analizar los mercados y proponer transacciones, mientras que las transferencias de fondos deben seguir sujetas a reglas de autorización claramente definidas. Para transacciones de alto riesgo, cantidades inusuales o interacciones con contratos desconocidos, el sistema puede exigir una verificación adicional en lugar de depender por completo de que la IA tome su propia decisión.
Esta será una cuestión importante que abordar a medida que la IA se integre con las finanzas en cadena.
¿Puede la IA mejorar la defensa de seguridad en la industria cripto?
La IA también puede ayudar a los equipos de seguridad a mejorar su eficiencia defensiva. Para los proyectos cripto que necesitan analizar grandes cantidades de contratos inteligentes, registros de transacciones y dependencias de software, las herramientas automatizadas pueden reducir el trabajo repetitivo y ayudar a los investigadores a localizar actividades anómalas con mayor rapidez.
En cuanto a la seguridad de los contratos inteligentes, la IA puede ayudar con las revisiones de código, la clasificación de vulnerabilidades y el diseño de casos de prueba. Los desarrolladores pueden utilizar IA para comprender relaciones complejas entre funciones y luego combinar análisis estático, pruebas de fuzzing y auditorías manuales para validar posibles problemas.
Para la supervisión en cadena, la IA puede ayudar a identificar movimientos inusuales de fondos, cambios repentinos en los patrones de transacción y comportamientos similares a ataques históricos. Esto puede ser valioso para los equipos de seguridad que necesitan supervisar continuamente varios protocolos y fondos de activos.
Para la gestión de la cadena de suministro de software, la IA puede ayudar a organizar las relaciones entre dependencias, identificar cambios de versión inusuales y analizar cómo las alertas de seguridad afectan al proyecto actual.
Sin embargo, las herramientas de defensa basadas en IA también presentan problemas de falsos positivos, problemas no detectados y comprensión contextual insuficiente. Algunas transferencias normales de grandes cantidades pueden identificarse incorrectamente como ataques, mientras que las vulnerabilidades complejas de lógica económica pueden no detectarse mediante el reconocimiento convencional de patrones.
Por lo tanto, la IA es más adecuada para mejorar la eficiencia de los equipos de seguridad que para determinar de forma independiente si un protocolo es seguro. Un sistema de defensa completo sigue requiriendo una combinación de pruebas automatizadas, verificación manual, supervisión continua y controles de acceso claramente definidos.
¿Cómo pueden los usuarios comunes protegerse frente a los riesgos de seguridad cripto en la era de la IA?
Para los usuarios comunes, los cambios de seguridad provocados por la IA se reflejan principalmente en la generación más sencilla de contenido fraudulento, la suplantación de identidad más convincente y los sitios web maliciosos y la información de transacciones falsas más engañosos.
Los atacantes pueden utilizar IA para generar rápidamente correos electrónicos de phishing en varios idiomas, suplantar mensajes de atención al cliente y crear explicaciones de inversión aparentemente profesionales. También pueden utilizar voces o vídeos falsos para hacer que la suplantación de identidad parezca más creíble.
Por convincente que pueda parecer la información, las pérdidas de activos generalmente siguen requiriendo un paso crítico, como que un usuario revele una clave privada, se conecte a un sitio web malicioso, conceda permisos excesivos o firme una transacción que no se ajuste a sus expectativas.
Por lo tanto, los usuarios deben centrar sus comprobaciones de seguridad en las operaciones reales con fondos.
Accede a plataformas de negociación y aplicaciones de billetera mediante canales fiables. Evita utilizar enlaces de inicio de sesión o conexión de billetera proporcionados en mensajes desconocidos. Antes de firmar una transacción, verifica la dirección de destino, el importe de la transacción y los detalles de autorización. Presta especial atención a las aprobaciones ilimitadas y a las interacciones con contratos desconocidos.
En el caso de las aprobaciones de tokens que ya no sean necesarias, realiza revisiones periódicas y revoca los permisos innecesarios. Cuando mantengas cantidades significativas de activos digitales, considera separar una billetera utilizada para las transacciones cotidianas de otra destinada a reservas a largo plazo para reducir el impacto de un único incidente de seguridad.
Además, cualquier supuesto representante de atención al cliente o soporte técnico que solicite a los usuarios una frase semilla, clave privada o frase de recuperación debe considerarse una señal de riesgo importante. Aunque la otra parte utilice una voz, un vídeo o terminología profesional convincentes, esto no sustituye la verificación independiente de identidad.
Los principios básicos de seguridad de los usuarios no han cambiado fundamentalmente en la era de la IA. Lo importante es verificar los detalles de las transacciones, controlar los permisos de los fondos y evitar depender de información no verificada para la seguridad de los activos.
¿Cómo evolucionará el marco de seguridad cripto en la era de la IA?
A medida que las herramientas de IA se involucran gradualmente en el desarrollo de software, la investigación de vulnerabilidades y las transacciones en cadena, la seguridad cripto está pasando de una protección basada en puntos a una protección integral de todo el proceso.
En el pasado, algunos proyectos dependían principalmente de auditorías de contratos inteligentes realizadas antes del despliegue, con la esperanza de reducir los riesgos mediante revisiones de código. Sin embargo, en las aplicaciones Web3 complejas, los problemas de seguridad pueden producirse en actualizaciones de dependencias de software, despliegues de front-end, operaciones de administrador, firmas de usuarios y otras áreas.
En el futuro, las comprobaciones de seguridad tendrán que reflejar más estrechamente el proceso real de ejecución de transacciones con fondos reales.
En el caso de los contratos inteligentes, los proyectos deben realizar pruebas exhaustivas antes del despliegue y supervisar continuamente las transacciones anómalas durante la operación. Para las cadenas de suministro de software, los equipos de desarrollo deben verificar las fuentes de las dependencias, restringir los permisos de las herramientas automatizadas y proteger las credenciales de despliegue y las claves críticas.
En el caso de las aplicaciones en cadena impulsadas por Agentes de IA, es necesario establecer límites de seguridad claros entre las decisiones del modelo y la ejecución real de las transacciones. Por ejemplo, los límites de importe de las transacciones, las comprobaciones de direcciones de destino, la suspensión de comportamientos anómalos y los mecanismos de aprobación manual pueden reducir el impacto de una ejecución automatizada incorrecta.
Al mismo tiempo, los equipos de seguridad deben evaluar si las propias herramientas de IA son fiables. La capacidad de un modelo para procesar correctamente datos no fiables, si el uso de herramientas excede los permisos autorizados y si las decisiones automatizadas son trazables se convertirán en nuevas áreas de evaluación de seguridad.
Por lo tanto, el impacto a largo plazo de la IA en la industria cripto no consiste únicamente en proporcionar a los atacantes herramientas más potentes. También está impulsando la protección de seguridad para pasar de auditorías puntuales a la verificación continua.
Conclusión
La IA está cambiando la eficiencia y la estructura de riesgos de los ataques cripto. Los modelos de lenguaje de gran tamaño y los Agentes automatizados pueden ayudar con el análisis de código, la investigación de vulnerabilidades y el procesamiento de información, reduciendo el coste de algunas actividades de preparación de ataques. Sin embargo, esto no significa que todos los ataques complejos puedan automatizarse por completo.
Las vulnerabilidades de los contratos inteligentes siguen siendo una fuente importante de riesgo, mientras que las cadenas de suministro de software, los permisos de los desarrolladores, las aplicaciones de front-end y las firmas de billetera también pueden causar directamente pérdidas de activos. A medida que los Agentes de IA obtienen más permisos para utilizar herramientas y operar fondos, los problemas de seguridad se extenderán aún más a la ejecución automatizada y al control de acceso.
Para los desarrolladores, la IA puede mejorar la eficiencia de las auditorías y la supervisión, pero debe combinarse con pruebas de seguridad tradicionales, gestión de dependencias y revisión manual. Para los usuarios comunes, verificar los detalles de las transacciones, proteger las claves privadas y limitar el alcance de las autorizaciones siguen siendo medidas importantes para prevenir pérdidas de activos.
La seguridad cripto en la era de la IA está pasando de proteger simplemente el código de los contratos inteligentes a proteger todo el proceso, desde el desarrollo de software y las dependencias de terceros hasta la ejecución de fondos en cadena. La capacidad de establecer mecanismos de seguridad continuos, por capas y verificables se convertirá en un factor competitivo importante para las aplicaciones Web3 en el futuro.
Preguntas frecuentes
La IA puede reducir el coste de algunas actividades de análisis de vulnerabilidades, recopilación de información y preparación de ataques, pero el éxito de un ataque sigue dependiendo de las vulnerabilidades del sistema, las condiciones de permisos y las medidas defensivas.
¿Puede la IA descubrir automáticamente vulnerabilidades de contratos inteligentes?
La IA puede ayudar a identificar posibles vulnerabilidades, y algunas investigaciones han demostrado la capacidad de los Agentes de IA para descubrir y explotar vulnerabilidades en entornos de prueba. Sin embargo, los modelos aún pueden producir falsos positivos o no detectar problemas, y no pueden sustituir una auditoría de seguridad completa.
¿Qué es un ataque a la cadena de suministro de software?
Un ataque a la cadena de suministro de software es un ataque en el que un atacante introduce código malicioso en una aplicación objetivo mediante dependencias de terceros, herramientas de desarrollo, sistemas de compilación u otros procesos de entrega de software.
¿Por qué se pueden seguir atacando contratos inteligentes después de una auditoría?
Las auditorías suelen evaluar código y supuestos de contratos específicos. No pueden eliminar automáticamente riesgos como la manipulación del front-end, las filtraciones de claves privadas, las dependencias maliciosas o las autorizaciones incorrectas de los usuarios.
¿Es seguro el código de contratos inteligentes generado por IA?
No se debe asumir que sea seguro. El código generado por IA puede contener errores de lógica de negocio, fallos de permisos o dependencias inadecuadas. Debe someterse a pruebas, revisión y, cuando sea necesario, a una auditoría profesional.
¿Cuáles son los riesgos de seguridad de los Agentes de IA que negocian automáticamente?
Los principales riesgos incluyen ejecutar transacciones incorrectamente, autorizaciones excesivas, utilizar datos externos no fiables y transferir más fondos de los esperados sin confirmación manual.
¿Puede utilizarse la IA para la defensa de seguridad cripto?
Sí. La IA puede ayudar con las revisiones de código, el análisis de transacciones anómalas, la organización de inteligencia sobre amenazas y las comprobaciones de dependencias de software, pero debe combinarse con otros métodos de verificación.
¿Cómo pueden los usuarios comunes protegerse frente a ataques de phishing generados por IA?
Accede a las plataformas mediante canales fiables, verifica los detalles de las transacciones, protege las frases semilla y las claves privadas, y evita conceder permisos de tokens innecesarios a sitios web desconocidos.
¿Pueden las vulnerabilidades de dependencias de software afectar a las billeteras de los usuarios?
Sí. Si una dependencia maliciosa entra en un componente de conexión de billetera o una aplicación de front-end, puede afectar a las visualizaciones de transacciones, las solicitudes de firma o el procesamiento de datos sensibles.
¿Sustituirá la IA a las auditorías manuales de contratos inteligentes en el futuro?
Actualmente no hay pruebas suficientes de que la IA pueda sustituir por completo las auditorías manuales. Un enfoque más práctico consiste en utilizar la IA para mejorar la eficiencia del análisis, manteniendo al mismo tiempo el criterio humano, las pruebas automatizadas y la supervisión continua.