La billetera de hardware es un dispositivo físico diseñado específicamente para proteger las claves privadas de los activos criptográficos. Generalmente, utiliza mecanismos como chips de seguridad, almacenamiento de claves aislado y confirmación de transacciones en el dispositivo para reducir el riesgo de exposición directa de las claves privadas a dispositivos conectados a la red. Billeteras como Ledger y Trezor se han convertido en herramientas de autogestión comunes para los poseedores a largo plazo de activos criptográficos, aunque no se debe considerar que las billeteras de hardware son entornos de almacenamiento completamente invulnerables.
Con el aumento del valor de los activos criptográficos y la evolución de las técnicas de ataque, los riesgos de seguridad de las billeteras de hardware ya no se limitan a la pérdida del dispositivo o la filtración de la frase de recuperación. Ataques a la cadena de suministro, firmware malicioso, sitios de phishing, autorizaciones de contratos inteligentes y ataques físicos pueden afectar la seguridad de los activos de los usuarios. Recientemente, las discusiones en torno a la seguridad de los dispositivos Ledger han suscitado un mayor interés en la cadena de suministro de las billeteras de hardware y los mecanismos de protección de claves privadas.
Este artículo sistematizará los siete principales riesgos de seguridad que enfrentan las billeteras de hardware en 2026, analizará los principios y los impactos potenciales de diferentes métodos de ataque, y presentará medidas de prevención correspondientes para ayudar a los usuarios a establecer un sistema de gestión de seguridad de activos criptográficos más completo.
Puntos clave
-
Las billeteras de hardware reducen el riesgo de ataques remotos al almacenar las claves privadas de forma offline, pero esto no significa que los activos estén completamente seguros.
-
Los ataques a la cadena de suministro pueden ocurrir en las etapas de fabricación, transporte, venta y entrega del dispositivo, por lo que el canal de compra y el proceso de inicialización del dispositivo son igualmente importantes.
-
La filtración de la frase de recuperación es uno de los riesgos importantes que enfrentan los usuarios de billeteras de hardware; incluso si el dispositivo en sí no ha sido comprometido, un atacante puede recuperar la billetera a través de la frase de recuperación.
-
Las firmas de transacciones maliciosas y los ataques de firma ciega pueden eludir la percepción tradicional de seguridad de la billetera fría, permitiendo que los activos sean transferidos tras la autorización del usuario.
-
Actualizar regularmente el firmware oficial, verificar la información de las transacciones, respaldar adecuadamente la frase de recuperación y utilizar mecanismos de firma múltiple pueden reducir diferentes tipos de riesgos de seguridad.
Riesgo 1: Ataques a la cadena de suministro — las billeteras de hardware pueden ser alteradas antes de la entrega
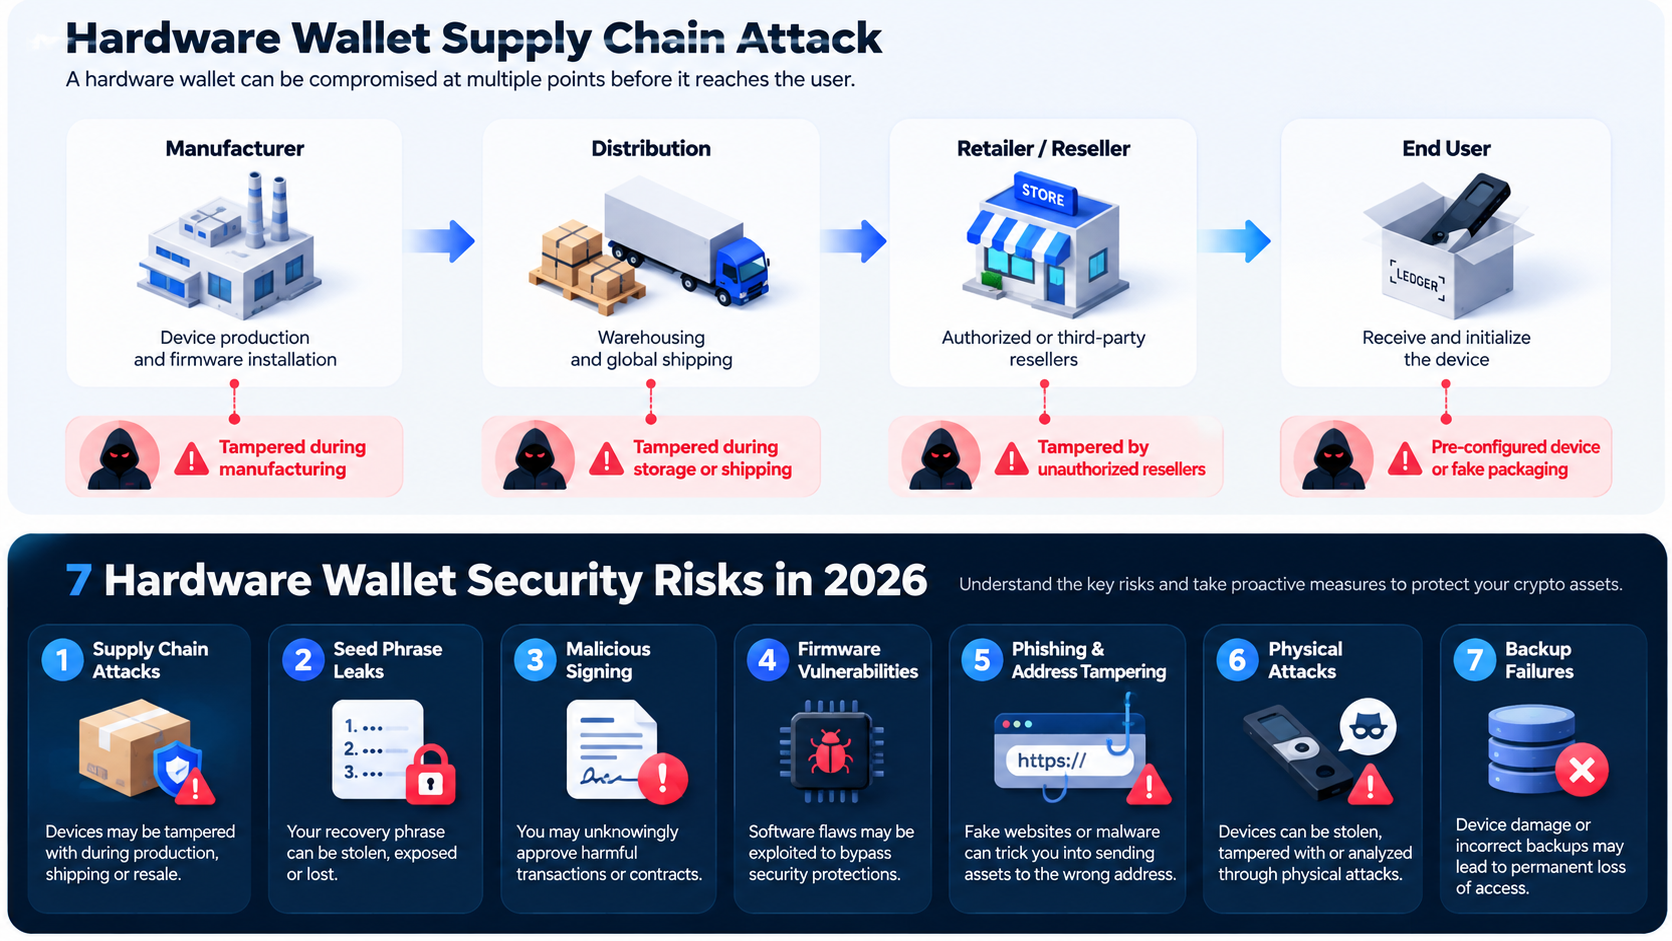
Un ataque a la cadena de suministro se refiere a cuando un atacante realiza modificaciones maliciosas en el dispositivo, software o componentes relacionados durante el proceso de fabricación, almacenamiento, transporte, venta o entrega, afectando así la seguridad del usuario final. Para las billeteras de hardware, este tipo de ataque es especialmente preocupante, ya que los usuarios suelen asumir que los dispositivos recién comprados son confiables.
Los atacantes pueden obtener el control de los activos a través de la falsificación de billeteras de hardware, configurando previamente la frase de recuperación, reemplazando componentes internos del dispositivo o induciendo a los usuarios a instalar software de gestión malicioso. Por ejemplo, el 9 de octubre de 2026, Ledger anunció que estaba investigando informes de pérdidas de activos de usuarios que compraron dispositivos a través del distribuidor de Sudeste Asiático, CryptoBilis. Investigadores en la cadena estimaron que las pérdidas sospechosas superaron los 86 millones de dólares, aunque la magnitud exacta de las pérdidas y la causa del ataque aún no se han confirmado.
Estos eventos indican que la seguridad de las billeteras de hardware no solo depende de los chips de seguridad y algoritmos de cifrado, sino también de la integridad de la cadena de suministro desde la producción hasta la entrega. Incluso si el dispositivo cuenta con mecanismos de certificación oficial, esto no garantiza que todas las alteraciones físicas sean detectadas. Ledger ha indicado que su Genuine Check puede verificar la autenticidad del chip de seguridad, pero no puede identificar todas las modificaciones de hardware que retienen el chip de seguridad original.
Métodos de prevención:
-
Prioriza la compra de billeteras de hardware a través del sitio web oficial de la marca o canales autorizados verificados, evitando la compra de dispositivos de segunda mano de origen desconocido.
-
Al recibir el dispositivo, verifica el embalaje, los accesorios y el estado de inicialización; si encuentras un PIN o frase de recuperación preestablecidos, detén su uso de inmediato.
-
Utiliza la aplicación oficial para verificar la autenticidad del dispositivo, pero no consideres la verificación como una garantía de que no hay riesgos de alteración.
-
Si hay dudas significativas sobre el origen del dispositivo, detén su uso y considera generar una nueva frase de recuperación con un dispositivo confiable antes de migrar los activos.
Riesgo 2: Filtración de la frase de recuperación — el almacenamiento offline de claves privadas no puede evitar el robo de activos
La frase de recuperación es un importante comprobante para restaurar las claves privadas de una billetera criptográfica, generalmente compuesta por 12, 20 o 24 palabras, dependiendo del estándar de respaldo utilizado por la billetera. Aunque las billeteras de hardware pueden aislar las claves privadas de los dispositivos conectados, si la frase de recuperación es obtenida por un tercero, el atacante generalmente no necesita acceder al dispositivo original para recuperar la cuenta correspondiente y transferir los activos a través de una billetera compatible.
Las formas comunes de filtración de la frase de recuperación incluyen guardar fotos, copias de seguridad en la nube, recopilación en sitios maliciosos y ataques de ingeniería social haciéndose pasar por servicio al cliente oficial. Por ejemplo, un atacante puede enviar notificaciones de seguridad falsas a los usuarios a través de correo electrónico o redes sociales, solicitando que ingresen la frase de recuperación para completar la supuesta verificación del dispositivo. Una vez que el usuario envía la frase de recuperación, el atacante puede obtener el control de la billetera.
Además, la pérdida de la frase de recuperación también puede resultar en la imposibilidad de recuperar los activos. La billetera de hardware no almacena los activos del usuario en la cadena de bloques, sino que gestiona las claves necesarias para acceder a esos activos. Por lo tanto, si el dispositivo se daña y la copia de seguridad de la frase de recuperación también se pierde, el usuario puede perder permanentemente el acceso a los activos correspondientes. Ledger también enfatiza que la copia de seguridad de la frase de recuperación es tan importante como la seguridad del dispositivo de hardware.
Métodos de prevención:
-
No guardes la frase de recuperación en fotos, capturas de pantalla o en la nube, correos electrónicos y aplicaciones de notas comunes.
-
Utiliza herramientas de respaldo en papel o metal para almacenamiento offline y guarda las copias de seguridad en un lugar seguro.
-
No proporciones la frase de recuperación a ningún tercero que se haga pasar por servicio al cliente oficial, soporte técnico o auditoría de seguridad.
-
Verifica regularmente que las copias de seguridad sean completas y legibles, y considera un plan de copias de seguridad razonable en diferentes ubicaciones según la escala de los activos.
Una firma maliciosa se refiere a cuando un atacante induce al usuario a aprobar transacciones o operaciones de contratos inteligentes con permisos peligrosos, obteniendo así la capacidad de transferir activos. A diferencia del robo directo de claves privadas, este tipo de ataque generalmente se basa en la mala interpretación del contenido de la transacción por parte del usuario; incluso si las claves privadas se mantienen en la billetera de hardware, los activos aún pueden sufrir pérdidas.
En escenarios de DeFi, NFT y transacciones en cadena, los usuarios a menudo necesitan firmar transacciones complejas de contratos inteligentes a través de la billetera. Algunas billeteras de hardware no pueden mostrar completamente el significado real de la transacción, solo pueden mostrar datos en hexadecimal o información de firma difícil de entender. Esta operación, que no permite verificar adecuadamente el contenido de la transacción, se denomina firma ciega. Si el usuario confirma la transacción sin comprender el alcance de la autorización, puede aprobar un contrato malicioso para acceder a los activos.
Por ejemplo, un usuario accede a un sitio web disfrazado como una página de reclamo de airdrop y, tras conectar su billetera de hardware, recibe una solicitud de firma de transacción. La página puede afirmar que la firma es solo para verificación de identidad, pero la solicitud real puede incluir autorización de tokens u otras operaciones peligrosas. Una vez que el usuario confirma en el dispositivo, el atacante puede utilizar los permisos obtenidos para transferir activos. Esto demuestra que, aunque las billeteras de hardware pueden proteger las claves privadas, no garantizan automáticamente que todas las operaciones de contratos inteligentes sean seguras.
Métodos de prevención:
-
Intenta utilizar billeteras y aplicaciones que soporten firmas claras, verificando primero el contenido de la transacción en la pantalla del dispositivo.
-
Mantén precaución con contratos inteligentes desconocidos, prestando especial atención a las autorizaciones de tokens con límites ilimitados.
-
Revisa y revoca regularmente permisos no necesarios a través de herramientas de gestión de autorizaciones en cadena confiables.
-
Separa la gestión de billeteras para activos almacenados a largo plazo de aquellas que participan frecuentemente en actividades de DeFi, airdrops y NFT.
Riesgo 4: Vulnerabilidades de firmware y malware — la seguridad del dispositivo depende de un mantenimiento continuo
El firmware es el software de bajo nivel que opera dentro de la billetera de hardware, responsable de la inicialización del dispositivo, gestión de claves, firma de transacciones y validación de seguridad. Aunque las billeteras de hardware suelen utilizar chips de seguridad, verificación de firmas y arquitecturas aisladas, el firmware aún puede contener defectos de programación, vulnerabilidades de implementación o problemas de compatibilidad.
Los atacantes pueden intentar aprovechar vulnerabilidades en el firmware para eludir ciertas restricciones de seguridad, o inducir a los usuarios a instalar software no oficial mediante la falsificación de notificaciones de actualización. Los modelos de seguridad del firmware varían entre diferentes billeteras de hardware; por ejemplo, Trezor indica que sus dispositivos ayudan a los usuarios a identificar firmware no autorizado a través de la verificación de firmas y mecanismos de advertencia. La capacidad de protección específica también depende del modelo del dispositivo y la arquitectura de hardware.
Es importante tener en cuenta que la actualización del firmware también es un proceso que debe manejarse con precaución. Si los usuarios obtienen software de gestión a través de anuncios de búsqueda, correos electrónicos desconocidos o sitios de descarga de terceros, pueden instalar programas maliciosos disfrazados de herramientas oficiales. Por lo tanto, las actualizaciones de seguridad no solo requieren la reparación oportuna de vulnerabilidades conocidas, sino también asegurar que la fuente de la actualización sea confiable.
Métodos de prevención:
-
Obtén actualizaciones de firmware únicamente a través del sitio web oficial de la marca y aplicaciones oficiales.
-
Mantente atento a los anuncios de seguridad emitidos por el fabricante e instala de inmediato parches de seguridad importantes que hayan sido verificados.
-
Detén las operaciones si encuentras advertencias de firmware inusuales, fallos en la verificación de firmas o notificaciones de inicialización no esperadas.
-
Antes de actualizar, asegúrate de que la copia de seguridad de la frase de recuperación esté completa, pero no ingreses la frase de recuperación en computadoras o páginas web para completar la actualización.
Riesgo 5: Ataques de phishing y alteración de direcciones — los usuarios pueden enviar activos a los atacantes
Los ataques de phishing son una amenaza de seguridad a la que los usuarios de billeteras criptográficas se enfrentan a largo plazo. Los atacantes pueden inducir a los usuarios a revelar información sensible o aprobar transacciones peligrosas mediante la suplantación de sitios web oficiales de billeteras, falsificación de identidades de servicio al cliente, envío de correos electrónicos maliciosos o creación de aplicaciones falsas.
Otro riesgo común es la alteración de direcciones. Los atacantes pueden reemplazar la dirección de recepción que el usuario copia mediante malware en el portapapeles, haciendo que los activos que originalmente se iban a enviar a un intercambio o a una persona sean transferidos a una dirección controlada por el atacante. Dado que las transacciones en la cadena de bloques generalmente no se pueden revertir, los usuarios pueden tener dificultades para recuperar fondos una vez que confirman la transacción.
Las billeteras de hardware pueden reducir la probabilidad de pérdidas causadas por este tipo de ataques, pero esto depende de que los usuarios verifiquen cuidadosamente la información de la transacción en la pantalla del dispositivo. Si los usuarios solo revisan la dirección en la computadora o el teléfono y pasan por alto la dirección de destino real mostrada en el dispositivo de hardware, aún pueden sufrir pérdidas. Las guías de seguridad de Trezor también enfatizan que se debe confirmar la dirección de recepción en la pantalla del dispositivo de hardware, en lugar de depender completamente de la información mostrada en la computadora conectada.
Métodos de prevención:
-
Accede a la plataforma de gestión de billeteras a través de canales oficiales, evitando hacer clic en enlaces de inicio de sesión o actualización en correos electrónicos desconocidos.
-
Antes de realizar una transferencia, verifica la dirección de recepción completa, la red y el monto en la pantalla del dispositivo de billetera de hardware.
-
Realiza una prueba de transferencia con un monto pequeño antes de realizar transferencias grandes, pero verifica nuevamente la dirección antes de la transferencia formal.
-
Mantente alerta ante notificaciones que afirmen que es necesario verificar de inmediato la billetera, recuperar activos o eliminar restricciones de seguridad.
Riesgo 6: Ataques físicos y pérdida del dispositivo — el chip de seguridad no es una protección absoluta
Un ataque físico se refiere a cuando un atacante intenta obtener información sensible al tener contacto físico con la billetera de hardware, mediante la desensamblaje del dispositivo, análisis de chips, ataques de canal lateral u otros métodos técnicos. A diferencia de los ataques remotos, los ataques físicos generalmente requieren que el atacante tenga el dispositivo en sí y posea ciertas habilidades técnicas y condiciones de equipo.
Las diferentes billeteras de hardware presentan diferencias notables en su diseño de seguridad física. Algunos productos utilizan chips de seguridad para mejorar la resistencia a la extracción de claves y alteraciones de hardware, mientras que otros reducen el riesgo mediante diseños de código abierto, verificación de firmware y otros mecanismos de seguridad. Sin embargo, independientemente de la arquitectura utilizada, no se puede garantizar que el dispositivo sea absolutamente seguro bajo todas las condiciones de ataque.
En 2026, los usuarios de billeteras de hardware también enfrentan problemas de seguridad reales que no se limitan a la ruptura del dispositivo. En agosto, el Financial Times informó que un proveedor de logística de terceros de Trezor sufrió una filtración de datos que involucró información personal de cerca de 14,000 clientes. Aunque estos eventos no son equivalentes a la filtración de claves privadas, pueden aumentar el riesgo de phishing dirigido y de seguridad personal para los poseedores de activos criptográficos.
Métodos de prevención:
-
Establece un PIN lo suficientemente fuerte para la billetera de hardware, evitando el uso de números fáciles de adivinar como fechas de nacimiento.
-
Almacena la billetera de hardware y la copia de seguridad de la frase de recuperación en lugares separados para reducir el riesgo de robo en un solo punto.
-
Evita mostrar públicamente la cantidad de activos en la billetera de hardware, su ubicación y cualquier información personal sensible.
-
Para activos de gran valor, considera dispositivos que soporten frases de contraseña adicionales o soluciones de firma múltiple, pero asegúrate de comprender los riesgos adicionales de respaldo y recuperación.
Riesgo 7: Daños en el dispositivo y fallos en la copia de seguridad — los activos pueden perderse permanentemente debido a errores operativos
Las billeteras de hardware no solo enfrentan ataques externos, sino que también existen riesgos de envejecimiento del dispositivo, daños físicos, fallos en la copia de seguridad y errores operativos humanos. Por ejemplo, el dispositivo puede dejar de funcionar correctamente debido a agua, golpes, fallos de batería o almacenamiento prolongado. Si el usuario pierde simultáneamente la frase de recuperación, puede no ser capaz de recuperar el acceso a la billetera.
Para los usuarios que mantienen activos criptográficos a largo plazo, estos riesgos pueden ser fácilmente pasados por alto. Algunos usuarios compran billeteras de hardware y no revisan el estado del dispositivo durante años, ni confirman si la frase de recuperación está registrada correctamente. Cuando necesitan migrar el dispositivo, actualizar el firmware o transferir activos de emergencia, pueden descubrir que las palabras de respaldo tienen errores de ortografía, están en un orden confuso o que el medio de almacenamiento está dañado.
Además, la capacidad de recuperación de la billetera de hardware también puede verse afectada por frases de contraseña, rutas derivadas y compatibilidad de la billetera. Incluso si el usuario conserva la frase de recuperación básica, si olvida la frase de contraseña adicional configurada, puede no ser capaz de recuperar las cuentas ocultas correspondientes. Por lo tanto, un respaldo seguro no solo requiere conservar los comprobantes, sino también asegurar que el usuario comprenda el proceso completo de recuperación.
Métodos de prevención:
-
Verifica regularmente que la billetera de hardware pueda iniciarse correctamente y confirma que el medio de respaldo no esté dañado.
-
Utiliza la función de verificación de recuperación confiable proporcionada por el fabricante del dispositivo para validar la frase de recuperación, evitando ingresar la frase en dispositivos conectados.
-
Si utilizas una frase de contraseña adicional, establece un plan de almacenamiento y recuperación independiente y confiable.
-
Para activos de gran valor mantenidos a largo plazo, considera utilizar mecanismos de firma múltiple u otras soluciones de respaldo redundantes para reducir el impacto de fallos en un solo dispositivo.
¿Cómo establecer hábitos de uso más seguros para las billeteras de hardware?
A partir de los riesgos mencionados, se puede ver que la seguridad de las billeteras de hardware no está determinada por un solo componente de hardware, sino que es el resultado de la fuente del dispositivo, la gestión de claves privadas, la autorización de transacciones, el mantenimiento del software y las operaciones del usuario. Los chips de seguridad pueden aumentar la dificultad de extracción de claves privadas, pero no pueden evitar que los usuarios filtren activamente la frase de recuperación; la firma offline puede reducir el riesgo de ataques remotos, pero no puede identificar automáticamente todos los contratos inteligentes maliciosos.
Por lo tanto, los usuarios deben establecer un mecanismo de defensa en capas. Para transacciones diarias, se puede utilizar una billetera independiente para gestionar activos líquidos de bajo valor; para activos centrales almacenados a largo plazo, se deben minimizar las interacciones innecesarias con contratos inteligentes y reforzar la copia de seguridad de la frase de recuperación y el control de acceso físico. Si la escala de los activos es considerable, también se puede evaluar el mecanismo de firma múltiple, autorizando transacciones a través de múltiples claves independientes para reducir el riesgo de pérdida de una sola clave.
A continuación, se presenta un resumen de los riesgos de seguridad de las billeteras de hardware y las principales medidas de prevención:
| Riesgo de seguridad |
Amenaza principal |
Medidas de prevención clave |
| Ataques a la cadena de suministro |
Alteración del dispositivo, frase de recuperación preestablecida |
Compra a través de canales confiables, verificación de autenticidad oficial |
| Filtración de la frase de recuperación |
Recuperación de claves privadas, robo de activos |
Copias de seguridad offline, rechazo a compartir la frase de recuperación |
| Firmas maliciosas |
Autorización de contratos peligrosos, transferencia de activos |
Verificación del contenido de la firma, gestión de autorizaciones |
| Vulnerabilidades de firmware |
Elusión de mecanismos de seguridad, actualizaciones maliciosas |
Firmware oficial, actualizaciones de seguridad oportunas |
| Phishing y alteración de direcciones |
Sitios falsificados, transferencias erróneas |
Verificación de URL y dirección en la pantalla del dispositivo |
| Ataques físicos |
Robo del dispositivo, extracción de claves |
Protección con PIN, aislamiento físico |
| Fallos en la copia de seguridad |
Imposibilidad de recuperar la billetera |
Verificación regular, copias de seguridad redundantes |
Es importante señalar que diferentes medidas de protección abordan diferentes tipos de problemas. Por ejemplo, revocar autorizaciones de contratos inteligentes no puede reparar una frase de recuperación ya filtrada, y cambiar el dispositivo no elimina automáticamente las autorizaciones maliciosas en direcciones antiguas. Si se sospecha que la frase de recuperación ha sido filtrada, generalmente es necesario utilizar un dispositivo confiable para generar una nueva frase de recuperación y transferir los activos a la nueva billetera lo más pronto posible.
Resumen
En 2026, las billeteras de hardware siguen siendo herramientas de seguridad importantes para la autogestión de activos criptográficos, pero su capacidad de protección tiene límites claros. Los ataques a la cadena de suministro, la filtración de la frase de recuperación, las firmas maliciosas, las vulnerabilidades de firmware, los ataques de phishing, los ataques físicos y los fallos en la copia de seguridad constituyen siete tipos de riesgos de seguridad que los usuarios deben tener en cuenta.
Las discusiones recientes en torno a los eventos relacionados con Ledger también han recordado al mercado la necesidad de revisar la base de confianza en las billeteras de hardware. La procedencia del dispositivo, la seguridad del proceso de inicialización y la verificación exhaustiva de las firmas de transacción pueden afectar la seguridad final de los activos.
Para los usuarios comunes, la estrategia de seguridad más efectiva no es depender de una billetera de hardware que se reclame como absolutamente segura, sino establecer un mecanismo de gestión de riesgos que cubra todo el proceso de compra, inicialización, uso, respaldo y migración de activos. Solo combinando la protección técnica con buenos hábitos operativos se puede reducir de manera más efectiva la posibilidad de pérdidas de activos criptográficos.
FAQ
¿Son realmente más seguras las billeteras de hardware que las billeteras calientes?
En general, las billeteras de hardware pueden reducir el riesgo de filtración de claves durante ataques de malware en dispositivos conectados al aislar las claves privadas, por lo que son adecuadas para el almacenamiento a largo plazo de activos criptográficos. Sin embargo, las billeteras de hardware aún enfrentan riesgos como ataques a la cadena de suministro, firmas maliciosas y filtración de frases de recuperación, y la seguridad real depende del diseño del dispositivo y de las operaciones del usuario.
¿El incidente de robo de Ledger significa que todas las billeteras frías son inseguras?
No se puede llegar a esa conclusión. El incidente de pérdidas de activos relacionado con Ledger revelado en octubre de 2026 aún está bajo investigación, por lo que no se puede afirmar que todos los dispositivos Ledger presenten el mismo problema, ni que los mecanismos de seguridad subyacentes de las billeteras de hardware hayan fallado en general. Los usuarios deben prestar atención a los resultados de la investigación oficial y tomar medidas según la procedencia del dispositivo y los riesgos reales.
Si la billetera de hardware es robada, ¿se perderán los activos criptográficos dentro?
No necesariamente. Las billeteras de hardware suelen contar con mecanismos de seguridad como la protección con PIN, por lo que el robo del dispositivo no significa que el atacante pueda obtener inmediatamente las claves privadas. Si el usuario aún tiene la frase de recuperación completa y no filtrada, puede utilizar un dispositivo confiable para restaurar la billetera y, según la situación de riesgo, transferir los activos a una nueva dirección. Sin embargo, si el atacante logra obtener las claves privadas o la frase de recuperación, los activos aún pueden ser robados.
¿Es necesario cambiar las billeteras de hardware regularmente?
No hay un ciclo de reemplazo fijo aplicable a todas las billeteras de hardware. La necesidad de reemplazo depende del estado del dispositivo, la situación de soporte de seguridad del fabricante, las vulnerabilidades conocidas y las necesidades personales de uso. Si el dispositivo está dañado, deja de recibir actualizaciones de seguridad o hay evidencia confiable de riesgos de seguridad, se debe considerar el reemplazo del dispositivo y evaluar si es necesario generar una nueva frase de recuperación.
¿Se necesita firma múltiple al usar una billetera de hardware?
Para los poseedores de pequeñas cantidades, el uso correcto de una billetera de hardware y copias de seguridad seguras generalmente proporciona una buena protección básica. Para usuarios institucionales o individuos que poseen grandes cantidades de activos criptográficos, la firma múltiple puede reducir aún más el riesgo de pérdida de una sola clave, pero también aumentará la complejidad de las operaciones de transacción, la coordinación de claves y la recuperación de copias de seguridad.