مع تقدم تقنيات الحوسبة الكمومية، تواجه آليات التوقيع التقليدية القائمة على التشفير بالمنحنيات الإهليلجية تحديات أمنية محتملة على المدى الطويل. وقد أصبح البحث عن كيفية ترقية البنية التحتية للتشفير دون تعطيل أنظمة الحسابات والمعاملات الحالية مجالًا مهمًا تدريجيًا في أبحاث أمن البلوكشين.
اقترح مجتمع XRPL إدخال ML-DSA-44، وهي خوارزمية توقيع رقمي مقاومة للكم، ويستكشف كيفية تمكين الحسابات والمعاملات والمدققين ومكونات الشبكة ذات الصلة من دعم طريقة التوقيع الجديدة. تُعد ML-DSA-44 خوارزمية تشفير مقاومة للكم وضعها المعهد الوطني للمعايير والتقنية (NIST) ضمن معايير موحدة. وهي مصممة لمقاومة الهجمات التي قد تتمكن الحواسيب الكمومية المستقبلية ذات القدرة الحاسوبية الكافية من تنفيذها.
ومع ذلك، فإن ترقية الأمان الكمومي لا تعني أن XRP يواجه حاليًا هجومًا كموميًا فعليًا، كما أن استبدال خوارزمية توقيع واحدة لا يحل جميع المشكلات الأمنية. فمن كشف المفتاح العام والتحقق من المعاملات إلى توافق المحفظة وترحيل المفاتيح، تحتاج XRPL إلى دراسة كيفية انتقال نظام حساباتها بالكامل تدريجيًا إلى بنية أمان مقاومة للكم. يستعرض هذا المقال هذه القضايا الرئيسية، ويحلل المبادئ التقنية لـ ML-DSA-44، والمخاطر المحتملة التي تواجه XRPL، والتحديات التي قد تواجهها الترقيات المستقبلية.
النقاط الرئيسية
-
تواجه خوارزميات التوقيع الحالية في XRPL مخاطر طويلة الأجل مرتبطة بالحوسبة الكمومية. تعتمد secp256k1 وEd25519 على التشفير بالمنحنيات الإهليلجية، ويمكن نظريًا مهاجمتهما باستخدام حواسيب كمومية متسامحة مع الأعطال وقوية بما يكفي.
-
ML-DSA-44 هي خوارزمية توقيع رقمي موحدة ومقاومة للكم. وهي تعتمد على التشفير القائم على الشبكات، الذي يستخدم أساسًا رياضيًا للأمان مختلفًا عن تواقيع المنحنيات الإهليلجية التقليدية.
-
تتطلب الحسابات التي كشفت مفاتيحها العامة اهتمامًا خاصًا أثناء الترحيل المستقبلي. فالهدف المحتمل للهجوم الكمومي هو اشتقاق المفتاح الخاص من المفتاح العام، وليس اختراق أصول XRP نفسها مباشرةً.
-
تزيد التواقيع المقاومة للكم من عبء البيانات. فالمفاتيح العامة والتواقيع المستخدمة في ML-DSA-44 أكبر بكثير من تلك المستخدمة في المخططات الحالية، ما قد يؤثر في حجم المعاملات والتخزين وأداء الشبكة.
-
يُعد ترحيل مفاتيح المحفظة جزءًا مهمًا من الترقية. ويجب تصميم آلية التوقيع الجديدة بالتزامن مع التحكم في الحساب وتحديثات المفاتيح وتفويض المعاملات وتوافق المحفظة.
-
لا يعني دعم الشبكة التجريبية التفعيل الكامل على الشبكة الرئيسية. ويجب تحديد حالة الترقية استنادًا إلى تعديلات XRPL الرسمية ودعم المدققين والتفعيل على الشبكة الرئيسية.
لماذا تحتاج XRPL إلى دراسة أمان الحوسبة الكمومية مسبقًا؟
تكمن القضية الأساسية في أمان الحوسبة الكمومية في أن بعض الخوارزميات الكمومية المستقبلية قد تكسر افتراضات الأمان الرياضية التي تستند إليها تقنيات التشفير الحالية بالمفتاح العام.
تنتمي خوارزميتا secp256k1 وEd25519 المدعومتان حاليًا من XRPL إلى عائلة التشفير بالمنحنيات الإهليلجية. وتعتمدان على مسائل رياضية يصعب على الحواسيب التقليدية حلها بكفاءة. لذلك، حتى إذا حصل مهاجم على المفتاح العام لحساب ما، فلن يتمكن من اشتقاق المفتاح الخاص المقابل بتكلفة حسابية عملية ممكنة.
لكن خوارزمية Shor توضح أن حاسوبًا كموميًا بقدرات كافية قد يتمكن نظريًا من حل هذه المسائل الرياضية بكفاءة. وهذا يعني أنه إذا أصبحت الأجهزة القادرة على الحوسبة الكمومية واسعة النطاق والمتسامحة مع الأعطال متاحة مستقبلًا، فقد لا توفر تواقيع المنحنيات الإهليلجية التقليدية مستوى الأمان الحالي نفسه.
ولا يقتصر هذا الخطر على XRPL. إذ تحتاج Bitcoin وEthereum وغيرهما من شبكات البلوكشين التي تستخدم تواقيع المنحنيات الإهليلجية أيضًا إلى دراسة الترحيل التشفيري على المدى الطويل.
ومع ذلك، توجد فجوة كبيرة بين الخطر النظري وقدرات الهجوم الفعلية في الواقع. فلا يوجد حاليًا دليل علني وموثوق يثبت أن الحواسيب الكمومية قادرة على كسر المفاتيح الخاصة الفعلية للمنحنيات الإهليلجية في البلوكشين على نطاق واسع.
تدرس XRPL التواقيع المقاومة للكم مسبقًا، ويرجع ذلك أساسًا إلى أن البنية التحتية للبلوكشين قد تتطلب دورة ترقية طويلة.
فعلى خلاف خدمات الإنترنت المعتادة، يجب أن تراعي شبكات البلوكشين العامة التوافق بين أعداد كبيرة من الحسابات الحالية وتطبيقات المحافظ والمدققين وتطبيقات المعاملات. وحتى بعد توحيد خوارزمية تشفير جديدة، يتطلب نشرها على الشبكة الرئيسية تطويرًا تقنيًا ومراجعات أمنية واختبارات أداء وحوكمة للشبكة.
إضافةً إلى ذلك، قد تظل بعض الحسابات غير نشطة لفترات طويلة. وإذا طُلب من المستخدمين ترحيل مفاتيحهم بنشاط في المستقبل، فستصبح كيفية التعامل مع الحسابات غير النشطة لفترات طويلة قضية مهمة أيضًا.
لذلك، لا يتمثل هدف الاستعداد للأمان المقاوم للكم في التنبؤ بقرب وقوع هجوم كمومي، بل في إتاحة وقت كافٍ لترقية النظام إذا ظهرت مخاطر تشفيرية جديدة في المستقبل.
ما هي ML-DSA-44، ولماذا تناسب التواقيع المقاومة للكم؟
ML-DSA-44 هي خوارزمية توقيع رقمي قائمة على التشفير المستند إلى الشبكات. وهي جزء من معيار FIPS 204 الذي نشره NIST في عام 2024. وقد نشأت من مخطط التشفير CRYSTALS-Dilithium، وتُستخدم أساسًا لإنشاء التواقيع الرقمية والتحقق منها.
تتمثل الوظيفة الأساسية للتوقيع الرقمي التقليدي في إثبات أن المعاملة فوضها حامل المفتاح الخاص المقابل، وضمان عدم تعديل البيانات التي يغطيها التوقيع دون تفويض.
فعلى سبيل المثال، عندما يبدأ مستخدم عملية تحويل عبر محفظة XRP، يجب عليه توقيع بيانات المعاملة باستخدام مفتاح خاص. ثم يستخدم مدققو XRPL المفتاح العام المقابل للتحقق من التوقيع والتأكد مما إذا كانت المعاملة تتوافق مع قواعد تفويض الحساب.
لا تغيّر ML-DSA-44 الغرض الأساسي من التواقيع الرقمية، بل تستخدم بنية رياضية مختلفة لتوفير أمان التوقيع.
ويستند أمانها أساسًا إلى الصعوبة الحسابية لمسائل رياضية مرتبطة بالشبكات. ولا توجد حاليًا خوارزميات تقليدية أو كمومية معروفة تستطيع كسر ML-DSA-44 بكفاءة باستخدام معلمات الأمان القياسية وبتكلفة عملية ممكنة.
ومع ذلك، لا يعني الأمان المقاوم للكم أمانًا مطلقًا. إذ لا بد من تنفيذ الخوارزمية بشكل صحيح، وقد تتأثر البرمجيات ذات الصلة بهجمات القنوات الجانبية أو عيوب الأرقام العشوائية أو غيرها من الثغرات الهندسية.
يتضمن معيار ML-DSA مستويات مختلفة من معلمات الأمان. ويتوافق ML-DSA-44 مع فئة الأمان 2 لدى NIST، وهو مصمم لتقديم مستوى من الأمان المقاوم للكم يتسق مع تلك الفئة. وبالمقارنة مع تواقيع المنحنيات الإهليلجية التقليدية، تتمثل التكلفة الرئيسية لـ ML-DSA-44 في أحجام المفاتيح والتواقيع الأكبر.
| بُعد المقارنة |
تواقيع XRPL الحالية |
ML-DSA-44 |
| الخوارزميات الممثلة |
secp256k1، Ed25519 |
ML-DSA-44 |
| الأساس التشفيري |
التشفير بالمنحنيات الإهليلجية |
التشفير القائم على الشبكات |
| مخاطر الحوسبة الكمومية |
عرضة نظريًا لهجمات قوية بما يكفي باستخدام خوارزمية Shor |
مصممة للتعامل مع أساليب الهجوم الكمومي المعروفة |
| حجم المفتاح العام |
عادةً نحو 32–33 بايت |
1,312 بايت |
| حجم التوقيع |
عادةً نحو 64–72 بايت |
2,420 بايت |
| الميزة الرئيسية |
بيانات مدمجة ومنظومة ناضجة |
تصميم أمني مقاوم للكم |
| التحدي الرئيسي |
مخاطر كمومية طويلة الأجل |
حجم البيانات والأداء والتوافق |
تعكس الأحجام المذكورة أعلاه فروقًا مهمة بين نوعي الخوارزميات. ومع ذلك، يتأثر حجم المعاملة الفعلي على السلسلة أيضًا بتنسيق الترميز والحقول الأخرى. وبالنسبة إلى XRPL، تكمن أهمية إدخال ML-DSA-44 في توفير خيار توقيع لتفويض الحسابات مستقبلًا لا يعتمد على افتراضات الأمان التقليدية للتشفير بالمنحنيات الإهليلجية. وليس الهدف منها استبدال جميع المحافظ الحالية فورًا.
لماذا يمكن أن يصبح كشف المفتاح العام لمحفظة XRPL نقطة دخول للهجمات الكمومية؟
تتضمن التواقيع الرقمية عمومًا مفتاحًا عامًا ومفتاحًا خاصًا. ويُستخدم المفتاح الخاص لإنشاء تواقيع المعاملات، بينما يُستخدم المفتاح العام للتحقق من صحة التواقيع. وفي الظروف العادية، حتى إذا حصل مهاجم على المفتاح العام، لا يمكنه اشتقاق المفتاح الخاص خلال وقت عملي ممكن باستخدام حاسوب تقليدي.
لكن قد ينكسر هذا الافتراض الأمني إذا أصبح حاسوب كمومي قوي بما يكفي متاحًا في المستقبل.
في XRPL، لا يساوي عنوان الحساب المفتاح العام الكامل. وبالنسبة إلى حساب لم يكشف مفتاحه العام المستخدم في التوقيع علنًا بعد، لا يستطيع المهاجم الحصول على المفتاح العام للمنحنى الإهليلجي المقابل من عنوان الحساب وحده.
ومع ذلك، عندما يستخدم الحساب مفتاحًا لتوقيع معاملة، قد يُكشف المفتاح العام المقابل ضمن معلومات المعاملة. وتُحفظ السجلات على السلسلة لفترة طويلة ويمكن التحقق منها علنًا. ونتيجة لذلك، قد يصبح المفتاح العام المكشوف هدفًا لهجمات كمومية مستقبلية.
ولا يعني ذلك أن جميع حسابات XRP التي أجرت معاملات سابقًا معرضة للخطر حاليًا. بل يعني أن آليات التوقيع التقليدية تنطوي على مخاطر طويلة الأجل ينبغي التخطيط لها مسبقًا.
ومن المهم بشكل خاص ملاحظة أن تغيير مفتاح توقيع الحساب ليس مماثلًا لإزالة المخاطر المرتبطة بالمفتاح القديم. فإذا احتفظ المفتاح القديم بتفويض صالح للمعاملات، فقد يظل بإمكان المهاجم استخدامه لتنفيذ عمليات غير مصرح بها حتى بعد إضافة مفتاح مقاوم للكم.
يدعم نظام الحسابات الحالي في XRPL آليات تفويض Master Key وRegular Key والتوقيع المتعدد. وتوفر هذه الآليات أساسًا تقنيًا لترحيل المفاتيح مستقبلًا، لكن يجب أن تحدد خطة الترقية بوضوح أيضًا أي التفويضات الحالية ينبغي تعطيلها وكيفية الحفاظ على التحكم في الحساب.
لذلك، لا يقتصر جوهر الترحيل إلى أمان مقاوم للكم على إنشاء مفاتيح ML-DSA-44 جديدة، بل يتطلب أيضًا ضمان ألا تتمكن مسارات التوقيع القديمة من التحكم في الحساب.
كيف يمكن لـ XRPL ترقية آلية توقيع المعاملات عبر ML-DSA-44؟
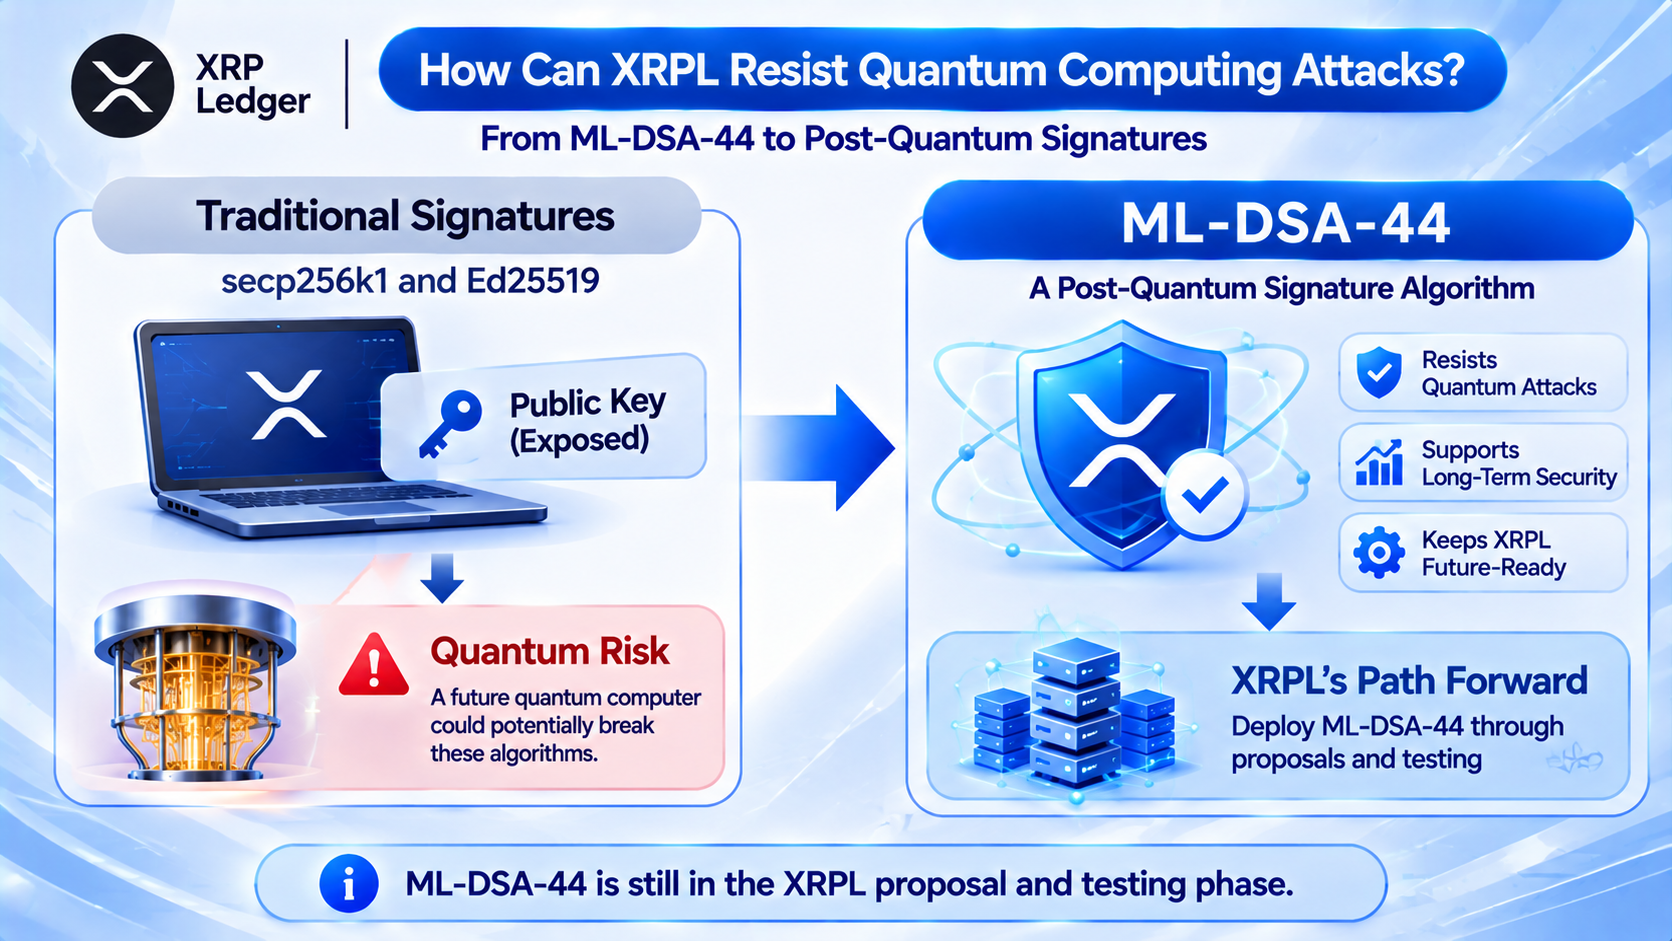
تهدف خطة التوقيع المقاوم للكم في XRPL إلى إضافة أنواع مفاتيح جديدة إلى جانب نوعي secp256k1 وEd25519 الحاليين، بما يتيح للشبكة التعرّف على تواقيع ML-DSA-44 والتحقق منها.
لا تعيد هذه الخطة تصميم تحويلات XRP، بل تطور الأساس التشفيري المستخدم في تفويض المعاملات والتحقق من التوقيعات. وبالنسبة إلى المعاملات العادية، ستظل العملية الأساسية تشمل إنشاء معاملة وتوقيعها بمفتاح خاص وإرسالها إلى الشبكة وتحقق المدققين من معلومات التفويض.
ويكمن الاختلاف في أن الحسابات التي تستخدم مفاتيح مقاومة للكم ستنشئ التواقيع باستخدام ML-DSA-44، كما سيحتاج المدققون إلى القدرة على التعرّف على هذه الخوارزمية والتحقق منها.
أدرجت خارطة طريق بروتوكول XRPL Foundation لعام 2027 هذا التوجه بوصفه مشروعًا بحثيًا يغطي الحسابات العادية والمدققين والجهات التي تنشر قوائم المدققين. وقد خضع تنفيذ الخادم ذي الصلة للاختبار على AlphaNet، لكن ما زالت هناك حاجة إلى حل مسائل تتعلق باتساق اشتقاق المفاتيح عبر اللغات ودعم المحافظ ومتجهات الاختبار.
ومن حيث نطاق التنفيذ، تتضمن الترقية أساسًا ثلاثة مجالات:
-
تواقيع الحسابات. يجب أن تتمكن المحافظ من إنشاء مفاتيح ML-DSA-44 وإدارتها، وأن تتمكن الشبكة من التحقق من تواقيع المعاملات المقابلة.
-
تواقيع المدققين. تعتمد عملية الإجماع في XRPL على توقيع المدققين للرسائل ذات الصلة والتحقق منها. وإذا احتاجت الشبكة إلى تقليل اعتمادها بصورة كبيرة على التشفير التقليدي مستقبلًا، فستحتاج هويات المدققين ورسائل الإجماع أيضًا إلى الترقية وفقًا لذلك.
-
توافق البنية التحتية. يجب أن تتمكن حزم SDK للمحافظ ومحافظ الأجهزة وأنظمة حفظ الأصول في منصات التداول وبرمجيات العقد جميعها من معالجة المفاتيح العامة الأكبر وبيانات التوقيع بشكل صحيح.
لذلك، لا يقتصر نشر ML-DSA-44 على إضافة مكتبة خوارزمية فحسب، بل هو ترقية منهجية تشمل سيناريوهات توقيع متعددة عبر XRPL.
كيف يمكن لحاملي XRP الترحيل إلى محافظ مقاومة للكم في المستقبل؟
يُعد ترحيل مفاتيح المحافظ الجزء من ترقية XRPL المقاومة للكم الذي سيؤثر بصورة مباشرة في المستخدمين العاديين.
وفقًا للمقترح التقني الحالي، قد تتمكن حسابات XRPL الحالية من نقل التحكم في الحساب تدريجيًا إلى نظام مفاتيح يدعم ML-DSA-44 من خلال تعيين مفتاح توقيع جديد، دون الحاجة بالضرورة إلى إنشاء عنوان جديد وتحويل جميع أرصدة XRP.
يستخدم هذا النهج آليات تفويض الحسابات الحالية في XRPL. فعلى سبيل المثال، إذا كانت الوظيفة ذات الصلة مدعومة، يمكن للمستخدم تعيين Regular Key جديد مقاوم للكم لحساب قائم، ثم تعطيل Master Key الذي لم يعد يُعتبر آمنًا، حسبما يقتضيه البروتوكول. وسيحافظ ذلك على عنوان الحساب الحالي مع تقليل خطر استمرار خوارزمية التوقيع القديمة في التحكم بالحساب.
ومع ذلك، يجب أن تستوفي هذه العملية شرطًا أساسيًا مهمًا: ينبغي أن يعمل المفتاح الجديد بشكل صحيح، وأن يكون المستخدم قادرًا على تخزين المفتاح الخاص المقابل واستعادته بأمان. وإذا عطّل المستخدم المفتاح القديم دون التحقق من عمل المفتاح الجديد، فقد يصبح الحساب غير قابل للاستخدام. وعلى العكس، إذا عيّن المستخدم مفتاحًا جديدًا فقط دون معالجة التفويضات القديمة التي ما زالت صالحة، فقد لا يحقق الترحيل المستوى المتوقع من الأمان الكمومي.
وبالنسبة إلى حسابات التوقيع المتعدد، يجب على المستخدمين أيضًا التحقق مما إذا كانت مفاتيح المنحنيات الإهليلجية التقليدية لا تزال موجودة في قائمة الموقّعين. ولا تعني ترقية موقّع واحد بالضرورة أن الحساب بأكمله أكمل ترحيله المقاوم للكم.
ستكون مسؤوليات الترحيل مختلفة باختلاف أنواع المستخدمين.
| نوع الحساب |
مهام الترحيل المستقبلية الرئيسية |
| محفظة ذاتية الحفظ |
تحديث برنامج المحفظة وإنشاء مفاتيح جديدة وتعديل تفويض الحساب |
| محفظة محفوظة لدى منصة تداول |
أن تقوم منصة التداول بترقية أنظمة إدارة المفاتيح والتوقيع لديها |
| حساب حفظ مؤسسي |
تنسيق أنظمة الحفظ وأجهزة الأجهزة وإجراءات التفويض الداخلية |
| حساب توقيع متعدد |
مراجعة مفاتيح الموقّعين المعنيين وترحيلها |
من المهم التأكيد على أن حاملي XRP العاديين لا يحتاجون إلى استبدال محافظهم أو تحويل أصولهم فورًا بسبب هذا المقترح. إذ لم تُفتح عملية الترحيل رسميًا بعد كإجراء عام على الشبكة الرئيسية. وستعتمد الإجراءات المحددة على تطوير البروتوكول وعمليات التدقيق ودعم المحافظ في المستقبل.
وبالنسبة إلى المستخدمين، تتمثل الخطوات الأهم في هذه المرحلة في حماية مفاتيحهم الخاصة الحالية، والبقاء متيقظين لمواقع الترحيل المزيفة وصفحات جمع عبارات الاسترداد وأدوات المحافظ غير الموثقة التي تُقدَّم باعتبارها جزءًا من ترقية الأمان الكمومي.
لماذا قد تزيد التواقيع المقاومة للكم تكاليف التخزين والشبكة في XRPL؟
رغم أن ML-DSA-44 يمكن أن يحسن الأمان التشفيري على المدى الطويل، فإنه ينتج أيضًا بيانات توقيع أكبر بكثير. فالمفاتيح العامة والتواقيع المستخدمة في معاملات XRPL التقليدية مدمجة نسبيًا، بينما يبلغ طول المفتاح العام في ML-DSA-44 مقدار 1,312 بايت ويبلغ طول التوقيع 2,420 بايت.
وهذا يعني أن الشبكة يجب أن تعالج بيانات أكثر عند التحقق من المعاملات ذات الصلة وتخزينها.
تشير تقديرات البحث التقني لدى XRPL Foundation إلى أن معاملة دفع تستخدم توقيعًا مقاومًا للكم قد تتطلب نحو 5,331 بايت بعد احتساب عبء التخزين ذي الصلة، مقارنةً بقيمة مرجعية تقارب 1,704 بايت لمعاملة دفع عادية. ويبلغ حجم الأولى نحو 3.13 أضعاف الثانية.
قد يؤثر هذا التغيير في عدة جوانب من عمليات البلوكشين:
-
تخزين دفتر الأستاذ. مع زيادة عدد المعاملات، قد تزيد بيانات التوقيع الأكبر من سعة التخزين المطلوبة للمدققين للحفاظ على سجل المعاملات على المدى الطويل.
-
عرض نطاق الشبكة. يحتاج المدققون إلى نشر المعاملات ورسائل الإجماع واستقبالها. وقد تزيد أحجام البيانات الأكبر من متطلبات النقل عبر الشبكة.
-
أداء التحقق من التوقيعات. تختلف التكاليف الحسابية بين الخوارزميات التشفيرية. ويحتاج المدققون إلى اختبار كفاءة إنشاء تواقيع ML-DSA-44 والتحقق منها في بيئات التشغيل الفعلية.
-
أنظمة المحافظ والحفظ. يجب أن تدعم محافظ الأجهزة وتطبيقات الهواتف المحمولة وأجهزة التوقيع المؤسسية تنسيقات المفاتيح الجديدة وهياكل بيانات التوقيع.
ومن الجدير بالذكر أن المقترح الحالي لا يخطط لزيادة رسوم المعاملات الأساسية في XRPL لمجرد استخدام ML-DSA-44. ومع ذلك، لا يعني ذلك أن بيانات المعاملات الأكبر لن تخلق تكاليف للبنية التحتية، ولا يضمن بقاء جميع قواعد الرسوم دون تغيير مستقبلًا. ولذلك، يجب أن توازن ترقية التوقيع المقاوم للكم بين الأمان وأداء المعاملات واستهلاك موارد الشبكة.
إلى أي مدى تقدمت ترقية الأمان المقاوم للكم في XRPL؟
لا تزال ترقية الأمان الكمومي في XRPL في مرحلة البحث والتطوير والاختبار التدريجية. وهي ليست ترحيلًا مكتملًا على الشبكة الرئيسية. في أبريل 2026، اقترحت Ripple خارطة طريق مرحلية للأمان المقاوم للكم تغطي الاستجابة لمخاطر الطوارئ وتجارب الخوارزميات واختبارات شبكة التطوير وترحيل البروتوكول مستقبلًا. ويتمثل هدفها طويل الأجل في الاستعداد لاعتماد واسع لنظام توقيع مقاوم للكم بحلول عام 2028 تقريبًا.
وقد أوضحت خارطة طريق بروتوكول XRPL Foundation، التي حُدّثت في نوفمبر 2026، بشكل أكبر النطاق التقني وحجم أعمال التطوير وخطط البحث اللاحقة لـ ML-DSA-44.
خارطة طريق الأمان المقاوم للكم في XRPL
-
2026: البحث التقني والاختبارات المبكرة
-
بحث تنفيذ ML-DSA-44 في حسابات XRPL والمدققين، وتقييم جدواه في بيئات الاختبار.
-
النصف الأول من 2027: بحث خطة الترحيل
-
التركيز على كيفية ترحيل الحسابات الحالية، وكيفية تكيف المحافظ، وكيفية محافظة تطبيقات البرامج المختلفة على الاتساق.
-
النصف الثاني من 2027 حتى 2028: التطوير والمراجعة والتدقيق
-
بناءً على نتائج البحث، التقدم في تنفيذ البروتوكول ومراجعة الكود والتدقيقات الأمنية واختبارات أداء الشبكة.
-
هدف 2028: دفع الانتقال إلى التواقيع المقاومة للكم
-
سيظل تفعيل الميزة على الشبكة الرئيسية معتمدًا على النضج التقني والموافقة على التعديل وتوافق المنظومة.
يتكون الجدول الزمني أعلاه من أهداف خارطة طريق، وليس من تواريخ مؤكدة للتفعيل على الشبكة الرئيسية.
تستخدم XRPL آلية تعديلات لتنسيق ترقيات ميزات البروتوكول. ويجب أن تمر التغييرات في قواعد التحقق من المعاملات عبر عمليات حوكمة الشبكة ذات الصلة ودعم المدققين قبل تفعيلها على الشبكة الرئيسية.
لذلك، حتى إذا أكمل المطورون تنفيذًا تجريبيًا لـ ML-DSA-44، فلا يمكن مساواة ذلك بأن الشبكة الرئيسية لـ XRPL تتمتع بالفعل بحماية شاملة مقاومة للكم.
إضافةً إلى ذلك، لا يشمل الترحيل إلى الأمان المقاوم للكم محافظ المستخدمين العاديين فقط. بل يجب أيضًا أن ترقي منصات التداول ومؤسسات الحفظ والمدققون والبنية التحتية ذات الصلة برمجياتهم وأنظمة إدارة مفاتيحهم بصورة منسقة. وإذا لم يتمكن بعض المشاركين المهمين من دعم آلية التوقيع الجديدة في الوقت المناسب، فقد تتأخر الترقية. ومن هذا المنظور، تشبه خطة الأمان المقاوم للكم في XRPL مشروع هندسة بروتوكول طويل الأجل أكثر من كونها تحديثًا بسيطًا للبرمجيات.
هل يمكن لترقية مقاومة للكم القضاء على جميع مخاطر أمان XRP؟
يمكن لـ ML-DSA-44 توفير أساس أمني جديد لمواجهة التهديد المحتمل الذي تمثله الحوسبة الكمومية المستقبلية للتواقيع الرقمية التقليدية، لكنه لا يستطيع القضاء على جميع المخاطر التي تواجه حسابات XRP.
-
تتناول التواقيع المقاومة للكم أساسًا أمان خوارزميات التوقيع الرقمي. فإذا سُرقت عبارة الاسترداد أو المفتاح الخاص للمستخدم عبر موقع تصيد احتيالي، فقد يظل المهاجم قادرًا على التحكم المباشر في الحساب ذي الصلة حتى لو كان يستخدم ML-DSA-44.
-
قد تظل برمجيات المحافظ وأجهزة الأجهزة محتوية على ثغرات. ويتطلب إنشاء المفاتيح ومعالجة الأرقام العشوائية وتنفيذ التوقيعات والتخزين الآمن اختبارات شاملة.
-
يظل تكوين أذونات الحساب مهمًا. فإذا أعد المستخدم مفتاح توقيع مقاومًا للكم، لكن Master Key قديمًا أو مسار تفويض آخر غير آمن ظل صالحًا، فقد يستمر الحساب في مواجهة مخاطر محتملة.
-
يتطلب التشفير المقاوم للكم نفسه أيضًا تحليلًا تشفيريًا ومراجعة هندسية مستمرين. ويعني التوحيد أن الخوارزمية خضعت لتقييم صارم، لكنه لا يعني استحالة اكتشاف أساليب هجوم جديدة أو عيوب في التنفيذ مستقبلًا.
-
تتضمن منظومة XRPL أيضًا محافظ ومنصات تداول وخدمات عبر السلاسل وتطبيقات أخرى. وحتى إذا أكمل دفتر الأستاذ الأساسي ترقية التوقيع، فلا يضمن ذلك تلقائيًا أن توفر جميع أنظمة الأطراف الثالثة المستوى نفسه من الأمان.
لذلك، ينبغي فهم الترقية المقاومة للكم على أنها تحسين أمني طويل الأجل للبنية التحتية للتشفير، وليست ضمانًا مطلقًا لأمان أصول XRP.
وبالنسبة إلى المستخدمين العاديين، تظل حماية عبارات الاسترداد والتحقق من تفويض المعاملات واستخدام المحافظ الموثوقة وتجنب الروابط المشبوهة أكثر التدابير الأمنية المباشرة في الوقت الحاضر.
الخلاصة
تستكشف XRPL استخدام ML-DSA-44، وهي خوارزمية توقيع رقمي مقاومة للكم، لتحسين أمان الحسابات والمدققين الحاليين في بيئة الحوسبة الكمومية المستقبلية. وعلى خلاف تواقيع المنحنيات الإهليلجية التقليدية مثل secp256k1 وEd25519، تعتمد ML-DSA-44 على التشفير القائم على الشبكات، وهي مصممة لمقاومة أساليب الهجوم الكمومي المعروفة.
لا يتمثل التحدي الأساسي لهذه الترقية في إدخال خوارزمية توقيع جديدة فحسب، بل يتضمن أيضًا تحديد كيفية التعامل مع المفاتيح العامة للحسابات التي كُشفت بالفعل، وكيفية ترحيل مفاتيح المحافظ الحالية، وكيفية تمكين المدققين ومؤسسات الحفظ وبرمجيات المحافظ من دعم آلية التشفير الجديدة معًا.
وفقًا للتوجه التقني الحالي، يمكن أن تستخدم XRPL آليات تفويض الحسابات الحالية لديها لاستبدال مفاتيح التوقيع مع الاحتفاظ بعناوين الحسابات. ومع ذلك، سيتطلب إكمال الترحيل إلى الأمان الكمومي أيضًا تعطيل تفويضات التوقيع التقليدية التي لا تزال صالحة، والتأكد من إمكانية استخدام المفاتيح الجديدة بأمان.
إضافةً إلى ذلك، قد تزيد المفاتيح العامة والتواقيع الأكبر في ML-DSA-44 تكاليف تخزين الشبكة وعرض النطاق والتحقق. ويجب أن تحقق الترقية توازنًا بين الأمان والأداء وتوافق المنظومة.
يُعد عام 2028 سنة مستهدفة مهمة في خارطة طريق الأمان المقاوم للكم في XRPL، لكنه ليس تاريخًا مؤكدًا لترقية الشبكة الرئيسية. وبالنسبة إلى حاملي XRP، لا يوجد حاليًا دليل على أن الحواسيب الكمومية كسرت على نطاق واسع مفاتيح المنحنيات الإهليلجية الفعلية في البلوكشين، ولا توجد حاجة إلى تحويل الأصول فورًا بسبب المقترح التقني.
وعلى المدى الطويل، تعكس أبحاث XRPL في الأمان الكمومي تحديًا مشتركًا تواجهه البنية التحتية للبلوكشين: الاستعداد للتغيرات المحتملة في القدرات الحاسوبية مع بقاء التشفير الحالي فعالًا.
الأسئلة الشائعة
ما هي ML-DSA-44 في XRPL؟
ML-DSA-44 هي خوارزمية توقيع رقمي مقاومة للكم تعتمد على التشفير القائم على الشبكات ومضمنة في معيار NIST FIPS 204. وتدرس XRPL استخدامها في معاملات الحسابات والمدققين وسيناريوهات التوقيع الأخرى.
هل تستطيع الحواسيب الكمومية اختراق محافظ XRP الآن؟
لا يوجد حاليًا دليل علني وموثوق يثبت أن الحواسيب الكمومية تستطيع كسر المفاتيح الخاصة الفعلية للمنحنيات الإهليلجية لمحافظ XRP على نطاق واسع. ويتعلق الخطر ذو الصلة أساسًا بالحواسيب الكمومية عالية الأداء والمتسامحة مع الأعطال التي قد تظهر في المستقبل.
لماذا قد تواجه حسابات XRP التي كشفت مفاتيحها العامة مخاطر؟
قد يتمكن حاسوب كمومي قوي بما يكفي من اشتقاق مفتاح خاص من مفتاح عام تقليدي للمنحنيات الإهليلجية في المستقبل. ولذلك، تحتاج الحسابات التي كُشفت مفاتيحها العامة بالفعل إلى مراعاة أمان المفاتيح على المدى الطويل.
هل سيتطلب الترقية إلى ML-DSA-44 عنوان XRP جديدًا؟
وفقًا للتوجه الحالي للتصميم، قد يتمكن المستخدمون من الترحيل مع الاحتفاظ بعناوين حساباتهم الحالية من خلال تعيين مفتاح توقيع جديد وتعطيل Master Key القديم. ومع ذلك، ستعتمد العملية المحددة على دعم البروتوكول والمحافظ الذي سيُفعّل رسميًا في المستقبل.
هل فعّلت XRPL بالفعل ML-DSA-44 على الشبكة الرئيسية؟
اعتبارًا من 12 نوفمبر 2026، لا تزال الوظيفة ذات الصلة في مراحل الاقتراح والتطوير والاختبار. ولا ينبغي اعتبارها بعد آلية توقيع مفعلة بالكامل على الشبكة الرئيسية لـ XRPL.
هل ستزيد ML-DSA-44 رسوم معاملات XRP؟
لا يخطط المقترح الحالي لزيادة رسوم المعاملات الأساسية لمجرد اعتماد ML-DSA-44. ومع ذلك، قد تزيد بيانات التوقيع الأكبر تكاليف تخزين الشبكة وعرض النطاق وغير ذلك من تكاليف البنية التحتية.
هل ستكمل XRPL ترقية الأمان الكمومي في عام 2028؟
يُعد عام 2028 هدفًا مهمًا في خارطة الطريق ذات الصلة، لكن الجدول الزمني النهائي سيعتمد على التطوير التقني وعمليات التدقيق الأمني وتوافق المحافظ والموافقة على تعديل للشبكة الرئيسية.