PHP2Shell هو موضوع أمني حظي بالتدقيق مؤخرًا، وينطوي على خطر تنفيذ التعليمات البرمجية عن بُعد على خوادم PHP. ويشير أساسًا إلى استغلال المهاجمين لبيئات تشغيل PHP الضعيفة أو مكوّنات التطبيقات ذات الصلة لتنفيذ تعليمات برمجية من جانب الخادم دون تفويض. يُستخدم PHP على نطاق واسع في مواقع الويب وأنظمة إدارة المحتوى ومختلف خدمات الواجهة الخلفية. لذلك، عندما تؤثر الثغرات ذات الصلة في الخدمات المتاحة عبر الإنترنت، فقد تهدد كذلك أمن بيانات المستخدمين ومصادقة الهوية وأنظمة الأعمال.
بالنسبة إلى قطاع العملات الرقمية، لا تقتصر مخاطر ثغرات PHP على مواقع الويب التقليدية. تعتمد منصات تداول العملات الرقمية ومواقع المشاريع والخدمات المرتبطة بالمحافظ وتطبيقات ويب3 أيضًا على الخوادم وقواعد البيانات وواجهات API لتوفير إدارة الحسابات وبيانات السوق وتفاعلات التداول. وإذا احتوت هذه الأنظمة على ثغرات أمنية خطيرة، فقد يتمكن المهاجمون من الوصول إلى بيانات اعتماد حساسة أو التلاعب بتفاعلات المستخدمين عبر اختراق خدمة ويب، مما يوسّع الأثر المحتمل للحادث الأمني.
ومع ذلك، فإن مخاطر أمن الخادم وأمن بروتوكول البلوكشين ليسا الشيء نفسه. لا تؤدي ثغرة PHP تلقائيًا إلى اختراق المفاتيح الخاصة للمحفظة، كما أن اختراق الخادم وحده لا يكفي للجزم بسرقة أصول المستخدمين. تبدأ هذه المقالة بالمفاهيم الأساسية لـ PHP2Shell، وتشرح المبادئ التقنية لتنفيذ التعليمات البرمجية عن بُعد، والمسارات المحتملة التي قد تؤثر بها الثغرات في حسابات العملات الرقمية، وكيف يمكن للمنصات والمطورين والمستخدمين العاديين وضع وسائل حماية أمنية أكثر فعالية.
النقاط الرئيسية
-
PHP2Shell هو اسم حظي بالتدقيق مؤخرًا ويرتبط بمخاطر أمن تنفيذ التعليمات البرمجية عن بُعد في PHP. وتتمثل المشكلة الأساسية في إمكانية تنفيذ المهاجمين تعليمات برمجية غير مصرّح بها عبر بيئات خوادم ضعيفة.
-
يختلف تنفيذ التعليمات البرمجية عن بُعد (RCE) عن ثغرات الويب العادية. ففي الحالات الخطيرة، قد يؤثر في صلاحيات الخادم والوصول إلى قاعدة البيانات ومنطق الأعمال في الواجهة الخلفية.
-
لا يعني اختراق خادم PHP أن شبكة البلوكشين أو المفاتيح الخاصة للمستخدمين قد تم اختراقها. ويتوقف تأثر أصول العملات الرقمية على علاقات الصلاحيات بين الخادم وأنظمة مصادقة الحسابات وتوقيع المعاملات وحفظ الأصول.
-
بالنسبة إلى منصات التداول المركزية، قد تشمل المخاطر المحتملة جلسات المستخدمين وبيانات اعتماد API وبيانات الحساب وواجهات الأعمال. أما بالنسبة إلى المحافظ غير الحاضنة، فينبغي للمستخدمين التركيز أساسًا على صفحات الويب الخبيثة وتفاعلات التصيد الاحتيالي وتوقيعات المعاملات الخطيرة.
-
يُعد تثبيت التصحيحات الأمنية فورًا، وتقييد صلاحيات الخادم، وعزل بيانات الاعتماد الحساسة، وتمكين المصادقة متعددة العوامل، والتحقق المستقل من توقيعات المعاملات، إجراءات مهمة لتقليل المخاطر ذات الصلة.
ما هي ثغرة PHP2Shell؟ ولماذا تُعد مشكلة أمنية حرجة؟
PHP2Shell ليس دالة PHP واحدة أو إضافة خارجية. بل هو مصطلح جامع لثغرتين أمنيتين أساسيتين في PHP: CVE-2026-109618 وCVE-2026-109619. تم الكشف عن الثغرتين في 21 أكتوبر 2026. وتنطوي كلتاهما على مشكلات أمنية محتملة في طريقة تعامل PHP مع الطلبات الاستثنائية وحالات الذاكرة، وحصلتا على درجة 9.2 وفق CVSS v4.0، ما يضعهما ضمن فئة الخطورة الحرجة.
بخلاف ثغرات تطبيقات PHP التقليدية، تحدث PHP2Shell داخل بيئة تشغيل PHP. وهذا يعني أنه حتى إذا طبّق مطورو المواقع تصفية قياسية لإدخالات المستخدمين، ولم يحتوِ التطبيق نفسه على ثغرات واضحة مثل حقن SQL أو تحميل الملفات، فقد تبقى مكوّنات PHP الأساسية عرضة للهجوم بسبب هذه الثغرات.
يكمن الخطر الأساسي لـ PHP2Shell في أن المهاجمين قد لا يحتاجون إلى تسجيل الدخول مسبقًا إلى الموقع المستهدف. فقد تتاح لهم فرصة لإحداث عمليات غير طبيعية في الذاكرة عبر طلبات مُعدّة خصيصًا، وتحقيق تنفيذ التعليمات البرمجية عن بُعد لاحقًا. وتعتمد ظروف الاستغلال الفعلية على إصدار PHP ووضع تشغيل الخادم وإعدادات النشر. ولا تملك جميع مواقع PHP سطح الهجوم نفسه تمامًا.
| معرّف الثغرة |
المشكلة الأساسية |
الأثر الأمني المحتمل |
| CVE-2026-109618 |
خطأ في حالة الذاكرة أثناء معالجة استثناء نفاد الذاكرة (OOM) |
تنفيذ التعليمات البرمجية عن بُعد |
| CVE-2026-109619 |
استخدام مراجع ذاكرة غير صالحة أثناء معالجة الطلبات والتنظيف |
تنفيذ التعليمات البرمجية عن بُعد، كشف معلومات الذاكرة |
أصدرت PHP رسميًا إصدارات مصححة، وتوصي بوضوح بأن يقوم المستخدمون المتأثرون بالترقية في أقرب وقت ممكن.
كيف يؤدي PHP2Shell إلى تنفيذ التعليمات البرمجية عن بُعد؟
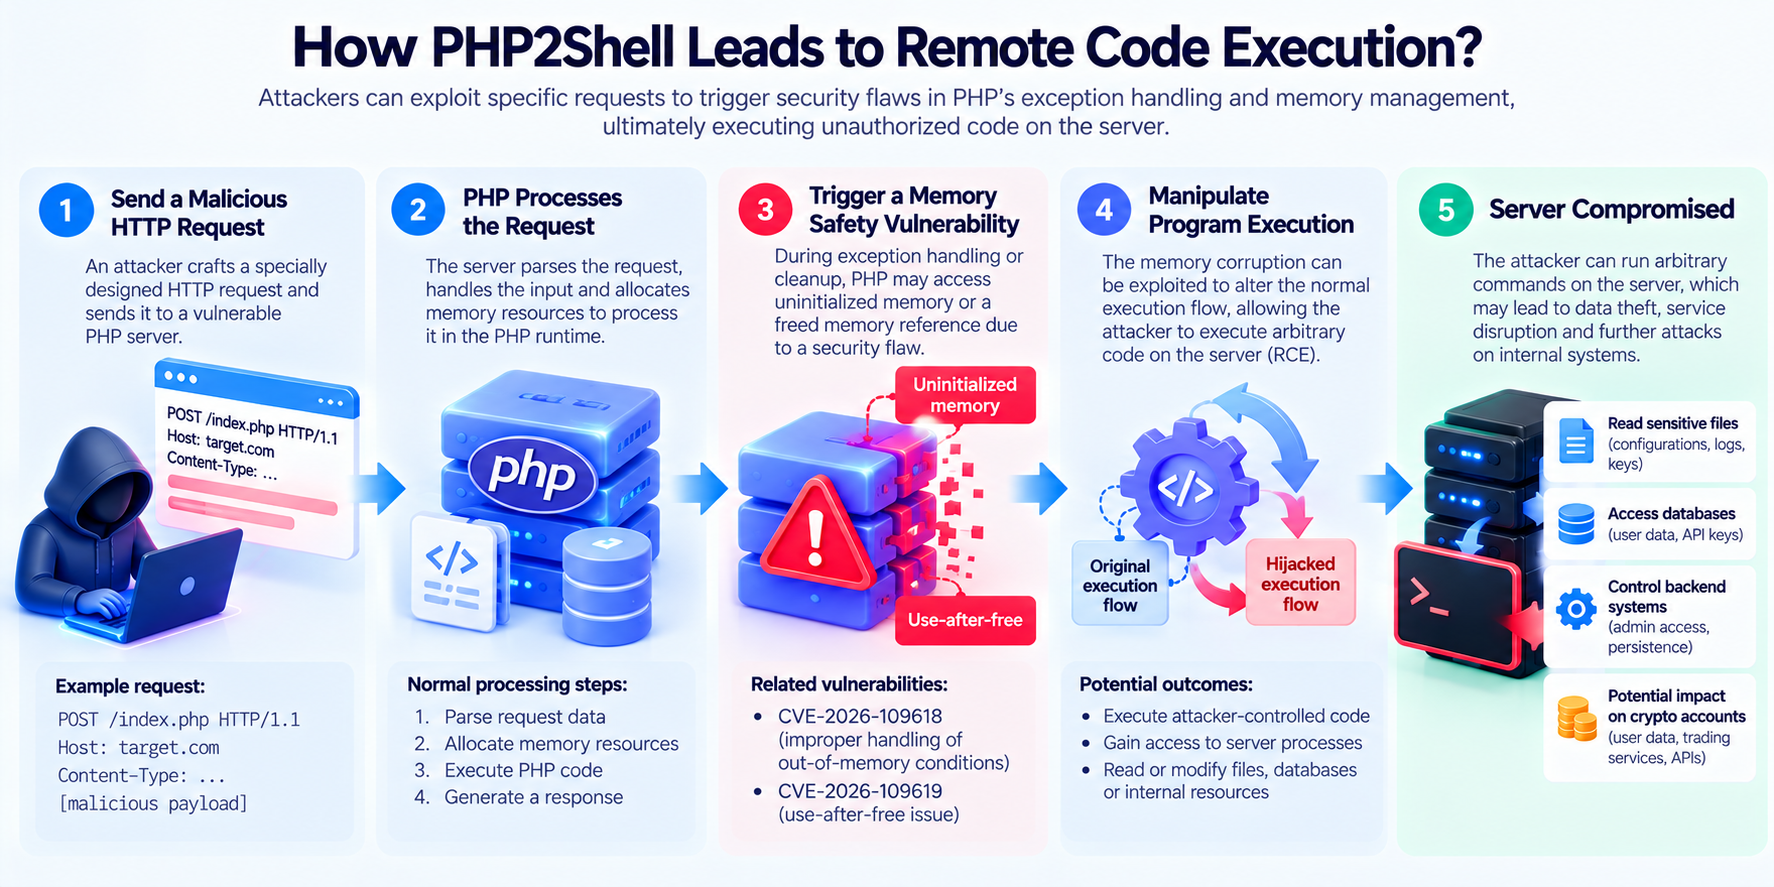
لفهم مخاطر PHP2Shell، من الضروري أولًا فهم كيفية معالجة خوادم PHP لطلبات المستخدمين.
عندما يزور المستخدم موقعًا إلكترونيًا، أو يرسل نموذجًا، أو يستدعي واجهة API، يمرر خادم الويب الطلب المعني إلى بيئة تشغيل PHP لمعالجته. تحلل PHP بيانات الطلب، وتنفذ تعليمات التطبيق البرمجية، ثم تعيد النتيجة إلى المستخدم. وخلال هذه العملية، يحتاج الخادم إلى تخصيص الذاكرة وحفظ حالة الطلب وتحرير الموارد ذات الصلة بعد انتهاء الطلب.
في الظروف العادية، ينبغي أن تنظف PHP الموارد المخصصة بأمان حتى عند فشل معالجة الطلب. لكن الثغرتين المرتبطتين بـ PHP2Shell تحدثان تحديدًا أثناء معالجة الاستثناءات وتنظيف الذاكرة.
ترتبط CVE-2026-109618 بمعالجة نفاد الذاكرة. فعندما يحدث فشل في تخصيص الذاكرة أثناء تحليل PHP لطلب ما، قد لا تكون بعض البيانات الداخلية قد تمت تهيئتها بالكامل بعد. وإذا تعامل روتين تنظيف لاحق مع هذه البيانات بشكل غير صحيح على أنها حالة صالحة، فقد يحدث تلف في الذاكرة.
تنطوي CVE-2026-109619 على مراجع ذاكرة غير صالحة أثناء معالجة الطلبات. فعندما تكون بعض الموارد قد حُررت بالفعل، لكن المؤشرات أو الحالات المرتبطة بها لا تزال محفوظة، فقد تصل العمليات اللاحقة بشكل غير صحيح إلى مناطق ذاكرة لم تعد صالحة. ويُعرف هذا النوع من المشكلات عادةً باسم use-after-free.
عند استيفاء شروط استغلال محددة، قد يستخدم المهاجمون أخطاء الذاكرة هذه لتغيير مسار التنفيذ الطبيعي للبرنامج وجعل الخادم يشغّل تعليمات برمجية غير مصرّح بها. وتكون صلاحيات التنفيذ مقيدة عمومًا بصلاحيات حساب عامل PHP. ومع ذلك، إذا كانت صلاحيات الخادم مُعدة بشكل غير سليم، فقد يظل المهاجمون قادرين على الوصول إلى ملفات حساسة أو محاولة توسيع نطاق سيطرتهم.
ومن المهم ملاحظة أن المخاطر الفعلية تختلف بحسب أوضاع النشر. فعلى سبيل المثال، تم التحقق من بعض مسارات الاستغلال التي تشمل Apache mod_php، بينما لا تتطابق شروط التفعيل وقابلية الاستغلال في البيئات الأخرى، مثل PHP-FPM، تمامًا.
ما إصدارات PHP وبيئات الخوادم المتأثرة بـ PHP2Shell؟
يؤثر PHP2Shell في إصدارات متعددة من PHP لا تزال قيد الاستخدام. وفي 21 أكتوبر 2026، أصدرت PHP التحديثات الأمنية المقابلة لإصلاح الثغرتين الحرجتين.
اعتبارًا من 27 أكتوبر 2026، الإصدارات الأساسية المتأثرة والمصححة هي كما يلي:
| فرع PHP |
الإصدارات المتأثرة |
الإصدار المصحح |
| PHP 8.2 |
قبل 8.2.35 |
8.2.35 |
| PHP 8.3 |
قبل 8.3.36 |
8.3.36 |
| PHP 8.4 |
قبل 8.4.27 |
8.4.27 |
| PHP 8.5 |
قبل 8.5.12 |
8.5.12 |
قد تتأثر إصدارات PHP الأقدم أيضًا بمشكلات ذات صلة. وبالنسبة إلى الإصدارات التي لم تعد مدعومة رسميًا، يحتاج المطورون إلى التأكد مما إذا كان موزعو أنظمة التشغيل أو خدمات الصيانة التجارية يوفرون تصحيحات أمنية، بدلًا من الاعتماد على أرقام الإصدارات وحدها لتقييم المخاطر.
بالإضافة إلى ذلك، قد تعالج بعض توزيعات Linux الثغرات عبر نقل التصحيحات الأمنية إلى الإصدارات السابقة، فتطبّق الإصلاح مع الاحتفاظ برقم الإصدار الأصلي. لذلك، يتطلب تحديد ما إذا كان الخادم آمنًا التحقق من إصدار بناء الحزمة الفعلي ومن إرشادات الأمان الخاصة بالمورّد معًا.
من حيث أساليب النشر، قد يشمل PHP2Shell بيئات تشغيل PHP مثل Apache mod_php وPHP-FPM وphp-cgi وFrankenPHP وغيرها. لكن شروط قابلية الاستغلال تختلف بين الأوضاع. ويجب على مسؤولي الخوادم تقييم الأثر بناءً على حزمة التقنيات الخاصة بهم، بدلًا من افتراض إمكانية اختراق كل موقع يستخدم PHP بالطريقة الهجومية نفسها.
لماذا قد يهدد PHP2Shell أمن حسابات تداول العملات الرقمية؟
تتكون منصات تداول العملات الرقمية عادةً من أنظمة مستقلة متعددة، تشمل تسجيل دخول المستخدمين والتحقق من الهوية ومطابقة الصفقات وإدارة الحسابات وحفظ الأصول والموافقة على السحوبات والتحكم في المخاطر.
يؤثر PHP2Shell مباشرةً في خوادم PHP الضعيفة، وليس في شبكة البلوكشين نفسها. وإذا كان الموقع العام لمنصة ما أو خدمتها الخلفية يستخدم إصدار PHP متأثرًا، فقد يحاول المهاجمون الوصول إلى الخادم المرتبط عبر الثغرة.
بعد اختراق الخادم، قد يبحث المهاجمون عن معلومات الاتصال بقاعدة البيانات، أو بيانات جلسات المستخدمين، أو بيانات اعتماد API، أو إعدادات حساسة أخرى. وإذا أتاحت هذه المعلومات الوصول إلى نظام إدارة الحسابات، فقد تزيد من خطر كشف معلومات الحساب أو انتحال الهوية.
على سبيل المثال، قد تستخدم منصة خدمات عملات رقمية PHP لتطوير واجهات إدارة الحسابات، وتخزن بيانات اعتماد API داخلية عالية الصلاحيات على خادمها. وإذا حصل مهاجم على حق الوصول إلى الخادم عبر تنفيذ التعليمات البرمجية عن بُعد، فقد يحاول قراءة هذه البيانات واستخدامها لاستدعاء واجهات أعمال لا ينبغي أن تكون متاحة للعامة.
ومع ذلك، لا يعني هذا أن المهاجمين يستطيعون سحب جميع أصول المستخدمين مباشرةً. فعادةً ما تعزل منصات التداول الناضجة القدرات الحرجة، مثل حفظ الأموال وتوقيع المعاملات والموافقة على السحوبات ومصادقة الحسابات، عن خدمات الويب العامة. كما تستخدم ضوابط صلاحيات مستقلة والتحقق من المخاطر.
لذلك، يعتمد الأثر الفعلي لـ PHP2Shell في حسابات العملات الرقمية على صلاحيات الخادم وعزل الشبكة الداخلية وإدارة بيانات الاعتماد الحساسة وآليات الموافقة على عمليات الأصول. ولا تعني الثغرة في موقع عام أن نظام حفظ الأصول الأساسي قد تم اختراقه بالفعل.
هل سيكشف PHP2Shell المفاتيح الخاصة لمحافظ ويب3 مباشرةً؟
لا يستطيع PHP2Shell بحد ذاته اختراق المفاتيح الخاصة لمحافظ البلوكشين مباشرةً أو تغيير آليات الأمان التشفيرية للبلوكشين.
بالنسبة إلى المحافظ غير الحاضنة مثل MetaMask، تُدار المفاتيح الخاصة عمومًا بواسطة برنامج محفظة محلي أو أجهزة مادية. وإذا لم يُرفع مفتاح خاص مطلقًا إلى خادم PHP ضعيف، فإن تنفيذ التعليمات البرمجية عن بُعد على ذلك الخادم وحده لا يمكنه عمومًا الحصول على المفتاح الخاص مباشرةً.
ومع ذلك، قد يؤثر اختراق الخادم في مستخدمي المحافظ بطرق أخرى.
فعلى سبيل المثال، بعد السيطرة على الموقع الرسمي لمشروع ويب3، قد يعدّل المهاجم صفحة الواجهة الأمامية لتوجيه المستخدمين إلى ربط محافظهم وتوقيع معاملات خبيثة. وإذا لم يتحقق المستخدمون بعناية من تفاصيل المعاملة، فقد يمنحون دون علمهم تفويضًا لتحويل الرموز أو ينفذون عمليات خطيرة.
ينطوي خطر آخر على الخدمات المرتبطة بالمحافظ. تعتمد بعض تطبيقات ويب3 على الخوادم لتوفير بيانات المعاملات وطلبات التوقيع وإعدادات المستخدمين أو معلومات العمليات عبر السلاسل. وإذا جرى تغيير هذه البيانات بعد اختراق الخادم، فقد يتلقى المستخدمون معلمات معاملات غير صحيحة أو مطالبات تفاعل خبيثة.
لذلك، من الضروري التمييز بين نوعين من المشكلات الأمنية:
يعني كشف المفتاح الخاص أن يحصل المهاجم مباشرةً على مادة المفتاح اللازمة للتحكم في أصول المحفظة. وقد يحدث التوقيع الخبيث دون كشف المفتاح الخاص، عندما يوافق المستخدم بنفسه على معاملة ذات صلاحيات خطيرة.
وبالنسبة إلى مستخدمي المحافظ غير الحاضنة، يكون النوع الثاني غالبًا هو الخطر غير المباشر الأكثر أهمية الذي ينبغي مراقبته.
كيف يختلف PHP2Shell عن ثغرات الويب التقليدية؟
يمكن لكل من PHP2Shell وحقن SQL والبرمجة النصية عبر المواقع (XSS) وثغرات تحميل الملفات تهديد أمن المواقع، لكن جذورها التقنية وأساليب الهجوم فيها تختلف اختلافًا كبيرًا.
يحدث حقن SQL عادةً عندما يفشل التطبيق في معالجة معلمات استعلام قاعدة البيانات بشكل صحيح. وقد يستخدم المهاجمون إدخالات خبيثة لتغيير منطق استعلام قاعدة البيانات. أما XSS فينطوي أساسًا على معالجة غير سليمة لمخرجات صفحة الويب، ما قد يؤدي إلى تشغيل نصوص برمجية خبيثة في متصفح المستخدم.
ما يميز PHP2Shell هو أن الثغرة تحدث في بيئة التشغيل الأساسية لـ PHP. وحتى إذا استخدم التطبيق تصفية شاملة نسبيًا للإدخالات والتحقق من الصلاحيات، فقد تستمر عيوب سلامة الذاكرة في المكونات الأساسية في توفير نقطة دخول للهجمات.
| بُعد المقارنة |
PHP2Shell |
حقن SQL |
XSS |
| موقع الثغرة |
بيئة تشغيل PHP |
التفاعل بين التطبيق وقاعدة البيانات |
معالجة محتوى الويب |
| الخطر الأساسي |
تنفيذ التعليمات البرمجية عن بُعد، كشف الذاكرة |
كشف البيانات، التلاعب بالبيانات |
تنفيذ نصوص برمجية خبيثة في المتصفح |
| هل يمكن أن يؤثر في الخادم؟ |
نعم |
يعتمد على صلاحيات قاعدة البيانات والنظام |
يؤثر عمومًا في المتصفح |
| تدابير الحماية الأساسية |
تحديث PHP، العزل الأمني |
الاستعلامات ذات المعلمات، أقل الصلاحيات |
ترميز المخرجات، سياسة أمان المحتوى |
| الأثر في مستخدمي العملات الرقمية |
أثر غير مباشر في أمن الحساب والخدمة |
قد يكشف بيانات الحساب |
قد يستدرج إلى عمليات محفظة خطيرة |
ويُظهر هذا أيضًا أن أمن المواقع لا يمكن أن يعتمد فقط على مراجعة التعليمات البرمجية على مستوى التطبيق. إذ تتطلب بيئات تشغيل الخوادم والاعتماديات وإعدادات النظام أيضًا صيانة مستمرة.
كيف ينبغي لمنصات تداول العملات الرقمية ومشاريع ويب3 الحماية من PHP2Shell؟
بالنسبة إلى منصات العملات الرقمية ومشاريع ويب3 التي تستخدم PHP، يتمثل الإجراء الأساسي لمنع PHP2Shell في تثبيت التصحيحات الأمنية الرسمية فورًا والتأكد من تحديث جميع خدمات PHP العاملة حاليًا.
ونظرًا إلى أن الثغرات تحدث في بيئة التشغيل الأساسية لـ PHP، فلا يمكن اعتبار مجرد تعديل تعليمات أعمال الموقع أو إضافة تصفية للإدخالات أو نشر قواعد جدار الحماية العادية إصلاحًا كاملًا. وقد أوضحت PHP أن التحديث إلى إصدار مصحح هو الحل الموثوق. وإلى جانب تحديث الإصدارات، ينبغي أن تركز المنصات على المجالات التالية.
-
إجراء مراجعة شاملة لخدمات PHP. بالإضافة إلى المواقع العامة، افحص الواجهات الإدارية الخلفية وواجهات API الداخلية وبيئات الاختبار والمشاريع القديمة والمكونات الخارجية. فقد تستمر بعض الخدمات الأقل صيانة في تشغيل إصدارات PHP أقدم وتصبح نقاط دخول إلى الشبكة الداخلية.
-
تطبيق مبدأ أقل الصلاحيات. ينبغي ألا تمتلك عمليات عامل PHP صلاحيات غير ضرورية لمسؤول النظام أو وصولًا مباشرًا إلى المفاتيح الخاصة للمحفظة أو أنظمة التوقيع الأساسية أو حسابات قاعدة البيانات عالية الصلاحيات. وحتى إذا وصل مهاجم إلى خدمة ويب، فيجب أن تظل الموارد التي يستطيع الوصول إليها مقيدة.
-
عزل أنظمة عمليات الأصول الحرجة. ينبغي أن تكون لخدمات الحسابات وحفظ الأموال والموافقة على السحوبات وتوقيع المعاملات حدود صلاحيات مستقلة. كما ينبغي استخدام المصادقة متعددة العوامل وحدود المعاملات واكتشاف السلوك غير المعتاد والموافقة المستقلة للعمليات التي تنطوي على تحويلات الأصول، لتقليل المخاطر.
-
تعزيز إدارة بيانات الاعتماد والسجلات. ينبغي تخزين مفاتيح API وكلمات مرور قواعد البيانات والإعدادات الحساسة الأخرى عبر آليات مخصصة لإدارة المفاتيح وتدويرها بانتظام. وبالنسبة إلى الخوادم المشتبه في اختراقها، افحص العمليات غير المعتادة وتغييرات الملفات واتصالات الشبكة وسجلات عمليات الحسابات.
-
إنشاء آلية تحديث مستمرة. يوضح PHP2Shell أن المشكلات الأمنية الخطيرة قد تظهر في بيئات التشغيل الأساسية خلال فترة قصيرة. وتحتاج فرق المشاريع إلى مراقبة الإرشادات الأمنية باستمرار، ووضع عمليات لتصنيف الثغرات واختبار التصحيحات والترقيات الطارئة.
بالنسبة إلى الأنظمة التي لا يمكن ترقيتها فورًا، يمكن لإجراءات مثل تقييد الوصول وعزل الخدمات تقليل التعرض. لكن هذه الإجراءات لا يمكن أن تحل محل التصحيحات الأمنية.
كيف يمكن لمستخدمي العملات الرقمية العاديين حماية حساباتهم ومحافظهم؟
بالنسبة إلى المستخدمين العاديين، يُعد PHP2Shell ثغرة من جانب الخادم لا يمكن عمومًا إصلاحها عبر إجراءات على جهاز شخصي. ولذلك، ينبغي أن يركز المستخدمون بدرجة أكبر على أمن مزودي الخدمة، وأن يقللوا المخاطر غير المباشرة التي قد ينشئها اختراق الخادم.
-
أعط الأولوية لمنصات التداول وخدمات المحافظ ذات آليات الأمان الشاملة، ومكّن المصادقة متعددة العوامل لحسابات التداول. وبالنسبة إلى العمليات التي تنطوي على مبالغ كبيرة من الأصول، يمكن أن تساعد ميزات مثل قوائم السماح لعناوين السحب والتحقق المستقل وإشعارات الأمان في تقليل الخسائر المحتملة بعد انتحال الحساب.
-
لا تدخل عبارة استرداد محفظتك أو مفتاحك الخاص في موقع مشروع. فحتى إذا كان الموقع يعمل بصورة طبيعية لفترة طويلة، فقد يظل عرضة للتعديل الخبيث بعد اختراق الخادم.
-
عند الاتصال بتطبيق ويب3، تحقق من نطاق الموقع ومستلم المعاملة وتفاصيل التفويض. لا توافق على طلبات توقيع غير مألوفة بناءً على مطالبات صفحة الويب أو اسم المشروع فقط.
-
قلل استخدام مفاتيح API ذات الصلاحيات العالية. وإذا احتجت إلى إدارة حساب تداول عبر API، فاضبط الحد الأدنى من الصلاحيات المطلوبة للاستخدام المقصود، وتجنب تمكين صلاحيات السحب عندما لا تكون ضرورية.
-
عندما تنشر منصة تداول أو مشروع ويب3 إعلانًا عن حادث أمني، تأكد أولًا من نطاق التأثير عبر قنواته الموثوقة. لا تنقر على روابط غير مألوفة تدعي توفير ترحيل طارئ للأصول أو تحقق من المحفظة أو تعويض أمني.
لا يمكن لهذه التدابير القضاء على جميع المخاطر من جانب الخادم، لكنها يمكن أن تقلل احتمال تأثير المهاجمين في أصول المستخدمين بشكل إضافي عبر انتحال الهوية أو صفحات التصيد الاحتيالي أو التوقيعات الخبيثة.
هل وقعت بالفعل هجمات واقعية مرتبطة بـ PHP2Shell؟
بعد الكشف عن PHP2Shell في 21 أكتوبر 2026، نشرت مؤسسات أبحاث أمنية ومقدمو خدمات البنية التحتية تباعًا تحليلات للمخاطر وتوصيات للمعالجة. واعتبارًا من 27 أكتوبر 2026، أبلغت بعض المنظمات الأمنية عن محاولات هجوم تستهدف الثغرات ذات الصلة. ومع ذلك، لا يزال الربط بين مسار الهجوم وثغرات CVE المحددة غير مؤكد بالنسبة إلى بعض عمليات التسلل المشتبه في نجاحها.
على سبيل المثال، أبلغت Unit 42 التابعة لـ Palo Alto Networks عن حملة تسلل يُشتبه في ارتباطها بـ PHP2Shell. ومع ذلك، سحبت في 25 أكتوبر، بعد مزيد من التحقيق، تقييمها السابق بشأن العلاقة بين التسلل الأولي وثغرة محددة، مشيرةً إلى أنها لا تستطيع تأكيد ما إذا كان المهاجمون استخدموا PHP2Shell للحصول على وصول أولي.
يوضح هذا التطور ضرورة التمييز بين قابلية الاستغلال التقنية للثغرة ومحاولات الهجوم الواقعية وعمليات التسلل الناجحة التي تم التحقق منها. فهذه الحالات الثلاث ليست متماثلة تمامًا.
بالنسبة إلى قطاع العملات الرقمية، لا تكفي خطورة PHP2Shell وحدها لاستنتاج تعرض منصة تداول كبرى للهجوم. كما لا يمكن عزو كل حادثة سرقة حسابات يُبلغ عنها في السوق إلى هذه الثغرة.
ومع ذلك، ينطوي PHP2Shell على تقنية خوادم مستخدمة على نطاق واسع ويحمل خطرًا خطيرًا لتنفيذ التعليمات البرمجية عن بُعد. لذلك، ينبغي للمطورين ومقدمي الخدمات اتخاذ تدابير معالجة في الوقت المناسب.
الخلاصة
PHP2Shell هو مصطلح جامع لثغرتين أمنيتين حرجتين في نواة PHP كُشف عنهما في أكتوبر 2026: CVE-2026-109618 وCVE-2026-109619. تنشأ المخاطر الأساسية من عيوب أمنية محتملة في طريقة تعامل PHP مع الطلبات الاستثنائية وتنظيف الذاكرة. وفي ظل ظروف محددة، قد يحقق المهاجمون تنفيذًا غير مصرّح به للتعليمات البرمجية عن بُعد.
بالنسبة إلى قطاع العملات الرقمية، يتركز تأثير PHP2Shell أساسًا في طبقات خدمة الويب ونظام الحسابات والبنية التحتية الخلفية. وبعد اختراق الخادم، قد يحاول المهاجمون الوصول إلى بيانات اعتماد حساسة أو التلاعب بواجهات الأعمال أو تعديل الصفحات التي يراها المستخدمون. ومع ذلك، لا يعني هذا أن بروتوكول البلوكشين قد تم اختراقه أو أن المفاتيح الخاصة في المحافظ غير الحاضنة ستنكشف تلقائيًا.
توضح هذه الحادثة بشكل إضافي أن أمن الأصول الرقمية لا يعتمد فقط على البلوكشين والعقود الذكية، بل يعتمد أيضًا على موثوقية البنية التحتية التقليدية للإنترنت. وتمثل إدارة تصحيحات الخوادم وعزل الصلاحيات ومصادقة الحسابات والتحقق من توقيعات المعاملات مكونات مهمة لنظام أمان شامل.
بالنسبة إلى المطورين، تمثل ترقية إصدارات PHP المتأثرة فورًا الأولوية القصوى. أما بالنسبة إلى المستخدمين العاديين، فتظل حماية بيانات اعتماد الحسابات، وتفويض معاملات المحافظ بعناية، ومتابعة الإعلانات الأمنية الموثوقة، إجراءات أساسية لتقليل المخاطر.
الأسئلة الشائعة
ما هو PHP2Shell؟
PHP2Shell هو مصطلح جامع لثغرتي PHP الأساسيتين CVE-2026-109618 وCVE-2026-109619. وتنطويان على مشكلات في معالجة الطلبات الاستثنائية وسلامة الذاكرة قد تؤدي إلى تنفيذ التعليمات البرمجية عن بُعد.
ما مدى خطورة PHP2Shell؟
تحمل كلتا الثغرتين درجة 9.2 وفق CVSS v4.0، ما يضعهما ضمن فئة الخطورة الحرجة. وفي ظل ظروف نشر محددة، قد يستغل المهاجمون غير المصادق عليهم الثغرات لتنفيذ تعليمات برمجية من جانب الخادم.
هل سيسرق PHP2Shell الأصول من محافظ العملات الرقمية مباشرةً؟
لن يؤدي تلقائيًا إلى سرقة أصول المحفظة. ويتوقف الأثر الفعلي على ما إذا كان الخادم يمتلك وصولًا إلى بيانات اعتماد حساسة أو مفاتيح خاصة أو أنظمة توقيع المعاملات، وعلى ما إذا كان المهاجم يستطيع تجاوز ضوابط الأمان ذات الصلة.
ما إصدارات PHP المتأثرة بـ PHP2Shell؟
تشمل الإصدارات المتأثرة الأساسية الإصدارات السابقة لـ PHP 8.2.35 و8.3.36 و8.4.27 و8.5.12 على التوالي. وقد تتأثر فروع PHP الأقدم أيضًا، وينبغي التحقق منها مقارنةً بالتحديثات الأمنية التي يوفرها الموزعون المعنيون.
كيف يختلف PHP2Shell عن ثغرات العقود الذكية؟
يؤثر PHP2Shell في بيئة تشغيل PHP من جانب الخادم، بينما تحدث ثغرات العقود الذكية في تعليمات العقود البرمجية أو منطق الأعمال المنشور على البلوكشين. وقد يؤثر كلاهما بصورة غير مباشرة في أمن الأصول الرقمية، لكن جذورهما التقنية مختلفة.
هل يتطلب PHP2Shell تسجيل دخول المستخدم قبل إمكانية تفعيله؟
لا تتطلب بعض مسارات الهجوم التي تم التحقق منها تسجيل المهاجم الدخول إلى الموقع مسبقًا. ومع ذلك، تعتمد ظروف الاستغلال المحددة على إصدار PHP ووضع تشغيل الخادم وإعدادات النشر.
إذا كان المفتاح الخاص للمحفظة مخزنًا محليًا لدى المستخدم فقط، فلا يستطيع PHP2Shell عمومًا الحصول عليه مباشرةً. ومع ذلك، قد يستدرج موقع ويب3 مخترق المستخدمين إلى تنفيذ معاملات خبيثة، لذا ينبغي التحقق بعناية من طلبات التوقيع.
كيف يمكن إصلاح PHP2Shell؟
ثبّت التصحيحات الأمنية التي توفرها PHP أو موزع نظام التشغيل، وتأكد من أن خدمات PHP ذات الصلة أعادت تحميل بيئة التشغيل المحدّثة. لا يمكن لجدران الحماية أو تصفية الإدخالات وحدها أن تحل محل المعالجة.
هل أثّر PHP2Shell بالفعل في منصات تداول العملات الرقمية؟
اعتبارًا من 27 أكتوبر 2026، لا توجد أدلة عامة موثوقة كافية تثبت أن أي منصة تداول عملات رقمية كبرى قد تعرضت لاختراق ناجح بسبب PHP2Shell. ولا يمكن مساواة وجود ثغرة مباشرةً بخسائر أصول فعلية.
كيف يمكن للمستخدمين العاديين الحماية من المخاطر المرتبطة بـ PHP2Shell؟
مكّن المصادقة متعددة العوامل، واحمِ بيانات اعتماد API للحساب، ولا تقدّم عبارات استرداد المحفظة إلى المواقع الإلكترونية، وتحقق من توقيعات معاملات ويب3، وتابع الإعلانات الأمنية للمنصة عبر القنوات الموثوقة.