مناسب للقراء الجدد على الحفظ الذاتي، أو الذين يستخدمون بالفعل إضافات المتصفح والمحافظ المادية لكنهم ما زالوا يخلطون بين أمان الحساب وأمان المفاتيح. يتعلق أمان محفظة العملات الرقمية بـتأمين الأصول الرقمية: يركز الأول على سلطة التوقيع وسطح الهجوم، بينما يميل الثاني إلى تخزين الأصول ووسائل الحماية من جانب المنصة. تبدأ الخطوات اليومية بـنسخ العبارة الأولية احتياطيًا وتستمر بإجراء فحوصات التصيد الاحتيالي للمحفظة قبل التوقيع.
أبرز النقاط
- يتمحور أمان المحفظة حول التحكم في سلطة التوقيع؛ بينما يحمي أمان حساب المنصة أساسًا قنوات تسجيل الدخول والسحب، وهذان الأمران غير قابلين للاستبدال.
- عند تسرب عبارة أولية أو مفتاح خاص، لا توجد آلية «إعادة تعيين كلمة المرور» كما في المواقع الإلكترونية؛ يجب نقل الأصول إلى عناوين مشتقة من عبارة أولية جديدة تمامًا.
- تكشف المحافظ الساخنة والباردة ومحافظ الحفظ لدى طرف ثالث عن أسطح مختلفة للمخاطر؛ وينبغي تقييم المخاطر عبر الإنترنت وخارجه ومخاطر الطرف المقابل بصورة منفصلة.
- تشمل مسارات الهجوم الشائعة مواقع التصيد الاحتيالي، وموافقات الرموز الخبيثة، وتسميم العناوين الشبيهة، وطلبات التوقيع الأعمى.
- يؤدي وضع الرصيد بالكامل في محفظة ساخنة إلى تعظيم الخسارة إذا نجح أحد مسارات الهجوم؛ ويفصل التخزين متعدد الطبقات بين الإنفاق اليومي والحيازات طويلة الأجل.
ما أمان محفظة العملات الرقمية، وما الذي يحميه؟
يحمي أمان محفظة العملات الرقمية الجهة التي يمكنها توقيع المعاملات على البلوكشين، وليس جلسة تسجيل الدخول إلى تطبيق. تدير محفظة العملات الرقمية المفاتيح العامة والخاصة بدلًا من تخزين العملات مباشرة. تنتمي الأصول على البلوكشين إلى العناوين؛ فالعنوان العام المشتق من مفتاح عام هو ما يستخدمه الآخرون لإرسال الأموال، بينما يُستخدم المفتاح الخاص لتفويض المعاملات أو الإنفاق من ذلك العنوان. برنامج المحفظة ليس سوى واجهة للحفظ والتوقيع لأزواج المفاتيح؛ وما يحدد وجهة الأصول هو ما إذا كانت سلطة التوقيع تبقى حصرًا لدى الحائز.
ارسم حدًا فاصلًا واضحًا بين ذلك وبين أمان حساب المنصة: فعادةً ما تشمل وسائل حماية المنصة كلمات المرور، والمصادقة الثنائية، والقوائم البيضاء للسحب، وإدارة الأجهزة للحد من مخاطر الاستيلاء على الحساب والسحب غير المصرح به. في جانب الحفظ الذاتي، بمجرد حصول المهاجم على عبارة أولية أو مفتاح خاص، أو خداع الحائز للحصول على توقيع عالي الصلاحيات، يمكن غالبًا نقل الأصول على البلوكشين دون أن يتمكن فريق الدعم من تجميد التحويل أو عكسه. لذلك، يساوي أمان محفظة العملات الرقمية التحكم في سلطة التوقيع، وليس أمان حساب المنصة. تتوافق أشكال المحافظ وأساسيات المفاتيح مع كيفية تمييز محفظة العملات الرقمية بين تصاميم الحفظ لدى طرف ثالث والحفظ الذاتي.
ما المخاطر التي تكشف عنها المحافظ الساخنة والباردة ومحافظ الحفظ لدى طرف ثالث؟
تنطوي الأشكال الثلاثة على مخاطر مختلفة، ولا ينبغي جمعها تحت مفهوم مبهم واحد لـ«الشعور بالأمان».
| نوع المحفظة |
مكان وجود المفاتيح تقريبًا |
التعرض الرئيسي |
الاستخدام المعتاد |
| المحفظة الساخنة |
هاتف/حاسوب متصل بالإنترنت، أو إضافة متصفح، أو محافظ برمجية أخرى متصلة بالإنترنت |
البرمجيات الخبيثة، وصفحات التصيد الاحتيالي، والموافقات الخبيثة، واختطاف الحافظة |
التفاعل اليومي المحدود والتوقيع المتكرر |
| المحفظة الباردة |
محفظة مادية غير متصلة بالإنترنت أو وسيط مفاتيح آخر غير متصل؛ جهاز مادي يُستخدم للتخزين الآمن للمفاتيح الخاصة |
الفقدان المادي، والتزييف في سلسلة التوريد، وأخطاء النسخ الاحتياطي، والهندسة الاجتماعية للحصول على العبارة الأولية |
الاحتفاظ متوسط إلى طويل الأجل، والأرصدة الكبيرة التي نادرًا ما تُنقل |
| محفظة الحفظ لدى طرف ثالث |
تخزين مفاتيح تديره جهة مقدمة للخدمة بدلًا من امتلاك المستخدمين للمفاتيح |
الطرف المقابل في المنصة، والاستيلاء على الحساب، وتجميد السحب والامتثال |
مطابقة أوامر التداول والإيداعات/السحوبات |
تتميز المحافظ الساخنة بالسهولة لأنها تستطيع التوقيع في أي وقت، وهذا يعني أن بيئة التوقيع تبقى ضمن سطح الهجوم عبر الشبكة. تؤكد إرشادات أمان المحافظ من Bitcoin.org على النسخ الاحتياطية والحفظ خارج الإنترنت: فلا ينبغي أن تبقى الأرصدة الكبيرة طويلة الأجل في إعدادات توقيع متصلة بالإنترنت دائمًا. تقلل المحافظ الباردة مخاطر الإصابة المباشرة والتوقيع الفوري الناتج عن التصيد الاحتيالي، لكنها لا تمنع الاطلاع على العبارة الأولية أو النسخ الاحتياطية للصور السحابية أو استبدال الأجهزة. تستبدل ترتيبات الحفظ لدى طرف ثالث ضوابط مخاطر المنصة بتعرض أكبر لمخاطر الطرف المقابل وطبقة الحساب.
ويتمثل نمط أكثر استدامة في المزج بين محفظة ساخنة صغيرة للتفاعل، ونقطة تخزين باردة بعبارة أولية مستقلة للحيازات، ورصيد تداول يُدار بموجب قواعد أمان حساب المنصة، بدلًا من تكديس جميع المخاطر في نوع واحد من المحافظ.
لماذا لا يمكنك «إعادة تعيين كلمة مرور» بعد تسرب عبارة أولية أو مفتاح خاص؟
لا «تتذكر» السلاسل حسابات المواقع الإلكترونية؛ بل تتحقق فقط مما إذا كان التوقيع التشفيري يطابق عنوانًا. يربط BIP-39 عبارة تذكيرية سهلة القراءة للبشر بعبارة أولية، ثم يشتق المفاتيح الخاصة وأشجار العناوين؛ وتُعد العبارة الأولية مادة المفتاح الجذرية. لا يوجد مفتاح مركزي لإبطال كلمة مرور قديمة وفرض كلمة جديدة.
ينتج عن ذلك نتائج تختلف عن الحساب المصرفي: بعد تسرب عبارة أولية أو مفتاح خاص، يستطيع المهاجم استعادة التحكم بالعنوان نفسه في أي محفظة متوافقة؛ أما شاشات قفل التطبيق وأرقام التعريف الشخصية فلا تحمي إلا مدخل الجهاز، ولا يمكنها جعل «العبارة الأولية القديمة» غير صالحة على البلوكشين. الاستجابة الصحيحة هي نقل الأصول، ما دامت لا تزال تحت السيطرة، إلى عناوين مشتقة من عبارة أولية مولدة حديثًا وإيقاف استخدام كل نسخة احتياطية للعبارة الأولية القديمة. إن عبارة «غيّر كلمة المرور وستكون آمنًا» هي عادة مرتبطة بالحسابات المركزية؛ ولا يمكن إصلاح تسرب العبارة الأولية بإعادة تعيين كلمة المرور، بل فقط بالانتقال إلى عبارة أولية جديدة.
ما هجمات المحافظ الشائعة: التصيد الاحتيالي والموافقات الخبيثة وتسميم العناوين؟
لا تسرق التهديدات الشائعة المفتاح الخاص مباشرة دائمًا؛ بل تستدرج غالبًا توقيعًا صالحًا واحدًا أو توجه التحويل إلى عنوان مهاجم.
التصيد الاحتيالي: تدفع المواقع الرسمية المزيفة أو محادثات الدعم أو صفحات الإسقاط الجوي أو طلبات «مزامنة المحفظة» المستخدمين إلى إدخال العبارة الأولية أو تنزيل عميل مزيف. لا ينبغي استخدام العبارات الأولية إلا في سياقات النسخ الاحتياطي خارج الإنترنت؛ وأي صفحة ويب أو موظف دعم يطلب عبارة أولية يُعد أمرًا غير طبيعي.
الموافقة الخبيثة: في نماذج على نمط ERC-20، يمكن للمستخدمين تفويض عقد بإنفاق بدل رمز معين. يخفي المهاجمون واجهات إصدار أو مطالبة ضمن طلبات بدل غير محدود أو جهات إنفاق مشبوهة، ثم ينقلون الرموز لاحقًا دون الحاجة إلى سرقة المفتاح الخاص مجددًا. قبل التوقيع، تحقق من العقد والبدل والنطاق ومعرف السلسلة.
تسميم العناوين: تشجع التحويلات الواردة الصغيرة أو العناوين الشبيهة المزروعة في السجل على نسخ عنوان خاطئ من «التحويلات الأخيرة». ينبغي أن تأتي عناوين الاستلام من دفتر عناوين موثوق أو من فحص ثانٍ للبداية والنهاية.
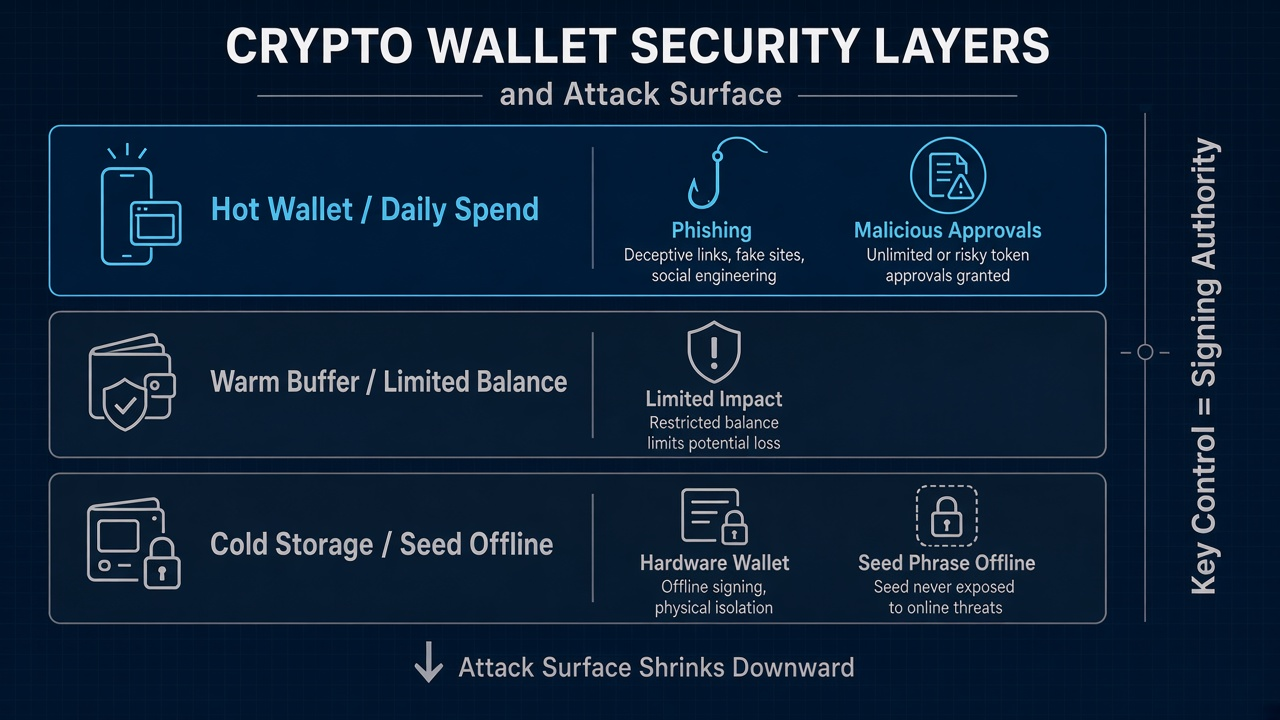 الشكل 1. سطح هجوم المحفظة وطبقات التحكم بالمفاتيح: تقع المحافظ الساخنة في أعلى مقياس التعرض، بينما يعزل التخزين البارد والعبارات الأولية غير المتصلة سلطة التوقيع.
التوقيع الأعمى خطير بالقدر نفسه: فعندما تعرض المطالبة «بيانات غير معروفة» فقط أو سلسلة سداسية عشرية طويلة، يمنح الحائز سلطة التوقيع بعواقب مجهولة. تعتبر قائمة التحقق لأمان المحافظ من Ledger Academy تحديثات البرامج والتعرف على التطبيقات المزيفة والحفظ غير المتصل للعبارة الأولية وسائل دفاع أساسية.
كيف يقلص التخزين متعدد الطبقات والعادات اليومية سطح الخسارة؟
لا يلغي التخزين متعدد الطبقات جميع المخاطر؛ لكنه يحد من حجم الخسارة التي قد يسببها اختراق واحد.
-
الطبقة اليومية الساخنة: احتفظ فقط بأرصدة صغيرة لازمة للتفاعل ورسوم الغاز؛ وافترض أن الجهاز قد يتعرض للتصيد الاحتيالي.
-
طبقة الاحتياطي: أرصدة متوسطة في عناوين يتم التوقيع منها بوتيرة أقل؛ اعزلها عن العبارة التذكيرية للمحفظة الساخنة حتى لا تغطي عبارة أولية واحدة كامل الرصيد.
-
طبقة الحيازة الباردة: حيازات كبيرة طويلة الأجل على عبارة أولية مستقلة، ويفضل أن تكون مولدة واحتياطية خارج الإنترنت؛ استخدم BIP-39 لفهم قائمة الكلمات والمجموع الاختباري، وأبعد صور العبارات الأولية عن ألبومات السحابة وسجل المحادثات.
تحدد العادات اليومية أيضًا ما إذا كان الاختراق سينجح: لا تترك كامل الرصيد في محفظة ساخنة للراحة، إذ إن «جميع الأموال في محفظة ساخنة» يزيد خسائر التصيد الاحتيالي والبرمجيات الخبيثة والموافقات الخبيثة إلى أقصى حد؛ وتعامل مع التطبيقات اللامركزية غير المألوفة باعتبارها عالية المخاطر افتراضيًا؛ فما زالت المحافظ المادية تتطلب قراءة ما يتم توقيعه؛ وتحقق من النسخ الاحتياطية قبل نقل الأموال إليها.
ما مزايا وقيود محافظ الحفظ الذاتي؟
يعني الحفظ الذاتي أن يحتفظ المستخدمون بمفاتيحهم مباشرة بدلًا من الاعتماد على مزود خدمة، ولذلك يتحكمون بالأصول الرقمية ويحميها بأنفسهم: فلا يلزم أن يرتبط التعرض بالكامل بطرف مقابل واحد للحفظ، وهو المدخل الافتراضي إلى DeFi وNFTs والتطبيقات متعددة السلاسل. بالنسبة إلى المجموعات أو المؤسسات، يمكن للمحافظ متعددة التوقيعات تقليل مخاطر نقطة الفشل الوحيدة لأن أطرافًا متعددة تستخدم موافقات منفصلة لتوقيع المعاملات قبل نقل الأموال. والقيود واضحة بالقدر نفسه: فالتحويلات الخاطئة والموافقات الخاطئة وتسرب العبارات الأولية لا يمكن عادةً عكسها عبر الدعم؛ كما يتطلب الحفاظ على سلامة النسخ الاحتياطية والموافقات حدًا أدنى من إجراءات الأمان؛ ويعني فقدان النسخة الاحتياطية الوحيدة فقدان التحكم.
يناسب الحفظ لدى طرف ثالث رصيد التداول والعمليات الأبسط، لكنه ليس «حفظًا ذاتيًا متقدمًا». قسّم حسب الغرض: رصيد التداول ضمن أنظمة أمان حساب المنصة، والحيازة الذاتية طويلة الأجل ضمن أنظمة التحكم بالمفاتيح.
الملخص
تتمثل الفكرة الأساسية لأمان محفظة العملات الرقمية في أن الأصول تتبع سلطة التوقيع. تكشف إعدادات المحافظ الساخنة والباردة والحفظ لدى طرف ثالث عن أسطح هجوم مختلفة؛ وعند اختراق عبارة أولية أو مفتاح خاص، لا توجد إعادة تعيين لكلمة المرور، بل انتقال فقط إلى عبارة أولية جديدة؛ وعادةً ما تؤدي عمليات التصيد الاحتيالي والموافقات الخبيثة وتسميم العناوين إلى توقيع صالح واحد أو تحويل مكتوب إلى عنوان خاطئ. يقلل التخزين متعدد الطبقات وفحوصات ما قبل التوقيع من سطح الخسارة.
الأسئلة الشائعة
ما أمان محفظة العملات الرقمية؟
يعني أمان محفظة العملات الرقمية التحكم في المفاتيح الخاصة والعبارات الأولية وسلطة التوقيع على البلوكشين الناتجة عنها والدفاع عنها. تدير المحفظة المفاتيح الخاصة والعامة، وليس الأصول نفسها التي تبقى على البلوكشين؛ ومن يستطيع توقيع معاملة يستطيع نقل الأصول من العنوان المطابق، بينما يشمل زوج المفاتيح العام والخاص العنوان العام المستخدم لاستلام العملات الرقمية. وهو يحمي مادة المفاتيح وحدود الموافقات، وليس كلمات مرور تسجيل الدخول إلى المنصة نفسها.
كيف تحمي محفظة عملات رقمية؟
احتفظ بالعبارات الأولية والمفاتيح الخاصة خارج الإنترنت ومعزولة، واستخدم كلمة مرور قوية لتطبيقات المحفظة أو الخدمات المتصلة ذات الصلة، واعتمد على أساليب متنوعة لحماية الوصول؛ وقسّم الأرصدة حسب الغرض بحيث لا يبقى كامل الرصيد في محفظة ساخنة أبدًا؛ وقبل التوقيع، تحقق من النطاق والسلسلة وحجم البدل وعنوان الاستلام؛ وثبّت العملاء وحدّثهم فقط من مصادر يمكن التحقق منها بشكل مستقل. وعلى هاتف محمول مدعوم، يمكن لأساليب المصادقة البيومترية مثل التعرف على الوجه إضافة طبقة إضافية عبر المصادقة البيومترية.
هل يمكنك إعادة تعيين كلمة المرور بعد تسرب عبارة أولية؟
لا. ترتبط العبارة الأولية بمادة جذرية يمكن أن تشتق كل مفتاح خاص ذي صلة؛ ولا تملك السلاسل إعادة تعيين مركزية لـ«إبطال العبارة الأولية القديمة وفرض أخرى جديدة». إذا انكشفت العبارة الأولية، انقل الأصول في أقرب وقت ممكن إلى عناوين مشتقة من عبارة أولية مولدة حديثًا، وأوقف استخدام كل نسخة احتياطية وكل نسخة محفظة مرتبطة بالعبارة الأولية القديمة.
هل ينبغي أن تبقى الأصول على منصة أم في محفظة حفظ ذاتي؟
يعتمد ذلك على الاستخدام: فعمليات التداول المتكررة والإيداعات/السحوبات تعتمد غالبًا على أنظمة حسابات المنصات، بينما تعد المحافظ عبر الإنترنت أو المحافظ الرقمية ملائمة، ويوفر الحفظ الذاتي تحكمًا أقوى بالمفاتيح؛ وعادةً ما تتطلب حالات استخدام التمويل اللامركزي الحفظ الذاتي بدلًا من الوصول عبر المنصة فقط. إذا كنت تحتفظ بالعملات الرقمية على المدى الطويل، يفضل كثير من المستخدمين جهازًا ماديًا مثل ledger nano للحماية خارج الإنترنت من التهديدات عبر الإنترنت. ويُعد الاستيلاء على الحساب وتسرب المفاتيح نوعين مختلفين من الأحداث؛ لذا قسّم الأصول بحسب المبلغ ومدى تكرار الحاجة إلى نقل الأموال.
ما الذي ينبغي التحقق منه قبل التوقيع؟
قبل التوقيع، تحقق من تفاصيل المعاملة التي تعرضها المحفظة: تأكد من أن الموقع أو العميل هو المقصود، وأن معرف السلسلة صحيح، وأن بداية ونهاية عنوان الاستلام متطابقتان، وأن جهة إنفاق الرمز والبدل ضروريان، وأن المطالبة لا تعرض بيانات توقيع أعمى غير مفسرة. إذا تعذر تفسير الطلب، ارفض التوقيع وابدأ مجددًا من نقطة دخول موثوقة، لأن معاملات العملات الرقمية الصالحة تعتمد على استخدام المحفظة للمفتاح الخاص لتوقيع التفاصيل الدقيقة المعروضة.