يعتمد أمن الأصول المشفرة ليس فقط على شبكات البلوكشين والعقود الذكية نفسها، بل أيضًا على المحافظ وبيانات اعتماد الحسابات وأجهزة نقاط النهاية وواجهات التداول ومختلف البنى التحتية على السلسلة وخارجها. ومع استمرار تطور الذكاء الاصطناعي في تحليل التعليمات البرمجية وتوليد المعلومات ومعالجة المهام آليًا، قد يستخدم المهاجمون هذه الأدوات لتحسين كفاءة البحث عن الثغرات والتحضير للهجمات. وقد يتمكنون أيضًا من إنشاء رسائل تصيد احتيالي أكثر خداعًا، مما يؤدي إلى تطور بعض المخاطر الأمنية التقليدية.
ومع ذلك، لا يتجاوز الذكاء الاصطناعي حماية الأنظمة تلقائيًا، ولا يجعل كل هجوم سهلًا. وبالنسبة إلى قطاع الأصول المشفرة، تتمثل المهمة الأهم في تحديد نقاط الدخول المحددة للمخاطر التي قد يؤثر فيها الذكاء الاصطناعي، ووضع ضوابط أمنية مناسبة للسيناريوهات المختلفة. تستعرض هذه المقالة المخاطر الرئيسية عبر خمسة مجالات: العقود الذكية، وتفاعلات المحافظ، وبيانات اعتماد الحسابات، وأجهزة نقاط النهاية، والبنية التحتية. كما تقدم تدابير وقائية يمكن لفرق المشاريع ومنصات الأصول الرقمية والمستخدمين الأفراد اعتمادها، وتحلل بشكل أعمق قيمة تطبيق الذكاء الاصطناعي في المراقبة الأمنية وإدارة المخاطر.
النقاط الرئيسية
-
يغيّر الذكاء الاصطناعي طريقة التحضير للهجمات في قطاع الأصول المشفرة. فقد يؤدي تحليل المعلومات وفهم التعليمات البرمجية وتوليد المحتوى إلى تحسين كفاءة بعض أنشطة الهجمات، لكن ذلك لا يعني بالضرورة نجاح الهجوم.
-
تشكل العقود الذكية والمحافظ والبنية التحتية نقاط دخول متعددة للمخاطر. وقد تنشأ المشكلات الأمنية من منطق التعليمات البرمجية، أو تفويض المعاملات، أو بيانات اعتماد الحسابات، أو أجهزة نقاط النهاية، أو تبعيات الأطراف الثالثة.
-
تحتاج فرق المشاريع إلى إنشاء أنظمة مستمرة لإدارة الأمن. وينبغي أن تشكل جرد الأصول، وعمليات تدقيق التعليمات البرمجية، وإدارة الثغرات، وحماية المفاتيح، وعزل الصلاحيات، والاستجابة للحوادث عملية متكاملة.
-
ينبغي أن تركز حماية المستخدمين على التحقق من الهوية ومبدأ أقل الصلاحيات. استخدم الخدمات عبر القنوات الرسمية، واحمِ المفاتيح الخاصة والعبارات الأولية، وتحقق من تفويضات المعاملات، واستخدم أدوات الذكاء الاصطناعي التابعة لأطراف ثالثة بحذر.
-
يمكن للذكاء الاصطناعي دعم الهجمات والدفاع الأمني على حد سواء. إذ يمكن لاكتشاف الحالات الشاذة ومراجعة التعليمات البرمجية وتحليل معلومات التهديدات تحسين كفاءة العمليات الأمنية، لكن الضوابط الأمنية التقليدية والمراجعة البشرية تظل مطلوبة.
لماذا تستحق الهجمات المدعومة بالذكاء الاصطناعي اهتمام قطاع الأصول المشفرة؟
تتسم المشكلات الأمنية في قطاع الأصول المشفرة ببنية واضحة متعددة الطبقات. فقد يعتمد تطبيق للأصول الرقمية في الوقت نفسه على شبكات البلوكشين والعقود الذكية وبرامج المحافظ وإضافات المتصفح وخدمات API والبنية التحتية السحابية ونقاط النهاية الخاصة بالمستخدمين. وقد يؤثر سوء تهيئة الصلاحيات أو عيب في التعليمات البرمجية أو مشكلة في التحقق من الهوية في أي من هذه المجالات على أمن النظام بأكمله. كما أن قابلية التحقق العلني من معاملات البلوكشين وعدم قابلية بعض العمليات للتراجع قد يجعلان للمشكلات الأمنية تأثيرًا مباشرًا على الأصول.
يغيّر تطور الذكاء الاصطناعي طريقة تعامل المهاجمين والمدافعين مع هذه المشكلات. إذ يمكن لقدرات مثل تحليل التعليمات البرمجية وتنظيم المعلومات وتوليد المحتوى وتنسيق المهام آليًا أن تساعد الباحثين الأمنيين على فهم الأنظمة المعقدة بسرعة أكبر. وقد يستخدمها أيضًا جهات خبيثة لتحسين كفاءة التحضير للهجمات. ولا يحتاج المهاجمون بالضرورة إلى تطوير تقنيات هجوم جديدة كليًا. فإذا تمكنوا من استخدام الذكاء الاصطناعي لتحديد نقاط الضعف القائمة بكفاءة أكبر، أو إنشاء محتوى خادع، أو تنظيم عمليات الهجوم، فقد تتغير تكلفة بعض الهجمات ونطاقها.
ومع ذلك، لا يعني الذكاء الاصطناعي بالضرورة نجاح الهجوم، كما لا يعني أن جميع مشاريع الأصول المشفرة تواجه المخاطر نفسها. إذ تختلف المشاريع في هياكلها التقنية وتصميم الصلاحيات وحجم الأصول وقدرات العمليات الأمنية. ويتمثل النهج الأكثر فاعلية لإدارة المخاطر في تحديد نقاط الدخول الرئيسية للهجمات التي قد يؤثر فيها الذكاء الاصطناعي أولًا، ثم إنشاء تدابير وقائية متعددة الطبقات بناءً على أهمية الأصول والعمليات التجارية.
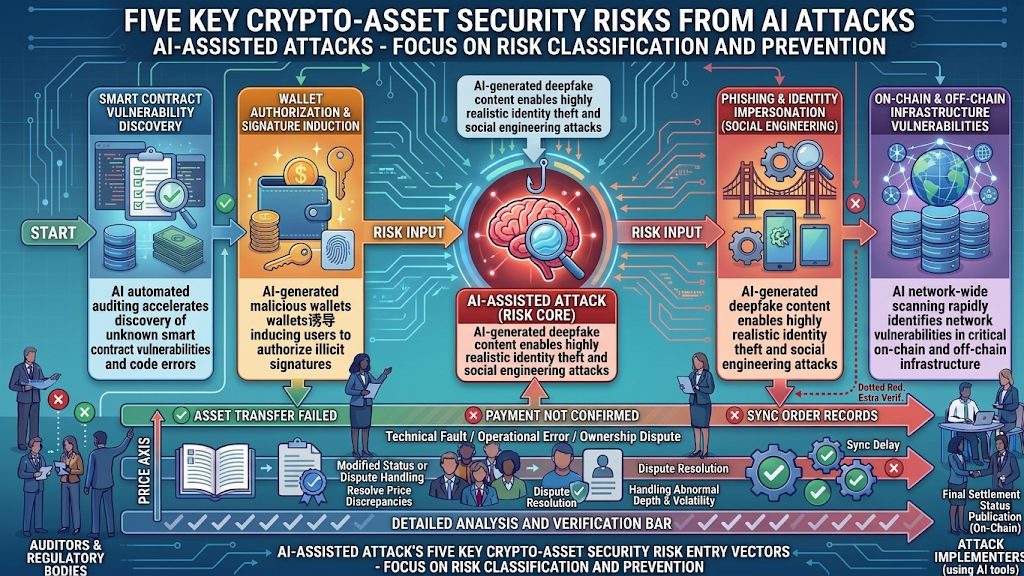
خمسة أنواع من مخاطر الهجمات المدعومة بالذكاء الاصطناعي في قطاع الأصول المشفرة
مخاطر التعليمات البرمجية للعقود الذكية ومنطق الأعمال
تدعم العقود الذكية وظائف مهمة مثل تحويلات الرموز وحفظ الأصول والإقراض والتداول والحوكمة. ويمكن للذكاء الاصطناعي مساعدة المطورين والباحثين الأمنيين على فهم تعليمات العقود البرمجية، ورسم العلاقات بين استدعاءات الدوال، وتحديد المنطق الذي يتطلب مراجعة إضافية. وقد يستخدم المهاجمون أيضًا قدرات مماثلة لتحليل تعليمات العقود المتاحة علنًا، ودراسة أسباب الثغرات التي تم الإفصاح عنها، وتحديد ما إذا كانت مشكلات تصميم مشابهة موجودة في مشاريع أخرى.
تشمل مخاطر العقود الذكية الشائعة التحكم غير الملائم في الوصول، وعدم كفاية التحقق من المدخلات، ومشكلات إعادة الدخول، والاستخدام غير الصحيح لمصادر أسعار أوراكل، وعيوب منطق الأعمال. ويمكن للذكاء الاصطناعي المساعدة في تحديد التعليمات البرمجية المشبوهة، لكن الخطر الفعلي لا يزال يعتمد على تسلسلات الاستدعاء وتغيرات الحالة والتفاعلات مع العقود الخارجية وشروط الصلاحيات. ويجب اختبار المشكلات التي يحددها النموذج ومراجعتها من قبل مختصين. ولا ينبغي التعامل معها مباشرة على أنها ثغرات قابلة للاستغلال.
مخاطر تفاعل المحافظ وتفويض المعاملات
تُعد المحافظ نقاط دخول مهمة للمستخدمين لإدارة المفاتيح والتفاعل مع تطبيقات البلوكشين. وقد يربط المستخدمون محافظهم بالتطبيقات اللامركزية، أو يوقعون المعاملات، أو يمنحون أذونات استخدام الرموز. ولا يحتاج المهاجمون بالضرورة إلى الحصول على المفاتيح الخاصة للمستخدمين مباشرة. فقد يدفعون المستخدمين بدلًا من ذلك إلى توقيع تفويضات خطرة أو تأكيد معاملات لا يفهمونها بالكامل، مما يؤدي إلى فقدان الأصول.
يمكن للذكاء الاصطناعي المساعدة في إنشاء إشعارات مزيفة ورسائل لخدمة العملاء وإعلانات للمشاريع تبدو أكثر طبيعية، مما يجعل بعض المحتوى الخادع أكثر شبهًا باللغة والسيناريوهات المألوفة للمستخدمين. ويحتاج المستخدمون إلى التمييز بين ربط المحافظ وتوقيع الرسائل وتوقيع المعاملات وتفويضات الرموز. وقبل تأكيد أي عملية، ينبغي لهم التحقق من مستلم المعاملة وتغيرات الأصول ونطاق الصلاحيات. ولا ينبغي اعتبار أي طلب عملية يبدو عاديًا موثوقًا لمجرد أنه مكتوب بصياغة احترافية أو تم استلامه عبر قناة تواصل مألوفة.
مخاطر التصيد الاحتيالي وانتحال الهوية
قد تسهّل قدرات الذكاء الاصطناعي على توليد المحتوى تخصيص عمليات التصيد الاحتيالي. إذ يستطيع المهاجمون تعديل النبرة واللغة وسيناريو التواصل لإنشاء رسائل تنتحل صفة منصات التداول أو خدمات المحافظ أو فرق المشاريع أو ممثلي خدمة العملاء. وبالمقارنة مع قوالب التصيد الاحتيالي التقليدية التي تتضمن أخطاء لغوية واضحة، قد يكون من الأصعب التحقق من هذا النوع من المحتوى اعتمادًا على اللغة الظاهرية وحدها.
ينبغي لمستخدمي الأصول المشفرة توخي الحذر بشكل خاص من عمليات الإيردروب المزيفة وإشعارات وجود خلل في الحسابات والمكافآت الترويجية وفرص الاستثمار وطلبات الدعم الفني. وقد يستخدم المهاجمون المعلومات الاجتماعية المتاحة علنًا لمعرفة المشاريع التي يتابعها المستخدمون، ثم إنشاء محتوى خادع أكثر استهدافًا. ولا تعتمد الحماية على التعرف على نوع ثابت واحد من لغة التصيد الاحتيالي. بل ينبغي للمستخدمين التحقق من مصادر المعلومات عبر القنوات الرسمية، وتجنب فتح الروابط غير المعروفة، وعدم تقديم كلمات المرور أو رموز التحقق أو المفاتيح الخاصة أو العبارات الأولية لأي شخص مطلقًا.
مخاطر البرمجيات الضارة وأجهزة نقاط النهاية
قد تؤثر الحالة الأمنية لجهاز نقطة النهاية الخاص بالمستخدم في سلامة المفاتيح الخاصة وبيانات اعتماد الحسابات. وقد تصبح البرمجيات الضارة والتطبيقات المتنكرة في هيئة محافظ وإضافات المتصفح غير المعروفة وملفات التنزيل المعدلة نقاط دخول للهجمات. وقد يساعد الذكاء الاصطناعي المهاجمين على فهم التعليمات البرمجية الضارة القائمة أو تعديل المحتوى أو تنظيم معلومات الهجوم. ومع ذلك، فإن قدرة البرمجيات الضارة على إحداث تأثير فعلي تظل مرتبطة بعوامل مثل صلاحيات النظام وحماية نقطة النهاية وبيئة التشغيل.
ينبغي للمستخدمين تنزيل المحافظ والبرامج ذات الصلة من مصادر موثوقة، وتحديث أنظمة التشغيل ومكونات الأمان في الوقت المناسب، وتجنب تثبيت الإضافات أو البرامج من مصادر غير معروفة. وبالنسبة إلى الأدوات التي تحتاج إلى الوصول إلى المحافظ أو قراءة معلومات الحسابات أو تنفيذ المعاملات، ينبغي للمستخدمين التأكد بعناية من نطاق صلاحياتها. وينبغي لفرق المشاريع والمنصات أيضًا التركيز على التثقيف بشأن أمن نقاط النهاية، واكتشاف عمليات تسجيل الدخول غير الاعتيادية، وآليات حماية الحسابات.
مخاطر البنية التحتية على السلسلة وخارجها وسلسلة التوريد
تمتد البنية التحتية التي تدعم خدمات الأصول المشفرة إلى ما هو أبعد بكثير من العقود الذكية. فهي تشمل أيضًا العُقد وخدمات RPC وواجهات التداول ومصادر أوراكل والجسور عبر السلاسل والخوادم السحابية وتبعيات الأطراف الثالثة. ويمكن للذكاء الاصطناعي مساعدة الفرق الأمنية على تنظيم جرد الأصول وتحليل السجلات وتحديد أنماط الوصول غير الاعتيادية. وقد يستخدم المهاجمون أيضًا المعلومات المتاحة علنًا للبحث عن الخدمات المكشوفة أو عيوب البرامج المعروفة.
تنطوي الجسور عبر السلاسل ومصادر أوراكل والخدمات الخارجية عادةً على علاقات ثقة بين مكونات متعددة. وإذا كان أحد المكونات الرئيسية يتضمن سوء تهيئة للصلاحيات، أو مشكلة في مصدر البيانات، أو ثغرة في تبعية برمجية، فقد يؤثر ذلك في أمن التطبيقات المبنية فوقه. ويتعين على فرق المشاريع إدراج البنية التحتية وسلسلة التوريد ضمن تقييماتها الأمنية الشاملة، بدلًا من الاكتفاء بالتحقق مما إذا كانت تعليمات العقود الذكية قد اجتازت تدقيقًا.
كيف يمكن لفرق المشاريع إنشاء نظام دفاع ضد الهجمات المدعومة بالذكاء الاصطناعي؟
ابدأ بتحديد سطح الهجوم من خلال جرد الأصول والأنظمة
تحتاج فرق المشاريع أولًا إلى فهم المكونات التي تشكل أنظمتها، والمكونات التي تملك صلاحيات حرجة، وكيف تعتمد الخدمات المختلفة على بعضها بعضًا. ولا ينبغي أن تقتصر التقييمات الأمنية على العقود الذكية، بل ينبغي أن تشمل أيضًا عمليات ربط المحافظ ومصادقة الحسابات وواجهات الأطراف الثالثة وخدمات العُقد والبنية التحتية السحابية وسلسلة توريد البرمجيات.
عند إنشاء جرد للأصول، يمكن للفرق تصنيف العقود الحرجة والحسابات الإدارية وأنظمة إدارة المفاتيح وبيانات المستخدمين والخدمات الخارجية وفقًا لأهميتها التجارية. ولكل نوع من الأصول، ينبغي تحديد صلاحيات الوصول والتبعيات والتأثير المحتمل. وهذا ضروري لتحديد المشكلات التي قد تؤثر مباشرة في أمن الأموال أو استمرارية الخدمة.
دمج الذكاء الاصطناعي في عملية المراجعة الأمنية بدلًا من استبدال عمليات التدقيق
يمكن للذكاء الاصطناعي مساعدة المطورين على فهم التعليمات البرمجية وتلخيص المنطق المشبوه وتنظيم أفكار الاختبار، لكنه لا ينبغي أن يُعامل كآلية مستقلة للتدقيق الأمني. ويمكن لفرق المشاريع دمج التحليل المدعوم بالنماذج مع التحليل الساكن للتعليمات البرمجية والاختبار الديناميكي وعمليات التدقيق المستقلة والتحقق الرسمي عند الحاجة. ويمكن لكل أسلوب عندئذٍ معالجة تنظيم المعلومات وتحديد المشكلات والتحقق من النتائج على التوالي.
ينبغي مراجعة تقارير الثغرات التي تنشئها النماذج بشكل إضافي للتحقق من شروط تفعيلها ونطاق تأثيرها ونتائج تنفيذها الفعلية. ولا ينبغي استخدام التحليل غير المتحقق منه مباشرة لإجراء تغييرات عالية المخاطر على النظام، ولا أن يكون الأساس الوحيد لتحديد أن النظام آمن أو يحتوي على ثغرة خطيرة. قد يحسن الذكاء الاصطناعي كفاءة المراجعة، لكن مسؤولية الأمن يجب أن تظل بيد فريق مؤهل مهنيًا.
تعزيز إدارة المفاتيح وعزل الصلاحيات
تُعد المفاتيح الخاصة والعبارات الأولية ورموز الوصول وبيانات الاعتماد الإدارية معلومات عالية القيمة في أنظمة الأصول الرقمية. وينبغي لفرق المشاريع تقييد الوصول إلى بيانات الاعتماد الحساسة وتجنب وضعها في السجلات العادية أو المستندات المشتركة أو أدوات الذكاء الاصطناعي غير المعتمدة. ويمكن دمج العمليات عالية الصلاحيات مع موافقات متعددة وفصل للمهام وسجلات قابلة للتدقيق للحد من أثر الأخطاء المتعلقة بحساب أو عملية واحدة.
وبالنسبة إلى وكلاء الذكاء الاصطناعي القادرين على استدعاء الأدوات، تحتاج الفرق أيضًا إلى تحديد البيانات التي يمكنهم الوصول إليها والعمليات التي يمكنهم تنفيذها بوضوح. ولا ينبغي للنماذج الحصول على مفاتيح أو صلاحيات لإدارة الأموال أو قدرات عالية المخاطر في بيئة الإنتاج دون تفويض صريح. ويُعد إدراج أنظمة الذكاء الاصطناعي ضمن إدارة الصلاحيات والمراجعات الأمنية خطوة مهمة لمنع الأدوات الجديدة من إدخال مخاطر إضافية.
إنشاء آليات للمراقبة المستمرة والاستجابة للحوادث
لا ينبغي أن تقتصر المراجعات الأمنية على الفترة التي تسبق إطلاق المنتج. إذ تحتاج فرق المشاريع إلى مراقبة الوصول غير الاعتيادي وتغيرات الصلاحيات وتغيرات تهيئة النظام وحالة الخدمات الحرجة باستمرار. كما ينبغي لها وضع عمليات واضحة لتصنيف التنبيهات والتعامل مع الحوادث. وبالنسبة إلى الأصول المهمة والأنظمة الحرجة، ينبغي للفرق تحديد المسؤول عن تأكيد المخاطر، ومن يملك صلاحية اتخاذ التدابير التقييدية، وكيفية حفظ أدلة التحقيق، وكيفية إجراء الاسترداد اللاحق.
يمكن للذكاء الاصطناعي المساعدة في تنظيم التنبيهات وتحليل السجلات وتلخيص مؤشرات الحوادث، لكنه لا يستطيع استبدال مسؤوليات الاستجابة المحددة بوضوح. وينبغي للمؤسسات إجراء تمارين أمنية دورية للتحقق من فعالية عمليات اكتشاف الحالات الشاذة وعزل المخاطر والتواصل والتنسيق والاسترداد. ولا يمكن للمؤسسات إنشاء نظام دفاع يعمل باستمرار إلا من خلال الجمع بين الأدوات التقنية والأنظمة التشغيلية.
كيف يمكن لمستخدمي الأصول المشفرة تقليل مخاطر الهجمات المدعومة بالذكاء الاصطناعي؟
التحقق من مصادر المعلومات عبر القنوات الرسمية
ينبغي للمستخدمين الوصول إلى خدمات الأصول الرقمية عبر المواقع والتطبيقات الرسمية التي تم التحقق منها. ولا ينبغي لهم تحديد صحة المعلومات استنادًا فقط إلى الرسائل المباشرة على وسائل التواصل الاجتماعي أو إشعارات المجموعات أو الروابط الإعلانية في نتائج البحث. وبالنسبة إلى الرسائل المتعلقة بوجود خلل في الحسابات أو المكافآت الترويجية أو المطالبة بالإيردروب أو المساعدة من دعم العملاء، ينبغي للمستخدمين التحقق من المعلومات بشكل استباقي عبر القنوات الرسمية بدلًا من اتباع الروابط أو بيانات الاتصال الواردة في الرسالة مباشرة.
حماية المفاتيح الخاصة والعبارات الأولية وبيانات اعتماد الحسابات
ينبغي للمستخدمين الاحتفاظ بمفاتيحهم الخاصة وعباراتهم الأولية بأنفسهم، وألا يقدموها لممثلي خدمة العملاء أو موظفي المشاريع أو أدوات الأطراف الثالثة أو خدمات الذكاء الاصطناعي. كما لا ينبغي إرسال كلمات المرور ورموز التحقق عبر نوافذ الدردشة أو صفحات الويب غير المعروفة. وبالنسبة إلى الأدوات التي تدعي إدارة المحافظ أو استرداد الحسابات أو أتمتة التداول نيابة عن المستخدمين، ينبغي للمستخدمين التحقق أولًا من مصدر الخدمة ومتطلبات الصلاحيات. وينبغي أن يكونوا متيقظين بشكل خاص للطلبات التي تطلب استيراد العبارات الأولية.
التحقق من الصلاحيات وتفاصيل المعاملة قبل التوقيع
قد تنشئ توقيعات المحافظ والتفويضات على السلسلة مستويات مختلفة من المخاطر على الأصول. وينبغي للمستخدمين التحقق من عنوان العقد ومبلغ الأصول ونطاق التفويض والعملية الفعلية التي تنطوي عليها المعاملة. ولا ينبغي لهم تأكيد معاملة على عجل عندما لا يستطيعون فهم معناها. وبالنسبة إلى التفويضات التي لم تعد مطلوبة، يمكن للمستخدمين مراجعة الصلاحيات غير الضرورية وإلغاؤها بناءً على احتياجاتهم الفعلية.
تقليل المخاطر الناتجة عن أجهزة نقاط النهاية ومصادر البرامج
ينبغي تنزيل المحافظ والتطبيقات ذات الصلة من مصادر موثوقة، والحفاظ على تحديث الأنظمة والبرامج. وينبغي للمستخدمين توخي الحذر عند تثبيت إضافات المتصفح وأدوات التحكم عن بُعد ومساعدي التداول التابعين لأطراف ثالثة، وتجنب السماح للبرامج غير المعروفة بالحصول على صلاحيات مفرطة للجهاز أو الحساب. وبالنسبة إلى الأجهزة المستخدمة لإدارة الأصول، ينبغي للمستخدمين تقليل عمليات تثبيت البرامج غير الضرورية وكشف المعلومات الحساسة إلى الحد الأدنى.
مراجعة صلاحيات أدوات التداول بالذكاء الاصطناعي
قد تحتاج مساعدات التداول بالذكاء الاصطناعي وأدوات الاستراتيجيات المؤتمتة والوكلاء إلى قراءة بيانات السوق أو الاتصال بالحسابات أو استدعاء خدمات خارجية. وقبل استخدام هذه الأدوات، ينبغي للمستخدمين التحقق من مزود الخدمة وممارسات معالجة البيانات ونطاق صلاحيات API وصلاحيات تشغيل الأموال. فصلاحية قراءة بيانات السوق لا تساوي صلاحية تنفيذ الصفقات أو سحب الأصول. وينبغي للمستخدمين اتباع مبدأ أقل الصلاحيات كلما أمكن ذلك وتجنب منح صلاحيات عالية المستوى غير ضرورية.
دور الذكاء الاصطناعي في الدفاع عن أمن الأصول المشفرة
يمكن استخدام الذكاء الاصطناعي ليس فقط للمساعدة في الهجمات، بل أيضًا كجزء من نظام دفاعي. وأثناء تطوير العقود الذكية، يمكن للنماذج المساعدة في مراجعات التعليمات البرمجية وتصميم حالات الاختبار، بما يساعد الفرق على تحديد المنطق الذي يتطلب تحققًا إضافيًا. وفي عمليات البنية التحتية، يمكن للذكاء الاصطناعي المساعدة في تصنيف السجلات وتلخيص أنماط الوصول غير الاعتيادية وتنظيم التنبيهات المتفرقة في مواد تحقيق أسهل فهمًا.
وعلى مستوى حماية المستخدمين، قد يُستخدم الذكاء الاصطناعي أيضًا لتحديد محاولات انتحال الهوية وتحليل الروابط المشبوهة واكتشاف أنماط السلوك غير الاعتيادية. وبالنسبة إلى المنصات وفرق المشاريع التي تحتاج إلى معالجة كميات كبيرة من المعلومات الأمنية، يمكن للنماذج المساعدة في تقليل أعمال تنظيم المعلومات المتكررة، وإتاحة المجال للفرق للتركيز بدرجة أكبر على تأكيد المخاطر والاستجابة للحوادث. ومع ذلك، تعتمد الفعالية الفعلية لهذه القدرات على جودة البيانات وتصميم النموذج وتكامل النظام وآليات التحقق البشري.
كما أن أدوات الدفاع بالذكاء الاصطناعي نفسها معرضة للنتائج الإيجابية الكاذبة والنتائج السلبية الكاذبة وعدم كفاية فهم السياق. وإذا اعتمدت الفرق الأمنية بالكامل على أحكام النماذج، فقد تتجاهل تهديدات حقيقية عن طريق الخطأ أو تقل كفاءة الاستجابة بسبب العدد الكبير من النتائج الإيجابية الكاذبة. وما زالت القرارات الرئيسية المتعلقة بتحويلات الأصول وتغييرات الصلاحيات والعمليات المتعلقة بالمفاتيح تتطلب حدودًا واضحة للصلاحيات ومراجعة بشرية وسجلات قابلة للتدقيق.
ويتمثل النهج الأكثر ملاءمة في استخدام الذكاء الاصطناعي كطبقة مساعدة ضمن العمليات الأمنية بدلًا من منح النماذج تحكمًا غير مقيد في النظام. إذ يمكن للنماذج تحسين كفاءة التحليل، ويمكن للأدوات الأمنية التقليدية تنفيذ عمليات الكشف والضوابط المحددة، كما يمكن للمتخصصين التحقق من القرارات عالية المخاطر. ويساعد هذا التقسيم للمسؤوليات على التحكم في المخاطر الناتجة عن سوء تقدير النماذج وإساءة استخدام الصلاحيات، مع الاستفادة من قدرات الذكاء الاصطناعي.
Gate ومسؤوليات الأمن لمنصات الأصول الرقمية
بالنسبة إلى منصات تداول الأصول الرقمية، تحتاج الأنظمة الأمنية إلى تغطية مجالات متعددة، بما في ذلك الحسابات والتداول وإدارة الأصول وتفاعلات المستخدمين. وتذكّر المخاطر المرتبطة بالهجمات المدعومة بالذكاء الاصطناعي المشاركين في القطاع بأنه حتى عندما تتضمن البلوكشين الأساسية خصائص مثل قابلية التحقق العلني وعدم القابلية للتغيير، فقد يظل المستخدمون عرضة للتصيد الاحتيالي وسرقة بيانات الاعتماد والبرمجيات الضارة ومخاطر خدمات الأطراف الثالثة. ولا يمكن أن يعتمد أمن المنصة على خصائص الشبكة الأساسية وحدها، بل يتطلب أيضًا اهتمامًا مستمرًا بحماية الحسابات والتحقق من الهوية وصلاحيات النظام وتثقيف المستخدمين بشأن المخاطر.
باعتبارها منصة لتداول الأصول الرقمية، ترتبط سيناريوهات أعمال Gate أيضًا ارتباطًا وثيقًا بهذه القضايا الأمنية. وعند استخدام خدمات المنصة، ينبغي للمستخدمين الوصول إلى حساباتهم عبر القنوات الرسمية، وحماية بيانات تسجيل الدخول ومعلومات التحقق الخاصة بهم على النحو المناسب، وتوخي الحذر من الطلبات غير المعتادة التي تدعي أنها صادرة عن خدمة عملاء المنصة أو فرق المشاريع أو أدوات الذكاء الاصطناعي التابعة لأطراف ثالثة. ولا ينبغي اعتبار أي طلب للحصول على كلمة مرور أو رمز تحقق أو مفتاح خاص أو عبارة أولية جزءًا من عملية دعم عادية للحساب.
ومن منظور القطاع، توفر تقنية الذكاء الاصطناعي أيضًا أدوات جديدة للعمليات الأمنية. فقد يصبح تحليل المخاطر واكتشاف السلوك غير الاعتيادي وتنظيم المعلومات الأمنية مكونات تقنية ضمن جهود المنصة المستمرة لتحسين قدراتها الأمنية. ومع ذلك، ينبغي تحديد أنظمة الذكاء الاصطناعي المحددة التي تعتمدها المنصة ومجالات الأعمال التي تُنشر فيها وقدرات الدفاع التي توفرها استنادًا إلى المعلومات التي تفصح عنها المنصة علنًا. ولا ينبغي استنتاجها من اتجاهات القطاع وحدها.
بالنسبة إلى المستخدمين، لطالما كان أمن المنصة وممارسات الأمن الشخصية مكملين لبعضهما البعض. ويمكن أن يؤدي اختيار منصة خدمات موثوقة واستخدام تدابير مناسبة لحماية الحسابات والتحقق من معلومات المعاملات وتجنب كشف بيانات الاعتماد الحساسة إلى تقليل العديد من المخاطر غير الضرورية. وبالنسبة إلى القطاع، لا يتمثل التحدي الحقيقي الذي يطرحه الذكاء الاصطناعي في أداة هجوم جديدة بعينها، بل في تغير قدرات الهجوم والدفاع معًا، وضرورة تكيف الأنظمة الأمنية باستمرار مع البيئة التقنية المتطورة.
الأسئلة الشائعة
هل ستجعل الهجمات المدعومة بالذكاء الاصطناعي سرقة الأصول المشفرة أسهل؟
قد يحسن الذكاء الاصطناعي كفاءة معالجة المعلومات وتوليد المحتوى لبعض أنشطة الهجمات. ومع ذلك، فإن تأثر الأصول يعتمد على ما إذا كان النظام المستهدف يحتوي على ثغرات، وما إذا كانت الحسابات والصلاحيات محمية، وما إذا كان المهاجم قادرًا على استيفاء الشروط اللازمة للاستغلال الفعلي. ولا يعني الذكاء الاصطناعي بالضرورة نجاح الهجوم.
ما أكثر مخاطر الأصول المشفرة شيوعًا المرتبطة بالهجمات المدعومة بالذكاء الاصطناعي؟
تشمل المخاطر الرئيسية المساعدة في اكتشاف ثغرات العقود الذكية والبنية التحتية، وإنشاء رسائل تصيد احتيالي أكثر خداعًا، ودعم تطوير البرمجيات الضارة، واستخدام المعلومات العامة لتحليل المستخدمين وبيئات المشاريع. وتنطوي المخاطر المختلفة على نقاط دخول مختلفة للهجمات وتدابير وقائية مختلفة.
هل يمكن للذكاء الاصطناعي العثور على جميع الثغرات في العقود الذكية؟
لا. يمكن للذكاء الاصطناعي المساعدة في فهم التعليمات البرمجية وتحديد المنطق المشبوه، لكن النماذج قد تخطئ في التقدير أو تتجاهل شروط التنفيذ المعقدة. وما زال أمن العقود الذكية يتطلب تحليلًا ساكنًا واختبارًا ديناميكيًا وعمليات تدقيق مستقلة والتحقق الرسمي عند الحاجة.
كيف يمكن لمستخدمي الأصول المشفرة الحماية من التصيد الاحتيالي المدعوم بالذكاء الاصطناعي؟
ينبغي للمستخدمين الوصول إلى الخدمات عبر القنوات الرسمية، والتحقق من أسماء النطاقات ومصادر المعلومات، وعدم تقديم مفاتيحهم الخاصة أو عباراتهم الأولية لأي شخص مطلقًا، والتحقق من مستلم المعاملة ونطاق التفويض قبل توقيع أي معاملة. وبالنسبة إلى المعلومات المتعلقة بوكلاء التداول بالذكاء الاصطناعي وخدمة العملاء والإيردروب، لا ينبغي للمستخدمين الحكم على المصداقية لمجرد أن المحتوى يبدو احترافيًا.
هل يمكن للذكاء الاصطناعي مساعدة منصات التداول على تحسين الأمان؟
نعم. يمكن للذكاء الاصطناعي المساعدة في تنظيم معلومات التهديدات وتحليل السلوك غير الاعتيادي ومعالجة التنبيهات الأمنية. ومع ذلك، ينبغي دمجه مع الضوابط الأمنية التقليدية وإدارة الصلاحيات والمراجعة البشرية وآليات الاستجابة للحوادث. ولا ينبغي أن يكون الذكاء الاصطناعي الأساس الوحيد للقرارات الأمنية.