مع ازدياد تعقيد عمليات الاحتيال بالعملات الرقمية، لم يعد الاعتماد على مظهر الموقع الإلكتروني أو شعبية الرمز كافيًا.
قد تحاكي المشاريع الاحتيالية منصات تداول مشروعة، أو تروّج لرموز تفرض قيود تداول مخفية، أو تخدع المستخدمين لتوقيع معاملات تمنح الوصول إلى أصولهم الرقمية.
وفقًا لـبحث Scam Sniffer، تسببت هجمات التصيد الاحتيالي التي تستخدم برمجيات استنزاف المحافظ والمستهدفة لشبكات البلوكشين المتوافقة مع EVM في خسائر بلغت نحو $494 مليون في 2024. وقدّر تقريرها اللاحق أن خسائر هذه الفئة انخفضت إلى نحو $84 مليون في 2025.
ورغم أن هذه الأرقام تغطي فئة محددة من هجمات التصيد الاحتيالي، وليس جميع عمليات الاحتيال بالعملات الرقمية، فإنها توضح المخاطر المالية المرتبطة بالتفاعلات الضارة مع المحافظ.
يمكن لعدة أدوات مساعدة المستخدمين على تحديد التهديدات المحتملة قبل توقيع المعاملات أو شراء رموز غير مألوفة.
يقارن هذا الدليل بعضًا من أبرز أدوات اكتشاف الاحتيال بالعملات الرقمية وأدوات الأمان المتاحة حاليًا، ويوضح ما تقوم به كل أداة، والتهديدات التي يمكن أن تساعد في تحديدها، وحدودها.
النقاط الرئيسية
-
تساعد أدوات اكتشاف الاحتيال بالعملات الرقمية في تحديد المواقع الإلكترونية المشبوهة، وعقود الرموز، وموافقات المحافظ، والمعاملات التي قد تكون ضارة.
-
لا توجد أداة شاملة لاكتشاف الاحتيال توفر تغطية كاملة لجميع عمليات الاحتيال.
-
لا يمكن لأي أداة لاكتشاف الاحتيال أن تضمن أمان عملة رقمية أو موقع إلكتروني أو معاملة.
ما أداة اكتشاف الاحتيال بالعملات الرقمية؟
أداة اكتشاف الاحتيال بالعملات الرقمية هي أداة أو خدمة أمان مصممة لتحديد الاحتيال المحتمل أو مخاطر الأمان المرتبطة بالعملات الرقمية.
بحسب قدراتها، قد تفحص أداة اكتشاف الاحتيال:
-
عناوين URL للمواقع الإلكترونية المرتبطة بمحاولات التصيد الاحتيالي
-
رمز العقد الذكي وأذونات الرموز
-
معاملات المحفظة المشبوهة
-
سيولة الرمز وقيود التداول
-
موافقات المحفظة الممنوحة لعقود تابعة لجهات خارجية
-
العناوين المرتبطة بنشاط ضار تم الإبلاغ عنه
-
الرسائل المزيفة التي تحتوي على أنماط احتيال شائعة
تعمل بعض الأدوات كإضافات للمتصفح وتقدم تحذيرات قبل أن يوافق المستخدمون على المعاملات.
وتتيح أدوات أخرى للمستخدمين إدخال عنوان عقد رمز أو عنوان URL مشبوه لتحليله، بينما تقبل بعض الأدوات أيضًا البلاغات عبر تطبيق أو تتيح للمستخدمين وصف الحالة للمراجعة.
توجد كذلك خدمات أمان تتكامل مباشرة مع محافظ العملات الرقمية والتطبيقات اللامركزية.
ما الذي يمكن لأدوات اكتشاف الاحتيال بالعملات الرقمية تحديده؟
تتخصص الأدوات المختلفة في تهديدات مختلفة.
| التهديد |
كيف يمكن أن تساعد أدوات الاكتشاف |
| مواقع التصيد الاحتيالي |
فحص عناوين URL مقابل بيانات استخبارات التهديدات وبيانات السمعة |
| برمجيات استنزاف المحافظ |
تحليل طلبات المعاملات والتوقيعات المشبوهة |
| الرموز الضارة |
فحص أذونات العقود ومؤشرات المخاطر المعروفة |
| رموز المصيدة |
اختبار إمكانية شراء الرمز وبيعه في ظل ظروف محاكاة |
| موافقات المحافظ الخطرة |
عرض الأذونات الحالية ودعم إلغائها |
| رسائل الاستثمار المزيفة |
تحليل الأنماط اللغوية، ومعلومات المرسل، والروابط، ومؤشرات الاحتيال الشائعة |
| عناوين المحافظ المشبوهة |
فحص قواعد بيانات العناوين الضارة المعروفة |
| تفاعلات NFT المزيفة |
تحديد العقود المشبوهة أو عمليات نقل الأصول غير المتوقعة |
لا تغطي أي أداة منفردة كل فئة بالمستوى نفسه من الكفاءة، وقد تقيّم الأدوات المختلفة إشارات مختلفة عند تقدير المخاطر.
على سبيل المثال، قد يكتشف ماسح عقود الرموز قيود تداول مشبوهة، لكنه لا يستطيع تحديد ما إذا كان شخص يتواصل معك على Telegram ينتحل صفة مستشار استثمار شرعي.
كيف اخترنا أدوات اكتشاف الاحتيال بالعملات الرقمية هذه
اختيرت الأدوات الواردة في هذا الدليل بناءً على قدراتها الموثقة ومدى صلتها بمخاطر الأمان الشائعة في العملات الرقمية.
شمل التقييم ستة عوامل.
-
تغطية التهديدات: ما إذا كانت الأداة تعالج التصيد الاحتيالي أو الرموز الضارة أو برمجيات استنزاف المحافظ أو الموافقات الخطرة أو تهديدات أخرى ذات صلة.
-
الشبكات المدعومة: ما إذا كانت الأداة تدعم شبكات البلوكشين الشائعة الاستخدام لتداول العملات الرقمية والتطبيقات اللامركزية.
-
سهولة الاستخدام: ما إذا كان المستخدمون يستطيعون فهم النتائج دون معرفة تقنية واسعة، لا سيما عندما يحتاجون إلى فحص سريع قبل اتخاذ إجراء.
-
الشفافية: ما إذا كان مقدم الخدمة يوضح قدرات منتجه وحدوده.
-
إمكانية الوصول: ما إذا كانت الأداة متاحة للمستخدمين الأفراد أو المطورين أو العملاء المؤسسيين.
-
الملاءمة العملية: ما إذا كانت الأداة يمكن أن تساعد المستخدمين على اتخاذ قرارات أكثر وعيًا قبل التفاعل مع مواقع العملات الرقمية أو الرموز أو العقود الذكية غير المألوفة، مع نتائج واضحة وخطوات تالية عملية.
لا تستند القائمة إلى اختبارات مختبرية مستقلة أو تصنيف موثق لدقة الاكتشاف.
قد يتغير توفر المنتجات والشبكات المدعومة والأسعار.
أفضل 10 أدوات لاكتشاف الاحتيال بالعملات الرقمية في 2026
تعالج الأدوات التالية جوانب مختلفة من أمان العملات الرقمية.
1. Scam Sniffer
الأفضل لـ: اكتشاف مواقع التصيد الاحتيالي بالعملات الرقمية وتفاعلات المحافظ المشبوهة
Scam Sniffer منصة أمان ويب3 تركز على تحديد محاولات التصيد الاحتيالي بالعملات الرقمية وتفاعلات المحافظ التي قد تكون ضارة.
تساعد إضافة المتصفح الخاصة بها المستخدمين على التعرف على المواقع الإلكترونية المشبوهة قبل التفاعل معها.
تجمع المنصة بين استخبارات تهديدات المواقع الإلكترونية وفحوصات الأمان المصممة للمخاطر المتعلقة بالعملات الرقمية.
ينشر Scam Sniffer أيضًا أبحاثًا عن نشاط برمجيات استنزاف المحافظ وتقنيات التصيد الاحتيالي الناشئة، ما يمنحه سجلًا بحثيًا قويًا.
الميزات الرئيسية:
-
اكتشاف مواقع التصيد الاحتيالي بالعملات الرقمية
-
تحذيرات أمان عبر المتصفح
-
استخبارات تهديدات متعلقة ببرمجيات استنزاف المحافظ
-
اكتشاف تفاعلات ويب3 المشبوهة
-
أبحاث عن نشاط التصيد الاحتيالي بالعملات الرقمية
يركز Scam Sniffer تحديدًا على التهديدات التي تؤثر في مستخدمي العملات الرقمية بدلًا من أمان الإنترنت العام، مما يساعد المستخدمين على البقاء متحكمين قبل التفاعل مع مواقع ويب3 الخطرة.
وهذا يجعله مناسبًا للمستخدمين الذين يزورون كثيرًا التطبيقات اللامركزية وأسواق NFT ومواقع ويب3 غير المألوفة.
ومع ذلك، لا يمكن للإضافة ضمان اكتشاف كل موقع أو معاملة ضارة. وينبغي للمستخدمين الاستمرار في التحقق من عناوين URL ومراجعة طلبات المحافظ بصورة مستقلة.
2. Pocket Universe
الأفضل لـ: فهم معاملات المحفظة قبل توقيعها
Pocket Universe أداة أمان ويب3 تساعد المستخدمين على فهم التأثيرات المحتملة لمعاملات العملات الرقمية.
توفر إضافة المتصفح الخاصة بها معاينات للمعاملات وتحذيرات من النشاط المشبوه.
على سبيل المثال، عندما يتفاعل مستخدم مع تطبيق لامركزي، قد يعرض Pocket Universe الأصول المتوقع نقلها نتيجة للمعاملة المقترحة.
يمكن أن يساعد ذلك المستخدمين على التعرف على عمليات نقل الرموز غير المتوقعة أو الأذونات الخطرة.
الميزات الرئيسية:
يركز Pocket Universe على توضيح نتائج المعاملات قبل أن يوافق عليها المستخدمون. ويكون ذلك ذا صلة خاصة عند التفاعل مع تطبيقات لامركزية غير مألوفة.
لكن محاكاة المعاملات قد لا تحدد كل هجوم محتمل. وقد تختلف توافقية المتصفح والشبكات المدعومة ووظائف الأجهزة المحمولة.
إذا كنت من متداولي DeFi أو مستخدمي NFT أو الأفراد الذين يوقعون معاملات العقود الذكية بصورة متكررة، فقد تكون هذه الأداة مناسبة لك.
3. Token Sniffer
الأفضل لـ: فحص رموز العملات الرقمية المشبوهة
Token Sniffer منصة لتحليل الرموز تفحص العقود الذكية بحثًا عن مؤشرات احتيال محتملة.
تدير منصة Solidus Labs هذه المنصة، وتوفر تحليلًا آليًا للعقود ومعلومات عن مخاطر الرموز. يمكن للمستخدمين البحث عن الرموز المدعومة باستخدام عناوين عقودها. وقد تساعد النتائج في تحديد خصائص العقود المشبوهة ومؤشرات المخاطر الأخرى.
الميزات الرئيسية:
يوفر Token Sniffer طريقة مباشرة لفحص الرموز غير المألوفة قبل تداولها. ويكون ذلك ذا صلة خاصة عند البحث عن رموز أُطلقت حديثًا ولديها معلومات عامة محدودة، إذ يمكن أن يقدم رأيًا ثانيًا مفيدًا قبل إجراء صفقة.
ينبغي للمستخدمين ملاحظة أن معظم التحليلات الآلية للعقود لا يمكنها إثبات ما إذا كان الرمز مشروعًا. في الواقع، قد يجتاز الرمز فحوصات معينة مع استمرار تعريض المستخدمين لمخاطر مالية أو أمنية، لذلك ينبغي للمتداولين أيضًا تقييم السيولة وادعاءات المشروع والمخاطر المالية الأوسع.
تقر شروط Token Sniffer نفسها بأن نتائج الفحص الآلي قد تكون غير مكتملة أو غير دقيقة.
4. GoPlus Security
الأفضل لـ: فحوصات أمان الرموز واستخبارات مخاطر البلوكشين
GoPlus Security توفر أدوات استخبارات أمنية وواجهات API لمنظومة ويب3.
تشمل خدماتها تحليل أمان الرموز ومعلومات العناوين الضارة وخدمات أخرى متعلقة بالمخاطر تساعد المنصات على بناء فحوصات مخاطر أكثر ذكاءً.
يمكن للمطورين دمج هذه القدرات في المحافظ والتطبيقات وأنظمة تحليلات البلوكشين.
توفر GoPlus كذلك أدوات ذات صلة بالمستخدمين الأفراد الذين يبحثون في مخاطر الرموز.
الميزات الرئيسية:
-
تحليل أمان الرموز
-
اكتشاف العناوين الضارة
-
تحليل مخاطر الموافقات
-
معلومات أمان مرتبطة بـNFT
-
بيانات أمان التطبيقات اللامركزية
-
واجهات API لمحاكاة المعاملات
تغطي GoPlus عدة فئات أمنية من خلال بنية تحتية موحدة للاستخبارات، وقد تطورت استخبارات التهديدات لديها لتغطي عدة فئات من مخاطر ويب3.
وتجعل واجهات API الموثقة الخاصة بها المنصة مناسبة للبحث الفردي ودمج الأمان على مستوى التطبيقات.
إذا كنت من متداولي الرموز أو المطورين أو مزودي المحافظ أو المنصات التي تسعى إلى استخبارات أمنية، فقد تكون هذه المنصة مناسبة لك.
5. Honeypot.is
الأفضل لـ: التحقق مما إذا كان الرمز قد يقيّد البيع
Honeypot.is أداة لتحليل رموز العملات الرقمية تركز على اكتشاف سلوك المصيدة المحتمل.
قد يسمح رمز المصيدة للمستخدمين بشراء أصل مع تقييد أو منع بيعه.
وقد يؤدي ذلك إلى وضع يستطيع فيه المتداولون الدخول في مركز، لكن لا يمكنهم الخروج منه بصورة طبيعية.
يحلل Honeypot.is عقود الرموز المدعومة ويحاكي معاملات الشراء والبيع لتحديد القيود المحتملة.
الميزات الرئيسية:
تعالج المنصة خطرًا محددًا مرتبطًا بالرموز التي أُطلقت حديثًا أو غير المألوفة. ويمكنها مساعدة المتداولين في تحديد سلوك التداول المشبوه قبل تخصيص الأموال.
ومع ذلك، ينبغي للمستخدمين ملاحظة أنه حتى المحاكاة الناجحة لا تضمن استمرار قابلية بيع الرمز. ويرجع ذلك إلى أن سلوك العقد والسيولة وظروف السوق قد تتغير. كما لا توفر المنصة حماية شاملة من التصيد الاحتيالي أو التوقيعات التي تستنزف المحافظ.
تعمل المنصة بأفضل شكل لمتداولي عملات الميم والمستخدمين الذين يبحثون في الرموز غير المألوفة على المنصات اللامركزية المدعومة.
6. Revoke.cash
الأفضل لـ: مراجعة وإزالة موافقات المحافظ الخطرة
Revoke.cash أداة لإدارة أذونات المحافظ. عندما يتفاعل المستخدمون مع التطبيقات اللامركزية، قد يمنحون العقود الذكية إذنًا لإنفاق رموز معينة. وتظل بعض الأذونات نشطة بعد اكتمال المعاملة الأصلية.
يتيح Revoke.cash للمستخدمين فحص الموافقات الحالية وإلغاء الأذونات التي لم يعودوا بحاجة إليها.
الميزات الرئيسية:
تعالج هذه الأداة جانبًا مهمًا من أمان المحفظة قد يغفل عنه المستخدمون. فعندما يفصل المستخدم محفظته عن موقع إلكتروني، لا يؤدي ذلك بالضرورة إلى إلغاء موافقات الرموز الممنوحة سابقًا. ويمكن أن تساعد مراجعة الأذونات غير الضرورية وإزالتها في تقليل التعرض لبعض المخاطر المرتبطة بالموافقات.
ومع ذلك، فإن Revoke.cash هو في المقام الأول أداة وقائية لإدارة المحافظ. ولا يمكنه استرداد العملات الرقمية التي سُرقت بالفعل. كما أن إلغاء الموافقات لا يعالج اختراق المفتاح الخاص. ويحتاج المستخدمون عمومًا أيضًا إلى دفع رسوم شبكة البلوكشين ذات الصلة عند إرسال معاملات الإلغاء.
الأكثر ملاءمة لـ: المستخدمين الذين يربطون محافظ الحفظ الذاتي بالتطبيقات اللامركزية بصورة متكررة.
7. VirusTotal
الأفضل لـ: فحص روابط المواقع الإلكترونية المشبوهة المتعلقة بالعملات الرقمية
VirusTotal منصة لتحليل الأمن السيبراني تجمع معلومات من عدة محركات أمان ومصادر بيانات.
يمكن للمستخدمين فحص عناوين URL والنطاقات والملفات ومؤشرات الأمان الأخرى، بما في ذلك الملفات المشبوهة قبل فتحها أو تقييم ما إذا كان التنزيل قد ينطوي على مخاطر.
بالنسبة إلى مستخدمي العملات الرقمية، قد يكون VirusTotal مفيدًا عند تقييم الروابط المشبوهة التي تصل عبر البريد الإلكتروني أو تطبيقات المراسلة أو وسائل التواصل الاجتماعي.
على سبيل المثال، يمكن للمستخدم الذي يتلقى رابطًا يدعي أنه صفحة تسجيل دخول لمنصة تداول عملات رقمية التحقق مما إذا كان عنوان URL مرتبطًا بنشاط ضار واستخدامه كرأي ثانٍ سريع بشأن عمليات الاحتيال المحتملة عبر الإنترنت.
الميزات الرئيسية:
يوفر VirusTotal معلومات أمنية من مصادر متعددة بدلًا من الاعتماد على نظام كشف واحد. وقد يساعد ذلك المستخدمين على التحقق من المواقع الإلكترونية التي يحتمل أن تكون مشبوهة.
-
Bitdefender Scamio
الأفضل لـ: تحديد الرسائل المشبوهة والهندسة الاجتماعية
Bitdefender Scamio خدمة لاكتشاف الاحتيال بمساعدة الذكاء الاصطناعي.
تتيح للمستخدمين إرسال رسائل وروابط ولقطات شاشة وصور ورموز QR ومعلومات أخرى مشبوهة لتحليلها، وفي الواجهات المدعومة يمكنك سحب لقطات الشاشة أو الصور وإفلاتها.
يمكن للمستخدمين تحميل محتوى مشبوه أو وصف الحالة أو استخدام الخدمة للحصول على رأي ثانٍ سريع قبل الرد. وبعد تسجيل الدخول إلى حساب Bitdefender، يمكن للمستخدمين التفاعل مع الخدمة مباشرة.
صُمم Scamio للمساعدة في تحديد أنماط الاحتيال الشائعة عبر قنوات الاتصال المختلفة، من خلال تحليل الرسائل مقابل قاعدة بيانات Bitdefender لعمليات الاحتيال المعروفة.
وعلى الرغم من أنه ليس مخصصًا للعملات الرقمية، فقد يكون مفيدًا عند تقييم الرسائل التي تتضمن استثمارات مزيفة أو طلبات دفع مشبوهة أو محاولات انتحال.
الميزات الرئيسية:
يعالج Scamio الهندسة الاجتماعية بدلًا من التركيز حصريًا على معاملات البلوكشين.
ولأن Scamio لا يمكنه التحقق من مشروعية كل فرصة استثمارية أو تحديد ما إذا كان العقد الذكي آمنًا، ينبغي للمستخدمين تجنب إرسال المعلومات الشخصية الحساسة أو بيانات اعتماد الحساب أو عبارات الاسترداد. ويمكن للمستخدمين أيضًا مشاركة ملاحظاتهم مع استمرار تحسن الخدمة.
9. Blockaid
الأفضل لـ: أمان المعاملات المدمج في محافظ العملات الرقمية
Blockaid توفر بنية تحتية أمنية لويب3 مصممة لتحديد المعاملات والتطبيقات والنشاطات على السلسلة التي قد تكون ضارة.
تشمل تقنيتها إمكانات لمحاكاة المعاملات وتقييم الأمان.
وبدلًا من العمل أساسًا كأداة مستقلة للمستهلكين لفحص الاحتيال، توفر Blockaid خدمات أمان يمكن دمجها في محافظ العملات الرقمية والتطبيقات الأخرى.
قد تساعد هذه التكاملات المستخدمين على تلقي تحذيرات قبل الموافقة على المعاملات المشبوهة.
الميزات الرئيسية:
-
محاكاة المعاملات
-
اكتشاف المعاملات الضارة
-
فحوصات أمان التطبيقات اللامركزية
-
اكتشاف التهديدات المتعلقة بالرموز
-
دمج استخبارات الأمان
-
إمكانات المراقبة على السلسلة
تركز Blockaid على تحديد المخاطر عند نقطة تفاعل المستخدمين مع تطبيقات البلوكشين. ويمكن لتقنيتها توفير معلومات أمنية مباشرة ضمن واجهات المحافظ المدعومة.
10. Google Safe Browsing
الأفضل لـ: التحقق مما إذا كان الموقع الإلكتروني ينطوي على مخاطر أمنية معروفة
Google Safe Browsing خدمة لأمان المواقع الإلكترونية تساعد في تحديد صفحات الويب التي قد تكون خطرة.
تُستخدم تقنيتها لتحذير المستخدمين من بعض مواقع التصيد الاحتيالي والبرامج الضارة والمواقع الأخرى غير الآمنة.
توفر Google أيضًا أداة للتحقق من حالة الموقع عبر تقرير الشفافية الخاص بها.
يمكن لمستخدمي العملات الرقمية استخدام هذه المعلومات عند تقييم المواقع الإلكترونية المشبوهة.
الميزات الرئيسية:
-
اكتشاف مواقع التصيد الاحتيالي
-
تحذيرات المواقع المرتبطة بالبرامج الضارة
-
فحوصات أمان المواقع الإلكترونية
-
التكامل مع أمان المتصفح
-
معلومات عن حالة الموقع
يوفر Google Safe Browsing طبقة عامة من أمان المواقع الإلكترونية يمكن أن تكمل الأدوات المخصصة للعملات الرقمية. وهو مفيد بصفة خاصة لتحديد المواقع الضارة المعروفة.
نظرًا إلى التقدم التقني، قد تتجنب مواقع التصيد الاحتيالي المنشأة حديثًا الاكتشاف الفوري.
أي أداة لاكتشاف الاحتيال بالعملات الرقمية ينبغي أن تستخدم؟
تعتمد الأداة الأنسب على نوع التهديد.
إذا كنت قلقًا بشأن مواقع العملات الرقمية المزيفة
فكّر في Scam Sniffer أو VirusTotal أو Google Safe Browsing.
يمكن أن تساعد هذه الأدوات في تحديد المواقع المشبوهة أو تهديدات التصيد الاحتيالي المعروفة.
ومع ذلك، ينبغي للمستخدمين الاستمرار في التحقق من عناوين المواقع الإلكترونية عبر المصادر الرسمية.
إذا كنت تتداول رموزًا أُطلقت حديثًا
فكّر في Token Sniffer أو GoPlus Security أو Honeypot.is.
يمكن أن تساعد هذه الأدوات في تحديد خصائص العقود المشبوهة وقيود التداول ومؤشرات المخاطر الأخرى.
ولا يمكنها ضمان أن الرمز مشروع أو أن سعره سيبقى مستقرًا.
إذا كنت تستخدم تطبيقات DeFi بصورة متكررة
فكّر في Pocket Universe أو محفظة تدمج تقنية أمان المعاملات مثل Blockaid.
يمكن أن تساعد معاينات المعاملات وتحذيرات الأمان المستخدمين على فهم التفاعلات التي قد تكون خطرة.
إذا كنت قد ربطت محفظتك بالعديد من التطبيقات
فكّر في Revoke.cash.
يمكن أن تقلل مراجعة الموافقات غير الضرورية وإزالتها من التعرض لبعض مخاطر أذونات العقود الذكية.
إذا كنت تتلقى رسائل استثمار مشبوهة
فكّر في Bitdefender Scamio.
يمكن أن يساعد في تحديد أنماط الاحتيال الشائعة في الرسائل والروابط. وقد يكون مفيدًا أيضًا عند تلقي مكالمات هاتفية أو رسائل مشبوهة ورغبتك في الحصول على رأي ثانٍ سريع.
ومع ذلك، لا ينبغي أن يحل التقييم الآلي محل التحقق المستقل.
كيفية التحقق مما إذا كان رمز العملة الرقمية عملية احتيال
قبل شراء رمز غير مألوف، يمكن للمستخدمين إجراء عدة فحوصات.
الخطوة 1: التحقق من عنوان العقد
تأكد من أن عنوان العقد يطابق المعلومات الرسمية للمشروع.
قد تتشارك الرموز أسماءً ورموزًا متشابهة.
قد يؤدي البحث باسم الرمز وحده إلى العقد الخطأ.
الخطوة 2: مراجعة مؤشرات مخاطر العقد
استخدم أداة أمان الرموز لفحص معلومات العقد المتاحة.
قد تشمل علامات التحذير المحتملة:
-
قيود نقل غير معتادة
-
رسوم معاملات مفرطة أو قابلة للتغيير
-
أذونات إدارية تسمح بإجراء تغييرات مهمة على العقد
-
توزيع رموز مشبوه
-
مؤشرات مخاطر أخرى مرتبطة بالعقد
تعتمد أهمية هذه النتائج على تصميم الرمز.
الخطوة 3: التحقق مما إذا كان البيع مقيّدًا
بالنسبة إلى الرموز المدعومة، قد تساعد أداة كشف المصيدة في تقييم ما إذا كان البيع ممكنًا في ظروف محاكاة.
ومع ذلك، فإن اجتياز المحاكاة لا يضمن إمكانية البيع مستقبلًا.
الخطوة 4: فحص السيولة وتوزيع الرموز
راجع السيولة المتاحة ومدى تركّز حيازات الرموز.
قد يعرّض الرمز الذي يتمتع بسيولة محدودة أو ملكية شديدة التركّز المتداولين لمخاطر إضافية.
ومع ذلك، لا تثبت هذه الخصائص الاحتيال بصورة مستقلة.
الخطوة 5: التحقق من ادعاءات المشروع
راجع الوثائق الرسمية والإفصاحات العامة والمعلومات المتاحة عن المشروع.
توخَّ الحذر من الأرباح المضمونة أو الضغط للاستثمار فورًا أو طلبات تحويل الأموال إلى محافظ شخصية، إذ يمكن حتى للمستخدمين الحذرين الوقوع في الفخ عندما يخلق المحتالون شعورًا بالإلحاح.
الخطوة 6: مراجعة أذونات المحفظة
قبل الموافقة على معاملة، افحص الأذونات التي يطلبها التطبيق.
تجنب توقيع المعاملات التي لا تفهمها.
إذا بدت الأذونات المطلوبة غير متسقة مع الإجراء المقصود، فلا تتابع.
كيفية اكتشاف موقع تصيد احتيالي للعملات الرقمية
غالبًا ما تحاكي مواقع التصيد الاحتيالي منصات تداول العملات الرقمية أو المحافظ أو التطبيقات اللامركزية المشروعة.
وقد تستخدم علامات تجارية أو تخطيطات مواقع أو أسماء نطاقات مشابهة.
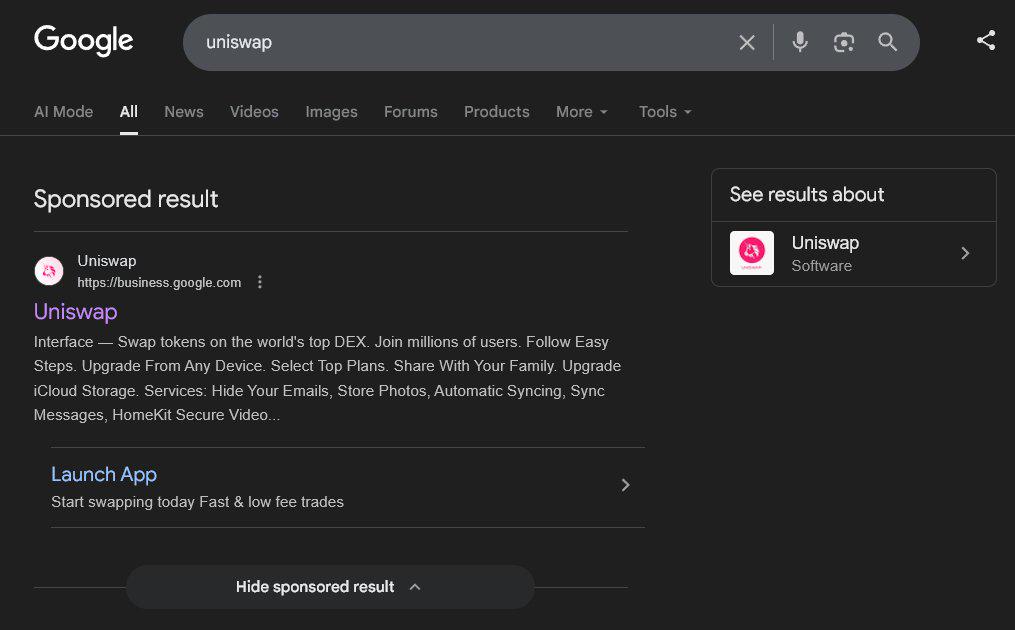
على سبيل المثال، يستخدم موقع التصيد الاحتيالي الموضح أدناه تقنية النسخة المطابقة 1-1، مستغلًا المستخدمين غير المنتبهين الذين لم يلاحظوا عنوان URL غير المعتاد.
قبل التفاعل مع موقع إلكتروني غير مألوف، ضع في اعتبارك الفحوصات التالية.
تحقق من النطاق: قارن عنوان الموقع بعنوانه الرسمي الذي تنشره الخدمة.
-
تجنب الروابط غير المطلوبة: توخَّ الحذر من الروابط الواردة عبر رسائل أو إعلانات أو حسابات وسائل تواصل اجتماعي غير متوقعة، بما في ذلك الرسائل النصية التي تدعي أن شركة توصيل تحاول تسليم طرد وتطلب منك تنزيل أداة لتتبعه.
-
تحقق من سمعة الموقع الإلكتروني: استخدم أداة أمان لعناوين URL للبحث عن نشاط ضار معروف، خاصةً لأن عمليات الاحتيال الحديثة غالبًا ما تحاكي العلامات التجارية المشروعة بشكل أكثر إقناعًا.
-
راجع طلبات المحفظة: قد ينطوي الموقع الإلكتروني الذي يطلب موافقات أو توقيعات رموز غير متوقعة على مخاطر إضافية.
-
تجنب إدخال عبارات الاسترداد: لا تتطلب صفحات تسجيل الدخول لمنصات التداول المشروعة والتطبيقات اللامركزية العادية من المستخدمين إدخال عبارات الاسترداد الخاصة بالحفظ الذاتي.
-
تحقق من الانتحال: قد ينشئ المحتالون حسابات دعم مزيفة أو يحاكون الإعلانات الرسمية، وقد تُروَّج مواقع التصيد الاحتيالي أيضًا عبر رسائل مزيفة أو اتصالات هاتفية مشبوهة.
إن استخدام الموقع الإلكتروني لبروتوكول HTTPS لا يعني تلقائيًا أنه مشروع.
يشير HTTPS فقط إلى أن الاتصال مشفر، وليس إلى أن مشغّل الموقع الإلكتروني جدير بالثقة.
ما برمجية استنزاف محفظة العملات الرقمية؟
برمجية استنزاف محفظة العملات الرقمية هي آلية ضارة مصممة لنقل العملات الرقمية أو الأصول الرقمية الأخرى من محفظة الضحية.
تعتمد برمجيات استنزاف المحافظ كثيرًا على مواقع التصيد الاحتيالي وطلبات المعاملات الخادعة.
على سبيل المثال، قد يدعي موقع احتيالي أن المستخدمين مؤهلون للحصول على توزيع جوي لرمز.
عندما يربط المستخدمون محافظهم، قد يطلب الموقع معاملة أو توقيعًا يمنح المهاجم إذنًا لنقل الأصول.
تستغل بعض الهجمات موافقات الرموز، بينما تستخدم هجمات أخرى آليات مختلفة للمعاملات أو التوقيعات.
كيف يمكن للمستخدمين تقليل مخاطر برمجيات استنزاف المحافظ؟
ينبغي للمستخدمين:
-
التحقق من مواقع التطبيقات اللامركزية قبل ربط المحافظ.
-
مراجعة تفاصيل المعاملات والأذونات المطلوبة.
-
تجنب توقيع الرسائل أو المعاملات غير المألوفة.
-
استخدام محاكاة المعاملات وتحذيرات الأمان المدعومة.
-
مراجعة موافقات الرموز الحالية.
-
الحفاظ على سرية عبارات الاسترداد والمفاتيح الخاصة.
-
التفكير في فصل الحيازات طويلة الأجل عن المحافظ المستخدمة لتفاعلات DeFi المتكررة.
لا يمكن لأي أداة أمان ضمان الحماية من جميع تقنيات استنزاف المحافظ.
ما الذي يجب فعله إذا أشارت أداة اكتشاف الاحتيال بالعملات الرقمية إلى معاملة
إذا حددت أداة أمان معاملة قد تكون ضارة، ينبغي للمستخدمين تجنب الموافقة عليها إلى أن يفهموا التحذير.
راجع التحذير
حدد ما إذا كانت الأداة تشير إلى:
تحقق من الإجراء المقصود
قارن المعاملة المطلوبة بما كنت تنوي القيام به.
على سبيل المثال، لا ينبغي لمبادلة رموز بسيطة أن تتطلب بصورة غير متوقعة أذونات غير ذات صلة دون تفسير واضح.
تحقق من مصدر آخر
عند الاقتضاء، استخدم أداة مستقلة ثانية للحصول على رأي ثانٍ بشأن العقد أو العنوان أو الموقع الإلكتروني ذي الصلة.
ومع ذلك، فإن اتفاق عدة أدوات فحص لا يضمن الأمان.
ألغِ التفاعل عند الضرورة
إذا ظلت المعاملة مشبوهة أو غير واضحة، فلا توافق عليها.
إذا كنت قد منحت سابقًا أذونات لعقد مشبوه، فراجع ما إذا كان ينبغي إلغاء تلك الموافقات.
أمّن المحفظة إذا اشتبهت في اختراقها
إذا كان من المحتمل أن تكون عبارة استرداد أو مفتاح خاص قد تعرضا للكشف، فتعامل مع المحفظة على أنها مخترقة.
لا يكفي إلغاء موافقات الرموز وحده لمعالجة اختراق المفتاح الخاص.
فكّر في نقل الأصول المتبقية إلى محفظة مؤمّنة حديثًا باستخدام جهاز موثوق واحتياطات مناسبة.
كيف يمكن لمستخدمي Gate تقليل مخاطر الاحتيال بالعملات الرقمية
قد يواجه مستخدمو العملات الرقمية مخاطر أمنية مختلفة بحسب ما إذا كانوا يحتفظون بالأصول في منصة تداول مركزية أو يتفاعلون مع محافظ الحفظ الذاتي والتطبيقات اللامركزية.
يمكن لمستخدمي Gate اتخاذ عدة احتياطات عند التنقل بين هذه البيئات.
حماية حساب Gate الخاص بك
استخدم كلمة مرور قوية وفريدة، وفعّل أساليب المصادقة الثنائية المدعومة.
راجع خيارات أمان الحساب المتاحة في واجهة Gate الحالية.
قد تشمل هذه الخيارات تحققًا إضافيًا مثل المصادقة الثنائية ووسائل حماية أخرى مصممة للحد من النشاط غير المصرح به على الحساب.
ينبغي للمستخدمين اتباع أحدث التعليمات المقدمة عبر واجهة Gate الرسمية عند إنشاء حساب.
التحقق من عناوين المحافظ الخارجية
قبل سحب العملات الرقمية من Gate إلى محفظة خارجية، تأكد من عنوان الوجهة وشبكة البلوكشين.
قد يؤدي إرسال الأصول إلى عنوان غير صحيح أو شبكة غير مدعومة إلى خسارة دائمة.
فحص الرموز غير المألوفة قبل التداول
إذا كنت تبحث في رمز على منصة تداول لامركزية، ففكّر في استخدام أدوات تحليل العقود لمراجعة المخاطر المحتملة.
إن توفر الرمز على منصة تداول لا يزيل مخاطره السوقية أو التقنية أو الأمنية.
مراجعة أذونات محفظة DeFi
إذا كنت تستخدم محفظة حفظ ذاتي للتفاعل مع التطبيقات اللامركزية، فراجع الموافقات الحالية دوريًا.
قد تخلق الأذونات غير الضرورية تعرضًا إضافيًا للمخاطر إذا تعرض العقد المعتمد للاختراق أو كان ضارًا.
احذر من مواقع Gate وحسابات الدعم المزيفة
قد ينتحل المحتالون صفة منصات تداول العملات الرقمية عبر مواقع إلكترونية أو حسابات وسائل تواصل اجتماعي أو تطبيقات مراسلة مزيفة.
ادخل دائمًا إلى Gate عبر موقعها الإلكتروني أو تطبيقها الرسمي.
لا تكشف كلمات مرور الحساب أو رموز التحقق أو المفاتيح الخاصة أو عبارات الاسترداد لجهات اتصال غير مطلوبة.
الإبلاغ عن عمليات الاحتيال والنشاط المشبوه
إذا اشتبهت في نشاط غير مصرح به يتعلق بحساب Gate الخاص بك، فاتصل بدعم Gate الرسمي سريعًا، وأبلغ عن عمليات الاحتيال عبر القنوات الرسمية عند الاقتضاء.
قدم المعلومات ذات الصلة بالحادثة دون الكشف عن بيانات اعتماد حساسة، إذ قد تساعد التفاصيل أيضًا المؤسسات المتضررة والسلطات المختصة.
لا يضمن الإبلاغ عن حادثة إمكانية عكس معاملات العملات الرقمية أو استرداد الأصول. ومع ذلك، قد يساعد الإبلاغ السريع في حماية مستهلكين آخرين.
حدود أدوات اكتشاف الاحتيال بالعملات الرقمية
توفر أدوات اكتشاف الاحتيال بالعملات الرقمية معلومات مفيدة، لكن ينبغي تفسير نتائجها بعناية.
النتائج السلبية الخاطئة
قد لا تحدد أداة الأمان موقعًا إلكترونيًا أو عقدًا ضارًا.
قد تتجنب عمليات الاحتيال الجديدة وتقنيات الهجوم غير المعروفة سابقًا الاكتشاف.
النتائج الإيجابية الخاطئة
قد يُشار إلى معاملة أو عقد مشروع بسبب سلوك غير معتاد أو معلومات غير مكتملة.
ينبغي للمستخدمين التحقيق في التحذيرات بدلًا من اعتبار كل تنبيه دليلًا قاطعًا على الاحتيال.
تغطية محدودة للبلوكشين
تدعم بعض الأدوات شبكات بلوكشين مختارة فقط.
قد لا توفر أداة مصممة للشبكات المتوافقة مع EVM تغطية مماثلة لـSolana أو Bitcoin أو المنظومات الأخرى.
تغيّر سلوك العقود الذكية
تحتوي بعض العقود على أذونات إدارية تتيح تغيير سلوكها.
قد يتصرف رمز يبدو قابلًا للبيع خلال اختبار واحد بصورة مختلفة لاحقًا.
محاكاة المعاملات غير المكتملة
تقدّر محاكاة المعاملات تأثيرات المعاملات المقترحة في ظل ظروف محددة.
وقد لا تأخذ في الاعتبار كل تغيير محتمل في الحالة أو كل هجوم محتمل.
الهندسة الاجتماعية
لا تستطيع أدوات الفحص التقنية تحديد كل عرض استثماري احتيالي أو محاولة انتحال أو علاقة خادعة بصورة موثوقة، كما تؤثر الهندسة الاجتماعية في المستخدمين عبر عمليات احتيال عبر الإنترنت تتجاوز التهديدات الأصلية للبلوكشين.
يجب على المستخدمين الاستمرار في تقييم مشروعية الأشخاص والمنظمات التي يتعاملون معها، إذ يمكن حتى للمستخدمين الحذرين وأفراد أسرهم أن يصبحوا ضحايا لانتحال مقنع أو مخططات استثمارية.
الخلاصة
يمكن لأدوات اكتشاف الاحتيال بالعملات الرقمية مساعدة المستخدمين على تحديد المواقع الإلكترونية المشبوهة والرموز الضارة وأذونات المحافظ الخطرة والمعاملات التي قد تكون احتيالية.
ومع ذلك، تعالج الأدوات المختلفة تهديدات مختلفة.
ويتمثل النهج الأكثر فاعلية في فهم ما تفحصه كل أداة، وإدراك حدودها، والتحقق من تفاعلات العملات الرقمية غير المألوفة قبل الموافقة عليها.
الأسئلة الشائعة
هل أدوات اكتشاف الاحتيال بالعملات الرقمية مجانية؟
توفر بعض الأدوات وصولًا مجانيًا إلى الوظائف الأساسية، بينما تقدم أدوات أخرى ميزات مدفوعة أو خدمات للمؤسسات.
ينبغي للمستخدمين التحقق من الأسعار الحالية والتوفر عبر المواقع الإلكترونية الرسمية للمنتجات.
هل يمكن لأداة اكتشاف الاحتيال بالعملات الرقمية تحديد رمز مزيف؟
يمكن لبعض الأدوات تحديد خصائص عقود الرموز المشبوهة ومؤشرات الاحتيال المعروفة.
ومع ذلك، لا يمكن للتحليل الآلي أن يضمن أن الرمز مشروع.
كيف يمكنني التحقق مما إذا كان موقع عملات رقمية مزيفًا؟
تحقق من النطاق عبر المصادر الرسمية، وفكّر في فحصه باستخدام Scam Sniffer أو VirusTotal أو Google Safe Browsing.
فالموقع الإلكتروني الذي يجتاز هذه الفحوصات ليس بالضرورة آمنًا.
هل يمكن لأدوات اكتشاف الاحتيال بالعملات الرقمية منع برمجيات استنزاف المحافظ؟
يمكن لبعض الأدوات تحذير المستخدمين من المواقع الإلكترونية المشبوهة أو طلبات المعاملات أو أذونات المحافظ.
ومع ذلك، لا يمكن لأي أداة منع كل هجوم لاستنزاف المحافظ.
هل ينبغي أن أستخدم أكثر من أداة واحدة لاكتشاف الاحتيال بالعملات الرقمية؟
يمكن أن يوفر استخدام أدوات متكاملة معلومات إضافية عن مخاطر مختلفة.
على سبيل المثال، قد يجمع المستخدم بين فحوصات التصيد الاحتيالي للمواقع الإلكترونية وتحليل عقود الرموز ومراجعات موافقات المحافظ.
ومع ذلك، لا تضمن الأدوات المتعددة الحماية.