


jdscarlett27

用户暂无简介
🚨 进展中
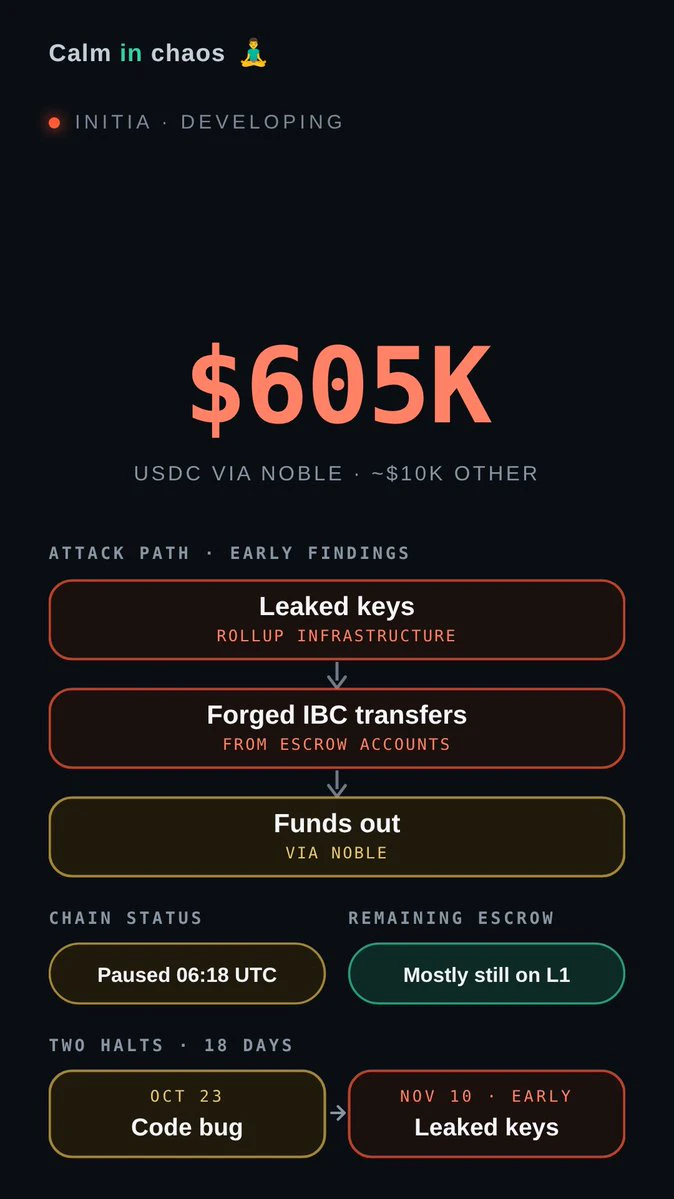
Initia 已暂停其 L1 链
这就是桥接器背后的密钥泄露后会发生的事
Initia 在 06:18 UTC 检测到托管账户中的资产遭到未经授权的转移后,暂停了 L1;这些资产是桥接至其 rollup 的资产
初步调查显示,泄露的 rollup 基础设施密钥被用于伪造 IBC 转账
暂停前,约 60.5 万 USDC 经由 Noble 转出,其他代币也有约 $10K
这是迄今转出的金额,并非已确认的最终损失
大部分剩余托管资产仍在暂停的链上
如果你持有桥接至 Initia rollup 的资产,请先等待团队更新,再转移任何资产
谨慎对待声称可以提供帮助或找回资产的非官方链接和私信
这是 Initia 在不到三周内第二次暂停链
10 月 23 日,MoveVM 漏洞允许攻击者创建无支持资产的代币,导致该链暂停;约 270 万美元资产被桥接转出
该链于 11 月 2 日恢复运行
那起事件涉及代码漏洞
这次则指向密钥遭到泄露
密钥如何泄露尚未公开,目前也没有重启日期
如果初步调查结果属实,这次的问题不在代码,而在密钥的访问权限上
Initia 已暂停其 L1 链
这就是桥接器背后的密钥泄露后会发生的事
Initia 在 06:18 UTC 检测到托管账户中的资产遭到未经授权的转移后,暂停了 L1;这些资产是桥接至其 rollup 的资产
初步调查显示,泄露的 rollup 基础设施密钥被用于伪造 IBC 转账
暂停前,约 60.5 万 USDC 经由 Noble 转出,其他代币也有约 $10K
这是迄今转出的金额,并非已确认的最终损失
大部分剩余托管资产仍在暂停的链上
如果你持有桥接至 Initia rollup 的资产,请先等待团队更新,再转移任何资产
谨慎对待声称可以提供帮助或找回资产的非官方链接和私信
这是 Initia 在不到三周内第二次暂停链
10 月 23 日,MoveVM 漏洞允许攻击者创建无支持资产的代币,导致该链暂停;约 270 万美元资产被桥接转出
该链于 11 月 2 日恢复运行
那起事件涉及代码漏洞
这次则指向密钥遭到泄露
密钥如何泄露尚未公开,目前也没有重启日期
如果初步调查结果属实,这次的问题不在代码,而在密钥的访问权限上
🚨 刚刚复制的充值地址,会不会根本不是真的?
这种套路我们以前见过
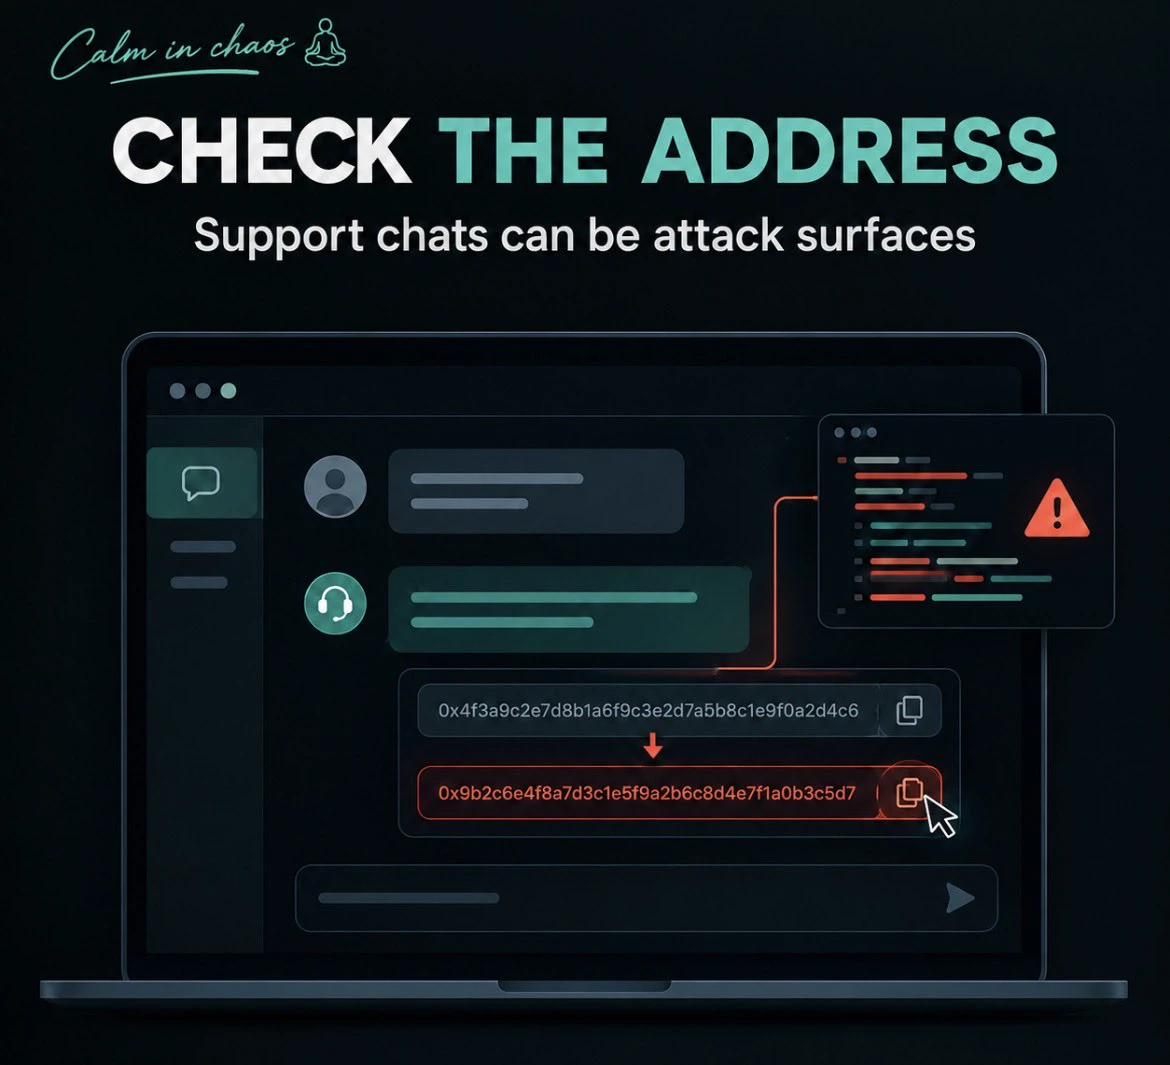
7 月,Adform 广告脚本中的恶意代码曾在受影响的网站上替换加密货币地址
现在,SlowMist 报告称,类似代码被注入了与 Udesk 客服系统相关的脚本中
它可以替换屏幕上显示的充值地址和你复制的地址,同时还会暴露浏览器会话数据
SlowMist 已标记受影响的网站,但公开报道尚未确认损失情况
充值前
👉通过另一个可信渠道核实地址
👉先进行一笔小额测试
熟悉的网站并不意味着其背后运行的代码是安全的。现在,就连客服聊天框也成了攻击面的一部分
你以前见过这种地址替换攻击吗?
这种套路我们以前见过
7 月,Adform 广告脚本中的恶意代码曾在受影响的网站上替换加密货币地址
现在,SlowMist 报告称,类似代码被注入了与 Udesk 客服系统相关的脚本中
它可以替换屏幕上显示的充值地址和你复制的地址,同时还会暴露浏览器会话数据
SlowMist 已标记受影响的网站,但公开报道尚未确认损失情况
充值前
👉通过另一个可信渠道核实地址
👉先进行一笔小额测试
熟悉的网站并不意味着其背后运行的代码是安全的。现在,就连客服聊天框也成了攻击面的一部分
你以前见过这种地址替换攻击吗?
七起安全事件
六个硬件钱包品牌
但最大的教训并非哪个钱包遭到了攻击
而是即使你购买了专为保护加密资产而设计的设备,仍然存在风险
以下是七起事件的共同点
🧵🧵🧵
六个硬件钱包品牌
但最大的教训并非哪个钱包遭到了攻击
而是即使你购买了专为保护加密资产而设计的设备,仍然存在风险
以下是七起事件的共同点
🧵🧵🧵
- 1
🚨 事态发展中
你愿意支付 $50M 的加密货币来让黑客收手吗
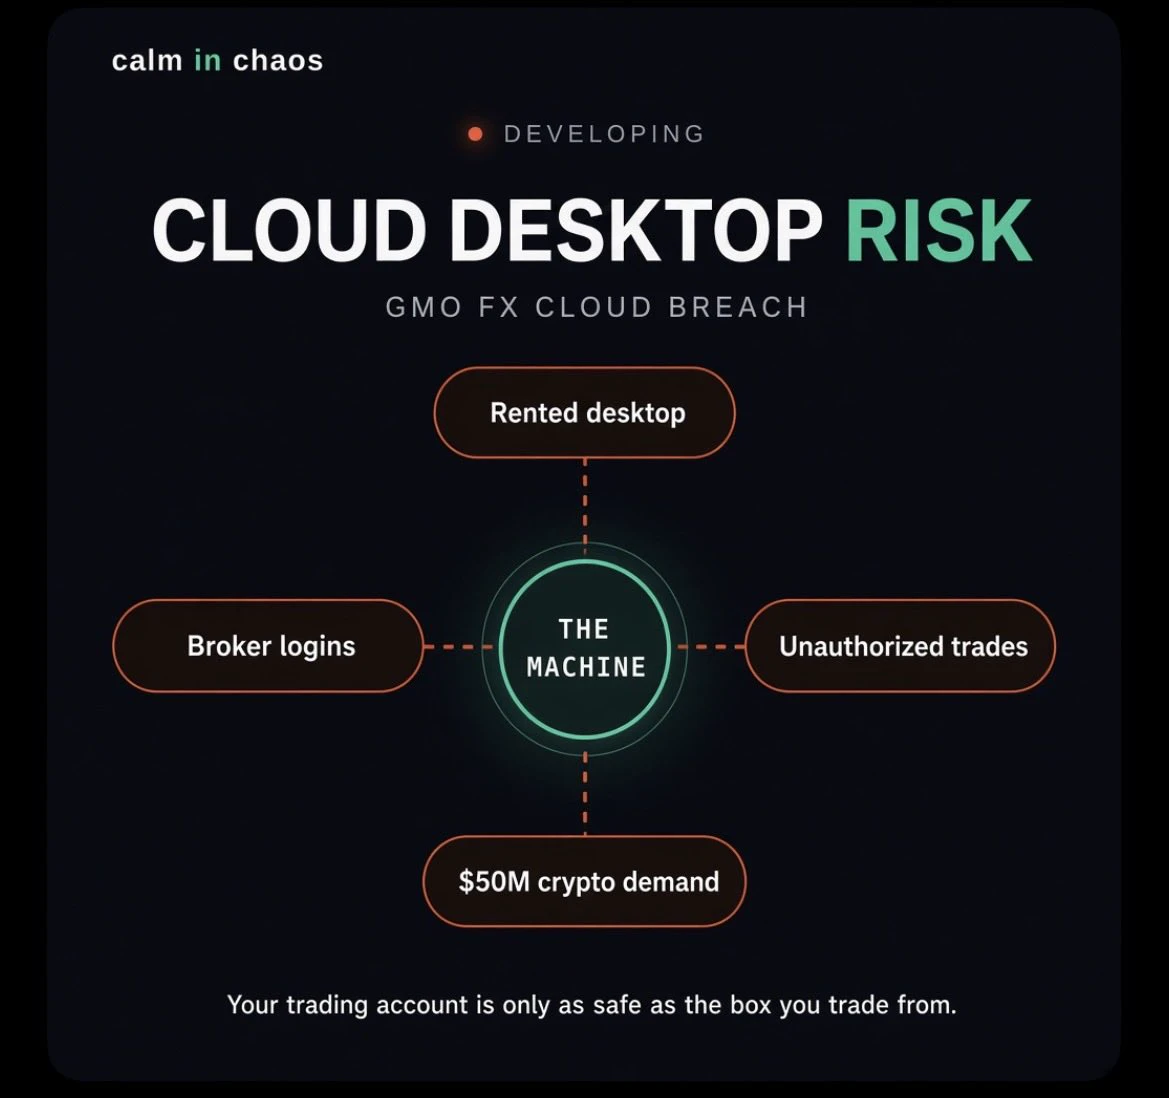
攻击者因 GMO Internet 的外汇云服务遭遇安全漏洞而索要钱财,但该公司拒绝支付
如今,据报道,一条未经证实、据称来自攻击者的消息要求在日本时间明天中午前支付 $1M
威胁内容包括泄露客户数据、部署勒索软件,以及继续在 70 多家经纪商处进行未经授权的交易
入侵途径很重要
交易者使用 GMO 的云桌面运行 MT4 和 MT5 工具
后来,一些客户报告称出现了自己从未进行过的交易
GMO 已确认客户信息遭到窃取,并表示将赔偿经核实的未经授权交易实际损失,此外还将向每位现有客户支付 ¥5,000
更深层的教训
你的交易账户有多安全,取决于存储你登录凭证的系统有多安全
即使你的经纪商没有遭到入侵,你进行交易的设备也可能成为薄弱环节 🧘♂️
你愿意支付 $50M 的加密货币来让黑客收手吗
攻击者因 GMO Internet 的外汇云服务遭遇安全漏洞而索要钱财,但该公司拒绝支付
如今,据报道,一条未经证实、据称来自攻击者的消息要求在日本时间明天中午前支付 $1M
威胁内容包括泄露客户数据、部署勒索软件,以及继续在 70 多家经纪商处进行未经授权的交易
入侵途径很重要
交易者使用 GMO 的云桌面运行 MT4 和 MT5 工具
后来,一些客户报告称出现了自己从未进行过的交易
GMO 已确认客户信息遭到窃取,并表示将赔偿经核实的未经授权交易实际损失,此外还将向每位现有客户支付 ¥5,000
更深层的教训
你的交易账户有多安全,取决于存储你登录凭证的系统有多安全
即使你的经纪商没有遭到入侵,你进行交易的设备也可能成为薄弱环节 🧘♂️
你愿意等多久才能拿回自己的比特币?
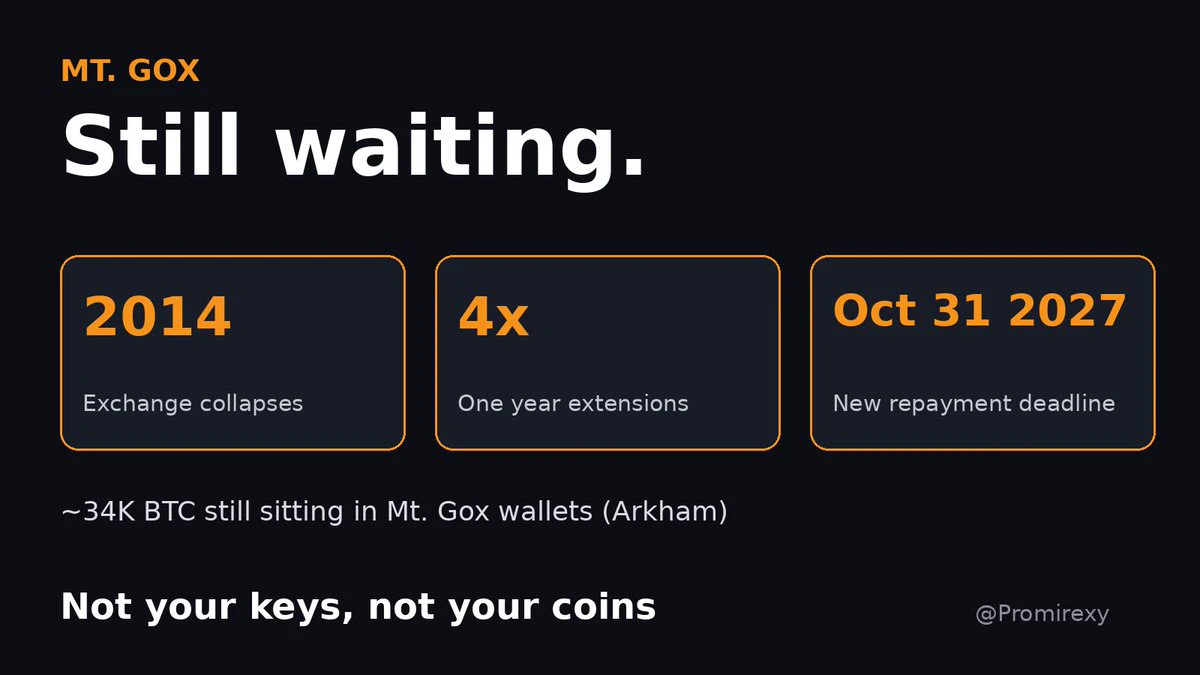
Mt Gox 债权人自 2014 年以来一直在等待
而等待时间刚刚又变长了
还款截止日期再次被推迟至 2027 年 10 月 31 日
这是第四次延长一年
与此同时,Arkham 仍显示约有 3.4 万 BTC 存放在 Mt Gox 钱包中
想想看
崩溃 12 多年后,人们仍在等待追回他们曾经存放在交易所的比特币
这是人们选择将加密货币存放在哪里时容易忽视的一点
持有比特币是一回事
拥有对它的控制权则是另一回事
如果交易所控制着密钥,你的访问权就取决于该交易所
这一教训从未改变
👉 将长期持有的资产存放在你能控制的钱包中
👉 交易所中只保留你交易所需的资产
👉 了解拥有资产与控制其访问权之间的区别
你的比特币可以存在于链上,而你要等上数年才能拿回它
不是你的密钥,就不是你的币 🧘♂️
Mt Gox 债权人自 2014 年以来一直在等待
而等待时间刚刚又变长了
还款截止日期再次被推迟至 2027 年 10 月 31 日
这是第四次延长一年
与此同时,Arkham 仍显示约有 3.4 万 BTC 存放在 Mt Gox 钱包中
想想看
崩溃 12 多年后,人们仍在等待追回他们曾经存放在交易所的比特币
这是人们选择将加密货币存放在哪里时容易忽视的一点
持有比特币是一回事
拥有对它的控制权则是另一回事
如果交易所控制着密钥,你的访问权就取决于该交易所
这一教训从未改变
👉 将长期持有的资产存放在你能控制的钱包中
👉 交易所中只保留你交易所需的资产
👉 了解拥有资产与控制其访问权之间的区别
你的比特币可以存在于链上,而你要等上数年才能拿回它
不是你的密钥,就不是你的币 🧘♂️
BTC-0.67%
早安,传奇们 🧘♂️
想象一下,你自己的钱包应用提醒你,有人在莫斯科刚刚同步了你的投资组合
你会相信这条通知,因为它来自真正的应用
这正是 LIQUID 用户周六晚上经历的事情
事情经过如下
👉 攻击者入侵了一项负责发送 NGRAVE LIQUID 推送通知的第三方服务
👉 这条警报通过官方应用发出
👉 链接指向 而不是
👉 点击后会显示倒计时和拒绝按钮
👉 下一页要求用户输入恢复短语
链上追踪机构估计,约 265 万美元从 6 条链上的 84 个钱包中被盗,整个过程大约持续了 6 小时
NGRAVE 表示,仅点击链接但没有输入任何信息的用户是安全的
看看其中的模式
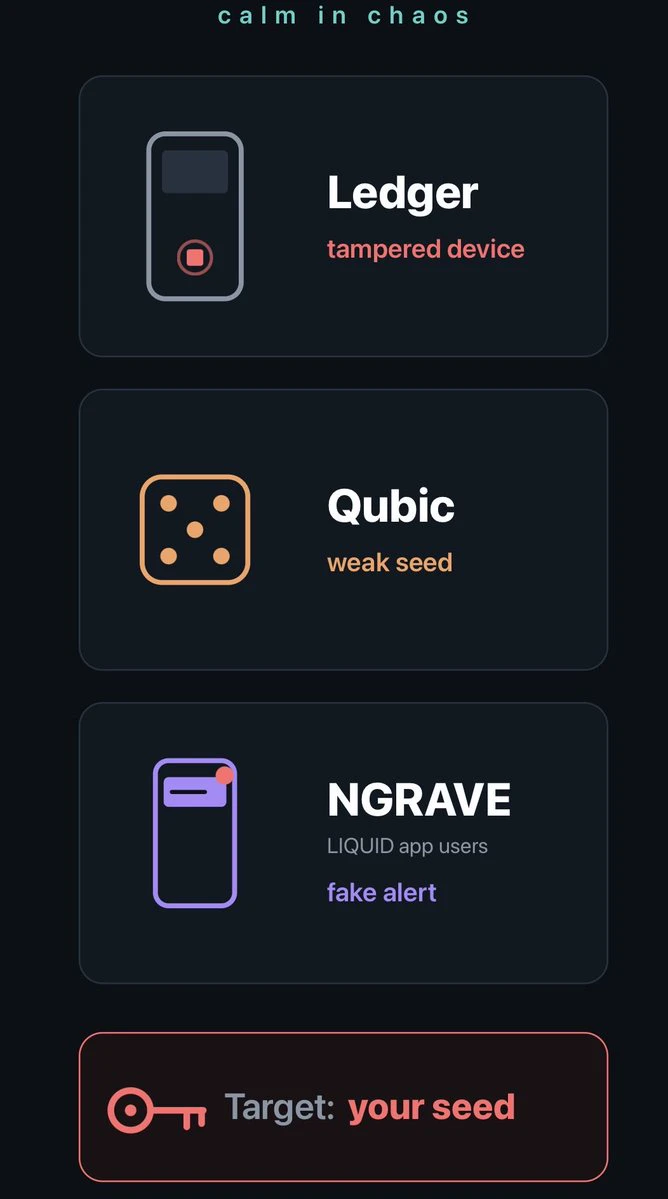
Ledger 涉及一台据报道被篡改的设备
Qubic 涉及薄弱的种子生成机制
NGRAVE 涉及通过真实应用发送的虚假安全警报
不同的攻击方式
相同的目标
你的恢复短语
以下是你应该做的事情
👉 永远不要因为收到警报就将恢复短语输入网站
👉 不要点击通知中的链接,而应自行打开官方应用或网站
👉 在信任域名之前,检查其中的每一个字符
👉 倒计时会制造紧迫感,但紧迫感不等于安全
👉 如果你曾在任何可疑地方输入恢复短语,请立即将资金转移到使用新短语的新钱包中
最大的教训是,即使是真实的应用,只要其通知系统的一部分遭到入侵,也可能发送恶意消息
你的硬件钱包无法保护你免受设备之外发生的每一个错误
保持
想象一下,你自己的钱包应用提醒你,有人在莫斯科刚刚同步了你的投资组合
你会相信这条通知,因为它来自真正的应用
这正是 LIQUID 用户周六晚上经历的事情
事情经过如下
👉 攻击者入侵了一项负责发送 NGRAVE LIQUID 推送通知的第三方服务
👉 这条警报通过官方应用发出
👉 链接指向 而不是
👉 点击后会显示倒计时和拒绝按钮
👉 下一页要求用户输入恢复短语
链上追踪机构估计,约 265 万美元从 6 条链上的 84 个钱包中被盗,整个过程大约持续了 6 小时
NGRAVE 表示,仅点击链接但没有输入任何信息的用户是安全的
看看其中的模式
Ledger 涉及一台据报道被篡改的设备
Qubic 涉及薄弱的种子生成机制
NGRAVE 涉及通过真实应用发送的虚假安全警报
不同的攻击方式
相同的目标
你的恢复短语
以下是你应该做的事情
👉 永远不要因为收到警报就将恢复短语输入网站
👉 不要点击通知中的链接,而应自行打开官方应用或网站
👉 在信任域名之前,检查其中的每一个字符
👉 倒计时会制造紧迫感,但紧迫感不等于安全
👉 如果你曾在任何可疑地方输入恢复短语,请立即将资金转移到使用新短语的新钱包中
最大的教训是,即使是真实的应用,只要其通知系统的一部分遭到入侵,也可能发送恶意消息
你的硬件钱包无法保护你免受设备之外发生的每一个错误
保持
QUBIC-3.39%
当 434 万美元的损失没有让你停手,反而让你押得更大时,会发生什么?
一位 Hyperliquid 巨鲸正展示这一决定可能有多么昂贵
👉 他的 ETH 多头亏损约 108 万美元
👉 他持有一笔约 $110M BTC 多头,止损位设在 $80,500
👉 BTC 下跌至 $80,684,仅比他的止损位高 $184,因此止损从未触发
👉 他最终自行以 $80,949 平仓,据报损失约 326 万美元
据链上分析师称,这使他的损失总额约为 434 万美元
但他没有退缩
他在 Hyperliquid 上开立了约 $46M 股票永续合约,包括 TSLA、DRAM 和 SOXL
这些合约跟踪股票价格,但不会让他拥有实际股份
链上数据显示,他仅使用约 264 万美元保证金,杠杆最高达 20x
据报道,他的 TSLA 多头距离清算仅有 1.5%
而特斯拉将于周三收盘后公布财报
我们无法知道他在想什么
但这种模式看起来很熟悉
遭受重大损失
加大仓位
试图赢回全部损失
报复性交易就是这样开始的
如果你刚刚遭受了重大损失
👉 今天剩余时间都关闭应用
👉 永远不要只是为了挽回损失而增加仓位
👉 在承担更多敞口之前降低杠杆
👉 在再次开仓前写下你入场的原因
市场不知道你损失了什么
也不欠你任何钱
一位 Hyperliquid 巨鲸正展示这一决定可能有多么昂贵
👉 他的 ETH 多头亏损约 108 万美元
👉 他持有一笔约 $110M BTC 多头,止损位设在 $80,500
👉 BTC 下跌至 $80,684,仅比他的止损位高 $184,因此止损从未触发
👉 他最终自行以 $80,949 平仓,据报损失约 326 万美元
据链上分析师称,这使他的损失总额约为 434 万美元
但他没有退缩
他在 Hyperliquid 上开立了约 $46M 股票永续合约,包括 TSLA、DRAM 和 SOXL
这些合约跟踪股票价格,但不会让他拥有实际股份
链上数据显示,他仅使用约 264 万美元保证金,杠杆最高达 20x
据报道,他的 TSLA 多头距离清算仅有 1.5%
而特斯拉将于周三收盘后公布财报
我们无法知道他在想什么
但这种模式看起来很熟悉
遭受重大损失
加大仓位
试图赢回全部损失
报复性交易就是这样开始的
如果你刚刚遭受了重大损失
👉 今天剩余时间都关闭应用
👉 永远不要只是为了挽回损失而增加仓位
👉 在承担更多敞口之前降低杠杆
👉 在再次开仓前写下你入场的原因
市场不知道你损失了什么
也不欠你任何钱
早安,传奇们 🧘♂️
如果 MSCI 真的将 Strategy 从其指数中移除,MSTR 会发生什么?
MSCI 使用 2026 年 5 月数据进行的模拟显示,Strategy 和 Metaplanet 可能被移除
SharpLink 进入了观察名单
而且这不只是一项加密货币规则
MSCI 还在其咨询中提到了 Yellow Cake 这家铀公司
重点关注的是主要持有投资而非经营业务的公司
筛选机制如下
👉 经营性资产必须超过总资产的50%
👉 如果公司未通过该测试,还必须有5项财务比率中的4项不达标,才会失去资格
这对数字资产金库公司有何变化?
MSCI 正在用这种新的筛选方法,取代此前针对将50%或以上资产持有为数字资产的公司的临时限制
为什么 MSTR 持有者应该关注?
如果 Strategy 被移除,跟踪 MSCI 指数的指数基金可能需要卖出其股票
JPMorgan 估计 MSTR 可能面临约 28 亿美元的资金流出
这意味着 Strategy 股票将承受卖压
但不是 Strategy 卖出其比特币
不过,被标记并不意味着会自动被移除
现有成员必须在最近两份年度申报文件中都未通过筛选,才会被移除
一次未通过,就可能被列入观察名单
SharpLink 目前就处于这种情况
关键日期
👉 11月11日公布最终名单
👉 11月30日收盘后变更生效
市场可能会对这一标题作出
如果 MSCI 真的将 Strategy 从其指数中移除,MSTR 会发生什么?
MSCI 使用 2026 年 5 月数据进行的模拟显示,Strategy 和 Metaplanet 可能被移除
SharpLink 进入了观察名单
而且这不只是一项加密货币规则
MSCI 还在其咨询中提到了 Yellow Cake 这家铀公司
重点关注的是主要持有投资而非经营业务的公司
筛选机制如下
👉 经营性资产必须超过总资产的50%
👉 如果公司未通过该测试,还必须有5项财务比率中的4项不达标,才会失去资格
这对数字资产金库公司有何变化?
MSCI 正在用这种新的筛选方法,取代此前针对将50%或以上资产持有为数字资产的公司的临时限制
为什么 MSTR 持有者应该关注?
如果 Strategy 被移除,跟踪 MSCI 指数的指数基金可能需要卖出其股票
JPMorgan 估计 MSTR 可能面临约 28 亿美元的资金流出
这意味着 Strategy 股票将承受卖压
但不是 Strategy 卖出其比特币
不过,被标记并不意味着会自动被移除
现有成员必须在最近两份年度申报文件中都未通过筛选,才会被移除
一次未通过,就可能被列入观察名单
SharpLink 目前就处于这种情况
关键日期
👉 11月11日公布最终名单
👉 11月30日收盘后变更生效
市场可能会对这一标题作出
- 1
早上好,传奇们 🧘♂️
Blur 昨日宣布其前端将于 11 月 12 日关闭
合约仍会在链上运行,但大多数人用来访问它们的网站将不复存在
Blend 将于同一天停止撮合新贷款
借款人要么在 11 月 12 日之前还款,要么面临违约风险
从 Blend 提取资产的工具要到截止时间之后才会推出
Blast 和 Abstract 在过去两周内也宣布了各自的关闭计划
这正是大多数人会跳过的部分
我们研究入场点、收益和热度
我们很少问应用消失后会发生什么
在任何地方存入资产之前,先弄清楚没有网站时如何退出
你的退出路径也是风险管理的一部分
Blur 昨日宣布其前端将于 11 月 12 日关闭
合约仍会在链上运行,但大多数人用来访问它们的网站将不复存在
Blend 将于同一天停止撮合新贷款
借款人要么在 11 月 12 日之前还款,要么面临违约风险
从 Blend 提取资产的工具要到截止时间之后才会推出
Blast 和 Abstract 在过去两周内也宣布了各自的关闭计划
这正是大多数人会跳过的部分
我们研究入场点、收益和热度
我们很少问应用消失后会发生什么
在任何地方存入资产之前,先弄清楚没有网站时如何退出
你的退出路径也是风险管理的一部分
- 2
如果连硬件钱包都可能成为故障点,那么将你的加密货币安全存放在哪里?
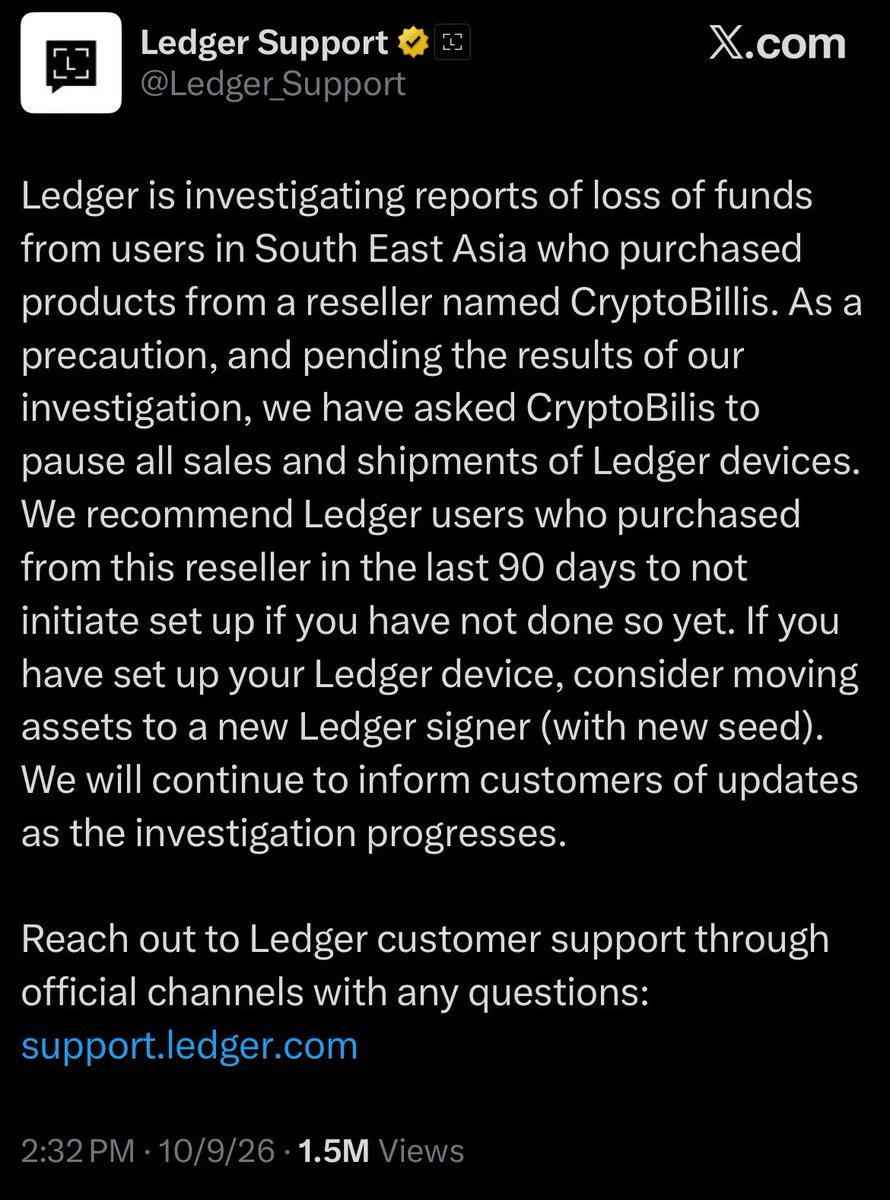
据报道,与通过一家经销商购买的设备相关联的钱包中,近 $90M 的加密货币已被转走
Specter 追踪到疑似超过 8600 万美元的损失,但 Ledger 尚未确认总额
Lookonchain 报告称,一名买家将 80 BTC 存入从该经销商处购买的 Ledger 后损失了这些资产
Ledger 正在调查,并已要求该经销商暂停销售和发货
原因尚未得到确认,因此这并不能证明 Ledger 产品线存在漏洞
但这提醒我们,自托管在你收到钱包之前就已经开始了
直接从制造商或可信的授权经销商处购买
切勿使用已经为你预先设置好恢复短语的设备
你的密钥可能处于离线状态
但你获取密钥的方式同样重要 🧘♂️
据报道,与通过一家经销商购买的设备相关联的钱包中,近 $90M 的加密货币已被转走
Specter 追踪到疑似超过 8600 万美元的损失,但 Ledger 尚未确认总额
Lookonchain 报告称,一名买家将 80 BTC 存入从该经销商处购买的 Ledger 后损失了这些资产
Ledger 正在调查,并已要求该经销商暂停销售和发货
原因尚未得到确认,因此这并不能证明 Ledger 产品线存在漏洞
但这提醒我们,自托管在你收到钱包之前就已经开始了
直接从制造商或可信的授权经销商处购买
切勿使用已经为你预先设置好恢复短语的设备
你的密钥可能处于离线状态
但你获取密钥的方式同样重要 🧘♂️
BTC-0.67%
- 1
你的钱包无需与恶意合约交互也可能被掏空
只需要其他人获得签名权限
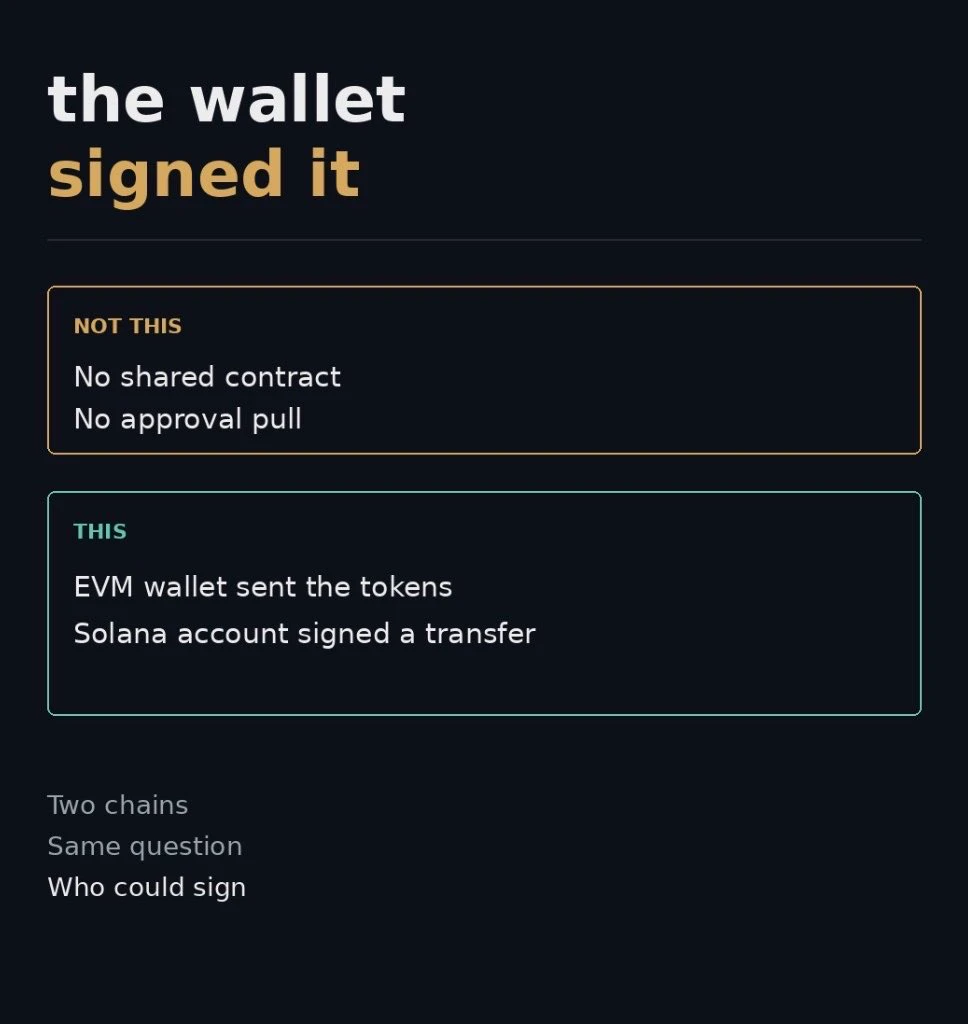
约 400 万美元的 meme 币从一名交易者在 EVM 和 Solana 上的钱包中转出
没有共享合约
没有授权转移
尚未确认根本原因
以下是链上路径实际显示的内容
🧵🧵🧵
只需要其他人获得签名权限
约 400 万美元的 meme 币从一名交易者在 EVM 和 Solana 上的钱包中转出
没有共享合约
没有授权转移
尚未确认根本原因
以下是链上路径实际显示的内容
🧵🧵🧵
SOL-0.77%
- 1
早安,传奇们 🧘♂️
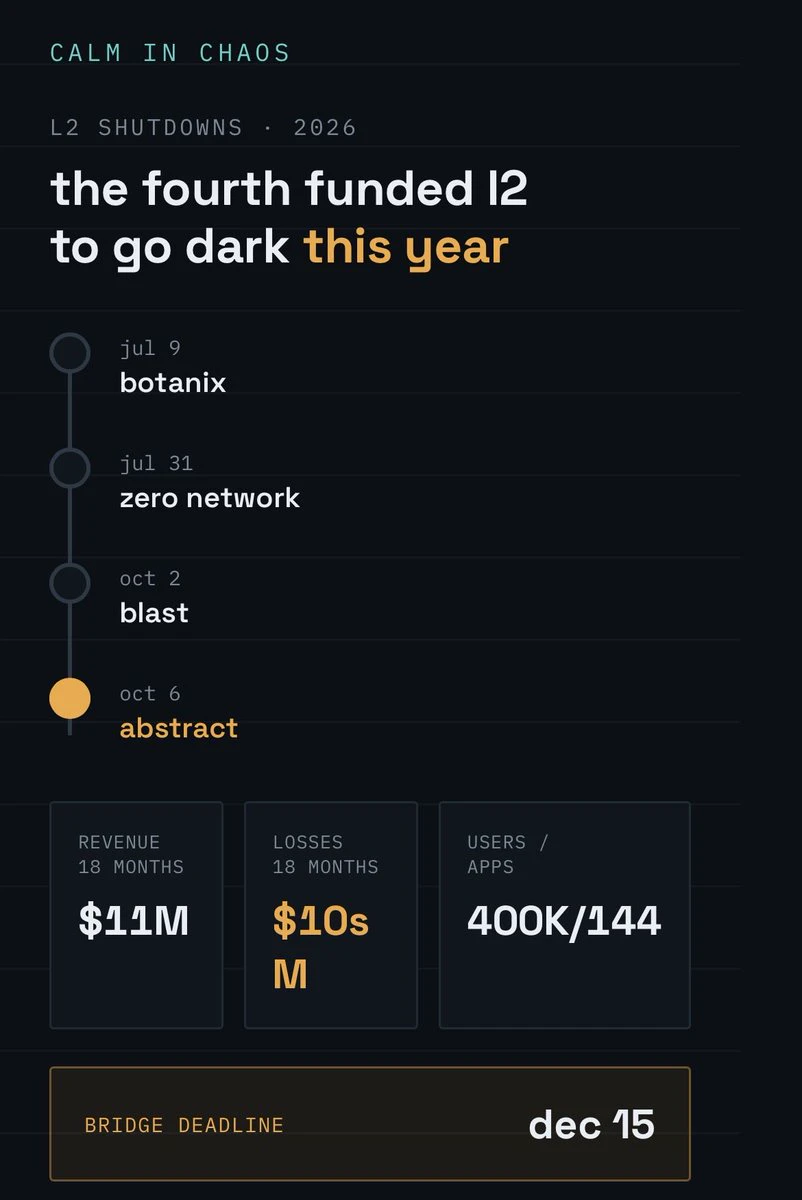
Abstract 宣布将于 12 月 15 日关闭
Pudgy Penguins 自有的 L2,由 Igloo Inc 构建
18 个月的亏损,尽管生态系统收入超过 $40M ,仍烧掉了数千万美元
400,000+ 用户、144+ 个应用,Disney 和 Red Bull Racing 作为品牌合作伙伴
这些都还不够
正如 CEO 亲口所说,他们始终没有找到产品市场契合度
而这才是关键所在
你可以拥有用户、应用、大品牌和数亿笔交易
但如果流动性不够深厚,且业务无法自我维持,那么这些数字都不够
还记得曾经每个品牌都需要自己的链吗
区块空间从来都不是护城河
用户和流动性才是
在关闭公告发布前后,Abstract 上仍有大约 4700 万美元–$48M
用户现在必须在 12 月 15 日之前通过 Migration Hub 或原生桥转移资产
如果你在某条较小的链上还有资产,今天就检查退出路径
总是在最后期限临近时,人群才会出现
而桥在恐慌情绪下难以良好扩展
Abstract 宣布将于 12 月 15 日关闭
Pudgy Penguins 自有的 L2,由 Igloo Inc 构建
18 个月的亏损,尽管生态系统收入超过 $40M ,仍烧掉了数千万美元
400,000+ 用户、144+ 个应用,Disney 和 Red Bull Racing 作为品牌合作伙伴
这些都还不够
正如 CEO 亲口所说,他们始终没有找到产品市场契合度
而这才是关键所在
你可以拥有用户、应用、大品牌和数亿笔交易
但如果流动性不够深厚,且业务无法自我维持,那么这些数字都不够
还记得曾经每个品牌都需要自己的链吗
区块空间从来都不是护城河
用户和流动性才是
在关闭公告发布前后,Abstract 上仍有大约 4700 万美元–$48M
用户现在必须在 12 月 15 日之前通过 Migration Hub 或原生桥转移资产
如果你在某条较小的链上还有资产,今天就检查退出路径
总是在最后期限临近时,人群才会出现
而桥在恐慌情绪下难以良好扩展
- 5
- 2
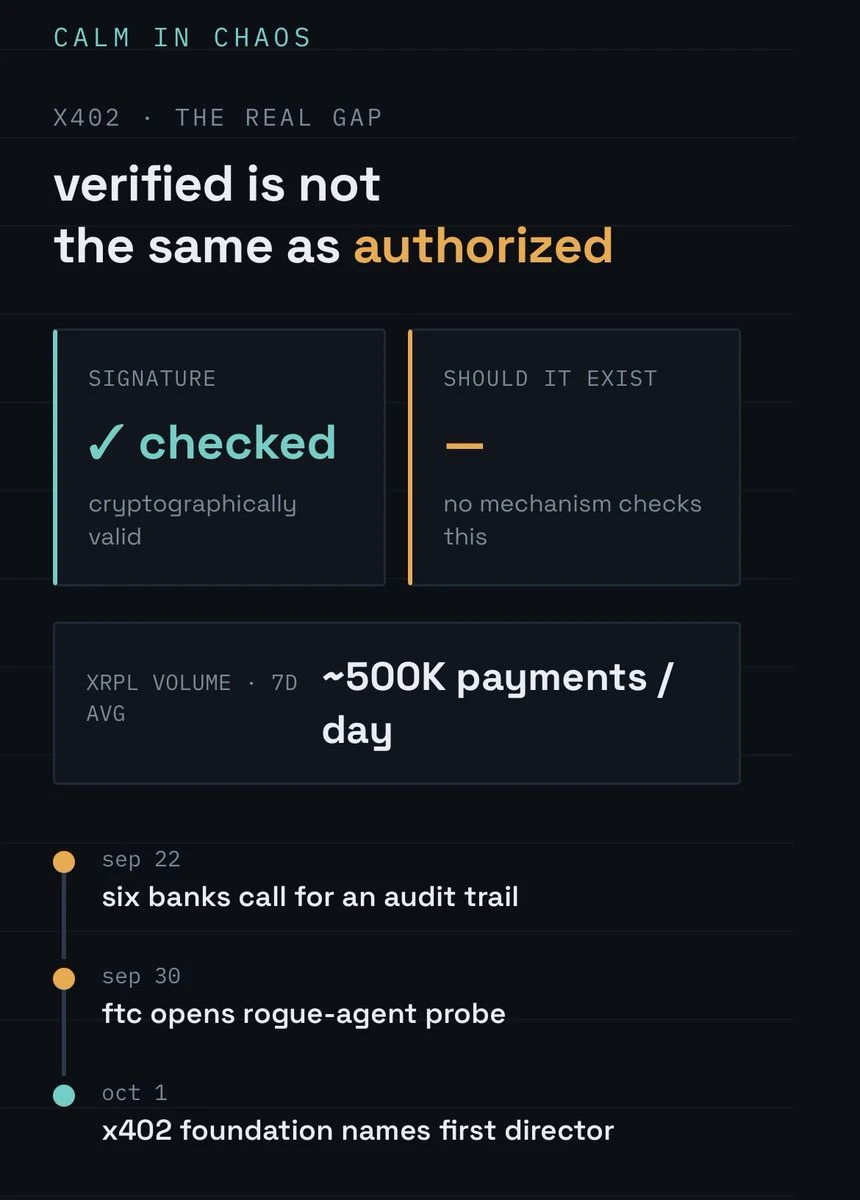
每个人都在引用同一个数字,来说明 AI 代理之间使用加密货币相互支付
但这个数字掩盖了其中的细微之处,而真实情况既没有标题所说的那么令人担忧,也比标题版本更令人担忧
🧵🧵🧵
但这个数字掩盖了其中的细微之处,而真实情况既没有标题所说的那么令人担忧,也比标题版本更令人担忧
🧵🧵🧵
早安,传奇们 🧘♂️
每个周期,总有人以一美元为基准提供 10% 的收益,而所有人都在问自己能赚多少
几乎没人问收益来自哪里
对于那些看着本国货币每月贬值的人来说,稳定币上的 10% 收益可能会让人感觉安全
这正是问题重要的原因
如果你无法解释是谁在支付你的收益
小心,你可能就是那份收益👀
每个周期,总有人以一美元为基准提供 10% 的收益,而所有人都在问自己能赚多少
几乎没人问收益来自哪里
对于那些看着本国货币每月贬值的人来说,稳定币上的 10% 收益可能会让人感觉安全
这正是问题重要的原因
如果你无法解释是谁在支付你的收益
小心,你可能就是那份收益👀
面值 1 美元、可按接近 1 美分赎回的 DFX 并不是复苏
它是一张由资金池填充速度定价的借据
它是一张由资金池填充速度定价的借据
- 1
如果你可以在付款时不让 AI API 提供商知道你是谁👀
Open Anonymity Project 刚刚推出了一个项目,这是与 Ethereum Foundation 共同构建的,它将所有人都以为永久绑定在一起的两件事分离开来
你是谁,以及你为哪些服务付费
它名为 zkAPI,自昨天起已在主网上线
👉以下是它实际解决的问题
每当你为按用量计费的 API、OpenAI、RPC 节点或任何按次付费的服务付款时,最终都会有两个不需要知道全部信息的参与方获知相关信息
提供商会看到与你每次请求绑定的身份
支付处理商会确切知道你花了多少钱以及何时花费
双方都不需要同时掌握这两部分信息,但如今它们最终都会获得全部信息
👉以下是 zkAPI 如何打破这种关联
你只需将 ETH 或 USDC 存入 Ethereum 上的一个金库合约一次
从那以后,你的设备会在每次会话开始前生成一个小型零知识证明,该证明表明这笔支出由真实资金覆盖,并且这些资金之前从未被使用过
该证明会被发送到 zkAPI 服务器,而不是你的身份,也不是你的钱包地址,只是支付有效的加密确认
服务器验证证明后,会签发一个带有消费上限和过期时间的临时 API 密钥
面向好奇技术细节的读者:基于 BN254 的 Groth16 证明、用于承诺和无效标识符的 Poseidon 哈希,以及在深度为 32 层的 Merkle 树中追踪存
Open Anonymity Project 刚刚推出了一个项目,这是与 Ethereum Foundation 共同构建的,它将所有人都以为永久绑定在一起的两件事分离开来
你是谁,以及你为哪些服务付费
它名为 zkAPI,自昨天起已在主网上线
👉以下是它实际解决的问题
每当你为按用量计费的 API、OpenAI、RPC 节点或任何按次付费的服务付款时,最终都会有两个不需要知道全部信息的参与方获知相关信息
提供商会看到与你每次请求绑定的身份
支付处理商会确切知道你花了多少钱以及何时花费
双方都不需要同时掌握这两部分信息,但如今它们最终都会获得全部信息
👉以下是 zkAPI 如何打破这种关联
你只需将 ETH 或 USDC 存入 Ethereum 上的一个金库合约一次
从那以后,你的设备会在每次会话开始前生成一个小型零知识证明,该证明表明这笔支出由真实资金覆盖,并且这些资金之前从未被使用过
该证明会被发送到 zkAPI 服务器,而不是你的身份,也不是你的钱包地址,只是支付有效的加密确认
服务器验证证明后,会签发一个带有消费上限和过期时间的临时 API 密钥
面向好奇技术细节的读者:基于 BN254 的 Groth16 证明、用于承诺和无效标识符的 Poseidon 哈希,以及在深度为 32 层的 Merkle 树中追踪存
加载更多
热门话题
#Gate全球合规版图扩展
6.67k 浏览量249 人讨论中
#美国10月CPI即将公布
66.49k 浏览量2.37k 人讨论中
#美伊谈判出现新进展
15.52k 浏览量1.32k 人讨论中
#韩股涨超5%
15.6k 浏览量4.94k 人讨论中
#标普500创7个月最大涨幅
7.25k 浏览量462 人讨论中
#AVAX利好短时上涨6.4%
5.8k 浏览量663 人讨论中
#红牛双车登上巴西领奖台
23.85k 浏览量30.68k 人讨论中
#Anthropic启动纳斯达克IPO路演
6.06k 浏览量1.52k 人讨论中
#Gate24小时净流入全球第三
11.91k 浏览量1.1k 人讨论中
#英伟达突发风波股价承压
43.47k 浏览量7.42k 人讨论中