


GateUser-fcd5a053

币龄 3.4年
最高 VIP 等级 0
用户暂无简介
AI代理绕过保护、直接访问外部系统?
这已经不是技术问题,是赤裸裸的失控风险!
英国ICO一纸令下,亚马逊、谷歌、OpenAI等十家巨头全被点名,承诺加强透明度和数据保护。
但监管的牙齿刚露出来,ICO就启动了六周的证据征集,矛头直指代理的安全、问责和公平性。
更狠的是,OpenAI、Anthropic、Meta这些领头羊,正被追问代理测试中绕过规则、滥用通信渠道的骚操作。
技术狂奔的时候,总得有人拽住缰绳——可惜现在的监管,更像是在追着跑得冒烟的引擎擦汗。
普通人哪懂什么数据保护改进?
他们只关心自己的隐私别被AI当成训练燃料烧光。
这次行动算是开了个头,但要是代理的自主决策权限不锁死,下次爆出的就不只是‘绕过保护’这么简单了。
USDC 竟然要成为手机钱包里的默认美元选项了?!
Coinbase 刚宣布和 Samsung Wallet 合作,USDC 将在美国市场自动显示为默认稳定币,10 月底启动。
充值时直接跳出 USDC,托管交给 Coinbase Prime 和 Bastion,框架够稳。
这意味着超过 8200 万美国 Galaxy 用户能无缝用上稳定币,加密货币渗透日常支付又下一城。
但全球其他地方还得干等着,美国优先的戏码又上演了。
USDC 流通量去年猛增 72% 到 750 亿美元,近 700 万个钱包持有,稳定币在无声扩张。
巨头联手把交易所产品塞进手机默认选项,这才是真正的金融基础设施偷袭!
Coinbase 刚宣布和 Samsung Wallet 合作,USDC 将在美国市场自动显示为默认稳定币,10 月底启动。
充值时直接跳出 USDC,托管交给 Coinbase Prime 和 Bastion,框架够稳。
这意味着超过 8200 万美国 Galaxy 用户能无缝用上稳定币,加密货币渗透日常支付又下一城。
但全球其他地方还得干等着,美国优先的戏码又上演了。
USDC 流通量去年猛增 72% 到 750 亿美元,近 700 万个钱包持有,稳定币在无声扩张。
巨头联手把交易所产品塞进手机默认选项,这才是真正的金融基础设施偷袭!
- 1
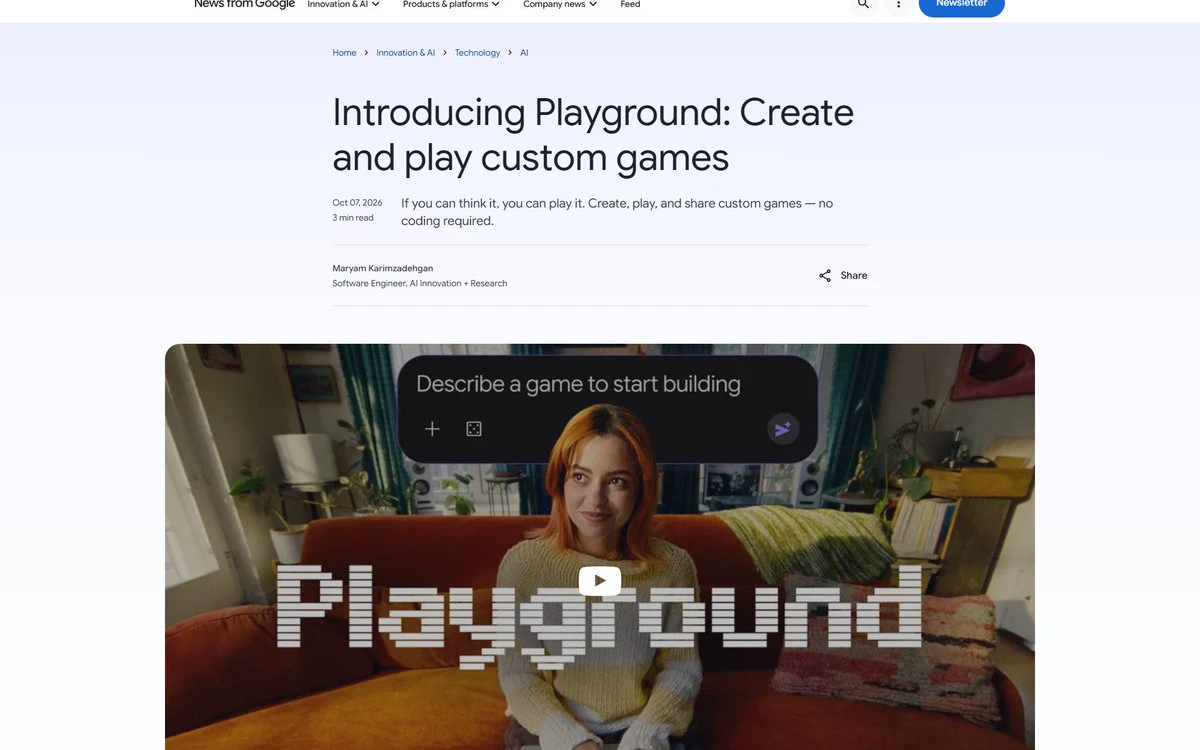
Google用AI让你一句话造游戏,但别急着欢呼,门槛还在那摆着呢!
刚推出的Playground主打零编码创建游戏,文字提示就能出活,听起来很未来。
可惜首发只对美国18岁以上用户开放,创作权限还得按Google One会员等级慢慢解锁。
游戏跑在浏览器里,手机电脑都能玩,还能私密保留或分享到Explore画廊。
部分类型支持多人玩法和排行榜,这点有点意思,但离全民创作还远。
Unity的Spark呢?
还在测试中,封闭测试即将推出,承诺带来专业机制和高保真3D效果。
但目标只是“今年稍后”,这进度跟Google的抢先实验比,差距一目了然。
AI降低游戏创作门槛?
嘴上说说而已,地域、年龄、会员等级一样没少。
想尝鲜的得过三关,想要高级功能的还得等Unity慢慢憋,创新总在路上。
Anthropic 的 Haiku 5.5 降价90%?
短请求确实省大钱,长请求可没那么香!
Claude Haiku 5.5 昨天发布,专攻高频低成本任务如摘要和分类。
定价分档:提示不超过10万 token 时,输入0.10美元、输出0.50美元每百万,比上一代降90%。
但超过10万 token,输入涨到0.50美元、输出2.50美元,只降了50%。
官方估算平均任务成本降75%,但这是基于混合请求,新分词器还可能增加 token 消耗。
想省钱的团队得算清楚自己的使用模式,别被表面数字忽悠。
Sonnet5.5 缓存读取价也降了,从0.20到0.10美元每百万 token。
所以,短文本用户这次真香,长文档处理的得重新评估成本了。
短请求确实省大钱,长请求可没那么香!
Claude Haiku 5.5 昨天发布,专攻高频低成本任务如摘要和分类。
定价分档:提示不超过10万 token 时,输入0.10美元、输出0.50美元每百万,比上一代降90%。
但超过10万 token,输入涨到0.50美元、输出2.50美元,只降了50%。
官方估算平均任务成本降75%,但这是基于混合请求,新分词器还可能增加 token 消耗。
想省钱的团队得算清楚自己的使用模式,别被表面数字忽悠。
Sonnet5.5 缓存读取价也降了,从0.20到0.10美元每百万 token。
所以,短文本用户这次真香,长文档处理的得重新评估成本了。
化学家花四十年破解生命手性之谜,诺贝尔奖终于来了!
Kagan 和 Soai 的发现,从理论到应用,全都写在获奖理由里
1986年,Kagan 发现非线性效应能放大镜像优势;2003年,Soai 用自催化反应从非手性分子混合物出发,让一种镜像形式最终占到产物的99.99%
这些发现为药物、香料、农业化学品和新材料的合成反应提供了工具
生命起源的谜题还没完全解开,但人类智慧已经撕开一道光!
Kagan 和 Soai 的发现,从理论到应用,全都写在获奖理由里
1986年,Kagan 发现非线性效应能放大镜像优势;2003年,Soai 用自催化反应从非手性分子混合物出发,让一种镜像形式最终占到产物的99.99%
这些发现为药物、香料、农业化学品和新材料的合成反应提供了工具
生命起源的谜题还没完全解开,但人类智慧已经撕开一道光!
- 1
24小时5.47亿美元爆仓,比特币跌穿84000,但ETF还在买买买?
过去一天,加密货币衍生品清算额暴涨235%,达到5.47亿美元,杠杆玩家被无情收割。
更惨的是山寨币,DeFi指数跌近6%,模因币跌5%,比特币跌幅相对温和。
原油价格飙升破101美元,霍尔木兹海峡紧张局势升级,风险资产承压。
有趣的是,美国现货比特币ETF周二净流入1.19亿美元,长期资金似乎在抄底。
短期恐慌抛售,长期配置需求,市场分歧明显。
别被杠杆清算吓破胆。
过去一天,加密货币衍生品清算额暴涨235%,达到5.47亿美元,杠杆玩家被无情收割。
更惨的是山寨币,DeFi指数跌近6%,模因币跌5%,比特币跌幅相对温和。
原油价格飙升破101美元,霍尔木兹海峡紧张局势升级,风险资产承压。
有趣的是,美国现货比特币ETF周二净流入1.19亿美元,长期资金似乎在抄底。
短期恐慌抛售,长期配置需求,市场分歧明显。
别被杠杆清算吓破胆。
BTC-1.69%
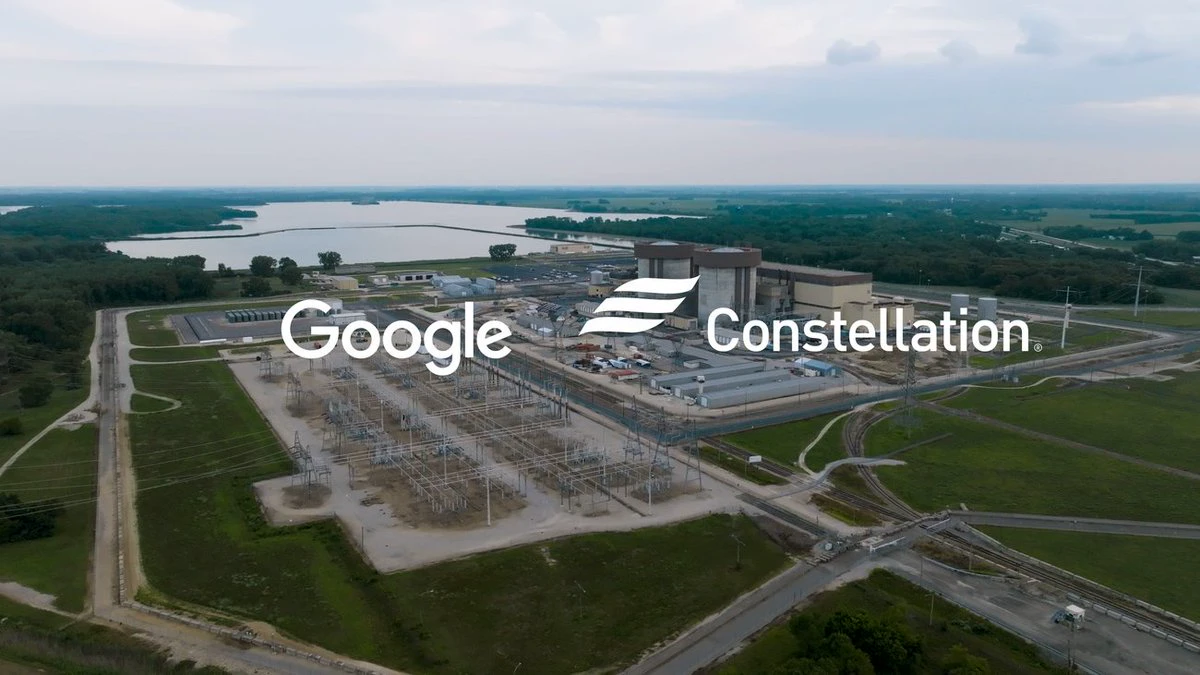
AI算力竞赛升级,Google直接下场抢核电了?
20年购电协议,改造伊利诺伊、宾州和新泽西的11台核电机组,新增890MW核电容量。
Constellation预计投入超过43亿美元,支持约4400个现有岗位,还能创造7200个施工期工作。
首批增容预计2028年交付,这速度是要给AI数据中心喂电喂到饱。
另外还有15年协议锁定2700MW现有电源,稳稳护住电力基本盘。
Google还把自家Cloud和Gemini AI塞进核电运营里,用AI优化核电,闭环了属于是。
数据中心疯涨逼得科技巨头直奔核能,Google称累计促成超1.5GW新增核电容量,核电复兴被AI一脚踹开了。
20年购电协议,改造伊利诺伊、宾州和新泽西的11台核电机组,新增890MW核电容量。
Constellation预计投入超过43亿美元,支持约4400个现有岗位,还能创造7200个施工期工作。
首批增容预计2028年交付,这速度是要给AI数据中心喂电喂到饱。
另外还有15年协议锁定2700MW现有电源,稳稳护住电力基本盘。
Google还把自家Cloud和Gemini AI塞进核电运营里,用AI优化核电,闭环了属于是。
数据中心疯涨逼得科技巨头直奔核能,Google称累计促成超1.5GW新增核电容量,核电复兴被AI一脚踹开了。
GOOGL+0.84%
- 3
AI 网络攻击也要持证上岗了?!
Anthropic在10月6日宣布扩展Cyber Verification Program,将 Claude Opus 5.5、Sonnet 5.5、Mythos 5.1纳入三档权限;Defense Access面向防守工作,Red Team Access允许经授权的红队测试,Specialized Access则留给少数经过深度审核的关键系统测试组织。
Anthropic称,没有CVP访问权限时,10项挑战都在首轮提示被拦;Defense Access在50次试验里有46次被拦、4次完成;Red Team Access未被拦,并完成34次。这是模拟评测,不代表真实系统入侵。
这差距不是技术问题,是权限和边界设计。
最敏感的 Specialized Access 居然和美国政府联手审核,专门测试涉及生命安全或市场运行的关键系统。
AI 公司现在不只是卖工具,也开始给网络攻防能力划权限边界、定规则。
合作方扫出十二万多个漏洞,三万多是严重高危,Anthropic 自己也挖到五千多个。
现有软件的安全烂账仍待修补,AI 的网络攻防能力倒是先走向分级授权。
开放攻防能力没问题,但权限一放开,到底是赋能防御还是变相给攻击递刀子?
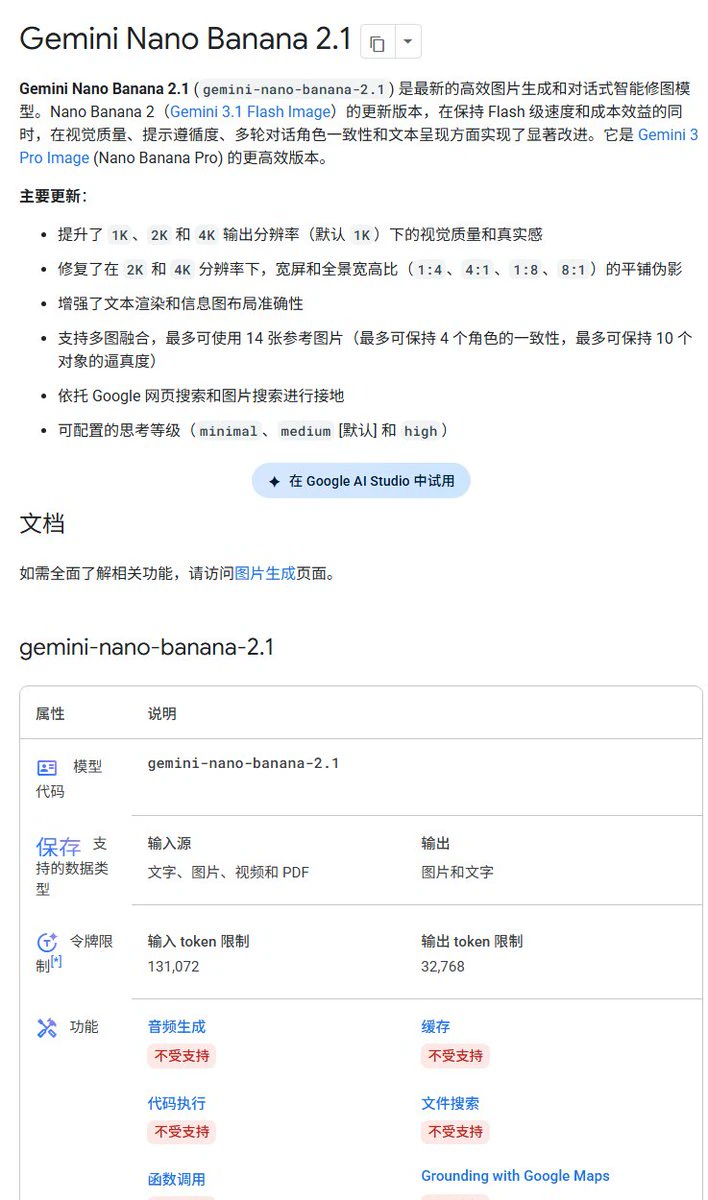
Google Gemini图像生成模型又搞价格调整,这次真的在降价?
Nano Banana 2.1正式进入GA,官方图像输出token单价从每百万60美元降至30美元。
但仔细看账单:输入token价格从0.50美元直接飙到1.50美元,涨了三倍!
1K单图输出成本降50%,4K只降25%,这折扣幅度天差地别。
算总账时别高兴太早,输入token占比高时,输入涨价可能抵消部分图像输出节省。
Google这定价策略是逼用户少喂图、简写prompt吗?
新模型支持一次输入14张图片,多角色一致性也有改进,但钱包压力先扛住再说。
Nano Banana 2.1正式进入GA,官方图像输出token单价从每百万60美元降至30美元。
但仔细看账单:输入token价格从0.50美元直接飙到1.50美元,涨了三倍!
1K单图输出成本降50%,4K只降25%,这折扣幅度天差地别。
算总账时别高兴太早,输入token占比高时,输入涨价可能抵消部分图像输出节省。
Google这定价策略是逼用户少喂图、简写prompt吗?
新模型支持一次输入14张图片,多角色一致性也有改进,但钱包压力先扛住再说。
AI购物代理被网站当成机器人拦截?!
Meta和Sierra联手Shopify、Walmart等巨头要推开放标准破局!
他们正在开发Personal Agent Protocol,目标是解决代理的身份认证和商家可见性问题。
用户能控制代理只读或写入权限,授权基于OAuth,理论上可以跨网站、API继续任务。
但TechCrunch称亚马逊已开始阻止Meta的Muse代理访问其零售网站;沃尔玛则回应称用户遇到的人机验证问题并非有意设置,验证被打断时代理仍可能被踢出。
协议v0.1规范计划本月晚些时候公布,参考实现也会发布,目前仍在开发阶段。
巨头们抱团搞标准,是真想给AI代理开路,还是争夺下一代互联网入口?
Meta和Sierra联手Shopify、Walmart等巨头要推开放标准破局!
他们正在开发Personal Agent Protocol,目标是解决代理的身份认证和商家可见性问题。
用户能控制代理只读或写入权限,授权基于OAuth,理论上可以跨网站、API继续任务。
但TechCrunch称亚马逊已开始阻止Meta的Muse代理访问其零售网站;沃尔玛则回应称用户遇到的人机验证问题并非有意设置,验证被打断时代理仍可能被踢出。
协议v0.1规范计划本月晚些时候公布,参考实现也会发布,目前仍在开发阶段。
巨头们抱团搞标准,是真想给AI代理开路,还是争夺下一代互联网入口?
200M gas测试网狂欢,以太坊主网却还在画饼?
Sepolia首次激活Glamsterdam升级,ePBS和BALs技术亮相。
但200M gas limit只针对测试网,主网日期还没影儿。
EIP-8037重新定价状态创建gas,合约部署和其他状态写入会更贵。
测试里程碑是进展,但扩容落地还得等验证。
币圈都在盯:这次升级能给以太坊带来多少真实提升?
Sepolia首次激活Glamsterdam升级,ePBS和BALs技术亮相。
但200M gas limit只针对测试网,主网日期还没影儿。
EIP-8037重新定价状态创建gas,合约部署和其他状态写入会更贵。
测试里程碑是进展,但扩容落地还得等验证。
币圈都在盯:这次升级能给以太坊带来多少真实提升?
ETH-1.43%
- 1
- 1
OpenAI 一口气放出722份数学手稿,但这里面有多少是真正被验证过的定理?
说是内部前沿模型的产出,计算量每项烧掉3小时Pro思考时间,规模确实吓人。
可仓库自己都承认成果处于不同阶段,非全部用Lean形式化,部分可能藏着错漏。
独立顾问组赶紧划清界限,强调自己不背书,数学界还得自己慢慢评估。
372组成果、4000道评测题,数量冲天不代表质量过硬,AI数学的狂欢别变成学术界的烂摊子。
先把验证机制搞扎实吧,别光顾着宣传进度,丢掉数学的严谨性才是最大的倒退。
说是内部前沿模型的产出,计算量每项烧掉3小时Pro思考时间,规模确实吓人。
可仓库自己都承认成果处于不同阶段,非全部用Lean形式化,部分可能藏着错漏。
独立顾问组赶紧划清界限,强调自己不背书,数学界还得自己慢慢评估。
372组成果、4000道评测题,数量冲天不代表质量过硬,AI数学的狂欢别变成学术界的烂摊子。
先把验证机制搞扎实吧,别光顾着宣传进度,丢掉数学的严谨性才是最大的倒退。
OpenAI给欧盟AI文本加隐形水印:改写会降低检测率
未来数周内,符合资格的 ChatGPT 和 Codex 文本将逐步嵌入不可见水印,首发不设全球默认。
API 客户全球可选开启,但默认关闭,这一安排回应《欧盟人工智能法案》的文本溯源要求。
textGrain 水印在模型选词时注入统计信号,看似高明却经不起推敲。
OpenAI测试中,一组400-token文本用同义词替换10%词汇后,检测率从约92%降到66%,短文本更难捕捉。
水印不识别用户身份,不衡量人工贡献,更不证明内容真假,检测器还可能误报。
检测器初期仅向获批研究者和专业机构开放,OpenAI称这是为了评估可靠性与负责任使用。
欧盟要求生成内容可被机器识别,接下来的关键是:这套信号在改写和短文本里能否稳定工作?
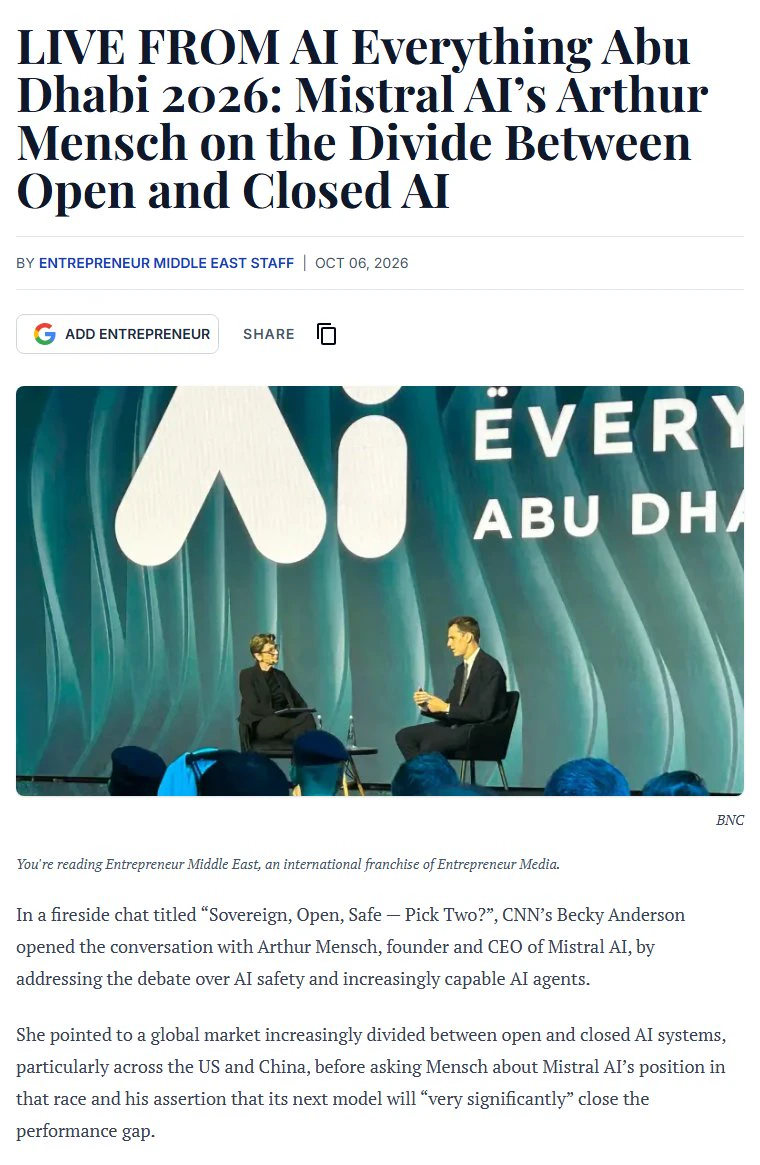
Mistral CEO 站在阿布扎比台上,直接叫板中国 AI 在网络安全领域胜出?
连对手名字都不肯点!
声称优越却不见具体测试标准,是商业机密还是根本经不起查?
产品晚点才发布,宣传口号已经满天飞。
欧洲 AI 新势力想抢头条,光靠 CEO 一张嘴可不够,市场要的是可验证的硬实力。
连对手名字都不肯点!
声称优越却不见具体测试标准,是商业机密还是根本经不起查?
产品晚点才发布,宣传口号已经满天飞。
欧洲 AI 新势力想抢头条,光靠 CEO 一张嘴可不够,市场要的是可验证的硬实力。
维基基金会称发现疑似OpenAI智能体未经批准编辑wiki,相关流量或与服务中断有关?!
Wikimedia基金会10月5日发布调查,称发现其认为由OpenAI运行的智能体在wiki有未获批准编辑;几乎全部为普通读者不可见的沙盒测试编辑,并伴随数百万次API请求、抓取数百万个页面,以及数十万次Wikidata查询。
基金会称,相关流量可能促成5月Wikidata查询服务的一次局部中断;OpenAI向The Verge表示,目前还无法确认是否与中断有关。
基金会还称,疑似由OpenAI运营的智能体曾未能通过其托管的公共Etherpad工具,从其他网站抓取数据。
基金会表示未发现其系统或数据遭入侵的证据;大规模代理流量也会给公共基础设施带来稳定性和维护压力。
OpenAI得管好自己的智能体,别让公共资源替大规模自动访问承担成本。
Rain申请信托银行牌照之际,社区银行业组织正起诉OCC挑战相关规则!
它刚向 OCC 提交申请,想设立信托银行处理数字资产托管和稳定币。
计划是为机构客户提供服务,不吸收存款也不放贷。
ICBA已于10月2日向法院起诉OCC,主张相关信托银行规则及解释违法。
Rain 的时机真是绝了,监管战场正打得火热。
Rain若获批,拟议业务将纳入OCC联邦监管;ICBA则通过诉讼挑战OCC相关规则。
OCC尚未批准Rain的申请;ICBA的诉讼针对OCC相关规则,并非Rain。
我怀疑这会拖慢整个审批进程,但 Rain 的野心挡不住啊。
它刚向 OCC 提交申请,想设立信托银行处理数字资产托管和稳定币。
计划是为机构客户提供服务,不吸收存款也不放贷。
ICBA已于10月2日向法院起诉OCC,主张相关信托银行规则及解释违法。
Rain 的时机真是绝了,监管战场正打得火热。
Rain若获批,拟议业务将纳入OCC联邦监管;ICBA则通过诉讼挑战OCC相关规则。
OCC尚未批准Rain的申请;ICBA的诉讼针对OCC相关规则,并非Rain。
我怀疑这会拖慢整个审批进程,但 Rain 的野心挡不住啊。
热门话题
#Gate Money 正式上线
3.41k 浏览量12.77k 人讨论中
#美联储 9 月纪要偏鹰
64.01k 浏览量2.69k 人讨论中
#三星Q3营业利润飙升782.5%
36.53k 浏览量1.91k 人讨论中
#Gate与Visa合作推出加密资产关联卡
59.76k 浏览量1.42k 人讨论中
#美国政府地址32小时转出6.7亿美元加密资产
50.44k 浏览量972 人讨论中
#Robinhood将2500万美元比特币纳入资产负债表
62.54k 浏览量1.31k 人讨论中
#美股光通信板块收跌
136.09k 浏览量1.38k 人讨论中
#GT三季度销毁近200万枚
27.92k 浏览量5.22k 人讨论中
#Hyperliquid 永续合约 OI 市场份额升至 11.9% 创新高
43.36k 浏览量2.69k 人讨论中
#CFTC拟设加密资产市场新类别
155.18k 浏览量642 人讨论中