


dapp
1.72k 浏览量2 帖子
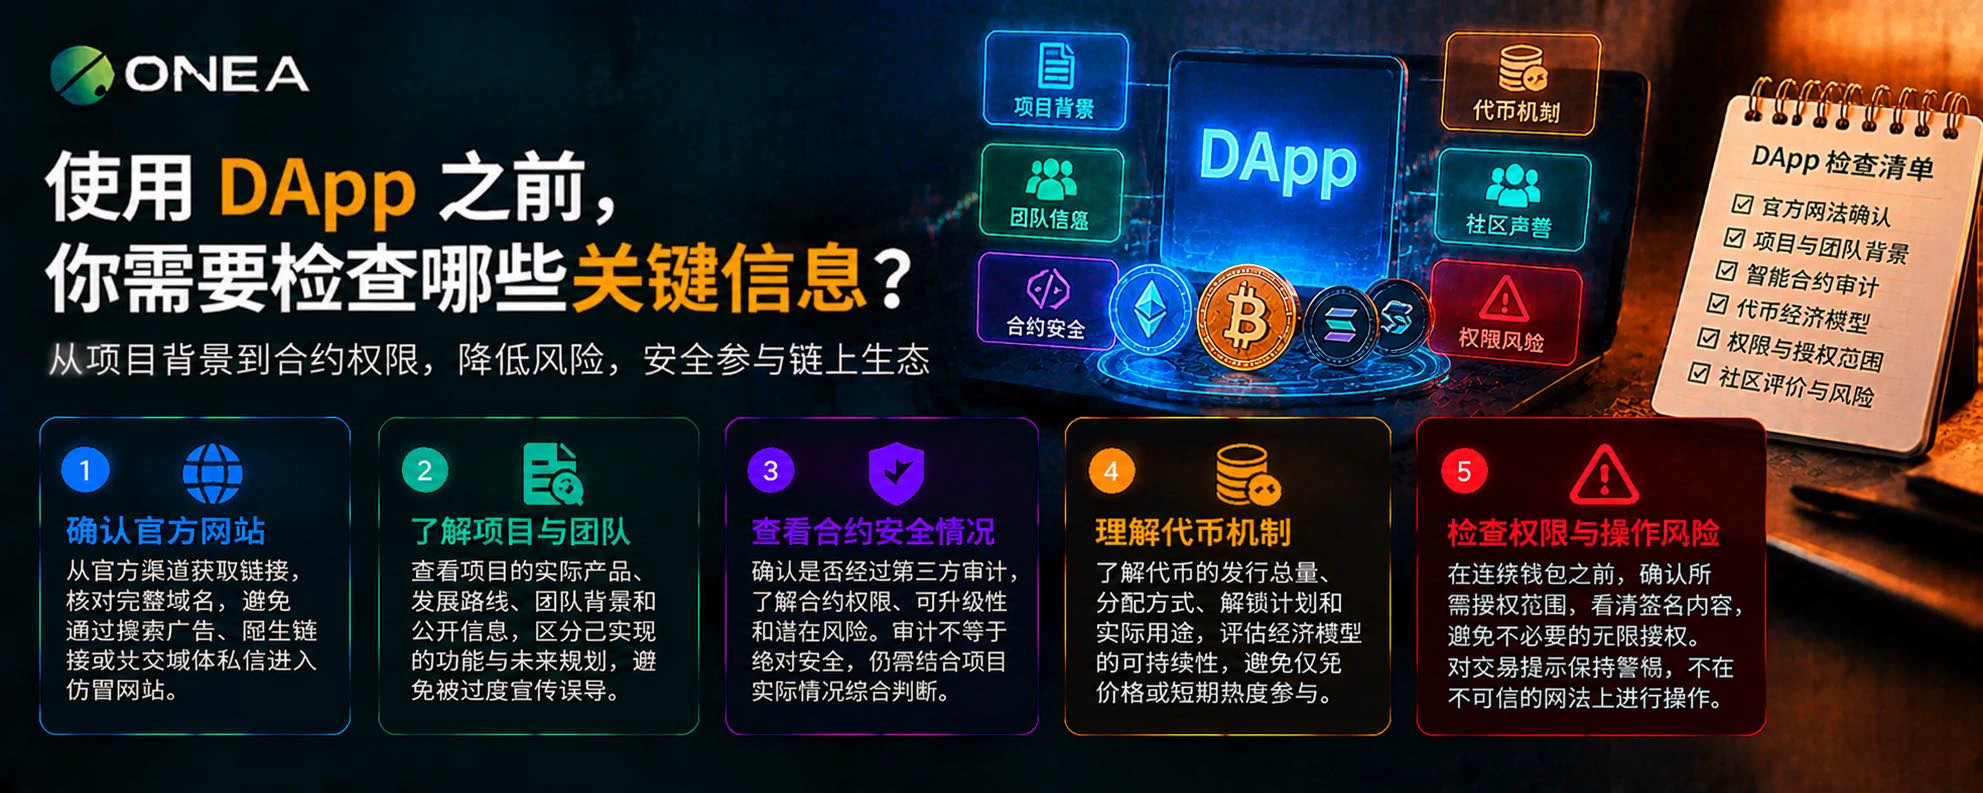
使用 DApp 之前,你需要检查哪些关键信息?
在 Web3 世界里,使用去中心化应用(DApp)可能只需要连接钱包、签署一条消息,或者确认一笔交易。
操作看起来很简单,但真正需要判断的事情远不止这些:
这个应用是谁开发的?它的智能合约是否可信?它要求的权限是否合理?如果出现问题,你是否清楚自己承担什么风险?
不要因为一个 DApp 可以正常运行,就默认它安全;也不要因为它有审计报告,就认为所有风险都已经消失。
在连接钱包之前,可以从以下五个方面进行检查。
1️⃣ 确认官方网站,避免进入仿冒页面
第一步不是连接钱包,而是确认自己访问的到底是什么网站。
攻击者可能通过搜索广告、社交媒体私信、仿冒域名或虚假空投页面,引导用户进入看似正规的 DApp。
建议检查:
* 网站域名是否与项目官方公告一致;
* 项目的官方社交账号是否发布了对应链接;
* 页面是否要求提供助记词、私钥或异常的账户信息;
* 钱包弹出的操作是否与自己原本的目的相符。
不要只依赖搜索结果排名或社交平台上的蓝色认证标识。即使网站看起来完全正常,也应该独立核验链接来源。
2️⃣ 了解项目实际做什么,而不只是看宣传
一个项目拥有漂亮的网站、活跃的社群或宏大的路线图,并不代表它已经具备相应的产品能力。
使用之前,可以先回答三个问题:
它解决什么问题? 项目是否有明确的目标用户和实际使用场景?
在 Web3 世界里,使用去中心化应用(DApp)可能只需要连接钱包、签署一条消息,或者确认一笔交易。
操作看起来很简单,但真正需要判断的事情远不止这些:
这个应用是谁开发的?它的智能合约是否可信?它要求的权限是否合理?如果出现问题,你是否清楚自己承担什么风险?
不要因为一个 DApp 可以正常运行,就默认它安全;也不要因为它有审计报告,就认为所有风险都已经消失。
在连接钱包之前,可以从以下五个方面进行检查。
1️⃣ 确认官方网站,避免进入仿冒页面
第一步不是连接钱包,而是确认自己访问的到底是什么网站。
攻击者可能通过搜索广告、社交媒体私信、仿冒域名或虚假空投页面,引导用户进入看似正规的 DApp。
建议检查:
* 网站域名是否与项目官方公告一致;
* 项目的官方社交账号是否发布了对应链接;
* 页面是否要求提供助记词、私钥或异常的账户信息;
* 钱包弹出的操作是否与自己原本的目的相符。
不要只依赖搜索结果排名或社交平台上的蓝色认证标识。即使网站看起来完全正常,也应该独立核验链接来源。
2️⃣ 了解项目实际做什么,而不只是看宣传
一个项目拥有漂亮的网站、活跃的社群或宏大的路线图,并不代表它已经具备相应的产品能力。
使用之前,可以先回答三个问题:
它解决什么问题? 项目是否有明确的目标用户和实际使用场景?
- 5
- 2
加载更多
加入 4000 万人汇聚的头部社区
⚡️ 与 4000 万 人一起参与加密货币热潮讨论
💬 与喜爱的头部博主互动
👍 查看感兴趣的内容
热门话题
#CPI数据前瞻
4.99k 浏览量1.53k 人讨论中
#美股AI板块遭遇重挫
25.32k 浏览量3.71k 人讨论中
#10月非农数据聚焦
46.11k 浏览量4.44k 人讨论中
#质押Launchpool瓜分45万VLX
16.73k 浏览量897 人讨论中
#Ahr999跌入抄底区间
92.56k 浏览量65.51k 人讨论中
#70%山寨币跌破200日均线
13.62k 浏览量8.19k 人讨论中
#Gate首创资金安全证明
40.38k 浏览量771 人讨论中
#BTCETF资金持续流出
28.47k 浏览量1.5k 人讨论中
#Gate安全卫士免费开通
218.45k 浏览量16.04k 人讨论中
#Gate股票畅聊季
62.57k 浏览量4.13k 人讨论中