前言
区块链的安全性建立在多种密码学和协议机制的共同作用之上。用户通过钱包授权交易,网络按照规则执行交易,密码学证明帮助验证计算结果,而共识和数据可用性机制则决定网络状态如何被接受、传播和恢复。由于这些机制承担不同任务,理解某项技术的安全属性时,必须明确它保护的是哪一层,以及它没有解决哪些问题。
量子计算为这一问题增加了长期技术变量。当前广泛使用的部分公钥密码体系,在足够强大的容错量子计算机出现后,可能面临与经典计算环境不同的攻击风险。但量子威胁的实际时间表仍有不确定性,不能把理论攻击能力直接等同于现实中的即时破解能力。对区块链而言,更可操作的问题是:哪些密码学组件可能受到影响,协议能否更换这些组件,用户是否能安全迁移,以及整个生态是否有足够时间完成升级。
Starknet 的技术路线提供了一个分析案例,因为它使用 STARK 证明体系,同时拥有以智能合约账户为基础的账户模型。研究时需要把“证明系统的属性”和“账户签名的属性”分开看待,再进一步检查协议升级、钱包支持和跨链依赖。本文将围绕这些环节建立基础框架,帮助读者理解抗量子路线的技术意义及其现实限制。
核心要点
-
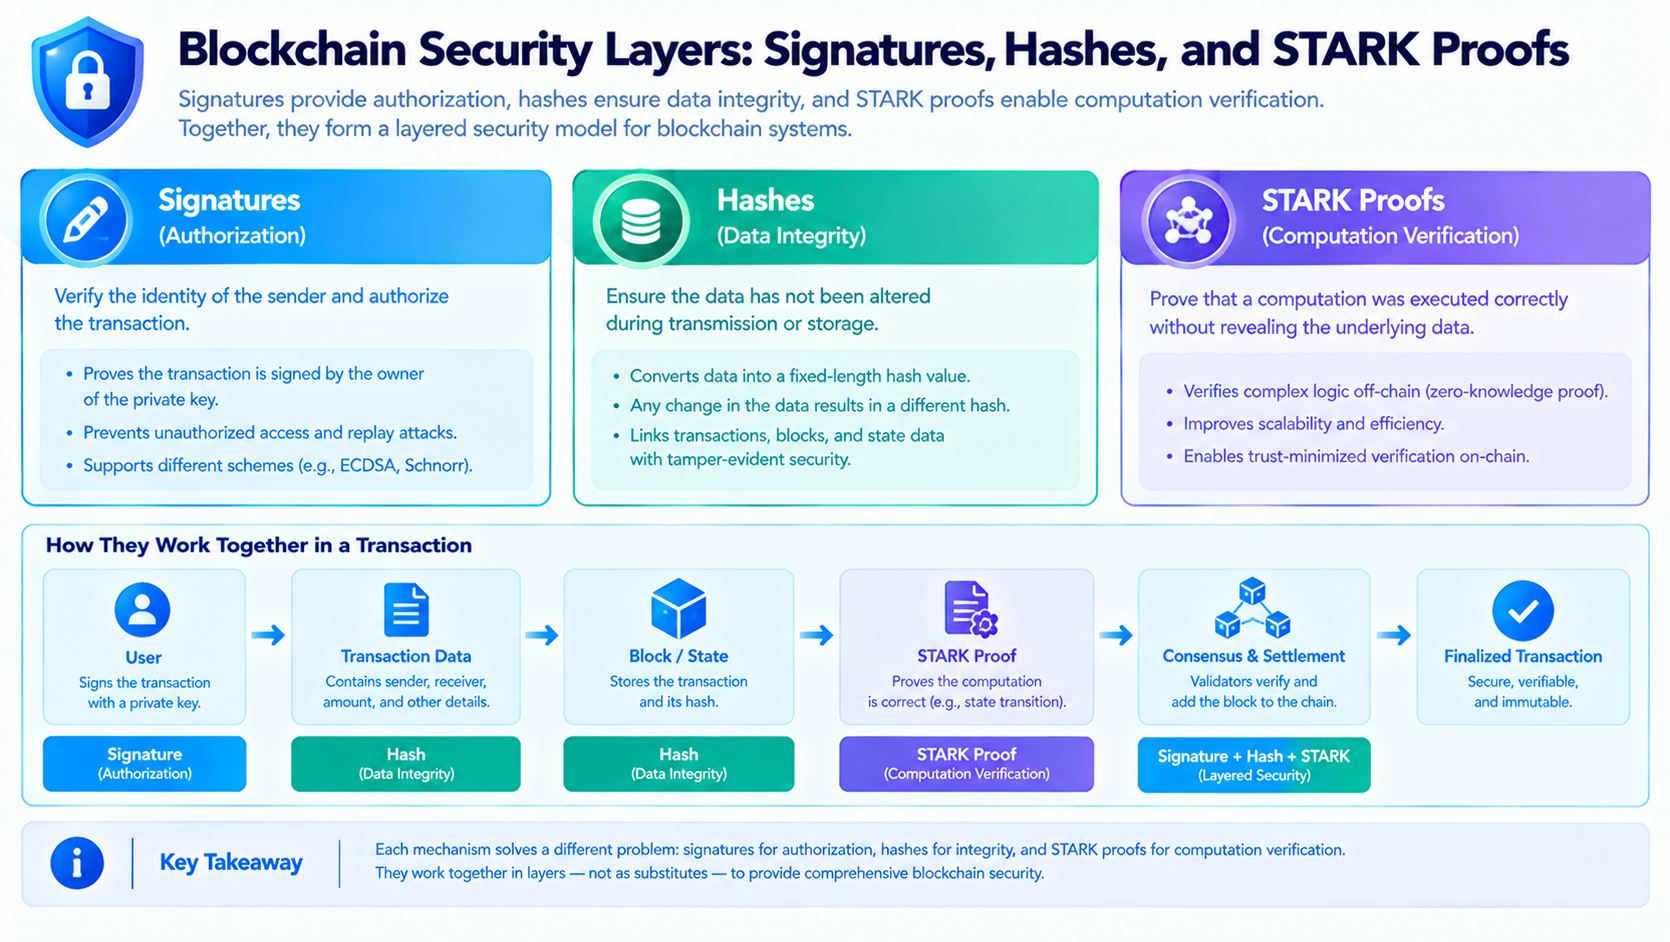
数字签名用于证明交易授权,哈希函数用于生成数据摘要,STARK 证明用于支持计算正确性的验证
-
证明系统具有某些抗量子研究优势,不代表网络所有账户签名与协议组件都已具备相同属性
-
Starknet 的智能账户模型为更换签名验证逻辑提供了设计空间,但实际安全性取决于具体实现与迁移过程
-
抗量子升级不仅需要密码学算法,还涉及钱包、账户合约、跨链机制、协议权限和用户体验
-
实验性技术演示可以验证某种路径的可行性,但不能替代生产环境审计、广泛部署和长期安全评估
-
评估相关主张时,应区分理论安全属性、实验结果、测试部署和已在生产环境中验证的功能
区块链中的三类密码学机制
数字签名解决的是授权问题。当用户发起转账或调用智能合约时,系统需要判断这项操作是否获得账户控制者授权。钱包通常使用私钥生成签名,验证方则根据相应的公钥或账户规则检查签名是否有效。签名本身并不证明交易在经济上合理,也不保证合约没有漏洞;它主要回答的是,这项操作是否符合系统认可的授权条件。
哈希函数承担另一类工作。它将输入数据映射为固定长度的摘要,常用于数据完整性校验、承诺结构、默克尔树以及其他密码学构造。哈希函数不等同于加密算法,也不直接完成账户授权。哈希函数的安全性通常需要从碰撞抗性、原像抗性和相关构造的安全假设等方面分析。即使某个哈希函数具有良好的安全属性,实际系统仍可能因为实现错误、协议设计不当或密钥管理问题而失效。
STARK 证明则用于证明某项计算遵循指定规则,而不要求验证方重新执行全部计算。概念上,证明者提供计算过程的证明,验证者检查证明是否满足协议要求。STARK 的安全设计通常利用哈希函数等构造,并采用透明设置等特点,因此在抗量子密码学研究中具有重要地位。但它并不自动替代账户签名,也不能独立决定交易顺序、确保所有数据可用或消除智能合约漏洞。要理解一个网络的完整安全性,必须同时检查签名、证明、共识和数据处理等组件。
这三类机制之间存在协作关系,却不能互相替代。用户签名可以授权一笔交易,执行环境按照协议运行交易,证明系统可以支持验证计算结果,而基础链或网络共识机制决定状态如何被确认。若只关注其中一个组件,就可能遗漏真正的风险入口。例如,计算证明没有问题,并不意味着恶意账户签名无法被接受;签名算法安全,也不代表跨链桥不会因为验证逻辑错误而释放错误资产。
量子计算会挑战哪些安全假设
传统区块链账户常使用椭圆曲线数字签名等公钥密码技术。经典计算环境下,这些方案依赖某些数学问题在现实计算资源下难以求解。足够强大的容错量子计算机若能运行相关算法,理论上可能改变部分问题的计算难度,从而影响一些现有公钥密码方案。风险程度会受到算法类型、密钥结构、实现方式以及攻击者可用计算能力等因素影响,因此不能将所有密码学系统一概而论。
量子计算对哈希函数的影响则需要采用不同的分析方式。量子算法可能改变搜索问题的复杂度,但并不意味着所有哈希函数会像某些公钥密码体系那样受到相同类型的结构性攻击。对于 STARK 等系统,研究重点通常包括哈希函数选择、参数设定、证明系统构造以及安全裕度。所谓“具有抗量子设计优势”,应理解为基于特定假设和构造的安全判断,而不是对未来所有攻击方式作出绝对保证。
从工程角度看,密码学迁移需要比单纯替换算法更完整的规划。协议必须确定新旧签名如何共存、旧账户是否可以更新、用户如何证明对原账户的控制权,以及迁移期间如何防止攻击者利用兼容逻辑。还需要考虑钱包恢复流程、硬件签名设备、智能账户的验证代码、跨链消息和交易平台的技术支持。任何一个关键组件若长期保留旧有依赖,都可能使整体升级无法达到预期的安全目标。
因此,量子风险研究更适合采用分层威胁模型。首先识别系统中使用了哪些密码学组件,再判断每个组件承担的安全职责及其潜在攻击面;其次分析替代方案是否成熟、是否可部署,以及迁移过程中会产生哪些兼容性问题;最后检查项目是否给出明确的测试、审计和升级计划。这样的框架比单纯以“量子安全”或“量子不安全”标签判断网络,更能反映真实系统的复杂性。
Starknet 的账户模型与签名升级
在传统账户设计中,账户地址和签名验证规则可能紧密绑定于特定密码学方案。如果未来需要更换签名算法,就可能涉及账户格式、钱包实现和协议兼容性的同步调整。智能账户则允许开发者通过账户合约定义交易验证逻辑,为更灵活的授权机制提供空间。理论上,账户可以支持不同签名者、不同验证方式或逐步迁移的规则,但能否实现取决于具体合约设计,而不是“智能账户”这一名称本身。
Starknet 的账户模型值得研究之处,在于账户验证逻辑可以由合约执行。若账户实现允许更新或组合签名验证方式,就有机会在不完全依赖单一固定签名方案的情况下,探索新密码学组件的集成。不过,账户是否能够更新、更新权限由谁掌握、升级是否需要用户主动操作,以及新验证逻辑是否经过充分审计,都属于必须单独确认的问题。不同账户可能采用不同实现,不能假设所有账户都支持相同的迁移路径。
从用户体验看,抗量子升级需要尽可能减少迁移过程中的操作风险。用户可能不了解公钥、签名格式和账户合约之间的区别,因此钱包需要清楚说明升级内容、授权范围、潜在费用以及失败后的恢复方式。如果迁移要求用户执行特殊交易,系统还应防止钓鱼网站借机诱导用户签署恶意消息。安全升级不仅是密码学团队的工作,也是钱包产品设计、风险提示和用户教育的一部分。
评估 Starknet 的实际进展时,应分别记录研究论文、开发者工具、实验账户、测试网和主网部署的状态。某种签名方案能够在实验环境中完成交易,是有价值的工程证据,但仍需要确认其是否经过独立审计、是否适用于一般用户、是否支持主流钱包,以及相关验证逻辑在真实网络环境中是否可靠。只有把这些阶段区分清楚,才能准确理解技术演示所证明的范围。
STARK 证明与账户签名的协同关系
在区块链系统中,账户签名和 STARK 证明可能出现在同一条交易处理流程中,但两者解决的问题不同。签名用于表达账户授权,证明系统用于支持验证计算过程或状态转换是否符合规则。一个系统可以采用 STARK 证明来验证大量计算,同时使用另一种密码学方案验证账户签名。因此,不能仅凭网络使用 STARK 证明,就推断交易授权环节也已经全面转向抗量子方案。
如果系统希望提高整体抗量子能力,需要从端到端角度梳理安全依赖。除账户签名外,还要考虑协议升级权限、验证者或排序机制、跨链桥使用的签名和消息验证、预言机、托管服务及相关基础设施。即使核心证明系统使用了具有抗量子研究优势的构造,外围组件仍可能采用其他密码学方案。安全评估的目标不是找到一个“最安全”的组件,而是确保系统关键环节之间不存在明显的安全短板。
另一个需要注意的方面是实现复杂度。密码学方案的理论安全性并不能自动保证代码实现正确。参数选择、随机数生成、序列化规则、边界条件和升级权限都可能影响最终安全性。新的证明系统或签名方案还可能增加计算开销、交易费用、钱包兼容成本或开发复杂度。协议设计需要在安全性、效率、可部署性和用户体验之间进行权衡,并通过审计、测试和持续维护来控制风险。
如何判断抗量子路线是否真正落地
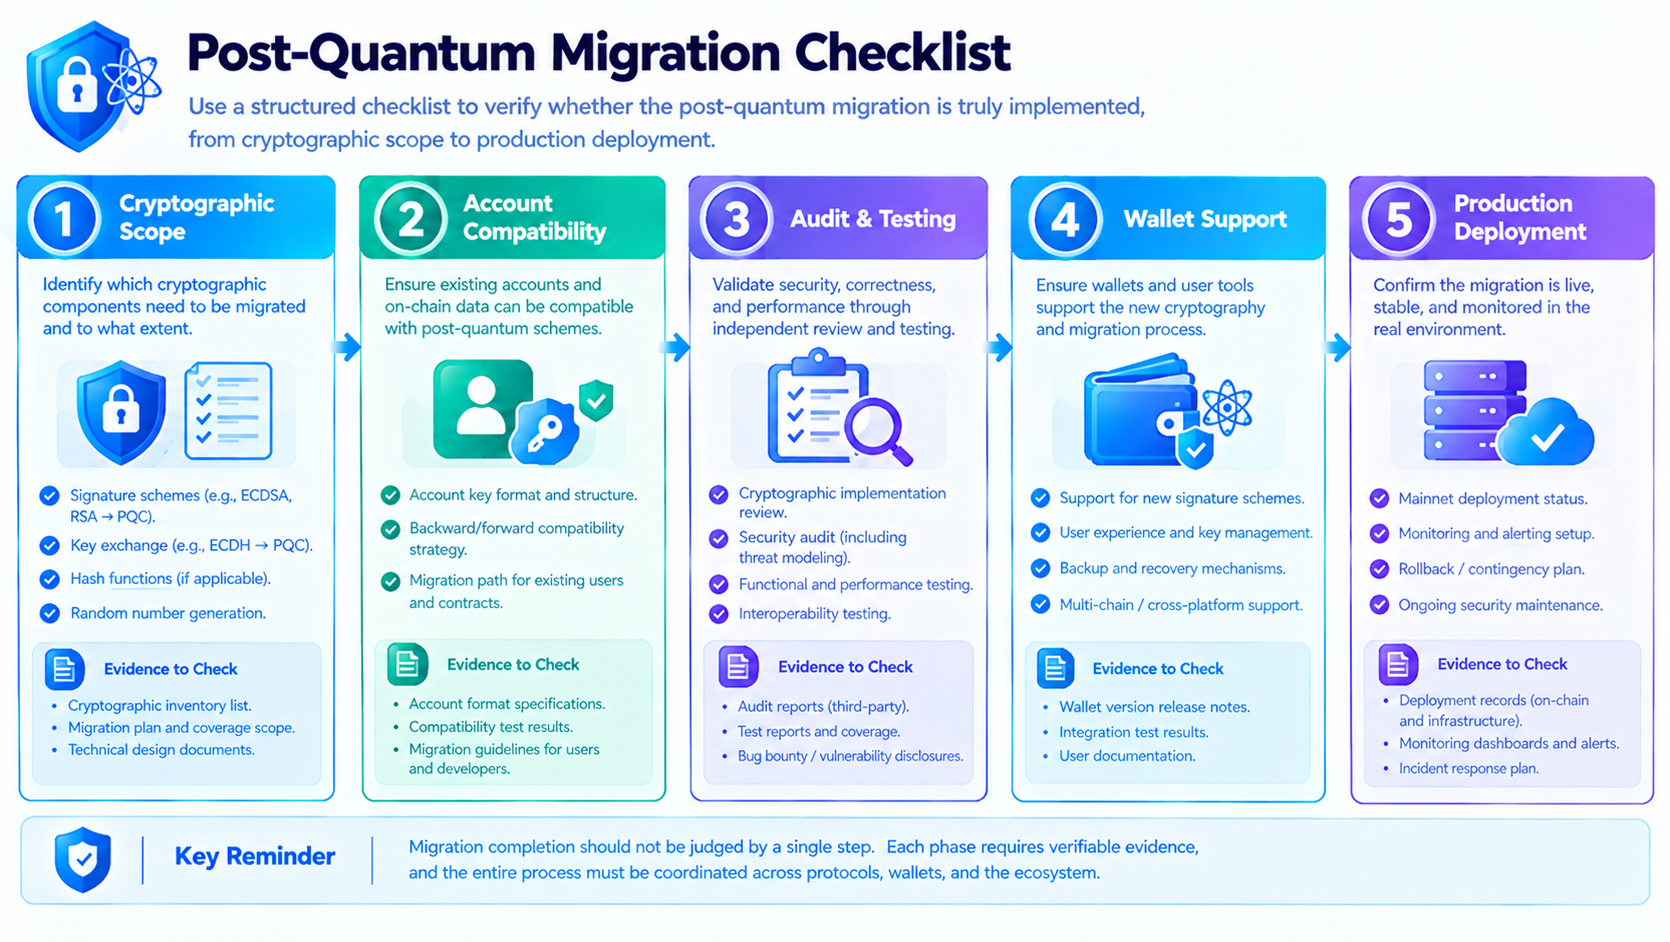
第一项检查是技术范围。项目是否明确说明哪些组件已经完成升级,哪些仍在研究或计划阶段?如果只提到证明系统,却没有说明账户签名、钱包、协议权限和跨链依赖,就不能把该信息视为完整的系统级安全声明。技术文件应尽量明确安全目标、威胁模型、依赖假设和不在范围内的风险。
第二项检查是部署状态。研究报告、概念验证、测试网和主网部署属于不同阶段。应查找可复核的技术文档、代码变更、测试结果和审计报告,确认功能是否真实运行、由哪些账户或合约支持,以及是否存在已知限制。对于实验性演示,还应检查是否有明确说明其适用范围和生产环境风险,避免将研究成果误读为面向所有用户的成熟功能。
第三项检查是迁移机制。抗量子路线能否落地,最终取决于用户与生态是否能够采用新机制。需要关注账户升级是否要求用户主动操作、旧账户如何处理、钱包是否支持、资产能否安全转移,以及升级过程中是否存在长期兼容的旧签名路径。技术方案如果无法在真实用户群体中安全部署,即使理论设计合理,也难以形成完整的系统性防护。
第四项检查是长期维护。密码学研究不断发展,协议需要保留修复漏洞和更新参数的能力。与此同时,过于频繁或权限过于集中的升级也可能带来治理风险。项目应在安全响应效率、透明度、审计程序和社区参与之间建立适当平衡。抗量子能力不是一次发布即可永久完成的标签,而是需要随着密码学进展持续评估的系统属性。
FAQ
STARK 证明和数字签名有什么区别?
数字签名主要用于证明某项操作获得了相应密钥或账户规则的授权;STARK 证明用于支持验证某项计算是否符合指定规则。两者可以在同一系统中协作,但不能互相替代。
使用 STARK 证明是否就代表区块链完全抗量子?
不代表。整体安全性还取决于账户签名、协议升级权限、跨链验证、基础设施和具体实现。评估时需要检查整个系统,而不是只检查证明系统。
Starknet 的智能账户能否更换签名方案?
智能账户的可编程验证逻辑为多种签名方式提供了设计空间,但具体能力取决于账户合约实现、升级权限、钱包支持和迁移流程。不能假设所有账户都可以自动升级。
量子计算现在就能破解常见区块链钱包吗?
不能据此作出这样的判断。量子计算对现有密码体系的潜在影响是长期研究和工程准备的重要议题,但理论威胁、可用攻击能力和现实部署条件需要区分。
如何验证项目的抗量子功能是否已经部署?
应核对官方技术文档、代码变更、审计报告、测试结果和实际网络状态,并明确区分研究、实验、测试网和主网部署。单篇新闻或宣传性描述不足以证明所有安全组件都已完成升级。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。


相关文章
CKB:闪电网络促新局,落地场景需发力
ONDO 代币经济模型:如何激励平台增长与参与?
什么是加密货币中的完全稀释估值(FDV)?
JTO 代币经济学解析:分配、用途与长期价值
什么是 TAO?Bittensor 代币经济学、供应模型与激励机制详解