Danh tính onchain cho các tác tử AI đề cập đến việc sử dụng các bản ghi blockchain có thể truy vấn để thiết lập các mã định danh kỹ thuật số, cho phép tác tử trí tuệ nhân tạo được nhận diện, liên kết và quản lý trên nhiều ứng dụng. Khi các tác tử AI phát triển từ trợ lý hội thoại đơn giản thành các hệ thống tự chủ có khả năng gọi công cụ, truy cập dữ liệu, thực hiện tác vụ và tham gia hoạt động kinh tế, danh tính của tác tử đang trở thành hạ tầng thiết yếu cho các mạng lưới cộng tác mở. ERC-8004 là một tiêu chuẩn Ethereum được đề xuất nhằm đáp ứng nhu cầu này, với mục tiêu thiết lập các giao diện chung cho danh tính, danh tiếng và thông tin xác thực của tác tử thông qua các sổ đăng ký onchain.
Trong các hệ thống phần mềm truyền thống, danh tính dịch vụ thường dựa vào tài khoản nền tảng, khóa API và cơ chế quản lý quyền nội bộ của doanh nghiệp. Các phương thức này có thể đáp ứng hầu hết nhu cầu của các tác tử hoạt động trong cùng một tổ chức hoặc nền tảng. Tuy nhiên, khi nhiều tác tử AI đến từ các nhà phát triển khác nhau, vận hành trên hạ tầng khác nhau và cần ủy thác tác vụ cho nhau, việc tìm kiếm dịch vụ, xác nhận mối quan hệ kiểm soát, đánh giá hiệu suất trong quá khứ và xác thực kết quả thực hiện trở thành những thách thức kỹ thuật mới.
ERC-8004, MCP (Model Context Protocol) và A2A (Agent2Agent) giải quyết các vấn đề này từ những góc độ khác nhau. MCP cho phép tác tử kết nối với công cụ và dữ liệu, A2A cho phép giao tiếp và cộng tác giữa các tác tử, còn ERC-8004 cung cấp khả năng khám phá danh tính và các tín hiệu tin cậy trên nhiều nền tảng. Việc hiểu rõ ranh giới kỹ thuật và cách chúng phối hợp với nhau giúp giải thích cách các mạng lưới tác tử AI mở có thể phát triển từ những lần gọi công cụ riêng lẻ thành các hệ thống đa tác tử có thể kết hợp.
Các điểm chính
-
Giá trị cốt lõi của danh tính onchain dành cho tác tử AI nằm ở khả năng khám phá, xác minh và cộng tác đa nền tảng. Điều này giúp các tác tử do nhà phát triển và nền tảng khác nhau tạo ra thiết lập các liên kết danh tính có thể truy vấn mà không phụ thuộc hoàn toàn vào một danh mục dịch vụ tập trung duy nhất.
-
ERC-8004 cung cấp hạ tầng danh tính và tin cậy thông qua Identity Registry, Reputation Registry và Validation Registry, hỗ trợ đăng ký tác tử, phản hồi danh tiếng và xác thực tác vụ.
-
MCP chủ yếu giải quyết cách các tác tử sử dụng công cụ, kết nối cơ sở dữ liệu, dịch vụ tìm kiếm, hệ thống tệp và API bên ngoài thông qua các giao diện tiêu chuẩn hóa.
-
A2A chủ yếu giải quyết cách các tác tử cộng tác với những tác tử khác, hỗ trợ khám phá năng lực, ủy thác tác vụ, trao đổi tin nhắn và quản lý trạng thái tác vụ.
-
ERC-8004, MCP và A2A không phải là các giải pháp cạnh tranh. Chúng có thể lần lượt xử lý danh tính và niềm tin, truy cập công cụ và giao tiếp giữa các tác tử. Tuy nhiên, chỉ riêng việc đăng ký onchain không cấu thành hoạt động xác minh danh tính trong thực tế hoặc bảo đảm kết quả thực hiện tác vụ đáng tin cậy.
Vì sao tác tử AI cần danh tính onchain? Hạn chế của tài khoản nền tảng truyền thống là gì?
Thách thức về danh tính của tác tử AI không chỉ đơn giản là gán tên cho một chương trình. Điều này đòi hỏi phải thiết lập các liên kết danh tính mà những hệ thống khác có thể nhận diện và xác minh.
Trên các nền tảng tập trung, tác tử thường được nhận diện thông qua tài khoản nền tảng, khóa API hoặc địa chỉ dịch vụ do nhà phát triển cung cấp. Các nền tảng có thể quản lý quyền người dùng, duy trì danh mục dịch vụ và hạn chế hành vi vi phạm. Mô hình này hoạt động hiệu quả đối với các hoạt động trong một nền tảng duy nhất. Tuy nhiên, khi các tác tử cần cộng tác giữa nhiều tổ chức, thông tin danh tính có thể không thể chia sẻ, các đánh giá trong quá khứ có thể khó chuyển giao và độ tin cậy của dịch vụ có thể phụ thuộc vào một nền tảng cụ thể.
Ví dụ, một tác tử phân tích thị trường do một công ty phát triển có thể đã tích lũy nhiều hồ sơ dịch vụ trên một nền tảng. Khi tác tử này tham gia một mạng lưới tác tử khác, nền tảng mới có thể không xác minh trực tiếp được các hồ sơ đó, khiến nhà phát triển phải thiết lập lại danh tính và danh tiếng của tác tử.
Danh tính onchain hướng đến việc giảm sự phân mảnh này. Bằng cách ghi lại mã định danh, quyền kiểm soát và một số tín hiệu tin cậy trên blockchain công khai, các ứng dụng khác nhau có thể truy vấn cùng một thông tin đăng ký và xây dựng hệ thống khám phá dịch vụ cũng như đánh giá rủi ro riêng trên nền tảng đó.
Tuy nhiên, danh tính onchain không yêu cầu chính mô hình AI phải chạy trên blockchain. Hoạt động suy luận thực tế, truy cập cơ sở dữ liệu và gọi công cụ vẫn có thể diễn ra offchain. Blockchain chủ yếu xử lý việc đăng ký dùng chung, các bản ghi có thể xác minh và điều phối niềm tin.
Điều này cũng có nghĩa là danh tính onchain không thể thay thế hoạt động xác minh danh tính truyền thống. Một địa chỉ có thể chứng minh rằng một khóa cụ thể có quyền thực hiện một số thao tác nhất định, nhưng không nhất thiết chứng minh rằng nhà phát triển đứng sau địa chỉ đó có đủ điều kiện hợp pháp. Các trường hợp sử dụng có rủi ro cao như tài chính và y tế vẫn cần xác minh danh tính pháp lý bổ sung và cấp phép cho hoạt động kinh doanh.
ERC-8004 là gì? Tiêu chuẩn này thiết lập danh tính có thể chuyển đổi cho tác tử AI như thế nào?
ERC-8004, có tên chính thức là Trustless Agents, là một tiêu chuẩn được đề xuất trong hệ sinh thái Ethereum dành cho các mạng lưới tác tử mở. Mục tiêu của tiêu chuẩn này là cung cấp hạ tầng khám phá và tin cậy xuyên tổ chức cho các tác tử mà không yêu cầu phải có sẵn mối quan hệ tin cậy từ trước.
Cơ chế đăng ký danh tính của ERC-8004 được xây dựng trên ERC-721. Sau khi đăng ký một tác tử, nhà phát triển có thể nhận được một agentId và sử dụng thông tin đăng ký tương ứng để liên kết tên, mô tả chức năng, điểm cuối dịch vụ và các giao thức giao tiếp được hỗ trợ của tác tử.
Thiết kế này tách danh tính của tác tử khỏi địa chỉ dịch vụ cụ thể. Ví dụ, một tác tử có thể thay đổi máy chủ hoặc cập nhật giao diện A2A mà vẫn giữ nguyên danh tính đã đăng ký. Các ứng dụng khác chỉ cần truy vấn thông tin đăng ký liên quan để lấy điểm cuối dịch vụ đã được cập nhật.
ERC-8004 cũng cho phép thông tin đăng ký liên kết đến nhiều loại điểm cuối khác nhau, bao gồm MCP, A2A, ENS, DID và địa chỉ ví, từ đó kết nối danh tính onchain với hạ tầng Web3 và AI hiện có.
Cấu trúc cốt lõi của tiêu chuẩn này gồm ba sổ đăng ký:
| Sổ đăng ký |
Chức năng chính |
Giá trị ứng dụng |
| Identity Registry |
Đăng ký danh tính tác tử và liên kết siêu dữ liệu |
Hỗ trợ khám phá danh tính đa nền tảng |
| Reputation Registry |
Cung cấp giao diện tiêu chuẩn cho các bản ghi phản hồi |
Hỗ trợ đánh giá hiệu suất dịch vụ trong quá khứ |
| Validation Registry |
Ghi lại yêu cầu và kết quả xác thực tác vụ độc lập |
Cung cấp các tín hiệu tin cậy bổ sung cho tác vụ có giá trị cao |
Reputation Registry không tự động xác định đánh giá nào là xác thực hoặc đáng tin cậy. Thay vào đó, hệ thống cung cấp các bản ghi phản hồi có thể truy vấn. Những ứng dụng khác nhau có thể thiết kế thuật toán chấm điểm, lọc và đánh giá rủi ro riêng.
Validation Registry cho phép bên xác thực thứ ba kiểm tra kết quả của các tác vụ cụ thể. Phương pháp xác thực có thể bao gồm thực thi lại, môi trường thực thi đáng tin cậy (TEE) hoặc học máy không kiến thức (zkML).
Đáng chú ý, ERC-8004 vẫn đang ở trạng thái Draft trên trang EIP của Ethereum. Điều này không ngăn cản nhà phát triển triển khai và thử nghiệm tiêu chuẩn, nhưng cần phân biệt trạng thái đặc tả của tiêu chuẩn với mức độ áp dụng thực tế.
MCP là gì? MCP kết nối tác tử AI với công cụ và dữ liệu bên ngoài như thế nào?
MCP (Model Context Protocol) là một giao thức mở để kết nối các ứng dụng AI với công cụ, dữ liệu và tài nguyên ngữ cảnh bên ngoài.
Nếu không có giao diện thống nhất, nhà phát triển có thể phải viết logic tích hợp riêng cho từng cơ sở dữ liệu, hệ thống tệp hoặc API. Khi các tác tử sử dụng nhiều công cụ hơn, cách tiếp cận này có thể dẫn đến công việc phát triển trùng lặp và chi phí bảo trì cao hơn.
MCP giảm độ phức tạp khi kết nối các ứng dụng AI khác nhau với các năng lực bên ngoài thông qua giao tiếp tiêu chuẩn hóa giữa máy khách và máy chủ.
Trong kiến trúc MCP, máy chủ có thể cung cấp cho máy khách ba loại năng lực chính:
-
Công cụ: Các hàm có thể thực thi, chẳng hạn như truy vấn cơ sở dữ liệu, tìm kiếm thông tin hoặc gọi API nghiệp vụ.
-
Tài nguyên: Dữ liệu ngữ cảnh có thể đọc, chẳng hạn như tài liệu, bản ghi cơ sở dữ liệu và nội dung tệp.
-
Prompt: Các mẫu prompt có thể tái sử dụng để cấu trúc tương tác cho những tác vụ cụ thể.
Ví dụ, một tác tử nghiên cứu tiền mã hóa có thể sử dụng MCP để kết nối với cơ sở dữ liệu dữ liệu thị trường, giao diện dữ liệu onchain và kho lưu trữ nghiên cứu. Khi người dùng yêu cầu phân tích, tác tử có thể gọi các công cụ liên quan, truy xuất dữ liệu và sau đó tạo kết quả nghiên cứu.
MCP tập trung vào việc tiêu chuẩn hóa truy cập công cụ, không phải thiết lập danh tính onchain công khai.
MCP cũng có thể hoạt động cùng các cơ chế ủy quyền truyền thống để bảo vệ các dịch vụ bị hạn chế. Đối với phương thức truyền tải HTTP, các đặc tả liên quan hỗ trợ luồng ủy quyền dựa trên OAuth. Vì vậy, không nên hiểu MCP là hoàn toàn thiếu khả năng kiểm soát danh tính hoặc quyền truy cập.
Điểm khác biệt với ERC-8004 là hoạt động ủy quyền của MCP chủ yếu hỗ trợ các kết nối công cụ và truy cập tài nguyên cụ thể, trong khi ERC-8004 tập trung vào danh tính tác tử có thể chia sẻ và các bản ghi tin cậy trên nhiều nền tảng.
A2A là gì? A2A hỗ trợ cộng tác tác vụ giữa các tác tử AI như thế nào?
A2A (Agent2Agent) là một giao thức giao tiếp mở dành cho các hệ thống tác tử khác nhau. Google ban đầu dẫn dắt quá trình phát triển giao thức này, sau đó A2A trở thành một phần của hệ sinh thái Linux Foundation.
Không giống MCP, vốn chủ yếu kết nối công cụ, A2A hướng đến việc cho phép các tác tử AI do nhiều nhà phát triển xây dựng bằng các framework khác nhau có thể khám phá năng lực của nhau, trao đổi tin nhắn, ủy thác tác vụ và quản lý trạng thái thực thi theo cách tiêu chuẩn hóa.
Một cơ chế quan trọng của A2A là Agent Card. Đây là tài liệu siêu dữ liệu mà máy có thể đọc, mô tả tên, năng lực, kỹ năng, địa chỉ dịch vụ và yêu cầu xác thực của một tác tử.
Khi một tác tử cần ủy thác tác vụ, trước tiên tác tử đó có thể đọc Agent Card của tác tử khác, xác định liệu tác tử này có năng lực cần thiết hay không, sau đó khởi tạo yêu cầu theo giao thức.
A2A cũng hỗ trợ quản lý vòng đời tác vụ. Ví dụ, một tác vụ nghiên cứu phức tạp có thể cần nhiều thời gian để hoàn thành. Tác tử khởi tạo có thể truy vấn trạng thái, nhận thông tin cập nhật về tiến độ và truy xuất kết quả sau khi quá trình thực thi kết thúc.
Điều này khác với các yêu cầu API thông thường. API truyền thống thường được thiết kế cho từng thao tác riêng lẻ, trong khi A2A chú trọng hơn vào tương tác tác vụ liên tục giữa các tác tử.
Tuy nhiên, bản thân A2A cũng bao gồm cơ chế khám phá năng lực và xác thực. Do đó, ERC-8004 không bù đắp cho sự thiếu vắng hoàn toàn chức năng danh tính trong A2A. Thay vào đó, tiêu chuẩn này bổ sung danh tính onchain, danh tiếng và thông tin xác thực có thể được chia sẻ đa nền tảng.
A2A xử lý giao tiếp và cộng tác tác vụ, trong khi ERC-8004 có thể giúp bên gọi đánh giá hiệu suất trong quá khứ và các tín hiệu tin cậy liên quan của nhà cung cấp dịch vụ trước khi thiết lập quan hệ làm việc.
ERC-8004, MCP và A2A khác nhau như thế nào?
ERC-8004, MCP và A2A giải quyết những vấn đề khác nhau trong hệ thống tác tử. Cả ba có thể xuất hiện trong cùng một quy trình làm việc, nhưng không phải mọi tác tử AI đều cần sử dụng tất cả các tiêu chuẩn này.
| Khía cạnh so sánh |
ERC-8004 |
MCP |
A2A |
| Trọng tâm cốt lõi |
Danh tính và niềm tin onchain |
Kết nối công cụ và dữ liệu |
Giao tiếp và cộng tác giữa các tác tử |
| Vấn đề chính được giải quyết |
Cách khám phá và đánh giá tác tử |
Cách gọi năng lực bên ngoài |
Cách hoàn thành tác vụ với các tác tử khác |
| Cơ chế cốt lõi |
Sổ đăng ký danh tính, danh tiếng và xác thực |
Công cụ, Tài nguyên, Prompt |
Agent Card, Tin nhắn, Tác vụ |
| Phụ thuộc vào blockchain |
Có |
Không |
Không |
| Hỗ trợ liên quan đến danh tính |
Đăng ký và liên kết danh tính onchain |
Cơ chế danh tính và ủy quyền cho các kết nối cụ thể |
Agent Card và xác thực giao tiếp |
| Cơ chế danh tiếng |
Cung cấp giao diện phản hồi tiêu chuẩn |
Không cung cấp hệ thống danh tiếng onchain đa dụng |
Không cung cấp hệ thống danh tiếng onchain đa dụng |
| Ứng dụng điển hình |
Khám phá dịch vụ, truy vấn danh tiếng, xác thực kết quả |
Truy vấn dữ liệu, gọi công cụ, truy cập tài nguyên |
Phân chia công việc giữa các tác tử, ủy thác tác vụ, quản lý trạng thái |
Có thể hiểu ba tiêu chuẩn này là ba lớp của một mạng lưới tác tử mở.
ERC-8004 cung cấp danh tính và tín hiệu tin cậy có thể được truy vấn đa nền tảng, MCP kết nối tác tử với các công cụ cần thiết để thực hiện tác vụ, còn A2A giúp nhiều tác tử trao đổi tác vụ và kết quả.
Sự phân chia này cũng có nghĩa là ERC-8004 không thay thế khả năng gọi công cụ của MCP, MCP không thay thế cơ chế cộng tác tác vụ của A2A và A2A không cần blockchain để giao tiếp.
Giá trị của các tiêu chuẩn này nằm ở khả năng kết hợp theo nhu cầu nghiệp vụ, thay vì yêu cầu một tập hợp phụ thuộc kỹ thuật cố định.
ERC-8004, MCP và A2A hoàn thành quy trình làm việc đa tác tử như thế nào?
Giả sử một tổ chức muốn sử dụng tác tử AI để tự động tạo báo cáo nghiên cứu về một tài sản tiền mã hóa. Tác vụ tổng thể có thể liên quan đến dữ liệu thị trường, dữ liệu onchain, tin tức và phân tích rủi ro, đòi hỏi sự cộng tác của nhiều tác tử.
Trước tiên, tác tử nghiên cứu chủ đạo cần tìm một tác tử chuyên cung cấp dịch vụ phân tích onchain. Tác tử này có thể truy vấn thông tin đăng ký liên quan thông qua Identity Registry của ERC-8004 để lấy mô tả dịch vụ và điểm cuối A2A.
Tiếp theo, tác tử nghiên cứu chủ đạo có thể đọc phản hồi trong quá khứ tại Reputation Registry để đánh giá liệu các nhà cung cấp dịch vụ tiềm năng có kinh nghiệm dịch vụ liên quan hay không. Đối với các tác vụ phân tích đòi hỏi cao hơn, tác tử cũng có thể tham khảo các bản ghi xác thực độc lập.
Sau khi sàng lọc các ứng viên, tác tử nghiên cứu chủ đạo khởi tạo tác vụ với tác tử được chọn thông qua A2A, yêu cầu phân tích các luồng vốn onchain gần đây của một tài sản cụ thể.
Sau khi nhận tác vụ, tác tử được ủy thác sử dụng MCP để gọi công cụ dữ liệu blockchain, cơ sở dữ liệu hoặc API bên ngoài, truy xuất thông tin cần thiết và thực hiện phân tích.
Sau khi tác vụ hoàn thành, tác tử được ủy thác trả lại kết quả nghiên cứu thông qua A2A. Tác tử nghiên cứu chủ đạo sau đó có thể tích hợp các thông tin khác và tạo báo cáo cuối cùng.
Nếu ứng dụng đã tích hợp cơ chế phản hồi của ERC-8004, ứng dụng cũng có thể ghi lại đánh giá chất lượng dịch vụ sau khi tác vụ kết thúc để các bên cộng tác trong tương lai tham khảo.
Ví dụ về cộng tác tác tử AI xuyên giao thức
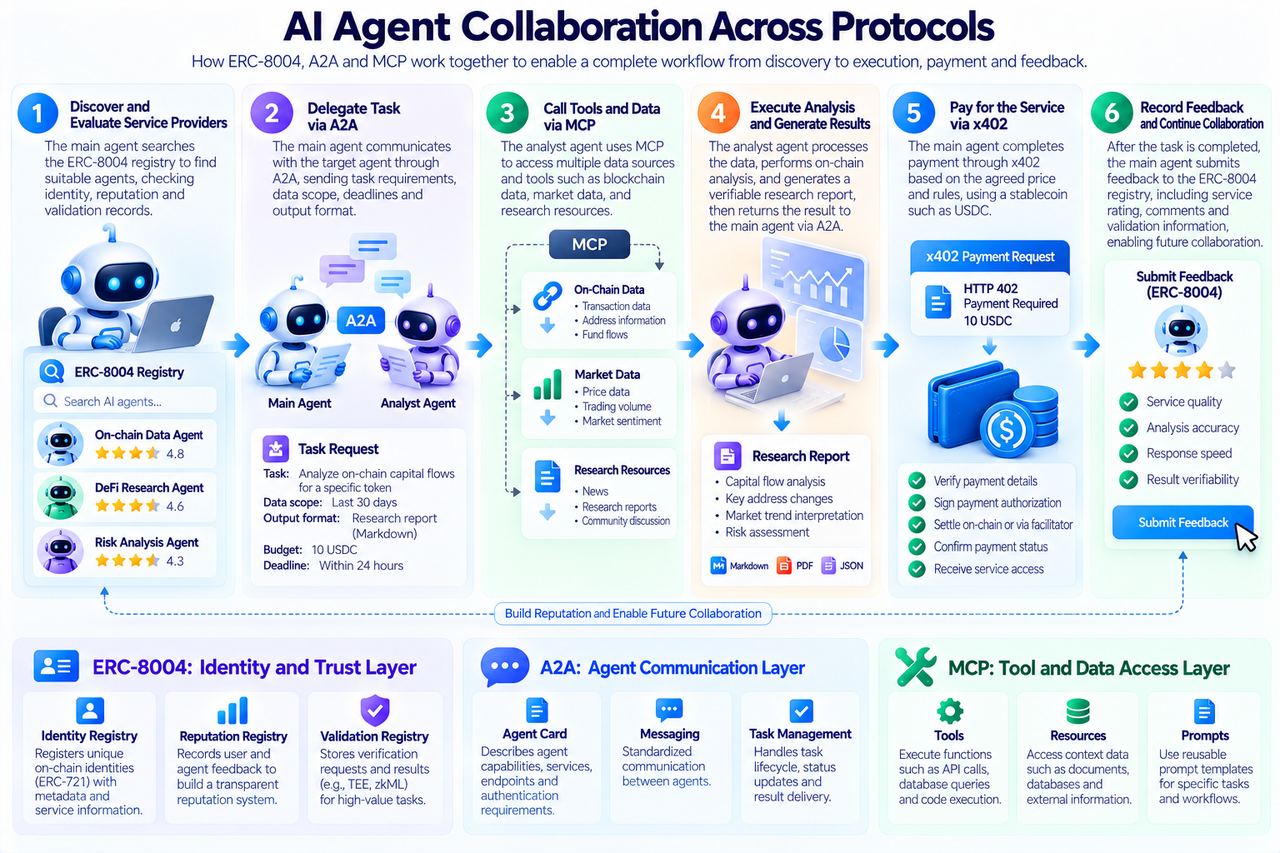
Điểm then chốt của kịch bản này không phải là ghi toàn bộ dữ liệu lên blockchain, mà là phân bổ các chức năng khác nhau cho hạ tầng phù hợp.
Danh tính và tín hiệu tin cậy có thể được chia sẻ thông qua các sổ đăng ký onchain, A2A xử lý giao tiếp cho các tác vụ phức tạp và MCP xử lý truy cập dữ liệu cũng như thực thi công cụ.
Thiết kế phân lớp này bảo toàn hiệu quả thực thi của các hệ thống internet truyền thống, đồng thời cho phép hoạt động cộng tác xuyên tổ chức sử dụng hạ tầng tin cậy công khai.
ERC-8004 xử lý danh tiếng và xác thực cho các tác tử đa nền tảng như thế nào?
Một thách thức quan trọng trong các mạng lưới tác tử mở là cho phép tác tử tái sử dụng các bản ghi hiệu suất dịch vụ được tích lũy trên nhiều nền tảng khác nhau.
Nếu danh tiếng được quản lý hoàn toàn bởi một nền tảng tập trung, tác tử có thể không giữ được quyền truy cập vào các bản ghi đánh giá hiện có sau khi rời khỏi nền tảng đó. Một nền tảng mới cũng có thể gặp khó khăn trong việc kiểm tra độc lập nguồn dữ liệu lịch sử.
Reputation Registry của ERC-8004 cung cấp giao diện tiêu chuẩn cho vấn đề này, cho phép phản hồi của khách hàng được liên kết với danh tính onchain tương ứng.
Tuy nhiên, các bản ghi công khai không tự động khiến các đánh giá trở nên đáng tin cậy. Nhà phát triển có ý đồ xấu có thể tạo số lượng lớn tài khoản liên kết để cung cấp phản hồi giả cho các tác tử do họ kiểm soát. Đối thủ cạnh tranh cũng có thể cố thao túng xếp hạng.
Do đó, các ứng dụng vẫn cần lọc và gán trọng số cho tín hiệu danh tiếng dựa trên nguồn đánh giá, hành vi trong quá khứ và các mô hình bất thường.
Đối với các tác vụ quan trọng hơn, chỉ riêng danh tiếng có thể không đủ để thiết lập niềm tin. Ví dụ, khi một tác tử cung cấp phân tích rủi ro hợp đồng thông minh, khách hàng có thể không chỉ muốn biết các đánh giá trong quá khứ, mà còn muốn xác nhận liệu phương pháp phát hiện và kết quả phân tích của tác tử đã được kiểm tra độc lập hay chưa.
Validation Registry cho phép các hệ thống liên quan ghi lại yêu cầu và kết quả xác thực, đồng thời liên kết chúng với danh tính tác tử cụ thể.
Tuy nhiên, chất lượng xác thực phụ thuộc vào phương pháp được sử dụng và chính các bên xác thực. TEE chứng minh các thuộc tính của một môi trường thực thi cụ thể, trong khi zkML chứng minh rằng một quy trình tính toán cụ thể đáp ứng các điều kiện đã chỉ định. Cả hai đều không có nghĩa là nhận định nghiệp vụ cuối cùng nhất thiết chính xác.
Vì vậy, thế mạnh của ERC-8004 nằm ở việc hỗ trợ kết hợp các cơ chế tin cậy, thay vì cung cấp một điểm số duy nhất tự động xác định mức độ an toàn của mọi tác tử.
Vì sao ERC-8004 sử dụng blockchain thay vì danh mục tác tử tập trung?
Danh mục tác tử tập trung vẫn có giá trị. Đối với các hệ thống nội bộ của doanh nghiệp, một nền tảng quản lý thống nhất thường giúp kiểm soát truy cập, đánh giá dịch vụ và duy trì bảo mật dễ dàng hơn.
Tuy nhiên, giữa các tổ chức, các nền tảng khác nhau có thể sử dụng tiêu chuẩn đăng ký và hệ thống đánh giá khác nhau. Thông tin danh tính và dữ liệu danh tiếng do một nền tảng nắm giữ có thể không thể được nền tảng khác truy vấn hoặc tái sử dụng trực tiếp.
Blockchain cung cấp phương thức lưu trữ hồ sơ dùng chung, cho phép các ứng dụng khác nhau xây dựng dịch vụ dựa trên cùng một thông tin đăng ký công khai.
ERC-8004 sử dụng ERC-721 làm nền tảng cho việc đăng ký danh tính, liên kết danh tính tác tử với quyền sở hữu và mối quan hệ kiểm soát onchain. Thông tin đăng ký cũng có thể trỏ đến siêu dữ liệu offchain, tránh nhu cầu lưu trực tiếp toàn bộ mô tả và dữ liệu dịch vụ trên blockchain.
Cách tiếp cận này mang lại một mức độ khả năng kết hợp nhất định. Ví dụ, nhà phát triển bên thứ ba có thể xây dựng công cụ tìm kiếm tác tử, nền tảng phân tích danh tiếng hoặc dịch vụ xác thực tác vụ mà không phụ thuộc hoàn toàn vào nền tảng đăng ký ban đầu.
Tuy nhiên, blockchain cũng tạo ra chi phí và độ phức tạp mới, bao gồm phí giao dịch, điều phối danh tính giữa các mạng lưới và vấn đề quyền riêng tư phát sinh từ bản ghi công khai.
Ngoài ra, dù danh tính onchain có thể được truy vấn, các điểm cuối dịch vụ liên kết vẫn có thể gặp sự cố và siêu dữ liệu có thể chứa lỗi hoặc nội dung gây hiểu lầm. Sổ đăng ký công khai không thể thay thế hoạt động giám sát dịch vụ liên tục.
Vì vậy, blockchain phù hợp hơn cho việc chia sẻ xuyên tổ chức và điều phối niềm tin, nhưng không nhất thiết phù hợp để xử lý mọi khía cạnh trong hoạt động và quản lý tác tử.
ERC-8004 khác ENS và DID như thế nào?
ENS (Ethereum Name Service) và DID (Decentralized Identifier) cũng liên quan đến danh tính kỹ thuật số, do đó dễ bị nhầm lẫn với ERC-8004.
ENS chủ yếu cung cấp các tên mà con người có thể đọc và khả năng phân giải các bản ghi liên quan. Ví dụ, một địa chỉ Ethereum có thể được liên kết với một tên ENS dễ nhận biết, giúp giảm khó khăn khi sử dụng các địa chỉ phức tạp.
DID là một nhóm đặc tả mã định danh phi tập trung, có thể kết hợp với nhiều phương thức DID và cơ chế xác minh khác nhau để thiết lập hệ thống danh tính kỹ thuật số.
ERC-8004 tập trung cụ thể hơn vào nhu cầu ứng dụng của tác tử AI. Ngoài mã định danh, tiêu chuẩn này cần liên kết năng lực dịch vụ, điểm cuối giao tiếp, phản hồi trong quá khứ và thông tin xác thực tác vụ.
| Tiêu chuẩn |
Trọng tâm cốt lõi |
Mục đích sử dụng chính |
| ENS |
Phân giải tên và bản ghi |
Liên kết tên dễ đọc với địa chỉ hoặc thông tin khác |
| DID |
Khung mã định danh danh tính phi tập trung |
Thiết lập liên kết danh tính kỹ thuật số có thể xác minh |
| ERC-8004 |
Đăng ký danh tính và niềm tin của tác tử |
Khám phá tác tử, truy vấn danh tiếng và xác thực tác vụ |
Các cơ chế này không loại trừ lẫn nhau.
Một tác tử có thể đồng thời có danh tính ERC-8004, tên ENS và mã định danh DID, trong đó dữ liệu liên quan được liên kết trong thông tin đăng ký của tác tử.
Điểm khác biệt là ENS và DID không cung cấp riêng các sổ đăng ký danh tiếng của tác tử và xác thực tác vụ như ERC-8004 đã xác định.
Danh tính onchain đặt ra những thách thức nào về bảo mật và quyền riêng tư cho tác tử AI?
Danh tính onchain có thể giúp bản ghi dễ truy vấn hơn, nhưng không tự thân giải quyết các vấn đề bảo mật trong mạng lưới mở.
Rủi ro đầu tiên là lạm dụng danh tính. Việc tạo danh tính onchain không nhất thiết đòi hỏi kiểm tra danh tính thực tế nghiêm ngặt, do đó những đối tượng có ý đồ xấu có thể đăng ký số lượng lớn tác tử để tạo dựng mạng lưới dịch vụ hoặc bản ghi danh tiếng giả.
Rủi ro thứ hai liên quan đến quyền kiểm soát danh tính. Nếu khóa kiểm soát của một tác tử bị đánh cắp, kẻ tấn công có thể sửa đổi thông tin đăng ký hoặc thực hiện các thao tác trái phép. Nhà phát triển các tác tử có giá trị cao cần quản lý khóa nghiêm ngặt hơn và phân tách quyền hạn.
Rủi ro thứ ba là bảo mật siêu dữ liệu. Thông tin đăng ký ERC-8004 có thể liên kết đến các điểm cuối dịch vụ bên ngoài, nhưng những điểm cuối này có thể bị tấn công, thay thế hoặc ngừng hoạt động. Khách hàng không nên chỉ tin tưởng nội dung trả về vì một địa chỉ xuất hiện trong sổ đăng ký.
Vấn đề thứ tư là quyền riêng tư. Các bản ghi phản hồi và xác thực onchain có thể được công khai trong dài hạn. Nếu nhà phát triển ghi trực tiếp danh tính khách hàng, thông tin chi tiết về tác vụ nhạy cảm hoặc dữ liệu nghiệp vụ lên onchain, họ có thể tạo ra nguy cơ lộ thông tin không thể đảo ngược.
Do đó, một thiết kế phù hợp hơn là ghi các mã định danh, giá trị băm và tín hiệu tin cậy cần thiết lên onchain, đồng thời lưu dữ liệu nghiệp vụ nhạy cảm trong các hệ thống offchain có biện pháp kiểm soát truy cập phù hợp.
Cuối cùng, bản thân mô hình niềm tin cũng có những hạn chế. Một tác tử hoạt động tốt trong các truy vấn dữ liệu đơn giản có thể không đủ khả năng thực hiện an toàn các hoạt động tài chính phức tạp. Ứng dụng cần lựa chọn các mức độ xác thực khác nhau dựa trên giá trị tác vụ, hậu quả của lỗi và độ nhạy cảm của dữ liệu.
Các tác tử liên quan đến chuyển tài sản hoặc thực hiện giao dịch cũng cần có quyền ví riêng biệt, hạn mức vốn và điều kiện phê duyệt của con người. Danh tính onchain không nên được xem là quyền cho phép chuyển tiền.
ERC-8004, MCP và A2A sẽ ảnh hưởng đến Web3 và nền kinh tế tác tử AI như thế nào?
Sự phát triển của ERC-8004, MCP và A2A phản ánh quá trình mở rộng dần của hạ tầng tác tử AI, từ các lần gọi công cụ trong từng ứng dụng riêng lẻ sang các mạng lưới cộng tác trải rộng trên nhiều nền tảng và tổ chức.
MCP giảm độ phức tạp khi kết nối tác tử với dữ liệu và công cụ bên ngoài, A2A cung cấp cách tiếp cận chung cho tương tác tác vụ giữa các tác tử, còn ERC-8004 hướng đến giảm sự phụ thuộc hoàn toàn vào một nền tảng duy nhất đối với thông tin danh tính và niềm tin.
Đối với hệ sinh thái Web3, kiến trúc này có thể tạo điều kiện cho các ứng dụng mới, bao gồm danh mục tác tử phi tập trung, phân tích danh tiếng onchain, xác thực tác vụ của tác tử và hệ thống thanh toán, quyết toán cho dịch vụ máy.
Khi kết hợp với các giao thức thanh toán như x402, các tác tử cũng có thể thanh toán cho dữ liệu, năng lực tính toán và các dịch vụ kỹ thuật số khác sau khi được cấp quyền, tạo ra quy trình làm việc hoàn chỉnh hơn từ khám phá dịch vụ, thực hiện tác vụ, thanh toán đến phản hồi.
Tuy nhiên, việc áp dụng các tiêu chuẩn này không có nghĩa là mọi tác tử AI đều cần phát hành token hoặc mọi hoạt động của tác tử đều phải chạy trên blockchain.
Các ứng dụng mang lại giá trị thực vẫn cần chứng minh ưu thế so với các giải pháp hiện có về chi phí, hiệu quả, bảo mật và khả năng tương tác đa nền tảng.
Trong dài hạn, sự phát triển của các mạng lưới tác tử mở có thể mở rộng vai trò của blockchain vượt ra ngoài chức năng lưu trữ hồ sơ tài sản và hạ tầng quyết toán, hướng đến danh tính máy và điều phối niềm tin.
Tóm tắt
Tác tử AI cần danh tính onchain chủ yếu vì các mạng lưới tác tử mở phải đối mặt với thách thức về khám phá danh tính đa nền tảng, khả năng chuyển đổi danh tiếng và xác thực tác vụ.
Tài khoản nền tảng và khóa API truyền thống có thể đáp ứng nhu cầu về danh tính và ủy quyền trong các hệ thống cụ thể, nhưng thông tin liên quan thường khó chia sẻ giữa các tổ chức. Thông qua các sổ đăng ký danh tính, danh tiếng và xác thực onchain, ERC-8004 thiết lập hạ tầng tin cậy có thể kết hợp cho các nền tảng khác nhau.
MCP và A2A lần lượt giải quyết vấn đề kết nối công cụ của tác tử và cộng tác xuyên hệ thống. MCP cho phép tác tử truy cập dữ liệu và thực hiện thao tác công cụ, trong khi A2A cho phép các tác tử khác nhau khám phá năng lực, ủy thác tác vụ và trao đổi kết quả.
Ba tiêu chuẩn này không thay thế lẫn nhau. Chúng có thể được kết hợp theo nhu cầu thực tế.
Khi các tác tử AI ngày càng tham gia vào việc thu thập dữ liệu, nghiên cứu tài chính, vận hành doanh nghiệp và dịch vụ tự động, danh tính, niềm tin, giao tiếp và thanh toán có thể hình thành một hệ thống kỹ thuật hoàn chỉnh hơn. Tuy nhiên, danh tính onchain không thiết lập độ tin cậy trong thực tế và danh tiếng công khai không bảo đảm chất lượng dịch vụ. Các ứng dụng thực tế vẫn cần xác thực bảo mật vững chắc, quản lý quyền hạn và biện pháp kiểm soát rủi ro.
ERC-8004 xử lý điều phối danh tính và niềm tin trong các mạng lưới mở, MCP kết nối công cụ và dữ liệu, còn A2A kết nối các tác tử khác nhau. Cùng nhau, chúng tạo nền tảng cho hoạt động cộng tác tác tử AI đa nền tảng.
Câu hỏi thường gặp
Vì sao tác tử AI cần danh tính onchain?
Danh tính onchain cung cấp cho tác tử các mã định danh có thể được truy vấn trên nhiều nền tảng và liên kết với thông tin dịch vụ, phản hồi trong quá khứ và bản ghi xác thực, từ đó giảm sự phụ thuộc vào một danh mục tập trung duy nhất.
ERC-8004 là gì?
ERC-8004 là đề xuất tiêu chuẩn Ethereum dành cho tác tử AI, hỗ trợ khám phá tác tử và đánh giá niềm tin thông qua các sổ đăng ký danh tính, danh tiếng và xác thực.
Điểm khác biệt chính giữa ERC-8004 và MCP là gì?
ERC-8004 chủ yếu xử lý thông tin danh tính và niềm tin đa nền tảng, trong khi MCP chủ yếu giải quyết cách các ứng dụng AI kết nối với công cụ, dữ liệu và tài nguyên ngữ cảnh bên ngoài.
MCP và A2A khác nhau như thế nào?
MCP tập trung vào tương tác giữa tác tử và công cụ, trong khi A2A tập trung vào giao tiếp, ủy thác tác vụ và cộng tác giữa các tác tử khác nhau.
Vì sao cần ERC-8004 nếu A2A đã hỗ trợ Agent Card?
Agent Card có thể mô tả năng lực và điểm cuối dịch vụ của tác tử, trong khi ERC-8004 còn cung cấp giao diện để chia sẻ đa nền tảng danh tính onchain, phản hồi danh tiếng và xác thực tác vụ.
ERC-8004 có yêu cầu tác tử AI phải chạy trên blockchain không?
Không. Hoạt động suy luận của mô hình AI và thực thi công cụ có thể tiếp tục diễn ra offchain. Blockchain chủ yếu được sử dụng để đăng ký danh tính và lưu trữ các bản ghi tin cậy liên quan.
Việc có danh tính ERC-8004 có nghĩa là một tác tử AI an toàn và đáng tin cậy không?
Không. Việc đăng ký onchain chỉ chứng minh mối liên kết giữa một danh tính cụ thể và các bản ghi đăng ký của danh tính đó. Đánh giá rủi ro vẫn cần xác thực dịch vụ, phân tích danh tiếng và biện pháp kiểm soát bảo mật.
ERC-8004, MCP và A2A có thể được sử dụng cùng x402 không?
Có. ERC-8004 cung cấp danh tính và tín hiệu tin cậy, MCP và A2A xử lý quyền truy cập công cụ và cộng tác tác vụ, còn x402 có thể cung cấp khả năng thanh toán cho các dịch vụ trả phí.