zkAPI — это технологическое решение для защиты конфиденциальности, в котором доказательства с нулевым разглашением (Zero-Knowledge Proof, ZKP) применяются для контроля доступа к API и проверки платежей. Его цель — уменьшить прямую связь между личностью, аккаунтами и платежными данными пользователей при доступе к онлайн-сервисам, например к моделям ИИ. В отличие от традиционных моделей доступа, основанных на подтвержденных аккаунтах, API-ключах и централизованных системах биллинга, zkAPI позволяет пользователям криптографически подтвердить наличие действующих прав доступа или платежных средств без раскрытия своей полной личности поставщику услуг.
По мере развития ИИ-агентов, автоматизированных приложений и сервисов с оплатой по факту использования платежи через API становятся важной частью цифровой экономики. Хотя традиционные модели биллинга хорошо развиты, обычно они требуют от поставщиков услуг длительно хранить данные об аккаунтах, запросах и платежах. Это упрощает установление связи между действиями пользователя. Доказательства с нулевым разглашением предлагают новый технический подход к этой проблеме: они позволяют в определенной степени отделить платежные данные от фактического использования сервиса, сохраняя необходимые механизмы авторизации и защиты от злоупотреблений.
В этой статье рассматривается концепция zkAPI и объясняется, как доказательства с нулевым разглашением могут использоваться для авторизации доступа к API ИИ, проверки платежных данных и управления квотами. Также анализируется возможная роль смарт-контрактов Ethereum, платежей в блокчейне и технологий конфиденциальности. Кроме того, в статье обсуждаются различия между анонимными платежами и полной анонимностью, а также технические и коммерческие ограничения, с которыми zkAPI сталкивается при использовании в реальных условиях.
Основные выводы
-
zkAPI — это техническое решение, изучающее применение доказательств с нулевым разглашением для доступа к API, проверки личности и авторизации платежей. Оно призвано уменьшить раскрытие данных о личности и платежах пользователей при работе с сервисами ИИ.
-
Традиционные API ИИ обычно используют аккаунты, API-ключи и централизованные системы биллинга. Это позволяет поставщикам услуг связывать записи о запросах с конкретными аккаунтами.
-
Доказательства с нулевым разглашением позволяют пользователям подтвердить право на доступ к сервису или наличие достаточных средств для оплаты без раскрытия всей исходной информации, использованной для проверки.
-
Ethereum и его сети второго уровня могут предоставлять инфраструктуру для платежей, смарт-контрактов и проверки учетных данных в подобных решениях. Однако это не означает, что запросы на инференс ИИ или вся информация о транзакциях автоматически получают защиту конфиденциальности.
-
При использовании zkAPI в реальных условиях необходимо решить такие вопросы, как повторное использование учетных данных, управление квотами, злоупотребление запросами, стоимость генерации доказательств и биллинг на стороне сервера.
Что такое zkAPI? Зачем Ethereum представила решение для анонимных платежей за ИИ?
zkAPI — это ориентированный на конфиденциальность протокол платежей через API, совместно разработанный Open Anonymity Project и Ethereum Foundation. Он предназначен для того, чтобы пользователи могли оплачивать модели ИИ и другие сервисы с оплатой по факту использования с помощью доказательств с нулевым разглашением, не связывая напрямую каждый запрос к API с реальной личностью пользователя или адресом, с которого поступили средства в блокчейне. 1 октября 2026 года Ethereum Foundation объявила о запуске zkAPI в основной сети Ethereum и опубликовала реализации клиента, сервера и смарт-контракта. Проект основан на ранее предложенной Виталиком Бутериным и руководителем команды dAI в Ethereum Foundation Давиде Краписом концепции ZK API Usage Credits.
Традиционные сервисы API ИИ обычно используют API-ключи для связи запросов пользователей с аккаунтами, которые, в свою очередь, привязаны к банковским картам или другим способам оплаты. По мере использования моделей поставщики услуг могут объединять историю запросов, время использования, суммы расходов и данные аккаунта в долгосрочные записи. Даже если пользователь не указывает свое имя в запросах, постоянно связанная с ним информация аккаунта может формировать достаточно подробный профиль использования. Для приложений ИИ, связанных с корпоративными исследованиями и разработками, личным финансовым анализом и другой чувствительной информацией, такая связь данных может создавать дополнительные риски для конфиденциальности.
zkAPI пытается изменить не сами модели ИИ, а способ авторизации платежей, который используют сервисы моделей. Сначала пользователь вносит средства в смарт-контракт Ethereum, а затем с помощью доказательства с нулевым разглашением подтверждает платежному серверу наличие достаточного доступного баланса. Сервер может подтвердить право на оплату, не зная, какой именно депозит обеспечивает текущий запрос. При этом поставщик сервиса ИИ может обрабатывать отправленные пользователем запросы, не зная адрес или иную информацию о владельце средств в блокчейне, связанную с этим запросом.
Таким образом, основная цель zkAPI заключается в том, чтобы сделать платежную личность несвязываемой с записями об использовании API, а не в автоматическом шифровании или полной анонимизации всех запросов к ИИ. Это различие важно для понимания технической ценности протокола.
Как доказательства с нулевым разглашением обеспечивают конфиденциальные платежи за API ИИ?
Доказательство с нулевым разглашением — это криптографическая технология, которая позволяет доказывающей стороне подтвердить проверяющей стороне истинность утверждения, не раскрывая всю секретную информацию, использованную для создания доказательства. Например, пользователь может подтвердить наличие достаточных средств для оплаты сервиса, не раскрывая, из какого именно приватного баланса они поступили.
В zkAPI после внесения ETH или других поддерживаемых активов в смарт-контракт Vault в сети Ethereum доступный баланс представляется в виде Private Note. Note можно рассматривать как цифровое платежное удостоверение, контролируемое секретной информацией пользователя. Протокол использует криптографические коммитменты для фиксации действительных учетных данных и объединяет эти коммитменты в дерево Меркла. Благодаря этому пользователь может доказать, что его учетные данные входят в допустимый набор, не раскрывая, какими именно учетными данными он владеет.
Когда пользователю необходимо вызвать API ИИ, локальный клиент создает доказательство с нулевым разглашением. Оно подтверждает, что соответствующая Note действительна, имеет достаточную платежную способность и соответствует условиям использования, заданным протоколом. После проверки доказательства платежный сервер может выдать пользователю временный API-ключ. При этом серверу не требуется получать исходную секретную информацию пользователя или напрямую связывать каждый запрос с публичным адресом, с которого поступили средства.
Чтобы предотвратить повторное использование одного и того же баланса, zkAPI применяет механизм Nullifier. Nullifier — это уникальный идентификатор, создаваемый на основе секретной информации. Он используется для проверки того, не были ли одни и те же доступные для расходования средства использованы повторно. Если система обнаруживает повторяющийся Nullifier, она может выявить потенциальное двойное расходование, не раскрывая полную личность пользователя или историю движения его средств. В официальной реализации используются такие технические компоненты, как доказательства с нулевым разглашением Groth16, эллиптическая кривая BN254, хеширование Poseidon и деревья Меркла.
Как zkAPI обрабатывает платежи от внесения средств в Ethereum до вызова модели ИИ?
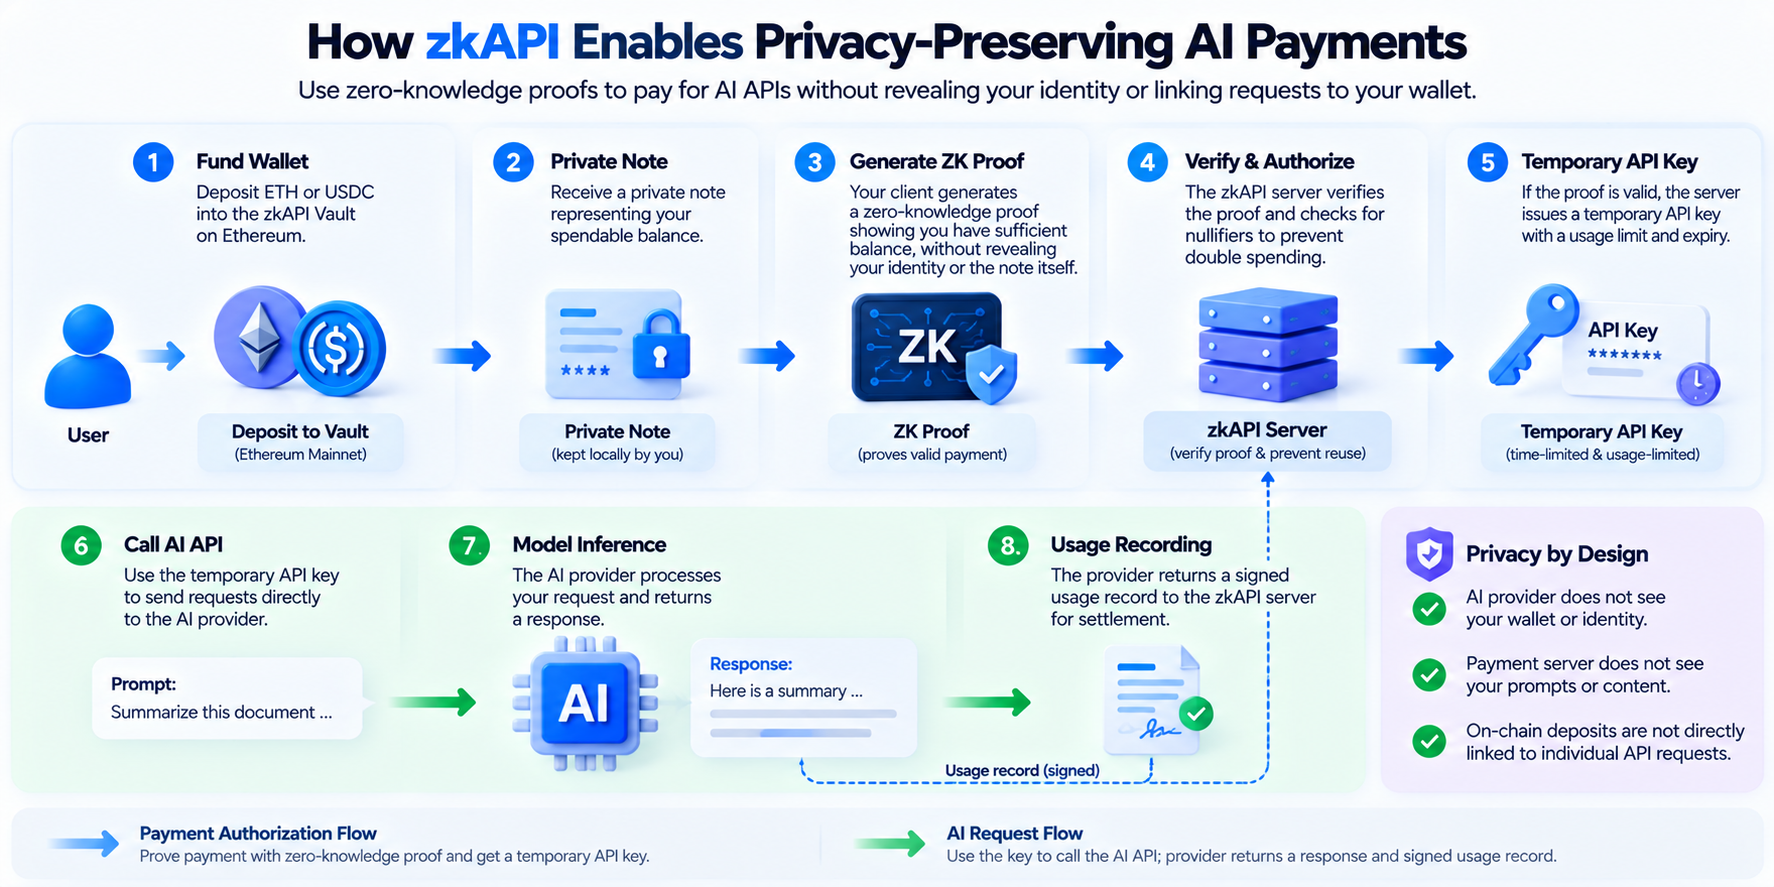
Процесс zkAPI можно разделить на пять этапов: внесение средств, доказательство платежа, временная авторизация, вызов модели и окончательный расчет. В отличие от систем, которые инициируют ончейн-транзакцию для каждого запроса к API, zkAPI позволяет заранее внести средства в Ethereum, а затем выполнять несколько авторизаций доступа к API с помощью офчейн-доказательств. Благодаря этому пользователю не нужно каждый раз ждать подтверждения в блокчейне при вызове модели.
Сначала пользователь вносит средства в контракт Vault в сети Ethereum и получает доступный баланс, представленный в виде Private Note. Когда пользователю необходимо вызвать модель ИИ, локальный клиент создает доказательство платежа и отправляет его серверу zkAPI. После проверки действительности доказательства сервер создает для текущего сеанса временный API-ключ с установленным сроком действия и лимитом расходов. Пользователь может применять этот ключ для доступа к поддерживаемым сервисам ИИ, не используя API-ключ, постоянно связанный с его личным платежным аккаунтом.
В описанной в официальных материалах модели Runtime-Key запрос пользователя отправляется непосредственно поставщику сервиса модели ИИ, а не через платежный сервер zkAPI. Платежный сервер проверяет право на оплату и выполняет биллинг, а поставщик сервиса ИИ отвечает за инференс модели. После завершения сеанса система рассчитывает фактическую комиссию на основе подписанных записей об использовании и списывает соответствующую сумму с приватного баланса пользователя. Лимит расходов по временному ключу представляет собой зарезервированную сумму и не означает, что с пользователя обязательно будет списана вся зарезервированная сумма.
В zkAPI также предусмотрен относительно простой режим Proxy, при котором запросы передаются через прокси-сервер. Такой подход может быть проще для интеграции, однако прокси-сервер получает доступ к трафику запросов. Поэтому границы конфиденциальности в этом режиме отличаются от модели Runtime-Key. При анализе возможностей zkAPI по защите конфиденциальности необходимо учитывать конкретный режим работы, а не считать, что все варианты развертывания обеспечивают одинаковый уровень изоляции данных.
Какую роль играют Vault, Private Note и Nullifier?
Vault — это инфраструктура смарт-контракта, которую zkAPI использует для управления средствами пользователей в Ethereum. Пользователи вносят активы в Vault посредством публичных ончейн-транзакций, а затем используют приватные балансы для оплаты услуг API в соответствии с правилами протокола. В отличие от прямого перевода средств на аккаунт централизованного поставщика услуг, управление средствами и правила вывода в Vault реализованы с помощью смарт-контрактов. Согласно официальной концепции, пользователь может вывести оставшиеся средства через соответствующий ончейн-процесс вывода, что снижает зависимость от постоянной доступности одного платежного сервера.
Private Note представляет приватный баланс, которым может управлять пользователь. Это не новая криптовалюта, а криптографическое удостоверение, используемое для управления средствами и подтверждения права на оплату. С помощью Note и дерева Меркла пользователь может доказать наличие действительного баланса, не раскрывая соответствующие записи о внесении средств для каждого платежа. Это означает, что прямая связь один к одному между публичным внесением средств в блокчейне и конкретным использованием сервиса ИИ больше не обязательна.
Nullifier предотвращает двойное расходование. Если система конфиденциальных платежей скрывает данные о балансе, но не может обнаружить повторное использование, пользователь потенциально может потратить одни и те же средства несколько раз. Поэтому zkAPI использует Nullifier, чтобы обеспечивать необходимую проверку уникальности и одновременно защищать конфиденциальность учетных данных. Эти три компонента отвечают соответственно за управление средствами, приватное доказательство права на оплату и обнаружение двойного расходования. Вместе они формируют базовый платежный механизм протокола.
Важно отметить, что внесение и вывод средств из Vault остаются публичными транзакциями в Ethereum. zkAPI в первую очередь скрывает связь между конкретными транзакциями внесения средств и последующим использованием API, а не делает адреса, суммы транзакций или всю активность в блокчейне полностью невидимыми.
Чем zkAPI отличается от традиционных способов оплаты API ИИ?
Традиционные API ИИ обычно используют баланс аккаунта или постоплатный биллинг. После регистрации аккаунта разработчик получает API-ключ, а система использует этот ключ для определения источника запроса, отслеживания использования токенов и расчета комиссии. Такая модель обеспечивает зрелые инструменты для разработчиков, управления биллингом и поддержки клиентов, однако поставщики услуг также могут в течение длительного времени связывать записи об использовании API с данными аккаунта.
zkAPI использует приватные платежные данные и доказательства с нулевым разглашением для проверки права на оплату, пытаясь разделить личность пользователя, источник платежа и конкретные запросы. Основное отличие заключается не в том, используется ли для оплаты ETH, а в том, может ли поставщик услуг напрямую установить связь между платежным аккаунтом и запросами к модели.
| Критерий сравнения |
Традиционный API ИИ |
zkAPI |
| Платежная личность |
Обычно связана с зарегистрированным аккаунтом |
Используются приватные платежные данные |
| Авторизация API |
Долгосрочный API-ключ или токен аккаунта |
Доказательство с нулевым разглашением и временный API-ключ |
| Метод биллинга |
Баланс аккаунта или периодический биллинг |
Приватный кредит и фактические записи об использовании |
| Связь с платежной информацией |
Поставщики услуг обычно могут связать аккаунты и запросы |
Предназначен для отделения источников платежей от запросов |
| Зависимость от блокчейна |
Обычно не требуется |
Используется контракт для внесения средств в Ethereum |
| Конфиденциальность содержимого запросов |
Обычно содержимое видно поставщику сервиса модели |
Содержимое по-прежнему видно поставщику сервиса модели |
| Основные ограничения |
Централизация данных аккаунта и связь с личностью |
Стоимость доказательств, сложность протокола и границы конфиденциальности |
Таким образом, zkAPI не предназначен для полной замены традиционных API-ключей. Вместо этого он использует временную авторизацию и приватные платежные данные, чтобы изменить связь между API-ключами и долгосрочными платежными идентификаторами. Для приложений, которым нужны только стандартные биллинг и управление доступом, традиционная модель может оставаться более простой. Для пользователей и приложений, стремящихся уменьшить раскрытие платежной личности, zkAPI предоставляет еще один технический вариант.
Может ли zkAPI действительно обеспечить полностью анонимные разговоры с ИИ?
zkAPI может уменьшить прямую связь между платежной личностью и запросами к API, но не гарантирует полностью анонимные разговоры с ИИ. Ethereum Foundation прямо указала в официальном объявлении, что поставщики сервисов ИИ по-прежнему могут читать отправленные пользователями запросы и ответы, созданные моделями, поскольку для инференса модели необходимо обрабатывать это содержимое. Иными словами, zkAPI защищает конфиденциальность связи с платежными данными, но автоматически не обеспечивает сквозное шифрование инференса ИИ.
Потенциальным риском для конфиденциальности также остаются сетевые метаданные. Если пользователь постоянно обращается к сервису с одного IP-адреса, платежный шлюз или поставщик модели может анализировать его поведение по времени подключения, частоте запросов и другим сетевым характеристикам. Даже если платежные данные нельзя напрямую связать с пользователем, повторяющиеся закономерности на сетевом уровне могут снизить степень анонимности. Поэтому в официальных материалах сетевая анонимность рассматривается как вопрос, требующий дополнительных технических мер, а не как возможность, которую zkAPI уже полностью реализовал.
Кроме того, сами запросы могут раскрывать личность пользователя. Например, если пользователь в разных сеансах неоднократно указывает одни и те же личные сведения, название корпоративного проекта или содержание предыдущих разговоров, поставщик сервиса модели может повторно связать эти запросы на основе особенностей содержимого. Даже без имени аккаунта характерный стиль письма и постоянная контекстная информация могут указывать на личность пользователя.
Поэтому более точное описание заключается в том, что zkAPI на уровне архитектуры протокола может уменьшить связь между платежной личностью и записями об использовании API. Однако для комплексной защиты конфиденциальности ИИ по-прежнему требуются другие технологии, включая сетевую анонимность, минимизацию данных и вычисления с сохранением конфиденциальности.
Почему zkAPI подходит для ИИ-агентов и платежей между машинами?
ИИ-агенты используют API иначе, чем обычные пользователи. Обычные пользователи, как правило, вручную оформляют подписки через сайты или приложения, тогда как ИИ-агентам может потребоваться автоматически обращаться к нескольким моделям, базам данных или вычислительным сервисам в рамках одной задачи. Если каждый сервис требует отдельного аккаунта, способа оплаты и долгосрочного API-ключа, управление платежами и разрешениями в автоматизированных системах может стать сложным.
Механизмы приватного кредита и временной авторизации, предоставляемые zkAPI, предлагают один из технических вариантов оплаты сервисов между машинами по факту использования. ИИ-агент может получить доступ к API в пределах заранее заданной суммы финансирования и лимита расходов, а затем обращаться к соответствующим сервисам в зависимости от фактической задачи. С помощью доказательств с нулевым разглашением платежный сервер может проверить авторизованный кредит, не связывая каждый вызов напрямую с долгосрочным платежным аккаунтом.
Помимо инференса моделей ИИ, Ethereum Foundation указала в качестве потенциальных вариантов использования запросы к блокчейн-RPC, генерацию изображений и видео, сервисы VPN с оплатой за пропускную способность и другие виды биллинга между машинами. Эти сервисы имеют общие характеристики: обычно они оплачиваются за вызов, вычислительную задачу, время или объем трафика. Поэтому для них могут применяться аналогичные механизмы авторизации кредита и расчета по записям об использовании.
Однако автоматизированные платежи ИИ-агентов также требуют строгого контроля средств и разрешений. Даже если платежная личность защищена, неправильная конфигурация задачи, аномальные вызовы API или вредоносные входные данные могут привести к быстрому исчерпанию средств. Поэтому в реальных системах необходимо устанавливать лимиты на отдельный вызов, бюджеты сеансов, списки разрешенных сервисов и мониторинг аномального использования. Конфиденциальные платежи не следует приравнивать к безопасности автоматизированных платежей.
С какими техническими ограничениями и рисками безопасности сталкивается zkAPI?
Первая категория проблем связана с криптографическими доказательствами и сложностью системы. Хотя доказательства с нулевым разглашением позволяют скрывать часть исходной информации, их генерация и проверка, а также управление учетными данными увеличивают затраты на разработку и эксплуатацию. Протокол должен обеспечивать корректное обновление приватных балансов пользователей и предотвращать двойное расходование, одновременно обрабатывая истечение срока действия временных ключей, расчет по записям об использовании, нештатный выход и другие ситуации. По сравнению с традиционной централизованной базой данных для биллинга такая архитектура требует совместной работы большего числа криптографических компонентов и смарт-контрактов.
Вторая категория касается безопасности смарт-контрактов и платежных сервисов. Контракт Vault управляет средствами в блокчейне. Уязвимости в контракте, логике проверки доказательств или реализации клиента могут поставить под угрозу безопасность средств пользователей. Хотя официальный проект опубликовал исходный код и развернул соответствующие компоненты в основной сети Ethereum, в репозитории GitHub протокол по-прежнему обозначен как экспериментальная реализация. Это означает, что пользователям и разработчикам не следует считать протокол защищенным на уровне зрелой коммерческой платежной системы только потому, что он работает в основной сети.
Третья категория связана с балансом между защитой конфиденциальности и эксплуатацией сервисов в реальных условиях. Поставщикам сервисов ИИ по-прежнему необходимо выявлять злоупотребления, устанавливать ограничения частоты запросов и обрабатывать споры по биллингу, тогда как анонимные платежные механизмы могут усложнить применение традиционных средств контроля рисков на основе аккаунтов. zkAPI сохраняет необходимые ограничения биллинга с помощью временных ключей, лимитов расходов и подписанных записей об использовании, но поставщикам услуг все равно необходимо разрабатывать механизмы защиты от злоупотреблений, подходящие для среды конфиденциальных платежей.
Кроме того, протокол автоматически не решает проблему сетевой анонимности или утечки содержимого запросов. Для приложений ИИ, обрабатывающих особо чувствительную информацию, одного zkAPI недостаточно для обеспечения комплексной конфиденциальности данных. Также необходимо оценивать политики поставщика модели по обработке данных, способы сетевого подключения и дополнительные технологии вычислений с сохранением конфиденциальности.
Что zkAPI означает для Ethereum и инфраструктуры платежей за ИИ?
Запуск zkAPI отражает расширение исследований Ethereum в области приложений ИИ: от платежей за активы к конфиденциальной авторизации и биллингу сервисов. Традиционные платежи в блокчейне обычно сосредоточены на возможности перевода активов между адресами. zkAPI идет дальше и исследует, как выполнять платежи, уменьшая информационную связь между платежной личностью и фактическим использованием сервиса. Это означает, что смарт-контракты Ethereum могут служить не только инфраструктурой для перевода средств, но и частью системы контроля доступа и управления средствами цифровых сервисов.
С технической точки зрения zkAPI объединяет управление средствами в блокчейне с офчейн-авторизацией API. Ethereum отвечает за контракт управления средствами и необходимую логику проверки, доказательства с нулевым разглашением скрывают связь между платежными данными и конкретным поведением пользователя, а поставщики сервисов ИИ продолжают выполнять инференс моделей. Такое разделение позволяет не размещать каждый вызов API непосредственно в блокчейне и предоставляет архитектурный ориентир для будущих сервисов с оплатой по факту использования.
Однако zkAPI все еще находится на раннем этапе практического применения. Его долгосрочное развитие будет зависеть не только от зрелости технологии доказательств с нулевым разглашением, но и от готовности поставщиков сервисов ИИ интегрировать ее, удобства интеграции для разработчиков и реальной потребности пользователей отделять платежную личность от записей об использовании моделей. Для Ethereum более важное значение zkAPI заключается в демонстрации работоспособной архитектуры конфиденциальных платежей, а не в том, что все сервисы API ИИ перейдут на платежи в блокчейне.
Заключение
zkAPI — это ориентированный на конфиденциальность протокол платежей через API, запущенный в рамках сотрудничества Ethereum Foundation и Open Anonymity Project. С помощью смарт-контрактов Vault, Private Note, доказательств с нулевым разглашением и временных API-ключей он отделяет платежную личность пользователей от записей об использовании сервисов ИИ. Пользователи могут заранее внести средства в Ethereum, а затем получать доступ к API с помощью криптографических доказательств, не раскрывая источник средств, соответствующих каждому запросу.
По сравнению с традиционными способами оплаты API ИИ основная инновация zkAPI заключается не просто в использовании ETH или стейблкоинов для покупки услуг моделей. Протокол пытается решить проблему долгосрочной связи между платежными аккаунтами и содержимым запросов. Объединяя управление средствами в блокчейне с офчейн-биллингом по факту использования, протокол может сохранять проверку квот и обнаружение двойного расходования, одновременно повышая уровень конфиденциальности на платежном уровне.
Однако zkAPI не означает, что сервисы ИИ становятся полностью анонимными. Поставщики моделей по-прежнему могут читать запросы, а сетевые метаданные и особенности содержимого также могут раскрывать информацию о пользователе. Возможность широкого применения этой технологии к ИИ-агентам, инференсу моделей и другим сервисам с оплатой по факту использования потребует дальнейшей проверки ее безопасности, масштабируемости и коммерческой жизнеспособности.
Часто задаваемые вопросы
1. Что такое zkAPI?
zkAPI — это ориентированный на конфиденциальность протокол платежей через API, основанный на доказательствах с нулевым разглашением. Он позволяет пользователям с помощью приватных платежных данных подтвердить наличие достаточного кредита для использования сервиса, не раскрывая платежному серверу конкретный источник средств или долгосрочную платежную личность.
2. Был ли zkAPI официально запущен Ethereum?
zkAPI был совместно разработан Open Anonymity Project и Ethereum Foundation. 1 октября 2026 года было объявлено о его запуске в основной сети Ethereum. Это экспериментальная техническая реализация, созданная в рамках сотрудничества, а не обязательный протокол базового уровня сети Ethereum.
3. Можно ли использовать ETH или USDC для оплаты через zkAPI?
В официальных материалах Ethereum Foundation указано, что такие активы, как ETH и USDC, могут использоваться в соответствующих сценариях внесения средств и платежей. Однако конкретный список активов, поддерживаемых клиентом, контрактом Vault и определенной версией развертывания, следует уточнять в актуальной документации соответствующей реализации.
4. Может ли zkAPI скрыть запросы, которые пользователи отправляют ИИ?
Нет. zkAPI в первую очередь скрывает связь между платежной личностью и записями об использовании API. Поставщикам сервисов моделей ИИ по-прежнему необходимо читать запросы для создания ответов, поэтому содержимое запросов не шифруется автоматически только из-за использования zkAPI.
5. Зачем zkAPI нужны Nullifier?
Nullifier используются для обнаружения повторного расходования приватных платежных данных. Система может предотвратить повторное использование одного и того же кредита, проверяя уникальные идентификаторы и не раскрывая полную секретную информацию, связанную с учетными данными.
6. Подходит ли zkAPI для автоматизированных платежей ИИ-агентов?
zkAPI может предоставлять ИИ-агентам биллинг по факту использования, временную авторизацию и приватные платежные данные. Однако в реальных системах по-прежнему необходимы лимиты бюджета, разрешения на доступ и средства контроля аномального использования, чтобы снизить финансовые риски, связанные с автоматизированными вызовами.