PHP2Shell — недавно привлекшая внимание тема безопасности, связанная с риском удаленного выполнения кода на PHP-серверах. Этот термин главным образом относится к ситуациям, когда злоумышленники используют уязвимые среды выполнения PHP или связанные компоненты приложений для несанкционированного выполнения серверного кода. PHP широко применяется для создания веб-сайтов, систем управления контентом и различных бэкенд-сервисов. Поэтому уязвимости, затрагивающие связанные с интернетом сервисы, могут поставить под угрозу безопасность пользовательских данных, аутентификации и корпоративных систем.
Для криптовалютной отрасли риски уязвимостей PHP не ограничиваются традиционными веб-сайтами. Криптовалютные торговые платформы, сайты проектов, сервисы, связанные с кошельками, и Web3-приложения также используют серверы, базы данных и API для управления аккаунтами, предоставления рыночных данных и торговых взаимодействий. Если такие системы содержат серьезные уязвимости, злоумышленники могут через взлом веб-сервиса получить доступ к конфиденциальным учетным данным или манипулировать действиями пользователей, расширяя потенциальные последствия инцидента безопасности.
При этом риски безопасности сервера и безопасность блокчейн-протокола — это разные вещи. Уязвимость PHP не позволяет автоматически раскрыть приватные ключи кошелька, а одного факта компрометации сервера недостаточно, чтобы сделать вывод о краже активов пользователей. В этой статье рассматриваются основные понятия PHP2Shell, технические принципы удаленного выполнения кода, возможные пути влияния уязвимостей на криптовалютные аккаунты, а также способы усиления защиты для платформ, разработчиков и обычных пользователей.
Ключевые выводы
-
PHP2Shell — недавно получившее внимание название, связанное с рисками удаленного выполнения кода в PHP. Основная проблема заключается в том, что злоумышленники могут выполнять несанкционированный код через уязвимые серверные среды.
-
Удаленное выполнение кода (RCE) отличается от обычных веб-уязвимостей. В серьезных случаях оно может затронуть привилегии сервера, доступ к базам данных и внутреннюю бизнес-логику.
-
Компрометация PHP-сервера не означает взлом блокчейн-сети или приватных ключей пользователей. Влияние на криптоактивы зависит от прав доступа сервера к системам аутентификации аккаунтов, подписания транзакций и хранения активов.
-
Для централизованных торговых платформ потенциальные риски могут касаться пользовательских сессий, API-учетных данных, данных аккаунтов и бизнес-интерфейсов. Пользователям некастодиальных кошельков следует прежде всего учитывать риски вредоносных веб-страниц, фишинговых взаимодействий и опасных подписей транзакций.
-
Своевременная установка патчей безопасности, ограничение прав сервера, изоляция конфиденциальных учетных данных, включение многофакторной аутентификации и самостоятельная проверка подписей транзакций — важные меры для снижения связанных рисков.
Что такое уязвимость PHP2Shell и почему она критична?
PHP2Shell — это не отдельная PHP-функция и не сторонний плагин. Это обобщающий термин для двух уязвимостей безопасности в ядре PHP: CVE-2026-109618 и CVE-2026-109619. Обе уязвимости были раскрыты 21 октября 2026 года. Они связаны с потенциальными проблемами безопасности при обработке PHP исключительных запросов и состояний памяти. Каждая из них получила оценку 9,2 по шкале CVSS v4.0, что соответствует критическому уровню серьезности.
В отличие от традиционных уязвимостей PHP-приложений, PHP2Shell возникает в среде выполнения PHP. Это означает, что даже если разработчики сайта применили стандартную фильтрацию пользовательского ввода, а само приложение не содержит явных уязвимостей SQL-инъекций или загрузки файлов, базовые компоненты PHP все равно могут быть подвержены атакам из-за этих уязвимостей.
Главная опасность PHP2Shell заключается в том, что злоумышленникам может не требоваться предварительный вход на целевой сайт. Они могут получить возможность вызвать аномальные операции с памятью с помощью специально сформированных запросов и затем добиться удаленного выполнения кода. Условия фактической эксплуатации зависят от версии PHP, режима работы сервера и конфигурации развертывания. Не все PHP-сайты имеют одинаковую поверхность атаки.
| Идентификатор уязвимости |
Основная проблема |
Потенциальное влияние на безопасность |
| CVE-2026-109618 |
Ошибка состояния памяти при обработке исключения нехватки памяти (OOM) |
Удаленное выполнение кода |
| CVE-2026-109619 |
Использование недопустимых ссылок на память при обработке и очистке запросов |
Удаленное выполнение кода, раскрытие информации из памяти |
PHP уже официально выпустила исправленные версии и прямо рекомендует затронутым пользователям обновиться как можно скорее.
Как PHP2Shell приводит к удаленному выполнению кода?
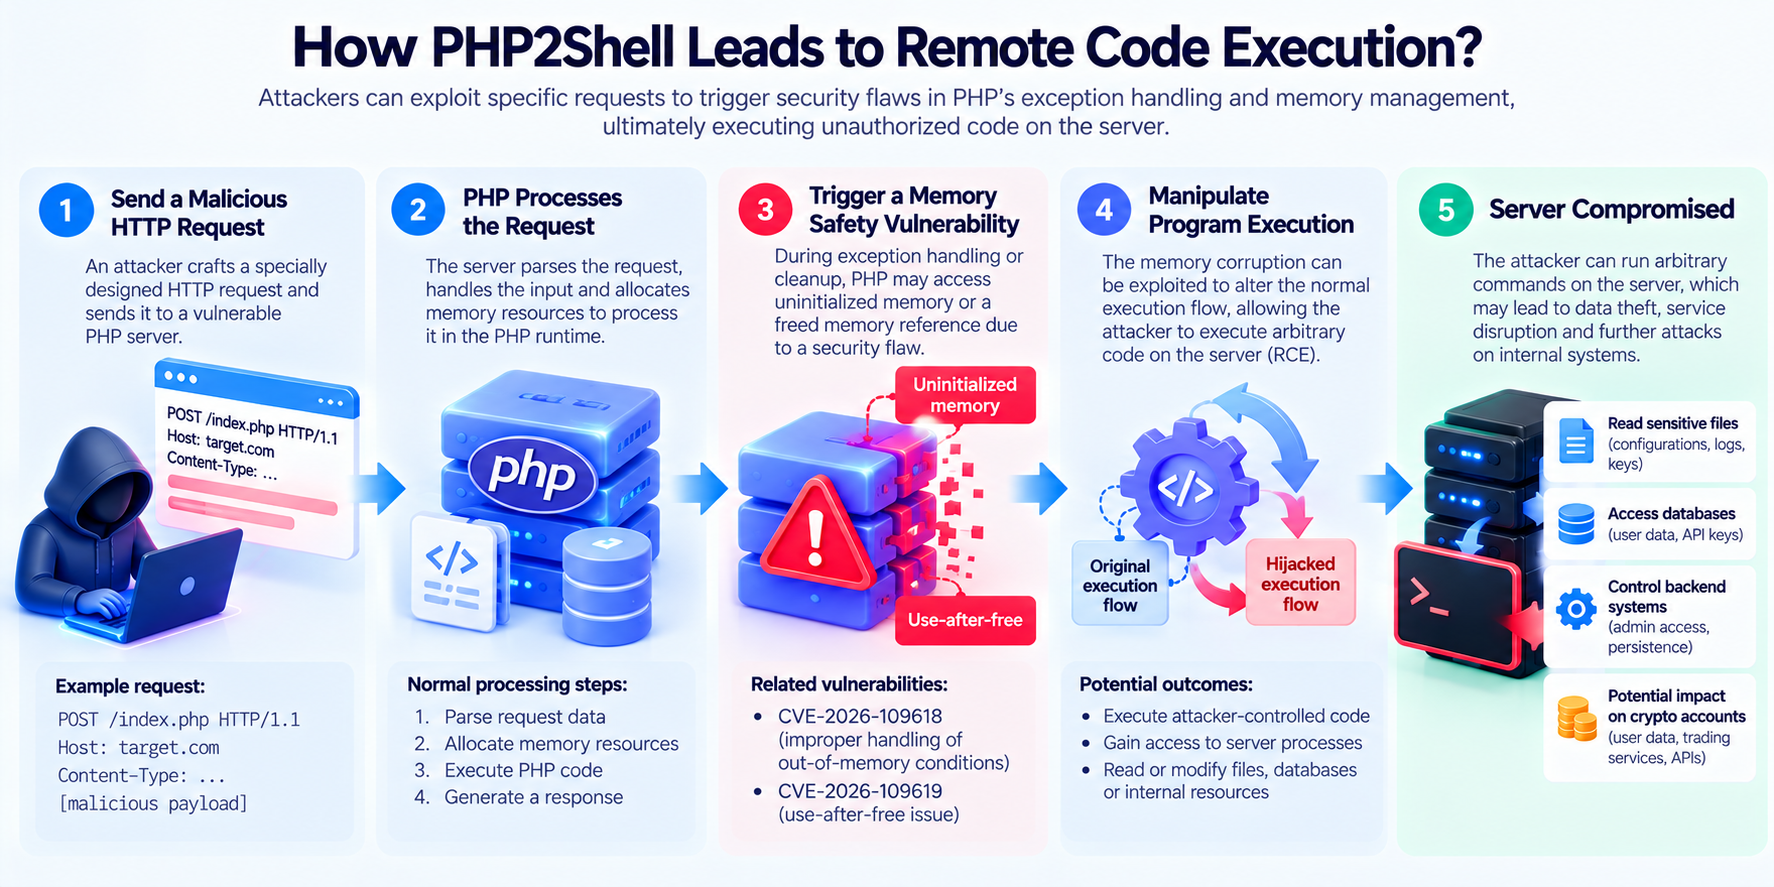
Чтобы понять риски PHP2Shell, сначала необходимо разобраться, как PHP-серверы обрабатывают пользовательские запросы.
Когда пользователь посещает сайт, отправляет форму или вызывает API, веб-сервер передает соответствующий запрос в среду выполнения PHP для обработки. PHP анализирует данные запроса, выполняет код приложения и возвращает результат пользователю. В ходе этого процесса серверу необходимо выделять память, сохранять состояние запроса и освобождать связанные ресурсы после завершения запроса.
В нормальных условиях PHP должна безопасно очищать выделенные ресурсы даже при сбое обработки запроса. Однако две уязвимости, связанные с PHP2Shell, возникают именно на этапах обработки исключений и очистки памяти.
CVE-2026-109618 связана с обработкой нехватки памяти. Если при разборе PHP запроса происходит сбой выделения памяти, часть внутренних данных может еще не быть полностью инициализирована. Если последующая процедура очистки ошибочно воспринимает эти данные как допустимое состояние, может произойти повреждение памяти.
CVE-2026-109619 связана с недопустимыми ссылками на память при обработке запросов. Если определенные ресурсы уже освобождены, но связанные указатели или состояния сохраняются, последующие операции могут ошибочно обращаться к областям памяти, которые больше не являются допустимыми. Такой тип проблемы обычно называют использованием после освобождения памяти (use-after-free).
При выполнении определенных условий эксплуатации злоумышленники могут использовать эти ошибки памяти, чтобы изменить нормальный поток выполнения программы и заставить сервер запустить несанкционированный код. Права выполнения обычно ограничены правами учетной записи рабочего процесса PHP. Однако при неправильной настройке прав сервера злоумышленники все равно могут получить доступ к конфиденциальным файлам или попытаться расширить контроль над системой.
Важно учитывать, что фактические риски различаются в зависимости от способа развертывания. Например, были подтверждены некоторые пути эксплуатации с Apache mod_php, тогда как условия срабатывания и возможность эксплуатации в других средах, таких как PHP-FPM, отличаются.
Какие версии PHP и серверные среды затронуты PHP2Shell?
PHP2Shell затрагивает несколько используемых версий PHP. 21 октября 2026 года PHP выпустила соответствующие обновления безопасности для устранения двух критических уязвимостей.
По состоянию на 27 октября 2026 года основные затронутые и исправленные версии приведены ниже:
| Ветка PHP |
Затронутые версии |
Исправленная версия |
| PHP 8.2 |
Ранее 8.2.35 |
8.2.35 |
| PHP 8.3 |
Ранее 8.3.36 |
8.3.36 |
| PHP 8.4 |
Ранее 8.4.27 |
8.4.27 |
| PHP 8.5 |
Ранее 8.5.12 |
8.5.12 |
Более старые версии PHP также могут быть затронуты связанными проблемами. Для версий, которые больше не поддерживаются официально, разработчикам следует проверить, предоставляют ли дистрибьюторы операционной системы или коммерческие сервисы поддержки патчи безопасности, а не полагаться только на номера версий при оценке рисков.
Кроме того, некоторые дистрибутивы Linux могут устранять уязвимости путем обратного переноса патчей безопасности, применяя исправление при сохранении исходного номера версии. Поэтому для определения защищенности сервера необходимо проверять как фактическую версию сборки пакета, так и бюллетени безопасности поставщика.
С точки зрения способов развертывания PHP2Shell может затрагивать Apache mod_php, PHP-FPM, php-cgi, FrankenPHP и другие среды выполнения PHP. Однако условия эксплуатации различаются в зависимости от режима. Администраторам серверов следует оценивать влияние с учетом собственного технологического стека, а не предполагать, что любой сайт на PHP можно скомпрометировать одинаковым способом.
Почему PHP2Shell может угрожать безопасности криптовалютных торговых аккаунтов?
Криптовалютные торговые платформы обычно состоят из нескольких независимых систем, включая вход пользователей, верификацию личности, сопоставление сделок, управление аккаунтами, хранение активов, подтверждение вывода средств и контроль рисков.
PHP2Shell напрямую затрагивает уязвимые PHP-серверы, а не саму блокчейн-сеть. Если публичный сайт или бэкенд-сервис платформы использует затронутую версию PHP, злоумышленники могут попытаться получить доступ к связанному серверу через эту уязвимость.
После компрометации сервера злоумышленники могут искать сведения для подключения к базе данных, данные пользовательских сессий, API-учетные данные или другие конфиденциальные конфигурации. Если эта информация предоставляет доступ к системе управления аккаунтами, она может повысить риск раскрытия данных аккаунта или выдачи себя за пользователя.
Например, криптовалютная сервисная платформа может использовать PHP для разработки интерфейсов управления аккаунтами и хранить на сервере внутренние API-учетные данные с широкими правами. Если злоумышленник получит доступ к серверу через удаленное выполнение кода, он может попытаться прочитать эти учетные данные и использовать их для вызова бизнес-интерфейсов, которые не должны быть доступны публично.
Однако это не означает, что злоумышленники смогут напрямую вывести все активы пользователей. Зрелые торговые платформы обычно изолируют критически важные возможности, такие как хранение средств, подписание транзакций, подтверждение вывода и аутентификация аккаунтов, от публичных веб-сервисов. Они также используют независимое управление правами и проверку рисков.
Поэтому фактическое влияние PHP2Shell на криптовалютные аккаунты зависит от прав сервера, изоляции внутренней сети, управления конфиденциальными учетными данными и механизмов подтверждения операций с активами. Уязвимость на публичном сайте не означает, что основная система хранения активов уже скомпрометирована.
Может ли PHP2Shell напрямую раскрыть приватные ключи Web3-кошельков?
PHP2Shell сама по себе не может напрямую взломать приватные ключи блокчейн-кошельков или изменить криптографические механизмы защиты блокчейна.
В некастодиальных кошельках, таких как MetaMask, приватные ключи обычно управляются локальным программным обеспечением кошелька или аппаратными устройствами. Если приватный ключ никогда не загружался на уязвимый PHP-сервер, удаленное выполнение кода на таком сервере само по себе, как правило, не позволяет получить этот ключ напрямую.
Однако взлом сервера все же может влиять на пользователей кошельков другими способами.
Например, получив контроль над официальным сайтом Web3-проекта, злоумышленник может изменить фронтенд-страницу, чтобы побудить пользователей подключить кошельки и подписать вредоносные транзакции. Если пользователи не проверят детали транзакции, они могут неосознанно авторизовать перевод токенов или выполнить опасные действия.
Другой риск связан с сервисами для кошельков. Некоторые Web3-приложения используют серверы для предоставления данных транзакций, запросов на подписание, пользовательских конфигураций или информации о кроссчейн-операциях. Если эти данные будут изменены после взлома сервера, пользователи могут получить неверные параметры транзакции или вредоносные запросы на взаимодействие.
Поэтому необходимо различать два типа проблем безопасности:
Раскрытие приватного ключа означает, что злоумышленник напрямую получает ключевой материал, необходимый для контроля активов кошелька. Вредоносное подписание может происходить и без раскрытия приватного ключа, когда пользователь самостоятельно одобряет транзакцию с опасными разрешениями.
Для пользователей некастодиальных кошельков второй сценарий часто является более важным косвенным риском, на который следует обращать внимание.
Чем PHP2Shell отличается от традиционных веб-уязвимостей?
PHP2Shell, SQL-инъекции, межсайтовый скриптинг (XSS) и уязвимости загрузки файлов могут угрожать безопасности сайтов, однако их технические причины и методы атак значительно различаются.
SQL-инъекции обычно возникают, когда приложение неправильно обрабатывает параметры запросов к базе данных. Злоумышленники могут использовать вредоносный ввод для изменения логики запросов к базе данных. XSS в основном связан с неправильной обработкой вывода веб-страницы, из-за чего вредоносные скрипты могут выполняться в браузере пользователя.
Особенность PHP2Shell состоит в том, что уязвимость возникает в среде выполнения ядра PHP. Даже если приложение использует сравнительно полную фильтрацию ввода и проверку прав, ошибки безопасности памяти в базовых компонентах все равно могут создать точку входа для атак.
| Критерий сравнения |
PHP2Shell |
SQL-инъекции |
XSS |
| Место уязвимости |
Среда выполнения PHP |
Взаимодействие приложения и базы данных |
Обработка веб-контента |
| Основной риск |
Удаленное выполнение кода, раскрытие данных из памяти |
Раскрытие и изменение данных |
Выполнение вредоносных скриптов в браузере |
| Может ли затронуть сервер? |
Да |
Зависит от прав базы данных и системы |
Обычно затрагивает браузер |
| Основные меры защиты |
Обновление PHP, изоляция безопасности |
Параметризованные запросы, минимальные права |
Кодирование вывода, политика безопасности контента |
| Влияние на криптопользователей |
Косвенное влияние на безопасность аккаунта и сервиса |
Может раскрыть данные аккаунта |
Может побуждать к опасным операциям с кошельком |
Это также показывает, что безопасность сайта не может основываться только на проверке кода на уровне приложения. Среды выполнения серверов, зависимости и системные конфигурации также требуют постоянного обслуживания.
Как криптовалютным торговым платформам и Web3-проектам защититься от PHP2Shell?
Для криптовалютных платформ и Web3-проектов, использующих PHP, главной мерой предотвращения PHP2Shell является своевременная установка официальных патчей безопасности и подтверждение того, что все работающие PHP-сервисы обновлены.
Поскольку уязвимости возникают в среде выполнения ядра PHP, простое изменение бизнес-кода сайта, добавление фильтрации ввода или развертывание обычных правил межсетевого экрана нельзя считать полным исправлением. PHP прямо указала, что надежным решением является обновление до исправленной версии. Помимо обновления версий платформам следует сосредоточиться на следующих направлениях.
-
Проведите комплексную проверку PHP-сервисов. Помимо публичных сайтов, проверьте административные панели, внутренние API, тестовые среды, устаревшие проекты и сторонние компоненты. Некоторые редко поддерживаемые сервисы могут по-прежнему работать на старых версиях PHP и стать точками входа во внутреннюю сеть.
-
Применяйте принцип минимальных привилегий. Рабочие процессы PHP не должны иметь ненужные права системного администратора или прямой доступ к приватным ключам кошельков, основным системам подписания либо учетным записям баз данных с широкими правами. Даже если злоумышленник получит доступ к веб-сервису, доступные ему ресурсы должны оставаться ограниченными.
-
Изолируйте критически важные системы операций с активами. Сервисы аккаунтов, хранение средств, подтверждение вывода и подписание транзакций должны иметь независимые границы прав доступа. Для операций, связанных с переводом активов, также следует применять многофакторную аутентификацию, лимиты транзакций, выявление аномального поведения и независимое подтверждение, чтобы снизить риски.
-
Усильте управление учетными данными и журналами. API-ключи, пароли баз данных и другие конфиденциальные конфигурации следует хранить с помощью специализированных механизмов управления ключами и регулярно ротировать. Для серверов, которые предположительно были скомпрометированы, необходимо проверить аномальные процессы, изменения файлов, сетевые подключения и записи об операциях с аккаунтами.
-
Создайте механизм непрерывного обновления. PHP2Shell показывает, что серьезные проблемы безопасности могут быстро возникать в базовых средах выполнения. Командам проектов необходимо постоянно отслеживать бюллетени безопасности и выстроить процессы классификации уязвимостей, тестирования патчей и экстренных обновлений.
Для систем, которые невозможно обновить сразу, такие меры, как ограничение доступа и изоляция сервисов, могут снизить уровень риска. Однако эти меры не заменяют патчи безопасности.
Как обычные криптопользователи могут защитить аккаунты и кошельки?
Для обычных пользователей PHP2Shell — это серверная уязвимость, которую, как правило, невозможно устранить действиями на личном устройстве. Поэтому пользователям следует уделять больше внимания безопасности поставщиков услуг и снижать косвенные риски, которые может создать компрометация сервера.
-
Выбирайте торговые платформы и сервисы кошельков с комплексными механизмами безопасности и включайте многофакторную аутентификацию для торговых аккаунтов. Для операций с крупными суммами такие функции, как белые списки адресов вывода, независимая проверка и уведомления безопасности, могут помочь снизить потенциальные потери в случае выдачи себя за пользователя.
-
Не вводите сид-фразу или приватный ключ кошелька на сайте проекта. Даже если сайт долгое время работал нормально, после взлома сервера в него могут быть внесены вредоносные изменения.
-
При подключении к Web3-приложению проверяйте домен сайта, получателя транзакции и детали разрешений. Не одобряйте незнакомые запросы на подписание только на основании подсказок на веб-странице или названия проекта.
-
Сводите к минимуму использование API-ключей с широкими правами. Если вам необходимо управлять торговым аккаунтом через API, настройте минимальные права, требуемые для предполагаемого использования, и не включайте разрешение на вывод средств без необходимости.
-
Когда торговая платформа или Web3-проект публикует уведомление об инциденте безопасности, сначала подтвердите масштаб влияния через его проверенные каналы. Не переходите по незнакомым ссылкам, которые предлагают экстренную миграцию активов, проверку кошелька или компенсацию безопасности.
Эти меры не могут устранить все серверные риски, но они способны снизить вероятность того, что злоумышленники смогут дополнительно повлиять на активы пользователей через выдачу себя за пользователя, фишинговые страницы или вредоносные подписи.
Были ли уже реальные атаки с использованием PHP2Shell?
После раскрытия PHP2Shell 21 октября 2026 года исследовательские организации в сфере безопасности и поставщики инфраструктурных услуг последовательно публиковали анализы рисков и рекомендации по устранению проблемы. По состоянию на 27 октября 2026 года некоторые организации по безопасности сообщили о попытках атак на связанные уязвимости. Однако для ряда предполагаемых успешных взломов связь между вектором атаки и конкретными CVE остается неопределенной.
Например, Unit 42 компании Palo Alto Networks сообщила о кампании вторжений, предположительно связанной с PHP2Shell. Однако после дальнейшего расследования 25 октября она отозвала свою прежнюю оценку связи между первоначальным проникновением и конкретной уязвимостью, заявив, что не может подтвердить использование PHP2Shell злоумышленниками для получения первоначального доступа.
Эта ситуация показывает необходимость различать техническую эксплуатируемость уязвимости, реальные попытки атак и подтвержденные успешные взломы. Это не одно и то же.
Для криптовалютной отрасли одной только серьезности PHP2Shell недостаточно, чтобы сделать вывод об атаке на крупную торговую платформу. Также нельзя связывать с этой уязвимостью каждый случай кражи аккаунта, о котором сообщается на рынке.
Тем не менее PHP2Shell затрагивает широко используемую серверную технологию и несет серьезный риск удаленного выполнения кода. Поэтому разработчикам и поставщикам услуг все равно следует своевременно принимать меры по устранению проблемы.
Заключение
PHP2Shell — обобщающий термин для двух критических уязвимостей безопасности в ядре PHP, раскрытых в октябре 2026 года: CVE-2026-109618 и CVE-2026-109619. Основные риски связаны с потенциальными недостатками безопасности при обработке PHP исключительных запросов и очистке памяти. При определенных условиях злоумышленники могут добиться несанкционированного удаленного выполнения кода.
Для криптовалютной отрасли влияние PHP2Shell главным образом сосредоточено на уровне веб-сервисов, систем аккаунтов и бэкенд-инфраструктуры. После компрометации сервера злоумышленники могут попытаться получить доступ к конфиденциальным учетным данным, манипулировать бизнес-интерфейсами или изменять страницы, видимые пользователям. Однако это не означает взлом блокчейн-протокола или автоматическое раскрытие приватных ключей некастодиальных кошельков.
Этот инцидент дополнительно показывает, что безопасность криптоактивов зависит не только от блокчейнов и смарт-контрактов, но и от надежности традиционной интернет-инфраструктуры. Управление патчами серверов, изоляция прав, аутентификация аккаунтов и проверка подписей транзакций являются важными компонентами комплексной системы безопасности.
Для разработчиков первоочередной задачей является своевременное обновление затронутых версий PHP. Для обычных пользователей основными мерами снижения рисков остаются защита учетных данных аккаунта, внимательная авторизация транзакций кошелька и отслеживание надежных уведомлений безопасности.
Часто задаваемые вопросы
Что такое PHP2Shell?
PHP2Shell — это обобщающий термин для двух уязвимостей ядра PHP: CVE-2026-109618 и CVE-2026-109619. Они связаны с обработкой исключительных запросов и безопасностью памяти, что может привести к удаленному выполнению кода.
Насколько серьезна PHP2Shell?
Обе уязвимости имеют оценку 9,2 по шкале CVSS v4.0, что соответствует критическому уровню серьезности. При определенных условиях развертывания злоумышленники без аутентификации могут использовать уязвимости для выполнения серверного кода.
Может ли PHP2Shell напрямую похитить активы из криптокошельков?
Это не приведет к автоматической краже активов из кошелька. Фактическое влияние зависит от того, имеет ли сервер доступ к конфиденциальным учетным данным, приватным ключам или системам подписания транзакций, а также от того, может ли злоумышленник обойти соответствующие меры защиты.
Какие версии PHP затронуты PHP2Shell?
К основным затронутым версиям относятся версии до PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12 соответственно. Более старые ветки PHP также могут быть затронуты, поэтому их следует проверять по обновлениям безопасности, предоставляемым соответствующими дистрибьюторами.
Чем PHP2Shell отличается от уязвимостей смарт-контрактов?
PHP2Shell затрагивает серверную среду выполнения PHP, тогда как уязвимости смарт-контрактов возникают в коде контрактов или бизнес-логике, развернутых в блокчейне. Обе категории могут косвенно влиять на безопасность криптоактивов, но их технические причины различаются.
Требуется ли пользователю войти в систему для срабатывания PHP2Shell?
Некоторые подтвержденные пути атаки не требуют, чтобы злоумышленник предварительно входил на сайт. Однако конкретные условия эксплуатации зависят от версии PHP, режима работы сервера и конфигурации развертывания.
Если приватный ключ кошелька хранится только локально у пользователя, PHP2Shell, как правило, не может получить его напрямую. Однако скомпрометированный Web3-сайт может побуждать пользователей выполнять вредоносные транзакции, поэтому запросы на подписание все равно следует тщательно проверять.
Как устранить PHP2Shell?
Установите патчи безопасности, предоставленные PHP или дистрибьютором операционной системы, и убедитесь, что соответствующие PHP-сервисы перезагрузили обновленную среду выполнения. Одни только межсетевые экраны или фильтрация ввода не могут заменить устранение уязвимости.
Уже затронула ли PHP2Shell криптовалютные торговые платформы?
По состоянию на 27 октября 2026 года недостаточно надежных публичных доказательств того, что какая-либо крупная криптовалютная торговая платформа была успешно скомпрометирована из-за PHP2Shell. Наличие уязвимости нельзя напрямую приравнивать к фактическим потерям активов.
Как обычным пользователям защититься от рисков, связанных с PHP2Shell?
Включите многофакторную аутентификацию, защищайте API-учетные данные аккаунта, не предоставляйте сайтам сид-фразы кошельков, проверяйте подписи Web3-транзакций и отслеживайте уведомления безопасности платформ через надежные каналы.