Подходит читателям, которые только начинают пользоваться самостоятельным хранением, а также тем, кто уже использует браузерные расширения и аппаратные кошельки, но всё ещё путает безопасность аккаунта с безопасностью ключей. Безопасность криптокошелька связана с защитой криптоактивов: первая сосредоточена на правах подписи и поверхности атак, тогда как вторая относится к хранению активов и мерам защиты на стороне платформы. Ежедневные меры начинаются с резервного копирования сид-фразы и включают проверку кошелька на фишинг перед подписанием.
Основные выводы
- Безопасность кошелька заключается в контроле права подписи, а безопасность аккаунта на бирже в основном защищает каналы входа и вывода средств. Это не взаимозаменяемые меры.
- Если сид-фраза или приватный ключ раскрыты, «сброса пароля», как на сайте, не существует. Активы необходимо перевести на адреса, полученные из совершенно новой сид-фразы.
- Горячие, холодные и кастодиальные кошельки имеют разные поверхности атак. Онлайн-, офлайн- и контрагентские риски следует оценивать отдельно.
- Распространённые способы атак включают фишинговые сайты, вредоносные разрешения для токенов, подмену адресов с помощью похожих адресов и запросы на вслепую подпись.
- Хранение всего баланса в горячем кошельке максимизирует потери в случае успешной атаки. Многоуровневое хранение отделяет средства для ежедневных расходов от долгосрочных активов.
Что такое безопасность криптокошелька и что она защищает?
Безопасность криптокошелька защищает право подписывать ончейн-транзакции, а не сеанс входа в приложение. Криптовалютный кошелёк управляет публичными и приватными ключами, а не хранит монеты напрямую. Ончейн-активы принадлежат адресам. Публичный адрес, полученный из публичного ключа, используется другими для отправки средств, а приватный ключ нужен для авторизации транзакций или расходования средств с этого адреса. Программное обеспечение кошелька является лишь интерфейсом хранения и подписи для пар ключей. Направление активов определяет то, сохраняется ли право подписи исключительно у владельца.
Важно отличать это от безопасности аккаунта на бирже. Защита на бирже обычно включает пароли, двухфакторную аутентификацию, белые списки для вывода средств и управление устройствами, чтобы снизить риск захвата аккаунта и несанкционированного вывода. При самостоятельном хранении, если злоумышленник получает сид-фразу или приватный ключ либо убеждает владельца поставить подпись с широкими правами, активы часто можно перевести ончейн без возможности заморозить или отменить перевод через службу поддержки. Поэтому безопасность криптокошелька означает контроль права подписи, а не безопасность аккаунта на бирже. Типы кошельков и основы работы с ключами соответствуют тому, как криптокошелёк разделяет кастодиальные и некастодиальные решения.
Каким рискам подвержены горячие, холодные и кастодиальные кошельки?
Эти три типа кошельков связаны с разными рисками, поэтому их нельзя объединять общим расплывчатым ощущением «безопасности».
| Тип кошелька |
Где обычно хранятся ключи |
Основные риски |
Типичное использование |
| Горячий кошелёк |
Онлайн на телефоне или ПК, в браузерном расширении либо другом программном кошельке с подключением к интернету |
Вредоносное ПО, фишинговые страницы, вредоносные разрешения, перехват буфера обмена |
Небольшие ежедневные операции и частое подписание |
| Холодный кошелёк |
Офлайн в аппаратном кошельке или другом офлайн-носителе ключей, физическом устройстве для безопасного хранения приватных ключей |
Физическая потеря, подделки в цепочке поставок, ошибки при создании резервных копий, социальная инженерия для получения сид-фразы |
Средне- и долгосрочное хранение крупных балансов, которые редко перемещаются |
| Кастодиальный кошелёк |
Ключами управляет провайдер, а не сами пользователи |
Контрагентский риск платформы, захват аккаунта, заморозка вывода средств и ограничения из-за соблюдения требований |
Торговля, пополнение и вывод средств |
Горячие кошельки удобны, поскольку позволяют подписывать транзакции в любое время. Это также означает, что среда подписи остаётся доступной для сетевых атак. В руководстве Bitcoin.org по безопасности кошельков подчёркивается важность резервных копий и офлайн-хранения: крупные долгосрочные балансы не следует держать в системах подписи, постоянно подключённых к интернету. Холодные кошельки снижают риск заражения в активной среде и риск мгновенного фишингового подписания, но не устраняют риск подсматривания сид-фразы, резервных копий в виде фото в облаке или подмены устройств. Кастодиальные решения обменивают меры контроля рисков на стороне платформы на более высокий контрагентский риск и риски на уровне аккаунта.
Более устойчивый подход заключается в сочетании решений: небольшой горячий кошелёк для взаимодействия, холодный кошелёк с независимой сид-фразой для хранения активов и торговый баланс, управляемый в соответствии с правилами безопасности аккаунта на платформе. Это лучше, чем концентрировать все риски в одном типе кошелька.
Почему после утечки сид-фразы или приватного ключа нельзя «сбросить пароль»?
Блокчейны не «запоминают» аккаунты, как сайты. Они лишь проверяют, соответствует ли криптографическая подпись адресу. BIP-39 сопоставляет понятную человеку мнемоническую фразу с сидом, из которого затем выводятся приватные ключи и деревья адресов. Сид является корневым ключевым материалом. Не существует централизованного механизма, который мог бы аннулировать старый пароль и принудительно установить новый.
Это приводит к последствиям, отличным от ситуации с банковским счётом. После утечки сид-фразы или приватного ключа злоумышленник может восстановить контроль над тем же адресом в любом совместимом кошельке. Блокировки приложения и PIN-коды ограничивают лишь доступ к устройству и не могут сделать «старый сид» недействительным в блокчейне. Правильное действие — перевести активы, пока они ещё под контролем, на адреса из вновь сгенерированной сид-фразы и отказаться от всех резервных копий старой сид-фразы. Убеждение, что достаточно изменить пароль и всё будет безопасно, относится к централизованным аккаунтам. Утечку сид-фразы нельзя устранить сбросом пароля, для этого требуется переход на новую сид-фразу.
Какие атаки на кошелёк наиболее распространены: фишинг, вредоносные разрешения и подмена адресов?
Распространённые угрозы не всегда предполагают прямую кражу приватного ключа. Чаще злоумышленники получают одну действительную подпись или направляют перевод на свой адрес.
Фишинг: поддельные официальные сайты, чаты поддержки, страницы аирдропов или запросы «синхронизировать кошелёк» побуждают ввести сид-фразу либо скачать поддельный клиент. Сид-фразы следует использовать только при офлайн-резервном копировании. Любая веб-страница или сотрудник поддержки, запрашивающие сид-фразу, вызывают подозрения.
Вредоносное разрешение: в моделях типа ERC-20 пользователи могут разрешить контракту расходовать определённое количество токенов. Злоумышленники маскируют интерфейсы выпуска или получения токенов, чтобы получить неограниченные разрешения или разрешения для подозрительных получателей. Затем они могут перевести токены без повторной кражи приватного ключа. Перед подписанием проверьте контракт, лимит разрешения, домен и идентификатор сети.
Подмена адресов: небольшие входящие переводы или похожие адреса, добавленные в историю, могут побудить скопировать неверный адрес из списка «последних переводов». Адреса для получения следует брать из надёжной адресной книги или дополнительно проверять начало и конец адреса.
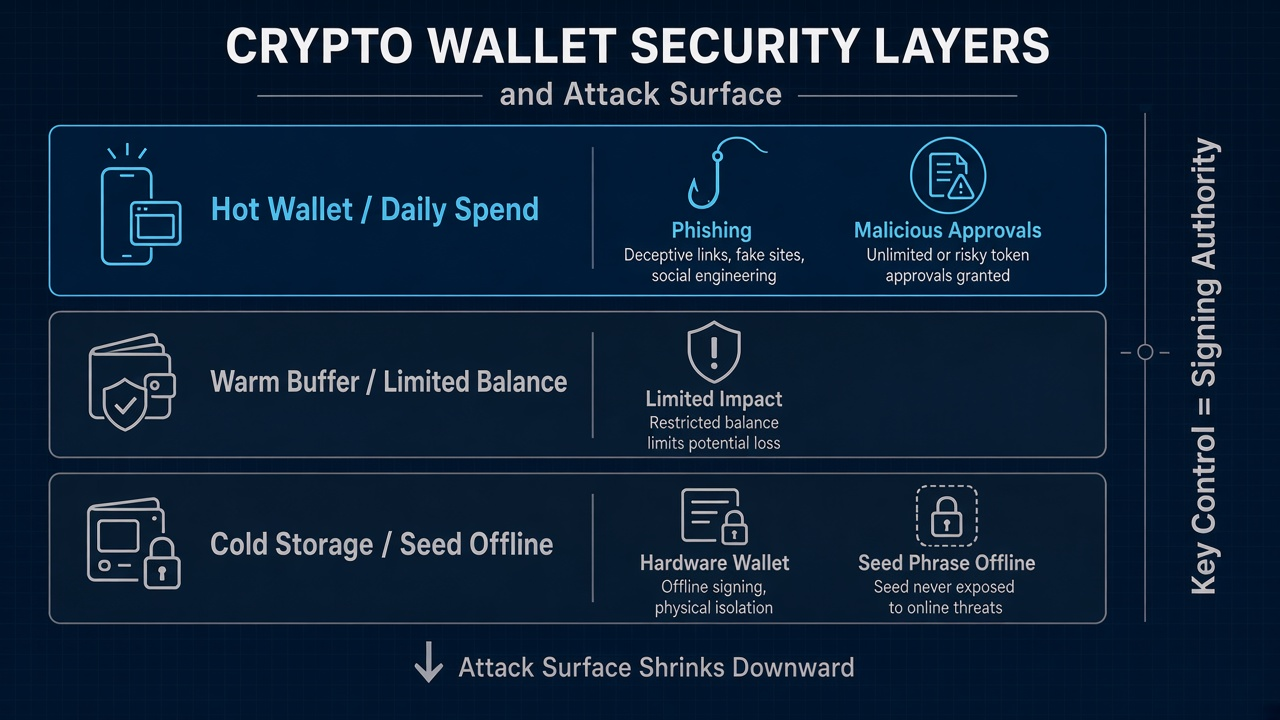 Рисунок 1. Поверхность атак на кошелёк и уровни контроля ключей: горячие кошельки находятся на верхнем уровне шкалы рисков, а холодное хранение и офлайн-сиды изолируют право подписи.
Подписание вслепую не менее опасно. Когда в запросе отображаются только «неизвестные данные» или длинная шестнадцатеричная строка, владелец передаёт право подписи, не понимая последствий. В контрольном списке безопасности кошелька от Ledger Academy обновления программного обеспечения, распознавание поддельных приложений и офлайн-хранение сид-фраз рассматриваются как базовые меры защиты.
Как многоуровневое хранение и ежедневные привычки уменьшают потенциальные потери?
Многоуровневое хранение не устраняет все риски, но ограничивает размер возможных потерь при одном взломе.
-
Ежедневный горячий уровень: храните только небольшие суммы, необходимые для взаимодействия и оплаты газа. Исходите из того, что устройство может стать целью фишинга.
-
Буферный уровень: храните средние суммы на адресах, которые используются для подписи реже. Изолируйте их от мнемонической фразы горячего кошелька, чтобы одна сид-фраза не давала доступ ко всем средствам.
-
Уровень холодного хранения: храните крупные долгосрочные активы с независимой сид-фразой, желательно созданной и сохранённой в резервной копии офлайн. Используйте BIP-39, чтобы понять принцип работы списка слов и контрольной суммы, и не храните фотографии сид-фразы в облачных альбомах и истории чатов.
Ежедневные привычки также определяют, приведёт ли одна атака к потерям. Не храните все средства в горячем кошельке ради удобства. Хранение «всех средств в горячем кошельке» максимизирует потери от фишинга, вредоносного ПО и вредоносных разрешений. По умолчанию считайте незнакомые dApps высокорисковыми. Аппаратные кошельки также требуют внимательного чтения того, что подписывается. Проверяйте резервные копии до перевода средств.
Каковы преимущества и ограничения кошельков для самостоятельного хранения?
Самостоятельное хранение означает, что пользователи владеют своими ключами напрямую, а не полагаются на провайдера. Поэтому они сами контролируют и защищают цифровые активы. Риски не обязательно полностью зависят от одного кастодиального контрагента, а самостоятельное хранение является стандартной точкой входа в DeFi, NFT и мультичейн-приложения. Для групп или организаций мультиподписные кошельки могут снизить риск единой точки отказа, поскольку для подписания транзакций перед перемещением средств требуется одобрение нескольких сторон.
Ограничения также очевидны: ошибочные переводы, неверные разрешения и утечки сид-фраз обычно нельзя отменить через службу поддержки. Создание резервных копий и контроль разрешений требуют минимального процесса безопасности. Потеря единственной резервной копии означает потерю контроля.
Кастодиальное хранение подходит для торгового баланса и более простых операций, но не является «продвинутым самостоятельным хранением». Разделяйте средства по назначению: торговый баланс должен находиться под защитой систем безопасности аккаунта платформы, а долгосрочные активы для самостоятельного хранения — под защитой систем контроля ключей.
Итоги
Основной принцип безопасности криптокошелька заключается в том, что активы следуют за правом подписи. Горячие, холодные и кастодиальные решения имеют разные поверхности атак. После компрометации сид-фразы или приватного ключа сброс пароля невозможен, остаётся только переход на новую сид-фразу. Фишинг, вредоносные разрешения и подмена адресов обычно направлены на получение одной действительной подписи или перевод по ошибочно введённому адресу. Многоуровневое хранение и проверки перед подписанием уменьшают потенциальные потери.
Часто задаваемые вопросы
Что такое безопасность криптокошелька?
Безопасность криптокошелька означает контроль и защиту приватных ключей, сид-фраз и создаваемого ими права подписи ончейн-транзакций. Кошелёк управляет приватными и публичными ключами, а не самими активами, которые остаются в блокчейне. Тот, кто может подписать транзакцию, может перевести активы с соответствующего адреса. Пара публичного и приватного ключей включает публичный адрес, используемый для получения криптовалюты. Безопасность кошелька защищает ключевой материал и границы разрешений, а не пароли для входа на биржу.
Как защитить криптокошелёк?
Храните сид-фразы и приватные ключи офлайн и изолированно, используйте надёжный пароль для приложений кошелька или связанных онлайн-сервисов и применяйте различные методы защиты доступа. Разделяйте балансы по назначению, чтобы все средства никогда не находились в горячем кошельке. Перед подписанием проверяйте домен, сеть, размер разрешения и адрес получения. Устанавливайте и обновляйте клиенты только из источников, которые можно проверить независимо. На поддерживаемых мобильных телефонах дополнительным уровнем защиты может быть биометрическая аутентификация, например распознавание лица.
Можно ли сбросить пароль после утечки сид-фразы?
Нет. Сид-фраза соответствует корневому материалу, из которого можно получить все связанные приватные ключи. В блокчейнах нет централизованного механизма для «аннулирования старой сид-фразы и принудительного создания новой». Если сид-фраза раскрыта, как можно скорее переведите активы на адреса из вновь сгенерированной сид-фразы и прекратите использовать все резервные копии и экземпляры кошельков, связанные со старой сид-фразой.
Следует хранить активы на бирже или в кошельке для самостоятельного хранения?
Это зависит от цели использования. Для частой торговли, пополнения и вывода средств обычно применяются системы аккаунтов на бирже, тогда как онлайн- или цифровые кошельки удобны, а самостоятельное хранение обеспечивает более сильный контроль над ключами. Сценарии использования децентрализованных финансов обычно требуют самостоятельного хранения, а не доступа только через биржу. Для долгосрочного хранения криптовалюты многие пользователи предпочитают аппаратные устройства, такие как Ledger Nano, для офлайн-защиты от онлайн-угроз. Захват аккаунта и утечка ключей — это разные типы событий. Разделяйте средства с учётом суммы и того, насколько часто их необходимо перемещать.
Что следует проверить перед подписанием?
Перед подписанием проверьте детали транзакции, отображаемые в кошельке: убедитесь, что сайт или клиент является нужным, идентификатор сети указан верно, начало и конец адреса получения совпадают, получатель токенов и размер разрешения необходимы, а в запросе нет необъяснимых данных для слепой подписи. Если запрос нельзя объяснить, откажитесь от подписи и начните заново с надёжной точки входа, поскольку действительные криптовалютные транзакции зависят от того, что кошелёк использует приватный ключ для подписи именно представленных деталей.