ERC-8004 — это стандарт идентификации и доверия для ИИ-агентов, предложенный в экосистеме Ethereum. Его официальное название — Trustless Agents. Стандарт предназначен для создания с помощью блокчейна механизмов межплатформенного обнаружения агентов, ведения репутационных записей и валидации задач. x402 — это открытый платёжный протокол на основе кода состояния HTTP 402, который позволяет приложениям и ИИ-агентам авторизовывать и проводить платежи при запросе интернет-ресурсов. Эти решения соответственно устраняют проблемы доверия и платежей при взаимодействии агентов и служат важной инфраструктурой для открытой экономики агентов.
По мере того как ИИ-агенты превращаются из инструментов для создания контента в автоматизированные системы, способные самостоятельно вызывать API, обращаться к базам данных, проводить исследования и управлять ончейн-транзакциями, экономические отношения между агентами становятся сложнее. Одному агенту может потребоваться купить данные у другого, делегировать задачу анализа или оплатить вычислительные ресурсы. В этом процессе одних интерфейсов для коммуникации недостаточно. Системам также необходимо идентифицировать поставщиков услуг, оценивать результаты их предыдущей работы и обеспечивать проведение платежей с соблюдением требований авторизации и контроля рисков.
Совместное использование ERC-8004 и x402 предлагает решения этих потребностей на разных уровнях. Чтобы понять два протокола, важно различать регистрацию идентичности и проверку реальной личности, репутационные записи и валидацию результатов, а также авторизацию платежа и его фактическое проведение. Также необходимо рассмотреть, как они взаимодействуют с MCP, A2A, смарт-кошельками и стейблкоинами для построения автоматизированных процессов сотрудничества ИИ-агентов.
Ключевые выводы
-
ERC-8004 решает задачи обнаружения идентичности и доверия к агентам. Через реестры идентичности, репутации и валидации он позволяет идентифицировать, оценивать и валидировать ИИ-агентов с разных платформ.
-
x402 предназначен для нативных интернет-платежей. На основе механизма HTTP 402 Payment Required он позволяет ИИ-агентам автоматически оплачивать API, данные, вычислительные ресурсы и другие цифровые услуги в рамках заранее заданных разрешений.
-
Эти протоколы не конкурируют друг с другом. ERC-8004 помогает агентам решать, с кем сотрудничать, а x402 предоставляет возможности для платежей и расчётов.
-
ERC-8004 не обрабатывает платежи напрямую, а x402 не предоставляет полноценной системы идентичности и репутации агентов. Вместе они могут поддерживать рабочий процесс, включающий поиск услуг, оценку доверия, автоматизированные платежи и обратную связь по результатам.
-
Экономика агентов по-прежнему сталкивается с такими проблемами, как подмена идентичности, искусственно созданная репутация, авторизация платежей, выполнение задач и безопасность средств. Ончейн-записи не означают, что любое поведение заслуживает доверия.
Что такое ERC-8004 и зачем ИИ-агентам ончейн-идентичности?
ERC-8004 — это ончейн-стандарт идентичности и доверия для автономных агентов. Его основная цель — дать ИИ-агентам, разработанным разными организациями и платформами, возможность находить друг друга без заранее установленных доверительных отношений и получать информацию о доверии, которую они могут оценивать.
Традиционные интернет-сервисы обычно устанавливают отношения идентификации через аккаунты платформ, API-ключи или централизованные каталоги услуг. Например, когда компания использует API данных стороннего поставщика, она может подтвердить источник сервиса через сайт поставщика, договоры и верификацию на платформе. Однако в открытой сети ИИ-агентов агенты могут создаваться разными разработчиками и предоставлять услуги на нескольких платформах или блокчейн-сетях.
Без единого механизма обнаружения агентам сложно определить, какому агенту принадлежит адрес сервиса, или быстро изучить историю его услуг.
ERC-8004 предлагает три независимых ончейн-реестра:
| Основной компонент |
Основная функция |
Решаемая проблема |
| Реестр идентичности |
Создаёт доступный для поиска ончейн-идентификатор агента и связывает его с регистрационной информацией |
Как обнаружить и идентифицировать агента? |
| Реестр репутации |
Фиксирует обратную связь по услугам и связанные с ней репутационные сигналы |
Как оценить предыдущие результаты работы агента? |
| Реестр валидации |
Фиксирует независимые запросы на валидацию и их результаты |
Как валидировать работу агента? |
Реестр идентичности основан на ERC-721. Каждая зарегистрированная идентичность соответствует agentId и использует метаданные для связи с описанием агента, конечными точками сервиса и другой необходимой информацией.
Это позволяет агентам иметь идентификаторы, относительно независимые от какой-либо одной платформы приложений.
Однако ончейн-идентичность не равнозначна проверке личности в реальном мире. Регистрация агента не доказывает автоматически, что его разработчик является настоящим и надёжным, и не гарантирует безопасность его услуг. ERC-8004 предоставляет компонуемую инфраструктуру идентичности и доверия. Конкретные решения о доверии по-прежнему зависят от правил приложения, исторической обратной связи и независимой валидации.
По состоянию на 22 октября 2026 года на странице EIP для ERC-8004 всё ещё указан статус Draft. Однако связанные реестры и реализации в экосистеме уже начали развёртываться и использоваться, поэтому статус спецификации следует отличать от фактического внедрения.
Как ERC-8004 формирует доверие через идентичность, репутацию и валидацию?
Основная архитектура ERC-8004 не использует единый показатель для определения надёжности агента. Вместо этого она позволяет публично фиксировать разные сигналы доверия и независимо комбинировать их.
Сначала Реестр идентичности предоставляет агентам доступную для поиска ончейн-идентичность. Разработчики могут публиковать возможности сервиса агента, конечные точки связи и связанные метаданные через регистрационную информацию. Это позволяет другим приложениям узнавать, какие услуги он предлагает и как получить к ним доступ.
Затем Реестр репутации позволяет клиентам отправлять отзывы об услугах агента. Другие системы могут читать эти отзывы и анализировать их в соответствии с различными бизнес-потребностями. Например, агент анализа данных может накапливать записи о показателях выполнения задач, качестве ответов или удовлетворённости клиентов.
Однако репутационные данные не обязательно являются достоверными. Разработчики могут использовать связанные аккаунты для создания положительных отзывов, а недобросовестные участники могут публиковать вводящую в заблуждение обратную связь. Поэтому Реестр репутации предоставляет стандартизированный интерфейс для фиксации данных, а не автоматически устраняет риски манипулирования репутацией.
Наконец, Реестр валидации фиксирует стороннюю валидацию результатов задач. Для разных задач могут использоваться разные методы валидации. Например, другие узлы могут повторно выполнить задачу, подтверждение может предоставляться через доверенную среду исполнения (TEE), а для проверки отдельных вычислений могут применяться такие технологии, как машинное обучение с нулевым разглашением (zkML).
Эти методы различаются по применимости. Задачи с воспроизводимыми вычислениями проще валидировать технически, тогда как инвестиционные рекомендации, творческий контент или сложные бизнес-решения часто всё ещё требуют оценки людьми или специализированных механизмов оценки.
Таким образом, ERC-8004 создаёт многоуровневую модель доверия: идентичность поддерживает обнаружение, репутация помогает при выборе, а валидация проверяет конкретные результаты. Эти компоненты дополняют друг друга, но не могут заменить практическое управление рисками.
Что такое x402 и зачем ИИ-агентам платёжный протокол, нативный для HTTP?
x402 — это открытый платёжный протокол, построенный на коде состояния HTTP 402 Payment Required. Его цель — добавить стандартизированный платёжный механизм в процессы интернет-запросов.
Традиционные интернет-сервисы обычно взимают плату через регистрацию аккаунта, подписки с оплатой банковской картой или предоплаченный баланс. Пользователи должны сначала установить платёжные отношения, прежде чем смогут вызывать API, загружать данные или получать доступ к платному контенту.
Такая модель подходит для процессов, управляемых людьми, но может не подходить ИИ-агентам, которые работают часто и по запросу.
Например, агенту для маркетинговых исследований может понадобиться всего один раз вызвать специализированный API данных. Требование сначала создать аккаунт, приобрести месячную подписку и пройти сложный ручной процесс оплаты снизит эффективность автоматизации.
x402 позволяет поставщикам услуг указывать требования к оплате непосредственно в процессе HTTP-запроса. После получения требования об оплате клиент может сформировать соответствующую авторизацию платежа на основе поддерживаемых сетей, активов и условий оплаты, а затем повторно отправить запрос.
Сервер предоставляет защищённый ресурс только после выполнения платёжных требований и завершения необходимой проверки или расчёта.
Таким образом, x402 может поддерживать такие бизнес-модели, как доступ к API с оплатой за вызов, покупка данных и доступ к вычислительным услугам. Это позволяет осуществлять платные межмашинные взаимодействия без полной зависимости от традиционных систем подписки.
Важно, что x402 не является новой криптовалютой или отдельным блокчейном. Это протокол платёжного взаимодействия, который может работать с различными блокчейн-сетями, стейблкоинами и инфраструктурой расчётов.
В чём разница между ERC-8004 и x402?
ERC-8004 и x402 часто упоминаются вместе в обсуждениях ИИ-агентов, но работают на разных технических уровнях.
ERC-8004 сосредоточен на том, как агенты создают доступные для поиска идентичности и доверительные отношения. x402 сосредоточен на том, как запросы услуг инициируют платежи и как авторизация и расчёты вписываются в интернет-взаимодействия.
| Параметр сравнения |
ERC-8004 |
x402 |
| Основная цель |
Стандарт идентичности и доверия для агентов |
Платёжный протокол, нативный для HTTP |
| Основная решаемая проблема |
Кто такой агент, заслуживает ли он доверия и можно ли валидировать его результаты |
Как автоматически оплачивать цифровые услуги |
| Основная техническая база |
ERC-721 и ончейн-реестры |
HTTP 402, авторизация платежей и механизмы расчётов |
| Основные участники |
Агенты, клиенты, поставщики обратной связи и валидаторы |
Клиенты, серверы ресурсов и компоненты обработки платежей |
| Предоставляет ончейн-идентичность |
Да |
Не предоставляет полной системы регистрации идентичности агентов |
| Фиксирует репутацию |
Поддерживает стандартизированные записи обратной связи |
Не управляет общей репутацией |
| Обрабатывает платежи |
Не напрямую |
Да |
| Типичные применения |
Обнаружение агентов, запросы репутации и валидация задач |
Платежи за API, покупка данных и оплата вычислительных ресурсов |
| Основные риски |
Подмена идентичности, искусственная обратная связь и качество валидации |
Несанкционированные платежи, ошибки расчётов и сбои в предоставлении услуг |
На практике ERC-8004 ближе к инфраструктуре идентичности и доверия для экономики агентов, тогда как x402 ближе к платёжной инфраструктуре.
Предположим, ИИ-агент хочет приобрести данные для анализа рынка. Он может использовать ERC-8004 для поиска регистрационной информации поставщика услуг, исторической обратной связи и записей валидации, чтобы оценить целесообразность сотрудничества.
Когда агент решит получить доступ к услуге, x402 может помочь ему завершить оплату. После предоставления услуги клиент также может зафиксировать обратную связь с помощью соответствующих механизмов ERC-8004.
Однако разработчики приложений должны интегрировать этот процесс сотрудничества. Он не происходит автоматически только потому, что ERC-8004 развёрнут или x402 поддерживается.
Как x402 позволяет ИИ-агентам выполнять автоматизированные платежи?
Основной механизм x402 встраивает требования к оплате в стандартный процесс HTTP-запросов и ответов.
В x402 V2 типичный процесс оплаты можно разделить на шесть этапов.
Процесс автоматизированной оплаты ИИ-агента
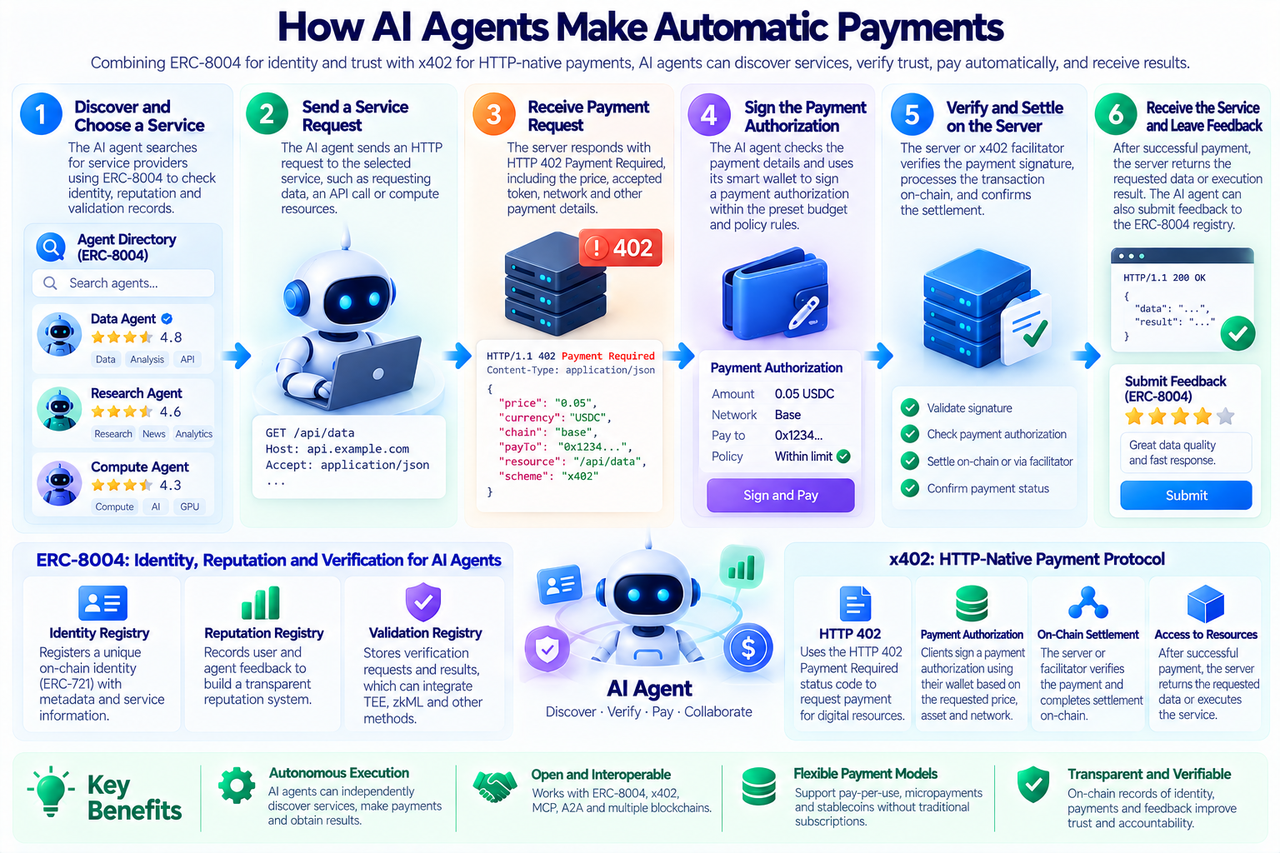
Иллюстративный процесс. Конкретный порядок проверки, расчёта и предоставления ресурса зависит от используемой платёжной схемы.
Например, ИИ-агент запрашивает доступ к API рыночных данных стоимостью 0,05 USDC. Сервер может использовать ответ 402 Payment Required, чтобы уведомить клиента о том, что ресурс требует оплаты, и предоставить приемлемые условия платежа.
После проверки цены, поддерживаемого блокчейна и информации о получателе клиент использует авторизованный кошелёк для формирования подписи платежа и повторно отправляет запрос.
В x402 V2 сервер может предоставлять требования к оплате через PAYMENT-REQUIRED, клиент отправляет подписанную платёжную информацию с помощью PAYMENT-SIGNATURE, а сервер может вернуть результат обработки платежа через PAYMENT-RESPONSE.
Сервер ресурсов может самостоятельно обрабатывать проверку и расчёт платежа либо использовать такие компоненты, как Facilitator. Facilitator помогает проверять авторизации платежей и выполнять расчёты, но не является централизованной третьей стороной, от которой должна зависеть каждая реализация.
Важно отметить, что разные платёжные схемы могут предъявлять разные требования к порядку расчёта и предоставления ресурса. Поэтому неверно предполагать, что каждый запрос x402 должен завершить ончейн-расчёт до выполнения каких-либо операций.
Как ERC-8004 и x402 вместе создают автоматизированные процессы транзакций для ИИ-агентов?
Вместе ERC-8004 и x402 могут поддерживать полный бизнес-сценарий, охватывающий поиск услуг, оплату, предоставление услуг и обратную связь.
Предположим, криптоаналитическому агенту необходимо проанализировать ончейн-транзакции токена, но у него недостаточно собственных ресурсов данных.
Сначала он может использовать Реестр идентичности ERC-8004, чтобы найти агентов, предоставляющих услуги анализа ончейн-данных, и получить соответствующие описания сервисов и информацию об интерфейсах.
Затем он может прочитать историческую обратную связь в Реестре репутации и проверить наличие независимых записей валидации с учётом важности задачи. Для недорогого базового запроса данных может быть достаточно исторических результатов, тогда как для ценной задачи финансового анализа может потребоваться дополнительная валидация.
После выбора услуги исследовательский агент отправляет запрос через соответствующий интерфейс связи. Поставщик услуг использует x402 для возврата требований к оплате, а исследовательский агент авторизует платёж в рамках заранее установленных бюджета и разрешений.
После получения данных исследовательский агент может продолжить анализ и оставить отзыв на основе качества услуги. Если результаты нуждаются в дополнительной проверке, он также может привлечь независимую службу валидации.
Этот процесс демонстрирует взаимодополняющие отношения между двумя протоколами:
ERC-8004 помогает агентам находить услуги и оценивать доверие, а x402 помогает им оплачивать услуги.
Однако ERC-8004 не гарантирует предоставление услуги автоматически, а x402 не предоставляет напрямую универсального механизма для приёмки задач или разрешения споров о возврате средств. Для дорогостоящих услуг разработчикам всё равно необходимо создавать механизмы исполнения обязательств, разрешения споров и защиты средств.
Как ERC-8004, x402, MCP и A2A работают вместе?
Помимо ERC-8004 и x402, MCP и A2A являются важными компонентами инфраструктуры агентов.
MCP (Model Context Protocol) в первую очередь помогает ИИ-приложениям подключаться к внешним инструментам, ресурсам и данным, позволяя агентам получать доступ к базам данных, сервисам поиска и другим возможностям систем.
A2A (Agent2Agent) сосредоточен на коммуникации и сотрудничестве между разными агентами, включая описания возможностей, обмен сообщениями и управление жизненным циклом задач.
ERC-8004 не заменяет MCP или A2A. Вместо этого он добавляет механизмы обнаружения и доверия для межорганизационных сред. x402 может предоставлять платёжные возможности для платных услуг в рамках этих процессов.
Связь между четырьмя протоколами можно представить следующим образом:
| Протокол |
Основной вопрос |
Роль в сотрудничестве агентов |
| MCP |
Как подключать инструменты? |
Доступ к внешним данным и услугам |
| A2A |
Как агент может сотрудничать с другими агентами? |
Обмен сообщениями и управление задачами |
| ERC-8004 |
Как обнаруживать и оценивать агентов? |
Идентичность, репутация и валидация |
| x402 |
Как оплачивать услуги? |
Авторизация платежей и расчёты |
Например, исследовательский агент может получать доступ к инструментам данных через MCP, сотрудничать с другим аналитическим агентом через A2A, проверять его идентичность и репутацию через ERC-8004, а затем оплачивать данные или вычислительные ресурсы через x402.
Преимущество этой модульной архитектуры заключается в том, что протоколы могут развиваться независимо. Разработчики приложений могут выбирать компоненты в соответствии с фактическими потребностями, не привязывая всю функциональность к одной платформе.
Как ИИ-агенты могут безопасно управлять разрешениями на автоматизированные платежи?
Автоматизированные платежи — важная возможность экономики агентов, но они также создают новые риски для безопасности средств.
Традиционные платежи обычно требуют от пользователей подтвердить сумму и получателя, тогда как ИИ-агенты могут непрерывно вызывать сервисы без контроля человека в реальном времени. Без чётких ограничений ошибочное планирование задач, вредоносные интерфейсы или манипулируемые внешние данные могут привести к ненужным расходам.
Поэтому системы автоматизированных платежей должны разделять возможности агента по принятию решений и его полномочия по управлению средствами.
Один из практических подходов — использовать смарт-кошелёк для установки лимита агента на каждый платёж, дневного бюджета, одобренных адресов получателей и области авторизации для конкретных задач.
Например, компания может разрешить исследовательскому агенту платить не более 1 USDC за транзакцию и тратить не более 20 USDC в день, одновременно ограничив платежи проверенными поставщиками услуг.
Для транзакций, превышающих бюджет, система может требовать подтверждения человека вместо того, чтобы разрешать агенту самостоятельно повышать платёжный лимит.
Смарт-аккаунты и механизмы абстракции аккаунтов в экосистеме Ethereum могут поддерживать более гибкие схемы разрешений, включая сессионные ключи, лимиты расходов и белые списки.
Однако лимиты платежей не могут заменить проверку безопасности услуг. Вредоносный поставщик может побуждать агента неоднократно запрашивать платные ресурсы или влиять на последующие решения через внешне обычные ответы API.
Поэтому при практическом внедрении также необходимо проверять, соответствуют ли платёжные запросы исходной задаче, предотвращать повторные платежи и создавать механизмы мониторинга и приостановки для аномальных транзакций.
Действительно безопасные автоматизированные платежи не дают ИИ-агентам неограниченный контроль над средствами. Они позволяют автономно выполнять операции в рамках чётко определённых лимитов авторизации.
С какими техническими и бизнес-задачами сталкиваются ERC-8004 и x402?
ERC-8004 и x402 предоставляют важные базовые возможности для экономики агентов, однако перед тем, как они смогут поддерживать крупномасштабное и стабильное коммерческое использование, необходимо решить ряд вопросов.
Первый вопрос — достоверность идентичности и репутации. ERC-8004 может фиксировать идентичности и обратную связь, но не способен по своей природе предотвратить регистрацию одним разработчиком множества агентов или использование связанных аккаунтов для создания искусственных отзывов. Для построения механизмов репутации, устойчивых к атакам Сивиллы, всё ещё необходимы дополнительные экономические ограничения и архитектуры валидации.
Второй вопрос — валидация результатов задач. Для детерминированных вычислительных задач результаты можно проверять повторным выполнением или криптографическими доказательствами. Однако результаты инвестиционного анализа, создания контента и сложных бизнес-решений часто субъективны, а их качество невозможно оценить только по ончейн-записям.
Третий вопрос — связь между платежом и предоставлением услуги. x402 может обрабатывать платёжные процессы, но, если качество услуги не соответствует ожиданиям, по-прежнему необходимы дополнительные механизмы возврата средств, эскроу или разрешения споров. Успешный платёж не означает, что задача обязательно была выполнена.
Четвёртый вопрос — совместимость между сетями и активами. Стейблкоины, комиссии за транзакции и механизмы расчётов различаются в разных сетях. Агенты должны правильно определять платёжные сети и активы, чтобы избежать потери средств из-за ошибок конфигурации.
Последняя задача связана с регулированием и коммерческим внедрением. По мере участия ИИ-агентов в финансовых услугах, закупке данных и корпоративных платежах разработчикам необходимо учитывать полномочия на использование средств, идентичность клиентов, конфиденциальность данных и применимые платёжные нормы.
Эти вопросы показывают, что ERC-8004 и x402 лучше подходят для роли открытой инфраструктуры, чем для роли полного бизнес-решения, охватывающего идентичность, платежи, исполнение обязательств и юридическую ответственность.
Что ERC-8004 и x402 означают для экосистем Ethereum и Web3?
Развитие ERC-8004 и x402 расширяет варианты применения блокчейна в сфере экономического сотрудничества между машинами.
Ранее большинство ончейн-транзакций инициировали отдельные пользователи или корпоративные системы. По мере того как ИИ-агенты получают возможность автономно выполнять задачи, блокчейны начинают поддерживать такие функции, как регистрация идентичности агентов, платёжные расчёты и проверяемые записи.
ERC-8004 предоставляет компонуемую информацию о доверии для открытых сетей агентов, а x402 упрощает интеграцию цифровых услуг с оплатой за использование в автоматизированные платёжные процессы.
Для Ethereum и его экосистемы Layer 2 регистрация идентичности агентов, репутационные записи и платежи в стейблкоинах могут создать спрос на новые ончейн-приложения.
Однако ERC-8004 не ограничивается основной сетью Ethereum. Его реестры могут развёртываться в различных совместимых сетях. x402 также не является эксклюзивным решением для Ethereum и может работать с другими поддерживаемыми блокчейнами.
Следовательно, развитие этих протоколов не означает, что все транзакции агентов будут сосредоточены в Ethereum, и не подразумевает напрямую, что цена ETH обязательно вырастет.
В долгосрочной перспективе ключевой вопрос заключается в том, смогут ли ИИ-агенты сформировать устойчивые отношения спроса и предложения услуг в открытых сетях, постепенно переводя идентичность, платежи и выполнение задач из доказательств концепции в реальные бизнес-процессы.
Заключение
ERC-8004 и x402 решают две базовые проблемы экономики ИИ-агентов: доверие и платежи.
С помощью реестров идентичности, репутации и валидации ERC-8004 предоставляет межплатформенным агентам доступные для поиска идентичности и сигналы доверия. Через платёжный механизм HTTP 402 x402 позволяет агентам оплачивать цифровые ресурсы в рамках заранее установленных разрешений при получении доступа к ним.
Эти решения не заменяют друг друга. Это компоненты инфраструктуры, которые можно объединять. ERC-8004 помогает агентам выбирать партнёров, x402 помогает им осуществлять экономические взаимодействия, а MCP и A2A могут выполнять такие функции, как подключение инструментов и коммуникация между агентами.
Однако регистрация идентичности не подтверждает подлинную надёжность, а завершённые платежи не гарантируют качество услуги. Возможность масштабирования экономики агентов по-прежнему будет зависеть от зрелости механизмов проверки идентичности, управления репутацией, приёмки задач, разрешений на использование средств и соблюдения нормативных требований.
ERC-8004 упрощает обнаружение и оценку ИИ-агентов, а x402 упрощает оплату услуг. Вместе они создают важную основу для открытой и компонуемой экономики агентов.
Часто задаваемые вопросы
Что такое ERC-8004?
ERC-8004 — это ончейн-стандарт идентичности и доверия для ИИ-агентов. Через реестры идентичности, репутации и валидации он помогает обнаруживать, оценивать и валидировать агентов с разных платформ.
Что такое x402?
x402 — это открытый платёжный протокол на основе HTTP 402 Payment Required. Он позволяет приложениям или ИИ-агентам авторизовывать и проводить платежи при доступе к платным API, данным и другим интернет-ресурсам.
В чём главное различие между ERC-8004 и x402?
ERC-8004 в первую очередь предназначен для обнаружения идентичности агентов и формирования доверия, тогда как x402 в первую очередь предназначен для автоматизированных платежей. Они предоставляют разные базовые возможности.
Может ли ERC-8004 выполнять платежи напрямую?
Нет. ERC-8004 не определяет общий процесс платёжных расчётов, но может использоваться вместе с платёжными протоколами, такими как x402.
Должен ли x402 использовать Ethereum?
Нет. x402 может работать с различными поддерживаемыми блокчейнами и платёжными активами. Он не является эксклюзивным решением для Ethereum.
Нуждается ли каждый платёж через x402 в подтверждении человека?
Не обязательно. Разработчики могут заранее установить разрешения для кошелька и бюджеты платежей, чтобы агенты могли автоматически платить в пределах своих лимитов авторизации. Для высокорисковых транзакций или транзакций, превышающих лимиты, может требоваться одобрение человека.
Означает ли ончейн-идентичность ERC-8004, что агент прошёл проверку безопасности?
Нет. Ончейн-регистрация предоставляет только доступный для поиска идентификатор идентичности. Оценка надёжности по-прежнему требует изучения репутации, независимой валидации и других мер безопасности.
Какие варианты использования могут поддерживать ERC-8004 и x402?
Типичные варианты использования включают покупку ИИ-агентами данных, API-запросы с оплатой за вызов, оплату вычислительных ресурсов, делегирование задач другим агентам и создание межплатформенных записей обратной связи по услугам.