В публичной блокчейн-среде Web3 прозрачность всегда была одной из ключевых характеристик. После отправки транзакции пользователем она обычно попадает в мемпул, где ожидает, пока валидаторы или производители блоков упорядочат её и включат в блок. До фактического исполнения транзакции наблюдатели в сети часто могут видеть часть или всю информацию о ней, включая вызываемый контракт, параметры вызова, задействованные активы и размер транзакции. Публичная видимость позволяет проводить проверку, но также раскрывает торговые стратегии поисковикам, арбитражным ботам и другим участникам рынка.
Такая прозрачность особенно важна в DeFi. Пользователь может просто захотеть совершить своп, скорректировать позицию или отправить сложную ончейн-операцию. Однако ещё до исполнения транзакции другие участники могут увидеть намерение пользователя и действовать на основе этой информации. В результате фронтраннинг, сэндвич-атаки и более широкая проблема максимальной извлекаемой стоимости (MEV) уже давно являются важными вопросами, которые должна решать инфраструктура ончейн-торговли.
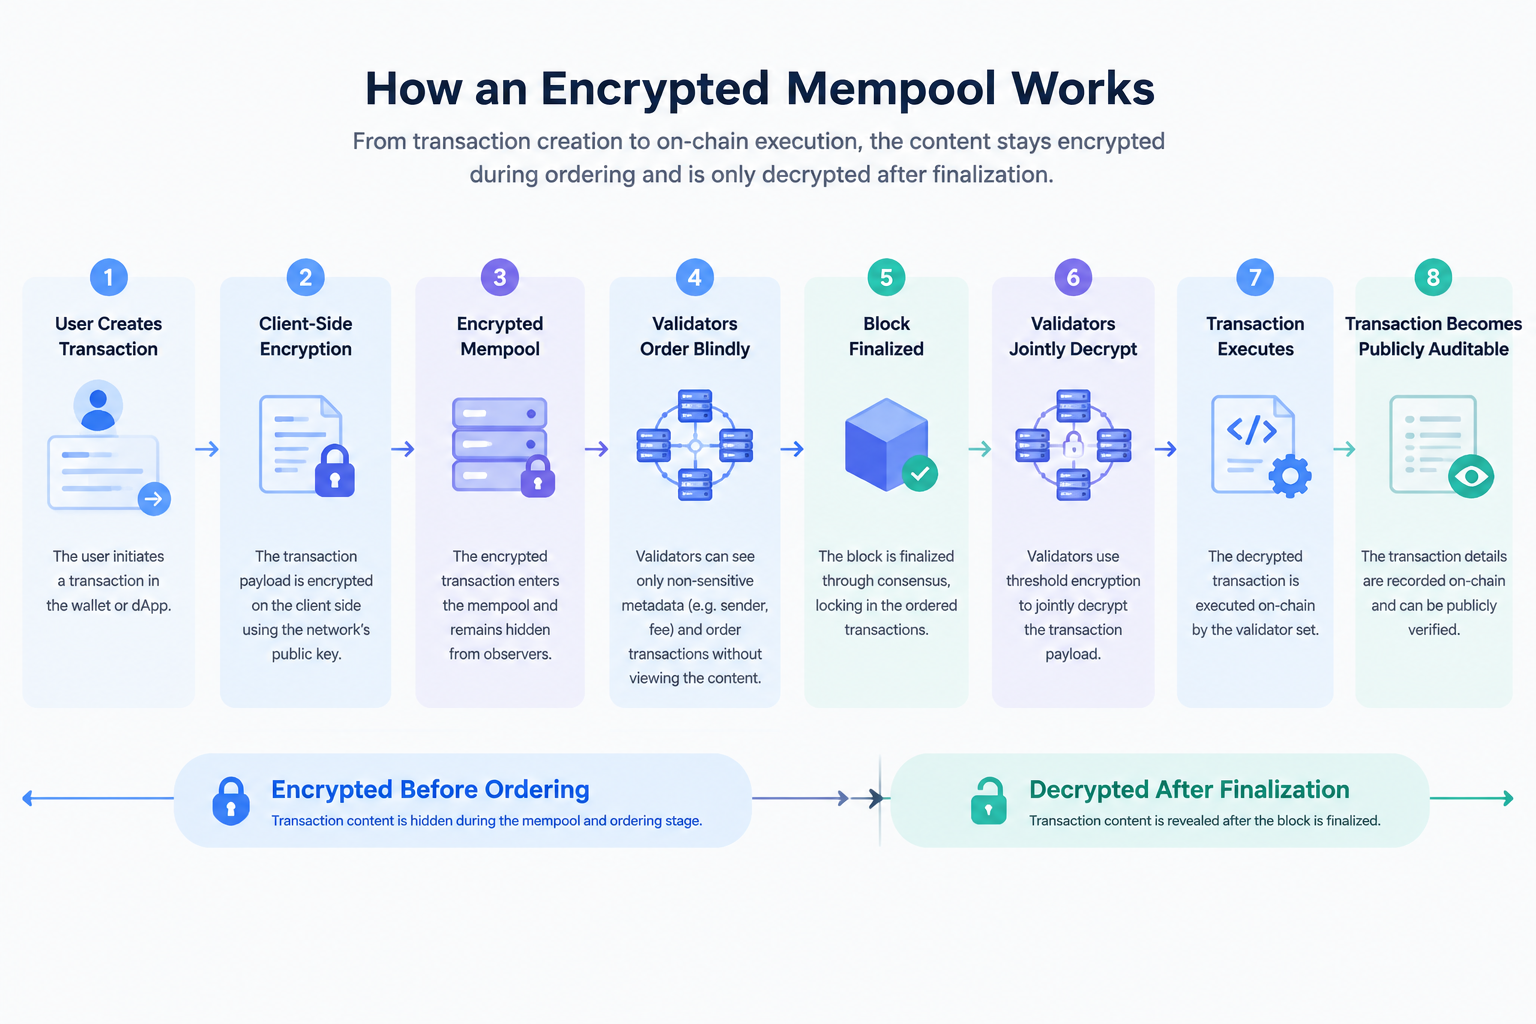
Идея зашифрованного мемпула заключается в добавлении криптографического уровня защиты к содержимому транзакции после её попадания в мемпул, но до финализации блока. Пользователь шифрует полезную нагрузку транзакции на стороне клиента, после чего транзакция поступает в мемпул в виде шифротекста и остаётся скрытой во время упорядочивания. Только после достижения консенсуса по блоку валидаторы совместно расшифровывают и исполняют её. Aptos развернул зашифрованный мемпул, встроенный в протокол, в основной сети в октябре 2026 года и предусмотрел возможность включать эту функцию отдельно для каждой транзакции.
Что ещё важнее, зашифрованный мемпул предназначен не просто для «скрытия транзакций». Он принципиально меняет правила видимости информации на протяжении жизненного цикла блокчейн-транзакции: кто может видеть транзакцию, когда он может её увидеть, кто отвечает за её упорядочивание, кто отвечает за расшифровку и как сохранить возможность публичной проверки, одновременно уменьшая утечку намерений транзакции. Для Web3 зашифрованный мемпул становится важным технологическим направлением, связывающим конфиденциальность транзакций, защиту от MEV и проектирование блокчейн-инфраструктуры.
Основные выводы
- Зашифрованный мемпул шифрует полезные нагрузки транзакций, чтобы их нельзя было прочитать до исполнения.
- Транзакции могут поступать в мемпул и участвовать в упорядочивании в зашифрованном виде, а затем расшифровываться после финализации блока.
- Пороговое шифрование не позволяет одному валидатору самостоятельно прочитать ожидающие транзакции, снижая риск утечки намерений транзакции.
- Зашифрованный мемпул в первую очередь обеспечивает «конфиденциальность до исполнения» и не является полностью анонимным блокчейном.
- Этот механизм может изменить подходы к защите от MEV, ончейн-торговле и проектированию инфраструктуры DeFi в Web3.
Что такое зашифрованный мемпул: от публичного пула транзакций к зашифрованному пулу транзакций
Чтобы понять зашифрованный мемпул, сначала необходимо разобраться в роли мемпула в блокчейне. После отправки пользователем транзакция не становится частью финального блока мгновенно. Сначала она попадает в пул транзакций, ожидающих обработки. Валидаторы или производители блоков выбирают и упорядочивают ожидающие транзакции, а затем с помощью консенсуса включают их в блок. Поэтому мемпул можно рассматривать как важный промежуточный слой между «отправкой пользователем» и «подтверждением блока».
Основной особенностью традиционного публичного мемпула является высокая видимость содержимого транзакций. После того как пользователь подписывает и транслирует транзакцию, другие участники сети могут увидеть релевантную информацию и проанализировать её намерение до официального исполнения. Например, крупный своп может раскрыть, какой актив пользователь собирается купить или продать, а сложная DeFi-операция может показать применяемую стратегию. Для автоматизированных поисковиков эта информация может стать основой для упреждающих действий.
Зашифрованный мемпул меняет видимость информации на этом этапе. При использовании такого механизма пользователь сначала шифрует полезную нагрузку транзакции на стороне клиента, а затем отправляет зашифрованную транзакцию в сеть. После попадания транзакции в мемпул производители блоков по-прежнему могут видеть необходимую информацию об аккаунте и комиссии, но не могут напрямую прочитать вызываемые функции или конкретные параметры. Транзакция может быть упорядочена в зашифрованном виде, а затем перейти к этапам расшифровки и исполнения после финализации блока. В настоящее время Aptos использует именно такой поток обработки транзакций.
Таким образом, зашифрованный мемпул не скрывает транзакции навсегда. Вместо этого он переносит момент, когда «содержимое транзакции становится публичным», на более поздний этап. Транзакции всё равно могут быть в конечном итоге записаны в блокчейн и публично проверены. Однако до финализации транзакции наблюдатели больше не получают заранее доступ к её полному намерению. Такая архитектура делает зашифрованный мемпул ближе к механизму «конфиденциальности до исполнения», чем к традиционной системе анонимных транзакций.
Как зашифрованный мемпул защищает содержимое транзакций с помощью порогового шифрования
Ключевой аспект зашифрованного мемпула заключается не просто в использовании обычного ключа шифрования. Он должен решать более сложную задачу: если способностью расшифровывать транзакции обладает только один участник, этот участник сам может стать новым источником риска доверия. Поэтому протокол должен распределять возможности расшифровки между несколькими валидаторами и не позволять отдельному валидатору читать транзакции заранее.
В настоящее время Aptos использует механизм порогового шифрования. Пользователь получает открытый ключ шифрования, соответствующий текущей эпохе, шифрует полезную нагрузку транзакции и отправляет её. После попадания транзакции в мемпул лидер блока может участвовать в её упорядочивании, но не может видеть, какие функции вызывает транзакция и какие параметры она содержит. Только после достижения консенсуса по блоку валидаторы совместно восстанавливают возможность расшифровки, позволяя транзакции перейти на этап исполнения.
Здесь «пороговое» означает, что возможности расшифровки распределены между несколькими валидаторами. В архитектуре Aptos один валидатор не может самостоятельно расшифровать ожидающие транзакции, а подмножество валидаторов, контролирующее менее двух третей честного стейка в блокчейне, не может завершить процесс расшифровки. Иными словами, взвешенное по стейку большинство, необходимое для запуска расшифровки, соответствует предположениям безопасности консенсуса, на которые Aptos опирается при создании блоков.
Ключевая ценность этой архитектуры состоит в том, что она позволяет избежать введения централизованного «контролёра доступа» исключительно ради конфиденциальности транзакций. Если транзакцию необходимо сначала передать частному ретранслятору, стороннему билдеру или внешнему комитету для расшифровки, пользователь фактически переносит доверие от валидаторов блокчейна к другой организации. Пороговое шифрование, встроенное в протокол, напротив, стремится обеспечить конфиденциальность транзакций непосредственно на основе собственной системы валидаторов и консенсуса блокчейна.
Это особенно важно с точки зрения философии проектирования Web3. Конфиденциальность заключается не только в том, чтобы «никто ничего не мог увидеть». Она также предполагает вопрос: «Должен ли я доверять новой централизованной стороне, чтобы получить конфиденциальность?» Одно из ключевых направлений развития зашифрованных мемпулов состоит в том, чтобы максимально согласовать защиту конфиденциальности с существующей моделью безопасности консенсуса.
Почему зашифрованный мемпул может снизить риски MEV и фронтраннинга
Одним из важных источников MEV является наблюдаемое окно, существующее до исполнения транзакции. Когда транзакция пользователя уже транслирована, но ещё не вошла в финальный блок, поисковики могут анализировать её содержимое и пытаться извлечь прибыль, меняя порядок транзакций, вставляя собственные транзакции или корректируя позицию своих транзакций.
Например, в публичном пуле транзакций крупный своп может раскрыть чёткое направление торговли. Обнаружив такую транзакцию, бот может попытаться заранее купить соответствующий актив, позволить транзакции пользователя изменить цену, а затем совершить обратную транзакцию. Это типичная схема фронтраннинга и сэндвич-атак. Для пользователей проблема может заключаться не в самом смарт-контракте, а в информационной структуре, при которой «намерение транзакции раскрывается заранее».
Зашифрованный мемпул не устраняет MEV напрямую. Вместо этого он сокращает один из источников информации, от которого зависят некоторые виды MEV. Когда полезная нагрузка транзакции остаётся зашифрованной на этапе упорядочивания, поисковики не могут заранее узнать, какую функцию вызывает пользователь, какими активами он торгует и какие параметры использует. Это ограничивает возможности заранее занять позицию на основе содержимого транзакции. Aptos также относит снижение фронтраннинга, сэндвич-атак и утечки ценности транзакций к важным областям применения этого механизма.
Однако важно избегать распространённого заблуждения: зашифрованный мемпул не означает, что исчезнет весь MEV. У MEV много источников, включая упорядочивание блоков, ликвидации, арбитраж и другие факторы рыночной структуры. Если форма MEV не зависит от публичной видимости полезной нагрузки транзакции до исполнения, простое сокрытие содержимого транзакции не устранит её. Точнее, зашифрованный мемпул главным образом сокращает MEV, основанный на предварительном наблюдении за содержимым ожидающих транзакций и действиях на его основе.
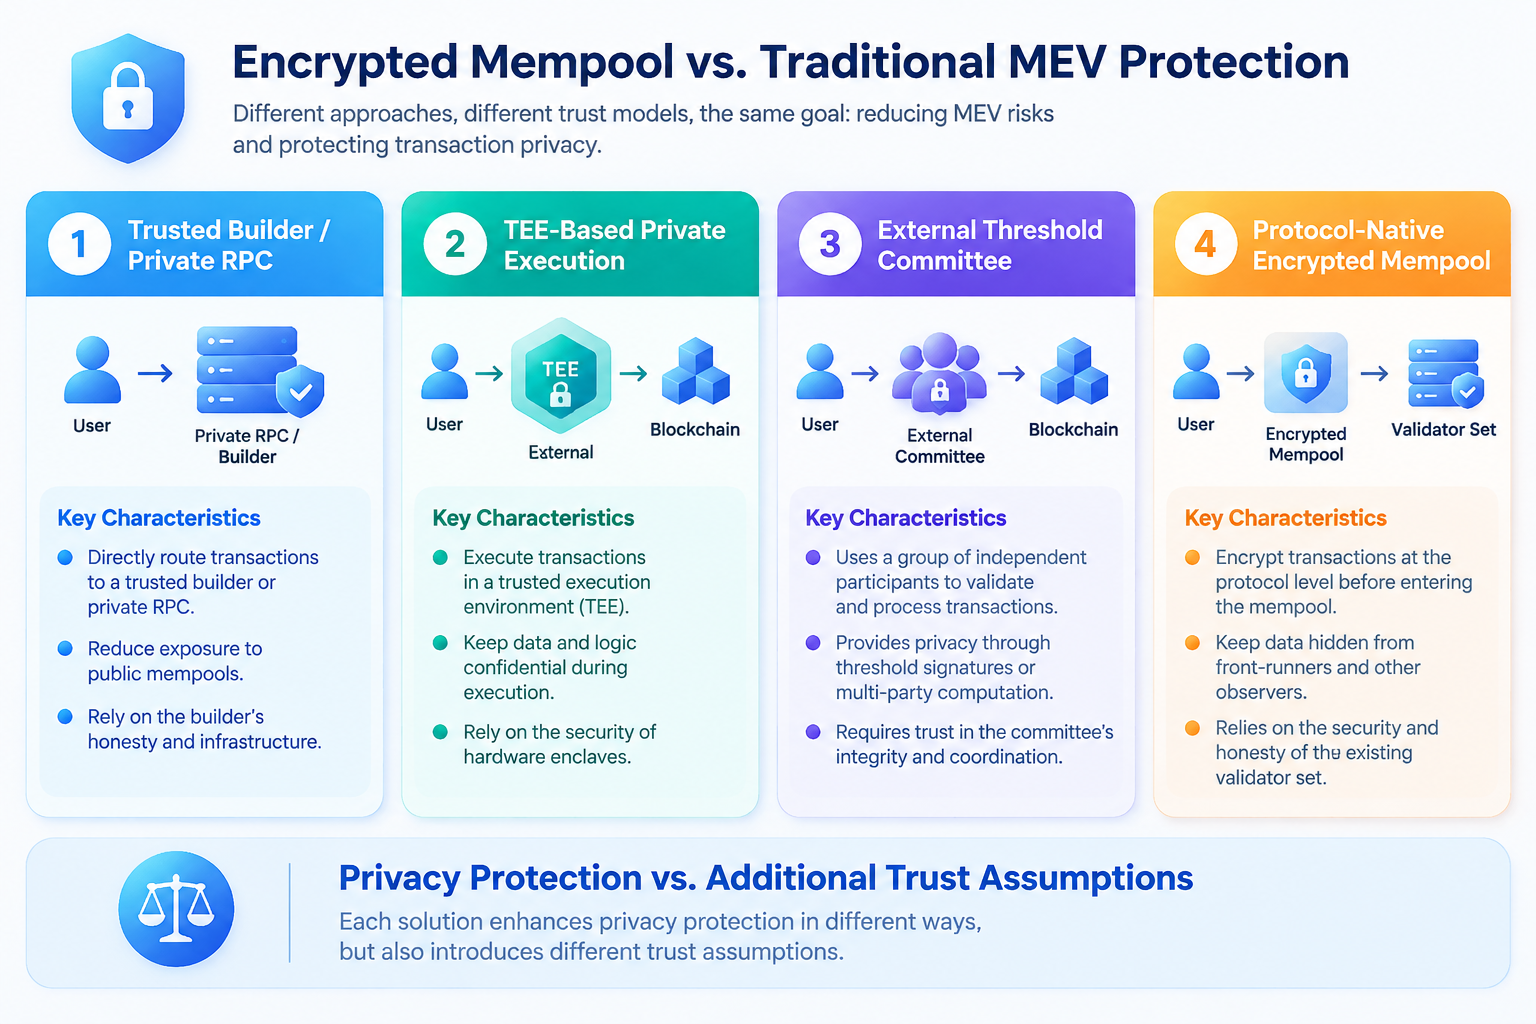
Это также отличает его от традиционных механизмов защиты от MEV. Частные RPC, доверенные билдеры транзакций, TEE и внешние комитеты ключей также могут снизить утечку содержимого транзакций, но каждый из них соответствует иной модели доверия. Зашифрованный мемпул фокусируется на размещении такой защиты непосредственно на уровне протокола.
Почему «встроенность в протокол» является ключевым принципом проектирования зашифрованных мемпулов
В решениях для конфиденциальности в блокчейне часто упускают из виду вопрос о том, создаёт ли защита транзакций новые предположения о доверии. Пользователи могут быть готовы скрывать содержимое своих транзакций, но если для этого требуется передать незашифрованную транзакцию новой организации, сама защита конфиденциальности может создать новую поверхность для атак.
Традиционные частные маршруты транзакций обычно направляют транзакции в конкретный RPC, билдер или сервис ретрансляции. Это не позволяет другим участникам публичной сети напрямую видеть транзакцию, однако поставщик услуги всё ещё может иметь возможность просматривать незашифрованную транзакцию. Для обычных пользователей это практичное решение, но конфиденциальность зависит от поведения и безопасности стороннего оператора.
Другой подход заключается в использовании доверенной среды исполнения (TEE) для сохранения конфиденциальности транзакций в определённой аппаратной среде. TEE может обеспечивать надёжную изоляцию, но его безопасность также зависит от базового оборудования, микропрограммного обеспечения и рабочей среды. Внешний пороговый комитет распределяет права на расшифровку между независимыми участниками комитета, что может снизить риск единой точки отказа, но создаёт требования к доверию, связанные с ончейн-управлением и работой комитета.
Зашифрованный мемпул Aptos, напротив, стремится напрямую интегрировать пороговое шифрование в AptosBFT, позволяя валидаторам, отвечающим за упорядочивание транзакций, также участвовать в управлении возможностями расшифровки. Цель заключается не в заявлении, что «доверие больше не требуется», а в том, чтобы максимально использовать предположения о доверии к консенсусу блокчейна, которые пользователи уже должны принимать. Aptos официально определяет это как реализацию, встроенную в протокол, и подчёркивает, что она использует те же предположения о доверии, что и сам блокчейн.
С точки зрения развития инфраструктуры Web3 эта архитектура имеет большое значение. Защиту конфиденциальности в децентрализованных системах не следует оценивать только по возможности шифрования. Необходимо также понимать, кому пользователи должны доверять после внедрения шифрования. Ценность архитектуры, встроенной в протокол, заключается в попытке уменьшить количество дополнительных уровней доверия и сделать возможности конфиденциальности частью базовой блокчейн-инфраструктуры.
Как зашифрованный мемпул сочетает конфиденциальность, производительность и проверяемость
На теоретическом уровне шифрование транзакций не представляет сложности. Настоящая задача заключается в обеспечении масштабируемой работы зашифрованных транзакций в высокопроизводительном блокчейне. Шифрование не позволяет узлам напрямую читать содержимое транзакций, но транзакция в конечном итоге должна быть корректно расшифрована и исполнена. Если для каждой транзакции требуется активный обмен данными между большим количеством узлов, затраты на шифрование могут нивелировать преимущества блокчейна по пропускной способности.
Поэтому одним из ключевых вопросов для зашифрованного мемпула промышленного уровня является сохранение масштабируемости порогового шифрования при одновременном поступлении большого количества транзакций в блок. Aptos решает эту задачу с помощью схемы пакетного порогового шифрования, позволяющей расшифровывать весь блок пакетно при сохранении относительно стабильного объёма коммуникаций, необходимого каждому валидатору. Согласно опубликованному Aptos бенчмарку с использованием 50 узлов, схема добавляла примерно 20 миллисекунд к задержке блока по сравнению с AptosBFT в производственной среде, при этом блоки Aptos могли достигать финализации менее чем за одну секунду.
В то же время зашифрованный мемпул не стремится скрыть всю информацию о транзакции. В текущей версии Aptos видимой остаётся такая информация, как адрес пользователя и комиссия за газ, тогда как полезная нагрузка транзакции, то есть вызываемые функции и их параметры, остаётся зашифрованной до исполнения. После финализации блока содержимое транзакции может быть записано в блокчейн, сохраняя возможность публичного аудита сети.
Это создаёт подход к проектированию, отличный от полностью анонимных систем. Вместо того чтобы делать транзакции постоянно невидимыми, он контролирует видимость информации о транзакциях на разных этапах жизненного цикла. Для DeFi-систем, которым необходимы публичные расчёты и проверяемость, такая «поэтапная конфиденциальность» может быть практичнее полного сокрытия транзакций.
С точки зрения инфраструктуры именно поэтому зашифрованные мемпулы заслуживают внимания. Они не просто добавляют переключатель конфиденциальности. Вместо этого они меняют весь жизненный цикл транзакции: от отправки и распространения до упорядочивания, консенсуса и исполнения.
Как зашифрованный мемпул связывает зашифрованную торговлю Gate и экосистему Web3
Хотя зашифрованный мемпул относится к базовой блокчейн-инфраструктуре, основная решаемая им проблема, раскрытие намерений транзакции до исполнения и связанные с этим фронтраннинг, сэндвич-атаки и MEV, тесно связана с торговой инфраструктурой криптоиндустрии. Для пользователей, участвующих в DeFi, DEX, ончейн-бессрочных контрактах и других ончейн-финансовых приложениях, торговля не сводится к «отправке и завершению транзакции». Она включает несколько этапов: трансляцию, попадание в мемпул, упорядочивание, консенсус и исполнение. Понимание зашифрованных мемпулов фактически помогает понять, когда информация становится видимой другим участникам по мере прохождения транзакцией с криптоактивами пути от создания до окончательного исполнения.
Это также создаёт прямую концептуальную связь со сценариями криптоторговли, с которыми сталкиваются пользователи Gate. Gate предоставляет ряд сервисов для торговли криптоактивами, включая спотовую и фьючерсную торговлю. Торговые механизмы, структуры ликвидности и видимость информации, с которыми сталкиваются пользователи, различаются в зависимости от торговой среды. На централизованных торговых платформах ордера обычно обрабатываются механизмом сопоставления платформы, тогда как ончейн-рынки, такие как DEX, напрямую зависят от механизмов распространения, упорядочивания и исполнения транзакций в блокчейне. Понимание того, «почему транзакция может быть видна», «кто может влиять на порядок транзакций» и «почему возникает MEV», помогает пользователям лучше понять фундаментальные структурные различия между централизованной и ончейн-торговлей.
Для участников криптоиндустрии в экосистеме Gate это понимание не ограничивается DEX. По мере развития ончейн-бессрочных контрактов, DeFi и других ончейн-финансовых приложений пользователям всё чаще необходимо понимать различия в структурах рисков централизованной и ончейн-торговли. Например, в централизованной торговой среде пользователям прежде всего необходимо учитывать механизмы сопоставления, ликвидность, риски платформы и исполнение ордеров. В ончейн-торговле им также необходимо учитывать газ, пространство блока, упорядочивание транзакций, видимость мемпула и MEV. Зашифрованный мемпул находится на пересечении этих вопросов, выводя «риск исполнения транзакций» за рамки цены и ликвидности на уровень блокчейн-инфраструктуры.
С этой точки зрения зашифрованный мемпул также является важной отправной точкой для понимания следующего этапа развития инфраструктуры криптоторговли. Будучи платформой, охватывающей различные криптоактивы и торговые сценарии, Gate обслуживает пользователей, работающих как с централизованными рынками, так и с расширяющейся ончейн-экосистемой. Концепция «конфиденциальности до исполнения», которую представляют зашифрованные мемпулы, может стать важным направлением дальнейшей эволюции инфраструктуры ончейн-торговли: она позволяет пользователям добиваться лучшего исполнения, одновременно снижая вероятность того, что другие участники заранее прочитают их стратегии до фактического исполнения. Для пользователей криптоиндустрии понимание зашифрованных мемпулов означает не только понимание блокчейн-технологии. Это также понимание того, как рынки будущего могут искать баланс между прозрачностью, конфиденциальностью, эффективностью и справедливостью.
Ограничения и дальнейшее развитие зашифрованных мемпулов
Зашифрованный мемпул не является универсальным решением для обеспечения конфиденциальности. Во-первых, он главным образом устраняет утечку содержимого транзакций до исполнения. После финализации блока и завершения расшифровки содержимое транзакции всё ещё может быть публично записано и проверено. Поэтому, если пользователям необходимо долгосрочно скрывать суммы транзакций, балансы аккаунтов или личности участников, потребуются дополнительные технологии конфиденциальности.
Во-вторых, шифрование полезной нагрузки транзакции не означает, что скрываются все метаданные. В текущей реализации Aptos такая информация, как адрес отправителя и комиссия за газ, остаётся видимой. Это означает, что наблюдатели сети всё ещё могут получать частичную информацию об активности транзакций, даже если не могут напрямую прочитать полное намерение транзакции до исполнения.
Кроме того, встроенное в протокол пороговое шифрование по-прежнему зависит от набора валидаторов блокчейна и предположений безопасности консенсуса. Оно сокращает потребность в дополнительном доверии, но не устраняет его полностью. Если сама модель безопасности консенсуса сети будет скомпрометирована, механизм конфиденциальности транзакций также может пострадать. Поэтому оценка зашифрованного мемпула требует понимания его криптографической архитектуры, набора валидаторов и механизма консенсуса.
Дальнейшее развитие может включать сочетание нескольких уровней возможностей конфиденциальности. Зашифрованный мемпул может защищать намерение транзакции, конфиденциальность на уровне аккаунта может дополнительно защищать балансы и суммы, а доказательства с нулевым разглашением могут подтверждать действительность транзакции без раскрытия базовых данных. Разные технологии решают разные уровни проблемы, в конечном счёте формируя более полную инфраструктуру ончейн-конфиденциальности.
От публичной прозрачности к контролируемой прозрачности: значение зашифрованных мемпулов для Web3
Публичная прозрачность когда-то была важной характеристикой, отличавшей блокчейн-системы от традиционных финансовых систем. Однако по мере роста масштабов ончейн-финансов эта прозрачность также выявила новые проблемы. Возможность наблюдать за всеми транзакциями не означает, что каждая транзакция должна полностью раскрываться до исполнения.
Направление, представленное зашифрованными мемпулами, заключается в переходе блокчейна от принципа «вся информация сразу становится публичной» к подходу, при котором «разная информация раскрывается в разное время и разными способами». Транзакции по-прежнему могут быть в конечном итоге записаны и проверены, тогда как участники сохраняют стратегическую гибкость до завершения исполнения.
Фактически это подход, основанный на «контролируемой прозрачности». Он не отвергает принцип публичной проверки Web3. Вместо этого он стремится найти новый баланс между публичными расчётами и конфиденциальностью транзакций. Для DeFi, ончейн-торговли и всё более сложных финансовых приложений в будущем этот баланс может стать ещё важнее.
Интеграция Aptos зашифрованного мемпула непосредственно в свой протокол и систему консенсуса также показывает, что ончейн-конфиденциальность постепенно переходит от инструментов прикладного уровня к проектированию базовой инфраструктуры.
Во всей индустрии Web3 ценность зашифрованных мемпулов заключается не только в решении проблемы одной транзакции с фронтраннингом. Они также побуждают рынок вновь рассмотреть фундаментальный вопрос: когда блокчейн должен раскрывать какую информацию? Когда конфиденциальность транзакций становится возможностью базового протокола, прозрачность и конфиденциальность в Web3 могут перестать быть взаимоисключающими вариантами. Вместо этого они могут стать разными уровнями проектирования в рамках одной инфраструктуры.
Часто задаваемые вопросы
Что такое зашифрованный мемпул?
Зашифрованный мемпул — это блокчейн-механизм, который шифрует содержимое транзакции после её попадания в мемпул. Транзакции могут распространяться и упорядочиваться в зашифрованном виде, а затем расшифровываться и исполняться после финализации блока, что снижает риск раскрытия намерения транзакции до исполнения.
Чем зашифрованный мемпул отличается от обычного мемпула?
В обычном мемпуле наблюдатели сети обычно могут прочитать подробное содержимое ожидающих транзакций. Зашифрованный мемпул скрывает полезную нагрузку транзакции, сохраняя невозможность её прочтения до окончательного подтверждения и при этом позволяя ей участвовать в упорядочивании блоков и консенсусе.
Может ли зашифрованный мемпул полностью устранить MEV?
Нет. Зашифрованный мемпул главным образом нацелен на MEV, который зависит от предварительного чтения содержимого транзакции, например на некоторые виды фронтраннинга и сэндвич-атак. Другие формы MEV, возникающие в результате таких механизмов, как ликвидации, арбитраж и упорядочивание блоков, не исчезнут автоматически только потому, что полезная нагрузка транзакции зашифрована.
Является ли зашифрованный мемпул тем же, что и анонимная торговля?
Нет. Зашифрованный мемпул главным образом защищает содержимое транзакции до исполнения и не обеспечивает полную анонимность. Например, в текущей реализации Aptos адрес отправителя и комиссия за газ остаются видимыми. После финализации транзакция также расшифровывается и записывается, сохраняя возможность ончейн-аудита.
Почему необходимо пороговое шифрование?
Пороговое шифрование распределяет возможности расшифровки между несколькими валидаторами и не позволяет одному валидатору самостоятельно читать ожидающие транзакции. Это защищает содержимое транзакции и позволяет максимально приблизить безопасность конфиденциальности к существующей модели доверия к консенсусу блокчейна.
Где зашифрованные мемпулы могут использоваться в будущем?
Они особенно подходят для сценариев Web3, связанных с торговой конкуренцией и чувствительными к стратегии транзакциями, включая децентрализованную торговлю, бессрочные контракты, сложные DeFi-стратегии и другие ончейн-приложения, которым необходимо снизить утечку намерений транзакций. Aptos сообщил, что Decibel будет использовать этот механизм для защиты конфиденциальности ордеров на бессрочные контракты до исполнения.