EIP-7702 — это улучшение функциональности аккаунтов, представленное в обновлении Ethereum Pectra. Оно позволяет внешним аккаунтам (EOA) выполнять код смарт-контрактов через механизм делегирования, сохраняя существующие адреса и контроль над приватными ключами. Благодаря этому обычные кошельки могут использовать отдельные функции смарт-аккаунтов, включая пакетную обработку транзакций, оплату газа третьей стороной и более точное управление разрешениями через специальные контракты.
Однако расширение возможностей выполнения операций аккаунтом также меняет границы безопасности кошелька. Ранее пользователи обычно сосредотачивались на утечке приватного ключа, вредоносных разрешениях для токенов и фишинговых переводах. В среде EIP-7702 одна небезопасная подпись делегирования может изменить способ выполнения последующих транзакций кошельком. Даже если пользователь самостоятельно не инициирует обычные переводы, злоумышленники могут использовать вредоносные контракты делегирования для автоматического перевода активов. В этой статье рассматриваются технический механизм EIP-7702, векторы атак, связанные с вредоносными делегированиями, а также способы расследования инцидента и реагирования на несанкционированные переводы из кошелька.
Основные выводы
-
EIP-7702 позволяет обычным кошелькам делегировать логику выполнения смарт-контрактам. Пользователи могут получать доступ к таким функциям, как пакетные транзакции, спонсирование газа и управление разрешениями, без изменения существующего адреса кошелька. Однако это также создает новые риски безопасности, связанные со смарт-контрактами.
-
Вредоносное делегирование отличается от обычного разрешения на использование токенов. Злоумышленники могут применять фишинговые подписи, чтобы заставить адрес кошелька выполнять вредоносную логику контракта и переводить ETH, токены ERC-20 или другие активы.
-
Автоматические переводы не обязательно означают компрометацию приватного ключа. Вредоносное делегирование может предоставить злоумышленникам разрешения на выполнение операций, но одновременно могла произойти и утечка приватного ключа. Эти варианты необходимо расследовать отдельно.
-
Отзыв вредоносного делегирования и отзыв разрешения ERC-20 — это разные операции. Делегирование EIP-7702 можно очистить с помощью нового действительного разрешения, однако обычные инструменты управления разрешениями токенов могут не поддерживать такую операцию.
-
Ключевой этап восстановления кошелька — определение источника контроля. Если существует только вредоносное делегирование, а приватный ключ остается в безопасности, очистка делегирования может предотвратить дальнейшую эксплуатацию. Если приватный ключ или сид-фраза скомпрометированы, приоритетной задачей должен стать перевод активов в полностью новый кошелек.
Что такое EIP-7702 и почему обычные кошельки могут выполнять смарт-контракты?
Аккаунты Ethereum в основном делятся на внешние аккаунты (EOA) и аккаунты смарт-контрактов. Традиционные EOA управляются приватными ключами и обычно инициируют транзакции с помощью подписей, тогда как аккаунты смарт-контрактов могут выполнять более сложную логику на основе заранее написанных программ. У каждого типа аккаунтов есть свои особенности: EOA просты в использовании, но не поддерживают сложное управление разрешениями на нативном уровне, а аккаунты смарт-контрактов гибки, но обычно требуют дополнительного развертывания и управления.
EIP-7702 вводит новый тип транзакций и механизм авторизации, позволяющий EOA указывать на уже развернутый код смарт-контракта. После активации делегирования соответствующие операции для этого аккаунта могут выполняться с использованием логики целевого контракта, при этом сам аккаунт сохраняет исходный адрес и приватный ключ. Это означает, что пользователи могут получать доступ к функциям смарт-аккаунтов без перевода всех активов на новый адрес.
К обычным вариантам использования этой конструкции относятся одновременное выполнение нескольких операций, снижение сложности управления газом и более гибкая обработка транзакций за счет ограниченных подразрешений. Однако контракт делегирования участвует в процессе выполнения операций аккаунта. Если его код содержит уязвимости, разрешения настроены ненадлежащим образом или пользователь делегирует операции напрямую вредоносному контракту, кошелек может столкнуться с рисками, выходящими за рамки обычных разрешений для токенов.
Как вредоносное делегирование может автоматически переводить активы из кошелька?
Основной риск EIP-7702 заключается в том, что пользователь может подписать разрешение на использование аккаунтом логики выполнения смарт-контракта, а не только конкретную транзакцию. Злоумышленники могут использовать поддельные страницы обновления кошелька, порталы для получения аирдропов или запросы на проверку безопасности, чтобы обманом заставить пользователей подписать разрешения на делегирование. После отправки такого разрешения в блокчейн и его активации адрес кошелька может работать по правилам, определенным вредоносным контрактом.
Например, пользователь может намереваться только получить награду, но в процессе подписания делегировать свой кошелек контракту, контролируемому злоумышленником. Вредоносный контракт может содержать логику перевода активов, обхода разрешений или автоматического вывода средств. Когда злоумышленник позднее инициирует соответствующий вызов, контракт может использовать разрешения аккаунта на выполнение операций для перевода активов. В некоторых схемах злоумышленник может даже дождаться поступления нового ETH в кошелек и затем перевести его следующей транзакцией. Из-за этого жертва может решить, что в кошельке действует неустранимый механизм автоматического списания.
Важно понимать, что EIP-7702 не записывает произвольный код непосредственно в кошелек и не каждое делегирование автоматически переводит активы. Протокол записывает индикатор делегирования, указывающий на целевой контракт. Возможность перевода средств зависит от кода целевого контракта, его состояния инициализации, разрешений на выполнение операций и условий активации. Вредоносные делегирования опасны тем, что могут предоставить ненадежной программе контроль над фактическими возможностями аккаунта по выполнению операций, тогда как пользователи могут не понять сути этого изменения через обычный интерфейс подписания.
Чем вредоносное делегирование EIP-7702 отличается от безлимитного разрешения ERC-20?
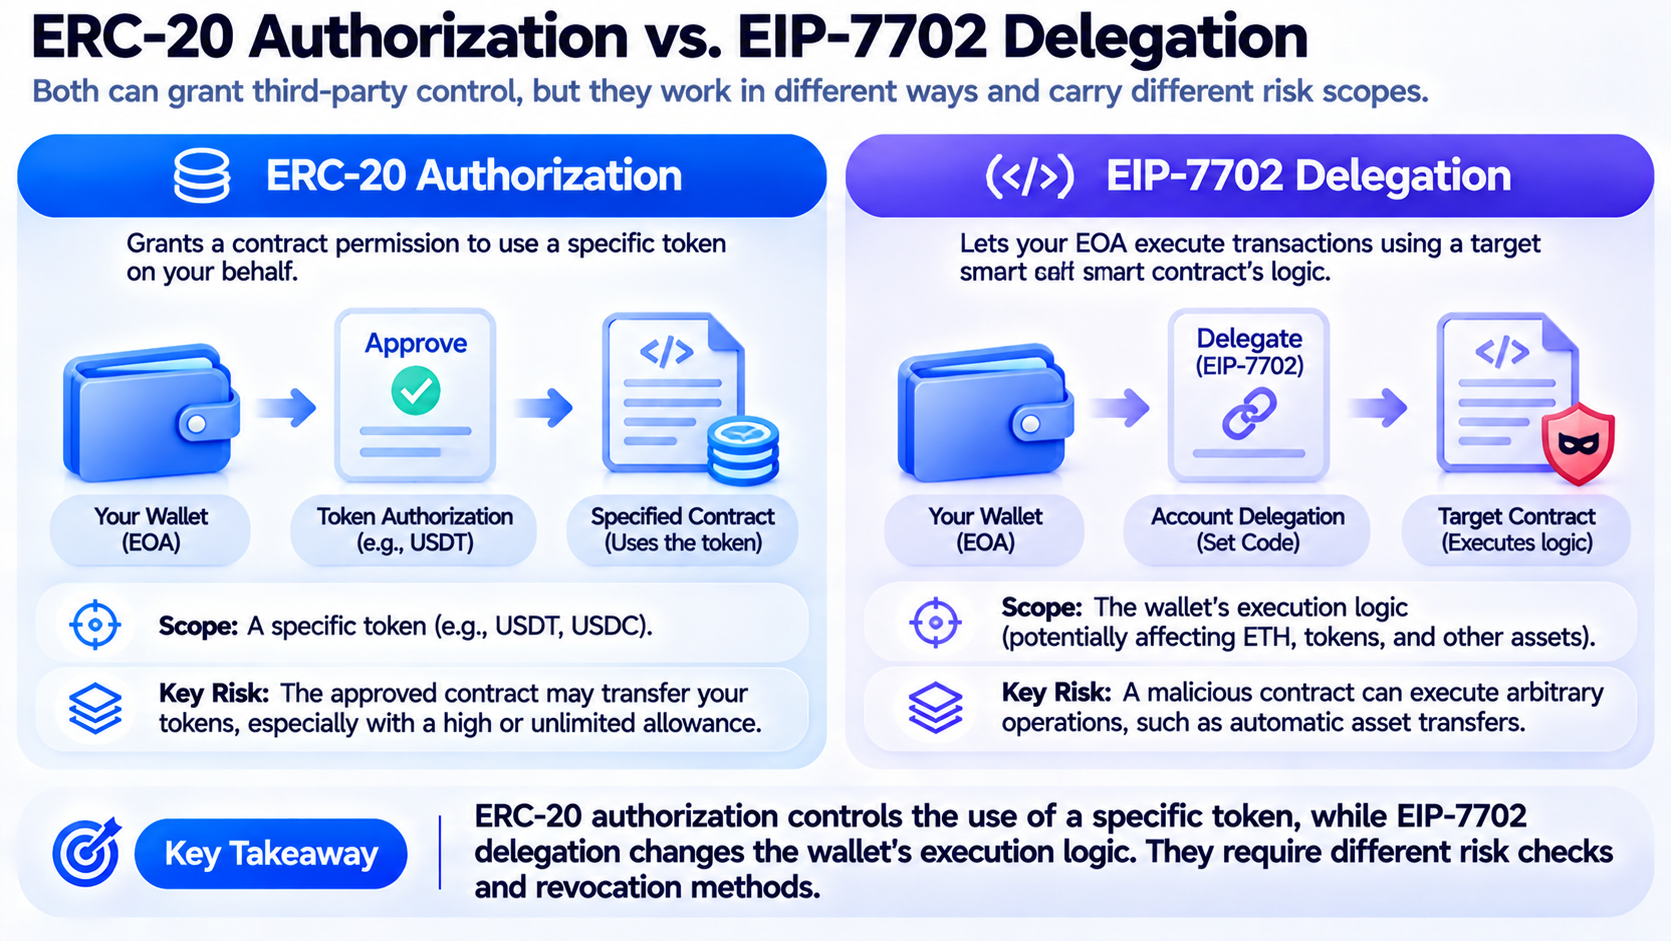
Традиционное разрешение ERC-20 обычно позволяет указанному адресу или контракту использовать определенный токен в пределах заданной суммы. Например, при торговле на децентрализованной бирже пользователь может разрешить контракту маршрутизатора расходовать некоторую сумму USDT. Если размер разрешения слишком велик, а одобренный контракт скомпрометирован, соответствующие токены пользователя могут быть переведены. Однако такой тип разрешения обычно относится к конкретному контракту токена и сумме разрешения.
Делегирование EIP-7702 применяется к логике выполнения операций аккаунтом. Оно не просто разрешает контракту расходовать один тип токена. Оно может изменить порядок обработки вызовов аккаунтом, проверки разрешений и выполнения нескольких операций. Если вредоносный контракт не имеет надлежащих ограничений разрешений, он может затронуть ETH, токены и другие ончейн-активы. Поэтому вредоносное делегирование EIP-7702 не следует рассматривать просто как еще один вид безлимитного разрешения.
| Параметр сравнения |
Разрешение для токенов ERC-20 |
Делегирование EIP-7702 |
| Основная функция |
Позволяет указанному адресу использовать токены |
Позволяет EOA использовать логику выполнения указанного контракта |
| Основная область воздействия |
Конкретные токены и сумма разрешения |
Зависит от контракта делегирования и может затрагивать весь аккаунт |
| Распространенный риск |
Вредоносный контракт вызывает перевод токенов |
Вредоносный код получает возможности аккаунта по выполнению операций |
| Способ устранения |
Изменить или отозвать разрешение на токены |
Очистить или заменить делегирование аккаунта |
| Сохраняет ли приватный ключ контроль над аккаунтом? |
Да |
Да, но делегированный код также может выполнять операции |
Оба риска могут существовать одновременно. В кошельке могут сохраняться опасные разрешения ERC-20, при этом он также может быть затронут вредоносным делегированием EIP-7702. Поэтому после несанкционированного перевода пользователям не следует проверять только записи о разрешениях токенов. Необходимо также подтвердить, есть ли у адреса кошелька делегированный код.
Почему ETH может быть автоматически переведен вскоре после поступления в кошелек?
Быстрый перевод после поступления ETH в кошелек не обязательно означает, что злоумышленник вручную управляет кошельком в реальном времени. Вредоносный контракт делегирования может работать вместе с автоматизированной программой мониторинга, позволяя злоумышленнику отправить последующую транзакцию сразу после обнаружения средств на целевом адресе. Для кошелька, который уже имеет вредоносные разрешения на выполнение операций, злоумышленник может автоматизировать мониторинг, активацию и переводы, создавая непрерывный процесс вывода активов.
Такая атака похожа на традиционный Sweeper при утечке приватного ключа, но путь контроля не полностью совпадает. Традиционный Sweeper обычно использует утекший приватный ключ для подписания транзакций, тогда как вредоносное делегирование EIP-7702 может переводить активы через уже активные разрешения на выполнение операций контрактом. В обоих случаях средства могут быть переведены вскоре после поступления. Поэтому по одной лишь скорости транзакции нельзя определить, располагает ли злоумышленник приватным ключом.
Некоторые вредоносные делегирования также могут затрагивать несколько EVM-совместимых сетей. Авторизации EIP-7702 включают идентификатор цепочки, который обычно используется для ограничения области действия авторизации. Однако авторизация с идентификатором цепочки 0 может применяться в разных сетях. Это означает, что небезопасная авторизация, подписанная в одной сети, может создавать риски и в других подходящих сетях. После обнаружения несанкционированного перевода пользователям следует проверять статус делегирования соответствующего адреса в других EVM-сетях, а не только в сети, где произошла первоначальная потеря.
Как определить, есть ли у кошелька вредоносное делегирование EIP-7702?
Чтобы определить, затронут ли кошелек вредоносным делегированием, сначала необходимо различать обычные переводы, разрешения токенов и делегирования аккаунта. EIP-7702 вводит транзакции типа 4, которые могут содержать список авторизаций. Пользователи могут использовать блокчейн-обозреватель или инструмент безопасности кошелька с поддержкой EIP-7702, чтобы проверить информацию об авторизации в соответствующих транзакциях и определить, указывает ли аккаунт в настоящее время на контракт делегирования.
Если для адреса кошелька установлено делегирование EIP-7702, код его аккаунта обычно содержит специальный индикатор делегирования, указывающий на адрес целевого контракта. Однако это не обязательно означает, что делегирование вредоносно, поскольку законные функции смарт-кошельков также могут использовать EIP-7702. Для дальнейшей оценки пользователям следует проверить, признан ли целевой контракт реализацией, поддерживаемой провайдером кошелька, верифицирован ли его код, содержит ли он необычную логику перевода активов и совпало ли делегирование по времени с подозрительной подписью или потерей активов.
Пользователи также могут изучить способ инициирования несанкционированных транзакций. Покидали ли активы кошелек без каких-либо действий пользователя? Выполнял ли незнакомый адрес повторные вызовы кошелька? Продолжали ли средства поступать на один и тот же адрес получателя? При наличии любого из этих признаков сохраните хеши транзакций, записи авторизаций, адреса целевых контрактов и информацию о движении средств. Однако одной несанкционированной транзакции недостаточно, чтобы окончательно определить, что атака связана с EIP-7702. Необходимо также расследовать утечку приватного ключа, вредоносные разрешения токенов и другие риски смарт-контрактов.
Как отозвать вредоносное делегирование кошелька?
После обнаружения подозрительного делегирования прежде всего прекратите использовать кошелек для новых высокорисковых операций. Не переводите в него дополнительные активы и не продолжайте подписывать транзакции на незнакомых сайтах. Затем с помощью надежного клиента кошелька или инструмента безопасности проверьте текущий статус делегирования и подтвердите наличие незнакомого целевого контракта. Если используемый вами кошелек пока не предоставляет способ очистки делегирования EIP-7702, не посещайте без необходимости незнакомые сайты, предлагающие предполагаемое «исправление в один клик». Такие сервисы сами могут попытаться обманом заставить вас подписать еще одну вредоносную авторизацию.
Согласно механизму протокола EIP-7702, аккаунт может установить в качестве цели делегирования нулевой адрес через новую действительную авторизацию и тем самым очистить текущий индикатор делегирования. Пользователь также может заменить делегирование другой реализацией с помощью действительной авторизации. Однако для обычного кошелька, который уже подвергся атаке, восстановление понятного и надежного состояния выполнения операций аккаунтом обычно упрощает оценку рисков. Обратите внимание: отзыв разрешения ERC-20 не отменяет делегирование EIP-7702. Эти операции необходимо выполнять отдельно.
Успешность операции также зависит от того, сохраняет ли пользователь безопасный контроль над приватным ключом и может ли транзакция очистки делегирования быть успешно включена в блокчейн. Если злоумышленник также получил приватный ключ, он может подписать другое вредоносное делегирование или перевести активы напрямую. Для кошельков, затронутых автоматизированным Sweeper, обычная транзакция отзыва также может столкнуться с конкуренцией транзакций и риском перевода средств, предназначенных для оплаты газа. В такой ситуации не следует неоднократно пополнять скомпрометированный адрес и пытаться выполнять дополнительные транзакции. Вместо этого рассмотрите возможность обращения за надежной профессиональной поддержкой в области безопасности и примите подходящие защитные меры после полной оценки рисков.
Безопасен ли кошелек после отзыва вредоносного делегирования?
Очистка вредоносного делегирования может удалить текущий делегированный путь выполнения операций аккаунта, но это не означает, что все риски безопасности кошелька исчезли. Если злоумышленник получил через фишинг только авторизацию на делегирование, а приватный ключ и сид-фраза пользователя остаются в безопасности, очистка делегирования может помешать вредоносному контракту продолжать выполнять операции прежним способом. Однако пользователям все равно необходимо проверить наличие других разрешений для токенов, вредоносных подписей, неотозванных настроек разрешений или скомпрометированной информации об аккаунте.
Если злоумышленник получил приватный ключ или сид-фразу, исходный кошелек не следует считать безопасным даже при успешной очистке делегирования. Злоумышленник по-прежнему может использовать приватный ключ для инициирования обычных переводов или подписания новой авторизации EIP-7702. В такой ситуации более надежный подход — создать кошелек, управляемый полностью новой сид-фразой, и перевести оставшиеся активы, когда это будет безопасно. Простая смена приложения кошелька, удаление расширений браузера или повторный импорт исходной сид-фразы не устранят существующую компрометацию приватного ключа.
Кроме того, очистка делегирования обычно не может отменить уже завершенные ончейн-транзакции или автоматически вернуть украденные активы. Для возврата активов могут потребоваться ончейн-отслеживание, сотрудничество с биржами, подтверждение права собственности и юридические процедуры. Пользователям следует рассматривать предотвращение дальнейших потерь и возврат ранее утраченных средств как две отдельные задачи. Не следует предполагать, что уже переведенные средства автоматически вернутся после того, как кошелек снова начнет работать нормально.
Как обычным пользователям снизить риск вредоносных делегирований EIP-7702?
Риски безопасности EIP-7702 не означают, что пользователям необходимо полностью отказаться от функций смарт-аккаунтов. Правильно разработанный механизм делегирования может улучшить работу с кошельком за счет сокращения числа повторных подписей, поддержки пакетных транзакций и ограниченных разрешений для транзакций. Ключевые вопросы заключаются в том, могут ли пользователи определить цель авторизации, понять объем ее разрешений и убедиться в надежности контракта делегирования.
Для повседневного использования в первую очередь активируйте функции смарт-аккаунта через сам клиент кошелька. Не подписывайте без необходимости незнакомую авторизацию делегирования ради аирдропа, получения баллов или предполагаемого обновления аккаунта. Если запрос связан с EIP-7702, Set Code, Delegate или похожими изменениями разрешений, проверьте адрес целевого контракта, применимую сеть и содержание авторизации. Если вы не можете подтвердить источник контракта, не считайте его безопасным только потому, что на странице указано отсутствие необходимости оплачивать газ.
Пользователи, владеющие значительными активами, также могут применять многоуровневый подход к управлению средствами, разделяя долгосрочные активы и часто используемые торговые кошельки. Кошелек для ежедневного использования можно применять для DeFi, тестирования приложений и новых протоколов, тогда как долгосрочные активы желательно хранить в среде с более простыми разрешениями и меньшей частотой использования. Регулярная проверка делегирований аккаунта, разрешений токенов и записей о несанкционированных транзакциях также помогает быстрее выявить источник проблемы безопасности.
Какие новые проблемы безопасности кошельков выявляет EIP-7702?
EIP-7702 меняет традиционное представление о том, что «подписи приватного ключа управляют транзакциями» в кошельках. Пользователи по-прежнему владеют приватным ключом, но аккаунт может выполнять код внешнего контракта через делегирование. В результате безопасность кошелька теперь выходит за пределы защиты приватного ключа и включает защиту цели делегирования, логики выполнения операций и конфигурации разрешений. Для обычных пользователей последствия подписания авторизации больше нельзя оценивать только по тому, переводит ли она средства или одобряет конкретный токен.
Исследования безопасности, проведенные в 2026 году, выявили несколько схем вредоносного делегирования, связанных с EIP-7702, включая получение авторизаций через фишинг, непрерывный перевод активов через вредоносные контракты Sweeper и расширение области атаки через кроссчейн-авторизации. Связанные исследования также показали, что некоторые затронутые аккаунты не очистили вредоносные делегирования своевременно, что указывает на возможность сохранения риска после первоначальной потери активов. Однако количество выявленных в исследованиях вредоносных делегирований, число затронутых аккаунтов и фактические финансовые потери не следует считать эквивалентными показателями. Эти данные необходимо рассматривать отдельно.
В будущем поставщикам кошельков потребуется более наглядно отображать контракты делегирования и область их разрешений, а также предотвращать прямое побуждение пользователей ненадежными сайтами к созданию высокорисковых делегирований. Блокчейн-обозревателям, инструментам обнаружения угроз и инфраструктуре смарт-аккаунтов также потребуется улучшить возможности выявления активности EIP-7702. Для пользователей наиболее важное изменение заключается в том, чтобы рассматривать подпись делегирования как операцию высокого риска, способную повлиять на разрешения на выполнение операций всего кошелька, а не как обычный запрос на подключение к сайту.
Итоги
EIP-7702 предоставляет традиционным кошелькам Ethereum более гибкие возможности выполнения смарт-контрактов, делая возможными пакетные транзакции, спонсирование газа и детальное управление разрешениями. Однако этот же механизм может быть использован злоумышленниками для изменения логики выполнения операций кошельком через вредоносное делегирование, что приводит к автоматическим переводам, постоянному выводу активов и кроссчейн-рискам безопасности.
При несанкционированных переводах из кошелька пользователям следует проверить его делегирования EIP-7702, разрешения ERC-20 и статус безопасности приватного ключа. Если вредоносное делегирование подтверждено, используйте надежный инструмент для его очистки или замены и оцените необходимость перевода активов в полностью новый кошелек. Отзыв делегирования может помочь предотвратить дальнейшую эксплуатацию конкретного пути выполнения операций, но не может гарантировать безопасность приватного ключа или автоматически вернуть уже переведенные активы.
Часто задаваемые вопросы
Означает ли вредоносное делегирование EIP-7702, что приватный ключ кошелька был украден?
Необязательно. Злоумышленники могут с помощью фишинга обманом заставить пользователей подписать авторизацию делегирования, а затем использовать вредоносный контракт для выполнения транзакций без прямого получения приватного ключа. Однако если приватный ключ был скомпрометирован, злоумышленники также могут использовать EIP-7702 для расширения своих возможностей атаки. Эти варианты необходимо расследовать отдельно.
Почему активы могут быть переведены, если кошелек не инициировал перевод?
Вредоносное делегирование может заставить аккаунт выполнять операции в соответствии с логикой контракта, контролируемого злоумышленником. Злоумышленник может инициировать переводы через последующие вызовы, поэтому активы могут быть утрачены, даже если пользователь не инициировал обычный перевод.
Как отменить делегирование EIP-7702?
EIP-7702 поддерживает установку нулевого адреса в качестве цели делегирования с помощью новой действительной авторизации, что позволяет очистить делегирование. Операцию следует выполнять через надежный кошелек или инструмент безопасности, поддерживающий эту функцию. Не передавайте приватный ключ или сид-фразу незнакомому сайту.
Может ли инструмент отзыва разрешений токенов устранить вредоносное делегирование?
Необязательно. Обычные инструменты Revoke обычно используются для управления разрешениями ERC-20 и других токенов, тогда как делегирование EIP-7702 связано с разрешениями аккаунта на выполнение операций. Если инструмент явно не поддерживает управление делегированиями EIP-7702, отзыв разрешений токенов не может заменить очистку вредоносного делегирования.
Нужно ли менять кошелек после очистки вредоносного делегирования?
Это зависит от источника риска. Если приватный ключ остается в безопасности, а вредоносное делегирование было эффективно очищено, исходный кошелек может вернуться в нормальное состояние выполнения операций. Однако если приватный ключ или сид-фраза были скомпрометированы, используйте новый созданный кошелек и переведите оставшиеся активы, когда это будет безопасно.
Может ли делегирование EIP-7702 затрагивать другие EVM-сети?
Да. Идентификатор цепочки в авторизации может ограничивать применимые сети, но авторизация с идентификатором цепочки 0 может использоваться в нескольких совместимых сетях. После обнаружения вредоносного делегирования проверьте статус соответствующего адреса в других EVM-сетях.







