Целевой фишинг — это вид кибермошенничества, направленный на конкретного человека или группу лиц. В отличие от обычного фишинга, при котором одинаковые сообщения рассылаются большому числу пользователей, целевой фишинг использует личность жертвы, контактные данные, привычки использования аккаунта или другую фоновую информацию, чтобы сделать обман более убедительным и склонить пользователя к раскрытию конфиденциальной информации или выполнению опасных действий.
В криптоиндустрии риски целевого фишинга заслуживают особого внимания. Торговые аккаунты напрямую связаны с цифровыми активами, а некоторые ончейн-транзакции необратимы. Если пользователь раскрывает критически важные учетные данные, подписывает вредоносную транзакцию или переводит активы на адрес, контролируемый злоумышленником, вернуть средства может быть крайне сложно.
В октябре 2026 года криптобиржа Coinbase сообщила, что у ее стороннего поставщика аналитических услуг Amplitude произошел инцидент безопасности, затронувший контактную информацию небольшого числа клиентов. Coinbase заявила, что не обнаружила признаков несанкционированного доступа к своим системам и что активы клиентов не пострадали напрямую в результате инцидента. Этот случай вновь подчеркнул важный факт: даже если финансовые системы не скомпрометированы, информация о пользователях может быть раскрыта через сторонние каналы и стать основой для последующего целевого мошенничества.
В этой статье рассматриваются риски, связанные с раскрытием персональной информации, объясняется, как злоумышленники используют выдачу себя за других лиц, поддельные уведомления безопасности и вредоносные разрешения, чтобы постепенно приблизиться к активам пользователей, а также описываются различные меры защиты для аккаунтов централизованных бирж и некастодиальных кошельков.
Ключевые выводы
-
Целевой фишинг более направлен, чем обычное мошенничество. Злоумышленники могут использовать раскрытые имена, адреса электронной почты, номера телефонов и другую фоновую информацию, чтобы выдавать себя за службу поддержки биржи, команду безопасности или знакомых пользователя.
-
Раскрытие персональной информации не означает, что криптоактивы уже похищены. Раскрытые контактные данные обычно не дают злоумышленникам прямого права распоряжаться средствами, но могут стать отправной точкой для последующего подражания личности, социальной инженерии и захвата аккаунта.
-
Сторонние поставщики услуг также могут стать точкой входа для рисков. Даже если основные системы биржи не были взломаны, утечки данных из внешних аналитических инструментов, систем поддержки клиентов или других сервисов могут повысить риск целевого фишинга для пользователей.
-
Захват аккаунта и кража средств из ончейн-кошелька основаны на разных механизмах. Аккаунты на централизованных биржах в основном подвержены рискам, связанным с учетными данными для входа, способами аутентификации и разрешениями на вывод средств. Для некастодиальных кошельков особенно важны защита сид-фразы, проверка вредоносных подписей и разрешений на использование токенов.
-
Двухфакторная аутентификация не может предотвратить все фишинговые атаки. Пользователь может передать одноразовый код подтверждения после обмана, а некоторые вредоносные разрешения для сторонних приложений не требуют прямого получения пароля пользователя.
-
Основная задача защиты — прервать путь атаки. Независимо проверяйте источник сообщений, используйте устойчивые к фишингу методы аутентификации, ограничивайте разрешения на вывод средств и авторизацию, а также своевременно реагируйте на необычные входы в аккаунт. Это снижает риск того, что одна утечка информации приведет к потере активов.
Что такое целевой фишинг и чем он отличается от обычного криптомошенничества?
Ключевая особенность целевого фишинга состоит в том, что злоумышленники создают мошеннический контент для конкретной цели, а не полагаются только на случайную массовую рассылку сообщений.
При обычном фишинге могут использоваться стандартные шаблоны, например «необычная активность в аккаунте», «ожидает получения вознаграждение» или «вашему кошельку требуется обновление». Такие сообщения с одной и той же ссылкой отправляются большому числу пользователей. Хотя они также могут приводить к убыткам, обычно в них нет деталей, связанных с личностью конкретного человека.
Сообщения целевого фишинга могут содержать настоящее имя получателя, название используемой торговой платформы, часть контактных данных или сведения о недавней публичной активности. Злоумышленники используют эти детали, чтобы сообщение выглядело убедительнее и жертва считала, что общается с настоящим сотрудником платформы.
Например, пользователь может получить электронное письмо, якобы отправленное службой безопасности биржи. В сообщении может быть указано правильное имя пользователя, упомянута используемая им биржа и заявлено, что аккаунт проверяется из-за необычного вывода средств. Пользователя могут попросить немедленно пройти верификацию личности, иначе его активы будут заморожены.
Такие детали могут сделать мошенничество более правдоподобным, но не подтверждают, что отправитель действительно является тем, за кого себя выдает.
Различия между целевым и обычным фишингом можно обобщить следующим образом.
| Критерий сравнения |
Обычный фишинг |
Целевой фишинг |
| Цель |
Большое число случайных пользователей |
Конкретные пользователи или группы пользователей |
| Подготовка информации |
Универсальные мошеннические шаблоны |
Информация, связанная с целью |
| Содержание сообщения |
Общие напоминания об аккаунте |
Контекст, связанный с личностью, платформой или поведением |
| Выдача себя за других |
Распространенные платформы или бренды |
Сотрудники поддержки платформы, знакомые или конкретные сотрудники |
| Основная цель |
Кража учетных данных или средств |
Завоевать доверие и склонить к высокорисковым действиям |
Важно отметить, что для целевого фишинга злоумышленникам не обязательно обладать большим объемом конфиденциальной информации. Иногда достаточно адреса электронной почты, связанного с аккаунтом для криптоторговли, чтобы создать направленное мошенническое сообщение.
Поэтому при оценке надежности сообщения не следует ориентироваться на то, знает ли собеседник ваше имя, номер телефона или используемую вами платформу. Вместо этого проверьте, можно ли подтвердить его личность по независимому каналу и является ли запрашиваемое действие обоснованным.
Почему раскрытие персональной информации может стать отправной точкой для кражи криптоактивов?
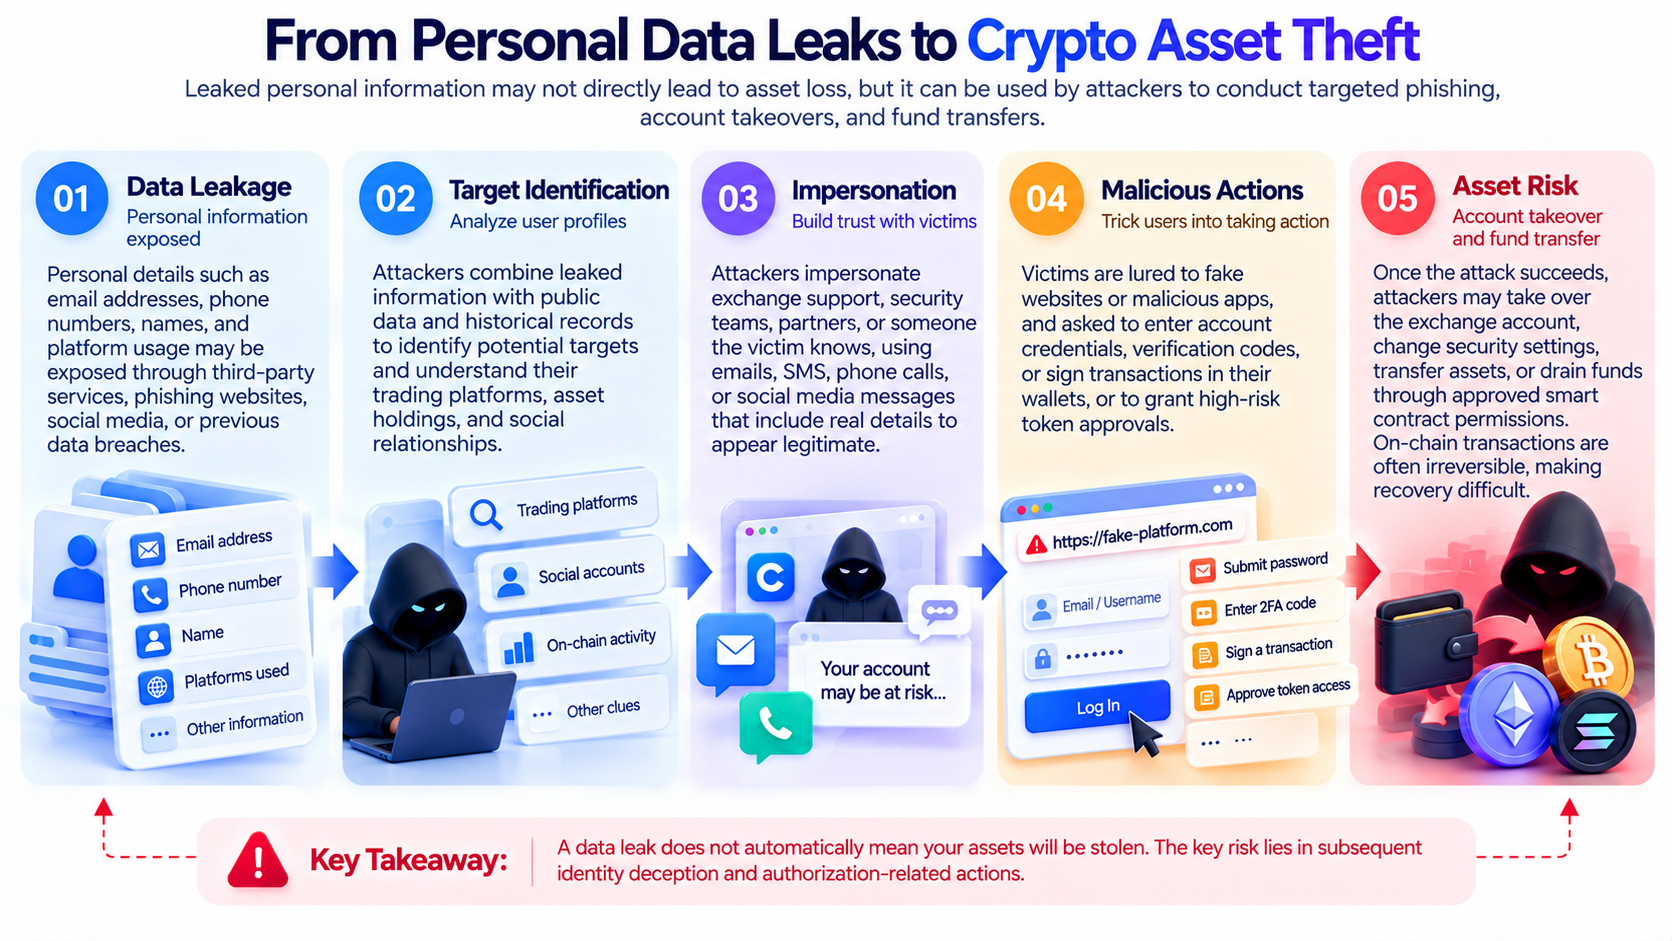
Между раскрытием персональной информации и кражей активов обычно существует несколько независимых этапов. Получив контактные данные пользователя, злоумышленник может сначала попытаться выяснить, какими биржами он пользовался, затем установить контакт через поддельные уведомления, звонки или сообщения в социальных сетях. Только после того, как жертва поверит в ложную личность, злоумышленник может получить учетные данные, добиться вредоносной авторизации или склонить пользователя к переводу средств.
Поэтому раскрытие только адреса электронной почты или номера телефона не означает, что злоумышленник уже получил контроль над торговым аккаунтом. Однако эта информация может снизить для него затраты на выявление целей. Например, обычный адрес электронной почты не показывает, владеет ли его владелец цифровыми активами. Если адрес связан с данными клиента криптоплатформы, злоумышленник может предположить, что у пользователя есть соответствующий аккаунт, и отправить более целевое сообщение.
Если злоумышленники дополнительно сопоставят эту информацию с публичным контентом в социальных сетях, данными из предыдущих утечек или другой доступной фоновой информацией, мошенническое содержание может стать еще более конкретным.
Полный путь риска обычно состоит из пяти этапов:
-
Раскрытие информации: адрес электронной почты, номер телефона или другие идентификационные данные раскрываются через определенный канал.
-
Определение цели: злоумышленник выясняет, какой биржей или кошельком может пользоваться пользователь.
-
Подражание личности: злоумышленник выдает себя за доверенную организацию через электронную почту, телефонные звонки или сообщения в социальных сетях.
-
Склонение к действию: пользователя просят войти на поддельный сайт, отправить код подтверждения, авторизовать приложение или перевести активы.
-
Финансовый риск: при успешной атаке возможны захват аккаунта, вредоносные подписи или переводы активов.
Этот процесс не всегда происходит полностью. Большинство утечек информации не приводят к финансовым потерям автоматически, а часть фишинговых сообщений блокируется системами безопасности или распознается пользователями.
Основная проблема заключается в том, как злоумышленники используют исходную информацию, чтобы постепенно склонить пользователей к обходу существующих средств защиты аккаунта.
Почему утечка данных у стороннего поставщика услуг также может повлиять на безопасность криптоаккаунта?
Современные криптобиржи обычно используют множество сторонних сервисов, включая инструменты анализа данных, поддержку клиентов, рассылку уведомлений по электронной почте, проверку личности и инструменты для операционной деятельности. Эти сервисы могут повысить эффективность платформы, но также расширяют объем клиентской информации, которая может обрабатываться и храниться. Если у стороннего поставщика происходит инцидент безопасности, затронутая информация может относиться к клиентам биржи, даже если собственные торговые системы, системы кошельков и основные базы данных биржи не были взломаны.
Инцидент Coinbase и Amplitude в октябре 2026 года демонстрирует это различие в рисках. Он затронул часть контактной информации клиентов, хранившейся у стороннего поставщика аналитических услуг. Coinbase заявила, что не обнаружила признаков несанкционированного доступа к собственным системам и что средства клиентов не пострадали напрямую. Полные сведения о масштабе инцидента и конкретных затронутых полях данных еще предстояло уточнить.
Поэтому утечку информации у третьей стороны не следует напрямую описывать как взлом биржи. Также не следует считать, что злоумышленники получили пароли пользователей, приватные ключи или права на распоряжение средствами. Однако с точки зрения безопасности сторонние инциденты все же могут иметь косвенные последствия.
Злоумышленники могут использовать раскрытые контактные данные для отправки поддельных уведомлений безопасности. Узнав о реальном инциденте безопасности, пользователи могут внимательнее следить за состоянием аккаунта и легче поддаться на ложные сообщения о «срочной верификации» или «защите активов».
Еще важнее то, что реальный инцидент безопасности может использоваться как контекст для мошенничества. Даже если мошенническое сообщение ссылается на событие, которое действительно произошло, это не подтверждает, что отправитель является сотрудником платформы.
Поэтому безопасность биржи включает не только основные финансовые системы, но и управление данными третьих сторон, процессы уведомления клиентов и механизмы проверки личности пользователей.
Как злоумышленники используют поддельную службу поддержки и уведомления безопасности для целевого фишинга?
Поддельная служба поддержки — одна из распространенных форм выдачи себя за другого при целевом фишинге в криптоиндустрии. Злоумышленники могут представляться службой безопасности биржи, заявлять об обнаружении необычного входа, подозрительного вывода средств или риска блокировки аккаунта и требовать от пользователей немедленного содействия. Такие мошеннические схемы часто создают ощущение срочности, из-за чего жертвы действуют без достаточной проверки.
Один из распространенных сценариев — получение пользователем так называемого «уведомления о необычном выводе средств». В сообщении утверждается, что кто-то пытается вывести активы из аккаунта, и предлагается перейти по ссылке, чтобы отменить транзакцию. Если пользователь введет пароль от аккаунта на поддельном сайте, злоумышленник может получить учетные данные для входа. Если затем пользователь отправит одноразовый код подтверждения, риск для безопасности аккаунта может возрасти.
Другой сценарий связан с поддельной защитой активов. Злоумышленник может заявить, что с текущим аккаунтом или кошельком пользователя возникла проблема безопасности, и предложить перевести активы на указанный «безопасный адрес». Такое требование очевидно опасно. Законные меры безопасности платформы не должны требовать от пользователя перевода активов на внешний кошелек, который не был независимо проверен, по указанию незнакомого собеседника или из личного сообщения. Некоторые атаки также могут выглядеть убедительнее за счет поддельных номеров обращений, личностей сотрудников поддержки или отображаемых имен в электронных письмах. Даже если в сообщении указан адрес, похожий на настоящий адрес электронной почты платформы, не оценивайте подлинность только по имени отправителя.
Для пользователей наиболее эффективный способ проверки — не переходить по ссылкам из подозрительных сообщений, а самостоятельно проверять статус аккаунта через официальный сайт, официальное приложение или надежный канал поддержки. Если сообщение заявляет о срочном риске, подтвердите это через независимый канал до выполнения каких-либо действий, а не следуйте инструкциям отправителя.
Какие этапы обычно включает путь от фишингового сообщения до захвата аккаунта?
Захват аккаунта, или ATO, означает получение злоумышленником несанкционированного контроля над аккаунтом с возможным доступом к конфиденциальной информации или возможностью распоряжаться активами. Для централизованных криптовалютных торговых аккаунтов злоумышленникам обычно необходимо обойти средства защиты, связанные с аутентификацией при входе, восстановлением аккаунта или выводом средств. Конкретные механизмы защиты различаются в зависимости от платформы, поэтому получение пароля не всегда означает, что злоумышленник сможет немедленно вывести средства.
Тем не менее раскрытый пароль может стать важной отправной точкой для захвата аккаунта.
Злоумышленники могут получать пароли через поддельные страницы входа, обманывать пользователей, вынуждая их отправлять одноразовые коды подтверждения, или пытаться войти с использованием учетных данных, которые уже были раскрыты. Если пользователь повторно использует один и тот же пароль для нескольких сервисов, утечка данных на другом сайте также может косвенно повысить риск для криптоаккаунта.
Кроме того, процессы восстановления аккаунта могут быть уязвимы для социальной инженерии. Например, злоумышленник может пытаться выдать себя за владельца аккаунта с помощью персональной информации или склонить пользователя к изменению определенных настроек безопасности.
Важно отметить, что двухфакторная аутентификация может значительно повысить безопасность аккаунта, но разные способы аутентификации обеспечивают разный уровень защиты от фишинга. SMS-коды подтверждения могут быть уязвимы к перехвату номера или краже кода с помощью социальной инженерии. Приложения-аутентификаторы обычно уменьшают зависимость от мобильной сети, однако пользователя все еще могут обманом заставить ввести код на поддельном сайте.
Для сравнения: ключи безопасности и Passkeys, соответствующие стандартам FIDO2/WebAuthn, обычно обеспечивают более надежную защиту от фишинга, поскольку процесс аутентификации привязан к личности легитимного сайта. На биржах, поддерживающих эти функции, приоритетное использование устойчивых к фишингу методов аутентификации в сочетании с белыми списками адресов вывода, управлением устройствами и уведомлениями о необычных входах может снизить последствия сбоя одного средства защиты.
Почему аккаунт все еще может стать целью фишинга после включения двухфакторной аутентификации?
Основная цель двухфакторной аутентификации, или 2FA, — добавить дополнительное требование проверки личности помимо пароля. Однако это не означает, что все действия в аккаунте защищены от обмана.
Злоумышленники могут использовать поддельные страницы входа, чтобы обманом заставить пользователей добровольно отправить коды подтверждения. Если пользователь ошибочно считает, что заходит на настоящую платформу, он может предоставить динамический код подтверждения после ввода пароля.
Некоторые атаки направлены не непосредственно на пароли для входа, а на уже установленную сессию или разрешения сторонних приложений. Механизм авторизации OAuth позволяет пользователям предоставлять стороннему приложению доступ к определенным данным аккаунта без передачи своего пароля. Этот механизм имеет законное применение, но также может использоваться вредоносными приложениями.
Злоумышленники могут выдавать себя за сервисы обмена файлами, проверки личности или другие службы и направлять пользователей на настоящую страницу авторизации третьей стороны. Если пользователь не проверит личность приложения и объем его разрешений, он может предоставить вредоносному приложению доступ к электронной почте, файлам или другим данным аккаунта. Этот риск существенно отличается от обычного фишинга паролей: даже если пользователь позже сменит пароль, ранее предоставленные разрешения стороннему приложению могут не стать недействительными автоматически. Поэтому при обработке таких инцидентов пользователи также должны самостоятельно проверять и отзывать подозрительные авторизации приложений.
Для криптопользователей особенно важны аккаунты электронной почты. Электронная почта может быть связана с уведомлениями безопасности биржи, восстановлением аккаунта и процедурами проверки устройств. Если вредоносное стороннее приложение получит доступ к электронной почте пользователя, злоумышленник может получить больше информации об аккаунте и сделать последующие мошеннические действия более целевыми.
Поэтому защита криптоаккаунта требует не только безопасного входа на биржу. Пользователи также должны защищать связанные аккаунты электронной почты, мобильные устройства и авторизации сторонних приложений.
Каким разным фишинговым рискам подвержены аккаунты централизованных бирж и Web3-кошельки?
И аккаунты централизованных бирж, и некастодиальные кошельки могут стать целями целевого фишинга, однако способы контроля активов в них различаются, как и средства защиты, которые необходимо обойти злоумышленникам.
Аккаунты централизованных бирж обычно управляются через системы аккаунтов платформы и процессы хранения активов. Злоумышленники могут пытаться получить учетные данные для входа, обойти средства аутентификации или склонить пользователей самостоятельно инициировать вывод средств.
Некастодиальные кошельки управляются пользователями с помощью приватных ключей или сид-фраз. Злоумышленникам не обязательно получать доступ к аккаунту на бирже. Вместо этого они могут использовать вредоносные сайты, поддельные приложения кошельков или вводящие в заблуждение запросы на подпись, чтобы воздействовать на ончейн-активы.
| Категория риска |
Аккаунт централизованной биржи |
Некастодиальный Web3-кошелек |
| Основные цели атаки |
Доступ для входа и разрешения на вывод средств |
Приватные ключи, сид-фразы, подписи и разрешения |
| Распространенные точки входа для фишинга |
Поддельная служба поддержки и страницы входа |
Поддельные DApps и вредоносные подключения кошелька |
| Критически опасные действия |
Отправка кодов подтверждения, изменение настроек безопасности и перевод средств |
Ввод сид-фразы, подписание вредоносных транзакций и предоставление разрешений |
| Распространенные меры защиты |
Passkey, 2FA и белые списки адресов вывода |
Аппаратные кошельки, проверка подписей и управление разрешениями |
| Контроль рисков для активов |
Системы контроля рисков платформы и настройки безопасности пользователя |
Управление приватными ключами пользователя и ограничения ончейн-разрешений |
Например, пользователь некастодиального кошелька может получить так называемое «уведомление об обновлении безопасности кошелька» с просьбой перейти на указанный сайт и подключить кошелек. Само по себе подключение кошелька не обязательно приводит к потере активов. Однако если пользователь затем подпишет транзакцию, позволяющую переводить активы, или предоставит вредоносному контракту чрезмерные разрешения на использование токенов, может возникнуть реальный финансовый риск.
Владельцев аккаунтов на централизованных биржах могут обмануть сообщениями о «блокировке аккаунта» или «необычном выводе средств». Для Web3-кошельков мошеннические схемы часто строятся вокруг таких сценариев, как «получение аирдропа», «миграция активов» или «исправление разрешений».
Поэтому пользователям необходимо применять разные меры защиты в зависимости от способа хранения активов. Ни одна настройка безопасности не может охватить все сценарии криптоторговли.
Как создать многоуровневую систему защиты криптоаккаунтов от фишинга?
Эффективная система защиты от фишинга не должна опираться только на способность пользователей распознавать мошеннические сообщения. Вместо этого она должна снижать вероятность успешной атаки за счет нескольких уровней защиты.
Первый уровень — защита идентификационной информации. Пользователи могут использовать отдельный адрес электронной почты для важных криптоаккаунтов и не публиковать лишние контактные данные или сведения об активах в открытых социальных сетях. Отдельный адрес электронной почты не исключает риск утечки данных, но может помочь уменьшить степень связи информации между разными сервисами.
Второй уровень — защита аутентификации при входе. Для торговых аккаунтов следует использовать уникальные надежные пароли и отдавать приоритет поддерживаемым платформой Passkeys или аппаратным ключам безопасности. Если доступны только другие методы двухфакторной аутентификации, пользователям не следует полагаться исключительно на SMS-коды подтверждения.
Третий уровень — ограничения операций со средствами. На платформах, поддерживающих белые списки адресов вывода, задержки вывода или дополнительную проверку транзакций, пользователи могут включить эти функции в соответствии со своими потребностями. Даже если учетные данные для входа будут раскрыты, такие ограничения могут усложнить злоумышленникам перевод активов.
Четвертый уровень — управление устройствами и приложениями. Пользователям следует регулярно проверять устройства, с которых выполнялся вход в аккаунт, активные сессии, API Keys и авторизации сторонних приложений, а также своевременно удалять разрешения, которые больше не используются или источник которых невозможно подтвердить.
Пятый уровень — разделение ончейн-кошельков. Кошелек для повседневного взаимодействия можно использовать отдельно от кошелька с долгосрочными активами. Это позволяет не хранить крупные суммы в кошельке, который часто подключается к незнакомым DApps.
Пользователи, владеющие значительными объемами активов, также могут рассмотреть использование аппаратного кошелька для управления долгосрочными резервами и проверять данные транзакции, отображаемые на устройстве, перед подписанием. Цель этих мер — снизить риск единой точки отказа. Даже если злоумышленник получит часть персональной информации, он не должен легко получить полный контроль над входом в аккаунт, выводом средств или ончейн-операциями с активами.
Что делать после обнаружения утечки персональной информации или получения подозрительного сообщения?
Если вы обнаружили, что персональная информация могла быть раскрыта, сначала определите, какие именно данные были скомпрометированы, а не предполагайте сразу, что ваши активы находятся под угрозой. Если раскрыты только контактные данные, это обычно не означает, что скомпрометированы ваш пароль, приватные ключи или разрешения кошелька. На этом этапе следует повысить осторожность при получении незнакомых звонков, электронных писем и личных сообщений, а также проверить настройки безопасности важных аккаунтов.
Если вы ввели пароль на подозрительном сайте, немедленно измените пароль для соответствующего аккаунта с доверенного устройства через официальный способ доступа и проверьте активные сессии входа. Если этот же пароль использовался для других сервисов, примите меры по каждому из этих аккаунтов отдельно.
Если вы передали злоумышленнику динамический код подтверждения или обнаружили необычные входы, неизвестные устройства либо изменения настроек безопасности, немедленно используйте официальные функции безопасности платформы, чтобы ограничить активность аккаунта, и обратитесь в официальные каналы поддержки.
Если вы ранее предоставили неизвестному стороннему приложению доступ к электронной почте или другому аккаунту, отзовите соответствующую авторизацию. Одной смены пароля может быть недостаточно для прекращения некоторых уже предоставленных разрешений на доступ. Для некастодиальных кошельков подходящие действия зависят от конкретного риска:
-
Выполнено только подключение к подозрительному сайту: проверьте, были ли подписаны какие-либо сообщения или предоставлены разрешения. Не приравнивайте одно только подключение к краже активов.
-
Подписано подозрительное разрешение на использование токенов: проверьте и отзовите соответствующие разрешения в доверенной среде, одновременно оценив наличие других рисков.
-
Раскрыт приватный ключ или сид-фраза: считайте кошелек небезопасным. Создайте новый кошелек с доверенного устройства и при возможности как можно скорее переведите все активы, которые еще находятся под вашим контролем.
-
Активы уже были переведены несанкционированно: сохраните хеш транзакции, адреса, временные метки и соответствующую переписку, затем обратитесь на соответствующую платформу и в применимые правоохранительные органы или службы по борьбе с мошенничеством.
Если ончейн-перевод активов уже выполнен, отзыв разрешения на использование токенов, как правило, не позволяет автоматически вернуть уже переведенные средства. Поэтому после инцидента следует сосредоточиться на предотвращении дальнейших потерь, сохранении доказательств и защите от дополнительного мошенничества. Будьте особенно осторожны с так называемыми «экспертами по возврату активов». После инцидента безопасности злоумышленники могут вновь выдать себя за технических специалистов и запросить оплату или данные кошелька для повторного мошенничества.
Как криптоплатформы могут снизить риск целевого фишинга, вызванного утечками данных у третьих сторон?
Личная защита важна, однако криптоплатформы также должны снижать риски за счет управления данными, проверки личности и контроля необычных операций со средствами.
-
Платформам следует свести к минимуму объем необязательной идентификационной информации о пользователях, доступной сторонним сервисам. Для аналитических инструментов и систем операционной деятельности минимизация данных, контроль доступа и изоляция конфиденциальной информации могут сократить объем данных, потенциально затрагиваемых одним инцидентом безопасности у поставщика.
-
Платформам необходимо создать четкие механизмы уведомлений о безопасности. При возникновении реального инцидента безопасности пользователи должны иметь возможность подтвердить соответствующую информацию через официальное приложение или доверенную страницу, а не полностью полагаться на ссылки в электронных письмах или SMS.
-
При разработке защиты аккаунтов следует снижать зависимость от методов аутентификации, которые легко использовать в социальной инженерии. Для высокорисковых действий, таких как изменение настроек вывода, привязка нового устройства или перевод крупных сумм, платформы могут применять более строгую проверку личности и оценку рисков.
-
Платформам необходимо непрерывно отслеживать необычные входы, изменения устройств и операции со средствами. Даже если злоумышленники получат часть информации об аккаунте, обнаружение необычного поведения и ограничения операций со средствами могут помочь снизить реальные потери.
-
Платформам и сторонним поставщикам необходимо четко определять объем обработки данных, обязанности по безопасности и механизмы реагирования на инциденты. Безопасность поставщика не является отдельным от безопасности биржи вопросом. Это часть общей системы безопасности пользователей.
По мере подключения криптосервисов к большему числу внешних инструментов защита также должна выходить за пределы внутренних систем платформы и охватывать обработку данных третьими сторонами, коммуникацию с клиентами и полный процесс выполнения операций со средствами пользователей.
Заключение
Целевой фишинг — один из существенных рисков безопасности для криптоаккаунтов. По сравнению с обычным фишингом злоумышленники могут использовать раскрытые контактные данные и другую фоновую информацию для более убедительной выдачи себя за доверенных лиц. Из-за этого пользователям сложнее распознать мошенничество, основываясь только на содержании сообщения.
Однако раскрытие персональной информации не означает, что аккаунт уже захвачен, и не означает, что криптоактивы неизбежно будут похищены. Между раскрытием контактных данных и фактическими финансовыми потерями обычно остается несколько этапов, включая обман с подражанием личности, кражу учетных данных, вредоносную авторизацию или переводы активов.
Для аккаунтов централизованных бирж основное внимание следует уделять усилению аутентификации при входе, ограничению разрешений на вывод средств и проверке необычных уведомлений. Пользователям некастодиальных кошельков необходимо защищать приватные ключи и сид-фразы, проверять подписи транзакций и управлять разрешениями смарт-контрактов.
Одновременно безопасность сторонних поставщиков, защита связанных аккаунтов электронной почты и мониторинг платформой необычных транзакций также становятся важными элементами безопасности криптоаккаунта.
Ключ к предотвращению целевого фишинга заключается не в том, чтобы персональная информация никогда не раскрывалась. Необходимо создать несколько уровней защиты, чтобы даже при получении злоумышленниками части информации им было сложно получить контроль над аккаунтом и активами.
Часто задаваемые вопросы
Что такое целевой фишинг криптоаккаунтов?
Целевой фишинг — это вид мошенничества, при котором злоумышленники используют личность конкретного пользователя, его контактные данные или другую фоновую информацию, чтобы выдать себя за доверенную организацию и склонить пользователя к раскрытию конфиденциальной информации или выполнению опасных действий.
Может ли раскрытый адрес электронной почты привести к краже криптоактивов?
Сам по себе раскрытый адрес электронной почты обычно не приводит непосредственно к краже активов, но может повысить риск поддельных писем, мошенничества с восстановлением аккаунта и других целевых атак.
Почему пользователи могут пострадать, даже если биржа не была взломана?
Сторонние поставщики аналитики, поддержки клиентов или других услуг также могут обрабатывать часть информации о клиентах. Если у этих поставщиков происходит инцидент безопасности, пользователи могут столкнуться с дополнительными рисками фишинга и выдачи себя за других лиц.
Почему мошенник знает мое имя и используемую мной биржу?
Эта информация может быть получена из открытых источников, предыдущих утечек данных или сторонних сервисов. Знание персональной информации не подтверждает, что человек является законным сотрудником платформы.
Могу ли я стать жертвой фишинга после включения двухфакторной аутентификации?
Да. Злоумышленники могут обманом заставить пользователей отправить одноразовые коды подтверждения или использовать вредоносные авторизации сторонних приложений, чтобы получить другие разрешения аккаунта. Passkeys и аппаратные ключи безопасности обычно обеспечивают более надежную защиту от фишинга.
Что делать, если я получил SMS об необычном выводе средств с биржи?
Не переходите по ссылкам в SMS и не звоните по указанному в нем номеру. Проверьте статус аккаунта через официальное приложение или надежную точку доступа, которую вы сохранили самостоятельно.
Может ли служба поддержки криптоплатформы попросить предоставить сид-фразу?
Законная служба поддержки платформы не должна просить вас предоставить сид-фразу кошелька, приватный ключ или пароль. Она также не должна просить вас через незнакомое личное сообщение перевести активы на так называемый безопасный кошелек.
Всегда ли подключение к вредоносному DApp приводит к потере активов?
Нет. Одно только подключение кошелька обычно не предоставляет разрешение на перевод активов, но последующие подписи, подтверждения транзакций и разрешения на использование токенов могут создавать риски. Проверяйте детали конкретных выполняемых действий.
Что делать, если я ввел пароль на фишинговом сайте?
Немедленно измените пароль через официальный способ доступа, проверьте активные сессии и настройки безопасности, а также убедитесь в отсутствии необычных входов или операций со средствами. Если также затронут связанный аккаунт электронной почты, примите меры по нему одновременно.
Как снизить долгосрочные риски после утечки персональной информации?
Вы можете использовать отдельный адрес электронной почты, надежные пароли, устойчивые к фишингу методы аутентификации, белые списки адресов вывода и раздельное управление кошельками. Также следует регулярно проверять свои устройства, API Keys и разрешения сторонних приложений.