В 2026 году атаки с подменой криптовалютных адресов по-прежнему представляют значительный риск в сфере безопасности цифровых активов. В июне Microsoft сообщила о вредоносном ПО, способном выявлять и заменять несколько криптовалютных адресов кошельков. В том же месяце MetaMask представила функцию обнаружения отравления адресов, которая помогает пользователям выявлять подозрительные адреса получателей, очень похожие на адреса из предыдущих транзакций. Эти события показывают, что злоумышленники используют доверие пользователей к операциям копирования и вставки, а также длину адресов кошельков и сложность их ручной проверки, чтобы находить новые возможности для перенаправления активов.
Для пользователей, которые часто выводят активы с бирж, переводят их между сетями, используют протоколы DeFi или взаимодействуют с Web3-кошельками, точность адреса получателя напрямую определяет, куда в итоге поступят активы. Даже если сам кошелёк не был скомпрометирован, пользователь может понести убытки при заражении устройства вредоносным ПО или подмене страницы транзакции. Поэтому понимание различных видов атак с подменой адресов и привычка проверять адреса перед транзакциями являются важными составляющими управления безопасностью цифровых активов.
Основные моменты
-
Атаки с подменой адресов изменяют или маскируют адрес назначения транзакции, побуждая пользователей отправлять активы на кошелёк, контролируемый злоумышленником. Для этого не всегда требуется кража приватных ключей.
-
Перехват буфера обмена обычно осуществляется вредоносным ПО. После того как пользователь копирует адрес кошелька, вредоносная программа автоматически заменяет его заранее определённым злоумышленником адресом.
-
Подмена содержимого вредоносной веб-страницей может происходить на фишинговых сайтах, скомпрометированных веб-страницах или через вредоносные расширения браузера. В результате адрес, отображаемый на странице или включённый в запрос на транзакцию, отличается от ожидаемого пользователем адреса.
-
Отравление адресов главным образом использует похожие адреса кошельков и фальсифицированную историю транзакций, чтобы побудить пользователя скопировать неверный адрес. Его механизм отличается от прямого изменения содержимого буфера обмена.
-
Перед переводом активов проверьте полный адрес получателя через надёжный источник, а также сеть, тип актива и окончательные данные для подписания. Аппаратные кошельки могут предоставить дополнительный этап проверки, но не способны автоматически устранить все риски.
Что такое атаки с подменой адреса криптовалютного кошелька и почему они могут привести к потере активов?
Суть атаки с подменой адреса криптовалютного кошелька заключается в том, что пользователь использует неверный адрес получателя в ходе внешне обычного перевода. Адреса в блокчейне обычно представляют собой длинные строки из букв и цифр. Например, адреса в сети Ethereum обычно начинаются с 0x и содержат после него 40 шестнадцатеричных символов. Поскольку такие адреса сложно запомнить, большинство пользователей совершают переводы, копируя и вставляя адрес, сканируя QR-код или выбирая адрес из истории транзакций. Эти удобные действия также могут стать точками эксплуатации для злоумышленников.
В обычной ситуации пользователь копирует адрес получателя из надёжного источника, вставляет его на страницу перевода в кошельке или на бирже, подтверждает сеть, сумму и адрес, а затем отправляет транзакцию. Если злоумышленник способен подменить адрес во время его копирования, вставки, отображения на веб-странице или использования при создании транзакции, процесс может выглядеть для пользователя нормальным, хотя фактический получатель средств уже изменился. Блокчейн, как правило, не отменяет автоматически корректно подписанные и подтверждённые в сети переводы, если пользователь ввёл неверный адрес. Поэтому вернуть утраченные средства может быть сложно.
Опасность таких атак заключается в том, что злоумышленнику необязательно взламывать механизм консенсуса блокчейна или напрямую получать приватный ключ пользователя. Достаточно повлиять на адрес получателя, который пользователь видит или использует, чтобы перенаправить законную транзакцию на другой счёт. Поэтому безопасность адресов кошельков включает не только защиту приватных ключей, но и оценку надёжности устройства пользователя, браузерной среды, интерфейса транзакции и источников информации.
Как перехват буфера обмена подменяет адрес при его копировании?
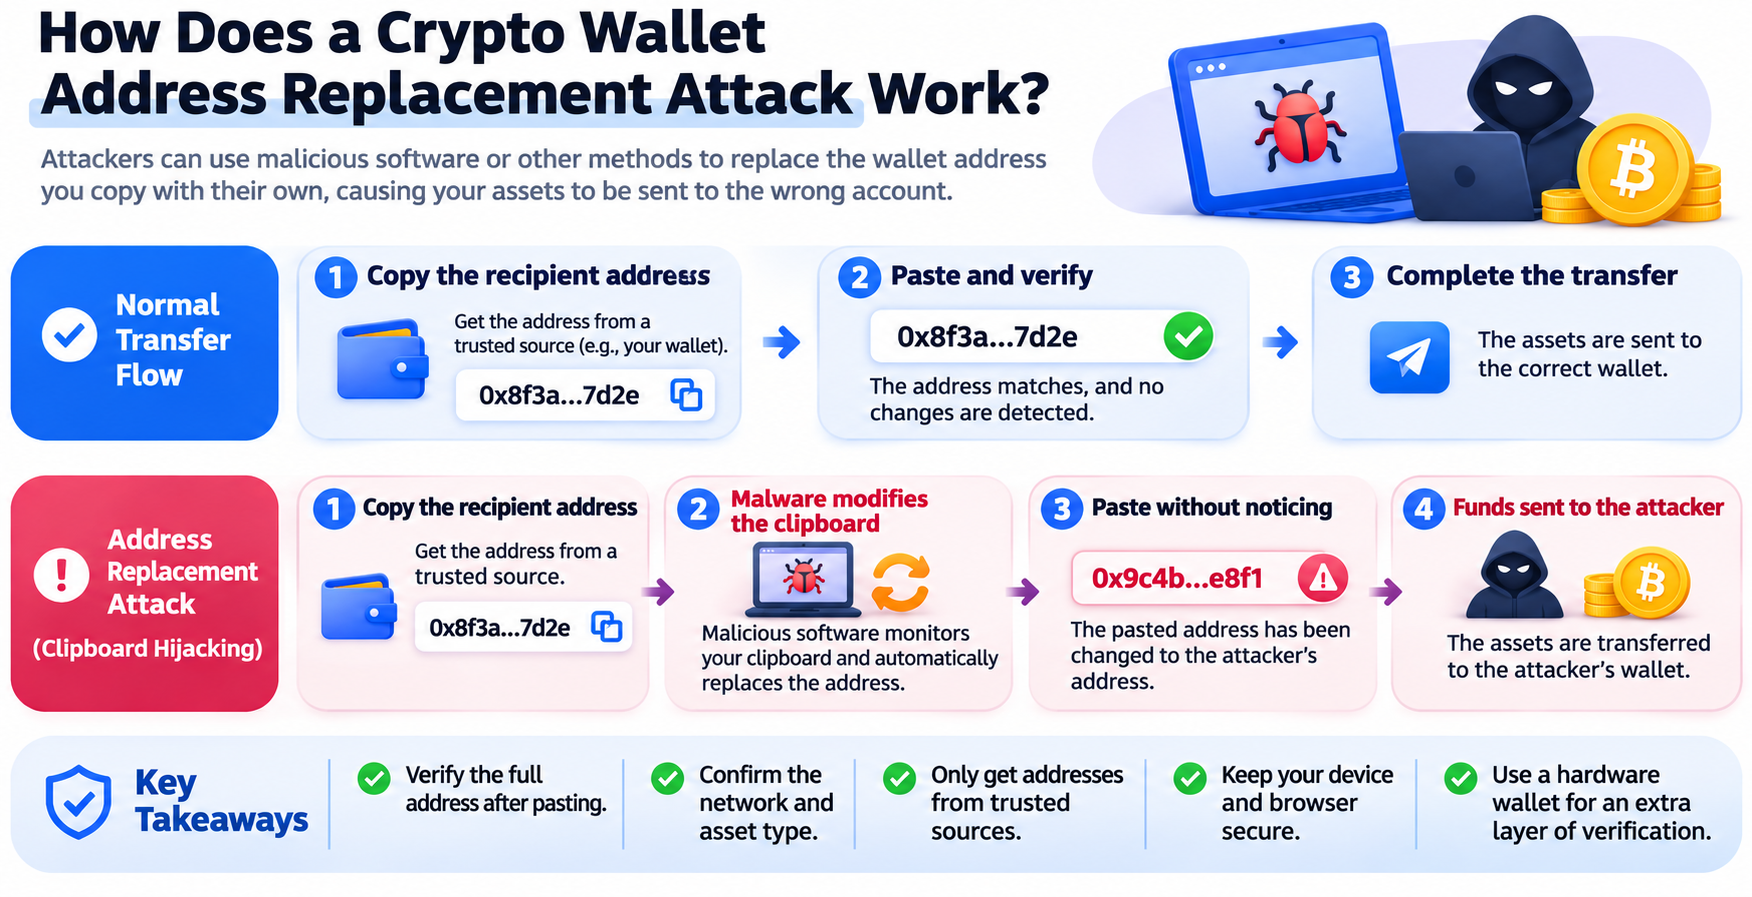
Перехват буфера обмена — распространённый вид атаки с подменой адресов. Злоумышленники обычно используют вредоносные установщики, поддельные обновления программного обеспечения, заражённые файлы и другие способы для установки вредоносного ПО на устройство пользователя. После запуска программа отслеживает системный буфер обмена. Когда она обнаруживает содержимое, соответствующее формату определённого криптовалютного адреса кошелька, она может заменить его адресом получателя, заранее выбранным злоумышленником.
Например, пользователь может планировать перевести USDT с биржи на свой кошелёк Ethereum и сначала скопировать правильный адрес получателя из кошелька. Однако, если компьютер заражён вредоносной программой для перехвата буфера обмена, его содержимое может быть автоматически заменено после копирования. Когда пользователь затем вставляет адрес на странице вывода средств, в поле ввода оказывается адрес злоумышленника. Если пользователь проверяет только начало адреса или не сверяет полный адрес повторно, он может обычным образом отправить транзакцию и перевести активы не на тот счёт.
Этот тип атаки часто трудно обнаружить. Вредоносное ПО может применять разные правила подмены для адресов Bitcoin, Ethereum, TRON и других сетей. Оно может даже использовать вредоносный адрес, отдельные символы которого похожи на символы исходного адреса, чтобы пользователь с меньшей вероятностью заметил аномалию. Некоторые вредоносные программы также способны похищать информацию, обеспечивать удалённое управление и закрепляться в системе. В таком случае подмена адреса становится одним из нескольких рисков после компрометации устройства.
В июне 2026 года вредоносное ПО Crypto Clipper, о котором сообщила Microsoft, продемонстрировало способность выявлять и заменять несколько криптовалютных адресов. Согласно связанным с ним анализам, такое ПО может выбирать цели для подмены на основе форматов адресов в разных блокчейнах и пытаться сохранять некоторые похожие символы. Это делает неверный адрес более похожим на тот, который пользователь изначально намеревался использовать. Это показывает, что подмена адреса — не просто ошибка при копировании и вставке. Она может быть результатом постоянного вмешательства вредоносного ПО на устройстве.
Как вредоносные веб-страницы и расширения браузера могут подменять адреса получателей в кошельке?
Помимо системного буфера обмена, веб-страницы и браузерная среда являются важными точками входа для атак с подменой адресов. При посещении DApp, торговых платформ и других криптовалютных сервисов пользователи обычно полагаются на адреса получателей, параметры транзакций или QR-коды, отображаемые на веб-страницах. Если сама веб-страница была скомпрометирована или пользователь посещает фишинговый сайт, имитирующий легитимную платформу, злоумышленник может показать на странице подконтрольный ему адрес и побудить пользователя перевести активы.
Например, поддельная страница пополнения может имитировать интерфейс легитимной торговой платформы и отображать похожее оформление, инструкции по пополнению и QR-код. Однако указанный адрес может фактически принадлежать злоумышленнику. Даже если пользователь правильно копирует адрес, показанный на странице, он всё равно может отправить активы злоумышленнику, поскольку неверная информация уже содержалась в источнике копирования. Это отличается от перехвата буфера обмена: при перехвате адрес изменяется после копирования, тогда как вредоносная веб-страница может изначально предоставить неправильный адрес.
Другой вариант — вредоносный контроль над расширением браузера или скриптом страницы. Некоторые расширения имеют разрешение на чтение и изменение содержимого веб-страниц. Если пользователь устанавливает вредоносное расширение, злоумышленник может подменять текст адресов, QR-коды или сведения о транзакциях на определённых страницах. В DApp, подключённых к кошелькам, содержимое, отображаемое на веб-странице, также может отличаться от параметров транзакции, фактически отправленных в кошелёк. В таких случаях необходимо проверять не только содержимое веб-страницы, но и адрес назначения, сумму актива и цель авторизации на экране подтверждения кошелька.
Однако не каждая аномалия на веб-странице является атакой с подменой адреса. Некоторые вредоносные DApp могут побуждать пользователей подписывать разрешения на использование токенов, подписи Permit или другие операции смарт-контрактов, связанные с переводом активов. Эти механизмы отличаются от прямого изменения адреса получателя. Поэтому проверки безопасности должны охватывать как адрес назначения обычных переводов, так и содержимое транзакций со смарт-контрактами. Пользователям не следует полагаться только на обнаружение изменений адреса для выявления всех рисков Web3.
Чем отравление адресов отличается от перехвата буфера обмена?
Отравление адресов — ещё один тип атаки, который легко спутать с подменой адресов. Как правило, он не требует контроля над устройством пользователя или изменения буфера обмена. Вместо этого он использует публичные записи транзакций в блокчейне и похожие адреса, чтобы побудить пользователя самостоятельно скопировать неверный адрес при последующем переводе. Злоумышленник может отслеживать историю транзакций кошелька, создать новый адрес с символами, похожими на символы часто используемого адреса получателя, а затем добавить этот адрес в историю транзакций целевого пользователя через небольшой перевод или другую активность в блокчейне.
Поскольку интерфейсы кошельков часто сокращают адреса, отображая лишь несколько начальных и конечных символов, пользователь при просмотре истории транзакций может ошибочно принять адрес злоумышленника за адрес получателя, использованный ранее. Если пользователь напрямую скопирует адрес из записи о транзакции и применит его для следующего перевода, средства могут быть отправлены злоумышленнику. При этом буфер обмена мог ни разу не подвергаться вредоносному изменению. Проблема заключается в том, что пользователь выбрал ненадёжный источник адреса.
| Сравнение |
Перехват буфера обмена |
Подмена вредоносной веб-страницей |
Отравление адресов |
| Основная точка входа атаки |
Буфер обмена устройства |
Веб-страницы, скрипты или расширения браузера |
История транзакций в блокчейне |
| Распространённый метод атаки |
Автоматическая замена скопированного содержимого |
Отображение или отправка неверного адреса |
Добавление похожего адреса в историю транзакций |
| Требуется ли заражение устройства? |
Обычно требуется вредоносное ПО |
Необязательно |
Обычно нет |
| Основной этап риска |
Между копированием и вставкой |
При получении адреса или подтверждении транзакции |
При выборе адреса из истории транзакций |
| Основной способ предотвращения |
Проверять вставленное содержимое и сканировать устройство на вредоносное ПО |
Проверять веб-сайт и данные для подписания в кошельке |
Не доверять историческим адресам напрямую |
В июне 2026 года MetaMask представила функцию обнаружения отравления адресов. Она сравнивает адрес назначения, на который пользователь готовится отправить активы, с адресами в истории транзакций, выявляет некоторые очень похожие, но не идентичные адреса и выдаёт предупреждение перед отправкой транзакции. Такая функция может помочь пользователям выявлять отдельные формы отравления адресов, но не означает, что все атаки с похожими адресами можно обнаружить автоматически.
С точки зрения предотвращения эти три вида атак используют разные технические методы, но все они эксплуатируют доверие пользователей к адресной информации. Перехват буфера обмена делает ненадёжным скопированное содержимое, вредоносные веб-страницы делают ненадёжным источник адреса, а отравление адресов делает ненадёжными адреса в истории транзакций. Поэтому пользователю действительно важно проверять не то, кажется ли адрес знакомым, а то, точно ли он совпадает с адресом получателя, подтверждённым через надёжный канал.
Как определить, был ли адрес кошелька подменён злоумышленником?
Проверять атаки с подменой адресов можно на трёх этапах: при получении адреса, после копирования и при подтверждении транзакции.
-
Убедитесь, что адрес получателя получен из надёжного источника. Например, при переводе активов на собственный кошелёк получайте адрес непосредственно на странице получения соответствующего аккаунта кошелька. При пополнении торговой платформы открывайте страницу пополнения через надёжную точку входа и проверяйте выбранные актив и сеть. Для адресов третьих лиц по возможности подтверждайте адрес с получателем через независимый канал, а не используйте напрямую адрес из истории чата, результатов поиска или незнакомой веб-страницы.
-
Проверьте, меняется ли вставленное содержимое после копирования адреса. Если адрес, скопированный из надёжного кошелька, отличается от содержимого, вставленного в обычный текстовый редактор, возможна проблема с буфером обмена. Однако такая проверка позволяет обнаружить лишь некоторые постоянные механизмы подмены и не доказывает полную безопасность устройства. Некоторые вредоносные программы могут выполнять замену только на определённых сайтах, в приложениях или полях ввода. Поэтому неизменность адреса в обычном текстовом редакторе не исключает целенаправленную атаку.
-
Повторно проверьте фактический адрес назначения перед отправкой транзакции через кошелёк или торговую платформу. Для переводов на крупные суммы подтверждайте полный адрес через независимый надёжный канал, а не проверяйте только первые и последние четыре символа. Атаки с похожими адресами специально используют привычку проверять лишь начало и конец адреса, поэтому символы в середине не менее важны. Если вы используете аппаратный кошелёк, ориентируйтесь на сведения о транзакции, отображаемые на доверенном экране устройства, а не только на веб-страницу на компьютере или телефоне.
Если вы обнаружили, что адрес отличается до и после копирования, QR-код содержит адрес, отличный от текста на странице, или на экране подтверждения кошелька отображается незнакомый адрес получателя, немедленно остановите транзакцию и проверьте устройство и веб-среду. Не используйте устройство с явными признаками компрометации для обработки крупных переводов активов.
Почему проверки только начала и конца адреса кошелька недостаточно?
Многие кошельки и блокчейн-обозреватели сокращают длинные адреса для удобства чтения, отображая только несколько символов в начале и в конце. В результате у пользователей может сформироваться привычка считать адрес получателя правильным, если совпадают его начало и конец. Хотя этот метод позволяет выявить некоторые обычные ошибки ввода, он не может надёжно обнаруживать преднамеренно созданные атаки с похожими адресами.
Злоумышленники могут создавать адреса кошельков с определёнными комбинациями символов, чтобы они были похожи на настоящий адрес в начале или конце. При отравлении адресов такая схожесть помогает вредоносным адресам смешиваться с адресами в истории транзакций. При атаках с перехватом буфера обмена злоумышленники также могут выбирать адрес для подмены, некоторые символы которого похожи на символы настоящего адреса, чтобы пользователь с меньшей вероятностью заметил аномалию.
Поэтому при проверке адресов кошельков следует использовать более строгие методы, соответствующие риску транзакции. Для часто используемых адресов, уже подтверждённых через надёжные каналы, используйте поддерживаемые кошельком или торговой платформой функции, например адресную книгу или белый список. Это снизит необходимость постоянно копировать адреса из истории транзакций. Для нового адреса или перевода на крупную сумму подтверждайте полный адрес через независимый канал и проверяйте тип сети, а также необходимую дополнительную информацию, например Memo или Tag.
Учтите, что даже при полностью правильном адресе выбор неверной сети, контракта актива или дополнительного тега может помешать корректному поступлению активов. Поэтому проверка адреса — лишь одна часть безопасности перевода. Её необходимо сочетать с проверкой сети и информации об активе.
Как управление безопасностью устройства может снизить риск подмены адресов?
Атаки с подменой адресов часто тесно связаны с безопасностью конечных устройств, поэтому меры защиты не должны ограничиваться страницей перевода. Устанавливайте кошельки, браузеры и связанное программное обеспечение через надёжные каналы, а также своевременно обновляйте операционную систему, браузер и средства защиты. Соблюдайте осторожность с установочными пакетами из неизвестных источников, взломанным ПО, расширениями браузера и так называемыми торговыми инструментами. Такие программы могут получать разрешения на чтение буфера обмена, изменение веб-страниц или доступ к локальным файлам.
Особое внимание следует уделять разрешениям расширений браузера. Некоторые расширения могут читать и изменять посещаемые пользователем веб-страницы. Хотя такие разрешения могут поддерживать легитимные функции, вредоносное расширение или скомпрометированная цепочка поставки программного обеспечения также могут повлиять на страницы транзакций кошелька. Регулярно проверяйте список расширений, удаляйте плагины, которыми больше не пользуетесь или которые получены из неизвестных источников, и не устанавливайте большое количество ненужных расширений в браузере, используемом для управления активами высокой стоимости.
Пользователям, владеющим значительными объёмами цифровых активов, стоит разделять повседневный веб-сёрфинг, тестирование программного обеспечения и подписание операций с активами. Аппаратные кошельки могут хранить приватные ключи на выделенном устройстве и предоставлять дополнительный этап проверки транзакций через экран устройства, но они не могут автоматически определить, принадлежит ли адрес получателя настоящему получателю. Если вы подтвердите неверный адрес на аппаратном устройстве, транзакция всё равно может быть выполнена.
Поэтому более эффективный подход к управлению безопасностью состоит в одновременной защите среды устройства, источников адресов и процесса окончательного подписания. Только когда пользователи могут самостоятельно проверять фактические детали транзакции, они способны снизить влияние вредоносных веб-страниц и заражений устройства на переводы активов.
Что делать, если вы обнаружили подмену адреса кошелька?
Если вы обнаружили, что адрес был заменён до отправки транзакции, немедленно прекратите текущую операцию. Не продолжайте использовать подозрительный адрес и не пытайтесь многократно отправить активы через ту же страницу. Затем снова получите правильный адрес получателя с надёжного устройства или через независимый канал и проверьте исходное устройство на наличие необычного ПО, расширений браузера или другой подозрительной активности. Если вы подозреваете, что устройство контролируется вредоносным ПО, просканируйте его с помощью надёжного средства защиты и рассмотрите возможность приостановить операции с чувствительными активами до очистки или переустановки устройства.
Если вы уже отправили активы на неверный адрес, сначала проверьте через блокчейн-обозреватель статус транзакции, хеш транзакции, адрес назначения и сумму перевода. Подтверждённые в блокчейне переводы, как правило, нельзя отменить напрямую. Сохраните записи о транзакции, сведения о подозрительных веб-страницах и программном обеспечении, а также связанную переписку, и незамедлительно обратитесь в службу поддержки использованной платформы или в местные правоохранительные органы. Если средства поступили на регулируемую платформу, соответствующая организация может содействовать расследованию в соответствии с применимым законодательством и внутренними правилами, однако возврат активов не гарантируется.
Кроме того, обнаружение подмены адреса может указывать на более широкие риски безопасности устройства. Если вредоносное ПО способно похищать информацию, оно также могло затронуть другие аккаунты, сессии браузера или локальные файлы. Поэтому последующие меры могут включать обновление учётных данных для важных аккаунтов с надёжного устройства, проверку необычных входов и записей о транзакциях, а также оценку необходимости переноса активов кошелька. Если вы подозреваете, что ваш приватный ключ или seed-фраза были раскрыты, в первую очередь создайте новый кошелёк на безопасном устройстве и перенесите активы после подтверждения нового адреса.
Важно отличать это от простого получения транзакции с отравлением адреса. Получение такой транзакции не означает, что приватный ключ кошелька был раскрыт. Злоумышленники могут отправлять записи о транзакциях на публичные адреса, поэтому незнакомый небольшой перевод не следует сразу считать доказательством компрометации кошелька. Важнее не копировать подозрительный адрес и проверить, не происходили ли несанкционированные переводы активов.
Как проверить безопасность переводов в сценариях Web3, таких как Gate Wallet?
В сценариях с Web3-кошельками, такими как Gate Wallet, пользователи могут получать активы, переводить их в блокчейне, обменивать токены и взаимодействовать с DApp. Ключевые проверки безопасности различаются в зависимости от операции. При обычных переводах активов необходимо прежде всего подтвердить адрес назначения, тип актива, сеть и сумму. Операции со смарт-контрактами также требуют внимания к цели авторизации, параметрам транзакции и деталям подписания. Независимо от используемого кошелька адресная информация должна поступать из надёжного канала и проверяться перед окончательным подтверждением.
Например, если вы планируете вывести USDT с торговой платформы в Gate Wallet, сначала выберите в кошельке правильные сеть и актив, затем получите соответствующий адрес получателя. После этого перейдите на торговую платформу и введите сведения для вывода. Вставив адрес, убедитесь, что он точно совпадает с полным адресом, отображаемым в кошельке, и подтвердите, что сеть вывода совпадает с сетью получения. Если вставленное содержимое изменилось или адрес получателя, отображаемый на странице, отличается от исходной информации, немедленно прекратите операцию и выясните причину.
При подключении Gate Wallet к DApp также обращайте внимание на разницу между содержимым, отображаемым на веб-странице, и запросом на подписание в кошельке. Некоторые транзакции могут включать разрешения на использование токенов, вызовы контрактов или обмен активов. Целевой контракт, сумма разрешения и фактические детали исполнения, отображаемые на экране подтверждения кошелька, могут быть важнее текста на кнопке веб-страницы. Оценивайте транзакцию по фактическим данным, отображаемым в кошельке. Не продолжайте подтверждать авторизацию или необычный запрос на подписание только потому, что веб-страница сообщает об успешном выполнении операции или о скором поступлении вознаграждения.
Предупреждения о рисках, предоставляемые кошельками или платформами, могут служить дополнительной информацией, но не заменяют независимую проверку. Адресные книги, предупреждения безопасности, симуляции транзакций и функции обнаружения рисков могут различаться в разных продуктах. Подробные сведения смотрите на соответствующей странице. Для часто используемых адресов получателей создайте единый процесс управления адресами после самостоятельной проверки. Это поможет снизить риск копирования адреса из истории чата или транзакций при каждом переводе.
Итоги
Атаки с подменой адресов криптовалютных кошельков используют высокую зависимость от адресов получателей при переводах цифровых активов. Злоумышленники могут напрямую изменять скопированное содержимое через перехват буфера обмена или использовать вредоносные веб-страницы, расширения браузера либо отравление адресов, чтобы пользователь незаметно использовал неверный адрес. Для таких атак необязательно компрометировать сеть блокчейна или похищать приватные ключи, но они могут привести к тому, что корректно подписанная транзакция отправит активы на счёт, контролируемый злоумышленником.
По мере того как криптовалютные кошельки и Web3-приложения охватывают всё больше сценариев использования, проверка адресов становится важной частью безопасности цифровых активов. Пользователям необходимо защищать не только seed-фразы и приватные ключи, но и среду устройства, источники веб-страниц и сведения для подтверждения транзакций. В частности, не следует определять получателя, проверяя только начало и конец адреса.
Для повседневных переводов получение адреса через надёжный канал, независимая проверка полной информации, проверка сети и параметров транзакции, а также немедленная остановка операции при обнаружении аномалии могут помочь снизить риск убытков из-за атак с подменой адресов. Действительно надёжная безопасность транзакций зависит не только от способности кошелька защищать приватные ключи, но и от способности пользователя подтвердить, что авторизуемая транзакция соответствует его первоначальному намерению.
Часто задаваемые вопросы
Что такое атака с подменой адреса криптовалютного кошелька?
Атака с подменой адреса криптовалютного кошелька происходит, когда злоумышленник использует вредоносное ПО, подмену веб-страницы, обман с похожими адресами или другие методы, чтобы пользователь использовал неверный адрес получателя при переводе и отправил активы на счёт, контролируемый злоумышленником.
Может ли перехват буфера обмена украсть приватный ключ кошелька?
Перехват буфера обмена главным образом нацелен на скопированное и вставленное содержимое и не обязательно связан с кражей приватного ключа. Однако некоторые вредоносные программы также могут похищать информацию. Поэтому после обнаружения аномалии адреса пользователям следует провести комплексную проверку безопасности устройства.
Чем отравление адресов отличается от перехвата буфера обмена?
При отравлении адресов обычно используются похожие адреса и фальсифицированная история транзакций, чтобы побудить пользователя скопировать неверный адрес. При перехвате буфера обмена вредоносное ПО обычно напрямую заменяет скопированное пользователем содержимое. Оба вида атак могут привести к отправке активов не на тот счёт, но точки их входа различаются.
Может ли аппаратный кошелёк предотвратить атаки с подменой адресов?
Аппаратный кошелёк может предоставить независимый интерфейс подтверждения транзакций и помочь пользователю обнаружить некоторые случаи подмены адреса. Однако он не способен автоматически проверить настоящую личность получателя. Если вы подтвердите неверный адрес, активы всё равно могут быть отправлены на счёт злоумышленника.
Можно ли вернуть криптовалюту, отправленную на неверный адрес?
Подтверждённые в блокчейне переводы, как правило, нельзя отменить напрямую. Вы можете сохранить записи о транзакции и обратиться на соответствующую платформу или в правоохранительные органы, однако возможность возврата активов зависит от движения средств и конкретных обстоятельств расследования. Возврат не гарантируется.
Как предотвратить вредоносную подмену скопированного адреса кошелька?
Используйте надёжное устройство и программное обеспечение, получайте адреса получателей из надёжных источников и проверяйте полное содержимое после вставки. Для важных переводов подтверждайте адрес через независимый канал и не копируйте напрямую незнакомые адреса из истории транзакций.







