Аппаратный кошелек (Hardware Wallet) — это физическое устройство, специально предназначенное для защиты приватных ключей криптоактивов. Обычно оно использует такие механизмы, как безопасные чипы, изолированное хранение ключей и подтверждение транзакций на устройстве, чтобы снизить риск прямого раскрытия приватных ключей в сетевых устройствах. Аппаратные кошельки, такие как Ledger и Trezor, стали популярными инструментами для самоуправления среди долгосрочных держателей криптоактивов, однако аппаратный кошелек не является полностью защищенной средой для хранения.
С ростом цен на криптоактивы и эволюцией методов атак, риски безопасности аппаратных кошельков больше не ограничиваются потерей устройства или утечкой мнемонической фразы. Атаки на цепочку поставок, вредоносные прошивки, фишинговые сайты, авторизация смарт-контрактов и физические атаки могут повлиять на безопасность активов пользователей. Недавние обсуждения безопасности устройств Ledger также привлекли внимание рынка к цепочке поставок аппаратных кошельков и механизмам защиты приватных ключей.
В этой статье будет систематически рассмотрено 7 основных рисков безопасности, с которыми столкнутся аппаратные кошельки в 2026 году, проанализированы принципы и потенциальные последствия различных методов атак, а также представлены соответствующие меры предосторожности, чтобы помочь пользователям создать более полную систему управления безопасностью криптоактивов.
Основные моменты
-
Аппаратные кошельки снижают риск удаленных атак, храня приватные ключи в оффлайне, но это не означает, что активы могут быть абсолютно защищены.
-
Атаки на цепочку поставок могут происходить на этапах производства, транспортировки, продажи и доставки устройства, поэтому важны как каналы покупки, так и процесс инициализации устройства.
-
Утечка мнемонической фразы является одним из важных рисков для пользователей аппаратных кошельков. Даже если само устройство не было взломано, злоумышленник может восстановить кошелек с помощью мнемонической фразы.
-
Вредоносные подписи транзакций и атаки с использованием слепых подписей могут обойти традиционное восприятие безопасности холодного кошелька, позволяя активам быть перемещенными после авторизации пользователя.
-
Регулярное обновление официальной прошивки, проверка информации о транзакциях, надлежащее резервное копирование мнемонической фразы и использование механизма мультиподписей могут снизить различные типы рисков безопасности.
Риск 1: Атака на цепочку поставок — аппаратный кошелек может быть изменен до доставки
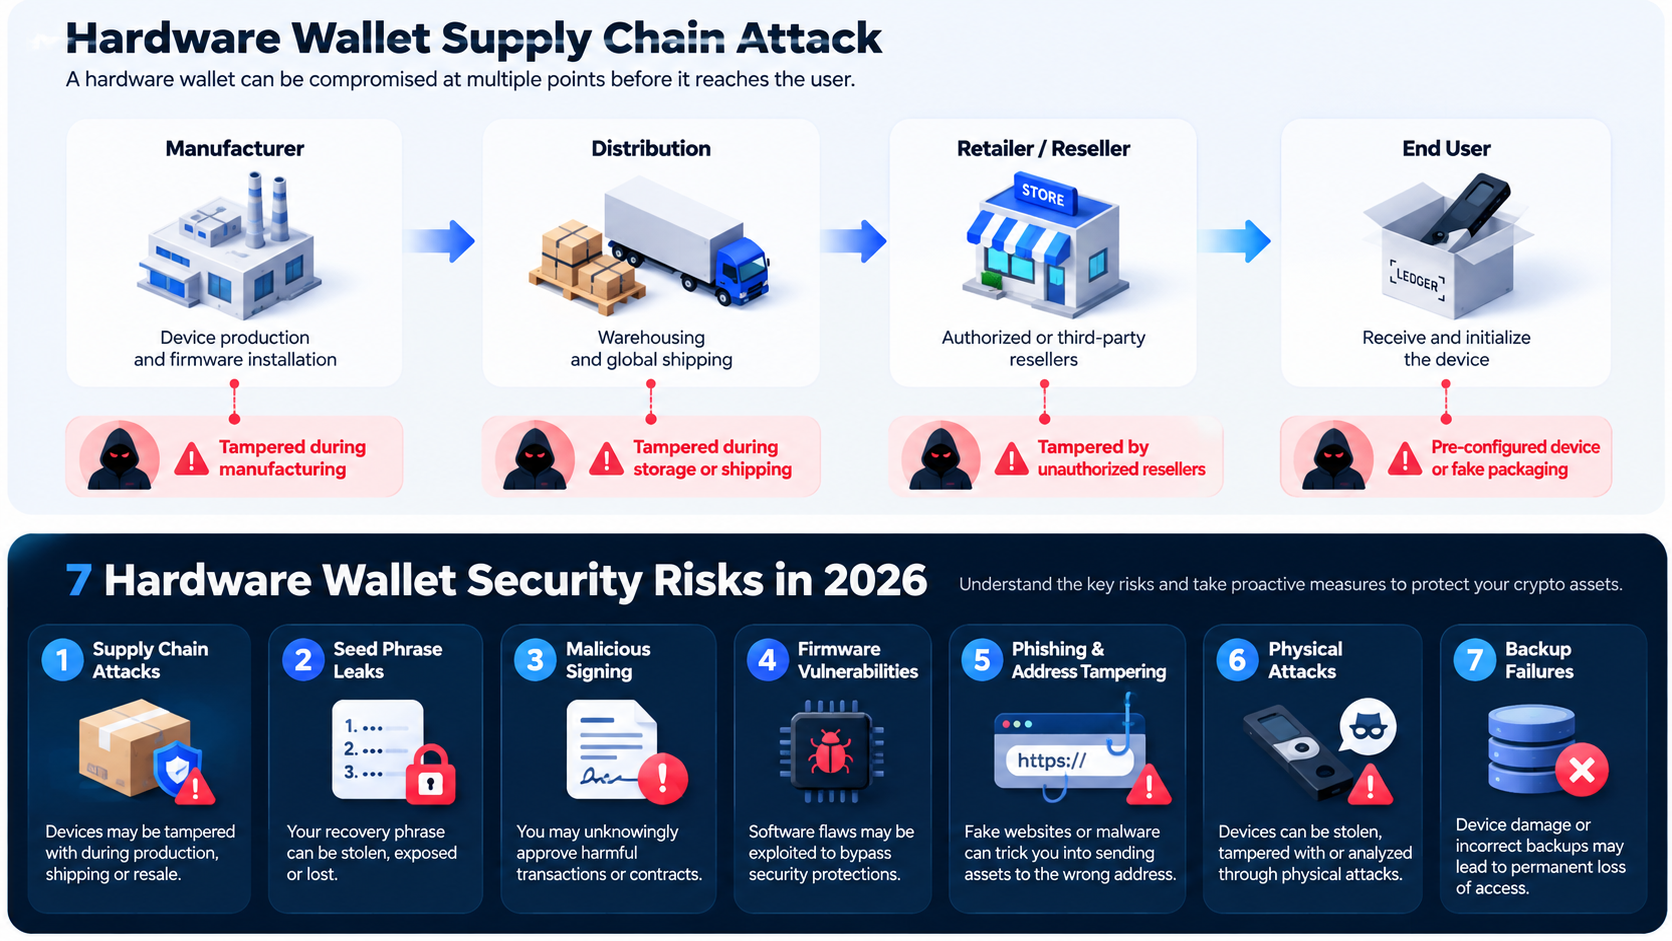
Атака на цепочку поставок (Supply Chain Attack) — это когда злоумышленник в процессе производства, хранения, транспортировки, продажи или доставки продукта вносит вредоносные изменения в устройство, программное обеспечение или связанные компоненты, что может повлиять на безопасность конечного пользователя. Для аппаратных кошельков такие атаки особенно важны, поскольку пользователи обычно предполагают, что новое устройство находится в доверительном состоянии.
Злоумышленники могут получить контроль над активами, подделывая аппаратные кошельки, заранее настраивая мнемонические фразы, заменяя внутренние компоненты устройства или побуждая пользователей устанавливать вредоносное программное обеспечение для управления. Например, 9 октября 2026 года Ledger сообщил, что проводит расследование по поводу потерь активов, о которых сообщили пользователи, купившие устройства через юго-восточноазиатского дистрибьютора CryptoBilis. Исследователи на блокчейне оценили предполагаемые потери в более чем 86 миллионов долларов, но конкретный масштаб потерь и причины атаки еще не были окончательно подтверждены.
Эти события показывают, что безопасность аппаратных кошельков зависит не только от безопасных чипов и криптографических алгоритмов, но и от целостности цепочки поставок устройства от производства до доставки. Даже если устройство имеет официальные механизмы сертификации, это не означает, что все физические изменения могут быть обнаружены. Официальное объяснение Ledger гласит, что их Genuine Check может проверить подлинность безопасного чипа, но не может выявить все дополнительные аппаратные вмешательства, которые сохраняют оригинальный безопасный чип.
Методы предотвращения:
-
Приобретайте аппаратные кошельки в первую очередь через официальные веб-сайты брендов или проверенные авторизованные каналы, избегая покупки подержанных устройств с неизвестным источником.
-
После получения устройства проверьте упаковку, аксессуары и состояние инициализации. Если вы обнаружите предустановленный PIN-код или мнемоническую фразу, немедленно прекратите использование.
-
Используйте официальное приложение для проверки подлинности устройства, но не рассматривайте успешную сертификацию как гарантию отсутствия рисков вмешательства.
-
Если источник устройства вызывает серьезные сомнения, прекратите его использование и рассмотрите возможность генерации новой мнемонической фразы с помощью надежного нового устройства для переноса активов.
Риск 2: Утечка мнемонической фразы — оффлайн-хранение приватных ключей не может предотвратить кражу активов
Мнемоническая фраза (Seed Phrase) — это важный атрибут для восстановления приватных ключей крипто-кошелька, обычно состоящий из 12, 20 или 24 слов, в зависимости от стандартов резервного копирования, используемых кошельком. Хотя аппаратные кошельки могут изолировать приватные ключи от сетевых устройств, если мнемоническая фраза попадает к третьим лицам, злоумышленники обычно могут восстановить соответствующий аккаунт и переместить активы, не имея доступа к оригинальному аппаратному устройству.
Распространенные способы утечки мнемонической фразы включают сохранение фотографий, облачное резервирование, сбор данных на вредоносных сайтах и социальную инженерию, выдающую себя за официальную службу поддержки. Например, злоумышленники могут отправить пользователям ложные уведомления о безопасности по электронной почте или в социальных сетях, требуя ввести мнемоническую фразу для завершения так называемой проверки устройства. Как только пользователь отправляет мнемоническую фразу, злоумышленник может получить контроль над кошельком.
Кроме того, потеря мнемонической фразы также может привести к невозможности восстановления активов. Аппаратные кошельки не хранят активы пользователей на блокчейне, а управляют ключами, необходимыми для доступа к активам. Поэтому, если устройство повреждено, а резервная копия мнемонической фразы также потеряна, пользователь может навсегда потерять доступ к соответствующим активам. Официальное заявление Ledger также подчеркивает, что резервное копирование мнемонической фразы имеет такое же значение, как и безопасность аппаратного устройства.
Методы предотвращения:
-
Не фотографируйте, не делайте скриншоты и не сохраняйте мнемоническую фразу в облачных хранилищах, электронных письмах и обычных приложениях для заметок.
-
Используйте бумажные или металлические инструменты для резервного копирования в оффлайне и храните резервные копии в безопасном месте.
-
Не предоставляйте мнемоническую фразу третьим лицам, которые представляются официальной службой поддержки, технической поддержкой или аудиторами безопасности.
-
Регулярно проверяйте, что резервные копии полные и читаемые, и учитывайте разумные планы резервного копирования в разных местах в зависимости от объема активов.
Риск 3: Вредоносные подписи и авторизация смарт-контрактов — аппаратный кошелек также может разрешить перемещение активов
Вредоносная подпись — это когда злоумышленник побуждает пользователя одобрить транзакцию или операцию смарт-контракта с опасными правами, получая возможность перемещения активов. В отличие от прямого кражи приватных ключей, такие атаки обычно используют ошибочное восприятие пользователем содержания транзакции. Даже если приватные ключи всегда хранятся внутри аппаратного кошелька, активы все равно могут быть потеряны.
В сценариях DeFi, NFT и транзакций на блокчейне пользователи часто должны подписывать сложные транзакции смарт-контрактов с помощью кошелька. Некоторые аппаратные кошельки не могут полностью отобразить фактическое значение транзакции, показывая только шестнадцатеричные данные или трудные для понимания подписи. Эта операция, при которой невозможно полностью проверить содержание транзакции, называется слепой подписью (Blind Signing). Если пользователь подтверждает транзакцию, не понимая объема авторизации, он может одобрить доступ к активам вредоносного контракта.
Например, пользователь посещает сайт, замаскированный под страницу получения аирдропа, и после подключения аппаратного кошелька получает запрос на подпись транзакции. Страница может утверждать, что подпись нужна только для проверки личности, но фактический запрос может включать авторизацию токенов или другие опасные операции. Как только пользователь подтверждает на устройстве, злоумышленник может использовать полученные права для перемещения активов. Это показывает, что аппаратный кошелек может защитить приватные ключи, но не может автоматически определить, безопасны ли все операции смарт-контрактов.
Методы предотвращения:
-
По возможности используйте кошельки и приложения, поддерживающие четкие подписи (Clear Signing), и в первую очередь проверяйте содержание транзакции на экране устройства.
-
Будьте осторожны с незнакомыми смарт-контрактами, особенно обращая внимание на авторизацию токенов без лимита.
-
Регулярно проверяйте и отменяйте ненужные права с помощью надежных инструментов управления авторизацией на блокчейне.
-
Разделяйте управление кошельками для долгосрочного хранения активов и для частого участия в DeFi, аирдропах и NFT.
Риск 4: Уязвимости прошивки и вредоносное ПО — безопасность устройства зависит от постоянного обслуживания
Прошивка (Firmware) — это базовое программное обеспечение, работающее внутри аппаратного кошелька, отвечающее за инициализацию устройства, управление ключами, подпись транзакций и безопасность. Хотя аппаратные кошельки обычно используют безопасные чипы, проверку подписей и изолированную архитектуру, прошивка все еще может содержать программные ошибки, уязвимости реализации или проблемы совместимости.
Злоумышленники могут попытаться использовать уязвимости прошивки, чтобы обойти некоторые ограничения безопасности, или побуждать пользователей устанавливать неофициальное программное обеспечение, подделывая уведомления об обновлении. Модели безопасности прошивки различаются для разных аппаратных кошельков. Например, официальное объяснение Trezor гласит, что их устройства помогают пользователям распознавать несанкционированные прошивки с помощью проверки подписей и связанных механизмов предупреждения. Конкретные возможности защиты также зависят от модели устройства и аппаратной архитектуры.
Важно отметить, что обновление прошивки само по себе также требует осторожного подхода. Если пользователь получает программное обеспечение для управления через поисковую рекламу, незнакомые электронные письма или сторонние сайты для загрузки, он может установить вредоносную программу, замаскированную под официальные инструменты. Поэтому безопасные обновления требуют не только своевременного исправления известных уязвимостей, но и обеспечения надежности источника обновлений.
Методы предотвращения:
-
Получайте обновления прошивки только через официальные веб-сайты брендов и официальные приложения.
-
Следите за безопасными объявлениями от производителей и своевременно устанавливайте проверенные важные обновления безопасности.
-
При получении необычных предупреждений о прошивке, неудачной проверке подписей или неожиданных уведомлениях о инициализации прекратите операции.
-
Перед обновлением убедитесь, что резервная копия мнемонической фразы полная, но не вводите мнемоническую фразу на компьютере или веб-сайте для завершения обновления.
Риск 5: Фишинговые атаки и подмена адресов — пользователи могут отправить активы злоумышленникам
Фишинговая атака (Phishing Attack) — это долгосренная угроза безопасности для пользователей крипто-кошельков. Злоумышленники могут подделывать официальные веб-сайты кошельков, выдавать себя за службу поддержки, отправлять вредоносные электронные письма или создавать поддельные приложения, чтобы побудить пользователей раскрыть конфиденциальную информацию или одобрить опасные транзакции.
Другой распространенный риск — подмена адресов. Злоумышленники могут использовать вредоносное программное обеспечение для замены адреса получения, который пользователь скопировал в буфер обмена, так что активы, которые должны были быть отправлены на биржу или физическому лицу, поступают на адрес, контролируемый злоумышленником. Поскольку транзакции на блокчейне обычно нельзя отменить, пользователи могут столкнуться с трудностями в возврате средств после подтверждения транзакции.
Аппаратные кошельки могут снизить вероятность потерь от таких атак, но при условии, что пользователи внимательно проверяют информацию о транзакциях на экране устройства. Если пользователь просто смотрит адрес на компьютере или мобильном телефоне и игнорирует фактическую цель подписи, отображаемую на аппаратном устройстве, он все равно может понести убытки. Официальные рекомендации по безопасности Trezor также подчеркивают, что следует подтверждать адрес получения на экране аппаратного устройства, а не полностью полагаться на информацию, отображаемую на подключенном компьютере.
Методы предотвращения:
-
Заходите на платформу управления кошельком только через официальные каналы, избегая нажатия на ссылки для входа или обновления в незнакомых электронных письмах.
-
Перед переводом проверьте полный адрес получения, сеть и сумму на экране устройства аппаратного кошелька.
-
Перед крупными переводами сначала проведите тестовый перевод на небольшую сумму, но для официального перевода все равно необходимо повторно проверить адрес.
-
Будьте осторожны с уведомлениями, которые утверждают, что необходимо немедленно подтвердить кошелек, восстановить активы или снять ограничения безопасности.
Риск 6: Физические атаки и потеря устройства — безопасный чип не является абсолютной защитой
Физическая атака — это когда злоумышленник, имея доступ к аппаратному кошельку, пытается получить конфиденциальную информацию, разбирая устройство, анализируя чип, используя атаки по боковым каналам или другие технические средства. В отличие от удаленных сетевых атак, физические атаки обычно требуют, чтобы злоумышленник получил само устройство и обладал определенными техническими навыками и условиями.
Разные аппаратные кошельки имеют заметные различия в дизайне физической безопасности. Некоторые продукты используют безопасные чипы (Secure Element), чтобы повысить устойчивость к извлечению ключей и физическим вмешательствам, в то время как другие продукты снижают риски с помощью открытого дизайна, проверки прошивки и других механизмов безопасности. Однако независимо от используемой архитектуры нельзя гарантировать, что устройство будет абсолютно безопасным при всех условиях атаки.
В 2026 году пользователи аппаратных кошельков сталкиваются с реальными проблемами безопасности, которые не ограничиваются взломом устройства. В августе 2026 года Financial Times сообщила о утечке данных у третьего логистического провайдера Trezor, затронувшей часть личной информации почти 14 000 клиентов. Хотя такие события не равнозначны утечке приватных ключей, они могут увеличить риски целевых фишинговых атак и угроз личной безопасности для держателей криптоактивов.
Методы предотвращения:
-
Установите достаточно сложный PIN-код для аппаратного кошелька, избегая использования легко угадываемых чисел, таких как дата рождения.
-
Храните аппаратный кошелек отдельно от резервной копии мнемонической фразы, чтобы снизить риск одновременной кражи.
-
Избегайте публичного раскрытия объема активов в аппаратном кошельке, места хранения и личной конфиденциальной информации.
-
Для крупных активов рассмотрите возможность использования устройств, поддерживающих дополнительные парольные фразы, или схемы мультиподписей, но полностью осознавайте дополнительные риски резервного копирования и восстановления.
Риск 7: Повреждение устройства и сбой резервного копирования — активы могут быть навсегда потеряны из-за ошибок пользователя
Аппаратные кошельки подвержены не только внешним атакам, но и рискам, связанным с износом устройства, физическим повреждением, сбоями резервного копирования и ошибками пользователя. Например, устройство может выйти из строя из-за попадания воды, удара, неисправности батареи или длительного хранения. Если пользователь одновременно потеряет мнемоническую фразу, он может не получить доступ к кошельку.
Для долгосрочных держателей криптоактивов такие риски могут быть легко проигнорированы. Некоторые пользователи после покупки аппаратного кошелька не проверяют состояние устройства в течение многих лет и не подтверждают, что мнемоническая фраза записана правильно. Когда возникает необходимость переноса устройства, обновления прошивки или срочного перевода активов, они могут обнаружить, что резервные слова содержат ошибки в написании, неправильный порядок или повреждение носителя.
Кроме того, способность аппаратного кошелька к восстановлению может зависеть от парольной фразы, производственного пути и совместимости кошелька. Даже если пользователь сохранил основную мнемоническую фразу, если он забыл дополнительные установленные парольные фразы, он может не восстановить соответствующие скрытые аккаунты. Поэтому безопасное резервное копирование требует не только сохранения удостоверений, но и обеспечения понимания пользователем полного процесса восстановления.
Методы предотвращения:
-
Регулярно проверяйте, может ли аппаратный кошелек нормально запускаться, и убедитесь, что носитель резервного копирования не поврежден.
-
Используйте надежную функцию проверки восстановления, предоставляемую производителем устройства, для проверки мнемонической фразы, избегая ввода ее на сетевых устройствах.
-
Если используются дополнительные парольные фразы, создайте независимый и надежный план их хранения и восстановления.
-
Для долгосрочного хранения крупных активов рассмотрите возможность использования мультиподписей или других механизмов резервного копирования, чтобы снизить влияние отказа одного устройства.
Как создать более безопасные привычки использования аппаратного кошелька?
Из вышеизложенных рисков видно, что безопасность аппаратного кошелька не определяется одним аппаратным компонентом, а формируется совместными усилиями источника устройства, управления приватными ключами, авторизации транзакций, обслуживания программного обеспечения и действий пользователя. Безопасный чип может усложнить извлечение приватных ключей, но не может предотвратить утечку мнемонической фразы пользователем; оффлайн-подпись может снизить риск удаленных атак, но не может автоматически распознать все вредоносные смарт-контракты.
Поэтому пользователям необходимо создать многоуровневую защиту. Для повседневных транзакций можно использовать отдельные кошельки для управления небольшими ликвидными активами; для долгосрочного хранения основных активов следует минимизировать ненужные взаимодействия со смарт-контрактами и усилить резервное копирование мнемонической фразы и контроль физического доступа. Если объем активов значителен, также можно оценить механизм мультиподписей (Multisig), который позволяет нескольким независимым ключам совместно авторизовать транзакции, снижая риски, связанные с потерей одного ключа.
Ниже приведена сводка рисков безопасности аппаратных кошельков и основных мер предосторожности:
| Риск безопасности |
Основные угрозы |
Основные меры предосторожности |
| Атака на цепочку поставок |
Изменение устройства, предустановленные мнемонические фразы |
Покупка через надежные каналы, проверка подлинности от официальных источников |
| Утечка мнемонической фразы |
Восстановление приватных ключей, кража активов |
Оффлайн-резервирование, отказ от передачи мнемонической фразы |
| Вредоносные подписи |
Опасная авторизация смарт-контрактов, перемещение активов |
Проверка содержания подписей, управление авторизацией |
| Уязвимости прошивки |
Обход механизмов безопасности, вредоносные обновления |
Официальная прошивка, своевременные обновления безопасности |
| Фишинг и подмена адресов |
Поддельные сайты, ошибочные переводы |
Проверка URL и адреса на экране устройства |
| Физические атаки |
Кража устройства, извлечение ключей |
Защита PIN-кодом, физическая изоляция |
| Сбой резервного копирования |
Невозможность восстановления кошелька |
Регулярные проверки, резервное копирование |
Важно отметить, что разные меры предосторожности решают разные типы проблем. Например, отмена авторизации смарт-контракта не может исправить уже утеченную мнемоническую фразу, а замена аппаратного устройства не может автоматически отменить вредоносную авторизацию на старом адресе. Если есть подозрения на утечку мнемонической фразы, обычно необходимо использовать надежное устройство для генерации новой мнемонической фразы и как можно быстрее перевести активы на новый кошелек.
Заключение
В 2026 году аппаратные кошельки по-прежнему остаются важным инструментом безопасности для самоуправления криптоактивами, но их защитные возможности имеют четкие границы. Атаки на цепочку поставок, утечка мнемонических фраз, вредоносные подписи, уязвимости прошивки, фишинговые атаки, физические атаки и сбои резервного копирования составляют семь типов рисков безопасности, на которые пользователи должны обратить особое внимание.
Недавние события, связанные с Ledger, также напоминают рынку о необходимости пересмотра основ доверия к аппаратным кошелькам. Происхождение устройства, безопасность процесса инициализации и достаточная проверка подписей транзакций могут повлиять на конечную безопасность активов.
Для обычных пользователей наиболее эффективная стратегия безопасности заключается не в том, чтобы полагаться на один аппаратный кошелек, который якобы является абсолютно безопасным, а в создании механизма управления рисками, охватывающего весь процесс — от покупки и инициализации до использования, резервирования и переноса активов. Только сочетая техническую защиту с хорошими привычками в обращении, можно более эффективно снизить вероятность потерь криптоактивов.
Часто задаваемые вопросы
Аппаратные кошельки действительно безопаснее горячих кошельков?
Как правило, аппаратные кошельки могут снизить риск утечки ключей при атаках вредоносного ПО на сетевые устройства, поэтому они подходят для долгосрочного хранения криптоактивов. Однако аппаратные кошельки по-прежнему подвержены рискам атак на цепочку поставок, вредоносных подписей и утечки мнемонических фраз, а фактическая безопасность зависит от дизайна устройства и действий пользователя.
Событие кражи Ledger означает, что все холодные кошельки небезопасны?
Такой вывод делать нельзя. Событие потерь активов, связанное с Ledger, раскрытое в октябре 2026 года, все еще находится на стадии расследования, и нельзя утверждать, что все устройства Ledger имеют одинаковые проблемы, или что основные механизмы безопасности аппаратных кошельков в целом потерпели неудачу. Пользователи должны следить за официальными результатами расследования и принимать меры в зависимости от источника устройства и фактических рисков.
Если аппаратный кошелек будет украден, активы внутри него будут потеряны?
Не обязательно. Аппаратные кошельки обычно имеют механизмы безопасности, такие как защита PIN-кодом, и кража устройства не означает, что злоумышленник немедленно получит доступ к приватным ключам. Если у пользователя все еще есть полная и нераскрытая мнемоническая фраза, он может восстановить кошелек с помощью надежного устройства и, в зависимости от рисков, перевести активы на новый адрес. Однако если злоумышленник успешно получит приватные ключи или мнемоническую фразу, активы все равно могут быть украдены.
Аппаратные кошельки нужно регулярно менять?
Нет фиксированного срока замены, подходящего для всех аппаратных кошельков. Необходимость замены зависит от состояния устройства, ситуации с безопасной поддержкой от производителя, известных уязвимостей и личных потребностей в использовании. Если устройство повреждено, перестало получать обновления безопасности или есть надежные доказательства рисков безопасности, следует рассмотреть возможность замены устройства и оценить необходимость генерации новой мнемонической фразы.
Нужно ли использовать мультиподписи с аппаратными кошельками?
Для обычных держателей небольших сумм правильное использование аппаратного кошелька и безопасного резервирования обычно уже обеспечивает хорошую базовую защиту. Для институциональных пользователей или лиц, владеющих значительными объемами криптоактивов, мультиподписи могут дополнительно снизить риски, связанные с потерей одного ключа, но также увеличивают сложность операций, координации ключей и резервного восстановления.