ERC-7984 é uma proposta de norma Ethereum para tokens fungíveis confidenciais. Visa reduzir a exposição dos saldos das contas e dos montantes das transações em blockchains públicas, preservando simultaneamente a capacidade de transferir tokens e interagir com contratos inteligentes. Ao contrário do ERC-20, concebido principalmente em torno de saldos públicos e montantes de transferência visíveis publicamente, o ERC-7984 procura estabelecer uma interface padrão capaz de processar valores confidenciais, proporcionando uma proteção de privacidade mais flexível para atividades financeiras on-chain.
À medida que os pagamentos com stablecoins, os ativos tokenizados e as DeFi institucionais continuam a desenvolver-se, a transparência das blockchains enfrenta novos requisitos de aplicação. Os livros-razão públicos facilitam a verificação de transações e o acompanhamento dos fluxos de ativos, mas os pagamentos empresariais, a alocação de fundos institucionais e as liquidações comerciais envolvem frequentemente montantes sensíveis. Se todos os pagamentos e saldos de contas puderem ser consultados diretamente por observadores externos, algumas atividades financeiras tradicionais podem ter dificuldade em migrar integralmente para blockchains públicas.
O foco do ERC-7984 não é tornar todas as transações on-chain impossíveis de rastrear. Em vez disso, procura estabelecer um novo equilíbrio entre as finanças programáveis e a privacidade comercial através de mecanismos confidenciais de processamento de dados. Este artigo analisa o design da norma, a tecnologia FHE, as diferenças em relação ao ERC-20 e os casos de utilização práticos para explicar como o ERC-7984 permite transferências confidenciais de tokens e o potencial impacto que esta norma poderá ter nos ecossistemas de stablecoins, RWA e DeFi.
Principais conclusões
-
O ERC-7984 é uma proposta de norma Ethereum para tokens fungíveis confidenciais. Visa proteger os saldos de tokens e os montantes de transferência.
-
Ao contrário dos tokens ERC-20 tradicionais, o ERC-7984 utiliza referências ou identificadores de valores confidenciais para representar montantes de tokens, permitindo que os contratos inteligentes realizem operações relacionadas sem expor montantes em texto simples.
-
A encriptação totalmente homomórfica (FHE) é uma via de implementação importante para o ERC-7984. Suporta cálculos em dados encriptados, mas a própria norma não exige qualquer tecnologia de encriptação específica.
-
O ERC-7984 protege principalmente montantes e saldos. Não oculta automaticamente os endereços das partes de uma transação e, por conseguinte, não deve ser equiparado a transações totalmente anónimas.
-
Os ecossistemas tecnológicos da OpenZeppelin e da Zama fornecem uma base de implementação para o ERC-7984, ajudando a aproximar os tokens confidenciais de aplicações de contratos inteligentes combináveis.
-
As stablecoins confidenciais, os pagamentos institucionais, a gestão de ativos RWA e as DeFi com preservação da privacidade são potenciais áreas de aplicação. No entanto, a adoção prática continua a enfrentar desafios relacionados com desempenho, gestão de permissões, interoperabilidade e conformidade.
O que é o ERC-7984 e porque precisa o Ethereum de tokens fungíveis confidenciais?
O ERC-7984 é uma proposta de norma de interface para tokens fungíveis confidenciais, introduzida conjuntamente por programadores de ecossistemas que incluem a OpenZeppelin e a Zama. Foi criada em 3 de julho de 2025. Mantém os conceitos básicos dos tokens fungíveis, incluindo saldos de contas, transferências de tokens e autorização de terceiros, alterando simultaneamente a forma como os tokens tradicionais processam os dados relativos a montantes.
No modelo ERC-20, os saldos e os montantes de transferência são normalmente registados como valores públicos no estado dos contratos inteligentes e nos eventos de transação. Qualquer pessoa pode consultar estas informações através de exploradores de blockchain ou ferramentas de análise on-chain. Este design suporta auditorias transparentes, verificação de transações e combinabilidade, mas também significa que a atividade de fundos on-chain pode ser observada continuamente.
Em vez disso, o ERC-7984 utiliza um design baseado em referências de valores confidenciais. A norma utiliza apontadores como bytes32 para representar saldos e montantes de transferência. A implementação subjacente determina como os valores específicos são armazenados, calculados e acedidos. Os contratos inteligentes podem iniciar transferências através de interfaces normalizadas sem expor o montante como um número inteiro comum em texto simples.
Em outubro de 2026, o ERC-7984 continua a ser uma proposta de norma em evolução e não deve ser considerado uma norma madura de uso geral que tenha substituído integralmente o ERC-20. A sua principal importância reside no estabelecimento de interfaces reutilizáveis para tokens confidenciais, permitindo que carteiras, aplicações de pagamento e protocolos DeFi desenvolvam funcionalidades com base em mecanismos relativamente consistentes.
Quais são as diferenças entre o ERC-7984 e o ERC-20?
O ERC-20 é uma das normas de tokens fungíveis mais utilizadas no Ethereum. Define interfaces básicas para consultas de saldo, transferências, autorizações e eventos. O USDT, o USDC e muitos tokens DeFi utilizam implementações ERC-20 ou compatíveis.
O ERC-7984 trata a confidencialidade dos saldos e dos montantes como um requisito central desde a fase de design. Não é simplesmente uma opção adicionada ao ERC-20 para ocultar registos de transações. Em vez disso, utiliza diferentes representações de dados e interfaces de transferência.
| Dimensão de comparação |
ERC-20 |
ERC-7984 |
| Dados de saldo |
Geralmente públicos |
Utiliza referências de valores confidenciais |
| Montantes de transferência |
Geralmente públicos |
Processados de forma confidencial |
| Endereços das partes da transação |
Públicos |
Podem continuar expostos pela interface de base |
| Interfaces de transferência |
transfer, transferFrom |
confidentialTransfer e outras |
| Autorização de terceiros |
Autorização de montante baseada em Allowance |
Autorização de Operator limitada no tempo |
| Integração de contratos inteligentes |
Ecossistema maduro com ampla compatibilidade |
Requer adaptação ao processamento de dados confidenciais |
| Aplicações típicas |
Tokens de uso geral, DeFi, stablecoins |
Pagamentos confidenciais, DeFi com preservação da privacidade, liquidações institucionais |
Uma diferença importante é que o ERC-7984 não é diretamente compatível com as interfaces ERC-20. As carteiras, plataformas de negociação e protocolos DeFi existentes não conseguem reconhecer ou processar automaticamente tokens ERC-7984 apenas por suportarem ERC-20.
A OpenZeppelin fornece componentes de encapsulamento e conversão ERC-20 que permitem aos programadores criar mecanismos de conversão entre tokens comuns e confidenciais. No entanto, o próprio processo de conversão pode continuar a expor depósitos, levantamentos ou informações relacionadas na cadeia pública. Por conseguinte, o encapsulamento não significa que todos os fluxos históricos de fundos recebam automaticamente proteção de privacidade.
Como permite o ERC-7984 transferências de tokens sem expor montantes?
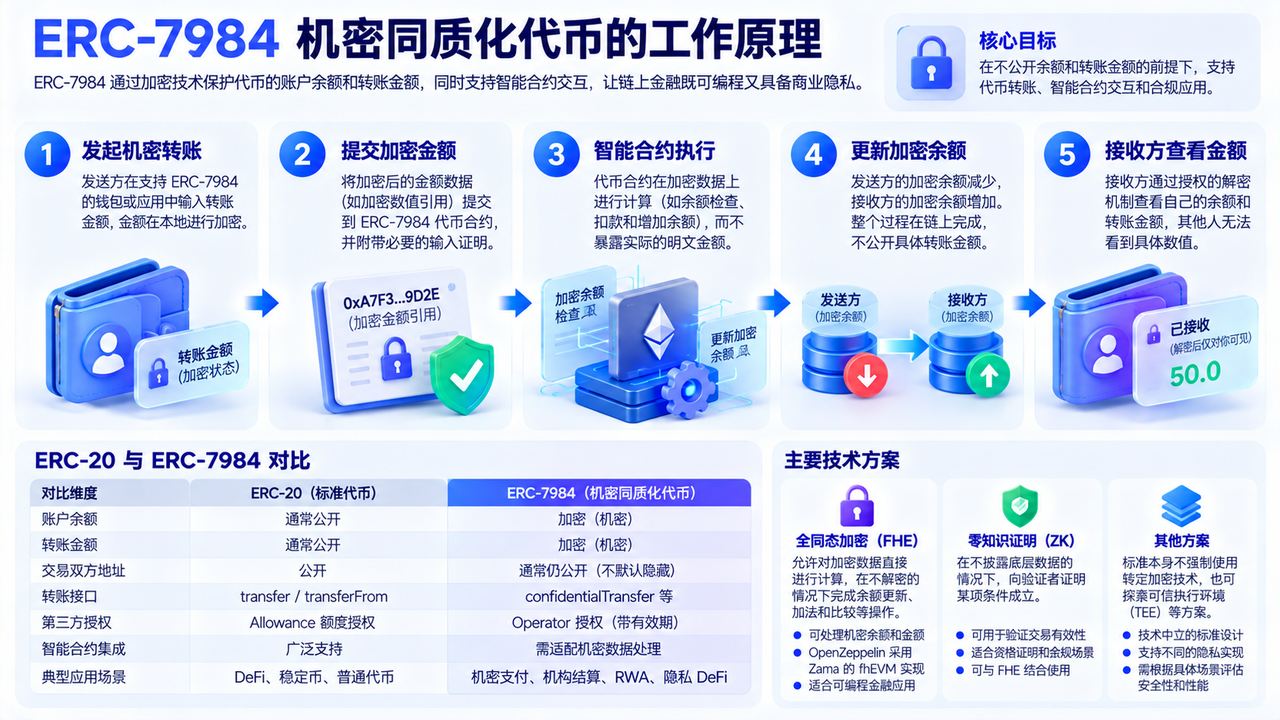
As transferências ERC-20 tradicionais exigem normalmente que os contratos inteligentes processem valores explícitos. Por exemplo, quando o Utilizador A transfere 100 tokens para o Utilizador B, o contrato deduz 100 ao saldo de A e adiciona 100 ao saldo de B. O evento de transferência relacionado também regista geralmente o montante.
A ideia básica do ERC-7984 é que a interface de transferência receba uma referência a um montante confidencial, em vez de exigir um valor em texto simples fornecido publicamente. Uma implementação específica pode utilizar um sistema de computação encriptada para processar alterações de saldo e um mecanismo de controlo de acesso para determinar quais os participantes que podem consultar o montante correspondente.
Utilizando uma implementação baseada em FHE como exemplo, uma transferência confidencial pode ser entendida da seguinte forma:
-
O remetente especifica o montante da transferência numa carteira ou aplicação que suporta computação confidencial e gera a entrada encriptada correspondente.
-
A carteira submete uma referência ao montante encriptado e a prova de entrada necessária ao contrato de token.
-
O contrato inteligente processa a verificação de saldo e a transferência através do mecanismo de computação confidencial subjacente.
-
O sistema atualiza os saldos confidenciais correspondentes do remetente e do destinatário.
-
Os participantes com as permissões de acesso adequadas podem consultar as informações para as quais estão autorizados através do processo de desencriptação relevante.
Por exemplo, uma empresa paga a um fornecedor 50 000 stablecoins confidenciais. A cadeia pública pode continuar a mostrar os endereços de ambas as partes e o evento de transferência, mas os observadores externos não conseguem ler diretamente o montante em texto simples a partir do evento, como conseguiriam numa transferência ERC-20 normal.
Isto não significa que os observadores externos não possam obter qualquer informação sobre a transação. Os horários das transações, as relações entre endereços, a utilização de Gas e outros metadados podem continuar expostos. Por conseguinte, o ERC-7984 proporciona confidencialidade em dimensões de dados específicas, em vez de anonimato absoluto.
O que é FHE e porque é adequada para o ERC-7984?
A encriptação totalmente homomórfica (FHE) é uma tecnologia criptográfica que permite aos sistemas realizar cálculos diretamente sobre dados encriptados. Numa implementação adequada, um sistema de computação pode realizar operações como adições e comparações sem desencriptar primeiro os dados, produzindo um resultado que permanece encriptado.
Esta capacidade está estreitamente alinhada com as necessidades dos tokens confidenciais.
No caso de tokens normais, um contrato inteligente tem de determinar se o saldo de um utilizador é suficiente, calcular o montante a deduzir e atualizar o saldo do destinatário. Com a execução tradicional em texto simples, o contrato necessita geralmente de acesso direto a estes valores.
A FHE permite realizar estes cálculos sobre dados encriptados. O sistema pode processar alterações de saldo e determinadas verificações condicionais sem expor montantes a observadores on-chain comuns.
A implementação ERC-7984 da OpenZeppelin utiliza a tecnologia fhEVM da Zama para representar saldos confidenciais como valores encriptados e associá-los ao sistema de computação subjacente através de identificadores de texto cifrado on-chain. A implementação também suporta provas de entrada, operações de autorização e divulgação de montantes encriptados.
No entanto, a norma e a sua implementação devem ser distinguidas. O próprio ERC-7984 não exige que todos os programadores utilizem FHE. O seu design tecnologicamente neutro permite aos programadores explorar provas de conhecimento zero, ambientes de execução fiáveis ou outros mecanismos de privacidade que satisfaçam os requisitos da interface.
A FHE é, por conseguinte, uma via tecnológica importante para compreender o atual ecossistema ERC-7984, mas o ERC-7984 não deve ser equiparado simplesmente a tokens FHE.
Quais são as diferenças entre o ERC-7984 e as provas de conhecimento zero (ZK)?
A FHE e as provas de conhecimento zero (ZK) podem ambas ser utilizadas para proteção da privacidade, mas abordam os problemas de formas diferentes.
A capacidade central de uma prova de conhecimento zero é permitir que um provador demonstre que uma afirmação é verdadeira sem divulgar ao verificador todas as informações subjacentes. Por exemplo, um utilizador pode provar que cumpre um requisito de elegibilidade sem revelar todos os seus dados pessoais.
A FHE concentra-se na realização de cálculos enquanto os dados permanecem encriptados. Por exemplo, um sistema pode operar sobre um saldo encriptado sem expor primeiro o saldo em texto simples à parte que realiza o cálculo.
| Dimensão de comparação |
FHE |
ZK |
| Objetivo central |
Calcular sobre dados encriptados |
Verificar uma afirmação divulgando informações limitadas |
| Capacidades típicas |
Operações sobre saldos encriptados, atualizações confidenciais de estado |
Provas de elegibilidade, verificação da validade do estado |
| Processamento de dados |
O cálculo pode utilizar dados encriptados |
Geralmente centra-se na geração e verificação de provas |
| Papel nos tokens |
Processar montantes e saldos confidenciais |
Provar que uma transação cumpre condições específicas |
| Principais desafios |
Custo computacional, gestão de texto cifrado, desempenho |
Custo de geração de provas, design de circuitos |
As duas tecnologias não são mutuamente exclusivas. Uma aplicação financeira confidencial pode utilizar FHE para processar montantes sensíveis e utilizar ZK para provar que foram cumpridos requisitos específicos de transação ou identidade.
No caso do ERC-7984, a consideração mais importante não é o nome da tecnologia selecionada, mas sim se a implementação subjacente consegue suportar de forma fiável o processamento de valores confidenciais, atualizações precisas de saldos e um controlo de acesso adequado.
Uma interface normalizada só pode formar um ecossistema quando recebe apoio de ferramentas de desenvolvimento e aplicações.
A OpenZeppelin fornece há muito tempo componentes para o desenvolvimento de contratos inteligentes Ethereum. O seu projeto Confidential Contracts disponibiliza implementações de referência e módulos de extensão para o ERC-7984. A Zama fornece tecnologia de computação confidencial baseada em FHE, permitindo aos programadores criar contratos inteligentes em torno de dados encriptados.
Os componentes relacionados da OpenZeppelin incluem não só tokens confidenciais básicos, mas também wrappers ERC-20 comuns, congelamento de contas, restrições de acesso, permissões de observador e extensões específicas para RWA. Estes módulos abrangem diferentes requisitos empresariais.
Por exemplo, ERC7984ObserverAccess permite que uma conta conceda a um observador designado permissão para consultar saldos confidenciais ou montantes de transferência; ERC7984Restricted pode ser utilizado para aplicar restrições de conta; e ERC7984Rwa fornece determinados controlos aplicáveis a cenários de ativos regulamentados.
Em março de 2026, a OpenZeppelin também publicou um relatório de auditoria de segurança para a versão 0.3.0 do Confidential Contracts, abrangendo várias extensões ERC-7984. Isto indica que o ecossistema relacionado está a desenvolver as funcionalidades necessárias para aplicações financeiras, mas não significa que todas as versões ou implementações posteriores tenham recebido o mesmo nível de validação de segurança.
Entretanto, as ferramentas de desenvolvimento da Zama estão a começar a encapsular operações complexas de encriptação em interfaces mais fáceis de integrar. Estão também a explorar mecanismos de desencriptação autorizada que permitem a participantes específicos aceder às informações necessárias quando tal é permitido pelas regras aplicáveis.
Estes desenvolvimentos fornecem uma base técnica para que os tokens confidenciais entrem em aplicações do mundo real. No entanto, ferramentas de desenvolvimento utilizáveis, componentes de contratos disponíveis e adoção em larga escala por instituições financeiras são três fases distintas e não devem ser confundidas.
As stablecoins são uma das aplicações potenciais mais relevantes para o ERC-7984.
Muitas stablecoins circulam atualmente em blockchains públicas, permitindo consultar diretamente os montantes das transferências e os saldos dos endereços. Isto pode não constituir necessariamente um problema para transações on-chain comuns, mas as liquidações empresariais têm geralmente requisitos mais elevados de confidencialidade comercial.
Por exemplo, uma empresa multinacional utiliza stablecoins para pagar a diferentes fornecedores. Se o montante de cada transação for público, os observadores externos poderão inferir volumes de aquisição, relações comerciais e estruturas de fundos a partir de dados on-chain.
As stablecoins confidenciais baseadas no ERC-7984 poderiam procurar resolver esta questão. As empresas poderiam continuar a utilizar tokens on-chain para pagamentos sem expor diretamente os montantes ao público. Os destinatários poderiam confirmar o montante recebido após obterem as permissões adequadas.
Para as instituições financeiras, as stablecoins confidenciais poderiam também suportar transferências de fundos interinstitucionais, gestão de fundos de clientes e liquidações automatizadas. Em cenários que envolvem montantes de transação sensíveis, a confidencialidade pode reduzir as preocupações das instituições quanto à utilização de blockchains públicas.
No entanto, a privacidade não elimina as obrigações de conformidade. Os emitentes de stablecoins e as instituições financeiras podem continuar a ter de realizar verificação de identidade, monitorização de transações, rastreio de sanções e análises da origem dos fundos.
Por conseguinte, uma stablecoin confidencial adequada à adoção institucional teria geralmente de proporcionar proteção de montantes, divulgação autorizada e controlos de risco, e não apenas ocultar valores de transferência.
RWA, ou ativos do mundo real, refere-se ao modelo de representação e gestão de direitos relacionados com obrigações, fundos, ações ou outros ativos do mundo real através de tokens baseados em blockchain.
Num modelo de token público, o montante de ativos detido por uma instituição pode ser consultado diretamente por observadores externos. Se os ativos representarem posições em obrigações, unidades de participação em fundos ou outros interesses financeiros, os saldos públicos podem revelar parte de uma carteira de investimento.
O ERC-7984 pode proporcionar processamento confidencial de saldos e montantes de transferência para estes ativos, permitindo que as participações permaneçam não divulgadas.
Por exemplo, um fundo tokenizado poderia explorar a utilização de tokens confidenciais para representar unidades de participação do fundo, permitindo que investidores elegíveis transfiram unidades enquanto utilizam regras adicionais para restringir a participação de contas não elegíveis.
As extensões RWA da OpenZeppelin fornecem funcionalidades para congelamento, restrições de conta e operações por funções designadas. Isto permite aos programadores adicionar determinados controlos exigidos para ativos regulamentados aos tokens confidenciais. No entanto, estas funções técnicas não podem substituir requisitos de emissão de valores mobiliários, análises de elegibilidade de investidores ou outros requisitos legais.
Nas DeFi, os tokens confidenciais também poderiam suportar pagamentos com preservação da privacidade, gestão confidencial de fundos e determinadas estratégias de negociação confidenciais.
No entanto, os protocolos DeFi existentes são geralmente concebidos em torno de valores públicos. Por exemplo, os criadores de mercado automatizados precisam de calcular reservas de ativos e preços de câmbio, enquanto os protocolos de empréstimo precisam de avaliar rácios de garantia e condições de liquidação. Se os montantes relevantes se tornarem confidenciais, os protocolos terão de reformular os seus métodos de cálculo, verificação e interação.
Por conseguinte, o ERC-7984 não pode atribuir automaticamente funcionalidades de privacidade aos protocolos DeFi existentes. É mais adequado entendê-lo como uma interface fundamental para a próxima geração de aplicações financeiras confidenciais.
Em que difere a autorização de Operator do ERC-7984 da Allowance do ERC-20?
Além da confidencialidade dos saldos e montantes, o ERC-7984 utiliza um mecanismo diferente para autorizar transferências por terceiros.
No ERC-20, os utilizadores utilizam geralmente approve para definir o montante de tokens que um determinado endereço pode utilizar. Por exemplo, um utilizador pode autorizar um protocolo DeFi a utilizar até 100 tokens.
O ERC-7984 utiliza um modelo de Operator. Um utilizador pode autorizar um operador a transferir tokens em seu nome antes de um momento de caducidade especificado, em vez de gerir a autorização através de um valor público de Allowance.
Este design está relacionado com a forma como os montantes confidenciais são processados. Como os próprios saldos de tokens e montantes de transferência têm de permanecer confidenciais, uma autorização pública tradicional pode não ser adequada para reutilização direta.
No entanto, este método de autorização também introduz um risco importante: durante o período de autorização, um Operator pode ter o direito de transferir todos os tokens da conta, em vez de apenas um montante predefinido.
Por conseguinte, os utilizadores devem prestar especial atenção à fiabilidade do endereço autorizado, ao âmbito das suas permissões e ao momento de caducidade. As aplicações que envolvem pagamentos automatizados ou gestão institucional de fundos também exigem regras empresariais e controlos de segurança adicionais para limitar potenciais perdas.
Isto demonstra que o design de segurança dos tokens confidenciais envolve não só criptografia, mas também permissões de conta, interações de aplicações e riscos associados às operações dos utilizadores.
Pode o ERC-7984 cumprir simultaneamente requisitos de privacidade de transações e de regulamentação financeira?
A privacidade on-chain e a regulamentação financeira não são necessariamente incompatíveis, mas têm de ser ligadas através de disposições técnicas e institucionais específicas.
Nas blockchains públicas tradicionais, qualquer pessoa pode consultar a maioria dos montantes de transferência de tokens. Esta transparência reduz algumas barreiras à auditoria, mas também expõe informações comercialmente sensíveis a terceiros não relacionados.
O ERC-7984 procura proporcionar outra abordagem: o público não precisa de ver todos os montantes em texto simples, enquanto os participantes autorizados continuam a poder aceder a dados específicos quando necessário para fins empresariais.
Por exemplo, uma empresa pode permitir que auditores financeiros consultem montantes de transações relevantes, instituições financeiras regulamentadas podem realizar verificações necessárias relacionadas com identidades de clientes e atividade de fundos, e os emitentes podem estabelecer congelamentos ou restrições de transferência de acordo com as leis aplicáveis.
As permissões de observador e extensões RWA da OpenZeppelin fornecem componentes técnicos para esta divulgação seletiva. Contudo, a satisfação de requisitos regulamentares específicos depende da verificação de identidade, gestão de permissões, conservação de registos, procedimentos de divulgação de dados e leis aplicáveis.
É importante observar que a norma de base ERC-7984 não fornece automaticamente um quadro de conformidade completo. Os programadores continuam a ter de conceber controlos empresariais adicionais para garantir que as funcionalidades de privacidade não dificultam a gestão de risco necessária ou as obrigações legais.
A longo prazo, este tipo de confidencialidade controlável pode ser mais adequado para determinadas aplicações financeiras institucionais do que um modelo inteiramente público ou inteiramente anónimo.
Que desafios técnicos e de aplicação enfrenta atualmente o ERC-7984?
O primeiro desafio é o desempenho computacional. A FHE exige cálculos encriptados complexos e os seus custos de desempenho são geralmente superiores aos das operações comuns em texto simples. Para pagamentos de elevada frequência e protocolos DeFi complexos, a latência de cálculo, os custos de infraestrutura e a capacidade de processamento do sistema podem afetar a experiência prática do utilizador.
O segundo desafio é a compatibilidade das carteiras e aplicações. O ERC-7984 não é diretamente compatível com o ERC-20. As carteiras têm de suportar entradas de montantes confidenciais, processamento de dados encriptados e desencriptação autorizada. As plataformas de negociação e protocolos DeFi também têm de se adaptar às interfaces relevantes.
O terceiro desafio é a gestão de chaves e permissões de acesso. A segurança dos dados confidenciais depende não só do algoritmo de encriptação, mas também de quem pode desencriptar os dados, de como as permissões são concedidas e de como o acesso é revogado. Se as permissões forem configuradas incorretamente, montantes sensíveis podem continuar a ser lidos por participantes que não deveriam ter acesso aos mesmos.
O quarto desafio é o limite da privacidade. A norma de base ERC-7984 protege principalmente saldos e montantes. Não oculta automaticamente endereços nem todos os metadados de transações. Mesmo quando os montantes permanecem confidenciais, os observadores externos podem continuar a analisar a atividade das contas através de relações entre transações e padrões temporais.
O quinto desafio é a maturidade da norma e a validação de segurança. O ERC-7984 continua em evolução e as implementações específicas dependem de mecanismos de computação de privacidade subjacentes. Diferentes versões de contratos, componentes de extensão e ambientes de implementação podem ter pressupostos de segurança diferentes. Os programadores têm de avaliar os respetivos riscos de forma independente.
O desafio final é o efeito de rede do ecossistema. As vantagens do ERC-20 resultam não só da sua interface técnica, mas também do amplo suporte entre plataformas de negociação, carteiras, protocolos de empréstimo e ferramentas de pagamento. Para o ERC-7984 formar uma rede de aplicações semelhante, será necessária a participação de mais fornecedores de infraestrutura e programadores.
Estas questões significam que o ERC-7984 deve ser visto como uma importante exploração de infraestrutura para finanças confidenciais on-chain, e não como uma solução madura capaz de substituir sem dificuldades todos os tokens públicos.
Conclusão
O ERC-7984 é uma proposta Ethereum para estabelecer interfaces normalizadas em torno de tokens fungíveis confidenciais. O seu objetivo central é proteger os saldos das contas e os montantes de transferência, preservando simultaneamente a capacidade de transferir tokens e interagir com contratos inteligentes.
Em comparação com os tokens ERC-20 tradicionais, a alteração importante introduzida pelo ERC-7984 não é simplesmente a adição de uma opção de privacidade. Em vez disso, incorpora a representação de dados confidenciais, as interfaces de transferência e a gestão de permissões no design do token. Através de tecnologias subjacentes como a FHE, os programadores podem explorar formas de realizar determinadas operações financeiras on-chain sem expor montantes em texto simples.
As implementações relacionadas da OpenZeppelin e da Zama fornecem uma base de desenvolvimento reutilizável para stablecoins confidenciais, pagamentos institucionais, RWA e DeFi com preservação da privacidade. No entanto, a norma continua em evolução e o desempenho computacional, a compatibilidade das aplicações, a segurança das permissões e os requisitos regulamentares permanecem desafios importantes para a adoção prática.
Numa perspetiva mais ampla do setor, o valor do ERC-7984 não reside em fazer com que as blockchains percam completamente a sua transparência, mas em explorar como proporcionar a confidencialidade comercial exigida por diferentes atividades financeiras sobre uma infraestrutura pública e verificável. À medida que as aplicações financeiras on-chain se expandem gradualmente para pagamentos empresariais e gestão institucional de ativos, este tipo de confidencialidade controlável pode tornar-se uma importante direção de desenvolvimento para futuras normas de tokens.
Perguntas frequentes
O que é o ERC-7984?
O ERC-7984 é uma proposta de norma para tokens fungíveis confidenciais. Visa proteger os saldos de tokens e os montantes de transferência através de referências de valores confidenciais, preservando simultaneamente a capacidade de transferir tokens e interagir com contratos inteligentes.
Qual é a maior diferença entre o ERC-7984 e o ERC-20?
O ERC-20 expõe geralmente saldos e montantes de transferência, enquanto o ERC-7984 trata estes valores como dados confidenciais. As duas normas utilizam interfaces diferentes e não devem ser consideradas totalmente compatíveis.
O ERC-7984 utiliza encriptação totalmente homomórfica?
O próprio ERC-7984 não exige a utilização de FHE. No entanto, a implementação relacionada da OpenZeppelin utiliza a tecnologia FHE da Zama para processar saldos e montantes de transferência encriptados.
O ERC-7984 pode ocultar endereços de carteiras?
A norma de base não oculta automaticamente os endereços do remetente e do destinatário. Os seus principais alvos de proteção de privacidade são os saldos de tokens e os montantes de transferência. A privacidade dos endereços exige mecanismos adicionais.
O ERC-7984 pode ser utilizado para stablecoins?
Sim. Pode servir como base técnica para stablecoins confidenciais, permitindo que os montantes de transferências de stablecoins não sejam divulgados ao público. Os requisitos específicos de emissão, reservas e conformidade continuam a ter de ser cumpridos pelo emitente.
O ERC-7984 pode ser utilizado para RWA?
Sim. Os programadores podem adicionar restrições de conta, congelamento e funcionalidades de observadores autorizados aos tokens confidenciais para suportar determinados cenários de ativos regulamentados.
Qual é a diferença entre o ERC-7984 e as provas de conhecimento zero?
O ERC-7984 é uma norma de interface de token, enquanto as provas de conhecimento zero são um tipo de tecnologia criptográfica. O ERC-7984 pode utilizar diferentes implementações de privacidade, incluindo mecanismos relacionados com ZK.
O ERC-7984 suporta DeFi?
Pode suportar aplicações DeFi adaptadas, mas os protocolos ERC-20 existentes geralmente não conseguem processar diretamente os valores confidenciais do ERC-7984. São necessários desenvolvimento e integração adicionais.
A autorização de Operator do ERC-7984 é segura?
A autorização de Operator é limitada no tempo, mas, durante o período de autorização, pode permitir que o operador transfira todos os tokens da conta. Os utilizadores devem selecionar cuidadosamente as partes autorizadas e controlar o período de autorização.
O ERC-7984 tornou-se uma norma Ethereum oficial?
Em outubro de 2026, o ERC-7984 continua na fase de proposta. Embora estejam disponíveis implementações de referência e componentes de desenvolvimento, a sua especificação final e o suporte do ecossistema podem continuar a mudar.