A inteligência artificial está a mudar a forma como a informação é processada e a investigação tecnológica é conduzida no domínio da cibersegurança. Desde a análise de código e a identificação de vulnerabilidades até à orquestração automatizada de tarefas, a IA pode ajudar os investigadores a lidar com informações complexas de forma mais eficiente, ao mesmo tempo que disponibiliza novas ferramentas aos atacantes. Quando estas capacidades são utilizadas para fins maliciosos, constituem o fenómeno de segurança conhecido como Exploit Assistido por IA. Não se trata de uma técnica de ataque totalmente independente, mas sim de uma capacidade reforçada criada quando a IA passa a estar envolvida nos processos tradicionais de ciberataque.
Compreender o Exploit Assistido por IA exige mais do que analisar as tarefas que um modelo consegue executar. É também necessário distinguir o papel específico da IA na cadeia de ataque, os seus limites reais de capacidade e o seu potencial impacto na segurança. Este artigo começa por apresentar uma definição básica, explica como a IA pode participar na recolha de informações, na investigação de vulnerabilidades e na preparação de ataques, analisa aplicações comuns e discute ainda as suas limitações técnicas e implicações de segurança para o setor dos criptoativos.
Conclusões principais
-
O elemento central do Exploit Assistido por IA é o reforço de capacidades. A IA pode ajudar os atacantes a processar informações, analisar código e preparar materiais de ataque, mas isto não significa que o ataque seja realizado inteiramente por inteligência artificial.
-
A IA pode estar envolvida em várias fases de um ciberataque. Desde a recolha de informações e a investigação de vulnerabilidades até à preparação do ataque e à análise de resultados, a IA pode prestar diferentes níveis de assistência.
-
As aplicações comuns incluem investigação de vulnerabilidades, phishing e desenvolvimento assistido de malware. Estas abordagens são normalmente combinadas com métodos de ataque tradicionais, em vez de os substituírem totalmente.
-
Os resultados produzidos pela IA têm limitações de precisão e execução. Os modelos podem interpretar incorretamente o código ou ignorar o contexto, e a possibilidade de explorar uma vulnerabilidade continua a exigir verificação prática.
-
A IA afeta tanto os ataques como a defesa. Aplicações como a revisão de código, a análise de inteligência sobre ameaças e a deteção de anomalias também proporcionam novo apoio técnico à segurança dos criptoativos.
Definição básica de Exploit Assistido por IA
Exploit Assistido por IA refere-se à utilização de inteligência artificial por parte dos atacantes em atividades de ciberataque para melhorar a eficiência do processamento de informações, da investigação de vulnerabilidades, da preparação de ataques ou da execução de ataques. A IA pode participar na compreensão de código, organização de informações públicas, análise de anomalias, geração de conteúdos e automatização de determinadas tarefas. No entanto, geralmente constitui apenas uma ferramenta auxiliar na cadeia de ataque e não significa que o ataque seja concluído de forma independente pela inteligência artificial.
Os ciberataques tradicionais exigem frequentemente que os atacantes dediquem tempo a investigar sistemas-alvo, compreender a arquitetura de software, identificar potenciais vulnerabilidades, preparar materiais de ataque e ajustar a sua abordagem em função do ambiente-alvo. Com o desenvolvimento de modelos de linguagem de grande dimensão, modelos de análise de código e agentes automatizados, algumas tarefas que anteriormente dependiam de trabalho manual podem agora receber assistência da IA. Por exemplo, a IA pode ajudar os investigadores a ler código complexo, resumir informações sobre vulnerabilidades divulgadas publicamente, explicar registos anómalos ou sugerir orientações para testes adicionais com base em problemas conhecidos. Quando estas capacidades são utilizadas de forma maliciosa, os atacantes também podem usá-las para reduzir o tempo de investigação preliminar e diminuir a barreira associada a determinadas tarefas técnicas.
É importante salientar que o Exploit Assistido por IA não é uma categoria de ataque independente com um percurso técnico fixo. Trata-se, antes, de uma descrição geral da forma como a IA participa em atividades de ataque. Pode ser combinado com métodos de ataque tradicionais, como exploração de vulnerabilidades, phishing, malware, falsificação de identidade e ataques à cadeia de abastecimento. Para determinar se uma atividade constitui Exploit Assistido por IA, a principal consideração é saber se a IA participou de forma substancial no processo de preparação, análise ou execução do ataque — e não se o atacante apenas utilizou uma ferramenta de IA.
Como funciona o Exploit Assistido por IA
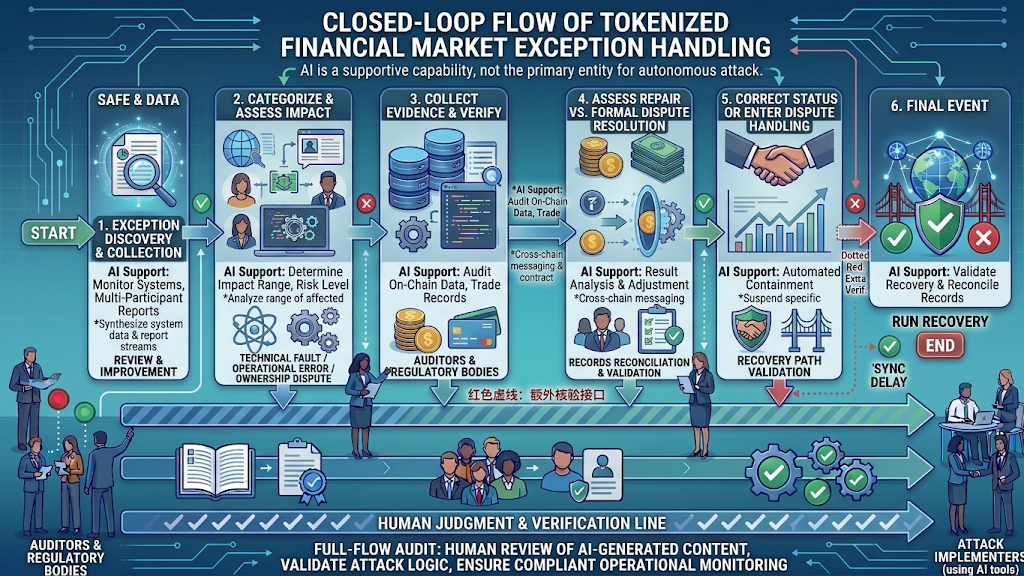
A IA pode participar em diferentes fases do ciclo de vida de um ciberataque. Pode processar grandes volumes de texto e código e, em determinadas condições, chamar ferramentas externas e organizar resultados de execução. Por conseguinte, o papel da IA pode limitar-se a uma única etapa ou combinar-se com outras ferramentas automatizadas para criar um fluxo de trabalho relativamente coerente.
Durante a fase de recolha de informações, a IA pode ajudar a organizar materiais públicos, documentação técnica, informações sobre versões de software e relações entre componentes do sistema. Os atacantes podem utilizar estas capacidades para compreender mais rapidamente o ambiente-alvo e filtrar informações técnicas que justifiquem investigação adicional. No entanto, analisar materiais públicos não equivale a obter acesso ao sistema, nem prova que um alvo contém uma vulnerabilidade explorável.
Durante a fase de investigação de vulnerabilidades, a IA pode ajudar a ler código-fonte, explicar a lógica das funções, identificar métodos suspeitos de tratamento de dados e sugerir áreas que exigem análise adicional. Por exemplo, as verificações de permissões, a validação de entradas, os limites de dados e a lógica de chamadas externas podem tornar-se objeto de análise de segurança. Os resultados da IA continuam a exigir verificação, pois um modelo pode interpretar incorretamente o contexto do código, confundir uma lógica normal com uma vulnerabilidade ou ignorar um problema que apenas ocorre em condições específicas de execução.
Durante a fase de preparação do ataque, a IA pode ser utilizada para gerar ou ajustar conteúdos textuais, organizar informações técnicas, ajudar a criar materiais de teste ou analisar os resultados de operações anteriores. Em ataques de engenharia social, os modelos podem ajudar os atacantes a gerar comunicações adaptadas a cenários específicos. Em ataques técnicos, os modelos podem ajudar a organizar informações públicas sobre vulnerabilidades ou a explicar mensagens de erro complexas. A possibilidade de concluir um ataque real depende depois de fatores como o ambiente do sistema-alvo, as permissões, as condições da vulnerabilidade e os controlos de segurança.
Durante a fase de execução e feedback, alguns sistemas automatizados podem ligar modelos a scripts, ferramentas de análise ou outro software e continuar a processar informações com base nos resultados das tarefas. Esta combinação pode melhorar a eficiência do trabalho repetitivo, mas os seus limites de capacidade são condicionados pelas permissões das ferramentas, pela fiabilidade do modelo e pelo ambiente operativo. A IA não pode utilizar as suas capacidades de geração de linguagem para contornar toda a autenticação, os controlos de acesso ou as defesas do sistema.
Investigação de vulnerabilidades e preparação para exploração assistidas por IA
As vulnerabilidades de software podem resultar de validação insuficiente de entradas, controlos de acesso incorretos, falhas na lógica do código, problemas de dependências ou configurações inadequadas do sistema. A IA pode ajudar os investigadores a compreender estruturas de código, resumir potenciais problemas e filtrar áreas que justificam testes adicionais. Se os atacantes utilizarem capacidades semelhantes para fins maliciosos, podem conseguir analisar código público mais rapidamente, investigar vulnerabilidades divulgadas e identificar falhas potencialmente semelhantes em diferentes sistemas.
No entanto, identificar código suspeito não equivale a descobrir uma vulnerabilidade real. A possibilidade de explorar um problema depende normalmente também do ambiente operativo, das condições de permissão, das dependências externas, da configuração do sistema e do percurso específico de execução. Mesmo que a IA ajude os atacantes a localizar áreas suspeitas mais rapidamente, isto não demonstra diretamente que um ataque será bem-sucedido.
Phishing e engenharia social assistidos por IA
O phishing baseia-se em enganar os utilizadores para que revelem informações de conta, credenciais ou permissões de autorização. A IA pode ajudar a gerar textos mais naturais, ajustar estilos linguísticos, traduzir conteúdos para diferentes versões e adaptar comunicações a cenários específicos. Como resultado, alguns conteúdos de phishing já não se limitam a modelos tradicionais com erros ortográficos evidentes ou formulações pouco naturais.
No setor dos criptoativos, plataformas de negociação falsas, serviços de carteiras, anúncios de projetos, campanhas de airdrop e comunicações de apoio ao cliente podem tornar-se cenários de ataque. Os atacantes podem utilizar IA para gerar explicações técnicas ou notificações de serviço aparentemente profissionais, levando os utilizadores a acreditar que estão a comunicar com uma organização de confiança. Os utilizadores devem compreender que uma linguagem fluente, uma formatação normalizada ou a utilização de terminologia profissional não comprovam que uma mensagem é autêntica.
Malware e tarefas automatizadas assistidos por IA
A IA também pode ser utilizada para ajudar na investigação de malware, compreensão de código, modificação de conteúdos e gestão de tarefas de ataque. Os atacantes podem utilizar modelos para explicar código existente, organizar materiais técnicos ou ajustar comunicações maliciosas. Quando a IA é combinada com ferramentas automatizadas, algumas operações repetitivas podem ser realizadas de forma mais eficiente.
No entanto, o código gerado por IA pode não funcionar corretamente, e o conteúdo gerado não é necessariamente capaz de contornar a deteção de segurança. A possibilidade de o malware ter impacto no mundo real continua a depender de fatores como o sistema operativo, as definições de permissões, a proteção de pontos finais, o ambiente de rede e as regras de deteção. Descrever a IA como uma ferramenta capaz de gerar automaticamente malware indetetável exageraria as suas capacidades reais e ocultaria as condições técnicas que verdadeiramente importam nas atividades de ataque.
Diferenças entre o Exploit Assistido por IA e os ciberataques tradicionais
O Exploit Assistido por IA não altera os objetivos fundamentais dos ciberataques. Independentemente das ferramentas utilizadas, os atacantes geralmente continuam a ter de identificar fragilidades do alvo, contornar alguma forma de controlo de segurança e alcançar objetivos como roubar informações, controlar sistemas, interromper serviços ou transferir ativos. As principais alterações dizem respeito à forma como as informações são processadas, à eficiência da preparação de ataques e ao custo de execução de determinadas tarefas.
Nas atividades de ataque tradicionais, a leitura de código, a filtragem de informações, a redação de textos e a análise de registos exigem frequentemente um esforço manual significativo. A IA pode ajudar nestas tarefas, facilitando o processamento de grandes volumes de informação pelos atacantes e reduzindo potencialmente a barreira de preparação para determinadas atividades de ataque. Contudo, os sistemas complexos continuam a envolver dependências ambientais, restrições de permissões e várias camadas de proteção, e a exploração de vulnerabilidades continua a exigir verificação prática. A IA pode acelerar algumas tarefas, mas isto não significa que os atacantes possam contornar todas as limitações técnicas.
Outra diferença importante é que as melhorias de capacidade proporcionadas pela IA não são exclusivas dos atacantes. Os investigadores de segurança também podem utilizar modelos para revisão de código, deteção de vulnerabilidades, análise de inteligência sobre ameaças e organização de incidentes de segurança. Por conseguinte, a IA pode melhorar tanto a eficiência da preparação de ataques como a eficiência da resposta defensiva. Em última análise, os resultados de segurança continuam a depender das capacidades técnicas, do investimento em recursos, da gestão de permissões e das operações de segurança de ambas as partes.
Limitações técnicas e limites de risco do Exploit Assistido por IA
Compreender o Exploit Assistido por IA exige distinguir entre aquilo que um modelo pode gerar e se o conteúdo gerado é preciso ou pode ser executado num ambiente real. Um modelo pode fazer avaliações incorretas ou ignorar contexto crítico no código. Na investigação de segurança, resultados de modelos não verificados só podem servir como pistas de análise. Não podem ser utilizados diretamente como conclusão sobre uma vulnerabilidade nem como prova de que um ataque será bem-sucedido.
As próprias ferramentas de IA também podem tornar-se uma nova fonte de riscos de segurança. Se os programadores ou as equipas de segurança fornecerem aos modelos código sensível, chaves, registos internos ou dados de utilizadores, têm de considerar a fuga de dados, os controlos de acesso e as regras de tratamento de dados de serviços de terceiros. Os agentes de IA com permissões para chamar ferramentas também podem ser afetados por entradas maliciosas, manipulação de instruções ou configurações inadequadas de permissões. Por conseguinte, quando as organizações utilizam IA para análise de segurança, também precisam de estabelecer limites de segurança claros para os próprios sistemas de IA.
Do ponto de vista da gestão, o aspeto do Exploit Assistido por IA que merece atenção não é saber se um determinado modelo consegue concluir de forma independente um ataque complexo. As questões mais importantes são saber se torna mais fácil escalar trabalho que anteriormente exigia um esforço manual significativo e se as organizações conseguem identificar e corrigir atempadamente fragilidades básicas de segurança. As atualizações de software, os controlos de permissões de acesso, a proteção de credenciais sensíveis, a monitorização de registos e os testes contínuos de segurança continuam a ser medidas importantes para reduzir o risco.
Exploit Assistido por IA e segurança dos criptoativos
O ecossistema de criptoativos é composto por redes de blockchain, contratos inteligentes, carteiras, plataformas de negociação, serviços entre cadeias e várias aplicações. A segurança dos ativos dos utilizadores depende não só dos protocolos on-chain, mas também de fatores como a autenticação de contas, os dispositivos de ponto final, as extensões de navegador, as interfaces de terceiros e as ações humanas. Esta estrutura multicamada significa que os atacantes podem procurar fragilidades através de diferentes pontos de entrada, e as capacidades assistidas por IA também podem afetar várias partes do ecossistema.
Em cenários de contratos inteligentes, a IA pode ajudar os programadores a analisar a lógica do código, organizar controlos de acesso e analisar comportamentos anómalos. Em cenários de carteiras, a IA pode ser utilizada para gerar mensagens falsas de apoio ao cliente ou conteúdos de phishing mais enganosos. Em cenários de infraestruturas, a IA também pode ajudar as equipas de segurança a organizar informações de risco relacionadas com nós, API e dependências. As condições de ataque variam consoante os cenários, pelo que todos os riscos não devem ser simplesmente atribuídos a vulnerabilidades de contratos inteligentes.
Para os utilizadores de criptoativos, as medidas de proteção mais diretas continuam a ser salvaguardar as chaves privadas e frases-semente, verificar domínios oficiais, tratar cuidadosamente os pedidos de assinatura e analisar as permissões dos contratos e os detalhes das transações antes de conceder autorização. As equipas de projeto e os prestadores de serviços devem combinar auditorias de código, gestão de dependências, isolamento de permissões, gestão de chaves e monitorização contínua. A IA pode fazer parte de um conjunto de ferramentas de segurança, mas não pode substituir auditorias independentes e controlos de acesso rigorosos.
Gate e sensibilização para a segurança dos criptoativos
Durante a negociação e gestão de ativos digitais, os riscos de segurança não resultam apenas de protocolos de blockchain ou contratos inteligentes. Podem também surgir em áreas como o início de sessão na conta, a verificação de identidade, a segurança dos dispositivos, ligações de phishing e a autorização do utilizador. Para os utilizadores de serviços de ativos digitais como a Gate, compreender o Exploit Assistido por IA ajuda a identificar tentativas de falsificação de identidade mais enganosas e a manter hábitos de verificação adequados na gestão das suas contas e ativos.
Os utilizadores devem aceder à plataforma através de canais oficiais, proteger devidamente as credenciais das suas contas e informações de verificação e nunca divulgar palavras-passe, códigos de verificação, chaves privadas ou frases-semente a ninguém. Ao encontrar ferramentas de terceiros que afirmam fornecer agentes de negociação com IA, rendimentos automatizados ou assistência de conta, os utilizadores devem primeiro verificar a origem, o âmbito das permissões e as práticas de tratamento de dados. Em particular, devem agir com prudência perante pedidos para instalar software desconhecido, importar frases-semente de carteiras ou realizar autorizações invulgares.
Do ponto de vista do setor, a IA está a mudar tanto os métodos de ataque como as operações de segurança no setor dos ativos digitais. Áreas como a análise de riscos, a deteção de comportamentos anómalos e a organização de informações de segurança disponibilizam novas opções técnicas às plataformas e aos prestadores de serviços. No entanto, os sistemas de IA específicos utilizados por uma plataforma, os processos empresariais em que são implementados e as capacidades defensivas que disponibilizam devem ser determinados com base nas divulgações públicas da plataforma. Para os utilizadores, compreender os mecanismos básicos do Exploit Assistido por IA pode apoiar uma avaliação mais racional das informações de segurança e ajudar os participantes do setor a reconhecer que a melhoria das capacidades técnicas não conduz automaticamente a uma melhoria da segurança. Os sistemas de segurança continuam a exigir desenvolvimento contínuo.
Perguntas frequentes
O que é o Exploit Assistido por IA?
O Exploit Assistido por IA refere-se geralmente à utilização de inteligência artificial por atacantes para ajudar a descobrir, analisar ou explorar fragilidades em software e sistemas. A IA pode participar na recolha de informações, análise de código, geração de conteúdos de ataque e avaliação de resultados, mas isto não significa que o ataque seja concluído autonomamente pela IA.
O Exploit Assistido por IA é o mesmo que ciberataques automatizados?
Não são exatamente iguais. Os ataques automatizados dão ênfase à utilização de programas para executar tarefas repetitivas, enquanto o Exploit Assistido por IA dá ênfase à utilização das capacidades analíticas, generativas e de raciocínio dos modelos para reforçar o processo de ataque. Os dois podem ser combinados, mas o Exploit Assistido por IA também pode ocorrer apenas numa fase específica.
A IA consegue descobrir e explorar automaticamente todas as vulnerabilidades de software?
Não. A IA pode ajudar a identificar código suspeito e potenciais fragilidades, mas os resultados dos modelos podem ser imprecisos. A possibilidade de explorar uma vulnerabilidade na prática também depende do ambiente operativo, das condições de permissões, da configuração do sistema e de outros fatores técnicos.
Como afeta o Exploit Assistido por IA os utilizadores de criptoativos?
Pode aumentar o nível de personalização das mensagens de phishing, ajudar no desenvolvimento de websites falsos e malware, e acelerar determinadas tarefas de investigação de vulnerabilidades. Os utilizadores devem concentrar-se em proteger as credenciais das contas, as chaves privadas e as frases-semente, verificar as origens dos websites e analisar cuidadosamente os pedidos de assinatura e autorização de carteiras.
A IA também pode ser utilizada para defender a segurança dos criptoativos?
Sim. A IA pode ajudar na revisão de código, deteção de transações anómalas, análise de inteligência sobre ameaças e organização de incidentes de segurança. No entanto, estas capacidades continuam a exigir verificação profissional e devem ser utilizadas em conjunto com controlos de acesso, auditorias independentes e mecanismos de resposta a incidentes.