Os Protocolos Sigma (Σ-protocolos) são protocolos criptográficos de prova que permitem ao provador demonstrar ao verificador que conhece um segredo ou satisfaz uma relação matemática, sem revelar o próprio segredo. A Ergo integra profundamente os Protocolos Sigma no ErgoScript e no ErgoTree, tornando-os numa base essencial para a verificação de transações, aplicações de privacidade, assinaturas múltiplas e contratos financeiros sofisticados.
À medida que as aplicações de blockchain evoluíram de simples transferências de ativos para DeFi, identidade on-chain, transações entre cadeias e computação com preservação da privacidade, encontrar o equilíbrio adequado entre «verificabilidade» e «divulgação mínima» tornou-se um desafio técnico importante. As assinaturas digitais tradicionais podem provar que o titular de uma chave privada autorizou uma transação. Contudo, em aplicações mais complexas, a verificação de assinaturas, por si só, não consegue expressar condições como «qualquer uma de várias condições é satisfeita», «pelo menos N participantes aprovam» ou «o mesmo segredo está subjacente a dois valores públicos».
Os Protocolos Sigma alargam o âmbito do que pode ser provado. Em vez de os tratar apenas como um sistema de privacidade off-chain, a Ergo incorpora estas provas diretamente na sua linguagem de contratos inteligentes, permitindo aos programadores combinar diferentes condições criptográficas em scripts on-chain.
Principais conclusões
-
Os Protocolos Sigma permitem aos utilizadores provar que conhecem um segredo sem o revelar.
-
O ErgoScript trata as provas Sigma como primitivas criptográficas de primeira classe nos contratos inteligentes.
-
As transações privadas podem utilizar mecanismos como provas de logaritmo discreto e provas de tuplos de Diffie-Hellman para ocultar partes das informações que permitem associar identidades.
-
O ErgoMixer utiliza Protocolos Sigma para criar um mecanismo de mistura sem custódia e suporta funcionalidades de privacidade como os Endereços furtivos.
-
O Sigma 6.x continua a desenvolver as capacidades de scripting, compilação, verificação e criptografia da Ergo, criando uma base para aplicações futuras.
O que são os Protocolos Sigma?
Os Protocolos Sigma são protocolos criptográficos para «provar conhecimento sem revelar o conhecimento». Um exemplo típico envolve a Alice, que conhece um segredo x e um valor público correspondente y. A Alice pretende provar ao Bob que conhece x sem lhe enviar x. No contexto do logaritmo discreto, isto pode ser representado como y = g\^x, em que g é um parâmetro público e x é o segredo. O provador tem de demonstrar que conhece o x que produz y, enquanto o verificador não precisa de descobrir o próprio x.
Os Protocolos Sigma envolvem normalmente três passos fundamentais: compromisso, desafio e resposta. Primeiro, o provador gera um compromisso aleatório; depois, recebe ou produz um valor de desafio; por fim, gera uma resposta com base no segredo. O verificador utiliza as informações públicas resultantes para determinar se a prova é válida.
Num ambiente de blockchain, esta estrutura pode ser transformada numa prova não interativa. A documentação da Ergo indica que as provas fundamentais atualmente utilizadas na sua estrutura Sigma incluem provas de logaritmo discreto e provas de tuplos de Diffie-Hellman. Estas provas podem ser combinadas através de estruturas lógicas como AND, OR e THRESHOLD para criar provas mais complexas.
Os Protocolos Sigma representam, por isso, mais do que uma única funcionalidade de privacidade. São um conjunto de blocos de construção criptográficos combináveis. Assinaturas múltiplas, assinaturas de limiar, assinaturas de anel e determinados esquemas de transações privadas podem ser construídos com base nesta fundação.
Qual é a relação entre os Protocolos Sigma e as provas tradicionais de conhecimento zero?
Os Protocolos Sigma estão estreitamente relacionados com as provas de conhecimento zero, mas os dois conceitos não são idênticos.
As provas de conhecimento zero fazem parte de um paradigma mais amplo de provas criptográficas. O seu objetivo é convencer um verificador de que uma afirmação é verdadeira sem revelar informações secretas adicionais. Os Protocolos Sigma são um tipo de protocolo de prova interativa no âmbito das provas de conhecimento zero, geralmente utilizado para provar o conhecimento de um segredo ou a validade de uma relação.
A forma mais precisa de compreender a distinção é a seguinte: os Protocolos Sigma podem constituir uma via concreta para implementar provas de conhecimento zero, mas as provas de conhecimento zero não são o mesmo que os Protocolos Sigma.
Esta distinção é particularmente importante ao analisar a Ergo. A documentação oficial da Ergo descreve os Protocolos Sigma como um sistema de prova criptográfica relacionado com as provas de conhecimento zero e destaca a sua capacidade de provar o conhecimento de um segredo sem o expor. Ao mesmo tempo, a estrutura criptográfica da Ergo inclui também outros componentes, como assinaturas Schnorr, tuplos de Diffie-Hellman, assinaturas de anel e provas de limiar.
Tecnicamente, os Protocolos Sigma são especialmente adequados para provas estruturadas de conhecimento. Um utilizador pode, por exemplo, provar «conheço uma determinada chave privada» e, em seguida, avançar para provar «conheço o mesmo logaritmo discreto associado a dois valores públicos». A combinação de várias provas através de operações lógicas cria condições de verificação mais complexas.
Como integra a Ergo os Protocolos Sigma nos contratos inteligentes?
Uma diferença importante entre a Ergo e muitas outras blockchains é que os Protocolos Sigma não estão confinados a uma biblioteca criptográfica subjacente. Fazem parte do próprio ambiente de execução dos contratos inteligentes.
O ErgoScript é a linguagem de contratos inteligentes da Ergo, enquanto o ErgoTree é a representação on-chain gerada após a compilação do script. No ErgoScript, SigmaProp pode ser entendido como um tipo de dados que descreve «quais as condições criptográficas que uma transação tem de satisfazer». Um contrato ErgoScript tem, em última instância, de devolver um SigmaProp, que representa todas as condições necessárias para gastar a Box atual.
Um contrato simples pode exigir que um titular de uma chave privada assine. Depois, pode ser ampliado para que «qualquer um de dois endereços possa gastar os fundos» ou, posteriormente, para exigir que «pelo menos 3 de 5 participantes aprovem».
Os Protocolos Sigma expressam esta estrutura sem exigir que toda a lógica seja escrita como condições booleanas convencionais.
Os exemplos oficiais da Ergo incluem uma assinatura de limiar 3 de 5, na qual os fundos só podem ser gastos depois de pelo menos 3 de 5 participantes concluírem a prova. Um contrato de gasto em anel mais avançado pode autorizar o gasto sem revelar explicitamente a identidade do verdadeiro gastador.
Os Protocolos Sigma desempenham, por isso, na Ergo, um papel que vai além das ferramentas de privacidade. Constituem também um mecanismo para expressar a lógica de contratos inteligentes, permitindo aos programadores incorporar provas criptográficas diretamente nas condições de gasto dos ativos.
Como protegem as provas de conhecimento zero a privacidade das transações on-chain?
A transparência das blockchains convencionais significa que as transações estão geralmente disponíveis para inspeção pública. Os endereços dos utilizadores e as relações entre os montantes, as entradas e as saídas das transações criam um rasto de dados persistente que pode ser analisado ao longo do tempo.
As provas de conhecimento zero não podem tornar uma blockchain inteira «completamente anónima», mas podem reduzir as informações que têm de ser divulgadas em estruturas de transação específicas.
Por exemplo, um utilizador pode provar a titularidade de uma chave privada sem revelar a própria chave. Pode também provar que satisfaz uma condição contratual sem divulgar diretamente o segredo subjacente a essa condição.
Na Ergo, o SigmaProp e as provas Sigma relacionadas introduzem estas capacidades nos scripts de transação. As assinaturas Schnorr são suficientes para a autorização básica em transações comuns. Podem ser utilizadas estruturas Sigma mais sofisticadas quando uma transação exige um maior ocultamento da identidade, autorização por limiar ou provas baseadas em anéis.
É importante, contudo, distinguir as propriedades de conhecimento zero de uma prova criptográfica do anonimato de todo um sistema de transações. Mesmo quando uma transação utiliza uma prova de conhecimento zero, fatores como os montantes das transações, o momento em que ocorrem, o comportamento da rede e a reutilização de endereços podem ainda revelar algumas ligações.
A privacidade efetiva depende, por isso, não só do algoritmo de prova, mas também do design das transações, da dimensão do conjunto de anonimato, das práticas das carteiras e da capacidade de analisar dados on-chain e off-chain.
Qual é o mecanismo de privacidade do ErgoMixer?
O ErgoMixer é uma das aplicações de privacidade mais representativas do ecossistema Ergo. A sua abordagem principal consiste em reduzir a ligação direta entre as entradas de fundos e as saídas finais através de um mecanismo de mistura.
O ErgoMixer utiliza Protocolos Sigma para criar um misturador programável sem custódia e suporta ERG e Tokens nativos da Ergo. O seu design de privacidade incorpora tecnologias como assinaturas de anel, provas de tuplos de Diffie-Hellman, endereços ocultos e endereços furtivos.
As provas de tuplos de Diffie-Hellman são um componente fundamental. Os utilizadores provam que possuem uma relação secreta associada a dados públicos sem revelar o próprio segredo. O Mixer pode então verificar se os participantes dispõem da autoridade de gasto necessária, limitando simultaneamente a quantidade de informações que permitem associar identidades e que é exposta diretamente.
Os endereços furtivos enfraquecem ainda mais a ligação entre o endereço de um destinatário e uma identidade pública. A abordagem básica utiliza mecanismos criptográficos do tipo Diffie-Hellman para gerar endereços de pagamento ou relações de chaves de utilização única, dificultando a associação direta de um pagamento ao endereço público do destinatário por parte de observadores externos.
No entanto, as ferramentas de privacidade não proporcionam anonimato absoluto. A documentação oficial do ErgoMixer também salienta que a privacidade no mundo real depende de fatores como a utilização correta, o momento das transações, a gestão dos endereços e a dimensão do conjunto de anonimato.
A descrição mais precisa é que o ErgoMixer utiliza Protocolos Sigma e mistura para dificultar a análise das ligações entre transações — e não que torna inerentemente invisíveis todas as informações on-chain.
Como suportam os Protocolos Sigma contratos financeiros complexos?
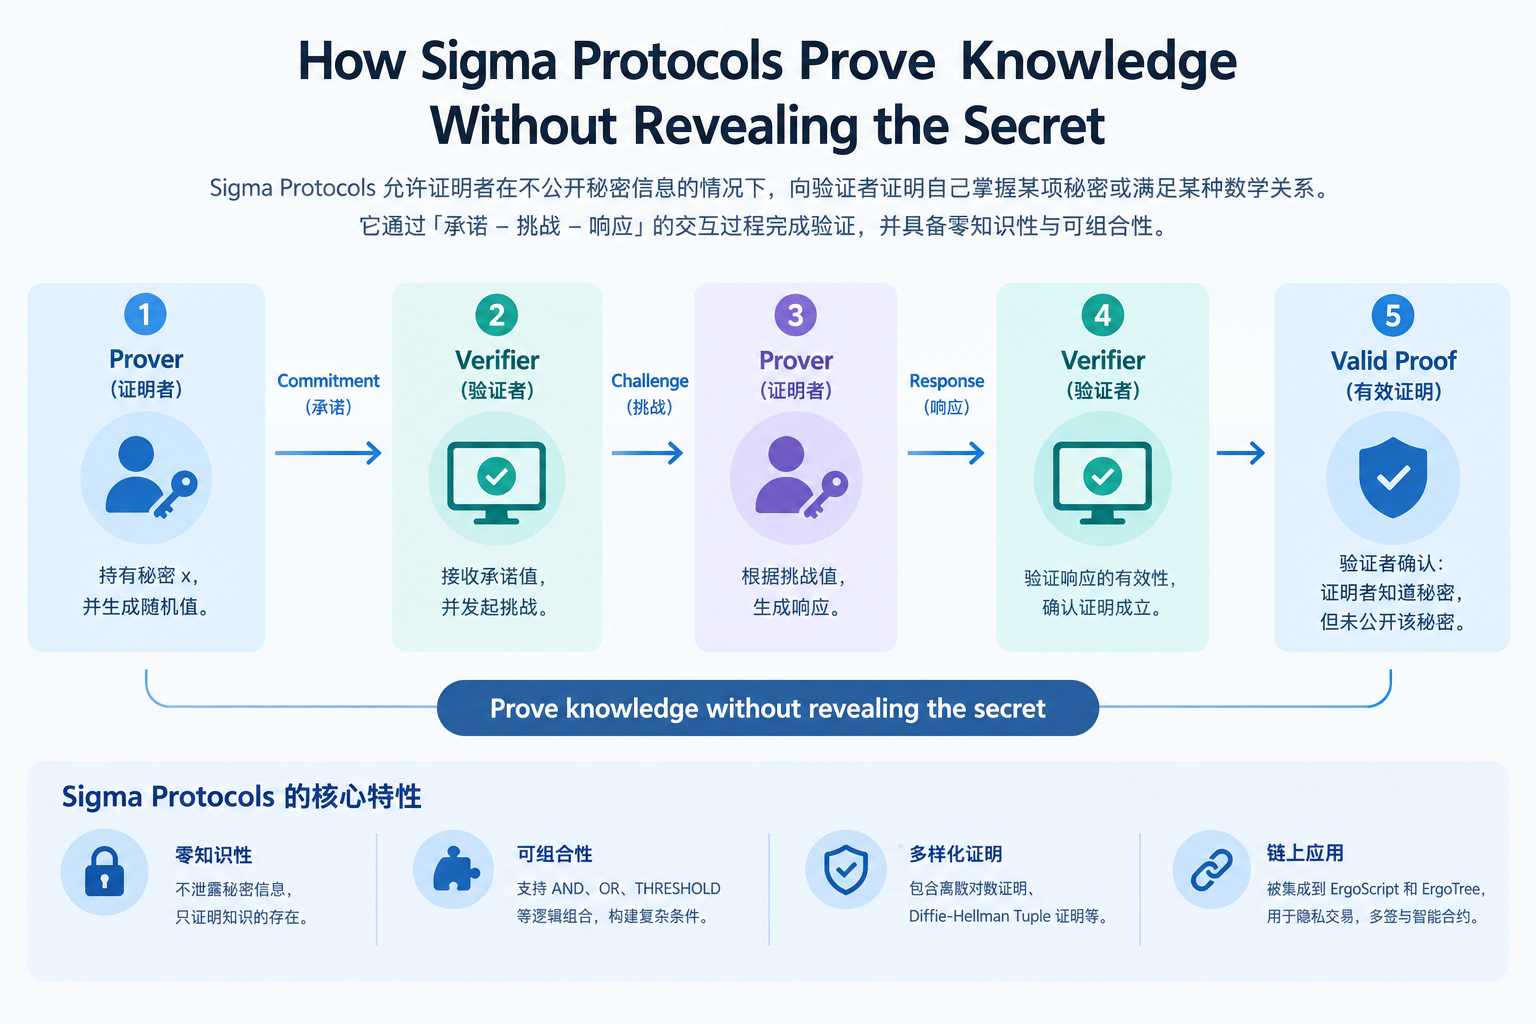
Os Protocolos Sigma proporcionam à DeFi mais do que o ocultamento da identidade nas transações. Outra função importante é a capacidade de expressar condições complexas de controlo de ativos.
Por exemplo, um contrato financeiro pode exigir:
-
«O utilizador A ou o utilizador B pode executar a operação»;
-
«Pelo menos 3 de 5 membros da governança têm de aprovar antes de a operação poder ser executada»;
-
«Apenas alguém que conheça um determinado segredo pode reivindicar os ativos»;
-
«Os fundos só podem ser desbloqueados depois de serem satisfeitas duas condições criptográficas distintas.»
Estas condições podem ser combinadas através de estruturas lógicas como AND, OR e THRESHOLD. A documentação oficial da Ergo afirma explicitamente que as provas Sigma podem ser combinadas em estruturas de prova mais sofisticadas.
Para as aplicações DeFi, isto significa que a lógica de controlo dos ativos pode ser incorporada diretamente numa Box. Empréstimos, custódia, governança de DAO, swaps atómicos e gestão de fundos por várias partes podem tirar partido deste modelo.
Nesta perspetiva, os Protocolos Sigma são blocos de construção criptográficos para os contratos inteligentes da Ergo. Os programadores não estão limitados a um único modelo predefinido de transação privada. Podem combinar diferentes condições de prova para responder às necessidades de uma aplicação específica.
É esta a importância de combinar o ErgoScript com os Protocolos Sigma: a privacidade, a gestão de permissões e a lógica financeira não têm de existir como funções isoladas. Podem ser compostas no âmbito de uma única estrutura de scripting.
Em que difere o design de privacidade da Ergo dos ZK Rollup?
Os Protocolos Sigma e os ZK Rollup utilizam ambos provas de conhecimento zero, mas resolvem problemas diferentes.
Os Protocolos Sigma abordam principalmente a forma de provar o conhecimento de um segredo ou a validade de uma relação matemática, minimizando simultaneamente a divulgação de informações secretas. Na Ergo, suportam sobretudo a verificação de contratos inteligentes, as transações privadas, as assinaturas múltiplas e os controlos complexos de permissões.
Os ZK Rollup abordam principalmente a escalabilidade da blockchain. Um Rollup executa um grande número de transações off-chain, gera uma prova de validade de conhecimento zero e envia-a para a Layer 1. A cadeia principal verifica então se o lote foi executado corretamente de acordo com as regras do protocolo.
As duas tecnologias podem basear-se em ideias criptográficas semelhantes, mas funcionam em diferentes camadas de aplicação.
Podem ser resumidas da seguinte forma:
| Tecnologia |
Problema fundamental |
Utilizações comuns |
| Protocolos Sigma |
Como provar o conhecimento de um segredo ou a satisfação de uma determinada relação |
Privacidade, assinaturas, assinaturas múltiplas, contratos inteligentes |
| ZK Rollup |
Como comprimir provas de execução para um grande número de transações |
Escalabilidade da Layer 2 |
| zk-SNARK / zk-STARK |
Uma estrutura tecnológica mais ampla de provas de conhecimento zero |
Privacidade, escalabilidade, verificação computacional |
| ErgoMixer |
Como reduzir a possibilidade de associar transações |
Mistura de ativos e transações privadas |
É, por isso, incorreto designar os Protocolos Sigma da Ergo como «tecnologia ZK Rollup». O design de privacidade da Ergo centra-se principalmente nos contratos inteligentes e nas provas de transação, e não na execução de lotes baseada em Rollup.
Como evoluiu o roteiro técnico da Ergo, dos Protocolos Sigma ao Sigma 6.0?
O roteiro Sigma da Ergo está a expandir-se, passando de primitivas criptográficas iniciais para uma estrutura abrangente de ferramentas para programadores.
O Sigma 6.0 é um marco importante nesta evolução. A versão entrou na mainnet da Ergo através de um soft fork e introduziu o UnsignedBigInt, capacidades de scripting mais avançadas e outras melhorias ao nível do protocolo. Estabeleceu também as bases para mecanismos futuros, como os Sub-blocks. De acordo com materiais oficiais, o Sigma 6.0 foi ativado na mainnet em outubro de 2025.
Em 2026, o Sigma SDK continuou a evoluir através da série 6.0.x. Os materiais mais recentes do roteiro indicam que o Sigma SDK alcançou a versão 6.0.6, enquanto o AppKit 6.0.1 também foi atualizado com base no Sigma SDK 6.0.6. Os trabalhos de desenvolvimento relacionados incluem o compilador, o interpretador, a serialização, a cobertura de testes e os testes de compatibilidade entre implementações.
A Ergo está também a investigar direções criptográficas mais avançadas, incluindo Bulletproofs e Curve Trees. Os materiais oficiais indicam que a verificação de provas de intervalo Bulletproofs entrou no desenvolvimento relacionado com o candidato SigmaState Interpreter 6.0.4. A investigação sobre Curve Trees está a explorar de que forma as capacidades de aritmética modular do UnsignedBigInt, introduzidas no Sigma 6.0, podem suportar uma verificação on-chain mais complexa.
O roteiro Sigma da Ergo está, por isso, a evoluir de «fornecer provas criptográficas» para «fornecer um ambiente de desenvolvimento criptográfico combinável». A questão fundamental daqui em diante não é simplesmente saber se existe um determinado algoritmo de prova, mas se estas capacidades podem reduzir a complexidade do desenvolvimento e traduzir-se em DeFi orientada para a privacidade, DAO, protocolos entre cadeias e outras aplicações on-chain.
Conclusão
Os Protocolos Sigma são um componente criptográfico fundamental da arquitetura da Ergo. Na sua essência, são protocolos de prova que demonstram o conhecimento de um segredo ou a validade de uma relação matemática. Estão estreitamente relacionados com as provas de conhecimento zero, mas não representam todos os tipos de tecnologia de provas de conhecimento zero.
A abordagem distintiva da Ergo consiste em incorporar os Protocolos Sigma diretamente no ErgoScript e no ErgoTree, tornando as provas criptográficas numa capacidade fundamental que os contratos inteligentes podem invocar. Através do SigmaProp, das provas de logaritmo discreto, das provas de tuplos de Diffie-Hellman e de combinações lógicas como AND, OR e THRESHOLD, os programadores podem criar assinaturas múltiplas, autorização por limiar, assinaturas de anel, transações privadas e outras aplicações.
O ErgoMixer é uma aplicação de privacidade representativa construída com base neste design. Utiliza Protocolos Sigma, assinaturas de anel e provas de tuplos de Diffie-Hellman para reduzir as ligações diretas entre transações, enquanto tecnologias como os endereços furtivos proporcionam proteção adicional da privacidade.
Em 2026, o foco da Ergo expandiu-se para além dos Protocolos Sigma enquanto capacidade criptográfica isolada, abrangendo o Sigma SDK 6.x, compiladores, verificadores e investigação criptográfica mais avançada. O Sigma 6.0, os Bulletproofs e as Curve Trees formam, em conjunto, parte da evolução técnica contínua da plataforma. Para a Ergo, o valor a longo prazo dos Protocolos Sigma não reside apenas nas «transações anónimas», mas em transformar provas criptográficas verificáveis em componentes nativos dos contratos inteligentes e fornecer uma infraestrutura flexível para computação com preservação da privacidade e lógica financeira on-chain complexa.