Uma corretora de criptomoedas é uma infraestrutura crítica que liga a negociação de ativos digitais, a custódia de ativos e as redes blockchain. Para os utilizadores de corretoras centralizadas, a plataforma deve não só disponibilizar serviços de correspondência de ordens e liquidez, mas também gerir de forma segura as chaves privadas utilizadas para transferir ativos, processar depósitos e levantamentos diários e manter registos precisos dos ativos em diferentes redes blockchain.
Ao contrário das contas financeiras tradicionais, as transações em blockchain são, geralmente, irreversíveis. Depois de os ativos serem transferidos com uma assinatura válida, a sua recuperação depende frequentemente da cooperação do destinatário, das restrições impostas pelo emissor de uma stablecoin ou da intervenção das autoridades responsáveis pela aplicação da lei. Por conseguinte, o controlo das permissões de transferência de ativos, a verificação da autenticidade das transações e a identificação atempada de atividades anómalas são preocupações fundamentais no quadro de segurança de uma corretora.
Nos últimos anos, vários incidentes de segurança no setor das criptomoedas realçaram ainda mais a importância do software de carteira, da custódia de chaves e dos processos de aprovação de transações. Este artigo analisa a forma como as corretoras constroem sistemas de segurança de ativos multicamada através de carteiras quentes e frias, tecnologia de assinatura múltipla, MPC, gestão do ciclo de vida das chaves privadas e monitorização de riscos. Explica também a importância prática destes mecanismos através de incidentes representativos.
Que componentes constituem o quadro de segurança de ativos de uma corretora de criptomoedas?
As corretoras centralizadas de criptomoedas utilizam, geralmente, um modelo de gestão de ativos sob custódia. Depois de os utilizadores depositarem ativos digitais na plataforma, a corretora regista os respetivos saldos através de um sistema de contas interno e utiliza carteiras sob a sua gestão para receber e enviar fundos on-chain. Quando os utilizadores realizam transações à vista na plataforma, cada transação normalmente não precisa de ser liquidada individualmente na blockchain. No entanto, os depósitos, levantamentos e transferências de ativos entre carteiras da plataforma continuam a envolver transações on-chain efetivas.
Por conseguinte, as corretoras precisam de gerir simultaneamente dois sistemas interligados: um livro-razão interno que regista os direitos dos utilizadores sobre os ativos e a atividade de negociação, e uma infraestrutura de carteiras responsável por deter e transferir efetivamente os ativos on-chain. Só quando ambos permanecem consistentemente alinhados é que a corretora pode suportar a liquidação normal de fundos, a reconciliação de ativos e o controlo de riscos.
De uma perspetiva técnica e operacional, a segurança dos ativos de uma corretora envolve, geralmente, as seguintes camadas:
| Camada de segurança |
Mecanismos principais |
Objetivo principal |
| Armazenamento de ativos |
Carteiras quentes, carteiras frias e níveis de carteiras |
Controlar o nível de exposição online de diferentes ativos |
| Gestão de chaves |
HSM, MPC, cópias de segurança de chaves e rotação de chaves |
Reduzir os riscos de fuga de chaves e de pontos únicos de falha |
| Autorização de transações |
Assinatura múltipla, permissões de aprovação e verificação de transações |
Impedir transferências de ativos não autorizadas |
| Monitorização de riscos |
Identificação de endereços suspeitos, limites e alertas em tempo real |
Detetar e limitar atividades de transação anómalas |
| Reconciliação de ativos |
Livros-razão internos, reconciliação de saldos on-chain e prova de reservas |
Melhorar a precisão e a transparência dos registos de ativos |
| Resposta a incidentes |
Suspensão de levantamentos, migração de carteiras e investigação de incidentes |
Conter a propagação do risco e apoiar a recuperação das operações |
Estes mecanismos não funcionam de forma independente. Mesmo que as chaves privadas das carteiras estejam devidamente protegidas, as deficiências no processo de aprovação de transações podem ainda resultar numa autorização indevida. Por outro lado, mesmo que as aprovações de transações sejam extremamente rigorosas, uma gestão inadequada das cópias de segurança das chaves pode tornar os ativos inacessíveis ou expor as chaves a fugas.
Por conseguinte, um quadro de segurança de ativos maduro dá prioridade à defesa em profundidade, à segregação de funções e à verificação contínua, em vez de depender de uma única tecnologia para proporcionar proteção absoluta.
Qual é a diferença entre carteiras quentes e frias? Por que motivo as corretoras utilizam ambas?
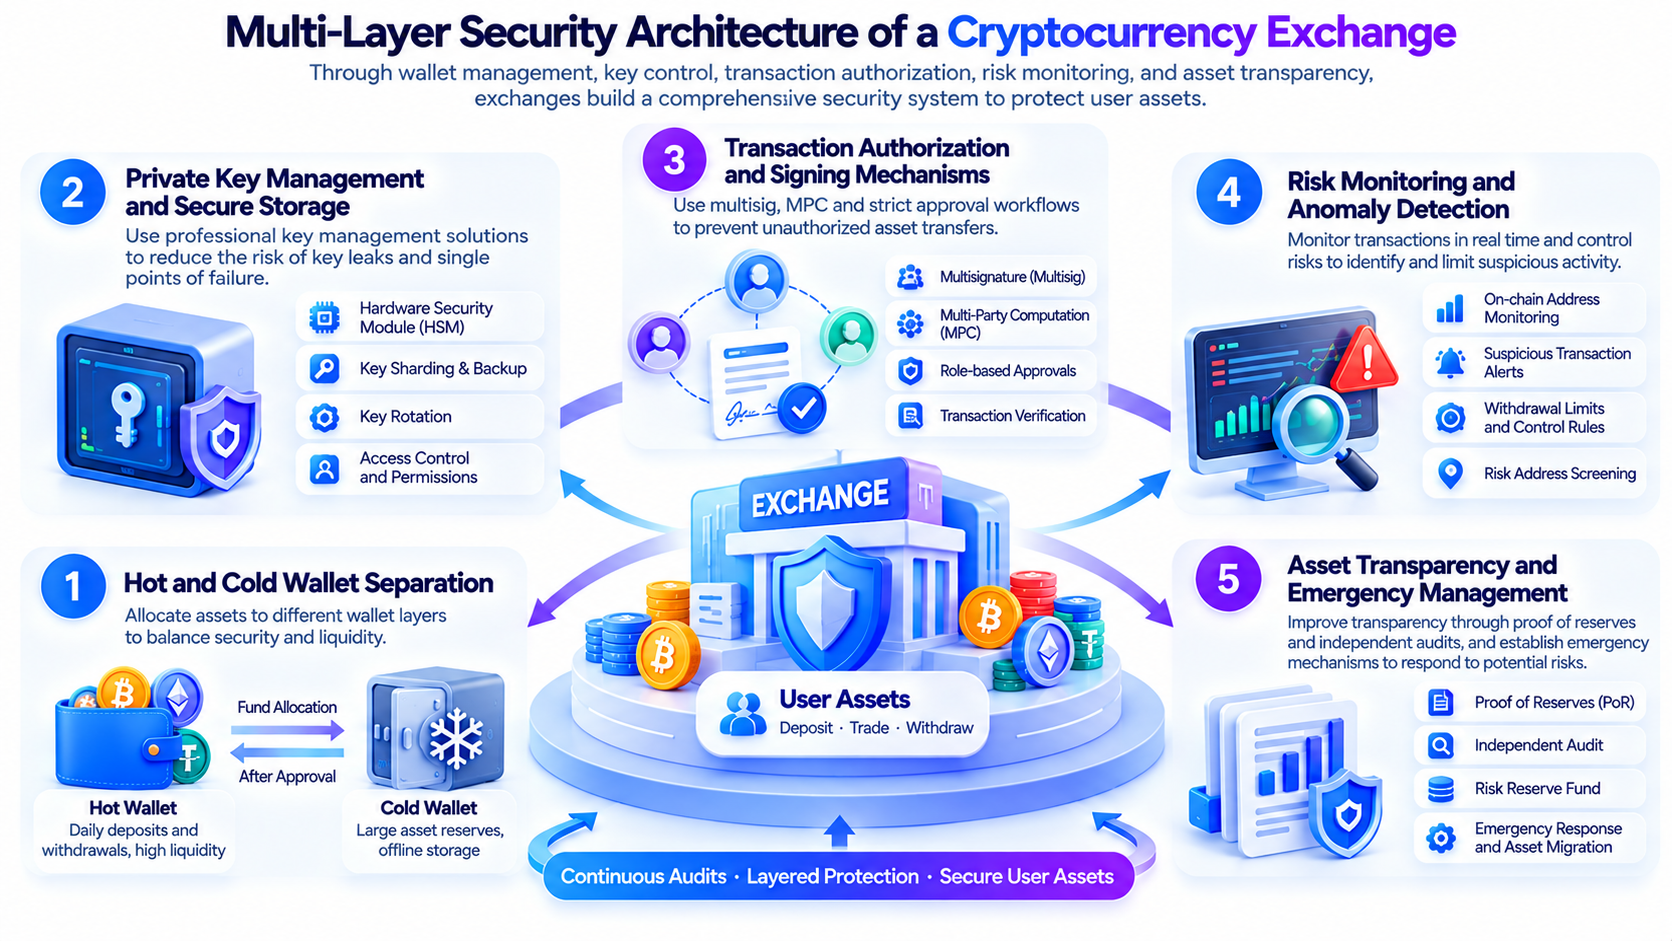
Uma carteira quente é uma carteira cujo ambiente de assinatura ou processo de utilização de chaves está ligado a um sistema online. Geralmente, pode processar rapidamente a consolidação de depósitos, os levantamentos dos utilizadores e as transferências diárias de fundos, sendo adequada para cenários operacionais que exigem operações frequentes.
Por outro lado, uma carteira fria foi concebida para isolar os materiais de assinatura críticos de ambientes ligados à Internet, reduzindo a possibilidade de os atacantes remotos acederem diretamente às chaves privadas. As carteiras frias são geralmente utilizadas para deter grandes quantidades de ativos que não precisam de ser movimentados com frequência. No entanto, os seus procedimentos operacionais podem ser mais complexos e a transferência de fundos pode ser mais lenta.
As principais diferenças entre os dois tipos de carteira estão relacionadas com a sua conectividade, frequência de utilização e âmbito da exposição ao risco.
| Dimensão de comparação |
Carteira quente |
Carteira fria |
| Ligação à rede |
O ambiente de assinatura está geralmente ligado a sistemas online |
O ambiente de assinatura crítico está geralmente isolado offline |
| Principais utilizações |
Depósitos, levantamentos e transferências diárias de fundos |
Reservas de grandes quantidades de ativos e custódia de longo prazo |
| Eficiência das transações |
Mais elevada; adequada ao processamento automatizado |
Geralmente requer mais operações manuais ou offline |
| Principais riscos |
Comprometimento de sistemas online, fuga de chaves e assinaturas maliciosas |
Danos nos dispositivos, erros operacionais, riscos da cadeia de fornecimento e riscos no processo de assinatura |
| Controlos comuns |
Limites, listas de permissões de endereços e monitorização de anomalias |
Aprovação por várias pessoas, verificação offline e gestão da segurança física |
Para uma corretora, manter todos os ativos em carteiras quentes pode melhorar a eficiência dos levantamentos, mas também pode ampliar o potencial impacto de um ataque online. Por outro lado, manter todos os ativos em carteiras frias pode afetar a capacidade dos utilizadores de realizarem levantamentos normalmente.
Por conseguinte, as corretoras geralmente distribuem os fundos por diferentes níveis de carteiras, com base nas necessidades de liquidez e nas estratégias de gestão de riscos. Por exemplo, uma corretora pode manter uma determinada quantidade de liquidez online para processar os levantamentos diários, enquanto gere os restantes ativos através de procedimentos de custódia mais rigorosos e realiza transferências de fundos aprovadas quando necessário.
É importante notar que uma carteira fria não significa segurança absoluta. O armazenamento frio pode reduzir o risco de exposição online das chaves privadas, mas não consegue determinar automaticamente se uma transação assinada reflete a verdadeira intenção comercial. Os procedimentos de análise e autorização de transações continuam a ser essenciais.
Como é que a assinatura múltipla impede que uma única chave privada controle grandes quantidades de ativos?
A assinatura múltipla, frequentemente abreviada como multisig, é um mecanismo de controlo que exige várias autorizações independentes para concluir uma transação. O seu objetivo principal é impedir que um único titular de uma chave decida, de forma independente, transferir ativos importantes.
Tomando como exemplo uma configuração comum de assinatura múltipla 2 de 3, o sistema estabelece três permissões de assinatura independentes e uma transação requer, pelo menos, duas autorizações válidas para ser executada. Mesmo que uma chave seja comprometida, geralmente um atacante não consegue concluir uma transferência utilizando apenas essa chave.
Na gestão de ativos de uma corretora, a assinatura múltipla pode ser combinada com a segregação de funções dentro da organização. Por exemplo, diferentes pessoas ou sistemas podem ser responsáveis por iniciar, analisar e aprovar finalmente uma transação, exigindo que as transferências de grandes quantidades de ativos passem por várias etapas de controlo.
No entanto, a assinatura múltipla não significa que todos os signatários consigam identificar automaticamente uma transação maliciosa. Se vários signatários dependerem da