À medida que os agentes de IA evoluem de assistentes conversacionais para sistemas automatizados capazes de utilizar ferramentas, executar tarefas e coordenar vários serviços, as capacidades de pagamento estão a tornar-se um fator importante que afeta o seu âmbito prático de utilização. Um agente pode pesquisar informações de forma independente, selecionar modelos e utilizar ferramentas MCP, mas, se os utilizadores tiverem de concluir manualmente o pagamento sempre que é utilizado um serviço pago, a automatização integral das tarefas continua a ser difícil. A combinação de stablecoins e carteiras programáveis proporciona uma nova via técnica para pagamentos de baixo valor entre máquinas.
O x402 não concede diretamente aos agentes de IA a capacidade de gerir fundos. Em vez disso, define a forma como clientes e servidores expressam, submetem e verificam pagamentos. Os pagamentos totalmente automatizados também exigem assinaturas de carteira, autorização de fundos, redes de liquidação e mecanismos de verificação do lado do servidor. Este artigo explica como os agentes de IA podem utilizar pagamentos com stablecoins para aceder a serviços através do x402, como as permissões da carteira podem restringir a utilização de fundos e como este modelo se aplica ao ecossistema de ferramentas MCP e aos seus limites de segurança.
Principais conclusões
-
O x402 utiliza o código de estado HTTP 402 para permitir que os serviços pagos devolvam aos agentes de IA requisitos de pagamento legíveis por máquinas.
-
Dentro do respetivo âmbito autorizado, os agentes de IA podem decidir se efetuam pagamentos com base nos preços do serviço, nos ativos de pagamento e nas informações de rede.
-
As stablecoins podem servir como ativos de liquidação para pagamentos entre máquinas, mas os custos efetivos das transações e as velocidades de confirmação dependem da rede utilizada.
-
O x402 trata do fluxo de interação de pagamento, enquanto as carteiras controlam os fundos e autorizam transações. Não são a mesma tecnologia.
-
O MCP liga os agentes de IA a ferramentas externas, enquanto o x402 pode adicionar capacidades de pagamento por utilização a determinadas ferramentas pagas.
-
Limites de despesas, listas de entidades autorizadas, limites por transação e mecanismos de revogação de permissões podem ajudar a reduzir os riscos dos pagamentos iniciados por agentes.
-
Os pagamentos automatizados não eliminam a necessidade de supervisão humana. Continuam a ser necessários controlos adicionais para montantes elevados, dados confidenciais e transações invulgares.
O que é o x402 e porque precisam os agentes de IA de um protocolo de pagamento nativo para máquinas?
O principal objetivo do x402 é permitir que os programas processem pagamentos automaticamente, tal como pedidos HTTP normais. Na arquitetura tradicional da Internet, o HTTP trata principalmente de pedidos de recursos, transmissão de dados e respostas de estado. Embora o código de estado HTTP 402 Payment Required exista há muito tempo, não dispunha de um fluxo de pagamento normalizado amplamente adotado. O x402 cria mecanismos de requisitos de pagamento, submissão de autorização e confirmação de liquidação em torno deste código de estado, permitindo que os recursos pagos comuniquem diretamente os termos da transação aos clientes.
Para os agentes de IA, este mecanismo tem um valor prático claro. Os agentes podem obter dados através de API, utilizar modelos ou executar operações de software. No entanto, se um serviço exigir que os utilizadores criem uma conta, associem um cartão bancário ou adquiram primeiro um plano, o fluxo de trabalho automatizado pode ser interrompido. O x402 permite que os servidores forneçam diretamente preços e métodos de pagamento durante um pedido, permitindo aos clientes decidir se avançam com a compra.
Por exemplo, um agente de IA responsável pela criação de relatórios do setor pode precisar de aceder a dados pagos. O servidor pode devolver requisitos de pagamento através de HTTP 402. O agente determina se o preço se enquadra no seu orçamento e, em seguida, a carteira gera a autorização de pagamento. Depois de concluídas a verificação e a liquidação, o servidor devolve os dados necessários e o agente pode continuar a preparar o relatório.
É importante salientar que o x402 não se limita aos agentes de IA. As aplicações normais, os scripts de automatização e outros clientes de software também podem utilizar o protocolo. Os agentes de IA são um caso de utilização importante porque as suas tarefas são dinâmicas: um agente pode descobrir novos serviços durante a execução e precisar de decidir de forma independente se deve adquiri-los.
O x402 também não exige que todos os serviços abandonem os sistemas baseados em contas. Disponibiliza uma opção técnica para pagamento por pedido, enquanto os prestadores de serviços podem manter subscrições, chaves de API ou outros mecanismos de controlo de acesso.
Como pode um agente de IA concluir um pagamento automatizado através do x402?
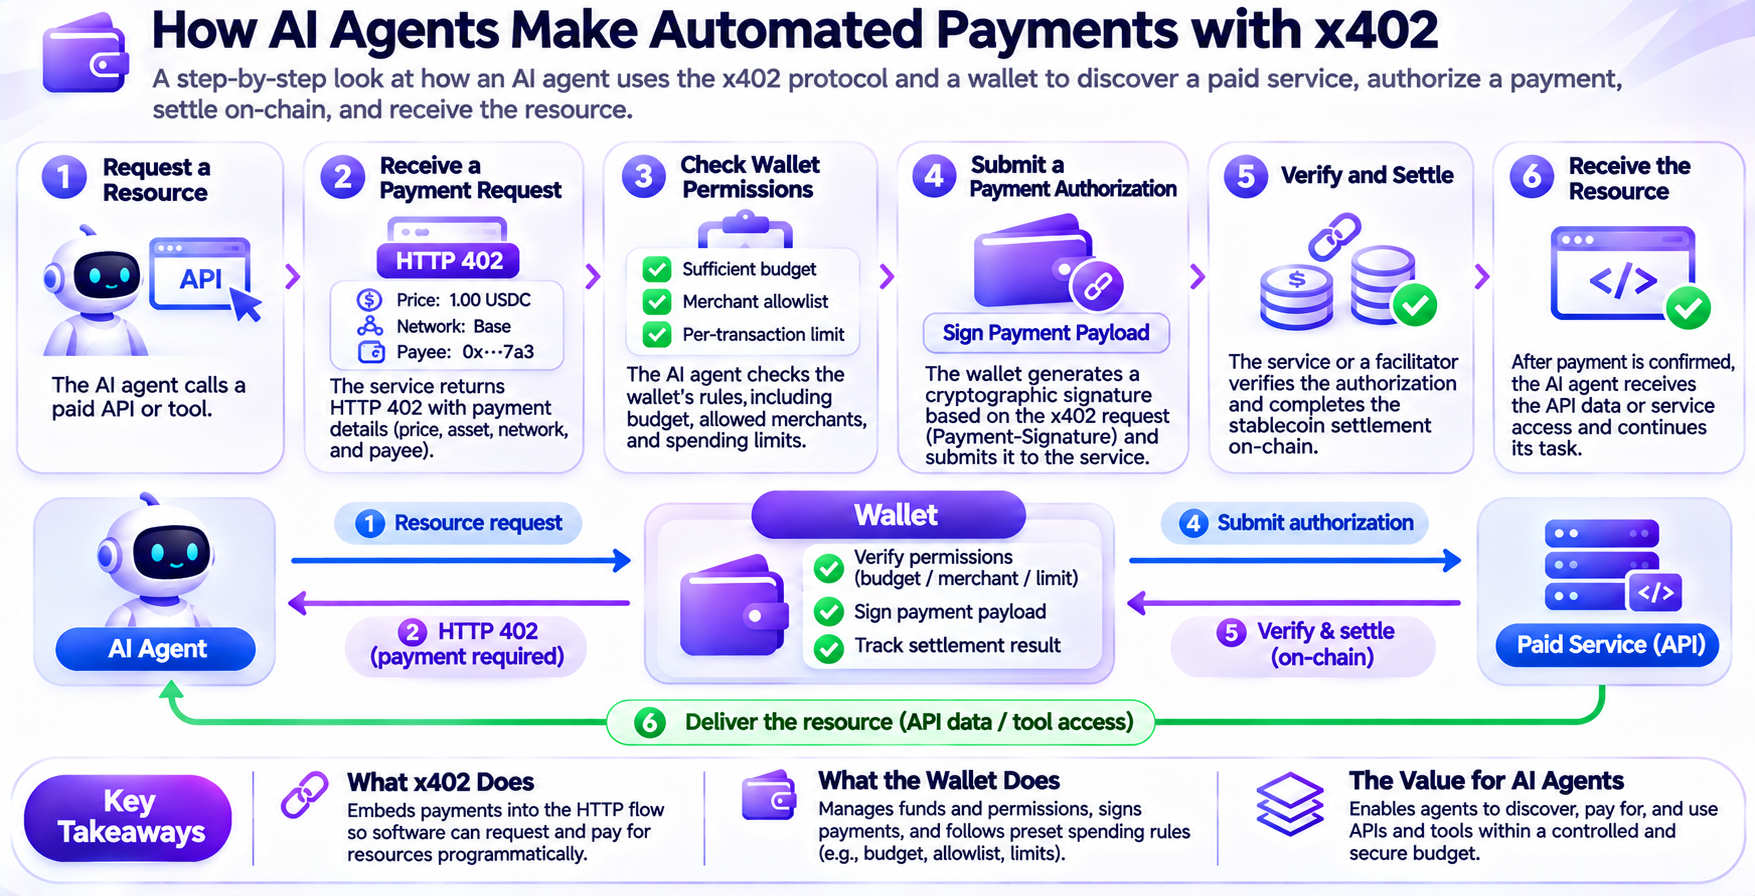
O x402 liga pedidos de serviços à verificação de pagamentos, permitindo que os clientes adquiram recursos no mesmo fluxo de negócio. Os seus principais participantes incluem o cliente, o servidor de recursos, a carteira e um Facilitador opcional, que fornece serviços de verificação e liquidação de pagamentos.
Num fluxo típico, um agente de IA envia primeiro um pedido HTTP a uma API paga. Se o servidor exigir pagamento, devolve um código de estado HTTP 402 e fornece informações como preços, ativos aceites, redes de liquidação e endereços de destinatários através de campos de protocolo como PAYMENT-REQUIRED.
Em seguida, o agente verifica se os requisitos de pagamento estão em conformidade com a autorização do utilizador, incluindo se o montante do pagamento excede o orçamento, se o ativo e a rede são suportados e se o destinatário é de confiança. Se as condições forem cumpridas, a carteira gera uma carga de pagamento assinada e o cliente utiliza PAYMENT-SIGNATURE para submeter as informações de autorização num novo pedido ao servidor.
Depois de receber a autorização de pagamento, o servidor pode verificá-la de forma independente ou delegar a verificação num Facilitador. Depois de a verificação ser bem-sucedida, o pagamento entra na fase de liquidação. O servidor ou o Facilitador submete a transação de acordo com o mecanismo de pagamento da rede relevante. Depois de confirmada a conclusão do pagamento, o servidor de recursos devolve o conteúdo solicitado ao cliente.
Este processo pode ser resumido em seis fases:
-
Solicitar um recurso: o agente de IA utiliza uma API paga ou um serviço digital.
-
Receber uma cotação: o servidor devolve HTTP 402 e os requisitos de pagamento.
-
Verificar a autorização: o cliente confirma que o orçamento, o ativo, a rede e o comerciante estão em conformidade com as regras.
-
Submeter credenciais de pagamento: a carteira assina a autorização de pagamento e o cliente reenvia o pedido.
-
Verificar e liquidar: o servidor ou o Facilitador verifica a carga de pagamento e conclui a liquidação.
-
Fornecer o recurso: o servidor devolve dados da API ou o resultado da execução da ferramenta.
É importante distinguir a autorização de pagamento da liquidação efetiva. A submissão de uma carga de pagamento assinada não significa que os fundos já tenham sido transferidos na blockchain. A verificação de pagamento confirma que a autorização é válida, enquanto a liquidação executa a transferência efetiva dos fundos. Para aplicações que exigem um controlo rigoroso do risco associado à disponibilização de serviços, estas duas fases não devem ser tratadas como o mesmo processo.
A relevância técnica do x402 reside em consolidar ações que anteriormente estavam distribuídas entre o registo de contas, as páginas de pagamento e as chamadas de serviços num fluxo de pedidos que o software pode processar. Reduz os custos de interação dos pagamentos automatizados, mas o sucesso do pagamento continua a depender das carteiras, das redes de liquidação e da implementação do lado do servidor.
Porque são as stablecoins adequadas para pagamentos automatizados de agentes de IA?
As stablecoins são ativos digitais concebidos para manter um valor relativamente estável, sendo as stablecoins indexadas ao dólar um tipo comum. Para agentes de IA que adquirem frequentemente API, dados e serviços de computação, as stablecoins podem proporcionar um método programável de transferência de valor, permitindo iniciar e verificar pagamentos através de interfaces de software.
Os sistemas de pagamento tradicionais são concebidos principalmente para consumidores e comerciantes humanos, envolvendo frequentemente registo de contas, credenciais de pagamento, análises de controlo de risco e processos de compensação. Estes mecanismos dispõem de uma infraestrutura comercial e de proteção do consumidor madura, mas podem não ser adequados para todas as transações entre máquinas cobradas por utilização. Em particular, quando o montante de uma única chamada de API é baixo, os custos fixos de pagamento podem afetar o modelo de negócio.
As stablecoins podem permitir transferências programáticas em redes de blockchain suportadas. Para agentes de IA que já dispõem de capacidades de carteira e de autorização de pagamentos, os fluxos de pagamento podem ser incorporados diretamente nos sistemas de execução de tarefas, em vez de exigirem que os utilizadores acedam a uma página de pagamento manual para cada compra de serviço.
No entanto, as stablecoins não implicam inerentemente custo zero ou liquidação instantânea. Os custos efetivos dependem da rede de blockchain, do congestionamento das transações, da conceção do serviço de pagamento e de outros custos de infraestrutura. Os tempos de confirmação, a finalidade das transações e o suporte de stablecoins também variam entre redes.
Além disso, as stablecoins continuam a envolver riscos relacionados com o emitente, ativos de reserva, resgate, contratos e regulamentação. Para agentes de IA empresariais que precisam de operar continuamente, a seleção de um ativo de liquidação exige considerar não apenas os custos de transação, mas também a liquidez da stablecoin, as redes disponíveis e os mecanismos de segurança dos fundos.
Do ponto de vista técnico, o x402 não está permanentemente ligado a uma stablecoin ou blockchain específica. Os seus esquemas de pagamento podem ser alargados a diferentes redes e ativos. Algumas implementações utilizam esquemas de pagamento exato com montantes fixos, enquanto outras utilizam esquemas upto, nos quais os montantes são determinados com base no consumo efetivo de recursos. Os programadores devem selecionar um mecanismo adequado com base no modelo de faturação do serviço específico, em vez de tratarem todos os pagamentos de agentes de IA como transferências USDC de montante fixo.
Como controla a autorização da carteira as permissões de utilização de fundos de um agente de IA?
Os pagamentos automatizados podem reduzir a intervenção manual, mas também introduzem novos riscos. Se um agente tomar uma decisão incorreta, utilizar um serviço malicioso ou for afetado por um ataque de injeção de instruções, os fundos podem ser utilizados sem que o utilizador confirme cada transação. Por conseguinte, as carteiras de agentes de IA precisam não só de capacidades de assinatura e pagamento, mas também de regras independentes de autorização de fundos.
Uma conceção comum separa o titular dos fundos do executor das tarefas. Os utilizadores ou empresas mantêm o controlo sobre os fundos principais, enquanto atribuem permissões de despesa limitadas aos agentes de IA. Os agentes podem efetuar pagamentos dentro do seu âmbito autorizado, mas não podem aumentar os orçamentos de forma independente, modificar comerciantes aprovados ou levantar todos os ativos.
A arquitetura anunciada pela Cloudflare Wallets reflete esta abordagem. O seu plano inclui uma Account Wallet para titulares de contas e uma Virtual Wallet para agentes de IA. Os titulares de contas podem definir limites de despesas, comerciantes aprovados e limites por transação para carteiras virtuais. Os agentes podem utilizar fundos limitados através de interfaces programáticas para adquirir API, ferramentas MCP e conteúdos digitais. É importante distinguir as capacidades completas de fundos e pagamento da Cloudflare Wallets da funcionalidade de reserva de identificadores de carteira que já está disponível.
Por exemplo, um utilizador pode definir um orçamento semanal de 20 $ para um agente de pesquisa de mercado, permitir-lhe adquirir apenas serviços de dados financeiros especificados e limitar cada transação a um máximo de 1 $. Se uma API aumentar subitamente o seu preço ou o agente tentar aceder a um comerciante não autorizado, uma política de pagamento independente pode bloquear ações que não cumpram as condições.
Além das restrições de orçamento e de comerciantes, os programadores podem adicionar períodos de caducidade, limites de utilização, limites de frequência de transações e condições de aprovação manual com base nos requisitos da aplicação. Para agentes que precisam de aceder a vários serviços, permissões configuradas de forma independente são geralmente mais adequadas do que fornecer diretamente uma carteira com controlo total sobre todos os fundos.
No entanto, a autorização da carteira também tem limites. Mesmo que cada transação cumpra o orçamento, um agente pode continuar a adquirir repetidamente dados inúteis ou ser induzido por conteúdo malicioso a fazer pedidos desnecessários a serviços presentes numa lista de entidades autorizadas. Por conseguinte, os controlos de permissões de pagamento devem ser utilizados juntamente com a validação de tarefas, verificações da fiabilidade dos serviços e monitorização de comportamentos anómalos.
Como podem o x402 e o MCP trabalhar em conjunto para permitir chamadas de ferramentas pagas?
O Model Context Protocol (MCP) é um protocolo aberto para ligar aplicações de IA a ferramentas externas, fontes de dados e serviços. Através do MCP, os agentes de IA podem descobrir e utilizar ferramentas disponibilizadas por diferentes sistemas sem exigirem uma abordagem de integração complexa e separada para cada ferramenta.
O MCP trata da conectividade e utilização de ferramentas, enquanto o x402 trata das interações de pagamento para recursos pagos. Quando combinados, os fornecedores de ferramentas podem definir regras de preços por utilização para determinados serviços, e os agentes podem processar requisitos de pagamento ao utilizar ferramentas.
Por exemplo, um agente de IA liga-se a um serviço de dados especializado através do MCP. Quando o agente utiliza uma ferramenta de consulta paga, o serviço pode devolver requisitos de pagamento. Um cliente com x402 verifica as permissões da carteira com base na cotação, conclui a autorização e a liquidação do pagamento e recebe depois os dados devolvidos pela ferramenta.
Este mecanismo pode permitir que os programadores explorem modelos de faturação mais granulares. Anteriormente, os prestadores de serviços podiam exigir que os utilizadores adquirissem subscrições mensais ou pré-pagassem um determinado montante. Num modelo de pagamento por utilização, os utilizadores podem pagar com base no número efetivo de chamadas. Este modelo proporciona alguma flexibilidade aos agentes de IA que utilizam ferramentas especializadas apenas ocasionalmente.
No entanto, nem todas as ferramentas MCP suportam inerentemente o x402. Os fornecedores de ferramentas precisam de implementar a lógica de faturação, e os clientes também precisam das capacidades correspondentes de processamento de pagamentos. As ferramentas para programadores da Cloudflare já fornecem soluções de faturação para ferramentas MCP e integração de pagamentos de clientes baseadas no x402, mas a utilização efetiva continua a depender do SDK, da rede e da configuração de pagamento específicos.
Do ponto de vista do modelo de negócio, a combinação de MCP e x402 pode apoiar o desenvolvimento de um mercado de ferramentas cobrado por utilização. Os fornecedores de dados, os prestadores de serviços de modelos de IA e os programadores de software especializado podem definir preços para capacidades específicas, enquanto os agentes podem selecionar serviços com base nos requisitos das tarefas.
No entanto, a faturação por utilização também pode criar incerteza quanto aos custos. Se um agente utilizar continuamente muitas ferramentas durante uma tarefa complexa, a despesa total pode aumentar rapidamente. Por conseguinte, os programadores precisam de gerir simultaneamente o volume de chamadas de ferramentas, os preços por chamada e os orçamentos totais das tarefas, em vez de dependerem apenas dos limites de saldo da carteira.
Que papel desempenha um Facilitador no x402?
Um Facilitador é um componente de infraestrutura opcional no fluxo de pagamento x402. Ajuda principalmente os servidores a verificar autorizações de pagamento e a executar a liquidação. Para fornecedores de serviços de API que não pretendem manter internamente uma lógica complexa de interação com blockchain, um Facilitador pode simplificar a integração de pagamentos.
Numa implementação típica, depois de um servidor receber uma carga de pagamento submetida por um cliente, pode enviar as informações relevantes para a interface de verificação de um Facilitador. O Facilitador verifica se a assinatura, o esquema de pagamento, a rede e outros requisitos são cumpridos e, em seguida, devolve o resultado da verificação.
Depois de a verificação ser bem-sucedida, o servidor pode solicitar ao Facilitador que submeta a transação de pagamento à rede de blockchain relevante através de uma interface de liquidação. O Facilitador aguarda o resultado da liquidação e devolve o estado de execução da transação ao servidor. O servidor decide então se disponibiliza o recurso com base no resultado do pagamento.
É importante salientar que um Facilitador normalmente não precisa de custodiar diretamente os fundos dos utilizadores. A sua função consiste principalmente em processar transações de pagamento autorizadas, verificar informações relevantes e ajudar na difusão e liquidação de transações. A carteira continua a ser responsável por gerar a autorização de pagamento, enquanto o servidor de recursos continua a ser responsável por decidir quando disponibilizar o serviço.
Esta divisão de responsabilidades ajuda a reduzir a barreira técnica para os programadores integrarem pagamentos. Um fornecedor de API que disponibiliza dados pagos não precisa de desenvolver de raiz todas as funções de verificação de assinaturas de blockchain e submissão de transações, podendo, em vez disso, integrar capacidades de pagamento através de SDK e Facilitadores suportados.
No entanto, a utilização de um Facilitador também significa que a disponibilidade e a correção do serviço dependem de infraestrutura externa. Se um serviço de verificação falhar, a liquidação for atrasada ou uma rede apresentar um problema, a resposta de uma API paga pode ser afetada. Para sistemas com elevados requisitos de disponibilidade, os programadores precisam de considerar o tratamento de novas tentativas, a proteção contra pagamentos duplicados, as consultas de estado das transações e os mecanismos de degradação do serviço.
Por conseguinte, um Facilitador é um componente de apoio técnico para a execução de pagamentos, e não uma solução completa que substitui os controlos de permissões da carteira ou a gestão de riscos do lado do servidor.
Que riscos de segurança podem enfrentar os pagamentos automatizados de agentes de IA?
Os principais riscos dos pagamentos automatizados de agentes de IA decorrem da diferença entre a incerteza das decisões dos modelos e as consequências reais das operações com fundos. Um modelo pode determinar se deve utilizar uma ferramenta com base no contexto, mas essa decisão pode ser afetada por informações incorretas, dados maliciosos ou interpretações erradas de uma tarefa. Quando combinadas com capacidades de pagamento, ações incorretas podem resultar em perdas financeiras efetivas.
A injeção de instruções é um risco importante. Um atacante pode adicionar instruções maliciosas a uma página Web, resposta de API ou conteúdo devolvido por uma ferramenta MCP, induzindo um agente a aceder a um serviço pago ou a executar pagamentos repetidamente. Se um agente tratar erradamente conteúdo externo como uma instrução de tarefa de elevada prioridade, pode desviar-se do objetivo original do utilizador.
Outro tipo de risco resulta da divulgação de credenciais da carteira. Se um atacante obtiver uma chave de API, uma permissão de assinatura ou outra credencial confidencial que possa iniciar pagamentos, pode tentar gastar fundos dentro do âmbito autorizado. Mesmo com limites de despesas em vigor, podem ainda ocorrer perdas. Por conseguinte, o armazenamento de chaves, o isolamento de acessos e os mecanismos de revogação de permissões são muito importantes.
A repetição de pagamentos e as cobranças duplicadas também exigem atenção. Os pedidos de rede podem ser repetidos automaticamente devido a tempos limite. Se os clientes e servidores não tratarem corretamente o estado do pagamento, o mesmo serviço pode ser adquirido várias vezes. Os programadores devem conceber verificações de unicidade de transações, processamento idempotente e registos fiáveis do estado de liquidação com base no esquema de pagamento.
Além disso, os pagamentos automatizados enfrentam riscos relacionados com a prestação de serviços. Um pagamento bem-sucedido não garante dados precisos, ferramentas utilizáveis ou uma qualidade de serviço que corresponda às expectativas. Para dados de elevado valor e operações empresariais importantes, os agentes precisam de verificar os resultados do serviço, em vez de tratarem o sucesso do pagamento como sucesso da tarefa.
Uma abordagem mais razoável a estes riscos consiste em separar as decisões do modelo da autorização de pagamento. Os agentes de IA podem submeter pedidos de compra, mas um sistema de políticas independente determina se o montante, o comerciante, o ativo e a rede cumprem as regras. Também pode ser introduzida aprovação manual para transações invulgares ou de alto risco.
Este modelo não consegue eliminar completamente o risco, mas pode reduzir a probabilidade de os erros do modelo serem diretamente convertidos em operações de fundos sem restrições.
Em que difere o x402 dos modelos tradicionais de subscrição e pré-pagamento de API?
Os modelos de negócio tradicionais de API utilizam normalmente subscrições, saldos pré-pagos ou faturação baseada na utilização. Os utilizadores criam primeiro uma conta e configuram um método de pagamento e, em seguida, utilizam serviços através de uma chave de API. Este modelo é adequado para programadores que utilizam continuamente o mesmo serviço e também facilita às empresas a gestão centralizada de faturação e permissões de utilização.
Em contrapartida, o x402 permite que os servidores solicitem pagamento por pedidos de recursos específicos, permitindo que os clientes concluam a autorização e o pagamento durante o processo de pedido. Para agentes de IA que precisam de utilizar temporariamente muitos serviços diferentes, esta abordagem pode reduzir algumas etapas iniciais de registo e pré-pagamento.
Os dois modelos não são necessariamente substitutos. Para aplicações empresariais com volumes de chamadas estáveis e prestadores de serviços fixos, as subscrições ou o pré-pagamento tradicionais podem ser mais simples e oferecer melhores condições comerciais. Para dados especializados acedidos ocasionalmente, tarefas temporárias de computação ou conteúdos digitais de baixo valor, o pagamento por pedido através do x402 pode oferecer maior flexibilidade.
Além disso, o x402 não significa que todos os serviços apenas possam cobrar montantes fixos. Diferentes esquemas de pagamento podem suportar diferentes lógicas de faturação, mas os programadores continuam a ter de resolver problemas de consistência entre cotações, autorização, taxas efetivas e resultados de liquidação.
Os futuros modelos de negócio de API podem manter simultaneamente subscrições, pré-pagamento e pagamentos nativos para máquinas por utilização. Para os agentes de IA, o mais importante não é que um método de faturação substitua completamente outro, mas sim que os agentes possam selecionar serviços que cumpram os requisitos das tarefas dentro de orçamentos e permissões claramente definidos.
Como irão os pagamentos automatizados de agentes de IA afetar as aplicações de stablecoins e Web3?
A combinação de x402 e carteiras de agentes de IA proporciona às stablecoins um novo caso de utilização além da negociação e das transferências de ativos tradicionais. As stablecoins podem tornar-se ferramentas de pagamento para software adquirir dados, recursos de computação e conteúdos digitais, ligando diretamente as transferências de valor on-chain às chamadas de serviços na Internet.
Esta mudança pode alterar o posicionamento dos produtos de carteira. As carteiras tradicionais são concebidas principalmente para a custódia de ativos, transferências e interações com DApp por utilizadores humanos. As carteiras de agentes de IA precisam de dar maior ênfase à autorização programática, gestão de orçamentos, auditoria de transações e revogação de permissões. As carteiras não só devem ser capazes de assinar transações, como também de determinar se um pagamento cumpre as regras definidas antecipadamente pelos utilizadores.
Para os prestadores de serviços, os pagamentos nativos para máquinas também podem alterar a forma como os recursos digitais são rentabilizados. As interfaces de dados especializados, a inferência de modelos de IA, as ferramentas de software e determinados conteúdos digitais podem explorar a faturação por utilização sem exigir sempre que os utilizadores adquiram subscrições de longo prazo. Infraestruturas como a Cloudflare Monetization Gateway estão a tentar combinar regras de faturação com o controlo de acesso a recursos da Internet, proporcionando uma integração mais conveniente para estes modelos.
No entanto, a escala efetiva dos pagamentos entre máquinas continua a depender da adoção pelos programadores, da procura dos utilizadores, dos custos de pagamento e da segurança e fiabilidade. Nem todos os agentes de IA precisam de uma carteira independente e nem todas as chamadas de ferramentas são adequadas para liquidação on-chain. Em especial para transações de elevada frequência e baixo valor, os programadores precisam de considerar se as taxas de rede e a eficiência de liquidação são economicamente viáveis.
Numa perspetiva de mais longo prazo, a relevância dos pagamentos automatizados de agentes de IA reside em permitir que o software utilize fundos mediante autorização limitada. Isto pode expandir os casos de utilização de pagamentos reais das stablecoins, mas não eliminará automaticamente questões como a custódia de ativos, a conformidade de pagamentos e a qualidade do serviço.
O x402 proporciona um percurso normalizado para interações de pagamento na Internet, as carteiras proporcionam controlos de fundos e as redes de blockchain proporcionam as capacidades de liquidação correspondentes. Apenas quando estes componentes cumprirem coletivamente os requisitos de custo, segurança e disponibilidade é que os pagamentos nativos para máquinas poderão tornar-se uma parte comum da infraestrutura de agentes de IA.
Resumo
Através do código de estado HTTP 402 Payment Required, o x402 introduz requisitos de pagamento, autorização por assinatura e verificação de liquidação no fluxo de acesso a recursos da Internet. Isto permite que os agentes de IA adquiram automaticamente API, ferramentas MCP, dados e outros serviços digitais depois de receberem autorização do utilizador. Em comparação com os modelos de pagamento tradicionais que exigem registo e pré-pagamento manuais, este mecanismo proporciona uma via técnica mais direta para transações por utilização entre sistemas de software.
As stablecoins e as carteiras programáveis são componentes importantes deste processo, mas têm responsabilidades diferentes. As stablecoins são utilizadas para transferência de valor, as carteiras tratam da gestão de fundos e da autorização de pagamentos, e o x402 define a forma como clientes e servidores trocam informações de pagamento. Os Facilitadores podem simplificar ainda mais a verificação de transações e a liquidação on-chain, pelo que os prestadores de serviços não precisam de manter internamente uma infraestrutura completa de processamento de pagamentos.
Para os agentes de IA, o verdadeiro desafio não é apenas saber se os pagamentos podem ser concluídos, mas como manter controlos de fundos fiáveis enquanto executam tarefas de forma independente. Limites orçamentais, listas de entidades autorizadas, limites de transações, proteção de chaves e monitorização de anomalias são componentes essenciais dos sistemas de pagamento automatizado. À medida que a infraestrutura do x402, MCP e das carteiras de agentes de IA continua a desenvolver-se, as stablecoins poderão ter uma utilização mais ampla na aquisição de serviços digitais e em pagamentos entre máquinas. No entanto, o seu valor a longo prazo continuará a depender da procura efetiva, dos mecanismos de segurança e da eficiência da liquidação.
Perguntas frequentes
O que é o x402?
O x402 é um protocolo de pagamento aberto baseado no código de estado HTTP 402 Payment Required. Permite que os clientes recebam requisitos de pagamento, submetam autorização de pagamento e concluam a verificação e a liquidação ao aceder a recursos pagos.
Como pode um agente de IA efetuar pagamentos automatizados através do x402?
Depois de um agente de IA solicitar um recurso pago, o servidor devolve requisitos de pagamento. O cliente verifica as permissões da carteira e submete uma carga de pagamento assinada, e o servidor disponibiliza o recurso depois de concluir a verificação e a liquidação.
O x402 tem de utilizar USDC?
Não. O x402 suporta diferentes esquemas de pagamento, ativos e redes. As opções específicas disponíveis dependem do cliente, do servidor e da implementação do protocolo que utilizam.
Qual é a diferença entre o x402 e o MCP?
O MCP é utilizado principalmente para ligar aplicações de IA a ferramentas externas, enquanto o x402 é utilizado principalmente para tratar interações de pagamento para recursos pagos. Podem ser combinados para permitir faturação por utilização para determinadas ferramentas MCP.