#MercadoBitcoinHitBy46MHack
Lorsque des plateformes d’échange de cryptomonnaies sont victimes d’une faille de sécurité — comme lors de l’incident récent chez **Mercado Bitcoin**, qui a entraîné des sorties d’environ 46 millions de dollars de ses portefeuilles chauds — la confiance des utilisateurs repose sur un équilibre entre la conception structurelle, la sécurité opérationnelle et la gestion de crise.
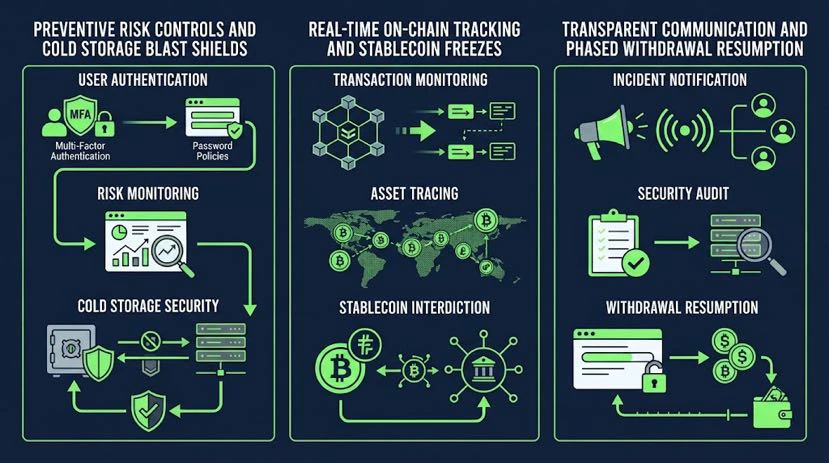
Voici un aperçu des interactions entre les mesures préventives, la ségrégation des actifs, la récupération des fonds et la communication. Il constitue une feuille de route idéale pour rétablir la confiance après une attaque.
1. Mesures préventives de gestion des risques, ségrégation des actifs et indemnisation rapide
Ces trois éléments fondamentaux jouent des rôles distincts tout au long du cycle de vie d’un incident de sécurité :
* Mesures préventives de gestion des risques (défense) : limitation du débit, schémas à signatures multiples, surveillance des transactions en temps réel, détection des anomalies comportementales et mécanismes automatiques de coupure.
* Valeur à long terme la plus élevée : la prévention permet d’éviter entièrement les pertes ; toutefois, si ces mesures échouent, leur efficacité tombe instantanément à zéro.
* Ségrégation des actifs (bouclier de protection) : maintenir les actifs des clients strictement séparés du capital d’exploitation de la plateforme et conserver plus de 90 % des fonds en stockage à froid.
* Protection maximale contre une catastrophe : la ségrégation empêche qu’une faille dans un portefeuille chaud ne dégénère en insolvabilité de l’ensemble de l’entreprise.
* Traçage et indemnisation des fonds (récupération) : traçage forensique on-chain, collaboration avec les émetteurs de stablecoins (par exemple, gel de USDT/USDC) et garantie d’une couverture à 100 % des pertes.
* Le moyen ultime de rétablir instantanément la confiance : assurer rapidement les utilisateurs que leurs soldes sont en sécurité permet de limiter la panique et d’éviter les « ruées bancaires » lorsque les retraits reprennent.
Qu’est-ce qui compte le plus ?
* En temps de paix : la ségrégation des actifs et les mesures de contrôle proactives sont primordiales. Conserver la grande majorité des fonds hors ligne, dans des « coffres froids » à signatures multiples, garantit que même une faille catastrophique d’un « portefeuille chaud » reste limitée à un faible pourcentage du total des actifs.
* En temps de crise : une indemnisation rapide et une communication transparente sont essentielles. Les utilisateurs n’évaluent pas une plateforme selon qu’elle a été attaquée ou non, mais selon que leurs soldes sont restés intacts et accessibles.
2. Rétablir la confiance des utilisateurs après une attaque
Lorsqu’une plateforme affirme que les fonds des clients n’ont pas été affectés, les utilisateurs restent souvent sceptiques jusqu’au rétablissement complet de la stabilité opérationnelle. Pour combler cet écart et rétablir sa crédibilité, une plateforme doit suivre un cadre de réponse clair :
A. Transparence totale plutôt que minimisation
* Éviter les déclarations prématurées ou définitives : si les données on-chain révèlent des transactions en cours ou des microtransferts sur plusieurs chaînes, affirmer que « tous les systèmes sont sécurisés » crée un décalage avec l’analyse de la blockchain en temps réel.
* Publier des analyses détaillées après l’incident : fournir une chronologie claire décrivant le vecteur d’attaque — par exemple, une clé API compromise, l’exploitation d’un système interne ou une compromission de l’autorité de signature des portefeuilles chauds — sans divulguer de vulnérabilités de sécurité précises. B. Soutien financier explicite
* Préciser la garantie : se contenter d’affirmer qu’« aucun utilisateur n’a subi de pertes » reste vague. Pour rétablir la confiance, il faut clairement définir la manière dont les pertes seront couvertes — au moyen de réserves de l’entreprise, de fonds d’assurance (comme un fonds de type SAFU) ou des flux de trésorerie opérationnels.
* Preuve de réserves (PoR) par un tiers : fournir une preuve de réserves cryptographique à jour — au moyen de zk-SNARKs ou d’audits indépendants réalisés par des tiers — pour démontrer que les engagements de la plateforme restent entièrement garantis (1:1).
C. Récupération active des actifs et collaboration avec l’écosystème
* Restrictions on-chain : collaborer immédiatement avec des plateformes d’analyse de la blockchain, les forces de l’ordre et les principaux émetteurs de jetons afin de signaler les adresses inscrites sur liste noire et de tenter de geler les actifs volés chaque fois que cela est possible.
* Primes à la découverte de bogues : proposer les primes habituelles aux hackers éthiques pour le retour sécurisé des actifs volés, afin d’offrir aux attaquants une possibilité de « sortie » tout en facilitant la récupération des fonds.
D. Reprise des retraits habituels
* Déploiement par étapes : reprendre les dépôts et les retraits selon un calendrier structuré — en commençant par les principaux actifs comme BTC et ETH, puis en passant aux jetons moins liquides — tout en mettant en place une surveillance renforcée.
* Canaux de communication : fournir des mises à jour en temps réel sur les pages d’état officielles afin que les utilisateurs sachent clairement quand les services seront de nouveau pleinement opérationnels.
Points clés à retenir
Une ingénierie proactive et une isolation rigoureuse des actifs permettent à une plateforme de poursuivre ses activités après une attaque. Cependant, une transparence sans faille, la garantie de solvabilité et une exécution rapide déterminent si les utilisateurs laisseront leur capital sur la plateforme une fois les retraits rétablis.
$MU $NVDA $TSLA $AAPL $MSFT
Lorsque des plateformes d’échange de cryptomonnaies sont victimes d’une faille de sécurité — comme lors de l’incident récent chez **Mercado Bitcoin**, qui a entraîné des sorties d’environ 46 millions de dollars de ses portefeuilles chauds — la confiance des utilisateurs repose sur un équilibre entre la conception structurelle, la sécurité opérationnelle et la gestion de crise.
Voici un aperçu des interactions entre les mesures préventives, la ségrégation des actifs, la récupération des fonds et la communication. Il constitue une feuille de route idéale pour rétablir la confiance après une attaque.
1. Mesures préventives de gestion des risques, ségrégation des actifs et indemnisation rapide
Ces trois éléments fondamentaux jouent des rôles distincts tout au long du cycle de vie d’un incident de sécurité :
* Mesures préventives de gestion des risques (défense) : limitation du débit, schémas à signatures multiples, surveillance des transactions en temps réel, détection des anomalies comportementales et mécanismes automatiques de coupure.
* Valeur à long terme la plus élevée : la prévention permet d’éviter entièrement les pertes ; toutefois, si ces mesures échouent, leur efficacité tombe instantanément à zéro.
* Ségrégation des actifs (bouclier de protection) : maintenir les actifs des clients strictement séparés du capital d’exploitation de la plateforme et conserver plus de 90 % des fonds en stockage à froid.
* Protection maximale contre une catastrophe : la ségrégation empêche qu’une faille dans un portefeuille chaud ne dégénère en insolvabilité de l’ensemble de l’entreprise.
* Traçage et indemnisation des fonds (récupération) : traçage forensique on-chain, collaboration avec les émetteurs de stablecoins (par exemple, gel de USDT/USDC) et garantie d’une couverture à 100 % des pertes.
* Le moyen ultime de rétablir instantanément la confiance : assurer rapidement les utilisateurs que leurs soldes sont en sécurité permet de limiter la panique et d’éviter les « ruées bancaires » lorsque les retraits reprennent.
Qu’est-ce qui compte le plus ?
* En temps de paix : la ségrégation des actifs et les mesures de contrôle proactives sont primordiales. Conserver la grande majorité des fonds hors ligne, dans des « coffres froids » à signatures multiples, garantit que même une faille catastrophique d’un « portefeuille chaud » reste limitée à un faible pourcentage du total des actifs.
* En temps de crise : une indemnisation rapide et une communication transparente sont essentielles. Les utilisateurs n’évaluent pas une plateforme selon qu’elle a été attaquée ou non, mais selon que leurs soldes sont restés intacts et accessibles.
2. Rétablir la confiance des utilisateurs après une attaque
Lorsqu’une plateforme affirme que les fonds des clients n’ont pas été affectés, les utilisateurs restent souvent sceptiques jusqu’au rétablissement complet de la stabilité opérationnelle. Pour combler cet écart et rétablir sa crédibilité, une plateforme doit suivre un cadre de réponse clair :
A. Transparence totale plutôt que minimisation
* Éviter les déclarations prématurées ou définitives : si les données on-chain révèlent des transactions en cours ou des microtransferts sur plusieurs chaînes, affirmer que « tous les systèmes sont sécurisés » crée un décalage avec l’analyse de la blockchain en temps réel.
* Publier des analyses détaillées après l’incident : fournir une chronologie claire décrivant le vecteur d’attaque — par exemple, une clé API compromise, l’exploitation d’un système interne ou une compromission de l’autorité de signature des portefeuilles chauds — sans divulguer de vulnérabilités de sécurité précises. B. Soutien financier explicite
* Préciser la garantie : se contenter d’affirmer qu’« aucun utilisateur n’a subi de pertes » reste vague. Pour rétablir la confiance, il faut clairement définir la manière dont les pertes seront couvertes — au moyen de réserves de l’entreprise, de fonds d’assurance (comme un fonds de type SAFU) ou des flux de trésorerie opérationnels.
* Preuve de réserves (PoR) par un tiers : fournir une preuve de réserves cryptographique à jour — au moyen de zk-SNARKs ou d’audits indépendants réalisés par des tiers — pour démontrer que les engagements de la plateforme restent entièrement garantis (1:1).
C. Récupération active des actifs et collaboration avec l’écosystème
* Restrictions on-chain : collaborer immédiatement avec des plateformes d’analyse de la blockchain, les forces de l’ordre et les principaux émetteurs de jetons afin de signaler les adresses inscrites sur liste noire et de tenter de geler les actifs volés chaque fois que cela est possible.
* Primes à la découverte de bogues : proposer les primes habituelles aux hackers éthiques pour le retour sécurisé des actifs volés, afin d’offrir aux attaquants une possibilité de « sortie » tout en facilitant la récupération des fonds.
D. Reprise des retraits habituels
* Déploiement par étapes : reprendre les dépôts et les retraits selon un calendrier structuré — en commençant par les principaux actifs comme BTC et ETH, puis en passant aux jetons moins liquides — tout en mettant en place une surveillance renforcée.
* Canaux de communication : fournir des mises à jour en temps réel sur les pages d’état officielles afin que les utilisateurs sachent clairement quand les services seront de nouveau pleinement opérationnels.
Points clés à retenir
Une ingénierie proactive et une isolation rigoureuse des actifs permettent à une plateforme de poursuivre ses activités après une attaque. Cependant, une transparence sans faille, la garantie de solvabilité et une exécution rapide déterminent si les utilisateurs laisseront leur capital sur la plateforme une fois les retraits rétablis.
$MU $NVDA $TSLA $AAPL $MSFT