La DeFi est couramment décrite comme un système financier reposant sur des contrats intelligents et des réseaux blockchain. Par rapport aux services financiers traditionnels, les transactions on-chain sont vérifiables publiquement, les actifs sont composables et l’exécution peut être automatisée par des programmes. Toutefois, ces caractéristiques ne signifient pas que les risques existent uniquement au sein des contrats intelligents. Les comptes utilisateurs, les clés API, les systèmes de trading automatisé, les autorisations de signature des wallets et les flux de fonds interprotocoles peuvent tous constituer des points d’entrée pour des risques de sécurité.
Lorsque les participants au marché utilisent plusieurs plateformes de trading, protocoles on-chain et outils automatisés, leurs fonds et autorisations sont souvent répartis entre différents systèmes. La compromission d’une clé de compte peut entraîner des transactions ou transferts d’actifs anormaux. Les mouvements de fonds qui en résultent peuvent conduire les institutions à réévaluer leurs positions, à réduire leur exposition au risque ou à retirer des liquidités. Ces effets peuvent s’étendre au-delà du compte où l’incident de sécurité initial s’est produit.
L’incident impliquant une clé API de Lighter en novembre 2026 et la réaction ultérieure du marché constituent une étude de cas permettant d’observer ce type de transmission du risque. L’incident concernait la fuite de la clé API d’un compte de trading, suivie de transferts de fonds on-chain et d’ajustements de positions institutionnelles. Lors de l’analyse de ce cas, il est important de distinguer l’incident de sécurité initial, les flux de fonds on-chain vérifiables, les actions de gestion des risques prises par les participants au marché et les effets indirects que ces actions peuvent avoir sur d’autres marchés.
Points clés
-
Les risques liés à la DeFi ne proviennent pas uniquement des contrats intelligents. Les clés de compte, les autorisations API et les systèmes automatisés peuvent également devenir des vecteurs d’attaque.
-
Les risques liés aux comptes et les risques liés aux protocoles doivent être distingués. Le fonctionnement normal d’un protocole ne signifie pas que les clés de compte ne peuvent pas être utilisées à mauvais escient.
-
Les flux de fonds on-chain peuvent fournir des pistes d’enquête, mais les transferts on-chain ne permettent pas, à eux seuls, d’établir pleinement l’identité ou l’intention de la personne contrôlant les adresses.
-
Les ajustements de positions institutionnelles peuvent amplifier les effets sur le marché. Les clôtures de positions à grande échelle, les transferts de marge et les demandes de rachat peuvent modifier la répartition des fonds, sans nécessairement indiquer une défaillance systémique du marché.
-
La gestion des risques nécessite une approche multicouche. Les comptes, les wallets, les systèmes de trading, les contrats intelligents et la gestion des liquidités doivent former une ligne de défense continue.
Pourquoi les risques de sécurité de la DeFi ne peuvent-ils pas être évalués uniquement sur la base des contrats intelligents ?
Les contrats intelligents sont au cœur de l’exécution des règles des protocoles DeFi, mais plusieurs couches d’interaction subsistent entre les utilisateurs et les protocoles. Les utilisateurs peuvent signer des transactions via des wallets, connecter des programmes automatisés par API, accéder à des protocoles par l’intermédiaire d’interfaces tierces ou déposer des actifs dans d’autres contrats à des fins de prêt et de gestion des liquidités. Chaque point d’interaction peut introduire différents types de risques.
Les vulnérabilités des contrats intelligents peuvent entraîner des transferts d’actifs incorrects ou le contournement d’autorisations. Les risques liés à la signature par wallet peuvent conduire les utilisateurs à autoriser des transactions malveillantes. Les fuites de clés API peuvent permettre à des attaquants d’utiliser les autorisations déjà attribuées à un compte. Les problèmes liés aux interfaces front-end tierces ou aux services dont elles dépendent peuvent également affecter l’accès des utilisateurs et la sécurité des transactions. Ces risques reposent sur des mécanismes techniques différents et ne doivent pas tous être qualifiés de manière générale de « piratages de contrats intelligents ».
Les évaluations de sécurité de la DeFi doivent donc couvrir l’ensemble de la chaîne d’opérations des utilisateurs. En plus d’examiner le code des contrats et les rapports d’audit, les utilisateurs doivent comprendre comment les autorisations sont accordées, comment les clés sont stockées, comment les transactions sont signées, comment les actifs entrent dans les protocoles et si les opérations anormales peuvent être détectées et arrêtées rapidement.
Comment une fuite de clé API peut-elle devenir le point de départ d’une transmission du risque ?
Les clés API relient les comptes de trading aux systèmes automatisés. Elles permettent aux programmes d’effectuer des tâches telles que la récupération de données de marché, la soumission d’ordres et la gestion des positions, ce qui en fait un élément important de la gestion des autorisations de compte. Si une clé fuit, un attaquant peut effectuer des opérations non autorisées dans le périmètre des autorisations accordées à cette clé.
Le 16 novembre 2026, Lighter a publié une déclaration concernant un incident de sécurité, indiquant qu’il impliquait la fuite de la clé API d’un utilisateur de trading et que le protocole ainsi que les contrats intelligents n’avaient pas été affectés. Bitquery a ensuite suivi les flux de fonds on-chain et enregistré environ 10,39 millions USDC transférés hors des contrats concernés. Un rapport de CoinDesk a également indiqué que Lighter attribuait l’incident à une fuite de clé API d’un compte de trading plutôt qu’à une vulnérabilité du protocole ou des contrats intelligents.
L’importance de ce type d’incident réside dans la manière dont il illustre la différence entre la sécurité des clés de compte et la sécurité du protocole. Un attaquant n’a pas nécessairement besoin de modifier le code d’un contrat ou de compromettre le consensus de la blockchain. L’obtention d’une clé valide et l’utilisation des autorisations existantes du compte peuvent suffire à entraîner des pertes d’actifs réelles. Pour les institutions de trading, le stockage, l’attribution des autorisations et l’environnement d’utilisation des clés API méritent donc le même niveau d’attention que la gestion des clés privées de wallet.
Que peut montrer le suivi des fonds on-chain, et que ne peut-il pas montrer ?
La nature publique des registres blockchain permet aux chercheurs de suivre les transferts d’actifs entre des adresses spécifiques et d’analyser si les fonds sont passés par des protocoles de trading, des bridges cross-chain ou d’autres services on-chain. À l’aide des hachages de transactions, des contrats de tokens et de données chronologiques, les enquêteurs peuvent reconstituer une partie du flux de fonds et fournir des preuves vérifiables d’un incident de sécurité.
Toutefois, les données on-chain ne révèlent pas automatiquement l’identité réelle des personnes derrière les adresses. Si une adresse reçoit des fonds, cela montre uniquement qu’un transfert on-chain correspondant a eu lieu. Cela ne permet pas, à lui seul, de confirmer l’identité du contrôleur, la motivation de la transaction ou la relation juridique entre l’adresse et une institution donnée. L’attribution peut devenir encore plus complexe après le passage des fonds par plusieurs adresses et protocoles.
Dans l’incident Lighter, l’enquête de Bitquery a enregistré des USDC transférés depuis les contrats concernés, suivis de conversions et de transferts dispersés. Le rapport de recherche a également clairement distingué les données on-chain directement observées des estimations de pertes de comptes obtenues sur les réseaux sociaux. Cette distinction est importante pour les lecteurs : les montants on-chain vérifiables, les pertes potentielles rapportées par les médias et les spéculations des participants au marché doivent être présentés séparément et ne doivent pas être regroupés en un chiffre définitif unique.
Pourquoi un incident de sécurité peut-il déclencher des ajustements de positions à grande échelle ?
Les grandes institutions de trading gèrent généralement leurs actifs, leurs marges et leur exposition au risque sur plusieurs marchés et protocoles. Après un incident de sécurité, une institution peut réévaluer les autorisations de compte, la sécurité des fonds et le risque de contrepartie, puis clôturer des positions, transférer des marges, racheter des actifs en staking ou suspendre certaines stratégies.
En novembre 2026, l’activité on-chain associée à Abraxas Capital a attiré l’attention du marché. Selon la surveillance on-chain et des rapports médiatiques, l’institution a clôturé environ 200 millions $ de positions associées après l’incident de la clé API, transféré environ 109 millions USDC de marge vers d’autres plateformes et soumis une demande de rachat d’environ 219 000 HYPE. Ces chiffres décrivent respectivement la taille des positions, les transferts de marge et les demandes de rachat, et ne représentent pas les pertes directes causées par l’incident de sécurité initial. Une demande de rachat ne signifie pas non plus que les actifs ont déjà été reçus.
Les actions de gestion des risques institutionnelles peuvent affecter la liquidité du marché et les anticipations de trading. Les clôtures de positions importantes peuvent modifier la structure long-short des marchés de produits dérivés. Les transferts de fonds peuvent affecter la répartition des marges entre les plateformes. Les rachats d’actifs en staking peuvent modifier l’offre en circulation et l’offre stakée du token concerné. Toutefois, ces actions peuvent aussi simplement refléter la décision d’une institution de réduire ses risques. Les changements de positions ne permettent pas, à eux seuls, d’établir qu’un protocole présente une nouvelle vulnérabilité ou que le marché est sur le point de connaître un effondrement en cascade.
Pourquoi la composabilité de la DeFi peut-elle amplifier les risques ?
Les protocoles DeFi peuvent être interconnectés par des tokens, des garanties, des pools de liquidité et des marchés de prêt. Les utilisateurs peuvent déposer un actif dans un protocole de prêt, puis utiliser les actifs empruntés pour le trading ou l’apport de liquidité. Ils peuvent également utiliser des tokens de liquid staking comme garantie pour mettre en œuvre des stratégies financières supplémentaires. Cette composabilité améliore l’efficacité du capital, mais crée aussi des interdépendances de risques entre différents protocoles.
Lorsque le prix d’un actif sous-jacent baisse rapidement ou que la liquidité diminue soudainement, les protocoles de prêt qui dépendent de cet actif peuvent faire face à une baisse des ratios de garantie et à une pression accrue de liquidation. Si plusieurs protocoles utilisent le même actif comme garantie, le risque peut se propager entre différentes applications. Les bridges cross-chain et les oracles externes peuvent également constituer des points de dépendance supplémentaires, où une seule défaillance peut affecter plusieurs protocoles en aval.
Les évaluations des risques de la DeFi doivent donc cartographier les dépendances entre les fonds et les actifs plutôt que de se limiter à examiner la valeur totale verrouillée (TVL) d’un protocole individuel. Il est important de comprendre d’où proviennent les actifs, quels protocoles les acceptent comme garantie, comment leurs prix sont déterminés et si les utilisateurs peuvent les racheter ou sortir de leurs positions de manière fluide en cas de tensions sur le marché.
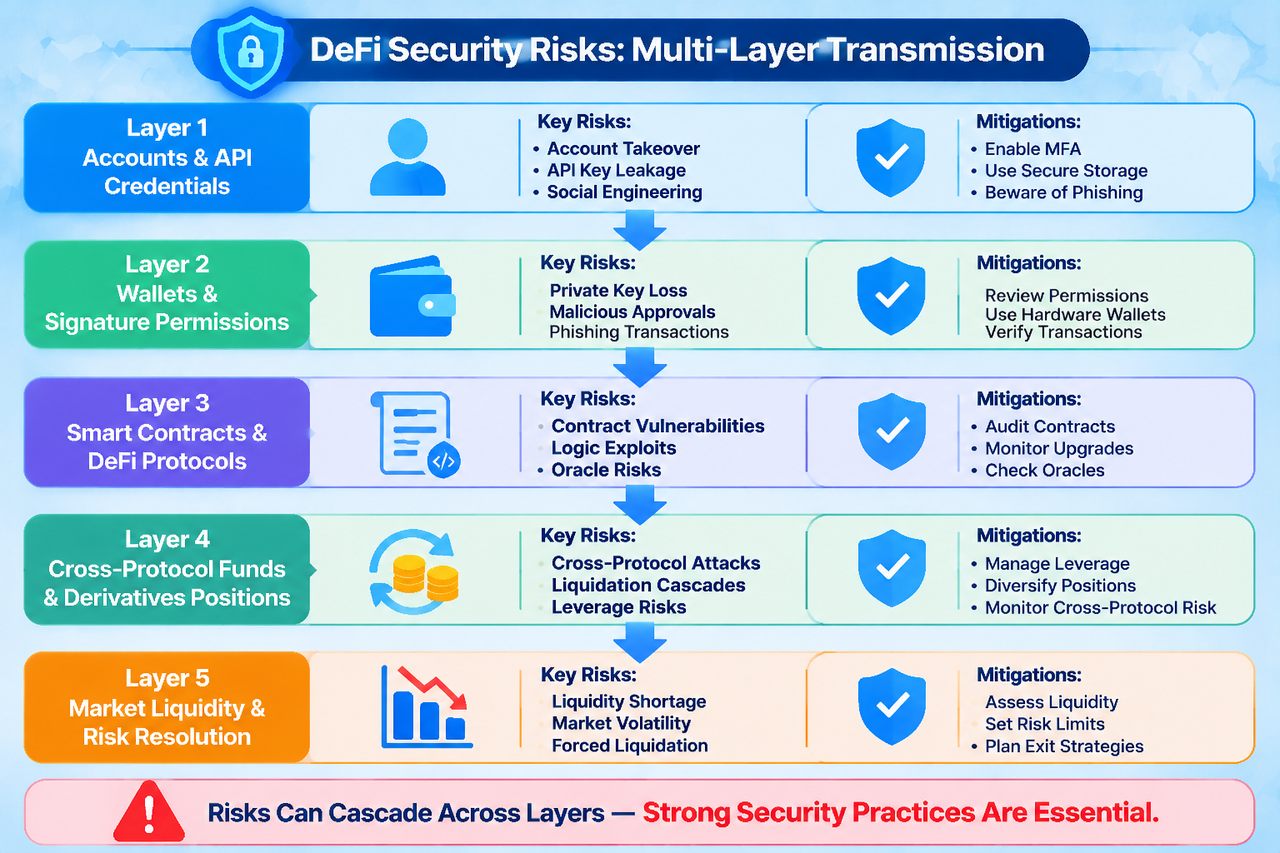
Comment établir un cadre de sécurité DeFi multicouche ?
La première couche concerne la sécurité des comptes et des clés. Les utilisateurs et les institutions doivent suivre le principe du moindre privilège, limiter le périmètre des opérations des clés API, utiliser des listes d’adresses IP autorisées et des sous-comptes distincts, et renouveler régulièrement les clés. Pour les opérations à haut risque, ils peuvent ajouter une approbation manuelle et des limites de transaction afin d’empêcher qu’une seule clé ne contrôle directement l’ensemble des fonds.
La deuxième couche concerne la sécurité des wallets et des signatures. Les utilisateurs doivent vérifier les détails des transactions, les adresses de contrats et les périmètres d’autorisation, et éviter d’accorder des autorisations illimitées à des contrats inconnus. Les comptes institutionnels peuvent utiliser des mécanismes de multisignature et d’approbation par niveaux afin de séparer l’initiation, l’examen et l’exécution des transactions, réduisant ainsi l’impact d’un point de défaillance unique.
La troisième couche concerne le risque lié aux dépendances entre protocoles et actifs. Les utilisateurs doivent comprendre si un protocole a été audité, comment les autorisations d’administrateur sont configurées, si son mécanisme de mise à niveau est transparent et si ses systèmes de garantie et d’oracle présentent des dépendances concentrées. Les stratégies interprotocoles nécessitent également une évaluation de la liquidité de rachat et des conditions de liquidation. Les utilisateurs ne doivent pas confondre les stratégies de rendement multicouches avec une diversification des risques.
La quatrième couche concerne la surveillance et la réponse aux incidents. Les institutions doivent surveiller en continu les connexions anormales, les sources de requêtes API, les tailles de transaction, les transferts de fonds on-chain et les changements de positions. Elles doivent également établir des procédures de révocation des clés, de gel des comptes, de réduction de l’exposition au risque et de divulgation des incidents. Les capacités de sécurité ne dépendent pas seulement de la possibilité de prévenir une attaque, mais aussi de la capacité à limiter rapidement les pertes après un incident.
Comment les utilisateurs de Gate peuvent-ils surveiller les risques liés aux plateformes de trading et à la DeFi ?
Pour les utilisateurs de plateformes de trading telles que Gate, l’analyse de sécurité doit prendre en compte simultanément les comptes de plateforme, les outils API et les wallets on-chain. Les comptes de plateformes de trading centralisées et les wallets non custodiaux sont contrôlés de manière différente, et une clé API n’est pas la même chose qu’une clé privée on-chain. Les utilisateurs doivent configurer les autorisations en fonction de leurs usages réels et ne doivent pas accorder aux bots de trading des autorisations de compte inutiles.
Gate fournit des services de trading tels que le trading au comptant et les contrats à terme. Le trading au comptant consiste principalement à acheter et vendre des tokens ainsi qu’à détenir des actifs. Le trading de contrats à terme implique des marges, un effet de levier, des taux de financement et des mécanismes de liquidation. Lorsqu’ils utilisent des API pour le trading automatisé, les utilisateurs doivent également déterminer si leurs programmes disposent de contrôles d’autorisation adéquats, de mécanismes d’arrêt d’urgence et de limites de risque. Les utilisateurs peuvent consulter la documentation API officielle de Gate pour obtenir des informations détaillées sur l’API et les instructions associées.
Les utilisateurs qui souhaitent combiner le trading centralisé avec la DeFi on-chain doivent prêter une attention particulière au lieu de conservation des actifs, au périmètre des autorisations de compte et au cheminement des transferts de fonds. La sécurité des comptes de plateforme de trading, la sécurité des signatures des wallets on-chain et la sécurité des contrats des protocoles DeFi appartiennent à des couches distinctes. La protection à une couche ne peut pas remplacer la protection aux autres couches.
Conclusion
Les risques de sécurité de la DeFi ne surviennent souvent pas de manière isolée. Les clés de compte, les autorisations API, la signature par wallet, les contrats intelligents et les flux de fonds interprotocoles forment ensemble la chaîne d’utilisation des actifs numériques. Un problème à un quelconque point de cette chaîne peut affecter la gestion des fonds et le comportement du marché à d’autres points.
Comprendre un incident de sécurité nécessite de distinguer les pertes directes, les flux de fonds on-chain et les actions ultérieures de gestion des risques. Cela implique également d’éviter de supposer qu’un incident concernant un compte individuel représente nécessairement un problème systémique pour l’ensemble d’un protocole ou d’un secteur. Pour les utilisateurs et les institutions, la mise en place d’un cadre de gestion de la sécurité multicouche est plus importante que de s’appuyer sur un seul audit ou une seule fonctionnalité de sécurité.
FAQ
Les risques de sécurité de la DeFi proviennent-ils principalement des vulnérabilités des contrats intelligents ?
Non. Les risques peuvent également provenir de fuites de clés API, d’autorisations de signature par wallet, d’interfaces front-end tierces, de bridges cross-chain, d’oracles et des actions des utilisateurs. La sécurité des contrats intelligents ne représente qu’une partie du cadre de sécurité global.
Pourquoi une fuite de clé API peut-elle affecter les fonds on-chain ?
Si une clé API peut contrôler un compte de trading, un attaquant peut utiliser les autorisations du compte pour exécuter des transactions ou d’autres opérations, ce qui peut entraîner des transferts de fonds et des modifications de l’exposition au risque. L’impact spécifique dépend des autorisations de la clé et de la configuration du compte.
Le suivi des fonds on-chain peut-il confirmer l’identité d’un attaquant ?
Généralement non. Les enregistrements on-chain peuvent vérifier les transferts d’actifs entre des adresses, mais d’autres preuves sont nécessaires pour établir le véritable contrôleur derrière une adresse et la motivation d’une transaction.
Une clôture de position importante signifie-t-elle que le protocole concerné présente une vulnérabilité de sécurité ?
Pas nécessairement. Une institution peut clôturer des positions pour des raisons de gestion des risques, de besoins de liquidité ou d’ajustements stratégiques. L’incident de sécurité lui-même, les actions de gestion des risques de l’institution et l’état de fonctionnement du protocole doivent être distingués.
Comment réduire les risques DeFi interprotocoles ?
Les utilisateurs doivent comprendre les relations de garantie, les sources des oracles, les mécanismes de rachat, les autorisations des contrats et les dépendances en matière de liquidité. Ils doivent également éviter de superposer plusieurs formes d’effet de levier ou des stratégies complexes sans comprendre comment les risques peuvent se transmettre.







