A medida que avanza la tecnología de computación cuántica, los mecanismos de firma tradicionales basados en criptografía de curva elíptica afrontan posibles desafíos de seguridad a largo plazo. La forma de actualizar la infraestructura criptográfica sin interrumpir los sistemas existentes de cuentas y transacciones se ha convertido gradualmente en un área importante de investigación sobre la seguridad de las cadenas de bloques.
La comunidad de XRPL ha propuesto introducir ML-DSA-44, un algoritmo de firma digital poscuántico, y está estudiando cómo permitir que las cuentas, las transacciones, los validadores y otros componentes relacionados de la red sean compatibles con el nuevo método de firma. ML-DSA-44 es un algoritmo criptográfico poscuántico estandarizado por el National Institute of Standards and Technology (NIST). Está diseñado para resistir los ataques que los futuros ordenadores cuánticos con suficiente capacidad de cálculo podrían llegar a ejecutar.
Sin embargo, una actualización de seguridad cuántica no significa que XRP esté sufriendo actualmente un ataque cuántico, ni que sustituir un algoritmo de firma vaya a resolver todos los problemas de seguridad. Desde la exposición de las claves públicas y la verificación de transacciones hasta la compatibilidad de los monederos y la migración de claves, XRPL debe estudiar cómo puede realizarse gradualmente la transición de todo su sistema de cuentas a una arquitectura de seguridad poscuántica. En este artículo se examinan estas cuestiones clave, se analizan los principios técnicos de ML-DSA-44, los posibles riesgos para XRPL y los desafíos que podrían plantear futuras actualizaciones.
Puntos clave
-
Los algoritmos de firma actuales de XRPL afrontan riesgos de computación cuántica a largo plazo. secp256k1 y Ed25519 se basan en la criptografía de curva elíptica y, en teoría, podrían ser atacados por ordenadores cuánticos tolerantes a fallos con suficiente potencia.
-
ML-DSA-44 es un algoritmo de firma digital poscuántico estandarizado. Se basa en la criptografía basada en retículos, que utiliza unos fundamentos matemáticos de seguridad diferentes de los de las firmas tradicionales de curva elíptica.
-
Las cuentas cuyas claves públicas ya se han expuesto requieren una atención especial durante una futura migración. El posible objetivo de un ataque cuántico es derivar la clave privada a partir de la clave pública, no vulnerar directamente los activos XRP.
-
Las firmas poscuánticas aumentan la cantidad de datos. Las claves públicas y las firmas utilizadas por ML-DSA-44 son considerablemente más grandes que las de los esquemas actuales, lo que puede afectar al tamaño de las transacciones, al almacenamiento y al rendimiento de la red.
-
La migración de las claves de los monederos es una parte importante de la actualización. El nuevo mecanismo de firma debe diseñarse junto con el control de las cuentas, las actualizaciones de claves, la autorización de transacciones y la compatibilidad de los monederos.
-
La compatibilidad con la red de pruebas no implica una activación completa en la red principal. El estado de la actualización debe determinarse en función de las enmiendas oficiales de XRPL, la compatibilidad de los validadores y la activación en la red principal.
¿Por qué XRPL debe considerar por adelantado la seguridad frente a la computación cuántica?
La cuestión central de la seguridad frente a la computación cuántica es que determinados algoritmos cuánticos futuros podrían vulnerar los supuestos matemáticos de seguridad en los que se basa la criptografía de clave pública actual.
Los algoritmos secp256k1 y Ed25519 compatibles actualmente con XRPL pertenecen a la familia de la criptografía de curva elíptica. Se basan en problemas matemáticos que los ordenadores clásicos no pueden resolver de forma eficiente. Por ello, aunque un atacante obtenga la clave pública de una cuenta, no puede derivar la clave privada correspondiente con un coste computacional viable en la práctica.
Sin embargo, el algoritmo de Shor demuestra que, en teoría, un ordenador cuántico con suficiente capacidad podría resolver estos problemas matemáticos de forma eficiente. Esto significa que, si en el futuro estuvieran disponibles dispositivos capaces de realizar computación cuántica tolerante a fallos a gran escala, las firmas tradicionales de curva elíptica podrían dejar de ofrecer su nivel de seguridad actual.
Este riesgo no se limita a XRPL. Bitcoin, Ethereum y otras cadenas de bloques que utilizan firmas de curva elíptica también deben estudiar la migración criptográfica a largo plazo.
No obstante, existe una diferencia significativa entre un riesgo teórico y las capacidades de ataque en el mundo real. Actualmente no existen pruebas públicas y fiables de que los ordenadores cuánticos puedan vulnerar a gran escala las claves privadas reales de curva elíptica utilizadas en cadenas de bloques.
XRPL está estudiando por adelantado las firmas poscuánticas principalmente porque la infraestructura de una cadena de bloques puede requerir un ciclo de actualización prolongado.
A diferencia de los servicios de internet convencionales, las cadenas de bloques públicas deben tener en cuenta la compatibilidad entre un gran número de cuentas existentes, aplicaciones de monedero, validadores y aplicaciones de transacciones. Incluso después de estandarizar un nuevo algoritmo criptográfico, su implementación en la red principal requiere desarrollo técnico, revisiones de seguridad, pruebas de rendimiento y gobernanza de la red.
Además, algunas cuentas pueden permanecer inactivas durante largos periodos. Si en el futuro los usuarios deben migrar activamente sus claves, determinar cómo gestionar las cuentas que llevan mucho tiempo inactivas también se convertirá en una cuestión importante.
Por tanto, el objetivo de prepararse para la seguridad poscuántica no es predecir que un ataque cuántico sea inminente. El objetivo es reservar tiempo suficiente para actualizar el sistema si en el futuro surgen nuevos riesgos criptográficos.
¿Qué es ML-DSA-44 y por qué es adecuado para las firmas poscuánticas?
ML-DSA-44 es un algoritmo de firma digital basado en la criptografía basada en retículos. Forma parte del estándar FIPS 204 publicado por el NIST en 2024. Tiene su origen en el esquema criptográfico CRYSTALS-Dilithium y se utiliza principalmente para generar y verificar firmas digitales.
La función básica de una firma digital tradicional es demostrar que una transacción ha sido autorizada por el titular de la clave privada correspondiente y garantizar que los datos cubiertos por la firma no se hayan modificado sin autorización.
Por ejemplo, cuando un usuario inicia una transferencia mediante un monedero de XRP, debe firmar los datos de la transacción con una clave privada. A continuación, los validadores de XRPL utilizan la clave pública correspondiente para verificar la firma y confirmar si la transacción cumple las reglas de autorización de la cuenta.
ML-DSA-44 no cambia el objetivo básico de las firmas digitales. En su lugar, utiliza una estructura matemática diferente para proporcionar seguridad a las firmas.
Su seguridad se basa principalmente en la dificultad computacional de problemas matemáticos relacionados con los retículos. Actualmente no se conocen algoritmos clásicos o cuánticos capaces de vulnerar ML-DSA-44 de forma eficiente y con un coste viable en la práctica utilizando los parámetros de seguridad estándar.
Sin embargo, la seguridad poscuántica no implica una seguridad absoluta. El algoritmo debe implementarse correctamente y el software relacionado puede verse afectado por ataques de canal lateral, defectos en la generación de números aleatorios u otras vulnerabilidades de ingeniería.
El estándar ML-DSA incluye distintos niveles de parámetros de seguridad. ML-DSA-44 corresponde a la categoría de seguridad 2 del NIST y está diseñado para proporcionar un nivel de seguridad poscuántica coherente con dicha categoría. En comparación con las firmas tradicionales de curva elíptica, el principal coste de ML-DSA-44 es el mayor tamaño de sus claves y firmas.
| Dimensión de comparación |
Firmas actuales de XRPL |
ML-DSA-44 |
| Algoritmos representativos |
secp256k1, Ed25519 |
ML-DSA-44 |
| Fundamento criptográfico |
Criptografía de curva elíptica |
Criptografía basada en retículos |
| Riesgo de computación cuántica |
En teoría, vulnerables a ataques suficientemente potentes que utilicen el algoritmo de Shor |
Diseñado para hacer frente a los métodos de ataque cuántico conocidos |
| Tamaño de la clave pública |
Normalmente, unos 32–33 bytes |
1312 bytes |
| Tamaño de la firma |
Normalmente, unos 64–72 bytes |
2420 bytes |
| Principal ventaja |
Datos compactos y un ecosistema consolidado |
Diseño de seguridad poscuántica |
| Principal desafío |
Riesgo cuántico a largo plazo |
Tamaño de los datos, rendimiento y compatibilidad |
Los tamaños anteriores reflejan diferencias importantes entre ambos tipos de algoritmos. Sin embargo, el tamaño de una transacción real en la cadena también depende del formato de codificación y de otros campos. Para XRPL, la importancia de introducir ML-DSA-44 consiste en proporcionar una opción de firma para la futura autorización de cuentas que no dependa de los supuestos de seguridad tradicionales de la criptografía de curva elíptica. No pretende sustituir de inmediato a todos los monederos existentes.
¿Por qué la exposición de la clave pública de un monedero de XRPL podría convertirse en un punto de entrada para los ataques cuánticos?
Las firmas digitales suelen implicar una clave pública y una clave privada. La clave privada se utiliza para generar firmas de transacciones, mientras que la clave pública se utiliza para verificar si las firmas son válidas. En circunstancias normales, aunque un atacante obtenga la clave pública, no puede derivar la clave privada en un plazo viable en la práctica utilizando un ordenador clásico.
Sin embargo, este supuesto de seguridad podría dejar de cumplirse si en el futuro estuviera disponible un ordenador cuántico con suficiente potencia.
En XRPL, una dirección de cuenta no equivale a la clave pública completa. En el caso de una cuenta que todavía no haya revelado públicamente su clave pública de firma, un atacante no puede obtener la clave pública de curva elíptica correspondiente únicamente a partir de la dirección de la cuenta.
No obstante, cuando una cuenta utiliza una clave para firmar una transacción, la clave pública correspondiente puede quedar expuesta en la información de la transacción. Los registros de la cadena se conservan a largo plazo y pueden verificarse públicamente. Por tanto, una clave pública expuesta podría convertirse en un objetivo de futuros ataques cuánticos.
Esto no significa que todas las cuentas de XRP que hayan realizado transacciones estén actualmente en riesgo. Significa que los mecanismos de firma tradicionales conllevan riesgos a largo plazo que deben planificarse por adelantado.
Es especialmente importante tener en cuenta que cambiar la clave de firma de una cuenta no equivale a eliminar los riesgos asociados a la clave antigua. Si la clave antigua conserva una autorización de transacciones válida, un atacante podría seguir utilizándola para realizar operaciones no autorizadas incluso después de añadir una clave poscuántica.
El sistema de cuentas actual de XRPL admite mecanismos de autorización mediante Master Key, Regular Key y multifirma. Estos mecanismos proporcionan una base técnica para la futura migración de claves, pero el plan de actualización también debe especificar claramente qué autorizaciones existentes deben desactivarse y cómo se conservará el control de la cuenta.
Por tanto, el objetivo central de una migración de seguridad poscuántica no consiste únicamente en generar nuevas claves ML-DSA-44. También es necesario garantizar que las vías de firma obsoletas ya no puedan controlar la cuenta.
¿Cómo puede XRPL actualizar su mecanismo de firma de transacciones mediante ML-DSA-44?
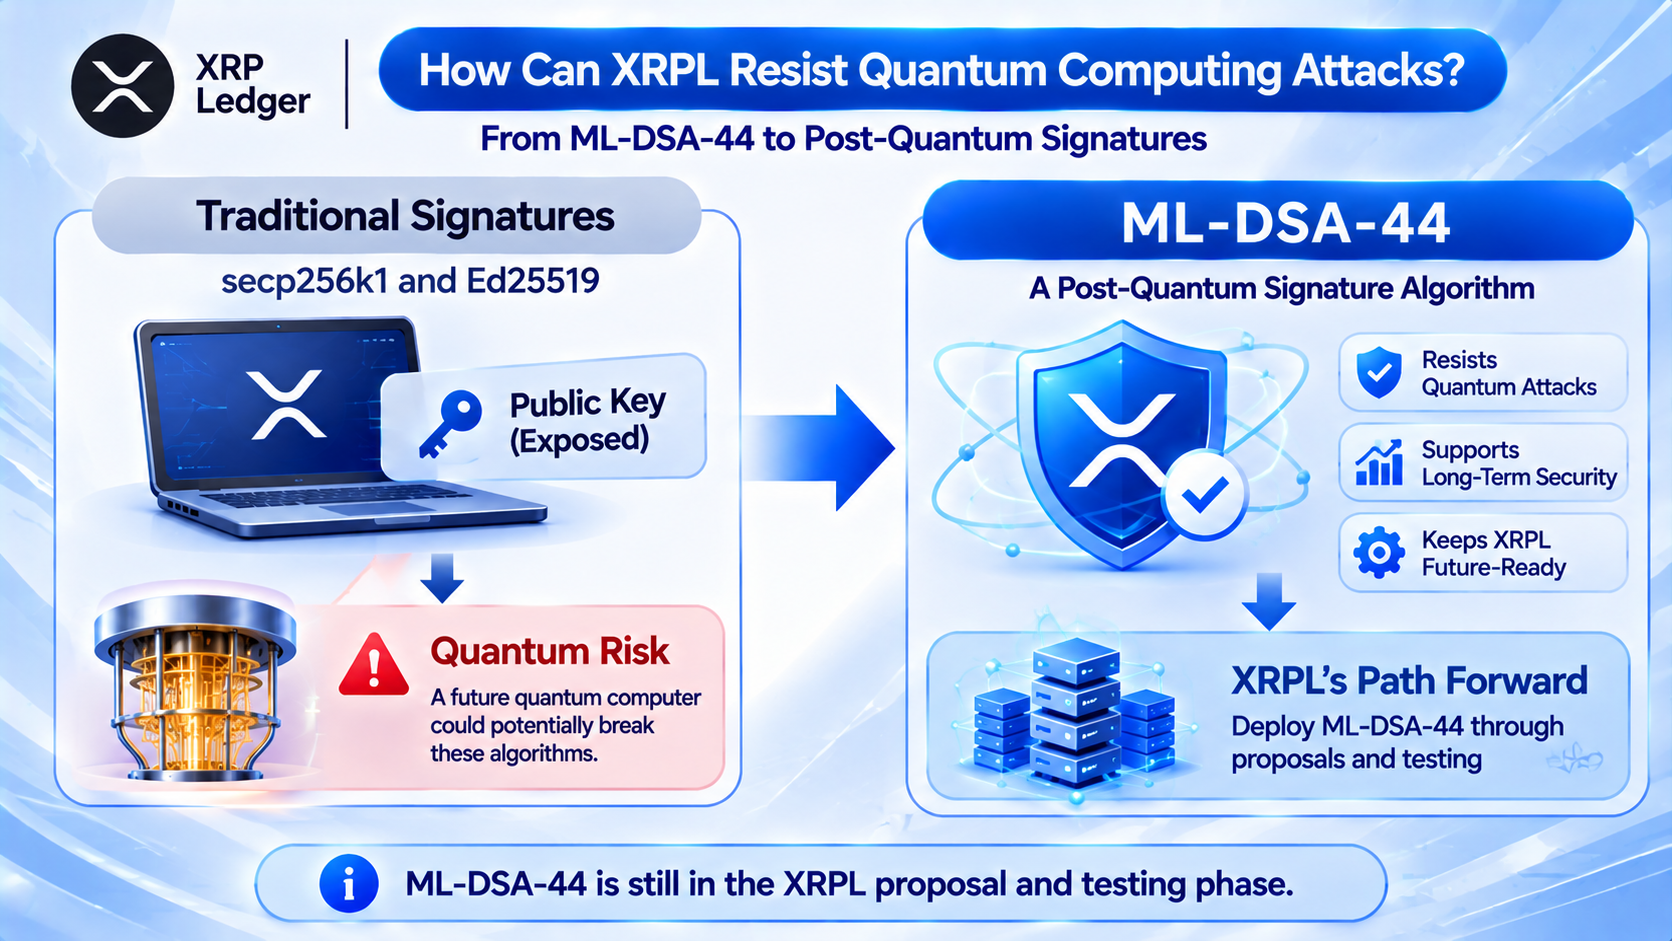
El plan de firmas poscuánticas de XRPL pretende añadir nuevos tipos de claves junto a los tipos existentes secp256k1 y Ed25519, de modo que la red pueda reconocer y verificar firmas ML-DSA-44.
Este plan no rediseña las transferencias de XRP. En su lugar, actualiza la base criptográfica utilizada para la autorización de transacciones y la verificación de firmas. En las transacciones ordinarias, el proceso básico seguiría incluyendo la creación de una transacción, su firma con una clave privada, el envío a la red y la verificación de la información de autorización por parte de los validadores.
La diferencia es que las cuentas que utilicen claves poscuánticas generarían firmas con ML-DSA-44, y los validadores también tendrían que poder reconocer y verificar el algoritmo.
La hoja de ruta de protocolos de 2027 de la XRPL Foundation ha incluido esta dirección como un proyecto de investigación que abarca las cuentas ordinarias, los validadores y las entidades que publican listas de validadores. La implementación correspondiente del servidor se ha probado en AlphaNet, pero todavía deben resolverse cuestiones relacionadas con la coherencia de la derivación de claves entre distintos lenguajes, la compatibilidad de los monederos y los vectores de prueba.
En cuanto al alcance de la implementación, la actualización implica principalmente tres áreas:
-
Firmas de cuentas. Los monederos deben poder generar y gestionar claves ML-DSA-44, y la red debe poder verificar las firmas correspondientes de las transacciones.
-
Firmas de validadores. El proceso de consenso de XRPL depende de que los validadores firmen y verifiquen los mensajes correspondientes. Si en el futuro la red necesita reducir considerablemente su dependencia de la criptografía tradicional, las identidades de los validadores y los mensajes de consenso también deberán actualizarse.
-
Compatibilidad de la infraestructura. Los SDK de monederos, los monederos físicos, los sistemas de custodia de exchanges y el software de los nodos deben poder procesar correctamente las claves públicas y los datos de firma de mayor tamaño.
Por tanto, implementar ML-DSA-44 no consiste simplemente en añadir una biblioteca de algoritmos. Es una actualización sistemática que afecta a múltiples escenarios de firma de XRPL.
¿Cómo podrán los titulares de XRP migrar a monederos resistentes a la computación cuántica en el futuro?
La migración de las claves de los monederos es la parte de la actualización poscuántica de XRPL que afectará más directamente a los usuarios normales.
Según la propuesta técnica actual, las cuentas existentes de XRPL podrían transferir gradualmente el control de la cuenta a un sistema de claves compatible con ML-DSA-44 mediante la configuración de una nueva clave de firma, sin necesidad de crear una nueva dirección y transferir todos los XRP.
Este enfoque utiliza los mecanismos de autorización de cuentas existentes de XRPL. Por ejemplo, si se admite la funcionalidad correspondiente, un usuario podría configurar una nueva Regular Key poscuántica para una cuenta existente y, a continuación, desactivar la Master Key que ya no se considere segura, según lo requiera el protocolo. De este modo, se conservaría la dirección de la cuenta existente y se reduciría el riesgo de que el antiguo algoritmo de firma siga permitiendo controlar la cuenta.
Sin embargo, este proceso debe cumplir un requisito previo importante: la nueva clave debe funcionar correctamente y el usuario debe poder almacenar y recuperar de forma segura la clave privada correspondiente. Si el usuario desactiva la clave antigua sin verificar que la nueva funciona, la cuenta podría quedar inutilizable. Por el contrario, si el usuario solo configura una nueva clave sin abordar las autorizaciones antiguas que siguen siendo válidas, la migración podría no alcanzar el nivel de seguridad cuántica esperado.
En las cuentas multifirma, los usuarios también deben comprobar si quedan claves tradicionales de curva elíptica en la lista de firmantes. Actualizar a un solo firmante no implica necesariamente que toda la cuenta haya completado su migración poscuántica.
Los distintos tipos de usuarios tendrán diferentes responsabilidades de migración.
| Tipo de cuenta |
Principales tareas de migración futuras |
| Monedero con autocustodia |
Actualizar el software del monedero, generar nuevas claves y ajustar la autorización de la cuenta |
| Monedero bajo custodia de un exchange |
El exchange deberá actualizar sus sistemas de gestión de claves y firma |
| Cuenta institucional bajo custodia |
Coordinar los sistemas de custodia, los dispositivos físicos y los procedimientos internos de autorización |
| Cuenta multifirma |
Revisar y migrar las claves de los firmantes correspondientes |
Es importante destacar que los titulares ordinarios de XRP no necesitan sustituir sus monederos ni transferir sus activos de inmediato debido a esta propuesta. El proceso de migración todavía no se ha abierto oficialmente como operación general en la red principal. Los procedimientos concretos dependerán del desarrollo futuro del protocolo, las auditorías y la compatibilidad de los monederos.
En esta fase, las medidas más importantes para los usuarios son proteger las claves privadas existentes y mantenerse alerta ante sitios web de migración falsos, páginas que recopilan frases semilla y herramientas de monedero no verificadas que se presenten como parte de una actualización de seguridad cuántica.
¿Por qué las firmas resistentes a la computación cuántica podrían aumentar los costes de almacenamiento y de red de XRPL?
Aunque ML-DSA-44 puede mejorar la seguridad criptográfica a largo plazo, también genera datos de firma mucho más grandes. Las claves públicas y las firmas utilizadas en las transacciones tradicionales de XRPL son relativamente compactas, mientras que ML-DSA-44 tiene una clave pública de 1312 bytes y una firma de 2420 bytes.
Esto significa que la red debe procesar más datos al verificar y almacenar las transacciones correspondientes.
La investigación técnica de la XRPL Foundation estima que una transacción de pago que utilice una firma poscuántica podría requerir aproximadamente 5331 bytes después de tener en cuenta los costes indirectos de almacenamiento relacionados, frente a un valor de referencia aproximado de 1704 bytes para una transacción de pago ordinaria. La primera tendría aproximadamente 3,13 veces el tamaño de la segunda.
Este cambio podría afectar a múltiples áreas de las operaciones de la cadena de bloques:
-
Almacenamiento del libro mayor. A medida que aumente el número de transacciones, unos datos de firma más grandes podrían incrementar la capacidad de almacenamiento necesaria para que los validadores conserven el historial de transacciones a largo plazo.
-
Ancho de banda de la red. Los validadores deben propagar y recibir transacciones y mensajes de consenso. Un mayor tamaño de los datos podría aumentar las necesidades de transmisión de la red.
-
Rendimiento de la verificación de firmas. Los distintos algoritmos criptográficos tienen costes computacionales diferentes. Los validadores deben probar la eficiencia de la generación y verificación de firmas ML-DSA-44 en entornos operativos reales.
-
Sistemas de monederos y custodia. Los monederos físicos, las aplicaciones móviles y los dispositivos de firma institucionales deben admitir los nuevos formatos de clave y las estructuras de datos de firma.
Cabe señalar que la propuesta actual no prevé aumentar las comisiones base de las transacciones de XRPL únicamente por utilizar ML-DSA-44. Sin embargo, esto no significa que el mayor tamaño de las transacciones no vaya a generar costes de infraestructura, ni garantiza que todas las reglas de comisiones permanezcan sin cambios en el futuro. Por tanto, una actualización de las firmas poscuánticas debe equilibrar la seguridad, el rendimiento de las transacciones y el consumo de recursos de la red.
¿Qué avances ha logrado la actualización de seguridad poscuántica de XRPL?
La actualización de seguridad cuántica de XRPL continúa en una fase gradual de investigación, desarrollo y pruebas. No se trata de una migración completada en la red principal. En abril de 2026, Ripple propuso una hoja de ruta de seguridad poscuántica por fases que abarca la respuesta a riesgos urgentes, la experimentación con algoritmos, las pruebas en redes de desarrollo y la futura migración del protocolo. Su objetivo a largo plazo es prepararse para la adopción generalizada de un sistema de firmas poscuánticas alrededor de 2028.
La hoja de ruta de protocolos de la XRPL Foundation, actualizada en noviembre de 2026, aclaró aún más el alcance técnico, el trabajo de desarrollo y los planes de investigación posteriores relacionados con ML-DSA-44.
Hoja de ruta de seguridad poscuántica de XRPL
-
2026: investigación técnica y primeras pruebas.
-
Investigar la implementación de ML-DSA-44 en las cuentas y los validadores de XRPL, y evaluar su viabilidad en entornos de prueba.
-
Primer semestre de 2027: investigación del plan de migración.
-
Centrarse en cómo pueden migrar las cuentas existentes, cómo pueden adaptarse los monederos y cómo pueden mantener la coherencia las distintas implementaciones de software.
-
Segundo semestre de 2027–2028: desarrollo, revisión y auditoría.
-
Basándose en los resultados de la investigación, avanzar en la implementación del protocolo, la revisión del código, las auditorías de seguridad y las pruebas de rendimiento de la red.
-
Objetivo para 2028: avanzar en la transición a las firmas poscuánticas.
-
La posibilidad de activar la función en la red principal seguirá dependiendo de la madurez técnica, la aprobación de la enmienda y la compatibilidad del ecosistema.
El calendario anterior está compuesto por objetivos de la hoja de ruta, no por fechas confirmadas de activación en la red principal.
XRPL utiliza un mecanismo de enmiendas para coordinar las actualizaciones de las funciones del protocolo. Los cambios en las reglas de validación de transacciones deben pasar por los procesos de gobernanza de la red y de compatibilidad de los validadores correspondientes antes de poder activarse en la red principal.
Por tanto, aunque los desarrolladores hayan completado una implementación de prueba de ML-DSA-44, esto no equivale a que la red principal de XRPL ya disponga de una protección integral resistente a la computación cuántica.
Además, una migración de seguridad poscuántica no afecta únicamente a los monederos de los usuarios normales. Los exchanges, las entidades de custodia, los validadores y la infraestructura relacionada también deben actualizar su software y sus sistemas de gestión de claves de forma coordinada. Si algunos participantes esenciales no pueden admitir a tiempo el nuevo mecanismo de firma, la actualización podría retrasarse. Desde esta perspectiva, el plan de seguridad poscuántica de XRPL se parece más a un proyecto de ingeniería de protocolos a largo plazo que a una simple actualización de software.
¿Puede una actualización resistente a la computación cuántica eliminar todos los riesgos de seguridad de XRP?
ML-DSA-44 puede proporcionar una nueva base de seguridad frente a la posible amenaza que la computación cuántica futura plantea para las firmas digitales tradicionales, pero no puede eliminar todos los riesgos a los que se enfrentan las cuentas de XRP.
-
Las firmas poscuánticas abordan principalmente la seguridad de los algoritmos de firma digital. Si un sitio web de phishing roba la frase semilla o la clave privada de un usuario, el atacante podría seguir controlando directamente la cuenta correspondiente aunque utilice ML-DSA-44.
-
El software de los monederos y los dispositivos físicos también pueden contener vulnerabilidades. La generación de claves, el procesamiento de números aleatorios, la implementación de firmas y el almacenamiento seguro requieren pruebas exhaustivas.
-
La configuración de los permisos de la cuenta sigue siendo importante. Si un usuario ha configurado una clave de firma poscuántica, pero una Master Key antigua u otra vía de autorización insegura sigue siendo válida, la cuenta podría continuar expuesta a posibles riesgos.
-
La propia criptografía poscuántica también requiere un análisis criptográfico y una revisión de ingeniería continuos. La estandarización significa que el algoritmo ha sido sometido a una evaluación rigurosa, pero no significa que en el futuro no puedan descubrirse nuevos métodos de ataque o fallos de implementación.
-
El ecosistema de XRPL también incluye monederos, exchanges, servicios entre cadenas y otras aplicaciones. Aunque el libro mayor subyacente complete una actualización de las firmas, esto no garantiza automáticamente que todos los sistemas de terceros proporcionen el mismo nivel de seguridad.
Por tanto, una actualización resistente a la computación cuántica debe entenderse como una mejora de seguridad a largo plazo de la infraestructura criptográfica, no como una garantía absoluta de la seguridad de los activos XRP.
Para los usuarios normales, proteger las frases semilla, verificar la autorización de las transacciones, utilizar monederos de confianza y evitar enlaces sospechosos siguen siendo las medidas de seguridad más directas en la actualidad.
Conclusión
XRPL está estudiando el uso de ML-DSA-44, un algoritmo de firma digital poscuántico, para mejorar la seguridad de las cuentas y los validadores existentes en un futuro entorno de computación cuántica. A diferencia de las firmas tradicionales de curva elíptica, como secp256k1 y Ed25519, ML-DSA-44 se basa en la criptografía basada en retículos y está diseñado para resistir los métodos de ataque cuántico conocidos.
El desafío central de esta actualización no consiste únicamente en introducir un nuevo algoritmo de firma. También implica determinar cómo gestionar las claves públicas de las cuentas que ya se han expuesto, cómo migrar las claves de los monederos existentes y cómo permitir que los validadores, las entidades de custodia y el software de los monederos sean compatibles conjuntamente con el nuevo mecanismo criptográfico.
Según la dirección técnica actual, XRPL podría utilizar sus mecanismos de autorización de cuentas existentes para sustituir las claves de firma y conservar las direcciones de las cuentas. Sin embargo, completar una migración de seguridad cuántica también requeriría desactivar las autorizaciones de firma tradicionales que sigan siendo válidas y confirmar que las nuevas claves pueden utilizarse de forma segura.
Además, las claves públicas y las firmas de mayor tamaño de ML-DSA-44 podrían aumentar los costes de almacenamiento, ancho de banda y verificación de la red. La actualización debe equilibrar la seguridad, el rendimiento y la compatibilidad del ecosistema.
2028 es un año objetivo importante en la hoja de ruta de seguridad poscuántica de XRPL, pero no es una fecha confirmada de actualización de la red principal. Para los titulares de XRP, actualmente no existen pruebas de que los ordenadores cuánticos hayan vulnerado de forma generalizada las claves de curva elíptica reales de las cadenas de bloques, por lo que no es necesario transferir los activos de inmediato debido a la propuesta técnica.
A largo plazo, la investigación de XRPL sobre seguridad cuántica refleja un desafío común al que se enfrenta la infraestructura de las cadenas de bloques: prepararse para posibles cambios en la capacidad de cálculo mientras la criptografía existente siga siendo eficaz.
Preguntas frecuentes
¿Qué es ML-DSA-44 de XRPL?
ML-DSA-44 es un algoritmo de firma digital poscuántico basado en la criptografía basada en retículos e incluido en el estándar FIPS 204 del NIST. XRPL está estudiando su uso para las transacciones de cuentas, los validadores y otros escenarios de firma.
¿Pueden los ordenadores cuánticos vulnerar ahora los monederos de XRP?
Actualmente no existen pruebas públicas y fiables de que los ordenadores cuánticos puedan vulnerar a gran escala las claves privadas de curva elíptica de los monederos reales de XRP. El riesgo correspondiente se refiere principalmente a los ordenadores cuánticos de alto rendimiento y tolerantes a fallos que podrían aparecer en el futuro.
¿Por qué podrían estar expuestas a riesgos las cuentas de XRP cuyas claves públicas se han revelado?
En el futuro, un ordenador cuántico con suficiente potencia podría derivar potencialmente una clave privada a partir de una clave pública tradicional de curva elíptica. Por tanto, las cuentas cuyas claves públicas ya se han expuesto deben tener en cuenta la seguridad de sus claves a largo plazo.
¿La actualización a ML-DSA-44 requerirá una nueva dirección de XRP?
Según la dirección de diseño actual, los usuarios podrían realizar la migración y conservar sus direcciones de cuenta existentes mediante la configuración de una nueva clave de firma y la desactivación de la Master Key antigua. Sin embargo, el proceso concreto dependerá del protocolo y de la compatibilidad de los monederos que se habiliten oficialmente en el futuro.
¿XRPL ya ha activado ML-DSA-44 en la red principal?
A fecha de 12 de noviembre de 2026, la funcionalidad correspondiente sigue en las fases de propuesta, desarrollo y pruebas. Todavía no debe considerarse un mecanismo de firma completamente activado en la red principal de XRPL.
¿ML-DSA-44 aumentará las comisiones de las transacciones de XRP?
La propuesta actual no prevé aumentar las comisiones base de las transacciones únicamente por adoptar ML-DSA-44. Sin embargo, los datos de firma de mayor tamaño podrían aumentar los costes de almacenamiento de la red, el ancho de banda y otros costes de infraestructura.
¿XRPL completará su actualización de seguridad cuántica en 2028?
2028 es un objetivo importante de la hoja de ruta correspondiente, pero el calendario final dependerá del desarrollo técnico, las auditorías de seguridad, la compatibilidad de los monederos y la aprobación de una enmienda para la red principal.