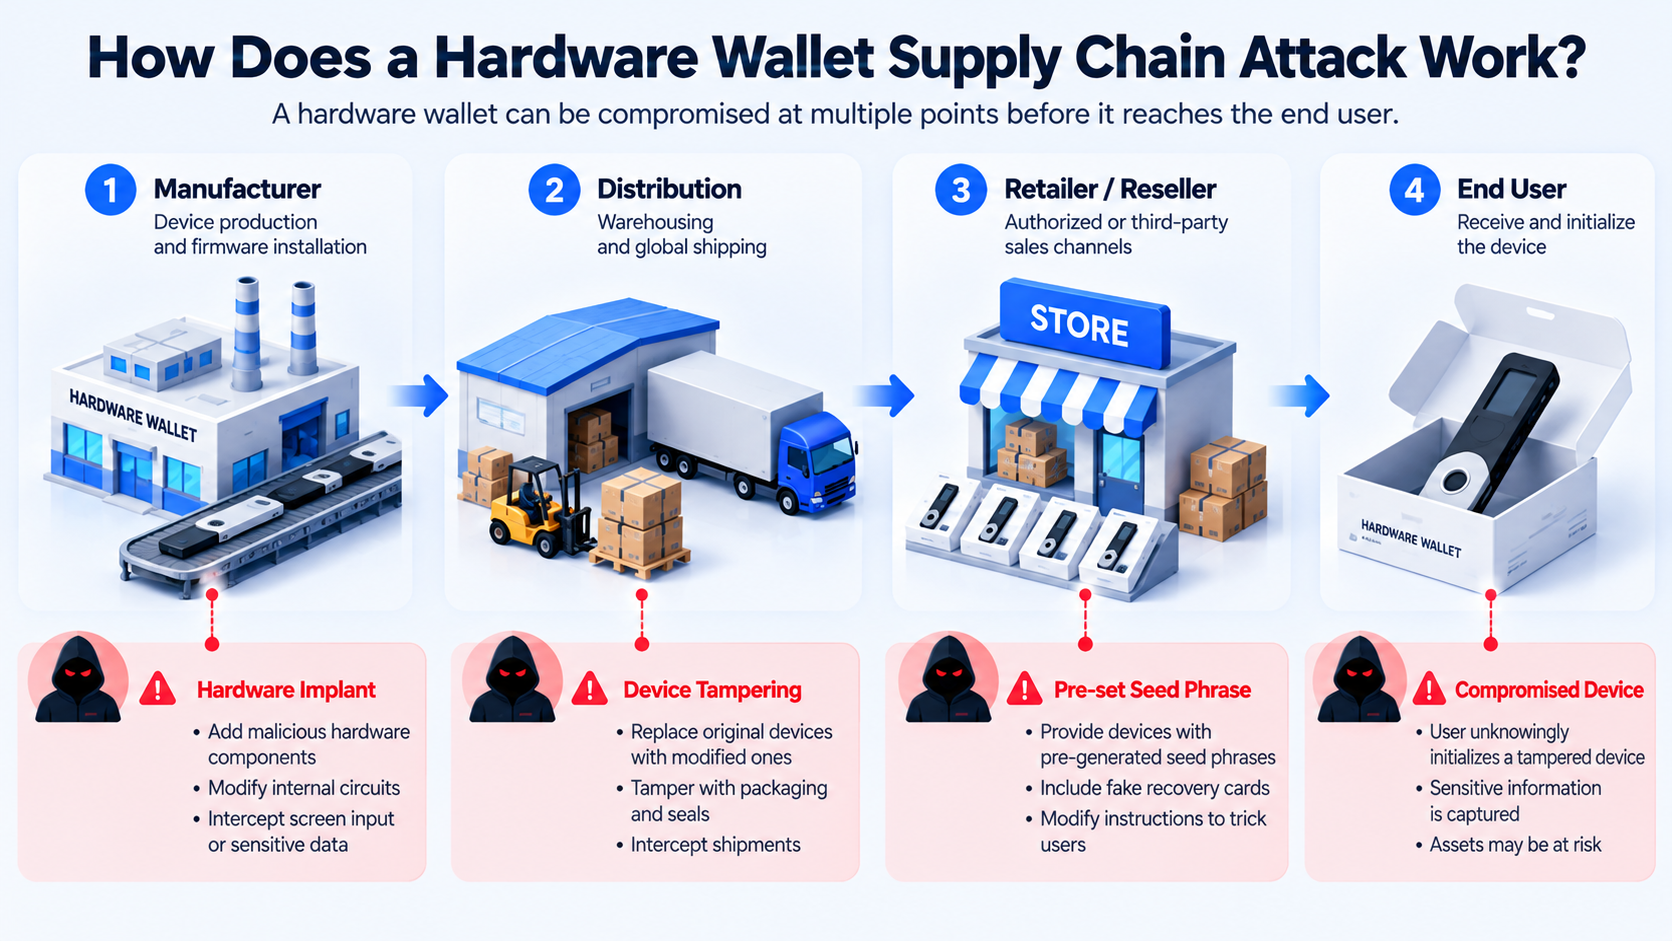
El ataque a la cadena de suministro de carteras de hardware es un tipo de ataque de seguridad dirigido a los dispositivos de almacenamiento de activos criptográficos durante su circulación. Los atacantes pueden, antes de que la cartera de hardware llegue al usuario final, modificar componentes del dispositivo, implantar módulos maliciosos o alterar el proceso de inicialización, convirtiendo un dispositivo seguro, que originalmente estaba destinado a proteger las claves privadas, en una puerta de entrada para la filtración de activos. A diferencia de los ataques cibernéticos tradicionales, los ataques a la cadena de suministro pueden ocurrir antes de que el usuario utilice el dispositivo por primera vez, lo que les confiere un alto grado de sigilo.
El 9 de octubre de 2026, el fabricante de carteras de hardware Ledger anunció que estaba investigando informes de pérdidas anómalas de activos de algunos usuarios en el sudeste asiático. Los usuarios afectados habían adquirido dispositivos Ledger a través del distribuidor CryptoBilis. Ledger solicitó posteriormente a este distribuidor que suspendiera las ventas y envíos, y emitió recomendaciones de seguridad a los usuarios que habían comprado dispositivos recientemente. Un informe posterior del 10 de octubre mostró que Ledger había confirmado que al menos un dispositivo afectado contenía un implante de hardware no autorizado, aunque el alcance completo del ataque y la magnitud de las pérdidas finales aún estaban bajo investigación.
Este incidente ha vuelto a poner en el centro de atención del mercado la cuestión de la seguridad de la cadena de suministro de las carteras de hardware. Las carteras frías suelen considerarse herramientas importantes para proteger las claves privadas de los activos criptográficos, pero su seguridad no solo depende de los algoritmos criptográficos y los chips de seguridad, sino también de una cadena de confianza completa desde la producción hasta la entrega del dispositivo. Este artículo explicará, en relación con el incidente de Ledger, cómo funcionan los ataques a la cadena de suministro de carteras de hardware, los riesgos de seguridad que pueden causar y cómo los usuarios comunes pueden reducir las amenazas relacionadas.
Puntos clave
-
El ataque a la cadena de suministro de carteras de hardware se refiere a la manipulación maliciosa por parte de los atacantes en las etapas de fabricación, transporte, almacenamiento o venta del dispositivo, haciendo que los usuarios utilicen dispositivos con vulnerabilidades de seguridad sin su conocimiento.
-
En octubre de 2026, Ledger investigó incidentes de pérdida de activos de usuarios que compraron dispositivos a través del distribuidor CryptoBilis en el sudeste asiático. Investigadores en cadena estimaron que las pérdidas sospechosas superaron los 86 millones de dólares, aunque esta cifra aún no ha sido confirmada oficialmente.
-
Los ataques a la cadena de suministro no necesariamente requieren la ruptura directa del chip de seguridad; los atacantes también pueden obtener información sensible a través de implantes de hardware adicionales, frases de recuperación preestablecidas o malware.
-
La verificación de autenticidad de las carteras de hardware no es lo mismo que una auditoría de seguridad física completa; incluso si el dispositivo pasa la verificación oficial, no se puede garantizar que no existan componentes de hardware maliciosos adicionales.
-
Los usuarios deben prestar atención a los canales de compra, la inicialización del dispositivo, la copia de seguridad de las frases de recuperación y la verificación de las firmas de transacción, estableciendo un mecanismo de protección de seguridad que cubra todo el ciclo de vida de la cartera de hardware.
¿Qué es un ataque a la cadena de suministro de carteras de hardware?
Un ataque a la cadena de suministro de carteras de hardware es cuando un atacante aprovecha las debilidades en el proceso de fabricación y entrega de la cartera de hardware para realizar modificaciones maliciosas en el dispositivo o el software relacionado, obteniendo así la oportunidad de robar información sensible, interferir con las firmas de transacción o controlar los activos de la cartera. Los objetivos del ataque pueden ser no solo la cartera de hardware en sí, sino también el embalaje del dispositivo, las instrucciones de inicialización, el software complementario y los canales de distribución.
Normalmente, las carteras de hardware almacenan las claves privadas a través de un chip de seguridad o mecanismos de gestión de claves aislados, y las firmas de transacción se completan generalmente dentro del dispositivo, evitando que las claves privadas se expongan directamente a computadoras o teléfonos conectados a la red. Sin embargo, este diseño de seguridad tiene un importante requisito previo: el dispositivo que utiliza el usuario y sus procesos de interacción clave deben ser de confianza. Si el dispositivo ha sido modificado maliciosamente antes de la entrega, el atacante puede eludir la confianza del usuario en la procedencia del dispositivo, utilizando la inicialización, la visualización en pantalla o la confirmación de transacciones para obtener información sensible.
La diferencia entre un ataque a la cadena de suministro y un ataque de phishing común radica en el lugar donde ocurre el ataque. Los ataques de phishing suelen inducir a los usuarios a revelar información a través de sitios web falsos, correos electrónicos maliciosos o ingeniería social, mientras que los ataques a la cadena de suministro pueden alterar directamente el dispositivo que recibe el usuario. Incluso si el usuario no accede a sitios web sospechosos, puede enfrentar riesgos al utilizar una cartera de hardware manipulada.
¿Qué sucedió en el incidente de Ledger? ¿Por qué generó preocupaciones sobre la seguridad de la cadena de suministro?
El 9 de octubre de 2026, Ledger anunció que estaba investigando informes de pérdidas de activos de algunos usuarios en el sudeste asiático. Los usuarios afectados habían comprado carteras de hardware Ledger a través de CryptoBilis, un distribuidor que anteriormente había sido designado como canal de venta autorizado de Ledger en mercados como Indonesia, Malasia y Filipinas. Ledger solicitó posteriormente a CryptoBilis que suspendiera las ventas y envíos de dispositivos, y recomendó a los usuarios que habían comprado dispositivos en los últimos 90 días a través de ese canal y que aún no los habían inicializado que suspendieran su uso. Para los usuarios que ya habían completado la inicialización, Ledger sugirió considerar la migración de activos a un dispositivo que utilizara una nueva frase de recuperación.
Según informes de The Block, investigadores en cadena rastrearon las transferencias de fondos anómalas relacionadas, y algunas estimaciones mostraron que las pérdidas sospechosas superaron los 86 millones de dólares, involucrando blockchains como Bitcoin, Ethereum y Tron. Sin embargo, estos datos pertenecen a resultados de análisis en cadena de terceros y no son la cifra final de pérdidas confirmadas por Ledger; el número real de usuarios afectados y la magnitud de los fondos aún deben ser verificados.
El 10 de octubre, la investigación del incidente avanzó. The Verge informó que Ledger había confirmado que al menos un dispositivo afectado contenía un implante de hardware no autorizado. Imágenes públicas mostraron que debajo de la pantalla del dispositivo había una placa de circuito adicional, y los investigadores sospechan que este módulo podría interceptar información sensible mostrada durante el proceso de inicialización del dispositivo y transmitirla externamente a través de componentes de comunicación. Sin embargo, la información pública aún no es suficiente para demostrar que todos los dispositivos afectados utilizaron el mismo método de ataque, ni se puede determinar que todas las pérdidas de fondos fueron causadas por este implante de hardware.
La clave de la atención que ha suscitado este incidente radica en que los dispositivos afectados pueden no ser productos falsificados en el sentido tradicional, sino carteras de hardware auténticas que han sido modificadas físicamente. Si los atacantes pueden conservar el chip de seguridad original mientras añaden componentes de hardware para robar información, entonces confiar únicamente en la verificación de autenticidad del chip puede no ser suficiente para identificar todos los riesgos.
¿Cómo funcionan los ataques a la cadena de suministro de carteras de hardware?
Los ataques a la cadena de suministro de carteras de hardware generalmente requieren que los atacantes obtengan cierto grado de contacto o control antes de que el dispositivo se utilice oficialmente. Dependiendo de la capacidad técnica del atacante y de sus objetivos, el ataque puede ocurrir en múltiples etapas, como fabricación, almacenamiento, logística, distribución e inicialización del dispositivo.
Una forma común de ataque es la manipulación física del dispositivo. Los atacantes pueden abrir una cartera de hardware auténtica, añadir componentes electrónicos no autorizados en su interior, volver a empaquetar el dispositivo y entregarlo al usuario. Estos componentes pueden estar diseñados para observar la información de la pantalla, monitorear las entradas o interferir con la comunicación entre el dispositivo y el entorno externo. En comparación con la ruptura directa del chip de seguridad, este tipo de ataque puede optar por aprovechar las debilidades de seguridad de los componentes periféricos del dispositivo.
Otra forma es el ataque de frase de recuperación preestablecida. Normalmente, los usuarios deben generar nuevas frases de recuperación aleatorias a través de dispositivos de confianza, en lugar de utilizar frases de recuperación proporcionadas por el vendedor. Si los atacantes han generado y guardado la frase de recuperación antes de la entrega del dispositivo y luego inducen al usuario a utilizar esa frase para crear una cartera, el atacante puede tener la capacidad de recuperar la cartera desde el principio. Una vez que el usuario transfiera activos a la dirección relacionada, el atacante podría recuperar la cartera en otros dispositivos utilizando la frase de recuperación.
Además, los atacantes también pueden utilizar software de gestión falso, falsificar solicitudes de actualización de firmware o modificar las instrucciones de inicialización para llevar a cabo el ataque. Por ejemplo, el embalaje del dispositivo puede incluir un código QR que solicita al usuario que acceda a un sitio web no oficial e ingrese su frase de recuperación. Aunque este método puede no implicar modificaciones internas del hardware del dispositivo, también aprovecha la confianza del usuario en el proceso de entrega del producto.
Es importante enfatizar que los métodos mencionados son rutas técnicas típicas de ataques a la cadena de suministro y no implican que todos hayan sido confirmados en el incidente de Ledger de 2026. Existen diferencias significativas en el umbral técnico, las condiciones de implementación y los impactos potenciales de los diferentes métodos de ataque.
¿Por qué los ataques a la cadena de suministro de carteras de hardware pueden seguir presentando riesgos de seguridad a pesar de la verificación de autenticidad?
Los fabricantes de carteras de hardware suelen proteger las claves privadas mediante chips de seguridad (Secure Element), firmas de firmware y mecanismos de autenticación del dispositivo. En el caso de Ledger, su mecanismo de verificación de autenticidad Genuine Check valida, a través de un proceso de desafío y respuesta criptográfica, si el chip de seguridad interno del dispositivo tiene credenciales de identidad legítimas, ayudando así a identificar dispositivos falsificados o firmware no autorizado.
Sin embargo, la autenticidad del dispositivo y la integridad física son dos conceptos de seguridad diferentes. La verificación de autenticidad se centra principalmente en confirmar si los componentes de seguridad clave dentro del dispositivo son de confianza, pero no necesariamente puede identificar componentes electrónicos maliciosos adicionales que se hayan añadido al dispositivo. Por ejemplo, si un atacante conserva el chip de seguridad original y, al mismo tiempo, implanta un módulo de escucha cerca de la pantalla u otros componentes periféricos, el dispositivo aún podría pasar la autenticación del chip de seguridad, pero la información sensible del usuario podría ser interceptada en otros procesos.
Ledger ha señalado en su documentación de seguridad oficial que la verificación Genuine Check no puede detectar todas las modificaciones físicas no autorizadas, especialmente cuando el chip de seguridad original permanece intacto. Esto indica que la seguridad de las carteras de hardware no solo debe depender de la verificación criptográfica, sino que también debe considerar la integridad física del dispositivo, la gestión de la cadena de suministro y el entorno operativo del usuario.
El incidente de Ledger de 2026 ha resaltado aún más este límite de seguridad. Según un informe posterior del 12 de octubre, Ledger indicó que los casos confirmados relacionados aún se centraban en los dispositivos vendidos por CryptoBilis, y parece que el número de dispositivos afectados es limitado, sin evidencia actual de que los sistemas internos de Ledger o los canales de venta directos hayan sido comprometidos. Sin embargo, la investigación no ha concluido, y aún no se han determinado las etapas de implantación específicas ni los responsables del ataque.
¿Cuál es la diferencia entre los ataques a la cadena de suministro de carteras de hardware y los ataques a carteras tradicionales?
La diferencia fundamental entre los ataques a la cadena de suministro de carteras de hardware y los ataques a carteras criptográficas tradicionales radica en los eslabones de confianza que los atacantes intentan comprometer. Los ataques a carteras tradicionales suelen centrarse en el proceso de uso del usuario, como robar frases de recuperación a través de sitios de phishing, utilizar malware para modificar direcciones de transacción o inducir a los usuarios a firmar autorizaciones de contratos inteligentes peligrosos. En cambio, los ataques a la cadena de suministro pueden ocurrir antes de la inicialización del dispositivo, colocando al usuario en un entorno de hardware no confiable desde el principio.
Además, la dificultad de detectar ataques a la cadena de suministro puede ser mayor. Los ataques de phishing tradicionales a veces pueden identificarse mediante la verificación del nombre de dominio del sitio web, el contenido de la transacción o solicitudes de autorización inusuales, pero una cartera de hardware que ha sido manipulada físicamente puede no presentar diferencias evidentes en apariencia o funcionalidad básica en comparación con un dispositivo normal. Incluso si el dispositivo puede crear cuentas, mostrar saldos y completar transacciones normalmente, no se puede descartar el riesgo potencial.
| Dimensión de comparación |
Ataques a la cadena de suministro |
Ataques a carteras tradicionales |
| Etapa del ataque |
Antes de la entrega del dispositivo o durante el proceso de circulación |
Durante el uso del dispositivo |
| Objetivo principal del ataque |
Hardware, firmware, proceso de entrega |
Frases de recuperación, autorizaciones de transacción, cuentas de usuario |
| Métodos comunes |
Implantes de hardware, sustitución de dispositivos, frases de recuperación preestablecidas |
Phishing, malware, firmas peligrosas |
| Dificultad de identificación para el usuario |
Puede requerir detección de hardware especializada |
Parte puede ser detectada mediante software y verificación de transacciones |
| Principales medidas de prevención |
Compras de confianza, verificación de autenticidad e integridad |
Protección de frases de recuperación, verificación de transacciones, gestión de autorizaciones |
Es importante tener en cuenta que ambos tipos de ataques no son completamente independientes. Los atacantes también pueden implantar malware a través de canales de la cadena de suministro y luego utilizar phishing o ingeniería social para completar el robo de activos. Por lo tanto, la seguridad de las carteras debe cubrir simultáneamente los riesgos antes de la entrega del dispositivo y durante su uso real.
¿Cómo identificar si una cartera de hardware ha sido manipulada en la cadena de suministro?
Para los usuarios comunes, identificar la manipulación en la cadena de suministro no es fácil, ya que algunos ataques pueden estar cuidadosamente disfrazados y ser difíciles de detectar mediante una inspección visual. Por lo tanto, la verificación de seguridad debe abordar múltiples aspectos, como la procedencia del dispositivo, el estado de inicialización, la verificación oficial y el comportamiento anómalo, en lugar de depender de un único método de detección.
Primero, los usuarios deben confirmar el canal de compra de la cartera de hardware y los registros de transacción. Comprar dispositivos a través del sitio web oficial de la marca suele reducir los intermediarios, pero no elimina todos los riesgos. Si el dispositivo proviene de un distribuidor de terceros, se debe verificar su estado de autorización y comprobar si el embalaje presenta signos de apertura anormal, reempaquetado o inconsistencias en los accesorios. Es importante enfatizar que un embalaje intacto no garantiza que el dispositivo interno no haya sido manipulado.
En segundo lugar, los usuarios deben confirmar durante la inicialización si el dispositivo genera una nueva frase de recuperación. Normalmente, la frase de recuperación debe ser generada por un dispositivo de confianza durante el proceso de inicialización, y no debe ser escrita previamente por el vendedor en una tarjeta o enviada por correo electrónico. Si el dispositivo solicita al usuario que utilice una frase de recuperación preestablecida o que ingrese la frase de recuperación en una computadora, teléfono o sitio web, se debe detener la operación de inmediato.
Por último, se puede utilizar la función de verificación de autenticidad oficial proporcionada por el fabricante para comprobar el dispositivo. Por ejemplo, los usuarios de Ledger pueden realizar una verificación Genuine Check a través de la aplicación oficial Ledger Wallet. Sin embargo, dado que este mecanismo no puede excluir todos los riesgos de implantes de hardware adicionales, una verificación exitosa no significa que el dispositivo haya pasado una auditoría de seguridad física completa. Para dispositivos con dudas significativas sobre su procedencia, dejar de usarlos suele ser más prudente que intentar desarmarlos para inspeccionarlos.
¿Qué hacer si se sospecha que un dispositivo Ledger ha sido comprometido?
Si un usuario sospecha que su dispositivo Ledger puede haber sido objeto de un ataque a la cadena de suministro, primero debe evaluar el canal de compra del dispositivo, la fecha de compra y el estado actual de uso. En relación con el incidente de CryptoBilis de octubre de 2026, Ledger ha aconsejado claramente a los usuarios que compraron dispositivos recientemente a través de ese distribuidor y que aún no los han inicializado que suspendan su uso, para evitar generar nuevas frases de recuperación en dispositivos potencialmente no confiables.
Para los usuarios que ya han utilizado dispositivos sospechosos, simplemente restablecer el dispositivo o actualizar el firmware puede no ser suficiente para eliminar el riesgo. Si los atacantes ya han obtenido la frase de recuperación original, incluso si el dispositivo se restablece a la configuración de fábrica, los atacantes aún pueden recuperar la cartera utilizando la frase de recuperación que obtuvieron anteriormente. Por lo tanto, una forma más segura de proceder es generar una nueva frase de recuperación a través de un dispositivo nuevo de confianza y transferir los activos de la cartera original a una nueva dirección.
Durante el proceso de migración de activos, los usuarios también deben prestar atención a la precisión de la red de transacción, la dirección de recepción y el contenido de la firma. Para activos que involucran múltiples blockchains, se deben verificar por separado los saldos, tokens y autorizaciones de contratos inteligentes en las redes correspondientes. Si la cartera original ha participado en transacciones DeFi, también se debe considerar si existen autorizaciones peligrosas no revocadas. Una vez completada la migración de activos, no se debe seguir utilizando la frase de recuperación sospechosa como un comprobante de almacenamiento a largo plazo.
Además, los usuarios deben mantenerse informados sobre el progreso del incidente a través de los canales de atención al cliente oficiales, evitando confiar en servicios de terceros en redes sociales que afirmen poder ayudar a recuperar activos. Los atacantes pueden aprovechar los eventos de seguridad para generar pánico, induciendo a las víctimas a enviar su frase de recuperación o conectarse a sitios web maliciosos, lo que podría resultar en pérdidas adicionales.
¿Siguen siendo seguras las carteras frías? ¿Cómo entender los límites de seguridad de las carteras de hardware?
El incidente de Ledger no significa que el mecanismo de seguridad de las carteras frías haya fallado en su totalidad. El valor central de las carteras de hardware radica en aislar las claves privadas del entorno de conexión diario, reduciendo la posibilidad de que virus informáticos, malware remoto y ciertos ataques en línea obtengan directamente las claves privadas. Este diseño sigue siendo una parte importante del sistema de seguridad de autogestión de activos criptográficos.
Sin embargo, las carteras de hardware no pueden resolver todos los problemas de seguridad. Pueden proteger las claves internas del dispositivo, pero no garantizan automáticamente que el proceso de entrega del dispositivo sea completamente confiable; pueden requerir que el usuario confirme transacciones en la pantalla del dispositivo, pero no pueden evitar que el usuario apruebe transacciones maliciosas; pueden proporcionar un mecanismo de frase de recuperación, pero no pueden evitar que el usuario pierda el acceso a los activos debido a errores en la copia de seguridad.
Por lo tanto, la seguridad de las carteras frías debe entenderse como una capacidad de defensa en capas, en lugar de una garantía de seguridad absoluta. Para los usuarios que mantienen activos criptográficos a largo plazo, los canales de compra confiables, la inicialización segura, la copia de seguridad de frases de recuperación fuera de línea y la confirmación de transacciones en el dispositivo son medidas de protección indispensables. Para individuos o instituciones que gestionan grandes activos, también se pueden evaluar soluciones de gestión de múltiples firmas (Multisig) y dispositivos independientes para reducir el riesgo de pérdida de un único dispositivo o clave.
Desde una perspectiva más amplia de la industria, los ataques a la cadena de suministro también indican que la seguridad de los activos criptográficos está evolucionando desde la simple protección de claves privadas hacia múltiples aspectos, como la fabricación de dispositivos, la gestión logística, los canales de distribución, la certificación de hardware y la educación del usuario. En el futuro, cómo aumentar el grado de verificabilidad de la integridad física del dispositivo podría convertirse en una dirección importante para la mejora continua de los fabricantes de carteras de hardware.
Resumen
El ataque a la cadena de suministro de carteras de hardware es una amenaza de seguridad que utiliza modificaciones maliciosas en las etapas de fabricación, circulación o entrega del dispositivo. A diferencia de los ataques de phishing a carteras tradicionales, este tipo de ataque puede ocurrir antes de que el usuario utilice el dispositivo por primera vez y puede afectar la seguridad de las claves privadas a través de implantes de hardware, sustituciones de dispositivos o frases de recuperación preestablecidas.
El incidente de Ledger de octubre de 2026 proporciona un caso real para este riesgo. Ledger ha confirmado que al menos un dispositivo afectado contenía un implante de hardware no autorizado, pero la cadena de ataque específica, el alcance de los afectados y la magnitud de las pérdidas finales aún están bajo investigación. Este incidente demuestra que, incluso con chips de seguridad y mecanismos de verificación de autenticidad, las carteras de hardware no pueden eliminar completamente los riesgos de seguridad física en la cadena de suministro.
Para los usuarios comunes, la clave para reducir el riesgo radica en establecer un proceso completo de gestión de seguridad, que incluya la selección de canales de compra confiables, la correcta inicialización del dispositivo, la copia de seguridad de frases de recuperación fuera de línea, la verificación del contenido de las transacciones y la adopción de medidas de protección de activos en caso de anomalías en el dispositivo. Las carteras de hardware siguen siendo herramientas importantes para el almacenamiento seguro de activos criptográficos, pero su efectividad en seguridad depende en última instancia de la combinación de protección técnica, credibilidad de la cadena de suministro y hábitos operativos del usuario.
FAQ
¿Qué es un ataque a la cadena de suministro de carteras de hardware?
Un ataque a la cadena de suministro de carteras de hardware es cuando un atacante realiza modificaciones maliciosas en las etapas de fabricación, transporte, almacenamiento o venta del dispositivo, haciendo que el usuario reciba una cartera de hardware con vulnerabilidades de seguridad. Los atacantes pueden robar información sensible a través de implantes de hardware, sustituciones de dispositivos o frases de recuperación preestablecidas, amenazando así la seguridad de los activos criptográficos.
¿El incidente de Ledger significa que el chip de seguridad de Ledger ha sido comprometido?
Actualmente no hay evidencia que sugiera que este incidente involucra un compromiso generalizado del chip de seguridad de Ledger. Los hallazgos confirmados indican que al menos un dispositivo afectado contenía un implante de hardware no autorizado. Los atacantes pueden haber obtenido información a través de componentes periféricos del dispositivo sin necesidad de comprometer directamente el chip de seguridad.
¿Puede la verificación Genuine Check de Ledger detectar todos los ataques a la cadena de suministro?
No. La verificación Genuine Check se centra principalmente en validar la autenticidad del chip de seguridad del dispositivo a través de autenticación criptográfica, pero si un atacante conserva el chip de seguridad original y añade componentes de hardware adicionales, el dispositivo aún puede pasar la verificación. Por lo tanto, la verificación de autenticidad no puede sustituir una revisión de seguridad física completa del dispositivo.
Si una cartera de hardware se compra a través de canales oficiales, ¿es absolutamente segura?
No. Los canales oficiales suelen reducir los intermediarios innecesarios y disminuir algunos riesgos de la cadena de suministro, pero no garantizan que el dispositivo esté completamente libre de defectos de fabricación, anomalías logísticas u otros problemas de seguridad. Los usuarios aún deben inicializar correctamente el dispositivo, proteger sus frases de recuperación y verificar el contenido de las transacciones.
Si se sospecha que una cartera de hardware ha sido manipulada, ¿es suficiente restablecer el dispositivo?
No necesariamente. Si los atacantes han obtenido la frase de recuperación original, restablecer el dispositivo no revocará su capacidad de recuperación de la cartera. Para carteras con riesgo de filtración de confianza, la forma más segura suele ser generar una nueva frase de recuperación a través de un dispositivo nuevo de confianza y transferir los activos a una nueva dirección.