Introducción
La seguridad de la blockchain se basa en la interacción de múltiples mecanismos criptográficos y protocolos. Los usuarios autorizan transacciones a través de sus billeteras, la red ejecuta las transacciones según las reglas, las pruebas criptográficas ayudan a verificar los resultados de los cálculos, y los mecanismos de consenso y disponibilidad de datos determinan cómo se aceptan, propagan y recuperan los estados de la red. Dado que estos mecanismos cumplen diferentes funciones, es fundamental aclarar qué capa protege una tecnología al evaluar sus atributos de seguridad, así como qué problemas no aborda.
La computación cuántica añade una variable técnica a largo plazo a esta cuestión. Algunos sistemas de criptografía de clave pública ampliamente utilizados actualmente podrían enfrentar riesgos de ataque diferentes en un entorno de computación clásica una vez que existan computadoras cuánticas tolerantes a fallos lo suficientemente potentes. Sin embargo, el cronograma real de la amenaza cuántica sigue siendo incierto, y no se puede equiparar la capacidad teórica de ataque con la capacidad de romper instantáneamente en la realidad. Para la blockchain, la pregunta más operativa es: ¿qué componentes criptográficos podrían verse afectados, pueden los protocolos reemplazar estos componentes, pueden los usuarios migrar de forma segura, y tiene el ecosistema suficiente tiempo para completar la actualización?
La hoja de ruta técnica de Starknet proporciona un caso de análisis, ya que utiliza el sistema de pruebas STARK y tiene un modelo de cuentas basado en contratos inteligentes. Al investigar, es necesario separar las "propiedades del sistema de pruebas" de las "propiedades de firma de cuentas", y luego examinar las actualizaciones de protocolos, el soporte de billeteras y las dependencias entre cadenas. Este artículo establecerá un marco básico en torno a estos aspectos para ayudar a los lectores a comprender el significado técnico y las limitaciones reales de las rutas resistentes a la cuántica.
Puntos clave
-
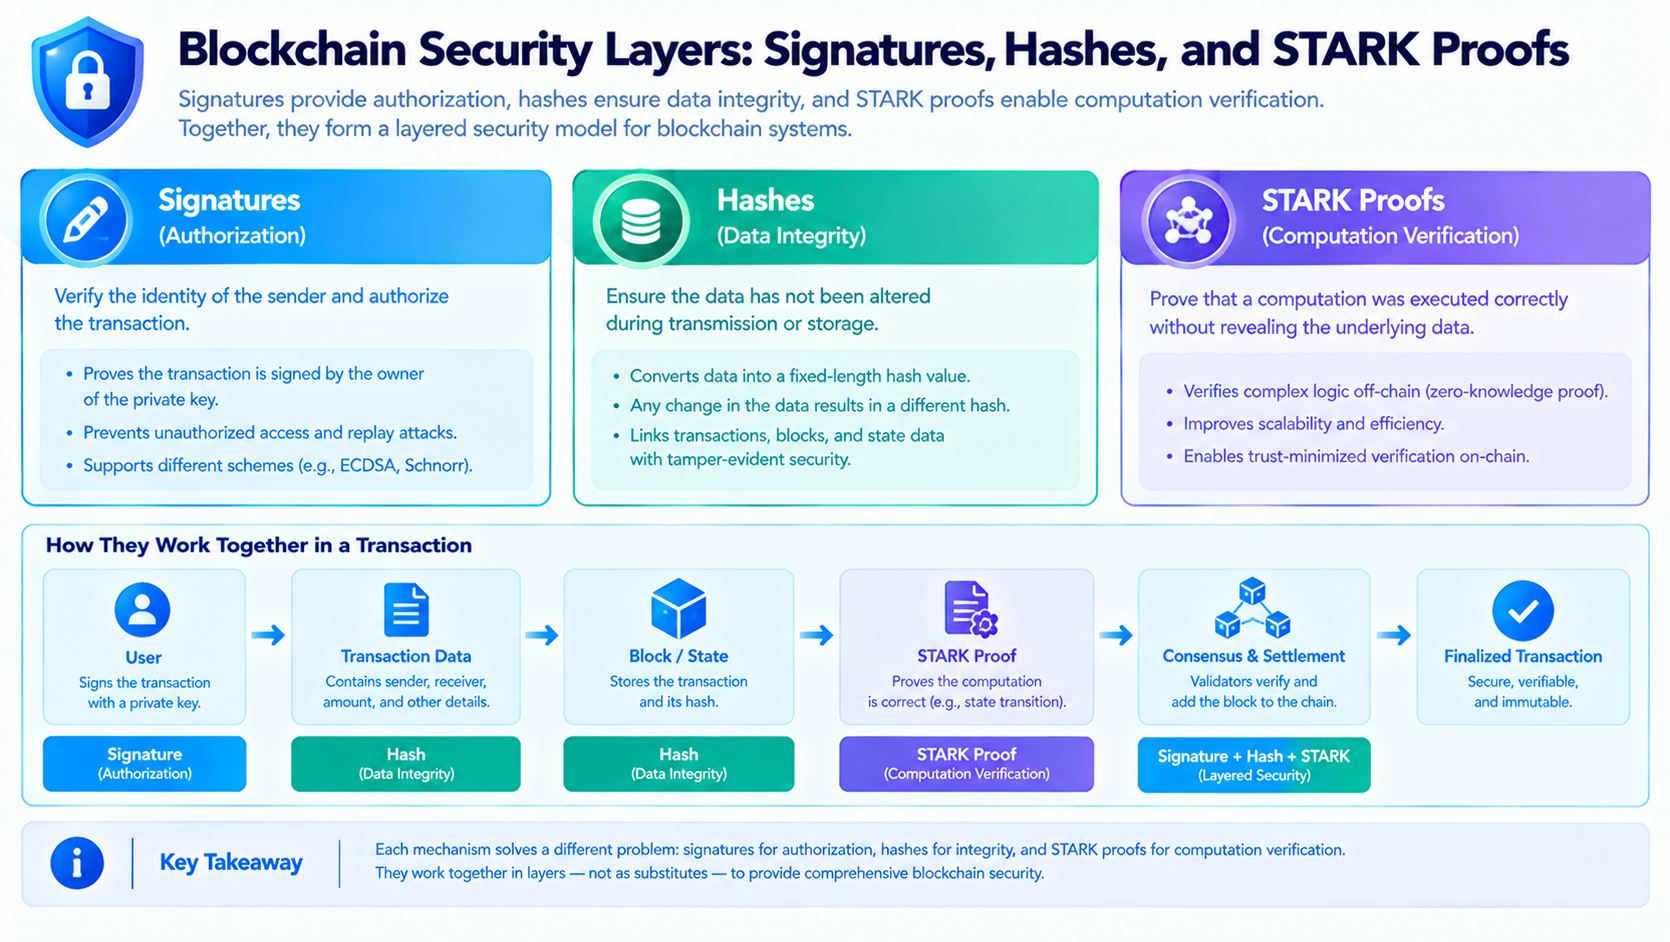
Las firmas digitales se utilizan para probar la autorización de transacciones, las funciones hash se utilizan para generar resúmenes de datos, y las pruebas STARK se utilizan para respaldar la verificación de la corrección de los cálculos.
-
El sistema de pruebas tiene ciertas ventajas de investigación contra la cuántica, pero no significa que todas las firmas de cuentas y componentes del protocolo tengan las mismas propiedades.
-
El modelo de cuentas inteligentes de Starknet proporciona un espacio de diseño para cambiar la lógica de verificación de firmas, pero la seguridad real depende de la implementación específica y del proceso de migración.
-
La actualización contra la cuántica no solo requiere algoritmos criptográficos, sino que también involucra billeteras, contratos de cuentas, mecanismos entre cadenas, permisos de protocolo y experiencia del usuario.
-
Las demostraciones tecnológicas experimentales pueden validar la viabilidad de un camino, pero no sustituyen la auditoría en entornos de producción, el despliegue amplio y la evaluación de seguridad a largo plazo.
-
Al evaluar las afirmaciones relacionadas, se deben distinguir las propiedades de seguridad teórica, los resultados experimentales, los despliegues de prueba y las funciones verificadas en entornos de producción.
Tres tipos de mecanismos criptográficos en la blockchain
Las firmas digitales abordan el problema de la autorización. Cuando un usuario inicia una transferencia o llama a un contrato inteligente, el sistema necesita determinar si esta operación ha sido autorizada por el controlador de la cuenta. Las billeteras suelen generar firmas utilizando claves privadas, y el verificador comprueba la validez de la firma según la clave pública correspondiente o las reglas de la cuenta. La firma en sí no prueba que la transacción sea económicamente razonable ni garantiza que el contrato no tenga vulnerabilidades; su principal función es responder si la operación cumple con las condiciones de autorización reconocidas por el sistema.
Las funciones hash cumplen otra función. Mapean datos de entrada a un resumen de longitud fija, y se utilizan comúnmente para la verificación de integridad de datos, estructuras de compromiso, árboles de Merkle y otras construcciones criptográficas. Las funciones hash no son equivalentes a los algoritmos de cifrado, ni completan directamente la autorización de cuentas. La seguridad de una función hash generalmente se analiza desde la resistencia a colisiones, resistencia a imágenes y suposiciones de seguridad de construcciones relacionadas. Incluso si una función hash tiene buenas propiedades de seguridad, un sistema real aún puede fallar debido a errores de implementación, diseño inadecuado del protocolo o problemas de gestión de claves.
Las pruebas STARK se utilizan para demostrar que un cálculo sigue reglas específicas, sin requerir que el verificador ejecute todo el cálculo nuevamente. Conceptualmente, el probador proporciona una prueba del proceso de cálculo, y el verificador comprueba si la prueba cumple con los requisitos del protocolo. El diseño de seguridad de STARK generalmente utiliza construcciones como funciones hash y presenta características como configuraciones transparentes, lo que le otorga una posición importante en la investigación de criptografía resistente a la cuántica. Sin embargo, no reemplaza automáticamente la firma de cuentas, ni puede decidir de forma independiente el orden de las transacciones, garantizar la disponibilidad de todos los datos o eliminar vulnerabilidades en contratos inteligentes. Para comprender la seguridad completa de una red, es necesario examinar simultáneamente los componentes de firma, prueba, consenso y procesamiento de datos.
Estos tres tipos de mecanismos tienen una relación de colaboración, pero no pueden sustituirse entre sí. Las firmas de usuario pueden autorizar una transacción, el entorno de ejecución ejecuta la transacción según el protocolo, y el sistema de pruebas puede respaldar la verificación de los resultados de los cálculos, mientras que la cadena base o el mecanismo de consenso de la red determinan cómo se confirma el estado. Si solo se presta atención a uno de los componentes, se pueden pasar por alto las verdaderas entradas de riesgo. Por ejemplo, que la prueba de cálculo no tenga problemas no significa que las firmas de cuentas maliciosas no puedan ser aceptadas; un algoritmo de firma seguro no garantiza que un puente entre cadenas no liberará activos erróneos debido a un error en la lógica de verificación.
¿Qué supuestos de seguridad desafiará la computación cuántica?
Las cuentas de blockchain tradicionales suelen utilizar tecnologías criptográficas de clave pública como la firma digital de curva elíptica. En un entorno de computación clásica, estas soluciones dependen de ciertos problemas matemáticos que son difíciles de resolver con los recursos de cálculo actuales. Si una computadora cuántica tolerante a fallos lo suficientemente potente puede ejecutar algoritmos relacionados, teóricamente podría cambiar la dificultad de cálculo de algunos problemas, afectando así a ciertos esquemas de criptografía de clave pública existentes. El grado de riesgo dependerá del tipo de algoritmo, la estructura de la clave, el método de implementación y la capacidad de cálculo disponible para el atacante, por lo que no se puede generalizar sobre todos los sistemas criptográficos.
El impacto de la computación cuántica en las funciones hash requiere un análisis diferente. Los algoritmos cuánticos pueden cambiar la complejidad de los problemas de búsqueda, pero no significa que todas las funciones hash serán atacadas de la misma manera estructural que algunos sistemas de criptografía de clave pública. Para sistemas como STARK, la investigación se centra generalmente en la selección de funciones hash, la configuración de parámetros, la construcción del sistema de pruebas y el margen de seguridad. Lo que se entiende por "ventajas de diseño resistentes a la cuántica" debe interpretarse como un juicio de seguridad basado en suposiciones y construcciones específicas, y no como una garantía absoluta contra todos los métodos de ataque futuros.
Desde una perspectiva de ingeniería, la migración criptográfica requiere una planificación más completa que simplemente reemplazar algoritmos. El protocolo debe determinar cómo coexistirán las firmas nuevas y antiguas, si las cuentas antiguas pueden actualizarse, cómo los usuarios pueden probar el control sobre la cuenta original, y cómo prevenir que los atacantes aprovechen la lógica de compatibilidad durante el proceso de migración. También se deben considerar los procesos de recuperación de billeteras, dispositivos de firma de hardware, el código de verificación de cuentas inteligentes, los mensajes entre cadenas y el soporte técnico de las plataformas de transacciones. Cualquier componente clave que mantenga dependencias antiguas a largo plazo podría impedir que la actualización general alcance los objetivos de seguridad esperados.
Por lo tanto, la investigación sobre riesgos cuánticos es más adecuada para un modelo de amenazas por capas. Primero, se identifican qué componentes criptográficos se utilizan en el sistema, luego se determina las responsabilidades de seguridad de cada componente y su posible superficie de ataque; en segundo lugar, se analiza si las soluciones alternativas son maduras, si son desplegables y qué problemas de compatibilidad pueden surgir durante el proceso de migración; finalmente, se verifica si el proyecto proporciona un plan claro de pruebas, auditoría y actualización. Este marco es más efectivo que simplemente juzgar la red con etiquetas de "segura contra la cuántica" o "no segura contra la cuántica", ya que refleja mejor la complejidad del sistema real.
El modelo de cuentas de Starknet y la actualización de firmas
En el diseño de cuentas tradicionales, la dirección de la cuenta y las reglas de verificación de firmas pueden estar estrechamente vinculadas a un esquema criptográfico específico. Si en el futuro se necesita cambiar el algoritmo de firma, podría implicar ajustes sincronizados en el formato de la cuenta, la implementación de la billetera y la compatibilidad del protocolo. Las cuentas inteligentes permiten a los desarrolladores definir la lógica de verificación de transacciones a través de contratos de cuentas, proporcionando espacio para mecanismos de autorización más flexibles. Teóricamente, una cuenta puede soportar diferentes firmantes, diferentes métodos de verificación o reglas de migración gradual, pero su implementación depende del diseño específico del contrato, no del nombre "cuenta inteligente" en sí.
El modelo de cuentas de Starknet es digno de estudio porque la lógica de verificación de cuentas puede ser ejecutada por contratos. Si la implementación de la cuenta permite actualizar o combinar métodos de verificación de firmas, hay una oportunidad de explorar la integración de nuevos componentes criptográficos sin depender completamente de un único esquema de firma fijo. Sin embargo, si la cuenta puede actualizarse, quién tiene el control sobre los permisos de actualización, si la actualización requiere la acción activa del usuario, y si la nueva lógica de verificación ha sido auditada adecuadamente, son cuestiones que deben confirmarse por separado. Diferentes cuentas pueden adoptar diferentes implementaciones, y no se puede asumir que todas las cuentas soporten el mismo camino de migración.
Desde la perspectiva de la experiencia del usuario, la actualización contra la cuántica debe minimizar los riesgos operativos durante el proceso de migración. Los usuarios pueden no entender las diferencias entre claves públicas, formatos de firma y contratos de cuentas, por lo que la billetera debe explicar claramente el contenido de la actualización, el alcance de la autorización, los costos potenciales y los métodos de recuperación en caso de fallo. Si la migración requiere que los usuarios realicen transacciones especiales, el sistema también debe prevenir que sitios de phishing aprovechen la oportunidad para inducir a los usuarios a firmar mensajes maliciosos. La actualización de seguridad no es solo trabajo del equipo criptográfico, sino también parte del diseño del producto de la billetera, las advertencias de riesgo y la educación del usuario.
Al evaluar el progreso real de Starknet, se deben registrar por separado el estado de los documentos de investigación, las herramientas para desarrolladores, las cuentas experimentales, el estado de la red de prueba y el despliegue en la red principal. Que un esquema de firma pueda completar transacciones en un entorno experimental es una evidencia de ingeniería valiosa, pero aún se debe confirmar si ha sido auditado de forma independiente, si es aplicable a usuarios generales, si es compatible con billeteras principales y si la lógica de verificación relacionada es confiable en un entorno de red real. Solo al distinguir claramente estas etapas se puede comprender con precisión el alcance que demuestra la presentación técnica.
La relación de colaboración entre las pruebas STARK y las firmas de cuentas
En los sistemas de blockchain, las firmas de cuentas y las pruebas STARK pueden aparecer en el mismo flujo de procesamiento de transacciones, pero abordan problemas diferentes. Las firmas se utilizan para expresar la autorización de la cuenta, mientras que el sistema de pruebas se utiliza para respaldar la verificación de si el proceso de cálculo o la transición de estado cumplen con las reglas. Un sistema puede utilizar pruebas STARK para verificar cálculos masivos, al mismo tiempo que utiliza otro esquema criptográfico para verificar las firmas de cuentas. Por lo tanto, no se puede inferir que el uso de pruebas STARK en la red signifique que la etapa de autorización de transacciones también se haya trasladado completamente a un esquema resistente a la cuántica.
Si el sistema desea mejorar su capacidad general contra la cuántica, es necesario revisar las dependencias de seguridad desde una perspectiva de extremo a extremo. Además de las firmas de cuentas, también se deben considerar los permisos de actualización del protocolo, los mecanismos de verificación o clasificación, las firmas y la verificación de mensajes utilizados en puentes entre cadenas, oráculos, servicios de custodia y la infraestructura relacionada. Incluso si el sistema de pruebas central utiliza construcciones con ventajas de investigación contra la cuántica, los componentes periféricos aún pueden utilizar otros esquemas criptográficos. El objetivo de la evaluación de seguridad no es encontrar un componente "más seguro", sino asegurar que no existan brechas de seguridad evidentes entre los elementos clave del sistema.
Otro aspecto a tener en cuenta es la complejidad de implementación. La seguridad teórica de un esquema criptográfico no garantiza automáticamente que la implementación del código sea correcta. La selección de parámetros, la generación de números aleatorios, las reglas de serialización, las condiciones límite y los permisos de actualización pueden afectar la seguridad final. Un nuevo sistema de pruebas o esquema de firma también puede aumentar los costos de cálculo, las tarifas de transacción, los costos de compatibilidad de billeteras o la complejidad del desarrollo. El diseño del protocolo debe equilibrar la seguridad, la eficiencia, la capacidad de despliegue y la experiencia del usuario, y controlar los riesgos a través de auditorías, pruebas y mantenimiento continuo.
Cómo determinar si la ruta contra la cuántica se ha implementado realmente
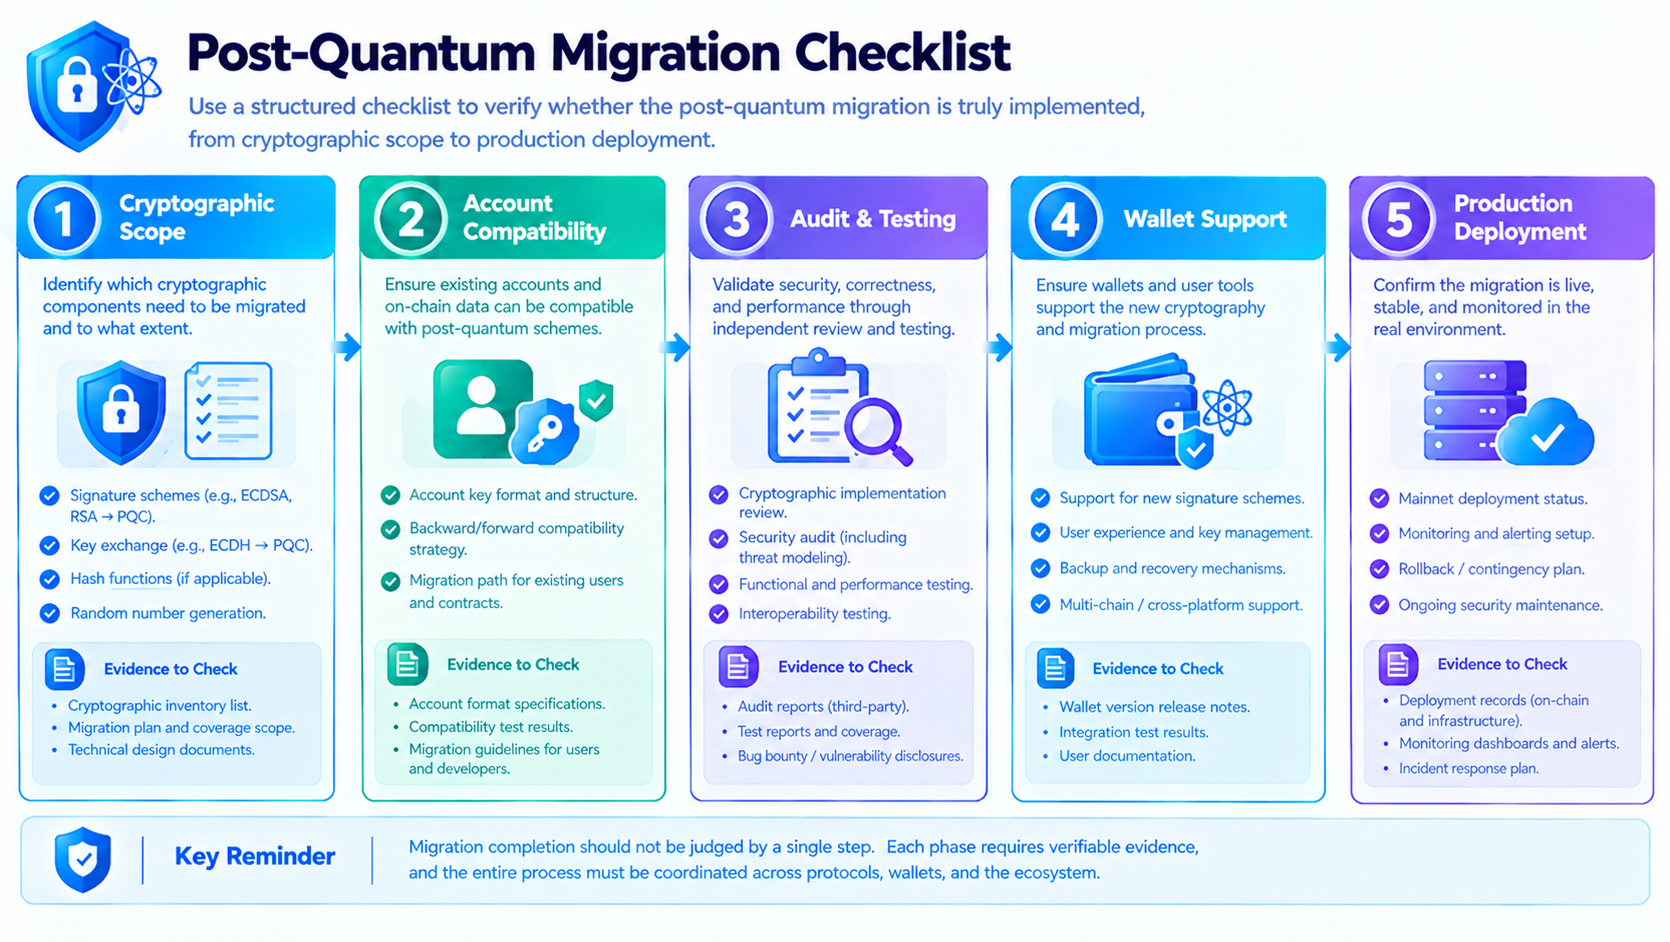
La primera verificación es el alcance técnico. ¿El proyecto especifica claramente qué componentes han sido actualizados y cuáles están aún en investigación o planificación? Si solo se menciona el sistema de pruebas, pero no se especifican las firmas de cuentas, las billeteras, los permisos del protocolo y las dependencias entre cadenas, no se puede considerar esa información como una declaración de seguridad a nivel de sistema completa. La documentación técnica debe ser lo más clara posible sobre los objetivos de seguridad, el modelo de amenazas, las suposiciones de dependencia y los riesgos que no están dentro del alcance.
La segunda verificación es el estado de despliegue. Los informes de investigación, las pruebas de concepto, las redes de prueba y el despliegue en la red principal pertenecen a diferentes etapas. Se deben buscar documentos técnicos verificables, cambios en el código, resultados de pruebas e informes de auditoría para confirmar si las funciones realmente están operando, qué cuentas o contratos las respaldan y si existen limitaciones conocidas. Para las demostraciones experimentales, también se debe verificar si hay una declaración clara sobre su alcance de aplicación y los riesgos en entornos de producción, evitando interpretar los resultados de la investigación como funciones maduras para todos los usuarios.
La tercera verificación es el mecanismo de migración. La viabilidad de la ruta contra la cuántica depende en última instancia de si los usuarios y el ecosistema pueden adoptar el nuevo mecanismo. Es necesario prestar atención a si la actualización de cuentas requiere que los usuarios actúen de forma activa, cómo se manejarán las cuentas antiguas, si las billeteras son compatibles, si los activos pueden transferirse de forma segura y si existe un camino de firma antiguo compatible a largo plazo durante el proceso de actualización. Si la solución técnica no puede desplegarse de forma segura en una población de usuarios real, incluso si el diseño teórico es razonable, será difícil formar una defensa sistémica completa.
La cuarta verificación es el mantenimiento a largo plazo. La investigación criptográfica está en constante evolución, y los protocolos deben mantener la capacidad de reparar vulnerabilidades y actualizar parámetros. Al mismo tiempo, las actualizaciones demasiado frecuentes o con permisos excesivamente centralizados también pueden conllevar riesgos de gobernanza. El proyecto debe establecer un equilibrio adecuado entre la eficiencia de respuesta a la seguridad, la transparencia, los procedimientos de auditoría y la participación de la comunidad. La capacidad contra la cuántica no es una etiqueta que se puede completar de una vez, sino una propiedad del sistema que necesita ser evaluada continuamente a medida que avanza la criptografía.
Preguntas frecuentes
¿Cuál es la diferencia entre las pruebas STARK y las firmas digitales?
Las firmas digitales se utilizan principalmente para demostrar que una operación ha sido autorizada por la clave correspondiente o las reglas de la cuenta; las pruebas STARK se utilizan para respaldar la verificación de si un cálculo cumple con las reglas especificadas. Ambas pueden colaborar en el mismo sistema, pero no pueden sustituirse entre sí.
¿El uso de pruebas STARK significa que la blockchain es completamente resistente a la cuántica?
No necesariamente. La seguridad general también depende de las firmas de cuentas, los permisos de actualización del protocolo, la verificación entre cadenas, la infraestructura y la implementación específica. Al evaluar, es necesario revisar todo el sistema, no solo el sistema de pruebas.
¿Las cuentas inteligentes de Starknet pueden cambiar el esquema de firma?
La lógica de verificación programable de las cuentas inteligentes proporciona espacio de diseño para múltiples métodos de firma, pero la capacidad específica depende de la implementación del contrato de cuenta, los permisos de actualización, el soporte de billeteras y el proceso de migración. No se puede asumir que todas las cuentas pueden actualizarse automáticamente.
¿Puede la computación cuántica romper ahora las billeteras de blockchain comunes?
No se puede hacer tal afirmación. El impacto potencial de la computación cuántica en los sistemas de criptografía existentes es un tema importante de investigación y preparación técnica a largo plazo, pero se deben distinguir las amenazas teóricas, la capacidad de ataque disponible y las condiciones de despliegue en la realidad.
¿Cómo verificar si las funciones contra la cuántica del proyecto ya se han implementado?
Se deben verificar los documentos técnicos oficiales, los cambios en el código, los informes de auditoría, los resultados de pruebas y el estado real de la red, y distinguir claramente entre investigación, experimentación, redes de prueba y despliegue en la red principal. Un solo artículo de noticias o descripción promocional no es suficiente para demostrar que todos los componentes de seguridad han sido actualizados.