La actividad de trading en el mercado de criptomonedas depende cada vez más de herramientas automatizadas. Los creadores de mercado, los equipos cuantitativos y los traders profesionales conectan sus sistemas de trading a cuentas de trading mediante API para ejecutar órdenes, gestionar posiciones, obtener datos de mercado y ajustar la exposición al riesgo. Las API mejoran la eficiencia del trading y amplían el acceso a las cuentas, pasando de operaciones manuales a entornos programáticos.
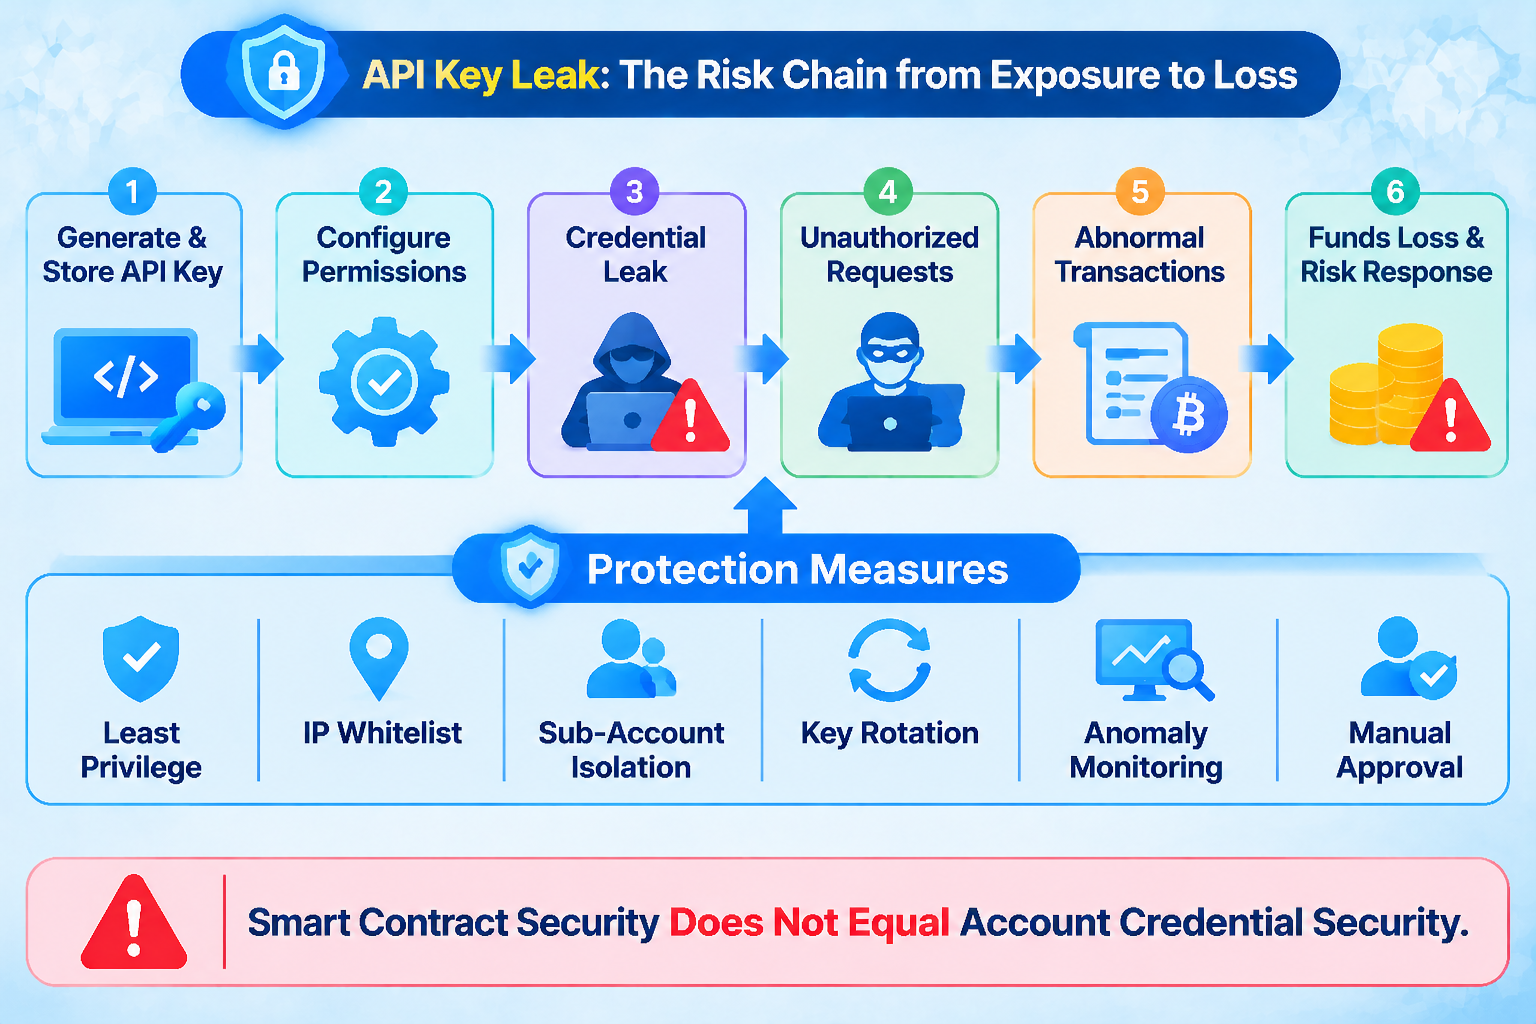
Este tipo de conexión introduce un problema que puede pasar fácilmente desapercibido: las claves API forman parte de los permisos de acceso de una cuenta. Si una clave se almacena de forma inadecuada, queda expuesta o es obtenida por una persona no autorizada, un atacante puede utilizar las funciones permitidas por la clave sin conocer la contraseña de inicio de sesión del usuario ni la clave privada de su billetera. El alcance del riesgo depende de la configuración de la clave. Puede abarcar desde la lectura de información de mercado y de la cuenta hasta la colocación y cancelación de órdenes, o incluso la realización de otras operaciones sensibles.
El incidente de seguridad de la clave API de Lighter en noviembre de 2026 volvió a llamar la atención del mercado sobre la protección de las credenciales de las cuentas de trading. Según la explicación de Lighter sobre el incidente, el evento implicó la exposición de una clave API perteneciente a la cuenta de un trader, mientras que el protocolo y los contratos inteligentes no se vieron afectados. La investigación en cadena rastreó aproximadamente 10,39 millones de USDC transferidos desde contratos relacionados. El incidente demuestra que el hecho de que los contratos del protocolo no hayan sido comprometidos directamente no significa que las cuentas de los usuarios y los permisos de trading estén libres de riesgos de seguridad.
Puntos clave:
- Las claves API son credenciales de autorización de cuentas: si quedan expuestas, pueden permitir a los atacantes realizar operaciones dentro del alcance de los permisos de la clave.
- El alcance de los permisos determina las pérdidas potenciales: los riesgos asociados a permisos de solo lectura difieren significativamente de los vinculados a permisos de trading o retiro.
- La seguridad a nivel de cuenta difiere de la seguridad a nivel de protocolo: el hecho de que un contrato inteligente no haya sido explotado no significa que las cuentas de los usuarios no hayan sufrido pérdidas.
- El trading anómalo puede amplificar el riesgo: el trading automatizado, las operaciones de liquidez y las transferencias de fondos a gran escala pueden hacer que las pérdidas aumenten rápidamente.
- Las medidas de seguridad deben aplicarse por capas: el acceso con privilegios mínimos, las listas de IP permitidas, la rotación de claves, el aislamiento mediante subcuentas y la supervisión en tiempo real deben funcionar conjuntamente.
¿Por qué las claves API tienen un valor de seguridad tan elevado?
Una API es una interfaz que permite el intercambio de datos y las llamadas a funciones entre aplicaciones. En el trading de criptomonedas, las claves API se utilizan normalmente para identificar cuentas y autorizar a programas a realizar operaciones específicas. Los bots de trading pueden utilizar API para obtener datos de mercado, consultar saldos de cuentas, enviar órdenes y gestionar posiciones sin requerir que el usuario realice cada acción manualmente.
El riesgo de seguridad de una clave API procede de sus capacidades de autorización. Si una clave solo tiene permiso para leer datos de mercado, las acciones disponibles para un atacante suelen ser relativamente limitadas incluso si la clave queda expuesta. Si la clave permite colocar órdenes, cancelarlas o realizar otras operaciones de cuenta, un atacante puede afectar los activos de la cuenta mediante trading anómalo. Las distintas plataformas dividen y admiten los permisos de API de forma diferente, por lo que los usuarios deben confirmar el significado específico de cada permiso al crear una clave.
Las claves API también pueden almacenarse en archivos de configuración de servidores, repositorios de código, scripts de automatización, sistemas de registros o herramientas de trading de terceros. Si estos entornos carecen de controles de acceso, las claves pueden quedar expuestas sin que el usuario lo sepa. La gestión de seguridad no puede centrarse únicamente en la plataforma de trading. También debe abarcar el propio entorno de desarrollo del usuario, los servidores en la nube y los servicios de terceros.
¿Cómo puede una clave API expuesta convertirse en pérdidas reales?
Una clave expuesta no conduce necesariamente a una transferencia directa de fondos. Un atacante puede utilizar primero los permisos de trading para colocar órdenes anómalas, modificar las posiciones de la cuenta o provocar ejecuciones desfavorables. Si la cuenta utiliza un alto apalancamiento, el impacto en los precios y los cambios en el margen pueden amplificar aún más las pérdidas. Los riesgos específicos dependen de los permisos de la cuenta, las reglas de trading y las prácticas de gestión de fondos.
En un entorno de trading automatizado, el sistema de trading puede continuar funcionando y ejecutando estrategias predefinidas. Si un atacante puede utilizar permisos expuestos para modificar parámetros de trading, enviar órdenes anómalas o manipular la actividad de la cuenta, el sistema puede ejecutar múltiples operaciones consecutivas en un breve período. En el caso de cuentas de creación de mercado, el trading anómalo también puede afectar a las cotizaciones, la gestión de inventario y la asignación de liquidez, provocando pérdidas que van más allá de una sola orden.
El incidente de Lighter de noviembre de 2026 ofrece un ejemplo específico. Lighter indicó que el incidente fue causado por la exposición de una clave API perteneciente a la cuenta de un trader y afirmó que el protocolo y los contratos inteligentes no se vieron afectados. Una investigación en cadena realizada por Bitquery registró aproximadamente 10 393 057 USDC transferidos desde contratos relacionados con Lighter. Posteriormente, los fondos se intercambiaron por ETH y se transfirieron a través de múltiples direcciones. Las estimaciones sobre las cuentas potencialmente afectadas y las pérdidas totales variaron entre los distintos informes. Por ello, el importe de las transferencias observadas en cadena debe distinguirse de las pérdidas de las cuentas que aún no se han confirmado por completo.
¿Por qué los usuarios pueden seguir perdiendo fondos si el protocolo no fue comprometido?
La seguridad de los protocolos de blockchain y la seguridad de la autorización de cuentas operan en niveles diferentes. Las vulnerabilidades de los contratos inteligentes suelen afectar al código del contrato, los controles de acceso o la lógica de transferencia de activos. Por el contrario, una clave API expuesta puede ser consecuencia de problemas de gestión de credenciales relacionados con una cuenta de usuario, un programa de trading o un servicio de terceros. Incluso cuando un protocolo ejecuta transacciones según lo previsto, pueden producirse pérdidas si se abusa de la autorización de la cuenta.
Esta distinción es especialmente importante en DeFi y en el trading en cadena. Los protocolos en cadena pueden verificar si una transacción cumple las reglas de un contrato, pero por lo general no pueden determinar si la persona que inicia la operación ha recibido realmente autorización del titular de la cuenta. Si un atacante posee credenciales API válidas y realiza operaciones mediante procesos permitidos por el protocolo, el registro en cadena puede mostrar una serie de transacciones técnicamente válidas.
Por tanto, las evaluaciones de seguridad no pueden centrarse únicamente en si un contrato inteligente ha sido auditado. También deben considerar cómo se generan, almacenan y utilizan las claves de las cuentas, si la autorización está restringida y si se puede identificar rápidamente un comportamiento anómalo. La seguridad de las cuentas, de los puntos de acceso, de la gestión de API y de los contratos inteligentes deben funcionar conjuntamente como un sistema de protección completo.
¿Cómo puede el acceso con privilegios mínimos reducir los riesgos de las API?
El acceso con privilegios mínimos es un principio importante de la gestión de seguridad de las API. Los usuarios deben habilitar únicamente los permisos necesarios para que una clave API realice una tarea específica. Por ejemplo, un programa de supervisión de mercado normalmente solo necesita permiso para leer datos de mercado. Un bot de trading puede necesitar permiso para colocar y cancelar órdenes, pero no necesariamente permiso de retiro. Si una aplicación no necesita acceso para transferir fondos fuera de una cuenta, no se le debe conceder el permiso correspondiente.
En el caso de programas que necesitan ejecutar operaciones, los usuarios pueden limitar los activos a los que pueden acceder colocándolos en una subcuenta independiente. Separar las cuentas de estrategia de las cuentas principales de financiación puede ayudar a reducir el impacto de una única exposición de credenciales. Los equipos de creación de mercado y cuantitativos también pueden establecer distintos límites de cuentas y permisos según el tipo de estrategia, el tamaño de los fondos y la frecuencia de trading.
Las listas de IP permitidas son otra medida de seguridad habitual. Restringir las solicitudes de API a direcciones de servidor especificadas puede reducir la probabilidad de que una clave se utilice indebidamente en otros entornos. Sin embargo, una lista de IP permitidas no puede sustituir una protección adecuada de las claves. Si un atacante ya ha comprometido un servidor aprobado o el propio programa de trading contiene una vulnerabilidad, el atacante aún puede realizar operaciones anómalas a través de una ruta de red legítima.
¿Por qué son importantes la rotación de claves y la supervisión de actividad anómala?
Las claves API no deben tratarse como credenciales estáticas que siguen siendo válidas indefinidamente. Los usuarios y las instituciones pueden establecer calendarios de rotación según el riesgo operativo y revocar rápidamente las claves antiguas y crear otras nuevas cuando haya cambios de personal, migraciones de servidores, sustitución de servicios de terceros o detección de accesos anómalos. La rotación de claves puede acortar el período durante el cual una credencial expuesta sigue siendo efectiva, pero el proceso de actualización no debe causar interrupciones no planificadas en los sistemas de producción.
La supervisión de actividad anómala ayuda a identificar señales de que las credenciales pueden haberse utilizado indebidamente. Las solicitudes procedentes de direcciones IP desconocidas, una frecuencia de trading inusual, tamaños de orden anómalos, cambios en los permisos de la cuenta y un gran número de cancelaciones u operaciones de fondos en un breve período pueden activar alertas. Las cuentas institucionales también pueden establecer límites de trading y mecanismos de aprobación manual para que las operaciones de alto riesgo no puedan completarse mediante una sola solicitud de API.
La gestión de registros también es importante. Los sistemas deben registrar los momentos de uso de las claves, las fuentes de las solicitudes, los tipos de operación y los resultados de ejecución, pero no deben escribir claves completas en registros ordinarios. Los registros también requieren controles de acceso y protección contra alteraciones. De lo contrario, los atacantes pueden eliminar o modificar pruebas fundamentales después de causar pérdidas.
¿Cómo interactúan los riesgos de las API con la gestión de fondos en DeFi?
En el ecosistema DeFi, las cuentas de trading, las billeteras en cadena y los contratos de protocolo pueden conectarse mediante programas automatizados. Los bots de trading pueden supervisar los precios en cadena y ejecutar operaciones, los sistemas de creación de mercado pueden ajustar las asignaciones de fondos según las condiciones del mercado y las herramientas de gestión de fondos pueden ejecutar operaciones en cadena mediante API o servicios de firma. Cuantas más conexiones existan, más importantes serán los límites de permisos y la gestión de credenciales.
Si una cuenta de trading mantiene fondos considerables o puede gestionar múltiples cuentas de estrategia, una clave API expuesta puede generar una exposición al riesgo más amplia. Las posiciones mantenidas por una institución en otros mercados también pueden reevaluarse tras un incidente de seguridad. En noviembre de 2026, la información de supervisión del mercado indicó que Abraxas Capital ajustó sus posiciones en cadena tras el incidente relacionado con la clave API. Se informó de que cerró aproximadamente $200 millones en posiciones relacionadas, transfirió aproximadamente 109 millones de USDC en garantías y solicitó el reembolso de aproximadamente 219 000 HYPE. La reducción de posiciones y la solicitud de reembolso fueron acciones posteriores de respuesta al riesgo y no deben confundirse con las pérdidas derivadas de la exposición inicial de la clave API.
Estos eventos demuestran que los incidentes de seguridad pueden afectar a múltiples mercados a través de decisiones de gestión de fondos y control de riesgos. Sin embargo, el simple hecho de que los eventos hayan ocurrido en una secuencia concreta no es suficiente para concluir que todos los ajustes posteriores de posiciones fueron pérdidas directas. Tampoco deben tratarse las acciones de respuesta al riesgo de una sola institución como prueba de un fallo sistémico en todo el mercado DeFi.
¿Cómo deben entender los usuarios de Gate la seguridad de las API y de las cuentas?
Para los usuarios de plataformas de trading como Gate, la seguridad de las API también debe formar parte de la gestión de cuentas. Si utilizas una API para conectar un bot de trading, una herramienta de datos de mercado o un programa cuantitativo, verifica primero el origen de la aplicación y los requisitos de permisos. A continuación, restringe los permisos de la clave en función de la configuración de seguridad que la plataforma proporcione realmente. No envíes claves API a desconocidos ni las escribas en repositorios de código públicos o archivos de configuración sin protección.
Los usuarios también deben revisar periódicamente sus listas de claves API, revocar las claves que ya no utilicen y crear credenciales independientes para aplicaciones diferentes. Si la plataforma admite listas de IP permitidas, subcuentas, separación de permisos u otras funciones de seguridad, configúralas adecuadamente para el escenario operativo específico. Para el trading de alta frecuencia o automatizado, considera establecer límites de tamaño de orden, alertas de actividad anómala y mecanismos de pausa manual.
Gate ofrece servicios de trading, incluidos el trading al contado y de futuros. Al utilizar herramientas de trading automatizado, los usuarios también deben distinguir entre los riesgos de las cuentas al contado y las cuentas de futuros. El trading de futuros implica mecanismos de margen, apalancamiento y liquidación. Si se utilizan indebidamente los permisos de API, pueden surgir riesgos relacionados con posiciones más complejos. Los permisos específicos de API y la configuración de seguridad de las cuentas disponibles deben basarse en la información más reciente de la documentación oficial de la API de Gate y en las páginas de seguridad de la plataforma.
Conclusión
Las claves API son herramientas importantes para el trading automatizado y la gestión de cuentas, pero también forman un límite de seguridad entre las cuentas de trading y los programas externos. Cuando las credenciales quedan expuestas, los atacantes pueden utilizar los permisos existentes de la cuenta para realizar operaciones anómalas. Los usuarios pueden sufrir pérdidas reales incluso cuando el protocolo subyacente y los contratos inteligentes no han sido comprometidos.
Por tanto, la seguridad de las API no puede depender de una única medida. El acceso con privilegios mínimos, el aislamiento de cuentas, la rotación de claves, las restricciones de IP y la supervisión de actividad anómala deben formar un sistema completo. Para usuarios institucionales e individuales, una gestión de seguridad eficaz significa garantizar que cada credencial solo pueda realizar las tareas necesarias y que el impacto potencial de un incidente se limite en la mayor medida posible.
Preguntas frecuentes
¿Una clave API expuesta siempre provoca el robo de fondos?
No necesariamente. El riesgo real depende de los permisos de la clave, la configuración de la cuenta y las restricciones de la plataforma. Una clave de solo lectura tiene un impacto potencial diferente al de una clave con permisos de trading o retiro.
¿Cuál es la diferencia entre una clave API y una clave privada de billetera?
Una clave API se utiliza generalmente para autorizar a un programa a acceder a una cuenta de trading o realizar operaciones específicas. Una clave privada de billetera se utiliza para controlar una dirección en cadena y firmar transacciones. Ambas requieren una protección estricta, pero sus permisos y casos de uso son diferentes.
¿Por qué una cuenta puede seguir sufriendo pérdidas cuando un contrato inteligente no tiene vulnerabilidades?
Un atacante puede utilizar credenciales de cuenta válidas para realizar operaciones permitidas por el protocolo. Un contrato verifica si una transacción cumple sus reglas, pero puede no ser capaz de determinar si el operador ha recibido realmente autorización del titular de la cuenta.
¿Cómo se puede reducir el riesgo de exposición de una clave API?
Puedes utilizar medidas como el acceso con privilegios mínimos, las listas de IP permitidas, subcuentas independientes, la rotación de claves, el almacenamiento seguro y la supervisión de trading anómalo. También debes revocar las claves que ya no utilices.
¿Las claves API deben tener habilitados los permisos de retiro?
Este permiso solo debe considerarse cuando sea realmente necesario para la actividad y existan controles de seguridad adicionales. La mayoría de los bots de trading no necesitan permisos de retiro. Evitar autorizaciones innecesarias puede reducir el alcance potencial de las pérdidas.