EIP-7702 es una mejora de la funcionalidad de las cuentas introducida en la actualización Pectra de Ethereum. Permite que las cuentas controladas externamente (EOA) ejecuten código de contratos inteligentes mediante un mecanismo de delegación, conservando sus direcciones existentes y el control mediante claves privadas. Esto permite que las billeteras tradicionales accedan a determinadas funciones de las cuentas inteligentes, como agrupar transacciones, hacer que un tercero pague el gas y gestionar los permisos con mayor precisión mediante contratos específicos.
Sin embargo, ampliar las capacidades de ejecución de una cuenta también cambia el perímetro de seguridad de la billetera. En el pasado, los usuarios solían centrarse en las filtraciones de claves privadas, las aprobaciones de tokens maliciosas y las transferencias mediante phishing. En un entorno con EIP-7702, una sola firma de delegación insegura puede cambiar la forma en que la billetera ejecuta las transacciones posteriores. Aunque los usuarios no inicien transferencias ordinarias por sí mismos, los atacantes pueden utilizar contratos de delegación maliciosos para transferir activos automáticamente. En este artículo se explica el mecanismo técnico de EIP-7702, las vías de ataque asociadas a las delegaciones maliciosas y cómo investigar y responder después de que una billetera experimente transferencias no autorizadas.
Puntos clave
-
EIP-7702 permite que las billeteras ordinarias deleguen la lógica de ejecución a contratos inteligentes. Los usuarios pueden acceder a funciones como las transacciones agrupadas, el patrocinio del gas y la gestión de permisos sin cambiar sus direcciones de billetera existentes, pero esto también introduce nuevos riesgos de seguridad relacionados con los contratos inteligentes.
-
Una delegación maliciosa se diferencia de una aprobación de tokens ordinaria. Los atacantes pueden utilizar firmas obtenidas mediante phishing para hacer que una dirección de billetera ejecute lógica maliciosa y transfiera ETH, tokens ERC-20 u otros activos.
-
Las transferencias automáticas no significan necesariamente que la clave privada se haya visto comprometida. Una delegación maliciosa puede otorgar permisos de ejecución a los atacantes, pero también puede producirse una filtración de la clave privada al mismo tiempo. Estas posibilidades deben investigarse por separado.
-
Revocar una delegación maliciosa y revocar una aprobación de ERC-20 son dos operaciones diferentes. Una delegación de EIP-7702 puede eliminarse mediante una nueva autorización válida, pero es posible que las herramientas ordinarias de gestión de aprobaciones de tokens no admitan esta operación.
-
La clave para recuperar una billetera es identificar el origen del control. Si solo existe una delegación maliciosa y la clave privada sigue protegida, eliminar la delegación puede evitar nuevas explotaciones. Si la clave privada o la frase semilla se han visto comprometidas, los activos deben transferirse a una billetera completamente nueva como prioridad.
¿Qué es EIP-7702? ¿Por qué las billeteras ordinarias pueden ejecutar contratos inteligentes?
Las cuentas de Ethereum incluyen principalmente cuentas controladas externamente (EOA) y cuentas de contratos inteligentes. Las EOA tradicionales están controladas por claves privadas y normalmente inician transacciones mediante firmas, mientras que las cuentas de contratos inteligentes pueden ejecutar lógica más compleja basada en programas predefinidos. Cada tipo de cuenta tiene sus propias características: las EOA son fáciles de usar, pero no ofrecen compatibilidad nativa con una gestión compleja de permisos, mientras que las cuentas de contratos inteligentes son flexibles, pero normalmente requieren implementación y gestión adicionales.
EIP-7702 introduce un nuevo tipo de transacción y un mecanismo de autorización que permite a una EOA apuntar a código de contrato inteligente ya implementado. Una vez que la delegación entra en vigor, las operaciones pertinentes ejecutadas para esa cuenta pueden utilizar la lógica del contrato de destino, mientras que la cuenta conserva su dirección original y su clave privada. Esto significa que los usuarios pueden acceder a funciones de las cuentas inteligentes sin tener que transferir todos sus activos a una dirección nueva.
Entre los usos habituales de este diseño se incluyen completar varias operaciones a la vez, reducir la complejidad de la gestión del gas y ofrecer una experiencia de transacciones más flexible mediante subpermisos restringidos. Sin embargo, el contrato de delegación participa en el proceso de ejecución de la cuenta. Si su código contiene vulnerabilidades, su diseño de permisos es inadecuado o el usuario delega directamente en un contrato malicioso, la billetera puede enfrentarse a riesgos que van más allá del alcance de las aprobaciones de tokens ordinarias.
¿Cómo puede una delegación maliciosa transferir activos automáticamente desde una billetera?
El riesgo principal de EIP-7702 es que el usuario puede firmar una autorización para que una cuenta utilice la lógica de ejecución de un contrato inteligente, en lugar de firmar únicamente una transacción específica. Los atacantes pueden utilizar páginas falsas de actualización de billeteras, portales para reclamar airdrops o mensajes de verificación de seguridad para engañar a los usuarios y conseguir que firmen autorizaciones de delegación. Una vez que la autorización se envía y entra en vigor en la cadena de bloques, la dirección de la billetera puede operar según las reglas definidas por el contrato malicioso.
Por ejemplo, un usuario puede tener la intención de reclamar una recompensa, pero durante el proceso de firma puede delegar su billetera a un contrato controlado por un atacante. El contrato malicioso puede incluir lógica para transferir activos, eludir permisos o vaciar fondos automáticamente. Cuando el atacante activa posteriormente la llamada correspondiente, el contrato puede utilizar los permisos de ejecución de la cuenta para transferir activos. En algunos diseños, el atacante puede incluso esperar a que la billetera reciba nuevos ETH y transferirlos después mediante otra transacción, lo que hace que la víctima crea que la billetera tiene un mecanismo de deducción automática que no se puede eliminar.
Es importante señalar que EIP-7702 no escribe código arbitrario directamente en una billetera y que no todas las delegaciones transfieren activos automáticamente. El protocolo registra un indicador de delegación que apunta a un contrato de destino. La posibilidad de transferir fondos depende del código del contrato de destino, su estado de inicialización, sus permisos de ejecución y sus condiciones de activación. Las delegaciones maliciosas son peligrosas porque pueden otorgar a un programa no confiable el control sobre las capacidades reales de ejecución de la cuenta, mientras que los usuarios pueden no ser capaces de comprender este cambio desde una interfaz de firma ordinaria.
¿En qué se diferencia una delegación maliciosa de EIP-7702 de una aprobación ilimitada de ERC-20?
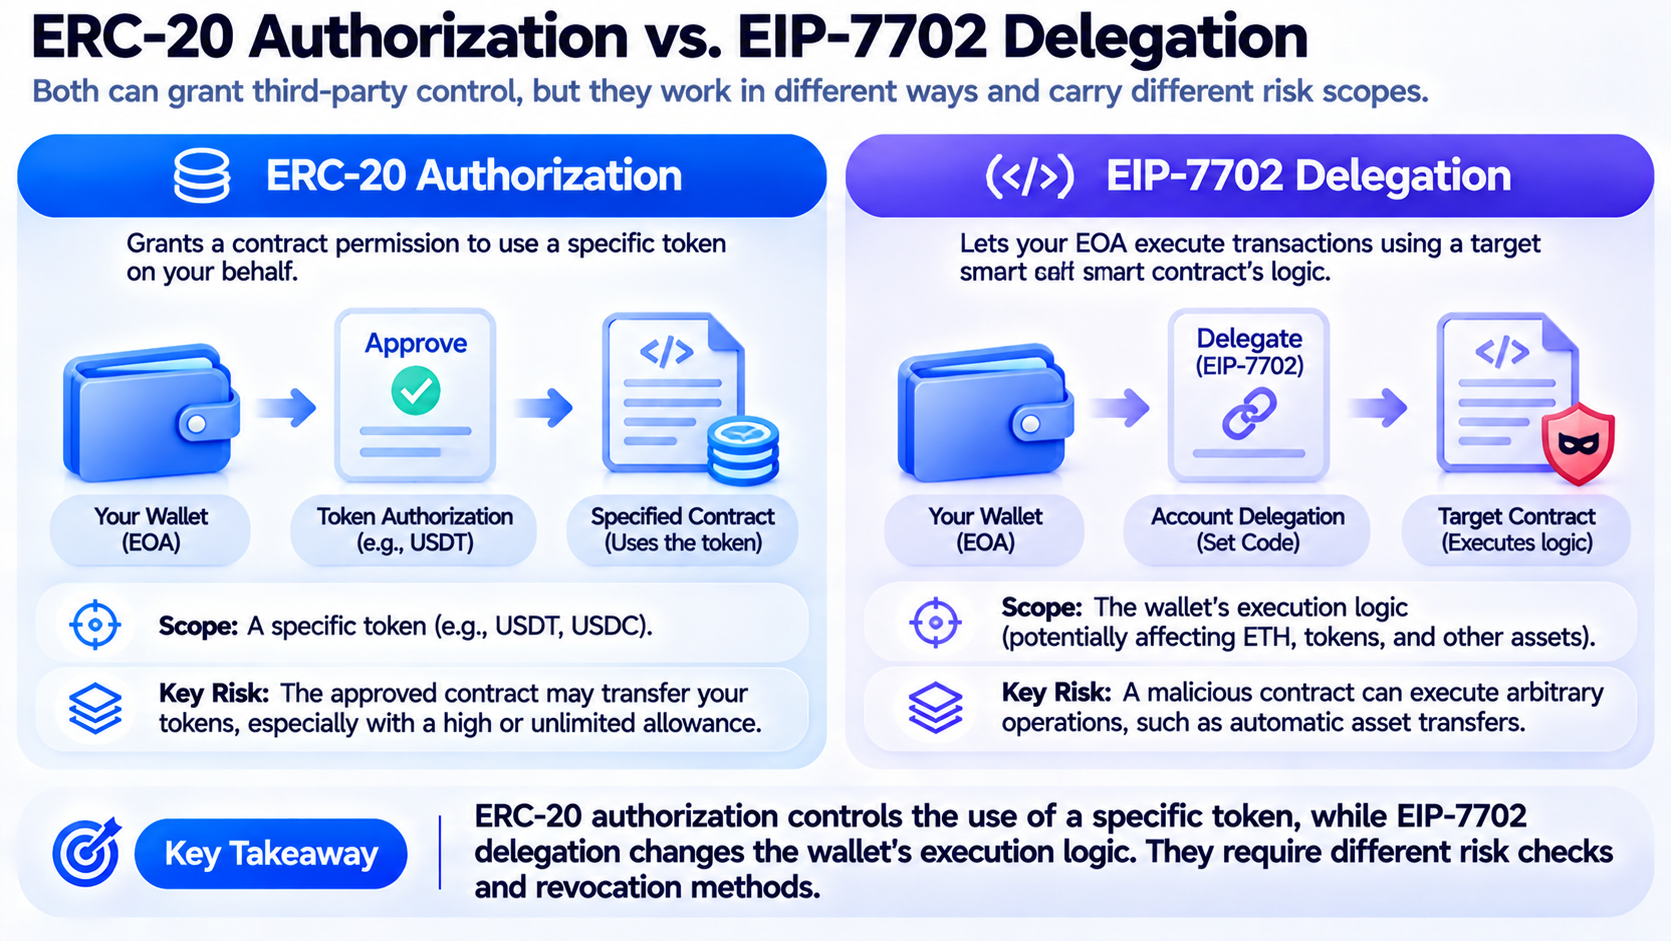
Una aprobación tradicional de ERC-20 generalmente permite que una dirección o contrato determinado utilice un token específico hasta una cantidad concreta. Por ejemplo, al operar en un exchange descentralizado, un usuario puede autorizar a un contrato enrutador a gastar una cantidad determinada de USDT. Si el importe de la aprobación es demasiado elevado y el contrato aprobado se ve comprometido, los tokens correspondientes del usuario pueden transferirse. Sin embargo, este tipo de aprobación normalmente afecta a un contrato de token y a un importe de aprobación específicos.
Una delegación de EIP-7702 se aplica a la lógica de ejecución de una cuenta. No permite simplemente que un contrato gaste un tipo de token. Puede cambiar la forma en que la cuenta gestiona las llamadas, verifica los permisos y ejecuta varias operaciones. Si un contrato malicioso no cuenta con controles de permisos adecuados, puede afectar a ETH, tokens y otros activos en la cadena. Por lo tanto, una delegación maliciosa de EIP-7702 no debe considerarse simplemente otro tipo de aprobación ilimitada.
| Dimensión de comparación |
Aprobación de tokens ERC-20 |
Delegación de EIP-7702 |
| Función principal |
Permite que una dirección determinada utilice tokens |
Permite que una EOA utilice la lógica de ejecución de un contrato determinado |
| Alcance principal del impacto |
Tokens específicos y el importe aprobado |
Depende del contrato de delegación y puede afectar a toda la cuenta |
| Riesgo habitual |
Un contrato malicioso ejecuta transferencias de tokens |
Un código malicioso obtiene capacidades de ejecución de la cuenta |
| Cómo gestionarlo |
Ajustar o revocar la aprobación del token |
Eliminar o sustituir la delegación de la cuenta |
| ¿La clave privada sigue controlando la cuenta? |
Sí |
Sí, pero el código delegado también puede ejecutar operaciones |
Ambas situaciones pueden existir al mismo tiempo. Una billetera puede conservar aprobaciones de ERC-20 peligrosas y, además, verse afectada por una delegación maliciosa de EIP-7702. Por lo tanto, después de una transferencia no autorizada, los usuarios no deben comprobar únicamente los registros de aprobación de tokens. También deben confirmar si la dirección de la billetera tiene actualmente código delegado.
¿Por qué se puede transferir ETH automáticamente poco después de que llegue a una billetera?
Una transferencia rápida después de que una billetera reciba ETH no significa necesariamente que un atacante esté operando la billetera manualmente en tiempo real. Un contrato de delegación malicioso puede funcionar junto con un programa de monitorización automatizada, lo que permite al atacante enviar una transacción posterior en cuanto se detectan fondos en la dirección de destino. En una billetera que ya tiene permisos de ejecución maliciosos, el atacante puede automatizar la monitorización, la activación y las transferencias, creando un proceso continuo de vaciado de activos.
Este ataque se parece a un Sweeper tradicional basado en una filtración de la clave privada, pero la vía de control no es exactamente la misma. Un Sweeper tradicional suele depender de una clave privada filtrada para firmar transacciones, mientras que una delegación maliciosa de EIP-7702 puede transferir activos mediante permisos de ejecución de contratos ya activos. Ambas situaciones pueden manifestarse como transferencias de fondos poco después de su llegada. Por lo tanto, la velocidad de la transacción por sí sola no permite determinar si el atacante tiene la clave privada.
Algunas delegaciones maliciosas también pueden afectar a varias cadenas compatibles con EVM. Las autorizaciones de EIP-7702 incluyen un ID de cadena, que generalmente se utiliza para limitar el alcance de una autorización. Sin embargo, una autorización con un ID de cadena igual a 0 puede aplicarse en varias cadenas. Esto significa que una autorización insegura firmada en una red puede crear riesgos en otras redes compatibles. Después de detectar una transferencia no autorizada, los usuarios deben comprobar el estado de la delegación de la dirección correspondiente en otras redes EVM, en lugar de revisar únicamente la cadena en la que se produjo la pérdida inicial.
¿Cómo se puede determinar si una billetera tiene una delegación maliciosa de EIP-7702?
Para determinar si una billetera está afectada por una delegación maliciosa, primero hay que distinguir entre transferencias ordinarias, aprobaciones de tokens y delegaciones de cuentas. EIP-7702 introduce las transacciones de tipo 4, que pueden contener una lista de autorizaciones. Los usuarios pueden utilizar un explorador de bloques o una herramienta de seguridad de billeteras compatible con EIP-7702 para comprobar la información de autorización de las transacciones pertinentes y verificar si la cuenta apunta actualmente a un contrato de delegación.
Si se ha establecido una delegación de EIP-7702 para una dirección de billetera, el código de la cuenta generalmente contendrá un indicador de delegación específico que apunta a la dirección del contrato de destino. Sin embargo, esto no significa que la delegación sea necesariamente maliciosa, ya que las funciones legítimas de las billeteras inteligentes también pueden utilizar EIP-7702. Para realizar una evaluación más detallada, los usuarios deben comprobar si el contrato de destino es una implementación reconocida por el proveedor de la billetera, si su código está verificado, si contiene una lógica inusual de transferencia de activos y si la delegación se produjo aproximadamente al mismo tiempo que una firma sospechosa o una pérdida de activos.
Los usuarios también pueden examinar cómo se activaron las transacciones no autorizadas. ¿Salieron activos de la billetera sin ninguna acción del usuario? ¿Una dirección desconocida llamó repetidamente a la billetera? ¿Los fondos siguieron fluyendo hacia la misma dirección receptora? Si se cumple alguna de estas condiciones, guarda los hashes de las transacciones, los registros de autorización, las direcciones de los contratos de destino y la información sobre el flujo de fondos. Sin embargo, una sola transacción no autorizada no basta para determinar de forma concluyente que el ataque provino de EIP-7702. También deben investigarse las filtraciones de claves privadas, las aprobaciones de tokens maliciosas y otros riesgos relacionados con los contratos inteligentes.
¿Cómo se debe revocar una delegación maliciosa de una billetera?
Después de descubrir una delegación sospechosa, deja de utilizar la billetera para nuevas operaciones de alto riesgo. No transfieras más activos a ella ni sigas firmando transacciones desde sitios web desconocidos. A continuación, utiliza un cliente de billetera o una herramienta de seguridad de confianza para comprobar el estado actual de la delegación y confirmar si existe un contrato de destino desconocido. Si la billetera que utilizas todavía no ofrece una forma de eliminar una delegación de EIP-7702, no visites de forma imprudente sitios web desconocidos que ofrezcan una supuesta "solución con un clic". Estos servicios podrían engañarte para que firmes otra autorización maliciosa.
Según el mecanismo del protocolo, EIP-7702 permite que una cuenta establezca la dirección de destino de la delegación como la dirección cero mediante una nueva autorización válida, eliminando así el indicador de delegación actual. Los usuarios también pueden sustituir la delegación por otra implementación mediante una autorización válida. Sin embargo, en una billetera ordinaria que ya ha sido atacada, restablecer un estado de ejecución de la cuenta claro y confiable suele facilitar la evaluación del riesgo. Ten en cuenta que revocar una aprobación de ERC-20 no revoca una delegación de EIP-7702. Estas operaciones deben gestionarse por separado.
El éxito de la operación también depende de que el usuario siga controlando de forma segura la clave privada y de que la transacción que elimina la delegación pueda incluirse correctamente en la cadena de bloques. Si el atacante también tiene la clave privada, puede firmar otra delegación maliciosa o transferir activos directamente. En el caso de las billeteras afectadas por un Sweeper automatizado, una transacción de revocación ordinaria también puede enfrentarse a una competición por la transacción y al riesgo de que los fondos destinados al gas se transfieran. En esta situación, no sigas financiando la dirección comprometida ni intentes realizar transacciones adicionales repetidamente. En su lugar, considera la posibilidad de solicitar asistencia profesional de seguridad de confianza y adopta las medidas de protección adecuadas después de evaluar completamente los riesgos.
¿Una billetera es segura después de revocar una delegación maliciosa?
Eliminar una delegación maliciosa puede retirar la ruta de ejecución delegada actual de la cuenta, pero no significa que hayan desaparecido todos los riesgos de seguridad de la billetera. Si el atacante solo obtuvo una autorización de delegación mediante phishing y la clave privada y la frase semilla del usuario siguen protegidas, eliminar la delegación puede impedir que el contrato malicioso continúe ejecutando operaciones a través de la ruta original. Sin embargo, los usuarios todavía deben comprobar si existen otras aprobaciones de tokens, firmas maliciosas, configuraciones de permisos sin resolver o información de la cuenta comprometida.
Si el atacante ha obtenido la clave privada o la frase semilla, la billetera original no debe considerarse segura, aunque el usuario consiga eliminar la delegación. El atacante todavía puede utilizar la clave privada para iniciar transferencias ordinarias o firmar una nueva autorización de EIP-7702. En esta situación, el enfoque más fiable es crear una billetera controlada por una frase semilla completamente nueva y transferir los activos restantes cuando sea seguro hacerlo. Cambiar simplemente de aplicación de billetera, eliminar extensiones del navegador o volver a importar la frase semilla original no resolverá un compromiso existente de la clave privada.
Además, eliminar una delegación normalmente no puede revertir las transacciones completadas en la cadena ni recuperar automáticamente los activos robados. La recuperación de activos puede requerir el rastreo en la cadena, la cooperación de exchanges, pruebas de titularidad y procedimientos legales. Los usuarios deben tratar la prevención de nuevas pérdidas y la recuperación de pérdidas anteriores como dos objetivos separados. No deben asumir que los fondos ya transferidos regresarán automáticamente después de que la billetera vuelva a funcionar con normalidad.
¿Cómo pueden los usuarios ordinarios reducir el riesgo de las delegaciones maliciosas de EIP-7702?
Los riesgos de seguridad de EIP-7702 no significan que los usuarios deban evitar por completo las funciones de las cuentas inteligentes. Un mecanismo de delegación bien diseñado puede mejorar la experiencia de la billetera al reducir las firmas repetidas, permitir transacciones agrupadas y habilitar permisos de transacción restringidos. Las consideraciones clave son si los usuarios pueden identificar el destino de la autorización, comprender el alcance de sus permisos y confirmar que el contrato de delegación es confiable.
Para el uso diario, prioriza la activación de las funciones de cuenta inteligente desde el propio cliente de la billetera. No firmes de forma imprudente una autorización de delegación desconocida debido a un airdrop, una reclamación de puntos o una supuesta actualización de la cuenta. Cuando un mensaje incluya EIP-7702, Set Code, Delegate o cambios de permisos similares, comprueba la dirección del contrato de destino, la red aplicable y el contenido de la autorización. Si no puedes verificar el origen de un contrato, no lo consideres exento de riesgos aunque la página indique que la transacción no requiere gas.
Los usuarios que gestionen activos importantes también pueden adoptar un enfoque de gestión de fondos por capas, separando las tenencias a largo plazo de las billeteras utilizadas habitualmente para operar. Una billetera de uso diario puede utilizarse para DeFi, probar aplicaciones y experimentar con nuevos protocolos, mientras que los activos a largo plazo deben almacenarse preferiblemente en un entorno con permisos más sencillos y una menor frecuencia de uso. Comprobar periódicamente las delegaciones de cuentas, las aprobaciones de tokens y los registros de transacciones no autorizadas también puede ayudar a identificar más rápidamente el origen de un problema de seguridad.
¿Qué nuevos problemas de seguridad de las billeteras pone de manifiesto EIP-7702?
EIP-7702 cambia la suposición tradicional de que "las firmas con la clave privada controlan las transacciones" de las billeteras. Los usuarios siguen teniendo la clave privada, pero la cuenta puede ejecutar código de contratos externos mediante una delegación. Como resultado, la seguridad de la billetera ya no se limita a proteger la clave privada, sino que también incluye la protección del destino de la delegación, la lógica de ejecución y la configuración de permisos. Para los usuarios ordinarios, las consecuencias de firmar una autorización ya no pueden evaluarse únicamente comprobando si transfiere fondos o aprueba un token específico.
Las investigaciones de seguridad realizadas en 2026 identificaron varios patrones de delegación maliciosa relacionados con EIP-7702, incluida la obtención de autorizaciones mediante phishing, la transferencia continua de activos a través de contratos Sweeper maliciosos y la ampliación del alcance de los ataques mediante autorizaciones entre cadenas. Las investigaciones relacionadas también descubrieron que algunas cuentas afectadas no eliminaron rápidamente las delegaciones maliciosas, lo que indica que el riesgo resultante puede continuar después de la pérdida inicial de activos. Sin embargo, el número de delegaciones maliciosas identificadas en las investigaciones, el número de cuentas afectadas y las pérdidas financieras reales no deben considerarse equivalentes. Estas cifras deben interpretarse por separado.
En el futuro, los proveedores de billeteras deberán mostrar con mayor claridad los contratos de delegación y el alcance de sus permisos, así como impedir que los sitios web no confiables induzcan directamente a los usuarios a realizar delegaciones de alto riesgo. Los exploradores de bloques, las herramientas de detección de seguridad y la infraestructura de cuentas inteligentes también deberán mejorar su capacidad para identificar la actividad de EIP-7702. Para los usuarios, el cambio más importante consiste en tratar una firma de delegación como una operación de alto riesgo que puede afectar a los permisos de ejecución de toda la billetera, y no como una solicitud ordinaria de conexión a un sitio web.
Resumen
EIP-7702 proporciona a las billeteras tradicionales de Ethereum capacidades más flexibles para ejecutar contratos inteligentes, lo que permite realizar transacciones agrupadas, patrocinar el gas y gestionar permisos con mayor precisión. Sin embargo, los atacantes también pueden aprovechar este mecanismo para cambiar la lógica de ejecución de una billetera mediante una delegación maliciosa, provocando transferencias automáticas, un vaciado continuo de activos y riesgos de seguridad entre cadenas.
Cuando una billetera experimenta transferencias no autorizadas, los usuarios deben comprobar sus delegaciones de EIP-7702, las aprobaciones de ERC-20 y el estado de seguridad de la clave privada. Si se confirma una delegación maliciosa, utiliza una herramienta de confianza para eliminarla o sustituirla y evalúa si los activos deben transferirse a una billetera completamente nueva. Revocar una delegación puede ayudar a impedir que una ruta de ejecución específica siga siendo explotada, pero no garantiza que la clave privada esté protegida ni recupera automáticamente los activos que ya se hayan transferido.
Preguntas frecuentes
¿Una delegación maliciosa de EIP-7702 significa que han robado la clave privada de la billetera?
No necesariamente. Los atacantes pueden utilizar phishing para engañar a los usuarios y conseguir que firmen una autorización de delegación y, posteriormente, utilizar un contrato malicioso para ejecutar transacciones sin obtener directamente la clave privada. Sin embargo, si la clave privada se ha visto comprometida, los atacantes también pueden utilizar EIP-7702 para ampliar sus capacidades de ataque. Estas posibilidades deben investigarse por separado.
¿Por qué se pueden transferir activos aunque la billetera no haya iniciado una transferencia?
Una delegación maliciosa puede hacer que la cuenta ejecute operaciones de acuerdo con la lógica de un contrato controlado por el atacante. El atacante puede activar transferencias mediante llamadas posteriores, por lo que los activos pueden perderse aunque el usuario no haya iniciado una transferencia ordinaria.
¿Cómo se puede cancelar una delegación de EIP-7702?
EIP-7702 permite establecer la dirección de destino de la delegación como la dirección cero mediante una nueva autorización válida, eliminando así la delegación. La operación debe completarse mediante una billetera o herramienta de seguridad de confianza compatible con esta función. No envíes tu clave privada ni tu frase semilla a un sitio web desconocido.
¿Una herramienta de revocación de aprobaciones de tokens puede resolver una delegación maliciosa?
No necesariamente. Las herramientas de revocación ordinarias se utilizan generalmente para gestionar aprobaciones de ERC-20 y de otros tokens, mientras que una delegación de EIP-7702 afecta a los permisos de ejecución de la cuenta. A menos que la herramienta admita explícitamente la gestión de delegaciones de EIP-7702, revocar las aprobaciones de tokens no sustituye la eliminación de la delegación maliciosa.
¿Es necesario cambiar de billetera después de eliminar una delegación maliciosa?
Depende del origen del riesgo. Si la clave privada sigue protegida y la delegación maliciosa se ha eliminado correctamente, la billetera original puede volver a un estado de ejecución normal. Sin embargo, si la clave privada o la frase semilla se han visto comprometidas, utiliza una billetera recién generada y transfiere los activos restantes cuando sea seguro hacerlo.
¿Una delegación de EIP-7702 puede afectar a otras redes EVM?
Sí. El ID de cadena de una autorización puede limitar las redes aplicables, pero una autorización con un ID de cadena igual a 0 puede utilizarse en varias redes compatibles. Después de descubrir una delegación maliciosa, comprueba el estado de la dirección correspondiente en otras redes EVM.







