El spear phishing es un tipo de fraude cibernético diseñado para dirigirse a una persona o grupo específico. A diferencia del phishing común, que envía el mismo contenido a un gran número de usuarios, el spear phishing utiliza la identidad de la víctima, su información de contacto, hábitos de uso de cuentas u otra información de contexto para crear un engaño más creíble e inducir al usuario a revelar información confidencial o realizar acciones peligrosas.
En la industria cripto, los riesgos del spear phishing merecen especial atención. Las cuentas de trading están directamente conectadas a activos digitales, y algunas transacciones en cadena son irreversibles. Una vez que un usuario revela credenciales críticas, firma una transacción maliciosa o transfiere activos a una dirección controlada por un atacante, recuperar los fondos puede resultar extremadamente difícil.
En octubre de 2026, el exchange de criptomonedas Coinbase reveló que su proveedor externo de servicios de análisis, Amplitude, sufrió un incidente de seguridad que afectó la información de contacto de un pequeño número de clientes. Coinbase afirmó no haber encontrado evidencias de acceso no autorizado a sus propios sistemas y que los activos de los clientes no se vieron afectados directamente por el incidente. El incidente volvió a poner de relieve una cuestión importante: incluso cuando los sistemas financieros no se ven comprometidos, la información de los usuarios puede seguir expuesta a través de canales de terceros y convertirse en posible material para fraudes selectivos posteriores.
Este artículo analiza los riesgos asociados con la exposición de información personal, explica cómo los atacantes utilizan la suplantación de identidad, las notificaciones de seguridad falsas y las autorizaciones maliciosas para acercarse gradualmente a los activos de los usuarios, e introduce distintas medidas de protección para cuentas de exchanges centralizados y billeteras de autocustodia.
Puntos clave:
-
El spear phishing es más selectivo que el fraude común. Los atacantes pueden utilizar nombres, direcciones de correo electrónico, números de teléfono y otra información de contexto expuestos para hacerse pasar por atención al cliente de un exchange, equipos de seguridad o contactos conocidos.
-
La exposición de información personal no significa que los activos cripto se hayan robado de inmediato. Por lo general, la información de contacto expuesta no otorga directamente a los atacantes permiso para operar fondos, pero puede convertirse en el punto de partida para posteriores suplantaciones de identidad, ingeniería social y toma de control de cuentas.
-
Los proveedores de servicios externos también pueden convertirse en puntos de entrada de riesgos. Aunque los sistemas principales de un exchange no hayan sufrido una vulneración, las filtraciones de datos relacionadas con herramientas externas de análisis, sistemas de atención al cliente u otros proveedores pueden aumentar el riesgo de spear phishing para los usuarios.
-
La toma de control de cuentas y el robo de billeteras en cadena implican mecanismos distintos. Las cuentas de exchanges centralizados enfrentan principalmente riesgos relacionados con credenciales de inicio de sesión, métodos de autenticación y permisos de retiro, mientras que las billeteras de autocustodia requieren especial atención a la exposición de frases semilla, firmas maliciosas y aprobaciones de tokens.
-
La autenticación de dos factores no puede prevenir todos los ataques de phishing. Los códigos de verificación de un solo uso pueden enviarse después de que los usuarios sean engañados, y algunas autorizaciones maliciosas de aplicaciones de terceros no requieren que los atacantes obtengan directamente la contraseña del usuario.
-
El objetivo de la defensa es interrumpir la ruta del ataque. Verifica de forma independiente el origen de los mensajes, utiliza métodos de autenticación resistentes al phishing, limita los permisos de retiro y autorización, y responde con rapidez ante inicios de sesión inusuales para reducir el riesgo de que una sola filtración de información derive en una pérdida de activos.
¿Qué es el spear phishing y en qué se diferencia del fraude cripto común?
La característica definitoria del spear phishing es que los atacantes diseñan contenido fraudulento para un objetivo específico, en lugar de depender por completo de mensajes distribuidos aleatoriamente.
El phishing común puede utilizar plantillas estandarizadas como "actividad inusual en la cuenta", "recompensa pendiente de reclamar" o "tu billetera requiere una actualización" y enviar el mismo enlace a un gran número de usuarios. Aunque estos mensajes también pueden causar pérdidas, normalmente carecen de detalles relacionados con la identidad de una persona.
Los mensajes de spear phishing pueden incluir el nombre real del destinatario, la plataforma de trading que utiliza habitualmente, información de contacto parcial o actividades públicas recientes. Los atacantes usan estos detalles para hacer que el mensaje parezca más creíble, lo que lleva a la víctima a creer que se está comunicando con un empleado real de la plataforma.
Por ejemplo, un usuario puede recibir un correo electrónico que afirma proceder del departamento de seguridad de un exchange. El mensaje puede incluir el nombre correcto del usuario, mencionar el exchange que utiliza y afirmar que la cuenta está siendo investigada por un retiro inusual. Puede pedir al usuario que complete de inmediato una verificación de identidad o se arriesgue a que sus activos sean congelados.
Estos detalles pueden hacer que el fraude parezca más auténtico, pero no demuestran que el remitente tenga una identidad legítima.
Las diferencias entre el spear phishing y el phishing común pueden resumirse de la siguiente manera.
| Dimensión de comparación |
Phishing común |
Spear phishing |
| Objetivo |
Gran número de usuarios aleatorios |
Personas específicas o grupos de usuarios |
| Preparación de información |
Plantillas de fraude genéricas |
Información relacionada con el objetivo |
| Contenido del mensaje |
Recordatorios generales sobre la cuenta |
Contexto de identidad, plataforma o comportamiento |
| Suplantación de identidad |
Plataformas o marcas comunes |
Personal de soporte de la plataforma, conocidos o empleados específicos |
| Objetivo principal |
Robar credenciales o fondos |
Ganar confianza e inducir acciones de alto riesgo |
Es importante tener en cuenta que los atacantes no necesitan poseer una gran cantidad de información confidencial para llevar a cabo spear phishing. A veces, una dirección de correo electrónico asociada a una cuenta de trading de criptomonedas es suficiente para diseñar un mensaje fraudulento selectivo.
Por lo tanto, al determinar si un mensaje es confiable, no te bases en si la otra parte conoce tu nombre, número de teléfono o la plataforma que has utilizado. En su lugar, considera si su identidad puede verificarse mediante un canal independiente y si la acción solicitada es razonable.
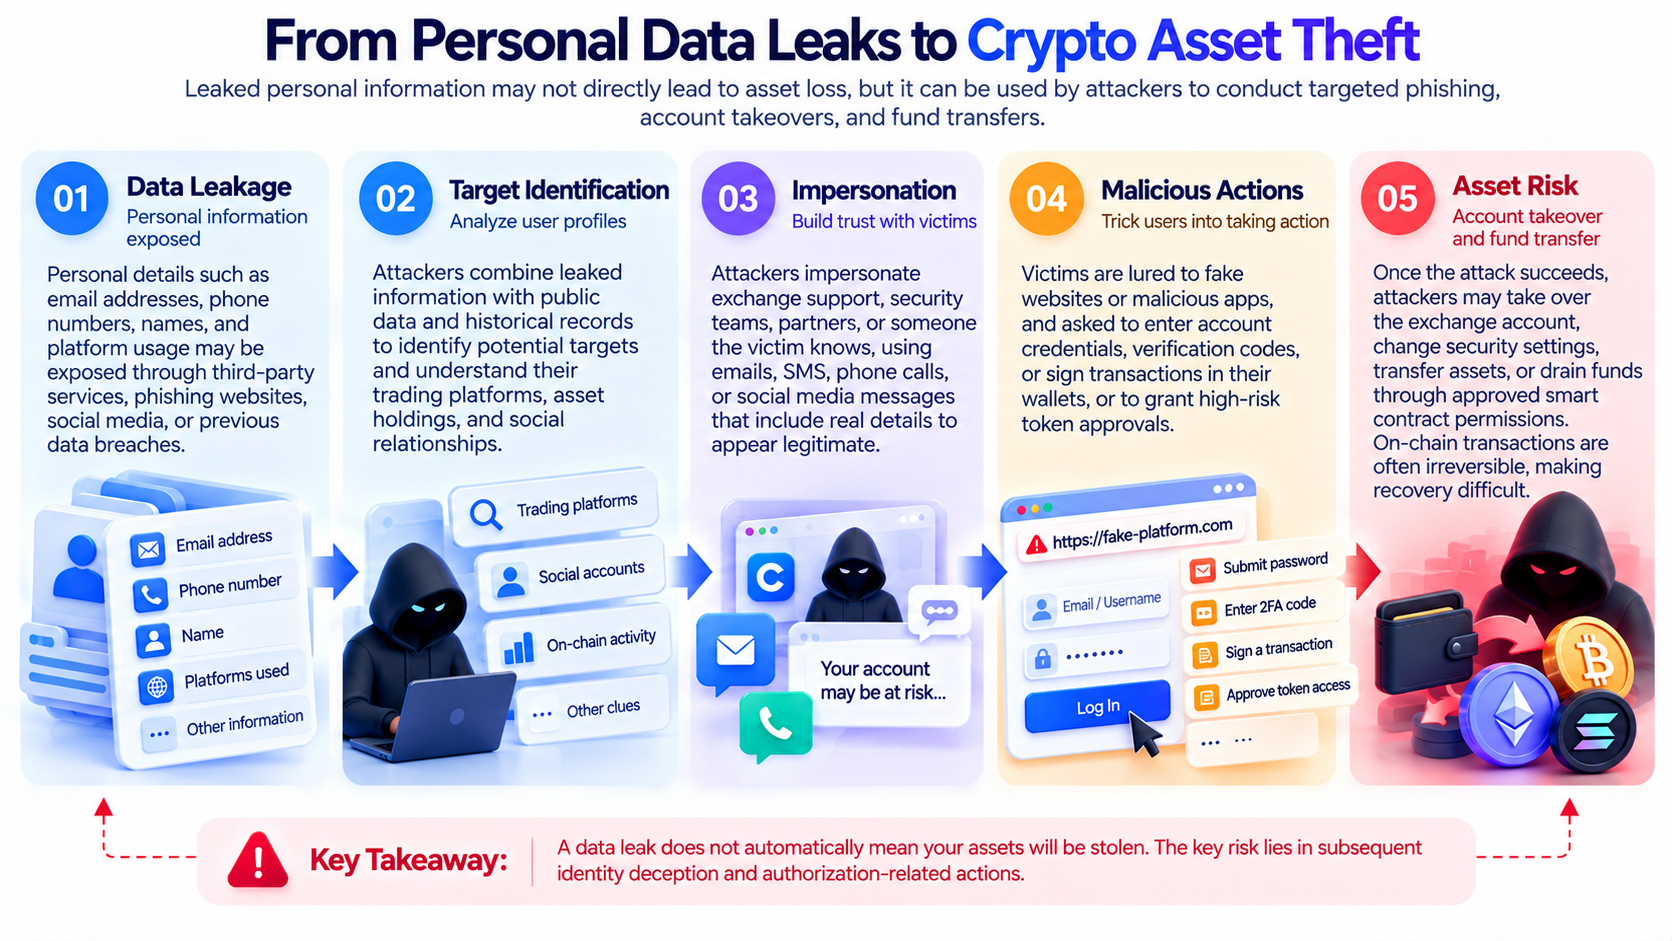
Por lo general, existen varios pasos independientes entre la exposición de información personal y el robo de activos. Tras obtener la información de contacto de un usuario, un atacante puede intentar primero determinar qué exchanges ha utilizado el usuario y, después, establecer contacto mediante notificaciones suplantadas, llamadas telefónicas o mensajes sociales. Solo después de que la víctima crea en la identidad falsa, el atacante podría obtener credenciales, conseguir una autorización maliciosa o inducir una transferencia de fondos.
Por lo tanto, la exposición de una dirección de correo electrónico o un número de teléfono por sí sola no significa que un atacante ya haya obtenido el control de una cuenta de trading. Sin embargo, esta información puede ayudar a los atacantes a reducir el coste de identificar objetivos. Por ejemplo, una dirección de correo electrónico común puede no indicar si su titular posee activos digitales. Si la dirección de correo electrónico está asociada con información de clientes de una plataforma cripto, el atacante puede inferir que el usuario tiene una cuenta relacionada y enviar un mensaje más selectivo.
Cuando los atacantes combinan además esta información con contenido público de redes sociales, registros de filtraciones de datos históricas u otra información de contexto disponible, el contenido fraudulento puede volverse más específico.
La ruta completa del riesgo suele dividirse en cinco etapas:
-
Exposición de información: Una dirección de correo electrónico, un número de teléfono u otra información de identidad se expone a través de un canal concreto.
-
Identificación del objetivo: El atacante determina qué exchange o servicio de billetera puede utilizar el usuario.
-
Suplantación de identidad: El atacante se hace pasar por una entidad de confianza mediante correo electrónico, llamadas telefónicas o mensajes sociales.
-
Acción inducida: Se pide al usuario que inicie sesión en un sitio web falso, envíe un código de verificación, autorice una aplicación o transfiera activos.
-
Riesgo financiero: Si el ataque tiene éxito, puede provocar una toma de control de la cuenta, firmas maliciosas o transferencias de activos.
Este proceso no se produce por completo en todos los casos. La mayoría de las filtraciones de información no ocasionan automáticamente pérdidas financieras, y algunos mensajes de phishing son bloqueados por sistemas de seguridad o identificados por los usuarios.
La principal preocupación es cómo los atacantes utilizan la información inicial para inducir gradualmente a los usuarios a eludir las protecciones de seguridad existentes en sus cuentas.
¿Por qué una filtración de datos en un proveedor de servicios externo también puede afectar a la seguridad de las cuentas cripto?
Los exchanges de criptomonedas modernos suelen utilizar diversos servicios externos, incluidos análisis de datos, atención al cliente, notificaciones por correo electrónico, verificación de identidad y herramientas de operaciones empresariales. Estos servicios pueden mejorar la eficiencia de la plataforma, pero también amplían el alcance de la información de clientes que puede procesarse y almacenarse. Cuando un proveedor externo sufre un incidente de seguridad, la información afectada puede estar relacionada con clientes del exchange, aunque los propios sistemas de trading, sistemas de billetera y bases de datos principales del exchange no hayan sufrido una vulneración.
El incidente de Coinbase y Amplitude de octubre de 2026 ilustra esta diferencia de riesgo. El incidente involucró cierta información de contacto de clientes en poder de un proveedor externo de servicios de análisis. Coinbase declaró no haber encontrado evidencias de acceso no autorizado a sus propios sistemas y que los fondos de los clientes no se vieron afectados directamente. Aún debían aclararse los detalles completos sobre el alcance del incidente y los campos de datos específicos involucrados.
Por lo tanto, una filtración de información de un tercero no debe describirse directamente como que el exchange fue hackeado, ni debe asumirse que los atacantes obtuvieron las contraseñas, claves privadas o permisos de los usuarios para operar fondos. Sin embargo, desde una perspectiva de seguridad, los incidentes de terceros pueden seguir teniendo efectos indirectos.
Los atacantes pueden utilizar información de contacto expuesta para enviar notificaciones de seguridad falsificadas. Tras conocer un incidente de seguridad real, los usuarios pueden prestar más atención al estado de sus cuentas y ser más susceptibles a mensajes falsos sobre "verificación urgente" o "protección de activos".
Más importante aún, un incidente de seguridad real puede utilizarse como contexto para una estafa. Aunque un mensaje fraudulento haga referencia a un hecho que ocurrió realmente, esto no demuestra que el remitente sea un empleado de la plataforma.
Por lo tanto, la seguridad de un exchange no solo abarca los sistemas financieros principales, sino también la gestión de datos de terceros, los procesos de notificación a clientes y los mecanismos de verificación de identidad de los usuarios.
¿Cómo utilizan los atacantes la atención al cliente falsa y las notificaciones de seguridad para llevar a cabo spear phishing?
La atención al cliente falsa es una de las formas comunes de suplantación de identidad utilizadas en el spear phishing cripto. Los atacantes pueden hacerse pasar por el departamento de seguridad de un exchange, afirmar que han detectado un inicio de sesión inusual, un retiro sospechoso o el riesgo de congelación de la cuenta, y pedir a los usuarios que cooperen de inmediato. Estas estafas suelen aprovechar la sensación de urgencia y llevar a las víctimas a actuar sin verificar suficientemente.
Un escenario común es que un usuario reciba una supuesta "alerta de retiro inusual". El mensaje afirma que alguien está intentando transferir activos fuera de la cuenta y pide al usuario que haga clic en un enlace para cancelar la transacción. Si el usuario introduce la contraseña de su cuenta en un sitio web falsificado, el atacante puede obtener las credenciales de inicio de sesión. Si posteriormente el usuario envía un código de verificación de un solo uso, el riesgo para la seguridad de la cuenta puede aumentar.
Otro escenario implica una falsa protección de activos. Un atacante puede afirmar que la cuenta o billetera existente del usuario presenta un problema de seguridad e indicarle que transfiera activos a una "dirección segura" designada. Esta afirmación es claramente peligrosa. Las medidas de seguridad legítimas de una plataforma no deberían requerir que los usuarios transfieran activos a una billetera externa que no haya sido verificada de forma independiente, siguiendo las instrucciones de una llamada o mensaje privado de un desconocido. Algunos ataques también pueden aumentar su credibilidad mediante la fabricación de números de ticket, identidades de atención al cliente o nombres visibles de correo electrónico. Aunque un mensaje muestre una dirección de correo electrónico aparentemente auténtica de la plataforma, no juzgues su autenticidad basándote únicamente en el nombre del remitente.
Para los usuarios, la forma más eficaz de comprobarlo es dejar de utilizar los enlaces proporcionados en mensajes sospechosos y verificar el estado de la cuenta a través del sitio web oficial, la aplicación oficial o un canal de atención al cliente confiable al que accedan de forma independiente. Si un mensaje afirma que existe un riesgo urgente, verifícalo a través de un canal independiente antes de realizar cualquier acción, en lugar de seguir los pasos proporcionados por el remitente.
¿Qué pasos suele implicar un ataque, desde un mensaje de phishing hasta la toma de control de una cuenta?
La toma de control de cuentas (ATO) se refiere a que un atacante obtiene control no autorizado de una cuenta y puede acceder a información confidencial u operar activos. En las cuentas de trading cripto centralizadas, los atacantes normalmente necesitan eludir controles de seguridad relacionados con la autenticación de inicio de sesión, la recuperación de la cuenta o los retiros de fondos. Los mecanismos de protección específicos varían según la plataforma, por lo que obtener una contraseña no significa necesariamente que un atacante pueda retirar fondos de inmediato.
Sin embargo, una contraseña filtrada puede seguir siendo un punto de partida importante para la toma de control de una cuenta.
Los atacantes pueden obtener contraseñas mediante páginas de inicio de sesión falsificadas, engañar a los usuarios para que envíen códigos de verificación de un solo uso o intentar iniciar sesión utilizando credenciales ya expuestas. Si un usuario reutiliza la misma contraseña en varios servicios, una filtración de datos en otro sitio web también puede aumentar indirectamente el riesgo para la cuenta cripto.
Además, los procesos de recuperación de cuentas pueden ser vulnerables a la ingeniería social. Por ejemplo, un atacante puede intentar hacerse pasar por el titular de la cuenta utilizando información personal o inducir al usuario a modificar ciertos ajustes de seguridad.
Es importante señalar que la autenticación de dos factores puede mejorar significativamente la seguridad de la cuenta, pero los distintos métodos de autenticación no ofrecen el mismo nivel de resistencia al phishing. Los códigos de verificación por SMS pueden ser vulnerables al secuestro de números o al robo de códigos mediante ingeniería social. Las aplicaciones de autenticación suelen reducir la dependencia de las redes móviles, pero los usuarios aún pueden ser engañados para introducir el código en un sitio web falso.
En comparación, las llaves de seguridad y las Passkeys compatibles con los estándares FIDO2/WebAuthn generalmente ofrecen una mayor resistencia al phishing porque el proceso de autenticación está vinculado a la identidad del sitio web legítimo. En los exchanges que admiten estas funciones, priorizar métodos de autenticación resistentes al phishing y combinarlos con listas blancas de direcciones de retiro, gestión de dispositivos y alertas de inicio de sesión inusual puede reducir el impacto de un fallo en un único control de seguridad.
¿Por qué una cuenta puede seguir siendo objetivo de phishing después de activar la autenticación de dos factores?
El objetivo principal de la autenticación de dos factores (2FA) es añadir un requisito adicional de verificación de identidad además de la contraseña. Sin embargo, esto no significa que todas las acciones de la cuenta estén protegidas frente al engaño.
Los atacantes pueden utilizar páginas de inicio de sesión falsas para engañar a los usuarios y hacer que envíen voluntariamente códigos de verificación. Si los usuarios creen erróneamente que están accediendo a la plataforma real, pueden proporcionar un código de verificación dinámico después de introducir su contraseña.
Algunos ataques no se dirigen directamente a las contraseñas de inicio de sesión, sino a una sesión ya establecida o a permisos de aplicaciones de terceros. El mecanismo de autorización OAuth permite a los usuarios otorgar acceso a datos específicos de la cuenta sin proporcionar su contraseña a una aplicación de terceros. Este mecanismo tiene usos legítimos, pero también puede ser explotado por aplicaciones maliciosas.
Los atacantes pueden hacerse pasar por servicios de intercambio de archivos, verificación de identidad u otros servicios, y dirigir a los usuarios a una página de autorización legítima de terceros. Si los usuarios no comprueban la identidad de la aplicación y el alcance de sus permisos, pueden otorgar a una aplicación maliciosa acceso al correo electrónico, archivos u otros datos de la cuenta. Este riesgo difiere significativamente del phishing de contraseñas común: aunque el usuario cambie posteriormente su contraseña, es posible que los permisos otorgados previamente a aplicaciones de terceros no queden invalidados automáticamente. Por ello, los usuarios también deben comprobar y revocar de forma activa las autorizaciones de aplicaciones sospechosas al gestionar este tipo de incidentes.
Para los usuarios de criptomonedas, las cuentas de correo electrónico son especialmente importantes. El correo electrónico puede estar vinculado a notificaciones de seguridad del exchange, recuperación de cuentas y procesos de verificación de dispositivos. Si una aplicación maliciosa de terceros lee el correo electrónico del usuario, el atacante puede obtener más información de la cuenta y hacer que las estafas posteriores sean más selectivas.
Por lo tanto, proteger una cuenta cripto requiere más que asegurar el inicio de sesión en el exchange. Los usuarios también deben proteger la cuenta de correo electrónico vinculada, los dispositivos móviles y las autorizaciones de aplicaciones de terceros.
¿Qué riesgos de phishing diferentes enfrentan las cuentas de exchanges centralizados y las billeteras Web3?
Tanto las cuentas de exchanges centralizados como las billeteras de autocustodia pueden ser objetivo de spear phishing, pero sus métodos de control de activos difieren, al igual que los controles de seguridad que los atacantes deben eludir.
Las cuentas de exchanges centralizados normalmente se gestionan mediante los sistemas de cuentas de la plataforma y sus procesos de custodia de activos. Los atacantes pueden intentar obtener credenciales de inicio de sesión, eludir medidas de autenticación o inducir a los usuarios a iniciar retiros por sí mismos.
Las billeteras de autocustodia son gestionadas por los usuarios mediante sus claves privadas o frases semilla. Los atacantes no necesitan necesariamente obtener acceso a una cuenta de exchange. En su lugar, pueden utilizar sitios web maliciosos, aplicaciones de billetera falsas o solicitudes de firma engañosas para afectar los activos en cadena.
| Dimensión de riesgo |
Cuenta de exchange centralizado |
Billetera Web3 de autocustodia |
| Objetivos principales del ataque |
Acceso de inicio de sesión y permisos de retiro |
Claves privadas, frases semilla, firmas y aprobaciones |
| Puntos de entrada comunes para phishing |
Atención al cliente falsa y páginas de inicio de sesión falsificadas |
DApps falsas y conexiones maliciosas de billeteras |
| Acciones peligrosas críticas |
Enviar códigos de verificación, cambiar ajustes de seguridad y transferir fondos |
Introducir una frase semilla, firmar transacciones maliciosas y otorgar permisos |
| Medidas de protección comunes |
Passkey, 2FA y listas blancas de retiro |
Billeteras de hardware, verificación de firmas y gestión de aprobaciones |
| Controles de riesgo de activos |
Controles de riesgo de la plataforma y ajustes de seguridad del usuario |
Gestión de claves privadas por el usuario y restricciones de permisos en cadena |
Por ejemplo, un usuario de una billetera de autocustodia puede recibir una supuesta "notificación de actualización de seguridad de la billetera" y se le puede pedir que visite un sitio web designado y conecte su billetera. Conectar una billetera no implica necesariamente una pérdida de activos. Sin embargo, si el usuario firma posteriormente una transacción que puede transferir activos u otorga permisos excesivos de tokens a un contrato malicioso, puede surgir un riesgo financiero real.
En las cuentas de exchanges centralizados, los usuarios pueden ser engañados mediante mensajes sobre una "congelación de cuenta" o un "retiro inusual". En las billeteras Web3, las estafas suelen girar en torno a escenarios como "reclamar un airdrop", "migración de activos" o "reparación de aprobación".
Por lo tanto, los usuarios deben adoptar distintas medidas de protección según la forma en que mantienen sus activos. Ningún ajuste de seguridad individual puede cubrir todos los escenarios de trading cripto.
¿Cómo puedes crear un sistema multicapa de protección contra el phishing para cuentas cripto?
Un sistema eficaz contra el phishing no debe depender únicamente de la capacidad de los usuarios para identificar mensajes fraudulentos. En su lugar, debe reducir la probabilidad de que un ataque tenga éxito mediante múltiples capas de protección.
La primera capa es la protección de la información de identidad. Los usuarios pueden utilizar una dirección de correo electrónico exclusiva para cuentas cripto importantes y evitar mostrar información de contacto innecesaria o detalles sobre activos en plataformas sociales públicas. Una dirección de correo electrónico exclusiva no puede eliminar el riesgo de una filtración de datos, pero puede ayudar a reducir el grado de vinculación de información entre distintos servicios.
La segunda capa es la protección de autenticación de inicio de sesión. Las cuentas de trading deben utilizar contraseñas únicas y seguras, y priorizar las Passkeys o llaves de seguridad de hardware compatibles con la plataforma. Si otros métodos de autenticación de dos factores son la única opción disponible, los usuarios deben evitar depender únicamente de códigos de verificación por SMS.
La tercera capa consiste en restricciones para operaciones con fondos. En las plataformas que admiten listas blancas de direcciones de retiro, retrasos de retiro o verificación adicional de transacciones, los usuarios pueden activar estas funciones según sus necesidades. Aunque las credenciales de inicio de sesión queden expuestas, estas restricciones pueden seguir dificultando que los atacantes transfieran activos.
La cuarta capa es la gestión de dispositivos y aplicaciones. Los usuarios deben comprobar periódicamente los dispositivos con inicio de sesión en la cuenta, las sesiones activas, las API Keys y las autorizaciones de aplicaciones de terceros, y eliminar de inmediato los permisos que ya no se utilicen o cuyo origen no pueda confirmarse.
La quinta capa es la segregación de billeteras en cadena. Una billetera utilizada para interacciones cotidianas puede gestionarse por separado de una billetera que contenga activos a largo plazo. Esto evita mantener grandes cantidades de activos en una billetera que se conecta con frecuencia a DApps desconocidas.
Los usuarios que mantengan cantidades significativas de activos también pueden considerar el uso de una billetera de hardware para gestionar reservas a largo plazo y comprobar la información de la transacción mostrada en el dispositivo antes de firmar. El propósito de estas medidas es reducir el riesgo de un único punto de fallo. Aunque un atacante obtenga cierta información personal, no debería poder obtener fácilmente un control completo sobre el inicio de sesión de la cuenta, los retiros u operaciones de fondos en cadena.
Cuando descubras que puede haberse expuesto información personal, determina primero qué información se filtró, en lugar de asumir inmediatamente que tus activos están en peligro. Si solo se expuso información de contacto, esto generalmente no significa que tu contraseña, claves privadas o permisos de billetera se hayan visto comprometidos. En ese momento, aumenta tu atención ante llamadas, correos electrónicos y mensajes privados desconocidos, y revisa los ajustes de seguridad de las cuentas importantes.
Si has introducido tu contraseña en un sitio web sospechoso, cambia de inmediato la contraseña de la cuenta correspondiente utilizando un dispositivo confiable y un punto de acceso oficial, y revisa las sesiones de inicio de sesión activas. Si utilizaste la misma contraseña para otros servicios, aborda también cada una de esas cuentas por separado.
Si proporcionaste un código de verificación dinámico a un atacante o detectaste inicios de sesión inusuales, dispositivos desconocidos o cambios en los ajustes de seguridad, utiliza de inmediato las funciones oficiales de seguridad de la plataforma para restringir la actividad de la cuenta y contacta con los canales oficiales de soporte.
Si autorizaste previamente a una aplicación desconocida de terceros a acceder a tu correo electrónico u otra cuenta, revoca la autorización correspondiente. Cambiar únicamente la contraseña puede no ser suficiente para cancelar ciertos permisos de acceso que ya se hayan otorgado. Para las billeteras de autocustodia, la respuesta adecuada depende del riesgo específico:
-
Solo conectaste la billetera a un sitio web sospechoso: Comprueba si se produjeron firmas o aprobaciones. No equipares la conexión por sí sola con el robo de activos.
-
Firmaste una aprobación de tokens sospechosa: Comprueba y revoca los permisos correspondientes en un entorno confiable, mientras evalúas si existen otros riesgos.
-
Se expuso la clave privada o la frase semilla: Considera que la billetera ya no es segura. Crea una nueva billetera utilizando un dispositivo confiable y, cuando sea posible, transfiere lo antes posible los activos que permanezcan bajo tu control.
-
Los activos ya se transfirieron de forma anómala: Guarda el hash de la transacción, las direcciones, las marcas de tiempo y los registros de comunicación relevantes, y contacta con la plataforma correspondiente y los organismos de seguridad o canales contra el fraude aplicables.
En las transferencias de activos en cadena que ya se hayan producido, revocar una aprobación de tokens generalmente no puede recuperar automáticamente fondos que ya se han transferido. Por lo tanto, la respuesta posterior al incidente debe centrarse en prevenir más pérdidas, preservar pruebas y evitar estafas adicionales. Ten especial cuidado con los llamados "expertos en recuperación de activos". Después de que un usuario sufra un incidente de seguridad, los atacantes pueden volver a hacerse pasar por personal técnico y solicitar tarifas o credenciales de billetera para llevar a cabo una segunda estafa.
La protección personal es importante, pero las plataformas cripto también deben reducir el riesgo mediante la gestión de datos, la verificación de identidad y controles sobre operaciones de fondos inusuales.
-
Las plataformas deben minimizar la cantidad de información de identidad de usuarios innecesaria que sea accesible para servicios de terceros. Para herramientas de análisis y sistemas de operaciones empresariales, la minimización de datos, los controles de acceso y el aislamiento de información confidencial pueden reducir el alcance de los datos potencialmente afectados por un único incidente de seguridad de un proveedor.
-
Las plataformas deben establecer mecanismos claros de notificación de seguridad. Cuando se produzca un incidente de seguridad real, los usuarios deben poder confirmar la información relevante a través de la aplicación oficial o una página confiable, en lugar de depender por completo de enlaces incluidos en correos electrónicos o mensajes de texto.
-
El diseño de seguridad de las cuentas debe reducir la dependencia de métodos de autenticación que se explotan fácilmente mediante ingeniería social. Para acciones de alto riesgo, como cambiar ajustes de retiro, vincular un nuevo dispositivo o transferir grandes cantidades de fondos, las plataformas pueden adoptar verificaciones de identidad y controles de riesgo más estrictos.
-
Las plataformas deben supervisar continuamente los inicios de sesión inusuales, cambios de dispositivos y operaciones de fondos. Aunque los atacantes obtengan cierta información de la cuenta, la detección de comportamientos inusuales y las restricciones en operaciones de fondos pueden ayudar a reducir las pérdidas reales.
-
Las plataformas y proveedores externos deben definir claramente el alcance del tratamiento de datos, las responsabilidades de seguridad y los mecanismos de respuesta ante incidentes. La seguridad de los proveedores no es una cuestión independiente de la seguridad del exchange. Forma parte del sistema general de seguridad de los usuarios.
A medida que los servicios cripto se conectan con más herramientas externas, la protección de seguridad también debe extenderse más allá de los sistemas internos de la plataforma para cubrir el tratamiento de datos por terceros, las comunicaciones con clientes y el proceso completo de ejecución de operaciones de fondos de los usuarios.
Conclusión
El spear phishing es uno de los riesgos de seguridad relevantes para las cuentas cripto. En comparación con el phishing común, los atacantes pueden utilizar información de contacto expuesta y otros detalles de contexto para crear suplantaciones más creíbles, lo que dificulta que los usuarios identifiquen la estafa basándose únicamente en el contenido del mensaje.
Sin embargo, la exposición de información personal no significa que una cuenta ya haya sido tomada, ni que los activos cripto vayan a ser robados inevitablemente. Entre la exposición de información de contacto y la pérdida financiera real suelen existir varios pasos, incluidos el engaño de identidad, el robo de credenciales, la autorización maliciosa o las transferencias de activos.
Para las cuentas de exchanges centralizados, el enfoque debe estar en reforzar la autenticación de inicio de sesión, limitar los permisos de retiro y verificar las notificaciones inusuales. En el caso de las billeteras de autocustodia, los usuarios deben proteger las claves privadas y frases semilla, verificar las firmas de transacciones y gestionar las aprobaciones de contratos inteligentes.
Al mismo tiempo, la seguridad de los proveedores externos, la protección de las cuentas de correo electrónico vinculadas y la supervisión de transacciones inusuales por parte de las plataformas también se convertirán en componentes importantes de la seguridad de las cuentas cripto.
La clave para prevenir el spear phishing no es garantizar que la información personal nunca se exponga. Es establecer múltiples capas de seguridad para que, incluso si los atacantes obtienen cierta información, sigan teniendo dificultades para obtener el control de la cuenta y los activos.
Preguntas frecuentes
¿Qué es el spear phishing de cuentas cripto?
El spear phishing es un tipo de fraude en el que los atacantes utilizan la identidad, información de contacto u otra información de contexto de un usuario específico para hacerse pasar por una entidad de confianza e inducir al usuario a revelar información confidencial o realizar acciones peligrosas.
¿Una dirección de correo electrónico expuesta puede provocar el robo de activos cripto?
Una dirección de correo electrónico expuesta por sí sola generalmente no provoca directamente el robo de activos, pero puede aumentar el riesgo de correos electrónicos falsificados, estafas de recuperación de cuentas y otros ataques selectivos.
¿Por qué los usuarios pueden verse afectados incluso cuando el exchange no fue hackeado?
Los proveedores externos de análisis, atención al cliente u otros servicios también pueden procesar cierta información de clientes. Si estos proveedores sufren un incidente de seguridad, los usuarios pueden enfrentar riesgos adicionales de phishing y suplantación de identidad.
¿Por qué un estafador conoce mi nombre y el exchange que utilizo?
Esta información puede proceder de fuentes públicas, filtraciones de datos históricas o servicios de terceros. Que alguien conozca información personal no demuestra que sea un empleado legítimo de la plataforma.
¿Puedo seguir siendo víctima de phishing después de activar la autenticación de dos factores?
Sí. Los atacantes pueden engañar a los usuarios para que envíen códigos de verificación de un solo uso o utilizar autorizaciones maliciosas de aplicaciones de terceros para obtener otros permisos de la cuenta. Las Passkeys y llaves de seguridad de hardware generalmente ofrecen una mayor resistencia al phishing.
¿Qué debo hacer si recibo un mensaje de texto sobre un retiro inusual desde un exchange?
No hagas clic en enlaces incluidos en el mensaje de texto ni llames al número que proporciona. Comprueba el estado de tu cuenta a través de la aplicación oficial o un punto de acceso confiable que hayas guardado de forma independiente.
La atención al cliente legítima de una plataforma no debería pedirte que proporciones la frase semilla de tu billetera, tu clave privada o tu contraseña. Tampoco debería pedirte mediante un mensaje privado desconocido que transfieras activos a una supuesta billetera segura.
¿Conectarse a una DApp maliciosa siempre provoca una pérdida de activos?
No. Conectar una billetera por sí solo normalmente no otorga permiso para transferir activos, pero las firmas posteriores, confirmaciones de transacciones y aprobaciones de tokens pueden generar riesgos. Comprueba los detalles de las acciones específicas involucradas.
¿Qué debo hacer si he introducido mi contraseña en un sitio web de phishing?
Cambia inmediatamente tu contraseña a través del punto de acceso oficial, revisa las sesiones activas y los ajustes de seguridad, y confirma si existen inicios de sesión u operaciones de fondos inusuales. Si tu cuenta de correo electrónico vinculada también se vio afectada, atiéndela al mismo tiempo.
Puedes utilizar una dirección de correo electrónico exclusiva, contraseñas seguras, métodos de autenticación resistentes al phishing, listas blancas de direcciones de retiro y una gestión segregada de billeteras. También debes revisar periódicamente tus dispositivos, API Keys y permisos de aplicaciones de terceros.