En 2026, los ataques de sustitución de direcciones de criptomonedas siguen representando un riesgo importante en el sector de la seguridad de los activos digitales. En junio, Microsoft reveló un tipo de malware capaz de identificar y sustituir múltiples direcciones de billeteras de criptomonedas. Ese mismo mes, MetaMask incorporó una función de detección de envenenamiento de direcciones para ayudar a los usuarios a identificar direcciones de destinatarios sospechosas que se parecen mucho a direcciones de transacciones anteriores. Estos avances muestran que los atacantes están aprovechando la confianza de los usuarios en las operaciones de copiar y pegar, así como la longitud y la dificultad de identificar manualmente las direcciones de las billeteras, para encontrar nuevas oportunidades de transferir activos.
Para los usuarios que retiran activos con frecuencia de plataformas de intercambio, transfieren activos entre cadenas, utilizan protocolos DeFi o interactúan con billeteras Web3, la precisión de la dirección del destinatario determina directamente dónde acabarán los activos. Aunque la propia billetera no se haya visto comprometida, los usuarios pueden sufrir pérdidas si su dispositivo está infectado con malware o si se ha manipulado una página de transacciones. Por lo tanto, comprender las diferentes formas de los ataques de sustitución de direcciones y adquirir el hábito de verificar las direcciones antes de realizar transacciones son partes importantes de la gestión de la seguridad de los activos digitales.
Puntos clave:
-
Los ataques de sustitución de direcciones alteran o disfrazan la dirección de destino de la transacción y engañan a los usuarios para que envíen activos a una billetera controlada por el atacante. No requieren necesariamente el robo de claves privadas.
-
El secuestro del portapapeles suele realizarse mediante malware. Después de que un usuario copie una dirección de billetera, el malware la sustituye automáticamente por una dirección predeterminada por el atacante.
-
La manipulación maliciosa de páginas web puede producirse en sitios de phishing, páginas web comprometidas o mediante extensiones maliciosas del navegador, lo que hace que la dirección mostrada en la página o incluida en la solicitud de transacción difiera de la dirección esperada por el usuario.
-
El envenenamiento de direcciones aprovecha principalmente direcciones de billeteras similares e historiales de transacciones falsificados para engañar a los usuarios y hacer que copien una dirección incorrecta. Su mecanismo difiere de la modificación directa del portapapeles.
-
Antes de transferir activos, verifica la dirección completa del destinatario mediante una fuente de confianza y comprueba la red, el tipo de activo y los detalles finales de firma. Las billeteras de hardware pueden proporcionar un paso de verificación adicional, pero no pueden eliminar automáticamente todos los riesgos.
¿Qué son los ataques de sustitución de direcciones de billeteras de criptomonedas y por qué pueden causar pérdidas de activos?
El núcleo de un ataque de sustitución de direcciones de billeteras de criptomonedas consiste en hacer que los usuarios utilicen una dirección de destinatario incorrecta durante un proceso de transferencia que, por lo demás, parece normal. Las direcciones de blockchain suelen estar formadas por largas cadenas de letras y números. Por ejemplo, las direcciones de la red Ethereum suelen comenzar por 0x y contienen 40 caracteres hexadecimales después de este prefijo. Dado que las direcciones son difíciles de memorizar, la mayoría de los usuarios realizan transferencias copiando y pegando una dirección, escaneando un código QR o seleccionando una dirección de su historial de transacciones. Estas operaciones prácticas también pueden convertirse en puntos de explotación para los atacantes.
En circunstancias normales, un usuario copia una dirección de destinatario desde una fuente de confianza, la pega en una billetera o en una página de transferencias de una plataforma de intercambio, confirma la red, el importe y la dirección, y luego envía la transacción. Si un atacante puede sustituir la dirección mientras se copia, se pega, se muestra en una página web o se utiliza para construir una transacción, el proceso puede seguir pareciendo normal para el usuario, aunque el destinatario real de los fondos haya cambiado. En el caso de transferencias correctamente firmadas y confirmadas en cadena, la blockchain generalmente no revertirá automáticamente la transacción porque el usuario introdujo una dirección incorrecta. Como resultado, la pérdida puede ser difícil de recuperar.
El peligro de estos ataques es que no requieren necesariamente que el atacante rompa el mecanismo de consenso de la blockchain ni que obtenga directamente la clave privada del usuario. El atacante solo necesita influir en la dirección del destinatario que el usuario ve o utiliza para redirigir una transacción legítima a una cuenta incorrecta. Por lo tanto, la seguridad de las direcciones de billeteras no solo implica proteger las claves privadas, sino también evaluar la fiabilidad del dispositivo del usuario, el entorno del navegador, la interfaz de transacciones y las fuentes de información.
¿Cómo sustituye una dirección el secuestro del portapapeles cuando un usuario la copia?
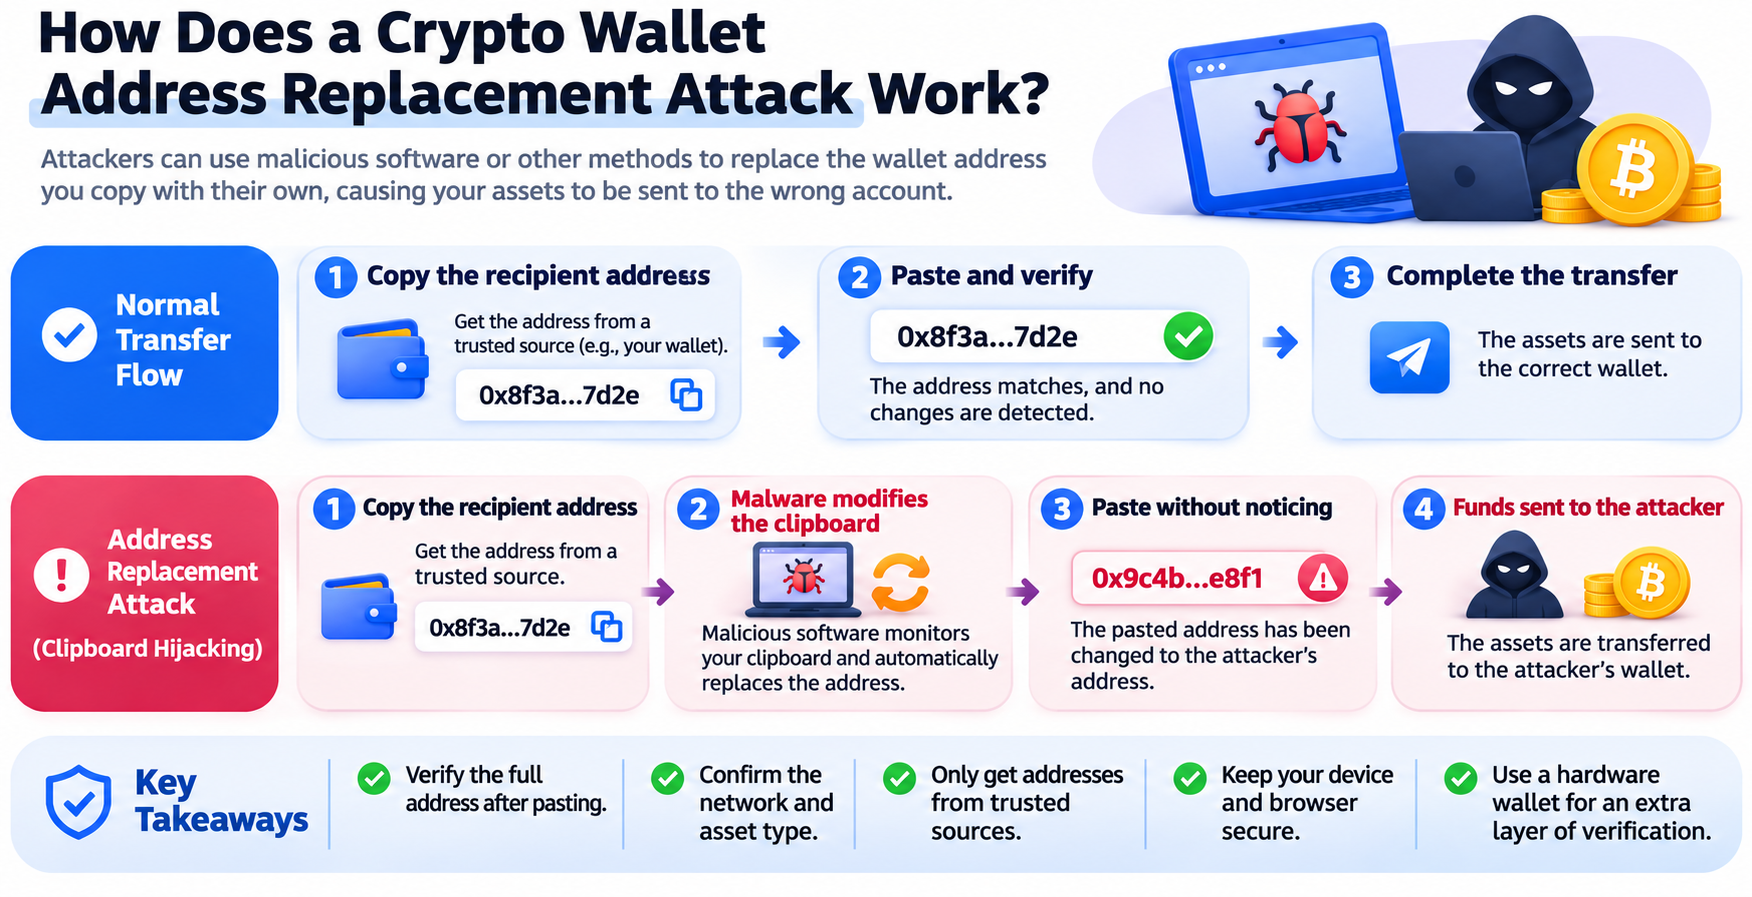
El secuestro del portapapeles es una forma común de ataque de sustitución de direcciones. Los atacantes suelen utilizar instaladores maliciosos, actualizaciones de software falsas, archivos infectados u otros métodos para introducir malware en el dispositivo de un usuario. Una vez en ejecución, el malware supervisa el portapapeles del sistema. Cuando detecta contenido que coincide con el formato de una dirección específica de billetera de criptomonedas, puede sustituirlo por una dirección de destinatario predeterminada por el atacante.
Por ejemplo, un usuario puede tener previsto transferir USDT desde una plataforma de intercambio a su propia billetera Ethereum y primero copiar la dirección correcta del destinatario desde la billetera. Sin embargo, si el ordenador está infectado con malware de secuestro del portapapeles, el contenido del portapapeles puede sustituirse automáticamente después de la operación de copia. Cuando el usuario pega la dirección en la página de retiro, el campo de entrada contiene la dirección del atacante. Si el usuario comprueba solo el inicio de la dirección o no vuelve a revisar la dirección completa, puede enviar la transacción con normalidad y enviar los activos a la cuenta equivocada.
Este tipo de ataque suele ser difícil de detectar. El malware puede utilizar distintas reglas de sustitución para direcciones de Bitcoin, Ethereum, TRON y otras redes. Incluso puede utilizar una dirección maliciosa con algunos caracteres similares a los de la dirección original para reducir la probabilidad de que el usuario detecte la anomalía. Algunos tipos de malware también incluyen capacidades de robo de información, control remoto y persistencia, lo que convierte la sustitución de direcciones en uno de varios riesgos tras verse comprometido un dispositivo.
En junio de 2026, el malware Crypto Clipper revelado por Microsoft demostró la capacidad de identificar y sustituir múltiples direcciones de criptomonedas. Según análisis relacionados, este tipo de malware puede seleccionar objetivos de sustitución según los formatos de dirección de distintas blockchains e intentar conservar algunos caracteres similares, haciendo que la dirección incorrecta parezca más próxima a la dirección que el usuario pretendía utilizar originalmente. Esto demuestra que la sustitución de direcciones no es simplemente un error al copiar y pegar. Puede ser el resultado de una interferencia continua del malware en el dispositivo.
¿Cómo pueden las páginas web maliciosas y las extensiones del navegador manipular las direcciones de destinatarios de las billeteras?
Además del portapapeles del sistema, las páginas web y los entornos de navegador son puntos de entrada importantes para los ataques de sustitución de direcciones. Cuando los usuarios visitan DApps, plataformas de intercambio u otros servicios de criptomonedas, suelen depender de las direcciones de destinatarios, los parámetros de transacción o los códigos QR mostrados en las páginas web. Si la propia página web se ha visto comprometida, o si el usuario visita un sitio de phishing que imita una plataforma legítima, el atacante puede mostrar en la página una dirección que controla e inducir al usuario a transferir activos.
Por ejemplo, una página de depósito falsa puede imitar la interfaz de una plataforma de intercambio legítima y mostrar una identidad visual, instrucciones de depósito y un código QR similares. Sin embargo, la dirección proporcionada puede pertenecer realmente al atacante. Aunque el usuario copie correctamente la dirección mostrada en la página, puede seguir enviando activos al atacante porque la información incorrecta ya estaba presente en la fuente desde la que copió. Esto difiere del secuestro del portapapeles: el secuestro del portapapeles modifica la dirección después de copiarla, mientras que una página web maliciosa puede proporcionar una dirección incorrecta desde el principio.
Otra posibilidad es que una extensión del navegador o un script de página hayan sido controlados de forma maliciosa. Algunas extensiones tienen permiso para leer y modificar el contenido de las páginas web. Si un usuario instala una extensión maliciosa, el atacante puede sustituir el texto de las direcciones, los códigos QR o la información de transacción en páginas específicas. En el caso de DApps conectadas a billeteras, el contenido mostrado en la página web también puede diferir de los parámetros de transacción realmente enviados a la billetera. En estos casos, los usuarios deben comprobar no solo el contenido de la página web, sino también la dirección de destino, el importe del activo y el destino de la autorización en la pantalla de confirmación de la billetera.
Sin embargo, no todas las anomalías de una página web son un ataque de sustitución de direcciones. Algunas DApps maliciosas pueden inducir a los usuarios a firmar aprobaciones de tokens, firmas Permit u otras operaciones de contratos que transfieren activos. Estos mecanismos difieren de la modificación directa de una dirección de destinatario. Por lo tanto, las comprobaciones de seguridad deben cubrir tanto la dirección de destino de las transferencias ordinarias como el contenido de las transacciones de contratos inteligentes. Los usuarios no deben depender únicamente de la detección de cambios de dirección para identificar todos los riesgos de Web3.
¿Cuál es la diferencia entre el envenenamiento de direcciones y el secuestro del portapapeles?
El envenenamiento de direcciones es otro tipo de ataque que se confunde fácilmente con la sustitución de direcciones. Por lo general, no requiere controlar el dispositivo del usuario ni modificar el portapapeles. En cambio, aprovecha los registros públicos de transacciones de blockchain y las direcciones similares para inducir a los usuarios a copiar activamente una dirección incorrecta durante una transferencia posterior. Un atacante puede supervisar el historial de transacciones de una billetera, generar una nueva dirección con caracteres similares a los de una dirección de destinatario utilizada con frecuencia e insertar esa dirección en el historial de transacciones del usuario objetivo mediante una transferencia pequeña u otra actividad en cadena.
Dado que las interfaces de las billeteras suelen abreviar las direcciones y mostrar solo algunos caracteres iniciales y finales, los usuarios que revisan su historial de transacciones pueden creer erróneamente que la dirección del atacante es una dirección de destinatario que utilizaron anteriormente. Si el usuario copia directamente la dirección del registro de transacciones y la usa para una transferencia posterior, los fondos pueden enviarse al atacante. Es posible que el portapapeles no se haya modificado de forma maliciosa en ningún momento. El problema es que el usuario seleccionó una fuente de dirección no fiable.
| Comparación |
Secuestro del portapapeles |
Manipulación maliciosa de páginas web |
Envenenamiento de direcciones |
| Punto de entrada principal del ataque |
Portapapeles del dispositivo |
Páginas web, scripts o extensiones del navegador |
Historial de transacciones en cadena |
| Método de ataque habitual |
Sustitución automática del contenido copiado |
Mostrar o enviar una dirección incorrecta |
Insertar una dirección similar en el historial de transacciones |
| ¿Requiere infección del dispositivo? |
Generalmente requiere malware |
No necesariamente |
Generalmente no |
| Etapa principal de riesgo |
Entre copiar y pegar |
Al obtener la dirección o confirmar la transacción |
Al seleccionar una dirección del historial de transacciones |
| Método principal de prevención |
Comprobar el contenido pegado y analizar el dispositivo en busca de malware |
Verificar el sitio web y los detalles de firma de la billetera |
No confiar directamente en las direcciones históricas |
En junio de 2026, MetaMask incorporó una función de detección de envenenamiento de direcciones. Al comparar la dirección de destino a la que el usuario se prepara para enviar activos con las direcciones del historial de transacciones, la función identifica algunas direcciones muy similares, pero no idénticas, y emite una advertencia antes de enviar la transacción. Este tipo de función puede ayudar a los usuarios a detectar formas específicas de envenenamiento de direcciones, pero no significa que todos los ataques mediante direcciones similares puedan detectarse automáticamente.
Desde la perspectiva de la prevención, los tres ataques utilizan métodos técnicos distintos, pero todos aprovechan la confianza de los usuarios en la información de las direcciones. El secuestro del portapapeles hace que el contenido copiado no sea fiable, las páginas web maliciosas hacen que la fuente de la dirección no sea fiable y el envenenamiento de direcciones hace que las direcciones de los historiales de transacciones no sean fiables. Por lo tanto, lo que los usuarios realmente deben verificar no es si una dirección parece familiar, sino si coincide exactamente con la dirección del destinatario confirmada mediante un canal de confianza.
¿Cómo puedes determinar si una dirección de billetera se ha sustituido de forma maliciosa?
Puedes comprobar los ataques de sustitución de direcciones en tres etapas: la fuente de la dirección, el resultado copiado y la confirmación de la transacción.
-
Confirma que la dirección del destinatario procede de una fuente de confianza. Por ejemplo, al transferir activos a tu propia billetera, obtén la dirección directamente desde la página de recepción de la cuenta de billetera correspondiente. Al depositar en una plataforma de intercambio, accede a la página de depósito mediante un punto de entrada de confianza y verifica el activo y la red seleccionados. Para direcciones de destinatarios de terceros, confirma la dirección con el destinatario mediante un canal independiente siempre que sea posible, en lugar de utilizar directamente una dirección de un historial de chat, un resultado de búsqueda o una página web desconocida.
-
Comprueba si el contenido pegado cambia después de copiar la dirección. Si una dirección copiada desde una billetera de confianza difiere del contenido pegado en un editor de texto estándar, puede haber un problema con el portapapeles. Sin embargo, esta prueba solo puede detectar algunos comportamientos de sustitución persistentes y no puede demostrar que el dispositivo sea completamente seguro. Algunos tipos de malware pueden activar la sustitución únicamente en sitios web, aplicaciones o campos de entrada específicos. Por lo tanto, que una dirección no cambie en un editor de texto estándar no descarta un ataque dirigido.
-
Vuelve a comprobar la dirección de destino real antes de enviar la transacción mediante una billetera o una plataforma de intercambio. Para transferencias de alto valor, confirma la dirección completa mediante un canal independiente de confianza, en lugar de comprobar solo los cuatro primeros y los cuatro últimos caracteres. Los ataques con direcciones similares explotan específicamente el hábito de comprobar únicamente el principio y el final de una dirección, por lo que los caracteres del medio son igualmente importantes. Si utilizas una billetera de hardware, confía en la información de transacción mostrada en la pantalla segura del dispositivo de hardware, no solo en la página web mostrada en tu ordenador o teléfono.
Si detectas que la dirección difiere antes y después de copiarla, que el código QR se resuelve en una dirección distinta del texto de la página o que aparece una dirección de destinatario desconocida en la pantalla de confirmación de la billetera, detén inmediatamente la transacción e investiga el entorno del dispositivo y de la página web. No sigas utilizando un dispositivo con indicios claros de compromiso para procesar transferencias de activos de gran valor.
¿Por qué comprobar solo el principio y el final de una dirección de billetera sigue sin ser suficientemente seguro?
Muchas billeteras y exploradores de blockchain abrevian las direcciones largas para facilitar la lectura y muestran solo varios caracteres al principio y al final. Como consecuencia, los usuarios pueden adquirir el hábito de asumir que una dirección de destinatario es correcta siempre que coincidan su principio y su final. Aunque este método puede identificar algunos errores de introducción ordinarios, no puede detectar de forma fiable ataques con direcciones similares creadas deliberadamente.
Los atacantes pueden generar direcciones de billetera con combinaciones de caracteres específicas para que se parezcan a una dirección real al principio o al final. En los ataques de envenenamiento de direcciones, esta similitud ayuda a que las direcciones maliciosas se mezclen en los historiales de transacciones. En los ataques de secuestro del portapapeles, los atacantes también pueden seleccionar una dirección de sustitución con algunos caracteres similares a los de la dirección real para reducir la probabilidad de que los usuarios detecten la anomalía.
Por lo tanto, la verificación de direcciones de billeteras debe utilizar métodos más estrictos en función del riesgo de la transacción. Para direcciones utilizadas con frecuencia y ya confirmadas mediante canales de confianza, utiliza las funciones compatibles con la billetera o la plataforma de intercambio, como una libreta de direcciones o una lista blanca, para reducir la necesidad de copiar repetidamente direcciones desde los historiales de transacciones. Para una dirección nueva o una transferencia de importe elevado, confirma la dirección completa mediante un canal independiente y verifica el tipo de cadena y cualquier información adicional necesaria, como un Memo o Tag.
Ten en cuenta que, aunque la dirección sea completamente correcta, seleccionar una red, un contrato de activo o una etiqueta adicional incorrectos puede impedir que los activos lleguen correctamente. Por tanto, la verificación de direcciones es solo una parte de la seguridad de las transferencias. También debe combinarse con comprobaciones de la red y de la información del activo.
¿Cómo puede la gestión de la seguridad del dispositivo reducir el riesgo de sustitución de direcciones?
Los ataques de sustitución de direcciones suelen estar estrechamente relacionados con la seguridad de los dispositivos finales, por lo que la prevención no debe limitarse a la página de transferencia. Utiliza canales de confianza para instalar billeteras, navegadores y software relacionado, y actualiza rápidamente el sistema operativo, el navegador y las herramientas de seguridad. Ten cuidado con los paquetes de instalación de fuentes desconocidas, el software pirateado, las extensiones del navegador y las denominadas herramientas de trading, ya que estos programas pueden obtener permisos para leer el portapapeles, modificar páginas web o acceder a archivos locales.
Los permisos de las extensiones del navegador requieren una atención especial. Algunas extensiones pueden leer y modificar las páginas web que visitan los usuarios. Aunque estos permisos pueden admitir funciones legítimas, una extensión maliciosa o una cadena de suministro de software comprometida también podrían afectar a las páginas de transacciones de las billeteras. Revisa periódicamente tu lista de extensiones, elimina los complementos que ya no utilizas o que proceden de fuentes desconocidas y evita instalar un gran número de extensiones innecesarias en un entorno de navegador utilizado para gestionar activos de alto valor.
Los usuarios que poseen cantidades significativas de activos digitales pueden considerar separar la navegación diaria, las pruebas de software y las actividades de firma de activos. Las billeteras de hardware pueden mantener las claves privadas en un dispositivo dedicado y proporcionar un paso adicional de verificación de transacciones a través de la pantalla del dispositivo, pero no pueden determinar automáticamente si una dirección de destinatario pertenece al destinatario real. Si confirmas una dirección incorrecta en el dispositivo de hardware, la transacción puede seguir ejecutándose con normalidad.
Por lo tanto, un enfoque más eficaz de gestión de la seguridad consiste en proteger al mismo tiempo el entorno del dispositivo, las fuentes de direcciones y el proceso final de firma. Solo cuando los usuarios pueden verificar de forma independiente los detalles reales de la transacción pueden reducir el impacto de las páginas web maliciosas y las infecciones de dispositivos en las transferencias de activos.
¿Qué debes hacer si descubres que se ha sustituido una dirección de billetera?
Si descubres que una dirección se ha sustituido antes de enviar la transacción, detén inmediatamente la operación actual. No sigas utilizando la dirección sospechosa ni intentes repetidamente enviar activos a través de la misma página. A continuación, obtén de nuevo la dirección correcta del destinatario desde un dispositivo de confianza o mediante un canal independiente y revisa el dispositivo original en busca de software inusual, extensiones del navegador u otra actividad sospechosa. Si sospechas que el dispositivo está controlado por malware, utiliza una herramienta de seguridad de confianza para analizarlo y considera pausar las operaciones sensibles con activos hasta que el dispositivo se haya limpiado o reinstalado.
Si ya has enviado activos a una dirección incorrecta, utiliza primero un explorador de blockchain para verificar el estado de la transacción, el hash de transacción, la dirección de destino y el importe transferido. Las transferencias en cadena que ya se han confirmado generalmente no pueden revertirse directamente. Conserva los registros de transacciones, las páginas web sospechosas, la información del software y las comunicaciones relevantes, y contacta rápidamente con el equipo de atención al cliente de la plataforma utilizada o con las autoridades locales. Si los fondos han llegado a una plataforma regulada, la institución correspondiente puede colaborar en una investigación de acuerdo con las leyes aplicables y sus normas internas, pero la recuperación de los activos no está garantizada.
Además, descubrir una sustitución de dirección puede indicar riesgos de seguridad más amplios en el dispositivo. Si el malware tiene capacidades de robo de información, también pueden verse afectados otras cuentas, sesiones de navegador o archivos locales. Por lo tanto, actualizar las credenciales de inicio de sesión de las cuentas importantes desde un dispositivo de confianza, comprobar inicios de sesión y registros de transacciones inusuales y evaluar si los activos de la billetera deben migrarse pueden formar parte de la respuesta posterior. Si sospechas que tu clave privada o frase de recuperación se ha expuesto, prioriza crear una nueva billetera en un dispositivo seguro y migra los activos después de confirmar la nueva dirección.
Es importante distinguir esto de simplemente recibir una transacción de envenenamiento de direcciones. Recibir una transacción de este tipo no significa que la clave privada de la billetera se haya expuesto. Los atacantes pueden enviar registros de transacciones a direcciones públicas, por lo que una pequeña transferencia desconocida no debe interpretarse inmediatamente como prueba de que la billetera se ha visto comprometida. Más importante aún, evita copiar la dirección sospechosa y comprueba si se han producido transferencias de activos no autorizadas.
¿Cómo puedes comprobar la seguridad de las transferencias en escenarios Web3 como Gate Wallet?
En escenarios de billeteras Web3 como Gate Wallet, los usuarios pueden recibir activos, transferir activos en cadena, intercambiar tokens e interactuar con DApps. Las comprobaciones de seguridad clave no son exactamente las mismas para cada operación. Las transferencias ordinarias de activos requieren principalmente confirmar la dirección de destino, el tipo de activo, la red y el importe. Las operaciones que implican contratos inteligentes también requieren atención al destino de la autorización, los parámetros de transacción y los detalles de firma. Independientemente de la billetera utilizada, la información de las direcciones debe proceder de un canal de confianza y verificarse antes de la confirmación final.
Por ejemplo, si tienes previsto retirar USDT desde una plataforma de intercambio a Gate Wallet, selecciona primero la red y el activo correctos en la billetera y obtén la dirección de destinatario correspondiente. Después, ve a la plataforma de intercambio e introduce la información de retiro. Tras pegar la dirección, comprueba que coincide exactamente con la dirección completa mostrada por la billetera y confirma que la red de retiro coincide con la red de recepción. Si el contenido pegado cambia o la dirección de destinatario mostrada en la página difiere de la información original, detén inmediatamente la operación e investiga la causa.
Al conectar Gate Wallet a una DApp, presta también atención a la diferencia entre el contenido mostrado en la página web y la solicitud de firma de la billetera. Algunas transacciones pueden implicar aprobaciones de tokens, llamadas a contratos o intercambios de activos. El contrato de destino, el importe de aprobación y los detalles de ejecución reales mostrados en la pantalla de confirmación de la billetera pueden ser más importantes que el texto del botón de la página web. Evalúa la transacción basándote en los detalles reales mostrados por la billetera. No continúes confirmando una autorización o una solicitud de firma inusual simplemente porque la página web indique que la operación se realizó correctamente o que está a punto de llegar una recompensa.
Las alertas de riesgo proporcionadas por billeteras o plataformas pueden servir como información complementaria, pero no pueden sustituir a la verificación independiente. Las libretas de direcciones, las alertas de seguridad, las simulaciones de transacciones y las funciones de detección de riesgos pueden variar entre productos. Consulta la página correspondiente para obtener más información. Para direcciones de destinatarios utilizadas con frecuencia, establece un proceso coherente de gestión de direcciones después de completar la verificación independiente para reducir el riesgo de copiar una dirección desde un historial de chat o de transacciones en cada ocasión.
Resumen
Los ataques de sustitución de direcciones de billeteras de criptomonedas aprovechan la gran dependencia de las direcciones de destinatarios durante las transferencias de activos digitales. Los atacantes pueden modificar directamente el contenido copiado mediante el secuestro del portapapeles o utilizar páginas web maliciosas, extensiones del navegador o envenenamiento de direcciones para hacer que los usuarios utilicen una dirección incorrecta sin darse cuenta. Estos ataques no requieren necesariamente comprometer la red blockchain ni robar claves privadas, pero pueden hacer que una transacción firmada normalmente envíe activos a una cuenta controlada por el atacante.
A medida que las billeteras de criptomonedas y las aplicaciones Web3 se expanden a más casos de uso, la verificación de direcciones se ha convertido en una parte importante de la seguridad de los activos digitales. Los usuarios deben proteger no solo sus frases de recuperación y claves privadas, sino también el entorno de sus dispositivos, las fuentes de las páginas web y los detalles de confirmación de las transacciones. En particular, deben evitar identificar al destinatario únicamente comprobando el principio y el final de una dirección.
Para las transferencias cotidianas, obtener la dirección desde un canal de confianza, verificar de forma independiente la información completa, comprobar la red y los parámetros de transacción y detenerse rápidamente al detectar una anomalía puede ayudar a reducir el riesgo de pérdidas por ataques de sustitución de direcciones. Una seguridad de transacción realmente fiable depende no solo de si la billetera puede proteger las claves privadas, sino también de si los usuarios pueden confirmar que la transacción que autorizan coincide con su intención original.
Preguntas frecuentes
¿Qué es un ataque de sustitución de direcciones de billeteras de criptomonedas?
Un ataque de sustitución de direcciones de billeteras de criptomonedas ocurre cuando un atacante utiliza malware, manipulación de páginas web, engaño mediante direcciones similares u otros métodos para hacer que un usuario utilice una dirección de destinatario incorrecta durante una transferencia y envíe los activos a una cuenta controlada por el atacante.
¿Puede el secuestro del portapapeles robar la clave privada de una billetera?
El secuestro del portapapeles se dirige principalmente al contenido copiado y pegado, y no implica necesariamente el robo de claves privadas. Sin embargo, algunos tipos de malware también pueden tener capacidades de robo de información. Por lo tanto, los usuarios deben realizar una comprobación integral de la seguridad del dispositivo tras detectar una anomalía en una dirección.
¿Cuál es la diferencia entre el envenenamiento de direcciones y el secuestro del portapapeles?
El envenenamiento de direcciones suele utilizar direcciones similares e historiales de transacciones falsificados para inducir a los usuarios a copiar una dirección incorrecta, mientras que el secuestro del portapapeles normalmente implica que un malware sustituye directamente el contenido que copia un usuario. Ambos pueden provocar que los activos se envíen a la cuenta equivocada, pero sus puntos de entrada son diferentes.
¿Puede una billetera de hardware prevenir los ataques de sustitución de direcciones?
Una billetera de hardware puede proporcionar una interfaz independiente de confirmación de transacciones y ayudar a los usuarios a detectar cierta manipulación de direcciones. Sin embargo, no puede verificar automáticamente la verdadera identidad del destinatario. Si confirmas una dirección incorrecta, los activos pueden seguir enviándose a la cuenta del atacante.
¿Se pueden recuperar las criptomonedas enviadas a una dirección incorrecta?
Las transferencias que ya se han confirmado en cadena generalmente no pueden revertirse directamente. Puedes conservar los registros de transacciones y contactar con la plataforma correspondiente o con las autoridades competentes, pero la posibilidad de recuperar los activos depende del flujo de fondos y de las circunstancias específicas de la investigación. La recuperación no está garantizada.
¿Cómo puedes evitar que una dirección de billetera copiada se sustituya de forma maliciosa?
Utiliza un dispositivo y software de confianza, obtén las direcciones de destinatarios desde fuentes fiables y verifica el contenido completo después de pegarlo. Para transferencias importantes, confirma la dirección mediante un canal independiente y evita copiar directamente direcciones desconocidas de los historiales de transacciones.