


分享您的看法
placeholder

合约开单,现货推荐
LIVE4,309
- 1
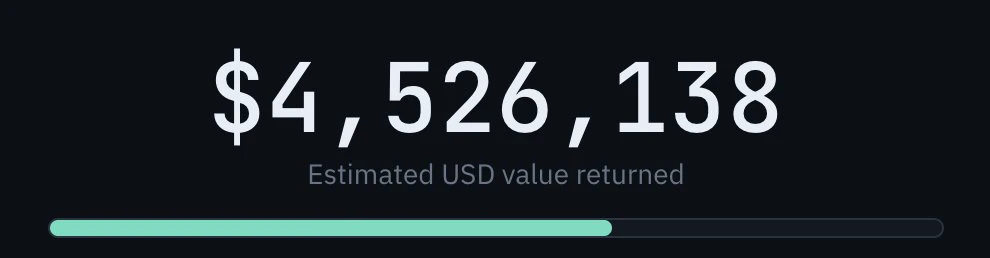
返还价值刚刚超过 450 万美元。
顺带一提,申领速度已经大幅放缓,我很快将把所有剩余资产转移到一个更永久的归宿:一个专门的智能合约,向申领者发放 ERC721 收据。
如果你看到资产开始转移,请不要惊慌——我会提前公布合约地址。
这会产生额外的 gas 费用,但意味着每位申领者的信息都会写入存储,因此只要 Ethereum 存在,资产就始终可以申领。
保持 safu。
顺带一提,申领速度已经大幅放缓,我很快将把所有剩余资产转移到一个更永久的归宿:一个专门的智能合约,向申领者发放 ERC721 收据。
如果你看到资产开始转移,请不要惊慌——我会提前公布合约地址。
这会产生额外的 gas 费用,但意味着每位申领者的信息都会写入存储,因此只要 Ethereum 存在,资产就始终可以申领。
保持 safu。
ETH-1.18%
- 1
早安
保持渴望,我的朋友们
保持渴望,我的朋友们
- 1
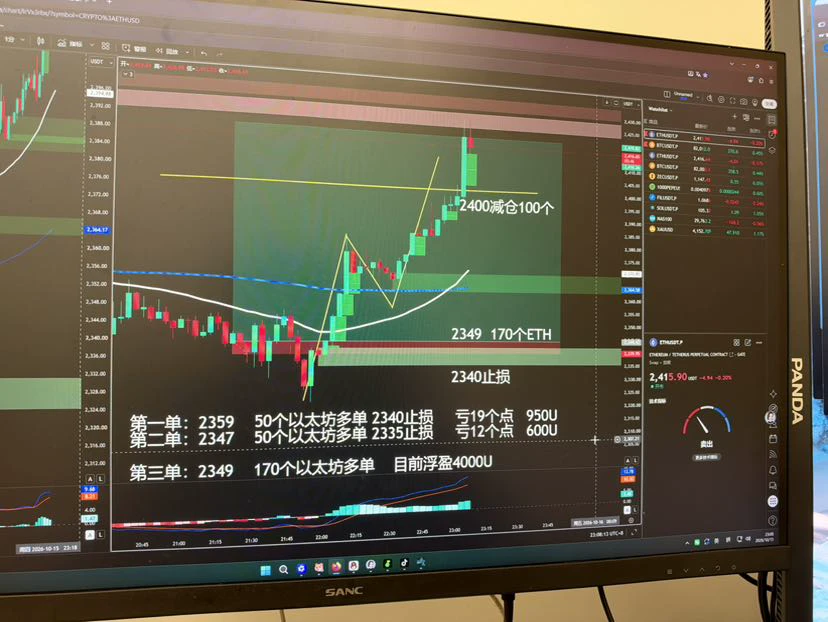
黑子说话????????大方向错了吗?????直播还要我回开仓价反手????
早上好!CPI 刚刚交卷,PPI 又带着另一场测试来了。👀
昨天的通胀数据超出预期。今晚 20:30,市场将面临新一轮挑战。
📌 今日推荐话题:下一道难关,PPI——市场能否保持稳定?
📊 PPI 是否会继续释放通胀压力信号?
₿ BTC、美股和黄金——谁的反应会更强烈?
👀 你会提前布局,还是等数据公布后再采取行动?
数据不断接踵而来,一关又一关——你更新交易计划了吗?
🎁 来 Gate Square 分享你的市场观点和交易想法。发帖即可获得红包奖励,大额红包随机掉落。优质内容还有机会被选中推荐。
👇 分享你的 PPI 预测:https://www.gate.com/post
昨天的通胀数据超出预期。今晚 20:30,市场将面临新一轮挑战。
📌 今日推荐话题:下一道难关,PPI——市场能否保持稳定?
📊 PPI 是否会继续释放通胀压力信号?
₿ BTC、美股和黄金——谁的反应会更强烈?
👀 你会提前布局,还是等数据公布后再采取行动?
数据不断接踵而来,一关又一关——你更新交易计划了吗?
🎁 来 Gate Square 分享你的市场观点和交易想法。发帖即可获得红包奖励,大额红包随机掉落。优质内容还有机会被选中推荐。
👇 分享你的 PPI 预测:https://www.gate.com/post
BTC-0.04%
- 1
滞胀幽灵——当PPI和零售销售讲出同一个故事
通胀高企不可怕,增长放缓也不可怕。可怕的是两者同时发生,而政策工具却捉襟见肘。
9月PPI数据公布的同一天,另一份数据也在悄然改写市场的宏观叙事。9月零售销售环比仅增长0.2%,不仅低于预期的0.4%,也较8月0.6%的增速显著放缓。PPI同比6.3%远超预期,零售销售却不及预期——这两份数据放在一起,指向的是一个令所有投资者都不寒而栗的词:滞胀。
什么是滞胀,为什么它让市场恐惧
滞胀的本质是“通胀高企+经济增长停滞”的组合。它的可怕之处在于,传统的政策工具在面对滞胀时几乎失效。降息可以刺激增长,但会加剧通胀;加息可以抑制通胀,但会进一步打压增长。美联储陷入了一个“怎么做都是错”的困境。
9月的数据正在描绘这样一幅图景。生产端的价格压力持续攀升,能源、关税、服务通胀三线并进,但消费端的需求却在走弱。零售销售增速从0.6%骤降至0.2%,显示出消费者正在感受到物价上涨带来的购买力侵蚀。
消费者信心的“裂缝”
消费是美国经济三分之二的支柱。当零售销售增速放缓时,这意味着消费者要么在减少支出,要么在转向更便宜的商品。无论哪种情况,对企业盈利都不是好消息。
更值得关注的是,密歇根大学消费者信心指数在9月已升至104,000点。这个被称作“散户情绪晴雨表”的指标在2024年与BTC零售交易量呈现0.73的正相关性。如果消费者信心继续走高但零售销售
AMD-4.29%
- 1
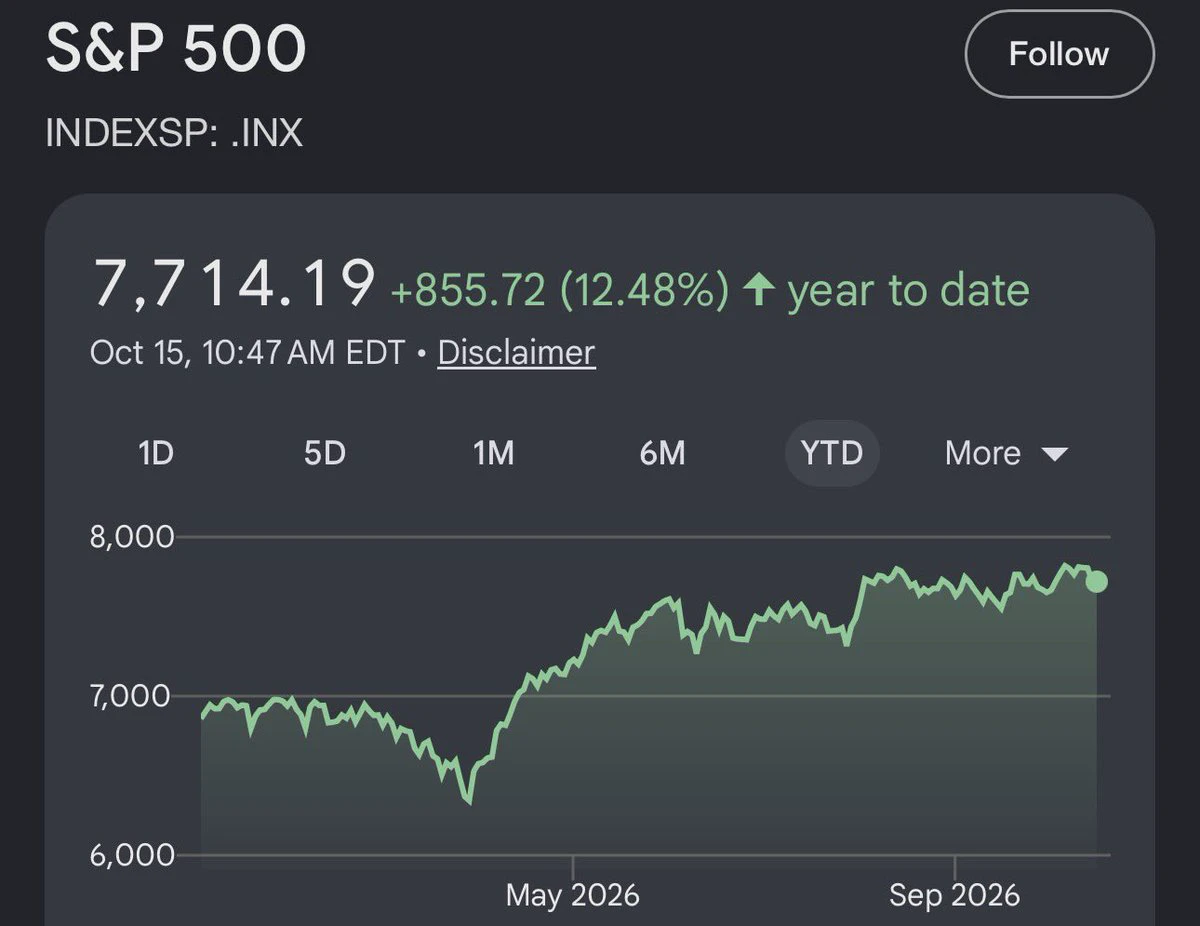
市场现在并没有崩盘。
标普500距离历史最高点不到 2%。
如果你正在惨亏,那是因为你在赌博……而不是投资。
$VOO
标普500距离历史最高点不到 2%。
如果你正在惨亏,那是因为你在赌博……而不是投资。
$VOO
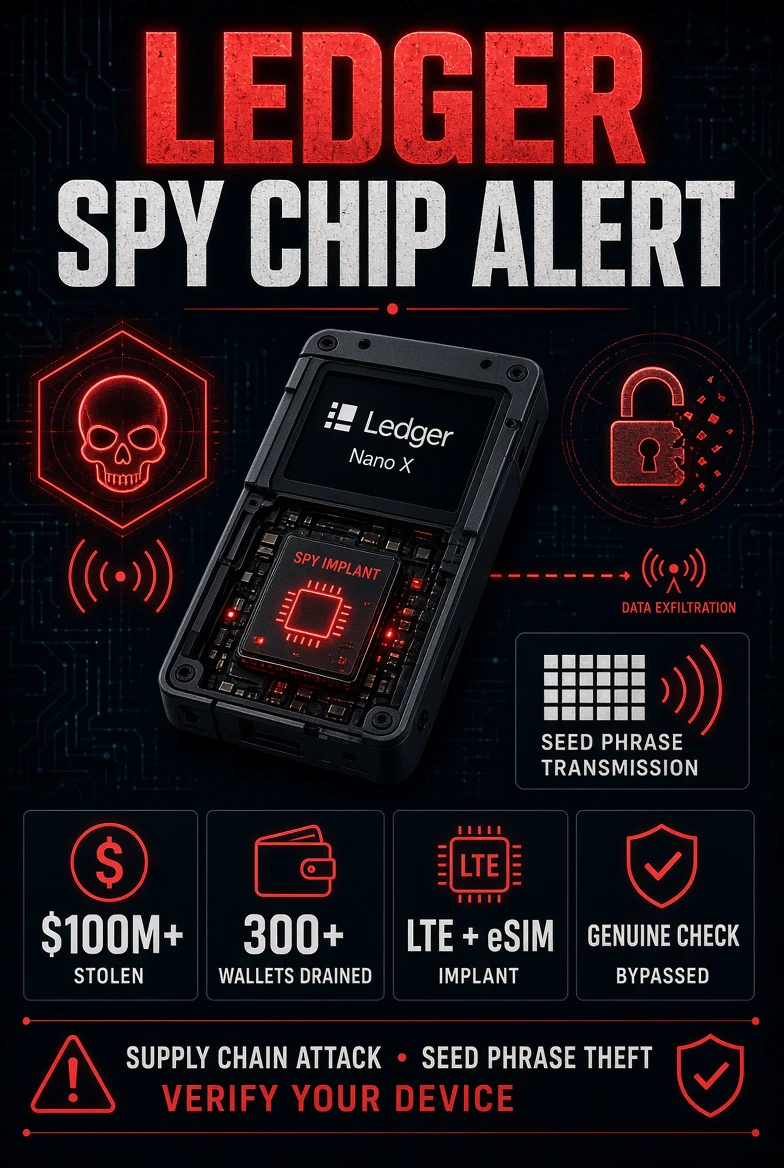
#LedgerDevicesImplantedWithSpyChips
🚨 你的硬件钱包可能看起来货真价实——但它真的安全吗?
Ledger 供应链安全事件 | 2026 年 10 月 15 日
硬件钱包旨在保护控制你加密货币的私钥。但如果设备在到达客户手中之前就遭到物理改装,会发生什么?
最近的 Ledger 安全事件向整个加密行业提出了一个严肃问题:我们能否仅仅因为硬件钱包通过了真伪检查,就信任它?
我的观点很明确:自托管仍然至关重要,但安全性在钱包连接或充值之前就已经开始。CryptoBilis 事件表明,物理设备的完整性以及恢复短语的保护,与软件同样重要。
1. 究竟发生了什么?
Ledger 确认,至少有一个受影响的硬件签名设备包含未经授权的物理植入物,该设备与通过 CryptoBilis(一家东南亚转售商)销售的设备有关的调查相关。
据 Ledger 安全团队称,该植入物能够读取设置过程中设备屏幕上显示的信息。当 24 个单词的恢复短语出现时,恶意组件可以将其解码,并通过使用 eSIM 的 LTE 移动连接传输出去。
这尤其令人担忧,因为据报道,该植入物没有修改原始安全元件或 Ledger 操作系统。
这一点很重要。设备可能保留其原始安全芯片和软件,同时额外的恶意组件却造成独立的安全风险。
Ledger 尚未确认受影响客户的总数,也未确认最终被盗加密货币的价值。这些
- 1

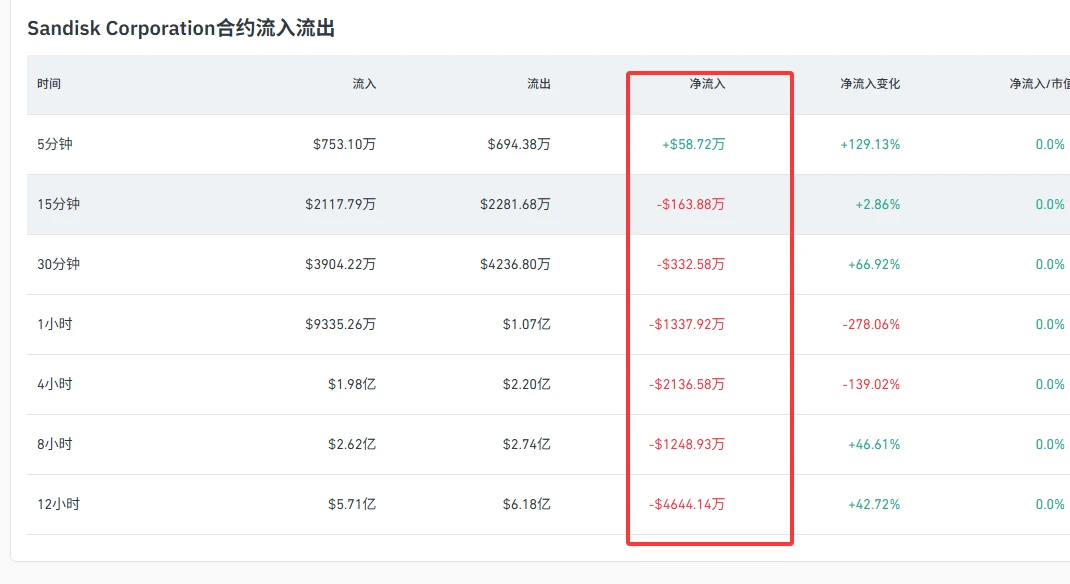
$SNDK 继续看空,很可能到12开头,谨慎做多🔥🔥
闪迪的问题不只是技术面破位,更在于存储行业强周期属性。NAND价格、库存和资本开支只要没见底,股价很难真正企稳
我觉得现在大环境不支持存储存在反攻,能够把1300防守住就不错了,目前受到加息预期的增长,以及市场对AI的担忧,我觉得这次跟7月份完全不同,存储像是已经走完了最后一舞,现在给我的感觉就是非常弱
现在盘前就开始跌,说明恐慌情绪非常严重,我觉得1275大概率都难以接住#韩林博士受邀牛津大学辩论社演讲
闪迪的问题不只是技术面破位,更在于存储行业强周期属性。NAND价格、库存和资本开支只要没见底,股价很难真正企稳
我觉得现在大环境不支持存储存在反攻,能够把1300防守住就不错了,目前受到加息预期的增长,以及市场对AI的担忧,我觉得这次跟7月份完全不同,存储像是已经走完了最后一舞,现在给我的感觉就是非常弱
现在盘前就开始跌,说明恐慌情绪非常严重,我觉得1275大概率都难以接住#韩林博士受邀牛津大学辩论社演讲
SNDK-5.40%
- 1
- 1
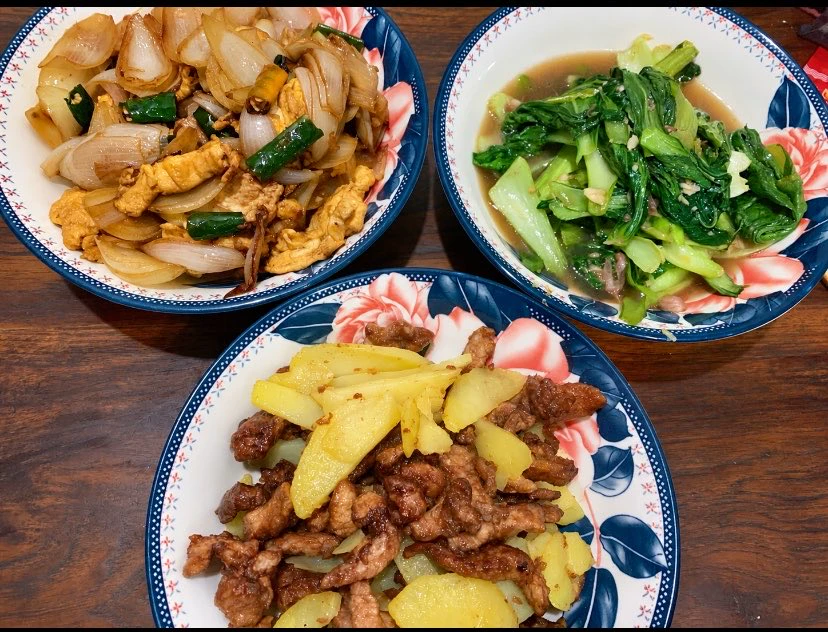
晚餐比中餐好
两荤一素
大家也要记得好好吃饭哦!
两荤一素
大家也要记得好好吃饭哦!
- 1
如果你真的能拥有这家赌场呢?
金融之家总是赢家
金融之家总是赢家
- 1
$SPCXB 这会儿最有意思的,不是猜涨跌,而是看谁先被迫改口。
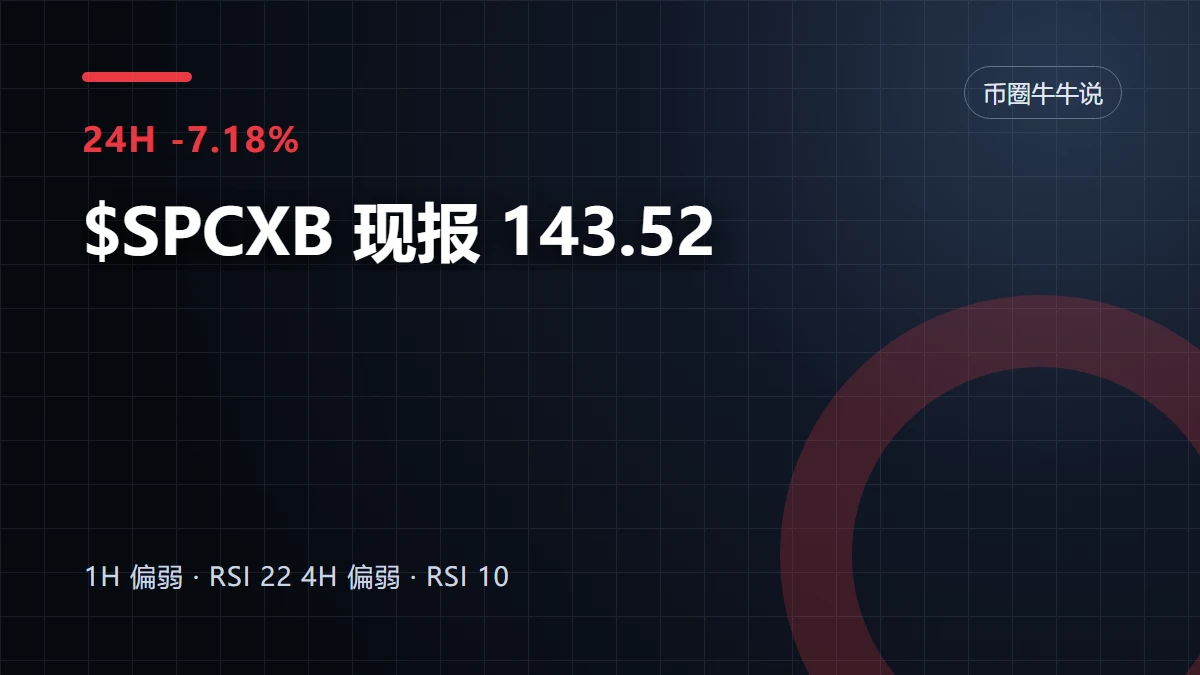
多方的考卷在154.96,空方的考卷在142.92。$SPCXB现价143.52,24小时-7.18%。1小时支撑142.92,压力154.96,当前量能是近20根均量的2.35倍。
我先记录$SPCXB已经超卖,可离确认见底还差止跌,因为我只把超卖当作反弹理由,不把它当作底部证明;先不创新低,才有资格谈拐点。
1小时偏弱、RSI 22;4小时偏弱、RSI 10。价格跌得难看会让人觉得便宜,但便宜是感受,止跌才是盘面证据。等条件发生,再谈输赢。
你会先看超卖后的反弹,还是等价格真正止跌再承认见底?
市场波动大,以上仅为行情观察,不构成投资建议。这里是币圈牛牛说。
多方的考卷在154.96,空方的考卷在142.92。$SPCXB现价143.52,24小时-7.18%。1小时支撑142.92,压力154.96,当前量能是近20根均量的2.35倍。
我先记录$SPCXB已经超卖,可离确认见底还差止跌,因为我只把超卖当作反弹理由,不把它当作底部证明;先不创新低,才有资格谈拐点。
1小时偏弱、RSI 22;4小时偏弱、RSI 10。价格跌得难看会让人觉得便宜,但便宜是感受,止跌才是盘面证据。等条件发生,再谈输赢。
你会先看超卖后的反弹,还是等价格真正止跌再承认见底?
市场波动大,以上仅为行情观察,不构成投资建议。这里是币圈牛牛说。
- 1
#USSeptemberPPIReleased
#ShareWeekly #USCPISoon
🚨 美国 9 月 PPI:通胀会推动比特币走低,还是触发市场复苏?
我的原创市场观点 | 2026 年 10 月 15 日
通胀再次成为焦点!在高于预期的美国 CPI 数据之后,9 月 PPI 将成为对比特币、股票、黄金、美元以及美联储利率预期的下一项重大考验。
我的观点较为谨慎:市场需要确认信号,买方才能有信心接管市场。火热的 PPI 报告可能增加卖压,但较为温和的结果可能触发缓解性反弹。关键在于数据公布后价格如何反应。
1. 问题:9 月 PPI 会高于还是低于预期?
我的回答:上行意外是值得关注的风险,但在官方发布前,我不会预设结果。
市场正在关注以下大致的发布前预估:
• 总体 PPI:预计环比上涨 +0.5% 至 +0.6%。
• 核心 PPI:预计环比上涨 +0.2% 至 +0.3%。
• 前值总体 PPI:环比上涨 +0.4%。
• 9 月 CPI:同比上涨 +3.7%。
• 9 月核心 CPI:同比上涨 +2.6%。
这些 PPI 数据是预测区间,而不是已确认的实际结果。
如果 PPI 超出预期,投资者可能会担心通胀比预期更具持续性。
这可能降低市场对美联储近期降息的希望。
如果 PPI 低于预期,市场可能会看到生产者价格压力缓解的迹象,从而可能支持风
- 1
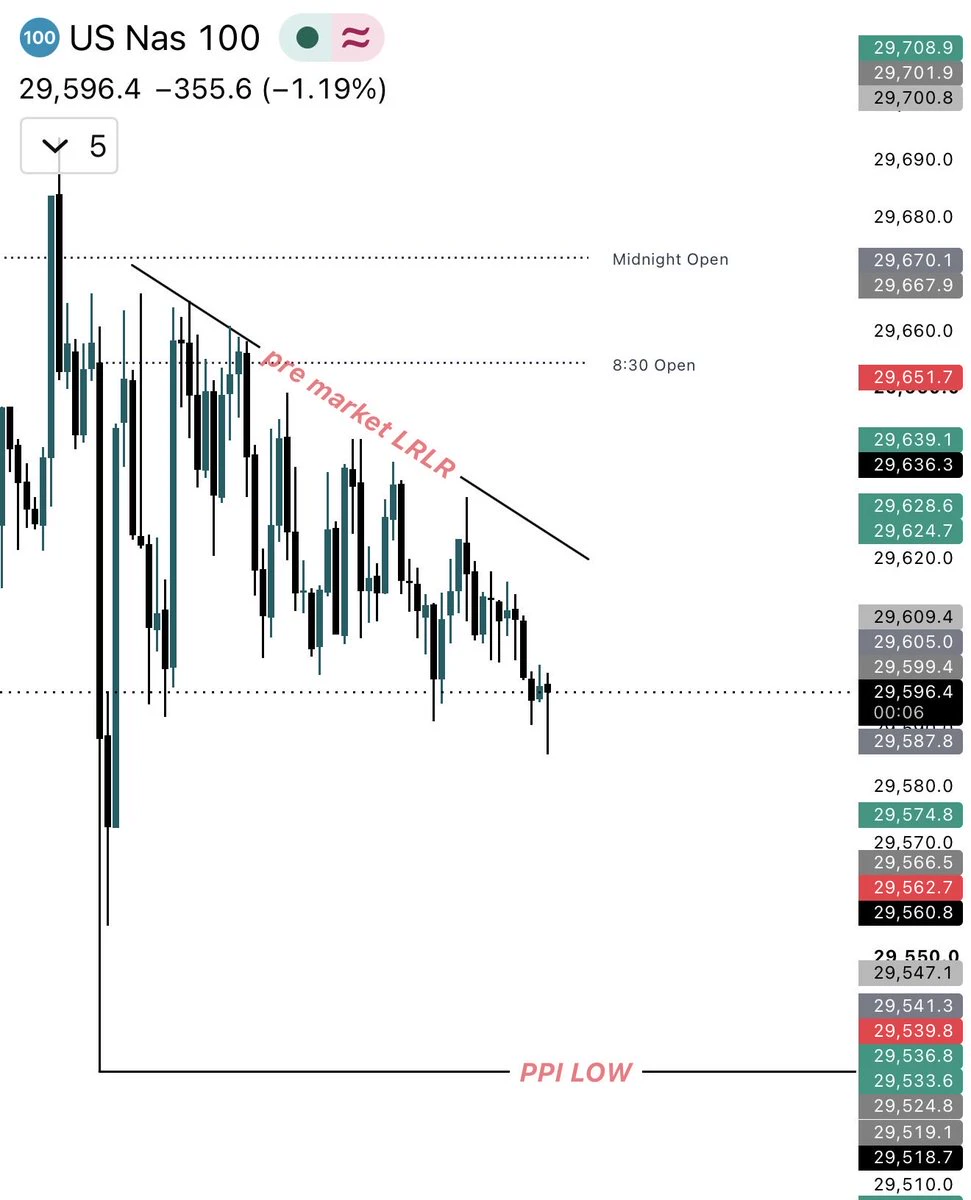
盘前 LRLR 🙈🙈🙈
- 1
PPI怎么做今夜能否逆转趋势速度进来订阅专场
LIVE3,332
加载更多
加入 4000 万人汇聚的头部社区
⚡️ 与 4000 万 人一起参与加密货币热潮讨论
💬 与喜爱的头部博主互动
👍 查看感兴趣的内容

热门话题
美国9月PPI大超预期
91.35k 浏览量1.84k 人讨论中
美国9月PPI年率录得6.3%,明显高于5.3%的市场预期,生产端通胀压力再度升温。与此同时,当周初请失业金人数19.9万,基本符合预期。通胀重新抬头,会不会进一步压缩降息空间?$BTC、美股和黄金接下来怎么走?
韩林博士受邀牛津大学辩论社演讲
135.63k 浏览量1.86k 人讨论中
日韩股集体大跌
47.27k 浏览量1.75k 人讨论中