Uma marca temporal numa Blockchain é um dado incluído em cada bloco que regista o momento da sua criação, geralmente sob a forma de tempo Unix. Permite que os nodos estabeleçam a ordem das transações, contribui para o consenso e facilita a deteção de alterações posteriores ao livro-razão.
Um carimbo de data/hora numa Blockchain é um dado incluído em cada bloco que regista o momento da sua criação, normalmente em tempo Unix. Ajuda os nodos a estabelecer a ordem das transações, suporta o consenso e facilita a deteção de alterações posteriores ao livro-razão.
Ao contrário de um relógio único e fidedigno, as cadeias públicas, como a Bitcoin e a Ethereum, permitem que mineradores ou validadores proponham tempos de bloco dentro de regras rigorosas de validade. Este modelo preserva a descentralização e, ao mesmo tempo, proporciona às aplicações uma noção prática de “quando”, desde a prevenção do gasto duplo até ao controlo de contratos inteligentes baseados no tempo.
Principais conclusões
Um carimbo de data/hora da Blockchain é um dado temporal no cabeçalho do bloco (frequentemente em segundos Unix), utilizado para ordenar eventos e suportar o consenso — não é uma leitura perfeita do relógio.
A Bitcoin compara os carimbos de data/hora com o Median Past Time e com o tempo ajustado pela rede; a Ethereum disponibiliza block.timestamp aos contratos, segundo regras semelhantes de “aproximação suficiente”.
O carimbo de data/hora fidedigno utiliza hashes e uma Autoridade de carimbos de data/hora; protocolos como o OpenTimestamps podem ancorar um hash na Bitcoin para fornecer uma prova descentralizada de existência.
Os ataques Time Warp tentam manipular a dificuldade através de carimbos de data/hora falsos; as grandes redes PoW dificultam este processo, mas as cadeias mais pequenas ou com ajustes frequentes podem estar mais expostas.
O que é um carimbo de data/hora numa Blockchain?
Um carimbo de data/hora da Blockchain é um registo que associa um bloco — ou as transações nele contidas — a um momento aproximado. Em conjunto com a criptografia e o consenso, ajuda a manter consistente um livro-razão partilhado: os blocos posteriores baseiam-se nos anteriores e reescrever o histórico torna-se dispendioso.
Na prática, o carimbo de data/hora encontra-se normalmente no cabeçalho do bloco, em tempo Unix (segundos desde 1970-01-01 UTC). Não se destina a ter precisão ao milissegundo em cada nodo. As redes exigem apenas que o valor se mantenha dentro de limites acordados, permitindo à cadeia continuar a produzir blocos em todo o mundo sem um responsável central pelo tempo e, simultaneamente, verificar quando os dados ou um registo existiam.
História e conceito
Os carimbos de data/hora físicos começaram por ser selos de escritório e carimbos postais que indicavam quando um documento era recebido. Mais tarde, os sistemas digitais passaram a associar tempos de modificação aos ficheiros e tempos de captura às fotografias.
O carimbo de data/hora criptográfico deu um passo decisivo em 1991, quando Stuart Haber e W. Scott Stornetta descreveram métodos para aplicar carimbos de data/hora a documentos, permitindo detetar alterações posteriores. Essa investigação influenciou a conceção da Bitcoin em 2008: um livro-razão descentralizado que utiliza carimbos de data/hora dos blocos para ordenar transações e proteger o histórico sem uma autoridade única.
Como funcionam os carimbos de data/hora da Blockchain
Os carimbos de data/hora da Blockchain combinam hashing, assinaturas ou consenso e verificabilidade pública, permitindo às partes demonstrar que os dados existiam num determinado momento — ou, pelo menos, não depois do bloco que os confirmou.
Carimbo de data/hora fidedigno
O carimbo de data/hora fidedigno regista de forma segura quando um documento foi criado ou modificado. Depois de emitido, nem o proprietário nem terceiros devem conseguir alterar a hora carimbada sem que tal seja detetado, desde que a entidade responsável pelo carimbo se mantenha honesta. O objetivo é garantir a integridade dos dados e provar a sua existência num determinado momento.
Criar um carimbo de data/hora
Um fluxo típico de TSA funciona da seguinte forma: calcula-se um hash criptográfico dos dados como impressão digital única, envia-se apenas esse hash para uma Autoridade de carimbos de data/hora, a TSA associa um valor temporal ao hash e assina o resultado e, em seguida, devolve o carimbo de data/hora assinado. A TSA nunca precisa do ficheiro original, protegendo assim a confidencialidade.
Verificar o carimbo de data/hora
Para verificar o carimbo, recalcula-se o hash dos dados originais, combina-se com a hora carimbada conforme exigido pelo protocolo e verifica-se a assinatura da TSA com a respetiva chave pública. Hashes correspondentes e uma assinatura válida confirmam que o carimbo não foi alterado; depois da emissão, a verificação pode basear-se no ficheiro, na resposta do carimbo de data/hora e na chave pública.
Carimbo de data/hora descentralizado com Blockchain
Na Bitcoin e noutras cadeias públicas, qualquer pessoa pode calcular o hash dos dados e incluí-lo numa transação. O OpenTimestamps é uma abordagem amplamente utilizada orientada para a Bitcoin: os servidores de calendário agrupam os hashes de vários documentos numa árvore de Merkle e ancoram depois a raiz de Merkle on-chain, fazendo com que o hash da raiz confirme os dados subjacentes. Após a confirmação, o carimbo de data/hora e a profundidade do bloco envolvente constituem prova de que o hash já existia nessa altura. Nas cadeias de proof-of-work, reescrever essa prova implica superar o poder de hash honesto; nas redes proof-of-stake, implica ultrapassar os pressupostos de finalidade ponderada pelo staking. Em ambos os casos, o compromisso é público e pode ser verificado de forma independente, embora a ancoragem possa exigir taxas de transação.
Carimbos de data/hora na Bitcoin e na Ethereum
As principais cadeias implementam ideias semelhantes, mas com diferentes detalhes de consenso e necessidades das aplicações. Referências dos protocolos, como a documentação para programadores da Bitcoin e a Ethereum.org, descrevem como cada rede trata o tempo dos blocos na prática.
Bitcoin
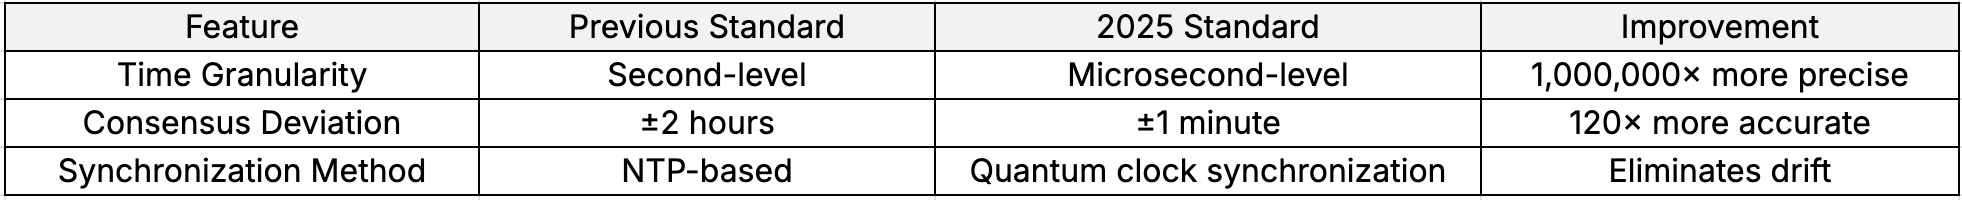
Na Bitcoin, cada cabeçalho de bloco contém um carimbo de data/hora Unix definido pelo minerador. As regras de validade exigem normalmente que a hora seja posterior à mediana dos 11 blocos anteriores (Median Past Time) e não esteja mais de aproximadamente duas horas adiantada em relação ao tempo ajustado pela rede. Os nodos trocam desvios UTC para formar essa visão da rede e limitam o desvio do tempo da rede em relação à hora local.
Os carimbos de data/hora permitem intencionalmente alguma margem — frequentemente de uma ou duas horas — para que os mineradores de todo o mundo se mantenham sincronizados sem um relógio partilhado perfeito. A Bitcoin armazena o valor de uma forma que evita, durante um longo período, o clássico overflow de 32 bits com sinal associado ao ano 2038. O ajustamento da dificuldade também depende dos intervalos observados entre blocos, razão pela qual carimbos de data/hora suficientemente honestos são importantes para manter o ritmo de emissão a longo prazo.
Ethereum
Os blocos da Ethereum também contêm um carimbo de data/hora ao estilo Unix. Desde The Merge, a produção de blocos é realizada por validadores proof-of-stake e não por mineradores PoW, mas block.timestamp continua disponível para contratos inteligentes utilizados em vesting, leilões e outros mecanismos temporais.
Os validadores podem ajustar ligeiramente os carimbos de data/hora dentro dos limites do protocolo; os contratos devem tratar o valor como aproximado, e não como um oráculo de alta precisão. Os carimbos de data/hora demasiado avançados são limitados, pois poderiam distorcer os pressupostos de ordenação ou criar vantagens injustas. Para estimar a latência, o tempo do relógio menos block.timestamp é apenas um indicador aproximado, devido ao atraso da rede e ao desvio permitido.
Ataque Time Warp
Um ataque Time Warp tenta fornecer carimbos de data/hora de blocos enganadores para que um algoritmo de dificuldade subestime a velocidade a que os blocos estão a ser encontrados. Se a dificuldade diminuir demasiado, um atacante com poder de hash suficiente pode minerar mais rapidamente e aumentar a emissão relativamente ao calendário previsto.
Na Bitcoin, a dificuldade é ajustada ao longo de épocas extensas e a maioria honesta do poder de hash torna a manipulação prolongada impraticável. As cadeias que reajustam a dificuldade com muita frequência — ou que combinam vários algoritmos com margens de segurança mais reduzidas — podem apresentar uma superfície de ataque maior. As correções de protocolo propostas envolvem frequentemente compromissos relacionados com o risco de fork, pelo que as comunidades ponderam a gravidade face ao custo da atualização.
Casos de utilização no mundo real
Os carimbos de data/hora da Blockchain suportam autenticidade, auditabilidade e ordenação de eventos sempre que partes independentes precisam de uma linha temporal partilhada.
Documentos digitais e propriedade intelectual
Calcular o hash de um manuscrito, ficheiro de design ou rascunho de investigação e ancorar esse hash on-chain pode apoiar alegações posteriores sobre o momento em que uma versão existia. Em litígios de propriedade intelectual, uma janela de criação verificável pode complementar — mas não substituir — o registo formal e a legislação local.
Transações financeiras e auditorias
As corretoras, os bancos e os livros-razão on-chain aplicam carimbos de data/hora às transferências, permitindo aos auditores reconstruir sequências, reconciliar contas e investigar anomalias. As plataformas de alta frequência continuam a depender de relógios especializados off-chain; o tempo dos blocos fornece uma ordenação aproximada e contexto de liquidação, e não a precisão necessária para a correspondência de ordens numa corretora.
Cadeia de abastecimento e logística
O registo das transferências de responsabilidade — fabrico, expedição, alfândega e entrega — cria um percurso rastreável para efeitos de proveniência e conformidade. No caso de bens perecíveis, os eventos de armazenamento ou manuseamento limitados no tempo podem alimentar verificações de qualidade quando combinados com sensores e oráculos.
Seguros e provas jurídicas
Os eventos relacionados com reivindicações, os registos autenticados e os registos da cadeia de custódia beneficiam de uma marcação temporal evidente em caso de adulteração. Os tribunais e os reguladores atribuem pesos diferentes aos carimbos de data/hora da Blockchain consoante a jurisdição, pelo que a utilização jurídica continua a depender das regras locais e da documentação de suporte.
Resumo
Um carimbo de data/hora da Blockchain é uma marca temporal aproximada, verificada pelo consenso, que ajuda a ordenar blocos, impedir o gasto duplo e provar que um hash existia até determinada altura. As TSA fidedignas e os compromissos on-chain, como o OpenTimestamps, resolvem problemas relacionados através de diferentes modelos de confiança; a Bitcoin e a Ethereum codificam janelas práticas de validade, e não relógios perfeitos. Compreender essas limitações — e riscos como os ataques Time Warp — permite manter o design dos protocolos e a lógica das aplicações devidamente fundamentados.
Perguntas Frequentes
O que é um carimbo de data/hora na Blockchain?
É normalmente um campo de tempo Unix no cabeçalho do bloco que regista quando o produtor do bloco afirma que este foi criado. Os nodos aceitam-no apenas se estiver dentro das regras do protocolo relativamente aos blocos recentes e ao tempo da rede.
Porque é que os carimbos de data/hora da Blockchain não são exatos ao segundo?
As redes descentralizadas não têm um relógio único e oficial. Permitir um desvio limitado permite que mineradores ou validadores geograficamente distribuídos continuem a produzir blocos, rejeitando simultaneamente horas claramente absurdas.
Como valida a Bitcoin o carimbo de data/hora de um bloco?
Entre outras verificações, a Bitcoin exige geralmente que o carimbo de data/hora seja posterior à mediana dos 11 blocos anteriores e se mantenha a aproximadamente duas horas do tempo ajustado pela rede, obtido a partir dos pares.
Podem os contratos inteligentes da Ethereum basear-se em block.timestamp?
Podem utilizá-lo para lógica temporal aproximada, mas os programadores devem assumir que os validadores podem influenciá-lo dentro dos limites permitidos. Os prazos críticos exigem frequentemente salvaguardas adicionais para além do tempo de um único bloco.
O que é um ataque Time Warp?
É uma tentativa de manipular os carimbos de data/hora para que a dificuldade seja ajustada injustamente em baixa. As grandes redes PoW com reajustes lentos tornam o êxito improvável sem um poder de hash avassalador; as cadeias mais pequenas ou com reajustes rápidos podem ser mais sensíveis.
Autor: Matheus
Tradutor(a): Cedar
Revisor(es): Matheus、KOWEI、Ashley He、Jayne
Exclusão de responsabilidade
* As informações não se destinam a ser e não constituem aconselhamento financeiro ou qualquer outra recomendação de qualquer tipo oferecido ou endossado pela Gate.
* Este artigo não pode ser reproduzido, transmitido ou copiado sem fazer referência à Gate. A violação é uma violação da Lei de Direitos de Autor e pode estar sujeita a ações legais.
ONDO é o token central de governança e captação de valor do ecossistema Ondo Finance. Tem como objetivo principal potenciar mecanismos de incentivos em token para integrar, de forma fluida, os ativos financeiros tradicionais (RWA) no ecossistema DeFi, impulsionando o crescimento em larga escala da gestão de ativos on-chain e dos produtos de retorno.
A principal distinção entre o Morpho e o Aave está no mecanismo de empréstimos. O Aave opera com um modelo de pool de liquidez, enquanto o Morpho baseia-se neste sistema ao implementar uma correspondência peer-to-peer (P2P), o que permite um alinhamento superior das taxas de juros dentro do mesmo mercado. O Aave funciona como protocolo nativo de empréstimos, fornecendo liquidez de base e taxas de juros estáveis. Em contrapartida, o Morpho atua como uma camada de otimização, aumentando a eficiência do capital ao estreitar o spread entre as taxas de depósito e de empréstimo. Em suma, a diferença fundamental é que o Aave oferece infraestrutura central, enquanto o Morpho é uma ferramenta de otimização da eficiência.
O MORPHO é o token nativo do protocolo Morpho, criado essencialmente para a governança e incentivos do ecossistema. Ao organizar a distribuição do token e os mecanismos de incentivo, o Morpho assegura o alinhamento entre a atividade dos utilizadores, o crescimento do protocolo e a autoridade de governança, promovendo um modelo de valor sustentável no ecossistema descentralizado de empréstimos.
Zcash e Monero são criptomoedas orientadas para a privacidade on-chain, adotando abordagens técnicas essencialmente diferentes. Zcash utiliza provas de conhecimento zero zk-SNARKs para viabilizar transações "verificáveis mas invisíveis", ao passo que Monero recorre a assinaturas de anel e mecanismos de ofuscação para garantir um modelo de transação "anónimo por defeito". Estas distinções conferem características exclusivas a cada uma, impactando os respetivos métodos de implementação de privacidade, rastreabilidade, arquitetura de desempenho e capacidade de adaptação às exigências de conformidade regulatória.
Tanto o 0x Protocol como o Uniswap foram desenvolvidos para negociação descentralizada de ativos, mas cada um recorre a mecanismos de negociação distintos. O 0x Protocol assenta numa arquitetura de livro de ordens off-chain com liquidação on-chain, agregando liquidez de múltiplas fontes para disponibilizar infraestrutura de negociação a carteiras e DEX. O Uniswap, por outro lado, utiliza o modelo de Formador Automático de Mercado (AMM), permitindo trocas de ativos on-chain através de pools de liquidez. A diferença fundamental entre ambos está na organização da liquidez. O 0x Protocol centra-se na agregação de ordens e no encaminhamento eficiente de negociações, sendo ideal para garantir suporte de liquidez essencial a aplicações. O Uniswap, por sua vez, recorre a pools de liquidez para proporcionar serviços de troca direta aos utilizadores, afirmando-se como uma plataforma robusta para execução de negociações on-chain.
O 0x Protocol cria uma infraestrutura de negociação descentralizada ao integrar componentes essenciais como Relayer, Mesh Network, 0x API e Exchange Proxy. O Relayer gere a transmissão de ordens off-chain, a Mesh Network permite a partilha dessas ordens, a 0x API fornece uma interface unificada de oferta de liquidez e a Exchange Proxy assegura a execução de negociações on-chain e o encaminhamento de liquidez. Estes elementos, em conjunto, formam uma arquitetura que conjuga a propagação de ordens off-chain com a liquidação de negociações on-chain, permitindo que Carteiras, DEX e aplicações DeFi acedam a liquidez proveniente de múltiplas fontes através de uma única interface unificada.