A DeFi é habitualmente descrita como um sistema financeiro assente em contratos inteligentes e redes de blockchain. Em comparação com os serviços financeiros tradicionais, as transações on-chain são verificáveis publicamente, os ativos são combináveis e a execução pode ser automatizada por programas. No entanto, estas características não significam que os riscos existam apenas nos contratos inteligentes. As contas de utilizador, as chaves de API, os sistemas de negociação automatizada, as permissões de assinatura de carteiras e os fluxos de fundos entre protocolos podem todos tornar-se pontos de entrada para riscos de segurança.
Quando os participantes do mercado utilizam várias plataformas de negociação, protocolos on-chain e ferramentas automatizadas, os seus fundos e permissões encontram-se frequentemente distribuídos por diferentes sistemas. Uma chave de conta comprometida pode levar a transações ou transferências de ativos anómalas. Os movimentos de fundos resultantes podem levar as instituições a reavaliar as suas posições, reduzir a sua exposição ao risco ou retirar liquidez. Estes efeitos podem estender-se além da conta onde ocorreu o incidente de segurança inicial.
O incidente da chave de API da Lighter, em novembro de 2026, e a reação subsequente do mercado constituem um caso de estudo para observar este tipo de transmissão de risco. O incidente envolveu a fuga da chave de API de uma conta de negociação, seguida de transferências de fundos on-chain e ajustamentos de posições institucionais. Ao analisar este caso, é importante distinguir entre o incidente de segurança inicial, os fluxos de fundos on-chain verificáveis, as ações de gestão de risco adotadas pelos participantes do mercado e os efeitos indiretos que estas ações podem ter noutros mercados.
Principais conclusões
-
Os riscos da DeFi não provêm apenas dos contratos inteligentes. As chaves de conta, as permissões de API e os sistemas automatizados também podem tornar-se vetores de ataque.
-
Os riscos de conta e os riscos de protocolo devem ser distinguidos. O funcionamento normal de um protocolo não significa que as chaves de conta não possam ser utilizadas indevidamente.
-
Os fluxos de fundos on-chain podem fornecer pistas para investigação, mas as transferências on-chain, por si só, não podem estabelecer plenamente a identidade ou a intenção da pessoa que controla os endereços.
-
Os ajustamentos de posições institucionais podem amplificar os efeitos no mercado. Encerramentos de posições em grande escala, transferências de margem e pedidos de resgate podem alterar a distribuição de fundos, mas não indicam necessariamente uma falha sistémica do mercado.
-
A gestão de riscos exige uma abordagem entre camadas. As contas, as carteiras, os sistemas de negociação, os contratos inteligentes e a gestão de liquidez devem constituir uma linha de defesa contínua.
Porque não podem os riscos de segurança da DeFi ser avaliados apenas com base em contratos inteligentes?
Os contratos inteligentes são centrais para a forma como os protocolos DeFi executam as suas regras, mas continuam a existir várias camadas de interação entre os utilizadores e os protocolos. Os utilizadores podem assinar transações através de carteiras, ligar programas automatizados através de API, aceder a protocolos através de interfaces de terceiros ou depositar ativos noutros contratos para empréstimos e gestão de liquidez. Cada ponto de interação pode introduzir diferentes tipos de risco.
As vulnerabilidades dos contratos inteligentes podem fazer com que os ativos sejam transferidos incorretamente ou que as permissões sejam contornadas. Os riscos de assinatura de carteiras podem levar os utilizadores a autorizar transações maliciosas. A fuga de chaves de API pode permitir que atacantes utilizem as permissões já atribuídas a uma conta. Problemas em interfaces de terceiros ou serviços de dependência também podem afetar o acesso dos utilizadores e a segurança das transações. Estes riscos envolvem mecanismos técnicos distintos e não devem ser todos genericamente classificados como "ataques a contratos inteligentes".
Por conseguinte, as avaliações de segurança da DeFi devem abranger toda a cadeia de operações do utilizador. Além de analisarem o código dos contratos e os relatórios de auditoria, os utilizadores devem compreender como é concedida a autorização, como são armazenadas as chaves, como são assinadas as transações, como os ativos entram nos protocolos e se as operações anómalas podem ser detetadas e interrompidas atempadamente.
Como pode uma fuga de chave de API tornar-se o ponto de partida para a transmissão de risco?
As chaves de API ligam as contas de negociação a sistemas automatizados. Permitem que os programas executem tarefas como obter dados de mercado, submeter ordens e gerir posições, sendo uma parte importante da gestão de permissões das contas. Se uma chave for divulgada, um atacante pode executar operações não autorizadas dentro do âmbito das permissões concedidas a essa chave.
Em 16 de novembro de 2026, a Lighter publicou uma declaração sobre um incidente de segurança, indicando que o incidente envolveu a fuga da chave de API de um utilizador de negociação e afirmando que o protocolo e os contratos inteligentes não foram afetados. Posteriormente, a Bitquery rastreou os fluxos de fundos on-chain e registou cerca de 10,39 milhões de USDC transferidos para fora dos contratos relevantes. Um relatório da CoinDesk também afirmou que a Lighter atribuiu o incidente à fuga de uma chave de API de uma conta de negociação, e não a uma vulnerabilidade do protocolo ou dos contratos inteligentes.
A importância deste tipo de incidente reside na forma como demonstra a diferença entre a segurança das chaves de conta e a segurança do protocolo. Um atacante não necessita necessariamente de alterar o código de um contrato nem de comprometer o consenso da blockchain. A obtenção de uma chave válida e a utilização das permissões existentes da conta podem ser suficientes para causar perdas reais de ativos. Para as instituições de negociação, o armazenamento, a atribuição de permissões e o ambiente de utilização das chaves de API merecem, por isso, o mesmo nível de atenção que a gestão de chaves privadas de carteiras.
O que pode mostrar o rastreio de fundos on-chain e o que não pode mostrar?
A natureza pública dos registos de blockchain permite aos investigadores rastrear transferências de ativos entre endereços específicos e analisar se os fundos passaram por protocolos de negociação, pontes entre cadeias ou outros serviços on-chain. Utilizando hashes de transações, contratos de tokens e dados cronológicos, os investigadores podem reconstruir parte do fluxo de fundos e fornecer provas verificáveis de um incidente de segurança.
No entanto, os dados on-chain não revelam automaticamente as identidades reais por detrás dos endereços. Se um endereço receber fundos, isso apenas demonstra que ocorreu uma transferência on-chain correspondente. Por si só, não pode confirmar a identidade do controlador, a motivação subjacente à transação nem a relação jurídica entre o endereço e uma instituição específica. A atribuição pode tornar-se ainda mais complexa depois de os fundos passarem por vários endereços e protocolos.
No incidente da Lighter, a investigação da Bitquery registou transferências de USDC dos contratos relevantes, seguidas de conversões e transferências dispersas. O relatório de investigação também distinguiu claramente os dados on-chain observados diretamente das estimativas de perdas de contas obtidas nas redes sociais. Esta distinção é importante para os leitores: os montantes on-chain verificáveis, as perdas potenciais comunicadas pelos meios de comunicação e as especulações dos participantes do mercado devem ser identificados separadamente e não devem ser combinados num único valor definitivo.
Porque pode um incidente de segurança desencadear ajustamentos de posições em grande escala?
As grandes instituições de negociação gerem normalmente ativos, margem e exposição ao risco em vários mercados e protocolos. Após um incidente de segurança, uma instituição pode reavaliar as permissões de conta, a segurança dos fundos e o risco de contraparte, podendo encerrar posições, transferir margem, resgatar ativos em staking ou suspender determinadas estratégias.
Em novembro de 2026, a atividade on-chain associada à Abraxas Capital atraiu a atenção do mercado. De acordo com a monitorização on-chain e com notícias dos meios de comunicação, a instituição encerrou cerca de 200 milhões de dólares em posições relacionadas após o incidente da chave de API, transferiu cerca de 109 milhões de USDC em margem para outras plataformas e apresentou um pedido de resgate de cerca de 219 000 HYPE. Estes valores descrevem, respetivamente, a dimensão das posições, as transferências de margem e os pedidos de resgate, não representando as perdas diretas causadas pelo incidente de segurança inicial. Um pedido de resgate também não significa que os ativos já tenham sido recebidos.
As ações institucionais de gestão de riscos podem afetar a liquidez do mercado e as expectativas de negociação. Grandes encerramentos de posições podem alterar a estrutura entre posições longas e curtas nos mercados de derivados. As transferências de fundos podem afetar a distribuição da margem entre plataformas. Os resgates de staking podem alterar a oferta circulante e em staking do token relevante. No entanto, estas ações também podem simplesmente refletir a decisão de uma instituição de reduzir o risco. As alterações de posições, por si só, não permitem concluir que um protocolo tem uma nova vulnerabilidade ou que o mercado está prestes a sofrer um colapso em cascata.
Porque pode a combinabilidade da DeFi amplificar o risco?
Os protocolos DeFi podem ligar-se entre si através de tokens, garantias, pools de liquidez e mercados de empréstimos. Os utilizadores podem depositar um ativo num protocolo de empréstimo e utilizar depois os ativos emprestados para negociação ou fornecimento de liquidez. Podem também utilizar tokens de staking líquido como garantia para estratégias financeiras adicionais. Esta combinabilidade melhora a eficiência do capital, mas também cria dependências entre riscos em diferentes protocolos.
Quando o preço de um ativo subjacente cai rapidamente ou a liquidez diminui subitamente, os protocolos de empréstimo que dependem desse ativo podem enfrentar rácios de garantia mais baixos e maior pressão de liquidação. Se vários protocolos utilizarem o mesmo ativo como garantia, o risco pode propagar-se por diferentes aplicações. As pontes entre cadeias e os oráculos externos também podem tornar-se pontos adicionais de dependência, nos quais uma única falha pode afetar vários protocolos posteriores.
Por conseguinte, as avaliações de risco da DeFi devem mapear as dependências de fundos e ativos, em vez de examinarem apenas o TVL de um protocolo individual. É importante compreender de onde provêm os ativos, que protocolos os aceitam como garantia, como são determinados os seus preços e se os utilizadores podem resgatar ou sair sem dificuldades em situações de pressão no mercado.
Como pode ser estabelecida uma estrutura de segurança DeFi entre camadas?
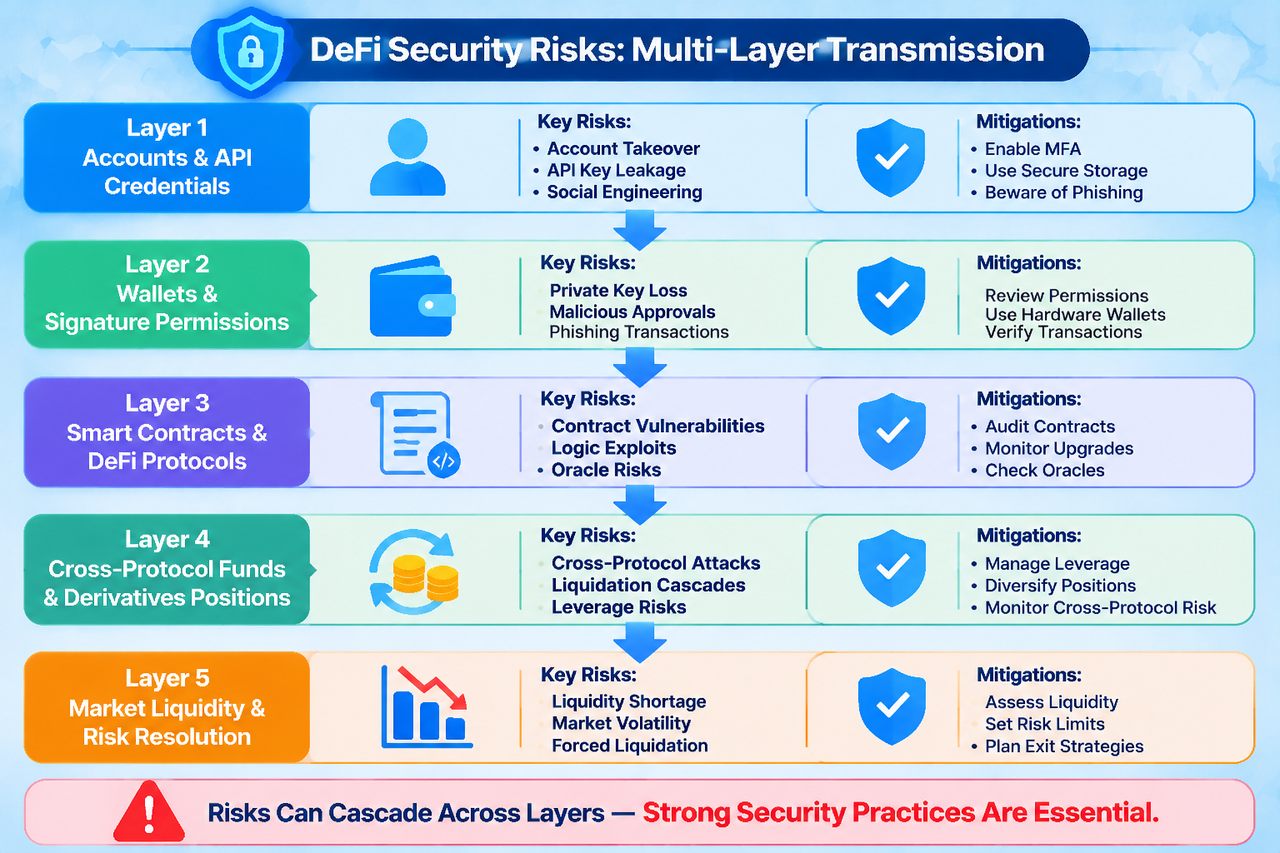
A primeira camada é a segurança de contas e chaves. Os utilizadores e as instituições devem seguir o princípio do menor privilégio, limitar o âmbito das operações das chaves de API, utilizar listas de autorização de IP e subcontas separadas, e rodar as chaves regularmente. Para operações de alto risco, podem adicionar aprovação manual e limites de transação para impedir que uma única chave controle diretamente todos os fundos.
A segunda camada é a segurança das carteiras e das assinaturas. Os utilizadores devem verificar os detalhes das transações, os endereços dos contratos e os âmbitos de autorização, evitando conceder autorizações ilimitadas a contratos desconhecidos. As contas institucionais podem utilizar mecanismos de multisignatura e aprovação por níveis para separar o início, a revisão e a execução das transações, reduzindo o impacto de um ponto único de falha.
A terceira camada é o risco de dependência de protocolos e ativos. Os utilizadores precisam de compreender se um protocolo foi sujeito a uma auditoria, como estão configuradas as permissões de administrador, se o seu mecanismo de atualização é transparente e se os seus sistemas de garantias e oráculos apresentam dependências concentradas. As estratégias entre protocolos também exigem uma avaliação da liquidez de resgate e das condições de liquidação. Os utilizadores não devem confundir estratégias de rendimento com várias camadas com diversificação de risco.
A quarta camada é a monitorização e a resposta a incidentes. As instituições devem monitorizar continuamente inícios de sessão anómalos, origens de pedidos de API, dimensões das transações, transferências de fundos on-chain e alterações de posições. Devem também estabelecer procedimentos para revogação de chaves, congelamento de contas, redução da exposição ao risco e divulgação de incidentes. A capacidade de segurança não depende apenas de ser possível impedir um ataque, mas também de ser possível conter rapidamente as perdas após a ocorrência de um incidente.
Como podem os utilizadores da Gate monitorizar os riscos das plataformas de negociação e da DeFi?
Para os utilizadores de plataformas de negociação como a Gate, a análise de segurança deve considerar simultaneamente as contas da plataforma, as ferramentas de API e as carteiras on-chain. As contas de plataformas de negociação centralizadas e as carteiras de autocustódia são controladas de forma diferente, e uma chave de API não é o mesmo que uma chave privada on-chain. Os utilizadores devem configurar as permissões com base nos seus casos de utilização reais e não devem conceder aos bots de negociação permissões de conta desnecessárias.
A Gate fornece serviços de negociação como negociação à vista e de futuros. A negociação à vista envolve principalmente a compra e venda de tokens e a detenção de ativos. A negociação de futuros envolve margem, alavancagem, taxas de financiamento e mecanismos de liquidação. Ao utilizar API para negociação automatizada, os utilizadores devem também considerar se os seus programas dispõem de controlos de permissão adequados, mecanismos de paragem de emergência e limites de risco. Os utilizadores podem consultar a documentação oficial da API da Gate para obter detalhes e instruções relacionadas com a API.
Os utilizadores que pretendem combinar negociação centralizada com DeFi on-chain devem prestar especial atenção ao local de custódia dos ativos, ao âmbito das autorizações das contas e ao percurso das transferências de fundos. A segurança das contas de plataformas de negociação, a segurança de assinatura de carteiras on-chain e a segurança dos contratos dos protocolos DeFi pertencem a camadas diferentes. A proteção numa camada não pode substituir a proteção nas restantes.
Conclusão
Os riscos de segurança da DeFi frequentemente não ocorrem de forma isolada. As chaves de conta, as permissões de API, a assinatura de carteiras, os contratos inteligentes e os fluxos de fundos entre protocolos constituem coletivamente a cadeia de utilização de ativos digitais. Um problema em qualquer ponto pode afetar a gestão de fundos e o comportamento do mercado noutros pontos.
Compreender um incidente de segurança exige distinguir entre perdas diretas, fluxos de fundos on-chain e ações subsequentes de gestão de riscos. Exige também evitar pressupor que um incidente envolvendo uma conta individual representa necessariamente um problema sistémico de todo um protocolo ou setor. Para os utilizadores e as instituições, estabelecer uma estrutura de gestão de segurança entre camadas é mais importante do que depender de uma única auditoria ou funcionalidade de segurança.
Perguntas frequentes
Os riscos de segurança da DeFi provêm sobretudo de vulnerabilidades dos contratos inteligentes?
Não. Os riscos também podem resultar de fugas de chaves de API, autorizações de assinatura de carteiras, interfaces de terceiros, pontes entre cadeias, oráculos e ações dos utilizadores. A segurança dos contratos inteligentes é apenas uma parte da estrutura de segurança global.
Porque pode uma fuga de chave de API afetar fundos on-chain?
Se uma chave de API puder controlar uma conta de negociação, um atacante pode utilizar as permissões da conta para executar negociações ou outras operações, podendo causar transferências de fundos e alterações na exposição ao risco. O impacto específico depende das permissões da chave e da configuração da conta.
O rastreio de fundos on-chain pode confirmar a identidade de um atacante?
Habitualmente, não. Os registos on-chain podem verificar transferências de ativos entre endereços, mas são necessárias outras provas para estabelecer o verdadeiro controlador por detrás de um endereço e a motivação de uma transação.
Um grande encerramento de posições significa que o protocolo relevante tem uma vulnerabilidade de segurança?
Não necessariamente. Uma instituição pode encerrar posições devido à gestão de riscos, necessidades de liquidez ou ajustamentos de estratégia. Devem distinguir-se o incidente de segurança em si, as ações de gestão de riscos da instituição e o estado operacional do protocolo.
Como podem ser reduzidos os riscos DeFi entre protocolos?
Os utilizadores devem compreender as relações de garantia, as fontes dos oráculos, os mecanismos de resgate, as permissões dos contratos e as dependências de liquidez. Devem também evitar combinar várias formas de alavancagem ou estratégias complexas sem compreender como os riscos podem ser transmitidos.