No ambiente de blockchain pública da Web3, a transparência sempre foi uma das suas características definidoras. Depois de um utilizador submeter uma transação, esta entra normalmente no Mempool, onde aguarda que os validadores ou produtores de blocos a ordenem e incluam num bloco. Antes de a transação ser efetivamente executada, os observadores na rede podem frequentemente ver parte ou toda a sua informação, incluindo o contrato chamado, os parâmetros da chamada, os ativos envolvidos e o tamanho da transação. A visibilidade pública permite a verificação, mas também expõe estratégias de negociação a pesquisadors, bots de arbitragem e outros participantes no mercado.
Esta transparência é especialmente relevante na DeFi. Um utilizador pode simplesmente pretender realizar uma troca, ajustar uma posição ou submeter uma operação complexa on-chain. No entanto, antes de a transação ser executada, outros participantes já podem observar a intenção do utilizador e agir com base nessa informação. Como resultado, o front-running, os ataques sandwich e a questão mais ampla do valor máximo extraível (MEV) têm sido, há muito tempo, problemas importantes a resolver pela infraestrutura de negociação on-chain.
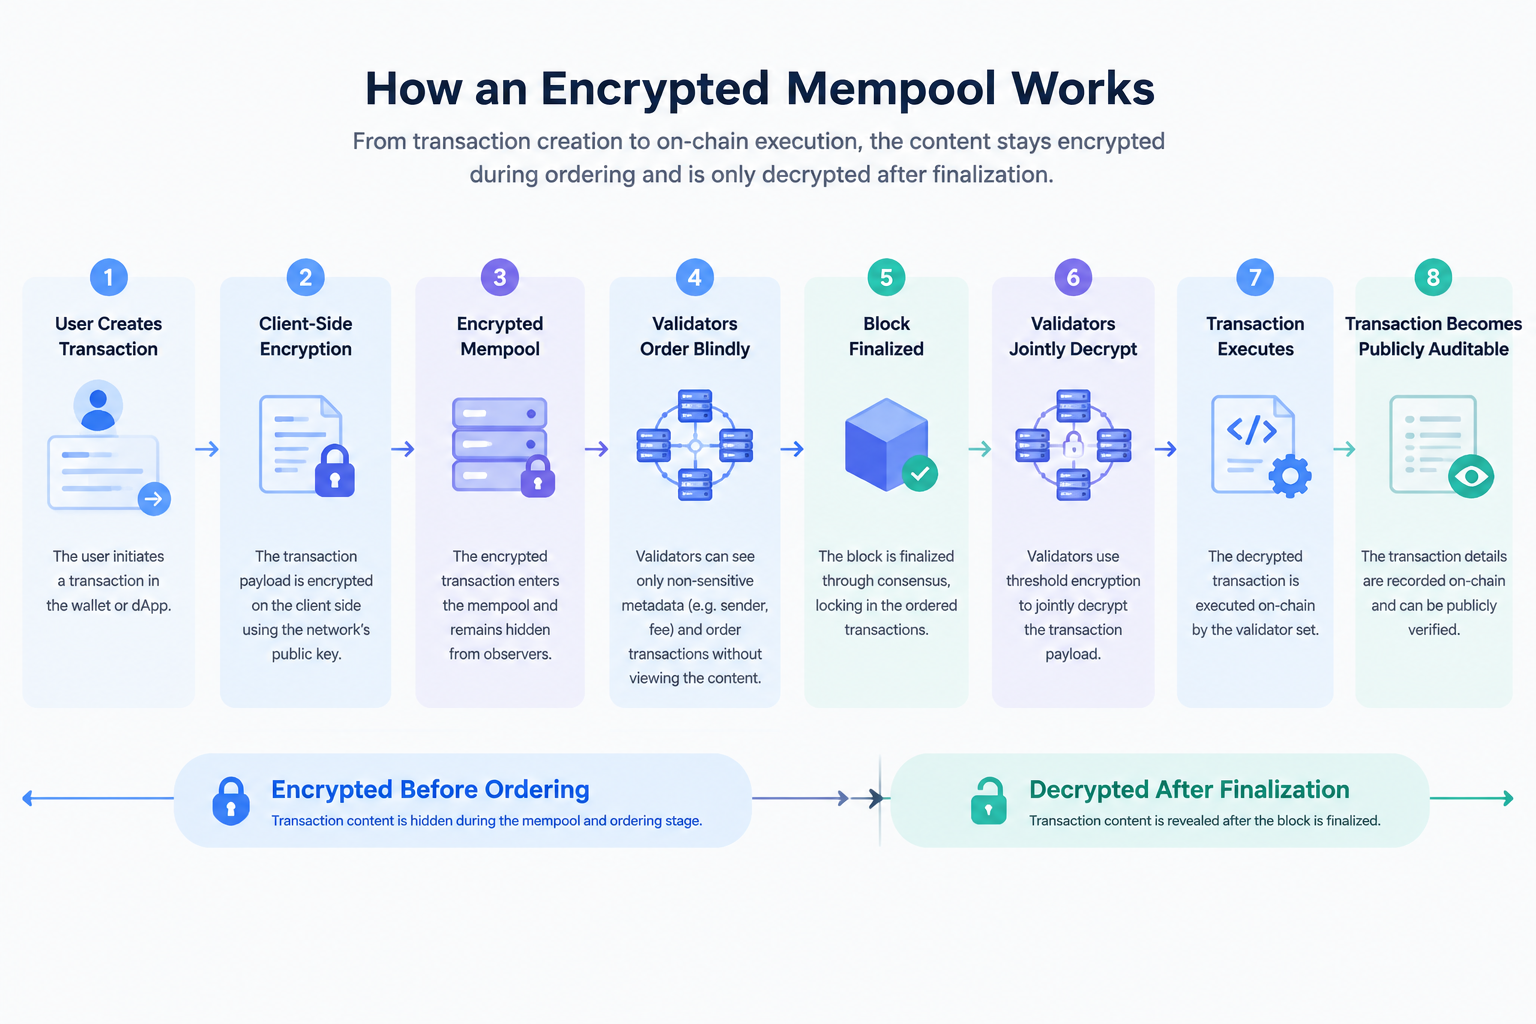
O conceito subjacente a um Mempool encriptado consiste em adicionar uma camada de proteção criptográfica ao conteúdo da transação depois de esta entrar no Mempool, mas antes de o bloco ser finalizado. O utilizador encripta a carga útil da transação no lado do cliente, e a transação entra no Mempool sob a forma de texto cifrado, permanecendo oculta durante a ordenação das transações. Apenas depois de o bloco alcançar consenso é que os validadores desencriptam e executam conjuntamente a transação. A Aptos implementou um Mempool encriptado nativo do protocolo na mainnet em outubro de 2026 e concebeu-o como uma funcionalidade que pode ser ativada por transação.
Mais importante ainda, um Mempool encriptado não consiste simplesmente em “ocultar transações”. Redefine fundamentalmente a visibilidade da informação ao longo do ciclo de vida das transações na blockchain: quem pode ver uma transação, quando a pode ver, quem é responsável pela sua ordenação, quem é responsável pela desencriptação e como pode manter-se a verificabilidade pública, reduzindo simultaneamente a fuga da intenção da transação. Para a Web3, isto torna o Mempool encriptado uma importante direção tecnológica que liga a privacidade das transações, a proteção contra MEV e a conceção de infraestruturas de blockchain.
Pontos principais
- Um Mempool encriptado encripta as cargas úteis das transações para as manter ilegíveis antes da execução
- As transações podem entrar no Mempool e participar na ordenação sob a forma de texto cifrado, sendo depois desencriptadas após a finalização do bloco
- A encriptação por limiar impede que um único validador leia de forma independente transações pendentes, reduzindo o risco de fuga da intenção da transação
- Um Mempool encriptado proporciona sobretudo “privacidade antes da execução” e não constitui uma blockchain totalmente anónima
- Este mecanismo pode alterar a forma como a proteção contra MEV, a negociação on-chain e a infraestrutura DeFi são concebidas na Web3
O que é um Mempool encriptado: de um pool público de transações a um pool de transações encriptado
Para compreender um Mempool encriptado, é necessário primeiro compreender o papel do Mempool numa blockchain. Depois de um utilizador submeter uma transação, esta não passa imediatamente a fazer parte do bloco final. Em vez disso, entra primeiro num pool de transações que aguardam processamento. Os validadores ou produtores de blocos selecionam e ordenam as transações pendentes e, em seguida, recorrem ao consenso para as incluir num bloco. Por conseguinte, o Mempool pode ser entendido como uma importante camada intermédia entre a “submissão pelo utilizador” e a “confirmação do bloco”.
A característica central de um Mempool público tradicional é a elevada visibilidade do conteúdo das transações. Depois de um utilizador assinar e transmitir uma transação, outros participantes na rede podem observar a informação relevante e analisar a sua intenção antes de a transação ser oficialmente executada. Por exemplo, uma grande troca pode revelar qual o ativo que o utilizador se está a preparar para comprar ou vender, enquanto uma operação DeFi complexa pode expor a estratégia que o utilizador está a executar. Para os pesquisadors automatizados, esta informação pode servir de base para agir antecipadamente.
Um Mempool encriptado altera a visibilidade da informação durante esta fase. Quando este mecanismo é utilizado, o utilizador começa por encriptar a carga útil da transação no lado do cliente e envia depois a transação encriptada para a rede. Depois de a transação entrar no Mempool, os produtores de blocos continuam a poder ver as informações necessárias sobre a conta e as taxas, mas não conseguem ler diretamente as funções chamadas nem os parâmetros específicos. A transação pode ser ordenada enquanto permanece encriptada e, depois de o bloco ser finalizado, entrar na fase de desencriptação e execução. Atualmente, a Aptos utiliza este fluxo de transações.
Por conseguinte, um Mempool encriptado não oculta as transações permanentemente. Em vez disso, adia o momento em que “o conteúdo da transação se torna público” para uma fase posterior. As transações podem continuar, em última instância, a ser registadas on-chain e verificadas publicamente. No entanto, antes de uma transação ser finalizada, os observadores deixam de ter acesso antecipado à sua intenção completa. Esta conceção aproxima um Mempool encriptado de um mecanismo de “privacidade antes da execução” mais do que de um sistema tradicional de transações anónimas.
Como um Mempool encriptado protege o conteúdo das transações através de encriptação por limiar
A chave de um Mempool encriptado não consiste simplesmente na utilização de uma chave de encriptação comum. É necessário resolver um problema mais complexo: se apenas uma entidade tiver capacidade para desencriptar transações, essa entidade pode tornar-se num novo risco de confiança. Por isso, o protocolo tem de distribuir as capacidades de desencriptação por vários validadores, impedindo simultaneamente que qualquer validador individual leia antecipadamente as transações.
A Aptos utiliza atualmente um mecanismo de encriptação por limiar. O utilizador obtém a chave pública de encriptação correspondente à Epoch atual, encripta a carga útil da transação e submete-a. Depois de a transação entrar no Mempool, o líder do bloco pode participar na ordenação das transações, mas não consegue ver que funções a transação chama nem que parâmetros contém. Apenas depois de o bloco alcançar consenso é que os validadores reconstituem conjuntamente a capacidade de desencriptação e permitem que a transação entre na fase de execução.
Neste contexto, “limiar” significa que as capacidades de desencriptação são distribuídas entre vários validadores. Segundo a conceção da Aptos, um único validador não consegue desencriptar autonomamente transações pendentes e um subconjunto de validadores que controle menos de dois terços do stake honesto on-chain não consegue concluir o processo de desencriptação. Por outras palavras, a maioria ponderada pelo stake necessária para ativar a desencriptação é consistente com os pressupostos de segurança do consenso em que a Aptos se baseia para produzir blocos.
O valor central desta conceção é evitar a introdução de um “guardião” centralizado exclusivamente para a privacidade das transações. Se uma transação tiver primeiro de ser entregue a um relay privado, a um construtor terceiro ou a um comité externo para desencriptação, o utilizador está, na prática, a transferir a confiança dos validadores da blockchain para outra instituição. Em alternativa, a encriptação por limiar nativa do protocolo procura estabelecer a privacidade das transações diretamente no sistema de validadores e consenso da própria blockchain.
Isto é particularmente importante na perspetiva da filosofia de conceção da Web3. A privacidade não consiste apenas em “ninguém conseguir ver nada”. Também implica perguntar: “Para obter privacidade, é necessário confiar numa nova entidade centralizada?” Uma das áreas centrais de exploração dos Mempool encriptados é manter a proteção da privacidade tão consistente quanto possível com o modelo de segurança de consenso existente.
Porque é que um Mempool encriptado pode reduzir os riscos de MEV e front-running
Uma fonte importante de MEV é a janela observável que existe antes da execução de uma transação. Quando a transação de um utilizador foi transmitida, mas ainda não entrou no bloco final, os pesquisadors podem analisar o seu conteúdo e tentar obter lucro reordenando transações, inserindo transações ou ajustando a posição das suas próprias transações.
Por exemplo, num pool público de transações, uma grande troca pode revelar uma direção clara de negociação. Depois de detetar a transação, um bot pode tentar comprar antecipadamente o ativo relevante, permitir que a transação do utilizador altere o preço e, em seguida, concluir uma transação inversa. Este é o conceito típico subjacente ao front-running e aos ataques sandwich. Para os utilizadores, o problema pode não resultar do próprio contrato inteligente, mas da estrutura de informação em que “a intenção da transação é tornada pública antecipadamente”.
Um Mempool encriptado não elimina diretamente o MEV. Em vez disso, reduz uma das fontes de informação de que dependem determinados tipos de MEV. Quando a carga útil da transação permanece encriptada durante a fase de ordenação, os pesquisadors não conseguem saber antecipadamente que função o utilizador está a chamar, que ativos estão a ser negociados ou que parâmetros estão a ser utilizados. Isto limita as oportunidades de se posicionarem antecipadamente com base no conteúdo da transação. A Aptos também identifica a redução do front-running, dos ataques sandwich e da fuga de valor das transações como áreas de aplicação importantes deste mecanismo.
No entanto, é importante evitar um equívoco comum: um Mempool encriptado não significa que todo o MEV vai desaparecer. O MEV tem muitas fontes, incluindo a ordenação de blocos, liquidações, arbitragem e outros fatores da estrutura de mercado. Se uma forma de MEV não depender de a carga útil da transação estar publicamente visível antes da execução, ocultar simplesmente o conteúdo da transação não a eliminará. Mais precisamente, um Mempool encriptado reduz sobretudo o MEV baseado na observação antecipada do conteúdo das transações pendentes e na atuação com base nesse conteúdo.
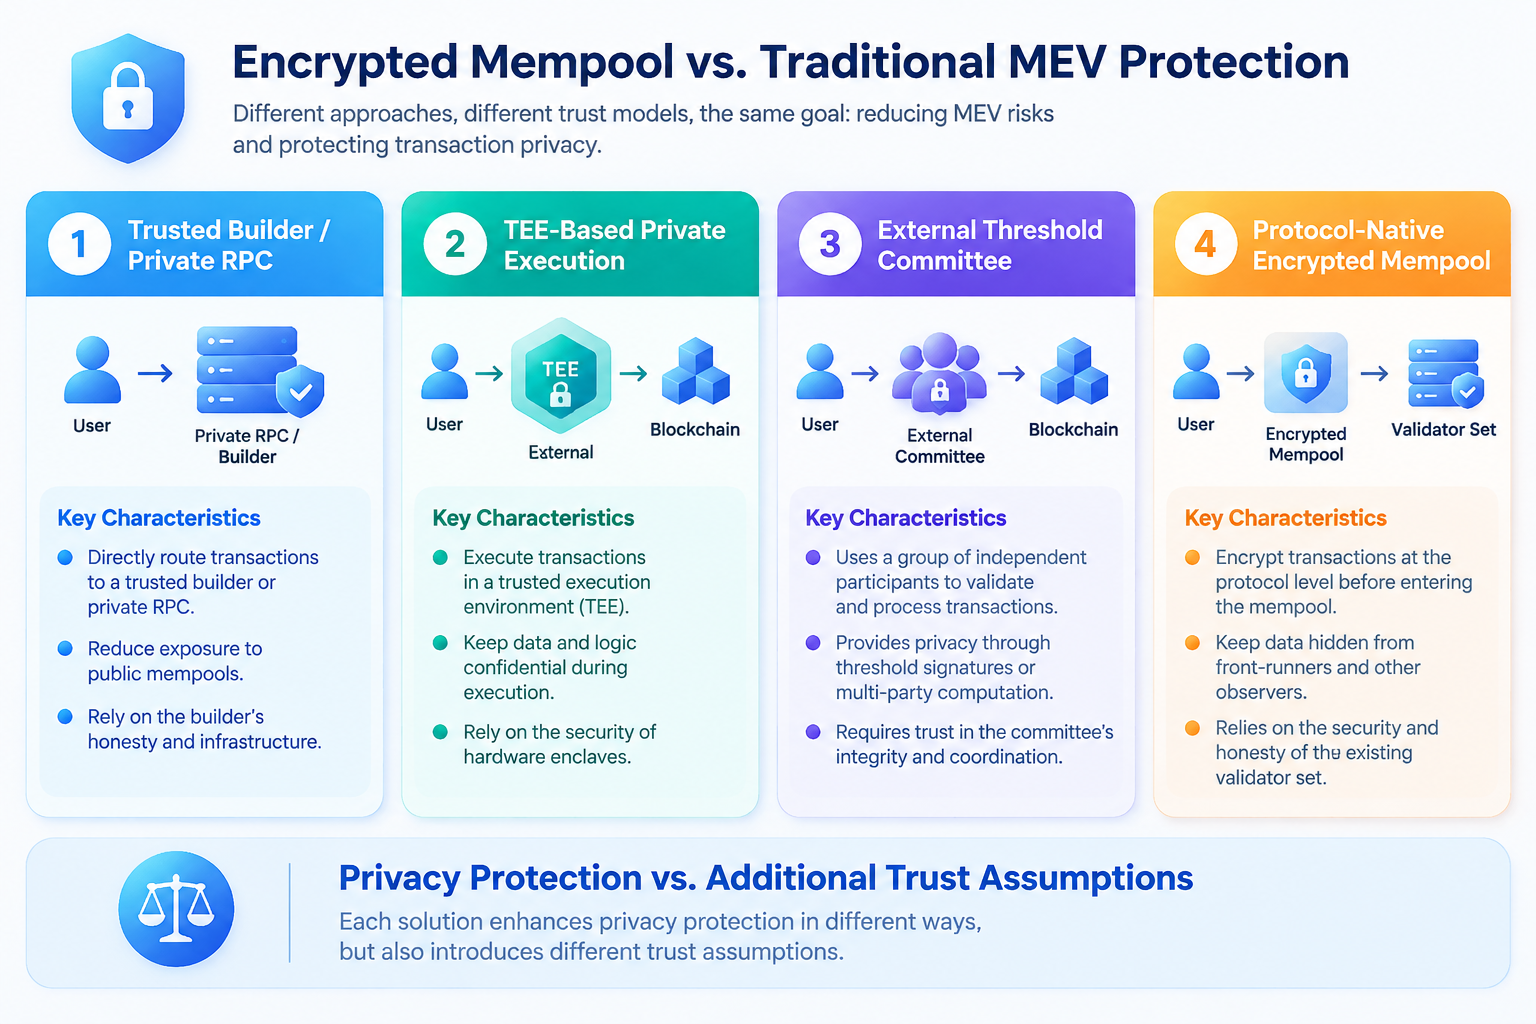
Isto também o distingue dos mecanismos tradicionais de proteção contra MEV. RPC privados, construtores de transações de confiança, TEE e comités externos de chaves também podem reduzir a fuga de conteúdo das transações, mas cada um corresponde a um modelo de confiança diferente. O foco de um Mempool encriptado é colocar esta proteção diretamente na camada do protocolo.
Porque “nativo do protocolo” é um princípio de conceção fundamental para os Mempool encriptados
Nas soluções de privacidade em blockchain, uma questão frequentemente ignorada é saber se a proteção das transações introduz novos pressupostos de confiança. Os utilizadores podem estar dispostos a ocultar o conteúdo das suas transações, mas, se isso exigir a entrega da transação em texto simples a uma nova instituição, a própria proteção da privacidade pode criar uma nova superfície de ataque.
As rotas tradicionais de transações privadas enviam normalmente as transações para um RPC, construtor ou serviço de relay específico. Isto impede que outros participantes na rede pública vejam diretamente a transação, mas o fornecedor de serviços pode continuar a conseguir ver a transação em texto simples. Para os utilizadores comuns, trata-se de uma solução prática, mas a privacidade depende do comportamento e da segurança do operador terceiro.
Outra abordagem consiste em utilizar um ambiente de execução fidedigno (TEE) para manter as transações confidenciais num ambiente de hardware específico. Um TEE pode proporcionar um forte isolamento, mas a sua segurança também depende do hardware, firmware e ambiente operativo subjacentes. Um comité de limiar externo distribui os direitos de desencriptação por um comité independente, o que pode reduzir o risco de ponto único, mas introduz requisitos de confiança relacionados com a governação off-chain e as operações do comité.
Em alternativa, o Mempool encriptado da Aptos procura integrar a encriptação por limiar diretamente no AptosBFT, permitindo que os validadores responsáveis pela ordenação das transações também participem na gestão das capacidades de desencriptação. O objetivo não é afirmar que “a confiança já não é necessária”, mas reutilizar, tanto quanto possível, os pressupostos de confiança do consenso da blockchain que os utilizadores já precisam de aceitar. A Aptos define oficialmente esta implementação como nativa do protocolo e salienta que utiliza os mesmos pressupostos de confiança que a própria cadeia.
Na perspetiva do desenvolvimento de infraestruturas Web3, esta conceção é significativa. A proteção da privacidade em sistemas descentralizados não deve ser avaliada apenas perguntando se algo pode ser encriptado. É igualmente necessário perguntar em quem os utilizadores têm de confiar depois de a encriptação ser introduzida. O valor de uma conceção nativa do protocolo reside na tentativa de reduzir camadas adicionais de confiança e de tornar as capacidades de privacidade parte da infraestrutura de blockchain subjacente.
Como um Mempool encriptado equilibra privacidade, desempenho e auditabilidade
A nível teórico, encriptar transações não é difícil. O verdadeiro desafio é permitir que as transações encriptadas funcionem em escala numa blockchain de elevado desempenho. A encriptação impede que os nós leiam diretamente o conteúdo das transações, mas a transação tem, em última instância, de ser desencriptada e executada corretamente. Se cada transação exigir uma comunicação extensa entre muitos nós, o custo de desempenho da encriptação poderá anular as vantagens de throughput da blockchain.
Por conseguinte, uma questão fundamental para um Mempool encriptado pronto para produção é como manter a escalabilidade da encriptação por limiar quando um grande número de transações entra simultaneamente num bloco. A Aptos aborda esta questão através de um esquema de encriptação por limiar em lote, que permite desencriptar um bloco inteiro em lotes, mantendo relativamente estável o volume de comunicação exigido a cada validador. O benchmark publicado pela Aptos, realizado com 50 nós, mostrou que o esquema acrescentou aproximadamente 20 milissegundos de latência de bloco em comparação com o AptosBFT num ambiente de produção, enquanto os blocos da Aptos podiam alcançar a finalidade em menos de um segundo.
Ao mesmo tempo, um Mempool encriptado não tenta ocultar toda a informação da transação. Na versão atual da Aptos, informações como os endereços dos utilizadores e as taxas de gas permanecem visíveis, enquanto a carga útil da transação — isto é, as funções chamadas e os respetivos parâmetros — permanece encriptada antes da execução. Depois de o bloco ser finalizado, o conteúdo da transação pode ser registado on-chain, permitindo à cadeia manter a auditabilidade pública.
Isto cria uma abordagem de conceção diferente dos sistemas totalmente anónimos. Em vez de tornar as transações permanentemente invisíveis, controla a visibilidade da informação das transações em diferentes fases do ciclo de vida. Para os sistemas DeFi que exigem liquidação e verificabilidade públicas, este tipo de “privacidade faseada” pode ser mais prático do que ocultar completamente as transações.
Na perspetiva da infraestrutura, é também isto que torna os Mempool encriptados dignos de atenção. Não se limitam a adicionar um interruptor de privacidade. Em vez disso, redesenham o ciclo de vida completo da transação, desde a submissão e propagação até à ordenação, consenso e execução.
Como um Mempool encriptado liga a negociação encriptada da Gate ao ecossistema Web3
Embora um Mempool encriptado seja uma forma de infraestrutura de blockchain subjacente, o problema central que aborda — a exposição da intenção da transação antes da execução e o consequente front-running, ataques sandwich e MEV — está estreitamente relacionado com a infraestrutura de negociação na indústria das criptomoedas. Para os utilizadores que participam em DeFi, DEX, contratos perpétuos on-chain e outras aplicações financeiras on-chain, negociar não é tão simples como “submeter e concluir uma transação”. Pelo contrário, envolve múltiplas fases, incluindo transmissão, entrada no Mempool, ordenação, consenso e execução. Compreender os Mempool encriptados é, na prática, uma forma de compreender quando a informação se torna visível para outros participantes à medida que uma transação de criptoativos passa da criação à execução final.
Isto também cria uma ligação conceptual direta com os cenários de negociação de criptoativos encontrados pelos utilizadores da Gate. A Gate fornece uma gama de serviços de negociação de criptoativos, incluindo negociação spot e de futuros. Os mecanismos de negociação, as estruturas de liquidez e a visibilidade da informação com que os utilizadores se deparam diferem entre ambientes de negociação. Nas plataformas de negociação centralizadas, as ordens são normalmente processadas pelo motor de correspondência da plataforma, enquanto os mercados on-chain, como os DEX, dependem diretamente dos mecanismos de propagação, ordenação e execução de transações da blockchain. Compreender “porque uma transação pode ser vista”, “quem pode influenciar a ordenação das transações” e “porque ocorre MEV” pode ajudar os utilizadores a compreender melhor as diferenças estruturais fundamentais entre a negociação centralizada e a negociação on-chain.
Para os participantes na indústria das criptomoedas no ecossistema da Gate, esta compreensão não se limita aos DEX. À medida que os contratos perpétuos on-chain, a DeFi e outras aplicações financeiras on-chain continuam a desenvolver-se, os utilizadores precisam cada vez mais de compreender as diferentes estruturas de risco da negociação centralizada e on-chain. Por exemplo, num ambiente de negociação centralizado, os utilizadores precisam sobretudo de considerar os mecanismos de correspondência, a liquidez, o risco da plataforma e a execução de ordens. Na negociação on-chain, também têm de considerar o gas, o espaço em bloco, a ordenação de transações, a visibilidade do Mempool e o MEV. Um Mempool encriptado situa-se na interseção destas questões, alargando o “risco de execução de transações” para além das considerações de preço e liquidez até à camada de infraestrutura da blockchain.
Nesta perspetiva, um Mempool encriptado é também um ponto de entrada importante para compreender a próxima fase da infraestrutura de negociação de criptoativos. Enquanto plataforma que abrange múltiplos criptoativos e cenários de negociação, a Gate serve utilizadores que interagem tanto com mercados centralizados como com um ecossistema on-chain em expansão. O conceito de “privacidade antes da execução” representado pelos Mempool encriptados pode tornar-se uma direção importante para a evolução contínua da infraestrutura de negociação on-chain: permitir aos utilizadores obter uma melhor execução, reduzindo simultaneamente a possibilidade de as suas estratégias serem lidas antecipadamente por outros participantes antes de serem efetivamente executadas. Para os utilizadores da indústria das criptomoedas, compreender os Mempool encriptados não consiste apenas em compreender uma tecnologia de blockchain. Consiste também em compreender como os mercados de negociação do futuro poderão procurar um equilíbrio entre transparência, privacidade, eficiência e equidade.
Limitações e desenvolvimento futuro dos Mempool encriptados
Um Mempool encriptado não é uma solução de privacidade universal. Em primeiro lugar, aborda sobretudo a fuga do conteúdo das transações antes da execução. Depois de um bloco ser finalizado e a desencriptação estar concluída, o conteúdo da transação pode continuar a ser registado e auditado publicamente. Por conseguinte, se os utilizadores precisarem de manter ocultos, a longo prazo, os montantes das transações, os saldos das contas ou as identidades dos participantes, continuarão a ser necessárias tecnologias de privacidade adicionais.
Em segundo lugar, encriptar a carga útil da transação não significa que todos os metadados sejam ocultados. Na implementação atual da Aptos, informações como o endereço do remetente e a taxa de gas permanecem visíveis. Isto significa que os observadores da rede ainda podem obter informação parcial sobre a atividade das transações, mesmo que não consigam ler diretamente a intenção completa da transação antes da execução.
Além disso, a encriptação por limiar nativa do protocolo continua a depender do conjunto de validadores da blockchain e dos pressupostos de segurança do consenso. Reduz a confiança adicional; não elimina toda a confiança. Se o próprio modelo de segurança de consenso da rede for comprometido, o mecanismo de privacidade das transações também poderá ser afetado. Por conseguinte, a avaliação de um Mempool encriptado exige uma compreensão da sua conceção criptográfica, do conjunto de validadores e do mecanismo de consenso.
O desenvolvimento futuro poderá envolver a combinação de várias camadas de capacidades de privacidade. Um Mempool encriptado pode proteger a intenção da transação, a privacidade ao nível da conta pode proteger adicionalmente saldos e montantes, e as provas de conhecimento zero podem comprovar a validade das transações sem revelar os dados subjacentes. Tecnologias diferentes abordam camadas diferentes do problema, formando, em última instância, uma infraestrutura de privacidade on-chain mais completa.
Da transparência pública à transparência controlada: a importância dos Mempool encriptados para a Web3
A transparência pública foi, em tempos, uma característica importante que distinguia os sistemas de blockchain dos sistemas financeiros tradicionais. No entanto, à medida que a escala das finanças on-chain cresceu, esta transparência também expôs novos problemas. O facto de todas as transações poderem ser observadas não significa que todas as transações devam ser totalmente divulgadas antes da execução.
A direção representada pelos Mempool encriptados consiste em fazer a blockchain evoluir de “toda a informação é imediatamente pública” para “informações diferentes são divulgadas em momentos e de formas diferentes”. As transações podem continuar, em última instância, a ser registadas e verificadas, enquanto os participantes podem preservar a sua flexibilidade estratégica antes de a execução estar concluída.
Trata-se, na prática, de uma abordagem baseada na “transparência controlada”. Não rejeita o princípio de verificação pública da Web3. Em vez disso, procura um novo equilíbrio entre liquidação pública e privacidade das transações. Para a DeFi, a negociação on-chain e aplicações financeiras cada vez mais complexas no futuro, este equilíbrio poderá tornar-se mais importante.
A integração de um Mempool encriptado diretamente no protocolo e no sistema de consenso da Aptos também demonstra que a privacidade on-chain está gradualmente a passar de ferramentas da camada de aplicação para a conceção de infraestruturas subjacentes.
Em toda a indústria da Web3, o valor dos Mempool encriptados não reside apenas na resolução de uma única transação de front-running. Também incentiva o mercado a reconsiderar uma questão fundamental: Quando deve uma blockchain divulgar que informação? Quando a privacidade das transações se torna uma capacidade do protocolo subjacente, a transparência e a privacidade na Web3 podem deixar de ser escolhas mutuamente exclusivas. Em vez disso, podem tornar-se diferentes camadas de conceção dentro da mesma infraestrutura.
Perguntas frequentes
O que é um Mempool encriptado?
Um Mempool encriptado é um mecanismo de blockchain que encripta o conteúdo das transações depois de uma transação entrar no Mempool. As transações podem ser propagadas e ordenadas sob forma encriptada e, em seguida, desencriptadas e executadas depois de o bloco ser finalizado, reduzindo o risco de a intenção da transação ser exposta antes da execução.
Qual é a diferença entre um Mempool encriptado e um Mempool normal?
Num Mempool normal, os observadores da rede conseguem normalmente ler o conteúdo detalhado das transações pendentes. Um Mempool encriptado oculta a carga útil da transação, mantendo-a ilegível antes da confirmação final, ao mesmo tempo que permite a sua participação na ordenação dos blocos e no consenso.
Um Mempool encriptado pode eliminar completamente o MEV?
Não. Um Mempool encriptado visa sobretudo o MEV que depende da leitura antecipada do conteúdo das transações, como determinados tipos de front-running e ataques sandwich. Outras formas de MEV resultantes de mecanismos como liquidações, arbitragem e ordenação de blocos não desaparecem automaticamente pelo facto de a carga útil da transação estar encriptada.
Um Mempool encriptado é o mesmo que negociação anónima?
Não. Um Mempool encriptado protege sobretudo o conteúdo das transações antes da execução e não constitui anonimato completo. Na implementação atual da Aptos, por exemplo, o endereço do remetente e a taxa de gas permanecem visíveis. Depois de a transação ser finalizada, também é desencriptada e registada, preservando a auditabilidade on-chain.
Porque é necessária a encriptação por limiar?
A encriptação por limiar distribui as capacidades de desencriptação por vários validadores e impede que um único validador leia de forma independente transações pendentes. Isto protege o conteúdo das transações, permitindo simultaneamente que a segurança da privacidade siga, tanto quanto possível, o modelo de confiança de consenso existente da blockchain.
Onde poderão os Mempool encriptados ser utilizados no futuro?
São particularmente adequados para cenários Web3 que envolvem concorrência na negociação e transações sensíveis à estratégia, incluindo negociação descentralizada, contratos perpétuos, estratégias DeFi complexas e outras aplicações on-chain que precisam de reduzir a fuga da intenção das transações. A Aptos divulgou que a Decibel vai utilizar este mecanismo para proteger a privacidade antes da execução das ordens de contratos perpétuos.