Em 2026, os ataques de substituição de endereços de criptomoedas continuam a representar um risco significativo no setor da segurança dos ativos digitais. Em junho, a Microsoft divulgou um tipo de malware capaz de identificar e substituir vários endereços de carteiras de criptomoedas. No mesmo mês, a MetaMask introduziu uma funcionalidade de deteção de envenenamento de endereços para ajudar os utilizadores a identificar endereços de destinatário suspeitos que se assemelham muito a endereços de transações anteriores. Estes desenvolvimentos mostram que os atacantes estão a explorar a confiança dos utilizadores nas operações de copiar e colar, bem como o comprimento e a dificuldade de identificar manualmente endereços de carteiras, para encontrar novas oportunidades de transferir ativos.
Para os utilizadores que levantam frequentemente ativos de exchanges, transferem ativos entre redes, utilizam protocolos DeFi ou interagem com carteiras Web3, a exatidão do endereço do destinatário determina diretamente o destino final dos ativos. Mesmo que a própria carteira não tenha sido comprometida, os utilizadores podem sofrer perdas se o dispositivo estiver infetado com malware ou se uma página de transação tiver sido adulterada. Por isso, compreender as diferentes formas de ataques de substituição de endereços e desenvolver o hábito de verificar os endereços antes das transações são partes importantes da gestão da segurança dos ativos digitais.
Pontos principais
-
Os ataques de substituição de endereços alteram ou disfarçam o endereço de destino da transação, levando os utilizadores a enviar ativos para uma carteira controlada pelo atacante. Não exigem necessariamente o roubo de chaves privadas.
-
O sequestro da área de transferência é normalmente realizado por malware. Depois de um utilizador copiar um endereço de carteira, o malware substitui-o automaticamente por um endereço predefinido pelo atacante.
-
A adulteração maliciosa de páginas Web pode ocorrer em sites de phishing, páginas Web comprometidas ou através de extensões maliciosas de navegador, fazendo com que o endereço apresentado na página ou incluído no pedido de transação seja diferente do endereço esperado pelo utilizador.
-
O envenenamento de endereços explora principalmente endereços de carteiras semelhantes e históricos de transações falsificados para induzir os utilizadores a copiar um endereço incorreto. O seu mecanismo é diferente da modificação direta da área de transferência.
-
Antes de transferir ativos, verificar o endereço completo do destinatário através de uma fonte de confiança e confirmar a rede, o tipo de ativo e os detalhes finais da assinatura. As carteiras de hardware podem fornecer uma etapa adicional de verificação, mas não conseguem eliminar automaticamente todos os riscos.
O que são ataques de substituição de endereços de carteiras de criptomoedas e porque podem causar perdas de ativos?
O objetivo central de um ataque de substituição de endereços de carteiras de criptomoedas é levar os utilizadores a utilizar um endereço de destinatário incorreto durante um processo de transferência aparentemente normal. Os endereços de blockchain consistem normalmente em longas sequências de letras e números. Por exemplo, os endereços na rede Ethereum começam geralmente por 0x e contêm 40 caracteres hexadecimais depois desse prefixo. Como os endereços são difíceis de memorizar, a maioria dos utilizadores conclui transferências copiando e colando um endereço, digitalizando um código QR ou selecionando um endereço no histórico de transações. Estas operações convenientes também podem tornar-se pontos de exploração para os atacantes.
Em circunstâncias normais, um utilizador copia um endereço de destinatário de uma fonte de confiança, cola-o numa carteira ou numa página de transferência de uma exchange, confirma a rede, o montante e o endereço e, em seguida, submete a transação. Se um atacante conseguir substituir o endereço enquanto este está a ser copiado, colado, apresentado numa página Web ou utilizado para criar uma transação, o processo de transação pode continuar a parecer normal para o utilizador, embora o verdadeiro destinatário dos fundos tenha mudado. No caso de transferências corretamente assinadas e confirmadas na blockchain, esta geralmente não reverte automaticamente a transação porque o utilizador introduziu o endereço errado. Como resultado, pode ser difícil recuperar a perda.
O perigo destes ataques reside no facto de não exigirem necessariamente que o atacante quebre o mecanismo de consenso da blockchain ou obtenha diretamente a chave privada do utilizador. Basta ao atacante influenciar o endereço do destinatário que o utilizador vê ou utiliza para redirecionar uma transação legítima para a conta errada. Por conseguinte, a segurança dos endereços de carteiras envolve não só a proteção das chaves privadas, mas também a avaliação da fiabilidade do dispositivo, do ambiente do navegador, da interface de transação e das fontes de informação utilizadas.
Como é que o sequestro da área de transferência substitui um endereço quando este é copiado?
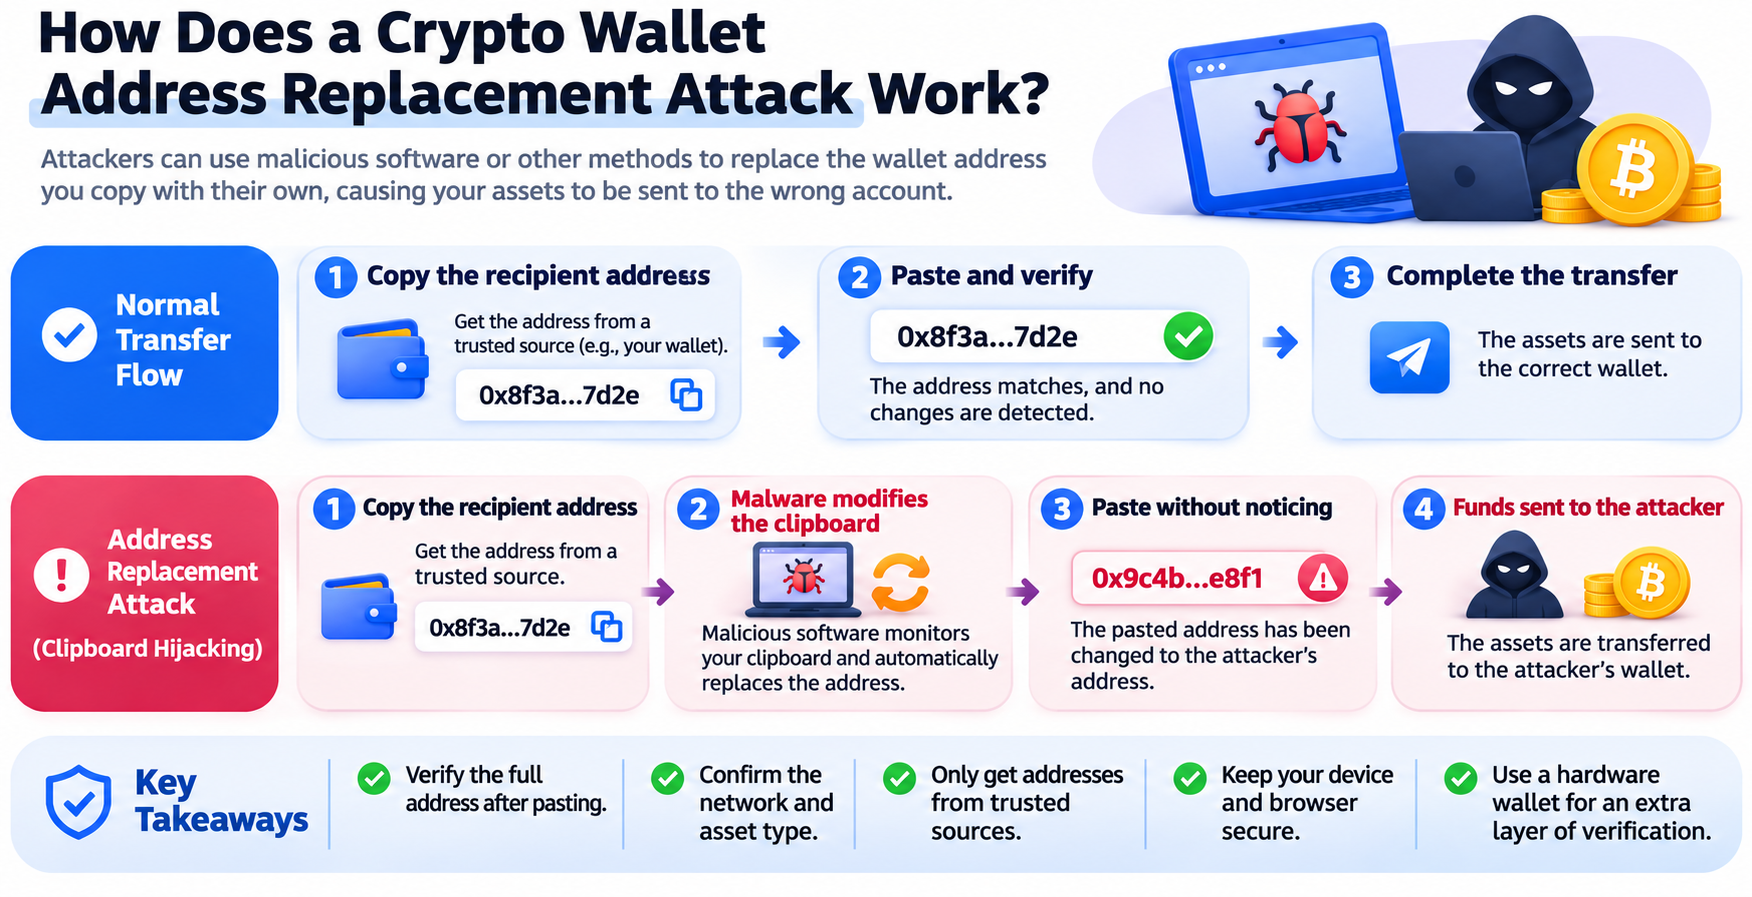
O sequestro da área de transferência é uma forma comum de ataque de substituição de endereços. Os atacantes utilizam normalmente instaladores maliciosos, atualizações de software falsas, ficheiros infetados ou outros métodos para instalar malware no dispositivo de um utilizador. Depois de ser executado, o malware monitoriza a área de transferência do sistema. Quando deteta conteúdo que corresponde ao formato de um endereço específico de carteira de criptomoedas, pode substituí-lo por um endereço de destinatário predefinido pelo atacante.
Por exemplo, um utilizador pode planear transferir USDT de uma exchange para a sua própria carteira Ethereum e copiar primeiro o endereço correto do destinatário a partir da carteira. No entanto, se o computador estiver infetado com malware de sequestro da área de transferência, o conteúdo da área de transferência pode ser substituído automaticamente após a operação de cópia. Quando o utilizador cola depois o endereço na página de levantamento, o campo de introdução contém o endereço do atacante. Se o utilizador verificar apenas o início do endereço ou não confirmar novamente o endereço completo, poderá submeter a transação normalmente e enviar os ativos para a conta errada.
Este tipo de ataque é frequentemente difícil de detetar. O malware pode utilizar diferentes regras de substituição para endereços nas redes Bitcoin, Ethereum, TRON e outras. Pode até utilizar um endereço malicioso com alguns caracteres semelhantes aos do endereço original para reduzir a probabilidade de o utilizador reparar na anomalia. Alguns programas maliciosos também incluem capacidades de roubo de informações, controlo remoto e persistência, tornando a substituição de endereços num dos vários riscos após um dispositivo ter sido comprometido.
Em junho de 2026, o malware Crypto Clipper divulgado pela Microsoft demonstrou a capacidade de identificar e substituir vários endereços de criptomoedas. De acordo com análises relacionadas, este tipo de malware pode selecionar alvos de substituição com base nos formatos de endereços de diferentes blockchains e tentar preservar alguns caracteres semelhantes, fazendo com que o endereço incorreto pareça mais próximo do endereço que o utilizador originalmente pretendia utilizar. Isto mostra que a substituição de endereços não é apenas um simples erro de copiar e colar. Pode ser o resultado de interferência contínua de malware no dispositivo.
Como podem as páginas Web maliciosas e as extensões de navegador adulterar endereços de destinatários de carteiras?
Além da área de transferência do sistema, as páginas Web e os ambientes de navegador são importantes pontos de entrada para ataques de substituição de endereços. Quando os utilizadores visitam DApps, plataformas de negociação ou outros serviços de criptomoedas, dependem geralmente de endereços de destinatários, parâmetros de transação ou códigos QR apresentados nas páginas Web. Se a própria página Web tiver sido comprometida ou se o utilizador visitar um site de phishing que imita uma plataforma legítima, o atacante pode apresentar na página um endereço que controla e induzir o utilizador a transferir ativos.
Por exemplo, uma página de depósito falsa pode imitar a interface de uma plataforma de negociação legítima e apresentar uma marca semelhante, instruções de depósito e um código QR. No entanto, o endereço fornecido pode, na realidade, pertencer ao atacante. Mesmo que o utilizador copie corretamente o endereço apresentado na página, poderá ainda assim enviar ativos para o atacante porque a informação incorreta já estava presente na fonte copiada. Isto difere do sequestro da área de transferência: o sequestro da área de transferência modifica o endereço depois de este ser copiado, enquanto uma página Web maliciosa pode fornecer o endereço errado desde o início.
Outra possibilidade é uma extensão de navegador ou um script de página ter sido controlado maliciosamente. Algumas extensões têm permissão para ler e modificar o conteúdo das páginas Web. Se um utilizador instalar uma extensão maliciosa, o atacante pode substituir texto de endereços, códigos QR ou informações de transações em páginas específicas. No caso de DApps ligadas a carteiras, o conteúdo apresentado na página Web também pode ser diferente dos parâmetros de transação efetivamente submetidos à carteira. Nestes casos, é necessário verificar não só o conteúdo da página Web, mas também o endereço de destino, o montante do ativo e o alvo da autorização no ecrã de confirmação da carteira.
No entanto, nem todas as anomalias numa página Web correspondem a um ataque de substituição de endereços. Algumas DApps maliciosas podem induzir os utilizadores a assinar aprovações de tokens, assinaturas Permit ou outras operações de contratos que transferem ativos. Estes mecanismos diferem da modificação direta de um endereço de destinatário. Por isso, as verificações de segurança devem abranger tanto o endereço de destino das transferências comuns como o conteúdo das transações de contratos inteligentes. Os utilizadores não devem depender exclusivamente da deteção de alterações de endereços para identificar todos os riscos Web3.
Qual é a diferença entre envenenamento de endereços e sequestro da área de transferência?
O envenenamento de endereços é outro tipo de ataque que é facilmente confundido com a substituição de endereços. Geralmente, não exige o controlo do dispositivo do utilizador nem a modificação da área de transferência. Em vez disso, explora registos públicos de transações na blockchain e endereços semelhantes para induzir os utilizadores a copiar ativamente o endereço errado numa transferência posterior. Um atacante pode monitorizar o histórico de transações de uma carteira, gerar um novo endereço com caracteres semelhantes aos de um endereço de destinatário utilizado frequentemente e, em seguida, inserir esse endereço no histórico de transações do utilizador visado através de uma pequena transferência ou de outra atividade on-chain.
Como as interfaces das carteiras frequentemente abreviam os endereços, apresentando apenas alguns caracteres iniciais e finais, os utilizadores que consultam o histórico de transações podem acreditar erradamente que o endereço do atacante é um endereço de destinatário utilizado anteriormente. Se o utilizador copiar diretamente o endereço do registo de transação e o utilizar numa transferência posterior, os fundos podem ser enviados para o atacante. A área de transferência pode não ter sido modificada maliciosamente em nenhum momento. O problema é que o utilizador selecionou uma fonte de endereços não fiável.
| Comparação |
Sequestro da área de transferência |
Adulteração maliciosa de páginas Web |
Envenenamento de endereços |
| Principal ponto de entrada do ataque |
Área de transferência do dispositivo |
Páginas Web, scripts ou extensões de navegador |
Histórico de transações on-chain |
| Método de ataque comum |
Substituição automática de conteúdo copiado |
Apresentação ou submissão de um endereço incorreto |
Inserção de um endereço semelhante no histórico de transações |
| Exige infeção do dispositivo? |
Normalmente exige malware |
Não necessariamente |
Normalmente não |
| Principal fase de risco |
Entre copiar e colar |
Ao obter o endereço ou confirmar a transação |
Ao selecionar um endereço do histórico de transações |
| Principal método de prevenção |
Verificar o conteúdo colado e analisar o dispositivo em busca de malware |
Verificar o site e os detalhes de assinatura da carteira |
Não confiar diretamente em endereços históricos |
Em junho de 2026, a MetaMask introduziu uma funcionalidade de deteção de envenenamento de endereços. Ao comparar o endereço de destino para o qual o utilizador se está a preparar para enviar ativos com os endereços no histórico de transações, a funcionalidade identifica alguns endereços muito semelhantes, mas não idênticos, e emite um aviso antes de a transação ser submetida. Este tipo de funcionalidade pode ajudar os utilizadores a detetar formas específicas de envenenamento de endereços, mas não significa que todos os ataques com endereços semelhantes possam ser detetados automaticamente.
Do ponto de vista da prevenção, os três ataques utilizam métodos técnicos diferentes, mas todos exploram a confiança dos utilizadores nas informações de endereços. O sequestro da área de transferência torna o conteúdo copiado não fiável, as páginas Web maliciosas tornam a fonte do endereço não fiável e o envenenamento de endereços torna os endereços nos históricos de transações não fiáveis. Por conseguinte, o que os utilizadores realmente precisam de verificar não é se um endereço parece familiar, mas se corresponde exatamente ao endereço do destinatário confirmado através de um canal de confiança.
Como determinar se um endereço de carteira foi substituído maliciosamente?
É possível verificar ataques de substituição de endereços em três fases: a fonte do endereço, o resultado copiado e a confirmação da transação.
-
Confirmar que o endereço do destinatário provém de uma fonte de confiança. Por exemplo, ao transferir ativos para uma carteira própria, obter o endereço diretamente na página de receção da conta de carteira correspondente. Ao depositar numa plataforma de negociação, aceder à página de depósito através de um ponto de entrada de confiança e verificar o ativo e a rede selecionados. Para endereços de destinatários de terceiros, confirmar o endereço com o destinatário através de um canal independente sempre que possível, em vez de utilizar diretamente um endereço de um histórico de conversas, resultado de pesquisa ou página Web desconhecida.
-
Verificar se o conteúdo colado muda depois de copiar o endereço. Se um endereço copiado de uma carteira de confiança diferir do conteúdo colado num editor de texto comum, pode existir um problema na área de transferência. No entanto, este teste só consegue detetar alguns comportamentos de substituição persistentes e não pode provar que o dispositivo está totalmente seguro. Alguns programas maliciosos podem acionar a substituição apenas em determinados sites, aplicações ou campos de introdução. Por isso, um endereço inalterado num editor de texto comum não exclui um ataque direcionado.
-
Confirmar novamente o endereço de destino real antes de submeter a transação através de uma carteira ou plataforma de negociação. Para transferências de elevado valor, confirmar o endereço completo através de um canal independente de confiança, em vez de verificar apenas os primeiros quatro e os últimos quatro caracteres. Os ataques com endereços semelhantes exploram especificamente o hábito de verificar apenas o início e o fim de um endereço, pelo que os caracteres intermédios são igualmente importantes. Ao utilizar uma carteira de hardware, basear-se nas informações de transação apresentadas no ecrã de confiança do dispositivo de hardware, em vez de apenas na página Web apresentada no computador ou telemóvel.
Se for detetado que o endereço difere antes e depois de ser copiado, que o código QR corresponde a um endereço diferente do texto na página ou que surge um endereço de destinatário desconhecido no ecrã de confirmação da carteira, interromper imediatamente a transação e investigar o ambiente do dispositivo e da página Web. Não continuar a utilizar um dispositivo com sinais claros de comprometimento para processar grandes transferências de ativos.
Porque não é suficientemente seguro verificar apenas o início e o fim de um endereço de carteira?
Muitas carteiras e exploradores de blockchain abreviam endereços longos para facilitar a leitura, apresentando apenas vários caracteres no início e no fim. Por conseguinte, os utilizadores podem desenvolver o hábito de assumir que um endereço de destinatário está correto desde que o início e o fim correspondam. Embora este método consiga identificar alguns erros de introdução comuns, não consegue detetar de forma fiável ataques de endereços semelhantes deliberadamente criados.
Os atacantes podem gerar endereços de carteiras com combinações específicas de caracteres para que se assemelhem a um endereço real no início ou no fim. Nos ataques de envenenamento de endereços, esta semelhança ajuda os endereços maliciosos a confundirem-se com o histórico de transações. Nos ataques de sequestro da área de transferência, os atacantes também podem selecionar um endereço de substituição com alguns caracteres semelhantes aos do endereço real para reduzir a probabilidade de os utilizadores repararem na anomalia.
Por isso, a verificação de endereços de carteiras deve utilizar métodos mais rigorosos, com base no risco da transação. Para endereços utilizados frequentemente que já tenham sido confirmados através de canais de confiança, utilizar funcionalidades suportadas pela carteira ou plataforma de negociação, como um livro de endereços ou uma lista branca, para reduzir a necessidade de copiar repetidamente endereços de históricos de transações. Para um novo endereço ou uma transferência que envolva um montante elevado, confirmar o endereço completo através de um canal independente e verificar o tipo de rede e quaisquer informações adicionais necessárias, como um Memo ou Tag.
Importa referir que, mesmo que o endereço esteja totalmente correto, a seleção da rede errada, do contrato de ativo errado ou de uma etiqueta adicional incorreta pode ainda impedir que os ativos cheguem corretamente. A verificação do endereço é, por isso, apenas uma parte da segurança das transferências. Deve também ser combinada com verificações das informações da rede e do ativo.
Como pode a gestão da segurança do dispositivo reduzir o risco de substituição de endereços?
Os ataques de substituição de endereços estão frequentemente estreitamente ligados à segurança dos pontos finais, pelo que a prevenção não deve limitar-se à página de transferência. Utilizar canais de confiança para instalar carteiras, navegadores e software relacionado e atualizar atempadamente o sistema operativo, o navegador e as ferramentas de segurança. Ter cuidado com pacotes de instalação de fontes desconhecidas, software pirateado, extensões de navegador e as chamadas ferramentas de negociação, pois estes programas podem obter permissão para ler a área de transferência, modificar páginas Web ou aceder a ficheiros locais.
As permissões das extensões de navegador exigem atenção especial. Algumas extensões podem ler e modificar as páginas Web visitadas pelos utilizadores. Embora estas permissões possam suportar funcionalidades legítimas, uma extensão maliciosa ou uma cadeia de fornecimento de software comprometida também pode afetar as páginas de transações de carteiras. Rever regularmente a lista de extensões, remover plugins que já não são utilizados ou que provêm de fontes desconhecidas e evitar instalar um grande número de extensões desnecessárias num ambiente de navegador utilizado para gerir ativos de elevado valor.
Os utilizadores que detêm ativos digitais substanciais podem considerar separar as atividades de navegação diária, teste de software e assinatura de ativos. As carteiras de hardware podem manter as chaves privadas num dispositivo dedicado e fornecer uma etapa adicional de verificação de transações através do ecrã do dispositivo, mas não conseguem determinar automaticamente se um endereço de destinatário pertence ao verdadeiro destinatário. Se for confirmado um endereço incorreto no dispositivo de hardware, a transação poderá ainda ser executada normalmente.
Por isso, uma abordagem de gestão de segurança mais eficaz consiste em proteger simultaneamente o ambiente do dispositivo, as fontes de endereços e o processo final de assinatura. Só quando os utilizadores conseguem verificar de forma independente os detalhes reais da transação podem reduzir o impacto das páginas Web maliciosas e das infeções de dispositivos nas transferências de ativos.
O que fazer se for descoberto que um endereço de carteira foi substituído?
Se for descoberto que um endereço foi substituído antes de submeter a transação, interromper imediatamente a operação atual. Não continuar a utilizar o endereço suspeito nem tentar repetidamente enviar ativos através da mesma página. Em seguida, obter novamente o endereço correto do destinatário a partir de um dispositivo de confiança ou através de um canal independente e verificar o dispositivo original quanto a software invulgar, extensões de navegador ou outra atividade suspeita. Se houver suspeita de que o dispositivo é controlado por malware, utilizar uma ferramenta de segurança de confiança para o analisar e considerar suspender operações sensíveis com ativos até o dispositivo ter sido limpo ou reinstalado.
Se os ativos já tiverem sido enviados para o endereço errado, utilizar primeiro um explorador de blockchain para verificar o estado da transação, o hash da transação, o endereço de destino e o montante transferido. As transferências on-chain já confirmadas geralmente não podem ser revertidas diretamente. Preservar os registos da transação, as páginas Web suspeitas, as informações do software e as comunicações relevantes e contactar prontamente a equipa de apoio ao cliente da plataforma utilizada ou as autoridades locais. Se os fundos tiverem sido transferidos para uma plataforma regulamentada, a instituição relevante pode ajudar numa investigação de acordo com as leis aplicáveis e as regras internas, mas a recuperação de ativos não é garantida.
Além disso, a descoberta de substituição de endereços pode indicar riscos de segurança mais abrangentes no dispositivo. Se o malware tiver capacidades de roubo de informações, outras contas, sessões do navegador ou ficheiros locais também podem ser afetados. Por isso, atualizar as credenciais de início de sessão de contas importantes num dispositivo de confiança, verificar inícios de sessão e registos de transações invulgares e avaliar se os ativos da carteira devem ser migrados podem fazer parte da resposta subsequente. Se houver suspeita de que a chave privada ou frase de recuperação foi exposta, dar prioridade à criação de uma nova carteira num dispositivo seguro e migrar os ativos depois de confirmar o novo endereço.
É importante distinguir esta situação da simples receção de uma transação de envenenamento de endereços. Receber uma transação deste tipo não significa que a chave privada da carteira tenha sido exposta. Os atacantes podem enviar registos de transações para endereços públicos, pelo que uma pequena transferência desconhecida não deve ser imediatamente interpretada como prova de que a carteira foi comprometida. Mais importante ainda, evitar copiar o endereço suspeito e verificar se ocorreram transferências de ativos não autorizadas.
Como verificar a segurança das transferências em cenários Web3, como o Gate Wallet?
Em cenários de carteiras Web3, como o Gate Wallet, os utilizadores podem receber ativos, transferir ativos on-chain, trocar tokens e interagir com DApps. As principais verificações de segurança não são exatamente as mesmas para cada operação. As transferências comuns de ativos exigem principalmente a confirmação do endereço de destino, tipo de ativo, rede e montante. As operações que envolvem contratos inteligentes também exigem atenção ao alvo da autorização, aos parâmetros da transação e aos detalhes da assinatura. Independentemente da carteira utilizada, as informações de endereço devem provir de um canal de confiança e ser verificadas antes da confirmação final.
Por exemplo, se pretender levantar USDT de uma plataforma de negociação para o Gate Wallet, selecionar primeiro a rede e o ativo corretos na carteira e obter o endereço de destinatário correspondente. Em seguida, aceder à plataforma de negociação e introduzir as informações de levantamento. Depois de colar o endereço, verificar se corresponde exatamente ao endereço completo apresentado pela carteira e confirmar que a rede de levantamento corresponde à rede de receção. Se o conteúdo colado mudar ou o endereço de destinatário apresentado na página diferir das informações originais, interromper imediatamente a operação e investigar a causa.
Ao ligar o Gate Wallet a uma DApp, prestar também atenção à diferença entre o conteúdo apresentado na página Web e o pedido de assinatura da carteira. Algumas transações podem envolver aprovações de tokens, chamadas de contratos ou trocas de ativos. O contrato-alvo, o montante de aprovação e os detalhes reais de execução apresentados no ecrã de confirmação da carteira podem ser mais importantes do que o texto do botão na página Web. Avaliar a transação com base nos detalhes reais apresentados pela carteira. Não continuar a confirmar uma autorização ou pedido de assinatura invulgar apenas porque a página Web indica que a operação foi concluída com êxito ou que está prestes a chegar uma recompensa.
Os alertas de risco fornecidos por carteiras ou plataformas podem servir como informações suplementares, mas não podem substituir a verificação independente. Os livros de endereços, alertas de segurança, simulações de transações e funcionalidades de deteção de riscos podem diferir entre produtos. Consultar a página efetiva para obter detalhes. Para endereços de destinatários utilizados frequentemente, estabelecer um processo consistente de gestão de endereços após concluir a verificação independente, para reduzir o risco de copiar um endereço de um histórico de conversas ou de transações em cada ocasião.
Resumo
Os ataques de substituição de endereços de carteiras de criptomoedas exploram a forte dependência de endereços de destinatários durante as transferências de ativos digitais. Os atacantes podem modificar diretamente conteúdo copiado através do sequestro da área de transferência ou utilizar páginas Web maliciosas, extensões de navegador ou envenenamento de endereços para levar os utilizadores a utilizar um endereço incorreto sem se aperceberem. Estes ataques não exigem necessariamente o comprometimento da rede blockchain ou o roubo de chaves privadas, mas podem fazer com que uma transação normalmente assinada envie ativos para uma conta controlada pelo atacante.
À medida que as carteiras de criptomoedas e as aplicações Web3 continuam a expandir-se para mais casos de utilização, a verificação de endereços tornou-se uma parte importante da segurança dos ativos digitais. Os utilizadores precisam de proteger não só as frases de recuperação e as chaves privadas, mas também o ambiente do dispositivo, as fontes das páginas Web e os detalhes de confirmação das transações. Em particular, devem evitar identificar o destinatário apenas verificando o início e o fim de um endereço.
Para transferências quotidianas, obter o endereço através de um canal de confiança, verificar de forma independente as informações completas, confirmar a rede e os parâmetros da transação e interromper prontamente a operação quando for detetada uma anomalia pode ajudar a reduzir o risco de perdas resultantes de ataques de substituição de endereços. Uma segurança de transação verdadeiramente fiável depende não só da capacidade da carteira de proteger as chaves privadas, mas também da capacidade dos utilizadores de confirmar que a transação que estão a autorizar corresponde à sua intenção original.
Perguntas frequentes
O que é um ataque de substituição de endereços de carteiras de criptomoedas?
Um ataque de substituição de endereços de carteiras de criptomoedas ocorre quando um atacante utiliza malware, adulteração de páginas Web, engano através de endereços semelhantes ou outros métodos para levar um utilizador a utilizar um endereço de destinatário incorreto durante uma transferência, enviando os ativos para uma conta controlada pelo atacante.
O sequestro da área de transferência pode roubar a chave privada de uma carteira?
O sequestro da área de transferência visa principalmente o conteúdo copiado e colado e não envolve necessariamente o roubo de chaves privadas. No entanto, alguns programas maliciosos também podem ter capacidades de roubo de informações. Por isso, os utilizadores devem realizar uma verificação abrangente da segurança do dispositivo depois de detetarem uma anomalia num endereço.
Qual é a diferença entre envenenamento de endereços e sequestro da área de transferência?
O envenenamento de endereços utiliza normalmente endereços semelhantes e históricos de transações falsificados para induzir os utilizadores a copiar um endereço incorreto, enquanto o sequestro da área de transferência envolve geralmente malware que substitui diretamente o conteúdo copiado pelo utilizador. Ambos podem fazer com que os ativos sejam enviados para a conta errada, mas os respetivos pontos de entrada são diferentes.
Uma carteira de hardware pode impedir ataques de substituição de endereços?
Uma carteira de hardware pode fornecer uma interface independente de confirmação de transações e ajudar os utilizadores a detetar alguma adulteração de endereços. No entanto, não consegue verificar automaticamente a verdadeira identidade do destinatário. Se for confirmado um endereço incorreto, os ativos poderão ainda ser enviados para a conta do atacante.
É possível recuperar criptomoedas enviadas para o endereço errado?
As transferências já confirmadas on-chain geralmente não podem ser revertidas diretamente. É possível preservar os registos da transação e contactar a plataforma relevante ou as autoridades policiais, mas a possibilidade de recuperação dos ativos depende do fluxo dos fundos e das circunstâncias específicas da investigação. A recuperação não é garantida.
Como impedir que um endereço de carteira copiado seja substituído maliciosamente?
Utilizar um dispositivo e software de confiança, obter endereços de destinatários a partir de fontes fiáveis e verificar o conteúdo completo depois de colar. Para transferências importantes, confirmar o endereço através de um canal independente e evitar copiar diretamente endereços desconhecidos de históricos de transações.