Em 4 de novembro de 2026, a comunidade Polygon apresentou uma proposta de recuperação por hard fork para ativos POL roubados. A proposta diz respeito a dois incidentes de segurança que envolveram a Polymarket e a Binance. Prevê transferir aproximadamente 70,49 milhões de POL de cinco endereços restringidos para endereços de recuperação verificados, através de uma modificação única do estado do protocolo. Com base no preço de referência utilizado na proposta, os ativos têm um valor aproximado de 6,5 milhões de dólares.
Ao contrário do congelamento comum de ativos, esta abordagem procura redistribuir os ativos sem obter as chaves privadas dos atacantes. À data da redação, a proposta deve continuar a ser considerada uma proposta de governação, e não uma recuperação de ativos concluída.
Este artigo utiliza o incidente como ponto de partida para explicar as diferenças entre hard forks, restrições de transações e modificações do estado on-chain. Analisa também porque é que a capacidade técnica de recuperar ativos não significa que todas as blockchains devam ou possam adotar a mesma abordagem.
Pontos-chave
- Um hard fork pode modificar o estado de uma blockchain em condições específicas, mas tal não significa que quaisquer ativos roubados possam ser recuperados.
- O plano de recuperação de POL da Polygon é uma proposta de modificação única do protocolo. Procura redistribuir POL nativo detido por endereços identificados, em vez de reverter todo o histórico de transações da rede.
- As restrições de endereços, os congelamentos de contratos de tokens e as modificações de estado por hard fork correspondem a diferentes níveis de intervenção, com diferentes autoridades de execução e âmbitos de impacto.
- O incidente The DAO da Ethereum, em 2016, demonstrou que uma comunidade pode utilizar um hard fork para resolver um incidente de segurança grave, mas que tal também pode desencadear uma divisão da rede.
- A recuperação de ativos exige a resolução de questões relacionadas com a prova de propriedade, autorização de governação, atualizações de nós, ativos cross-chain e limites de confiança.
O que é um hard fork de blockchain? Porque pode modificar o estado dos ativos?
As blockchains são geralmente mantidas por nós distribuídos que trabalham em conjunto para manter um livro-razão. Com base em regras de consenso predefinidas, os nós verificam se as transações são válidas, se os blocos são válidos e como devem mudar os saldos das contas e os estados dos contratos inteligentes.
Em circunstâncias normais, uma transação só é aceite pela rede se cumprir requisitos como uma assinatura válida, saldo suficiente e regras do protocolo. Por exemplo, quando um utilizador transfere 100 POL da sua própria carteira, normalmente tem de apresentar uma assinatura válida que prove que controla o endereço. Um terceiro sem a chave privada correspondente não pode normalmente transferir os ativos apenas por conhecer o endereço da carteira.
No entanto, os saldos de ativos numa blockchain não existem independentemente das regras do protocolo. Nas redes baseadas em contas, os nós mantêm os saldos das contas, o armazenamento dos contratos e outros dados de estado com base nos resultados da execução do protocolo. Desde que os participantes da rede aceitem novas regras de consenso, a rede pode, em teoria, executar um ajuste de estado diferente de uma transação comum numa determinada altura de bloco.
Um hard fork é uma forma de modificar estas regras. Por exemplo, os programadores podem conceber uma atualização de rede que exija que todos os nós atualizados, a partir de uma altura de bloco especificada, executem um determinado ajuste de saldo de conta antes de processarem transações comuns. Se os nós relevantes adotarem as mesmas regras, a rede pode continuar a operar com base no novo estado.
No entanto, um hard fork não significa que os programadores possam modificar unilateralmente os ativos de todos. Uma alteração do protocolo exige que os participantes relevantes da rede aceitem e executem o software atualizado. Se alguns nós rejeitarem as novas regras, a rede pode desenvolver estados de cadeia diferentes e até formar duas blockchains que continuam a existir separadamente.
Por conseguinte, um hard fork proporciona uma possibilidade técnica de modificar o estado dos ativos, mas os seus efeitos reais dependem da governação da rede, da coordenação dos nós e da aceitação dos participantes do ecossistema.
Porque propôs a Polygon recuperar POL roubado através de um hard fork?
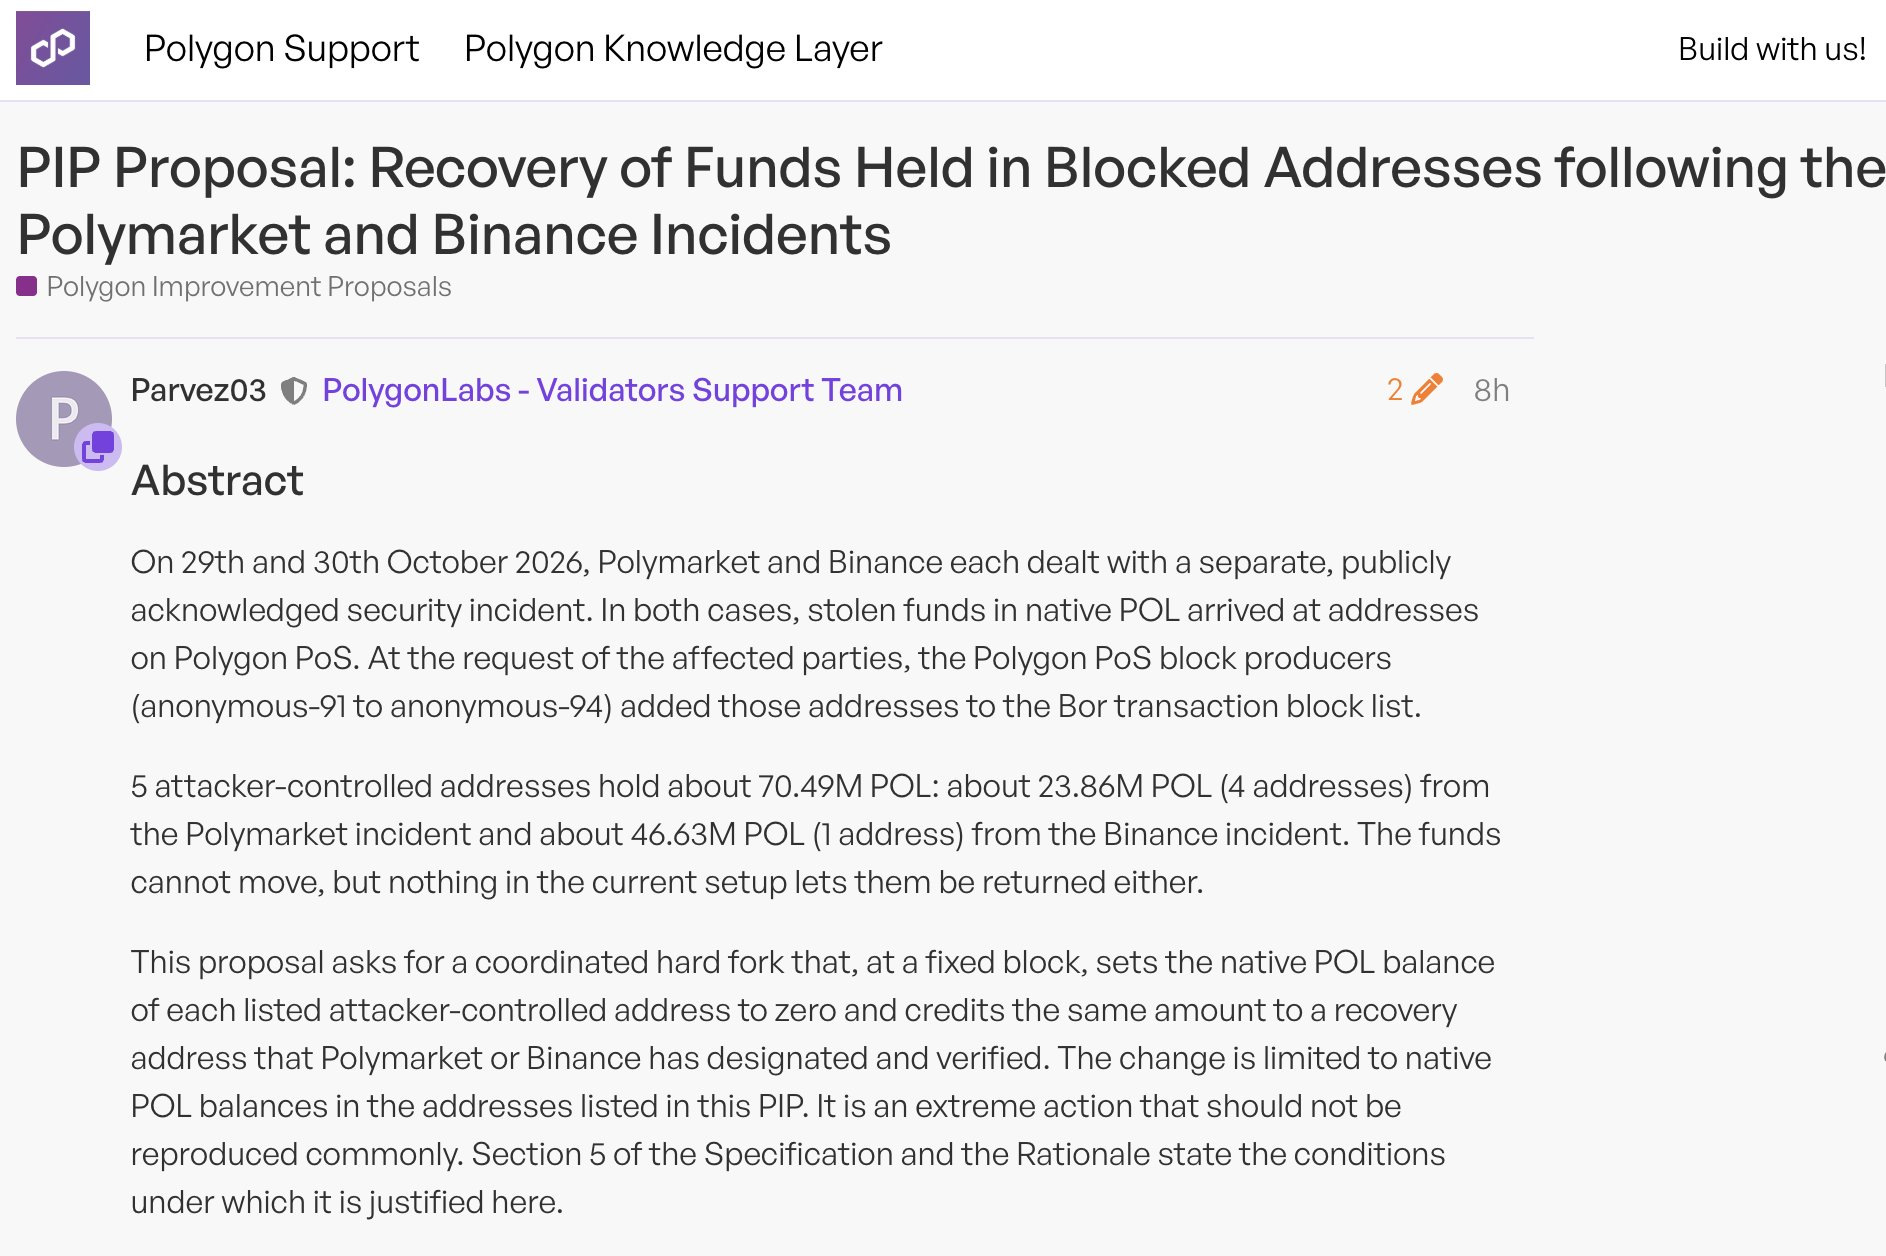
No final de outubro de 2026, a Polymarket e a Binance sofreram incidentes de segurança distintos. Parte do POL nativo roubado foi transferida para endereços específicos na rede Polygon PoS.
Em 4 de novembro, o fórum da comunidade Polygon publicou uma proposta de recuperação que envolvia cinco endereços identificados como controlados por atacantes. Quatro dos endereços detinham aproximadamente 23,86 milhões de POL associados ao incidente da Polymarket. Outro endereço detinha aproximadamente 46,63 milhões de POL associados ao incidente da Binance. O total era de aproximadamente 70,49 milhões de POL.
Após os incidentes, os produtores de blocos relevantes da Polygon PoS adicionaram estes endereços a uma lista de restrições de transações, dificultando a continuação da transferência dos ativos através de transações comuns. Contudo, esta restrição apresenta um problema fundamental: impedir que os ativos continuem a mover-se não é o mesmo que devolvê-los aos seus detentores originais.
No atual acordo, o POL relevante continua registado nos endereços restringidos. Mesmo que os atacantes não possam normalmente transferir os ativos, as vítimas não podem obter controlo destes endereços apenas através das suas próprias ações. Além disso, a própria lista de restrições de endereços é uma medida operacional que exige manutenção contínua. A proposta indica que as restrições são carregadas quando os produtores de blocos iniciam o seu software, que as alterações à lista envolvem procedimentos operacionais e que o mecanismo de filtragem existente não é um sistema de congelamento completo que cubra todas as possíveis vias de transferência de ativos.
Por conseguinte, a proposta sugere utilizar um hard fork único numa altura de bloco predeterminada para definir os saldos de POL nativo dos endereços especificados como zero e adicionar os mesmos montantes de POL a endereços de recuperação designados e verificados para a Polymarket e a Binance. Este processo não exigiria que os atacantes fornecessem as suas chaves privadas, nem que a transferência fosse concluída através de uma transação comum de carteira.
É importante salientar que a proposta não prevê aumentar a oferta total de POL, nem propõe reverter toda a rede Polygon para antes dos ataques. O seu objetivo é implementar uma modificação única de estado que afeta endereços específicos.
Em 9 de novembro, as informações verificáveis consistiam no texto da proposta e nas suas condições de conceção. A publicação da proposta, as discussões de governação ou os testes técnicos não devem ser considerados prova de que a recuperação de ativos já foi concluída na mainnet.
Qual é a diferença entre o congelamento de ativos on-chain e a recuperação por hard fork?
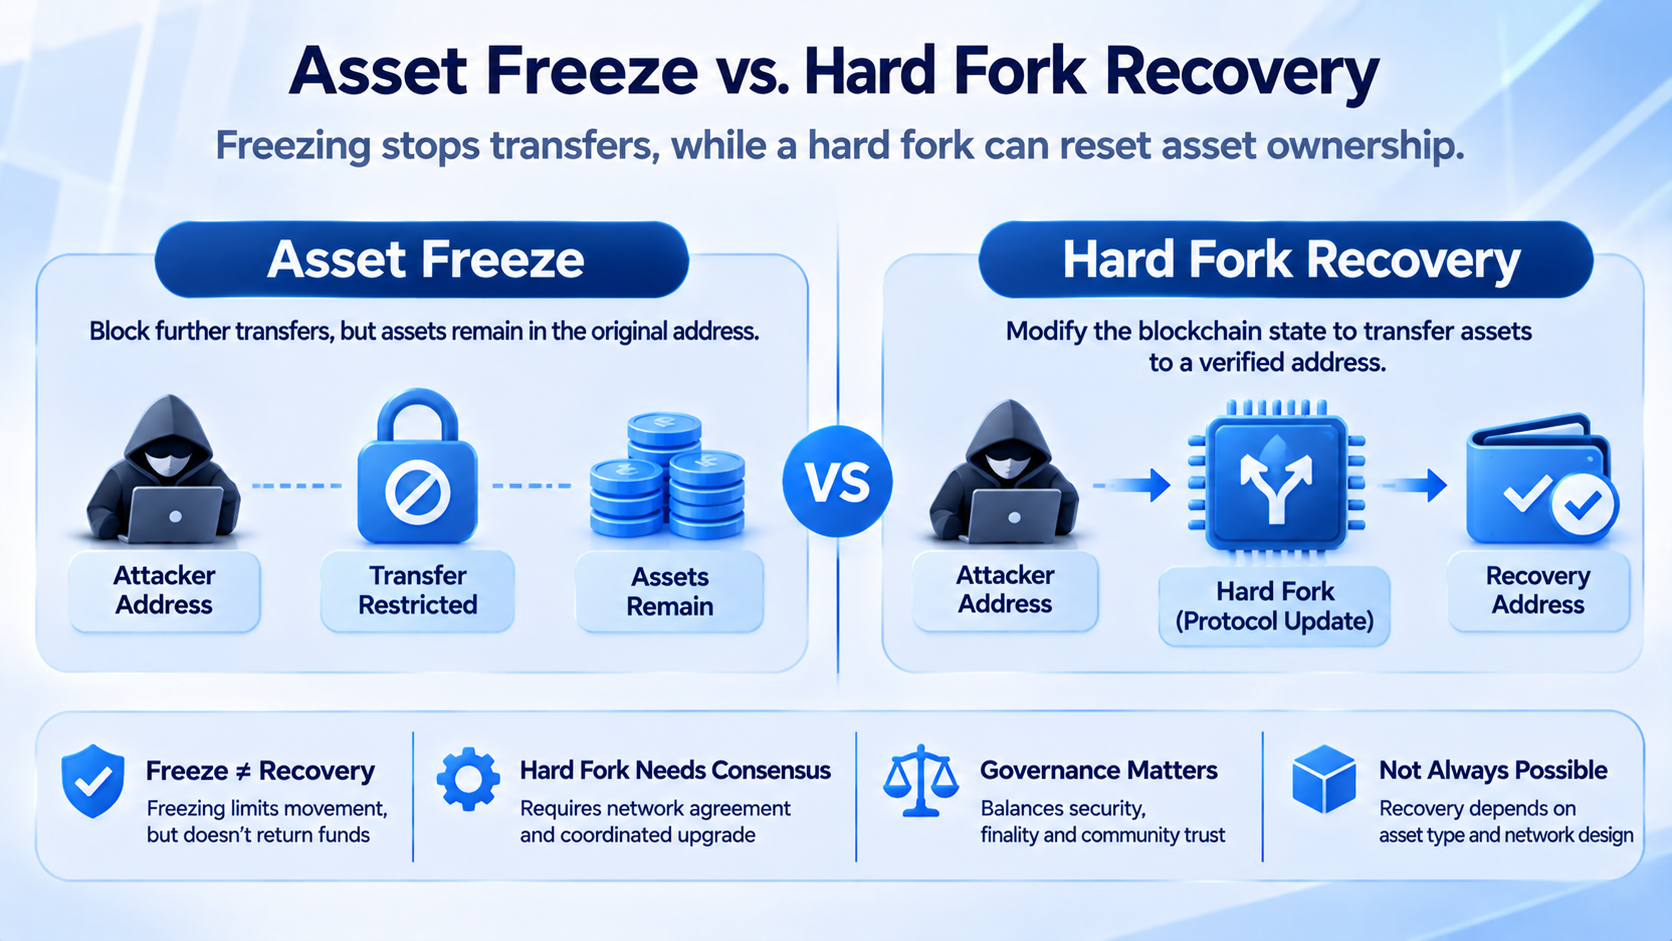
Nos incidentes de segurança de criptoativos, o congelamento e a recuperação são frequentemente discutidos em conjunto, mas os seus mecanismos técnicos e resultados práticos são diferentes. O principal objetivo do congelamento de ativos é impedir novas transferências. A recuperação de ativos exige que os fundos relevantes regressem a endereços ou contas que possam ser controlados pela parte legítima. Como os mecanismos de controlo diferem entre blockchains e tokens, o congelamento de ativos também pode assumir várias formas.
- Congelamento ao nível do contrato de token. Alguns contratos de stablecoins emitidas centralmente têm funções de lista negra ou congelamento. As entidades com as permissões administrativas relevantes podem restringir as transferências de tokens a partir de endereços específicos de acordo com as regras do contrato. Esta abordagem geralmente não exige a modificação das regras de consenso da blockchain subjacente, mas aplica-se apenas a ativos concebidos com as permissões relevantes.
- Restrições ao nível da produção de blocos ou execução de transações. Alguns produtores de blocos numa rede podem rejeitar transações de determinados endereços com base em regras específicas. Isto pode impedir que os ativos relevantes se movimentem através de vias de transação comuns. No entanto, o efeito pode ser limitado se as restrições não forem aplicadas de forma suficientemente abrangente ou se existirem vias de transação não abrangidas.
- Modificação de estado ao nível do protocolo. Uma rede pode atualizar as suas regras de consenso para ajustar diretamente saldos de contas ou outro estado numa determinada altura de bloco. Esta abordagem pode alterar a propriedade dos ativos sem obter a chave privada do endereço original, mas exige coordenação e aceitação ao nível da rede.
| Dimensão de comparação |
Congelamento de contrato de token |
Restrições de produtores de blocos |
Modificação de estado por hard fork |
| Camada de execução |
Contrato inteligente de token |
Produção de blocos e processamento de transações |
Regras de consenso da blockchain |
| Exige uma chave privada |
Normalmente não exige a chave privada do endereço restringido |
Não |
Não |
| Pode impedir transferências |
Depende das permissões do contrato |
Depende do âmbito de execução |
Pode alterar o estado através de novas regras |
| Pode devolver ativos diretamente |
Depende de o contrato suportar essa função |
Normalmente não |
Sim, em condições específicas |
| Riscos principais |
Autoridade administrativa concentrada |
Execução inconsistente e disputas sobre censura |
Disputas de governação e divisões de cadeia |
No incidente da Polygon, a recuperação de POL nativo não pode simplesmente utilizar o mesmo método que o contrato de congelamento de um emitente de stablecoin. A proposta concebe especificamente um ajuste ao nível do protocolo para os saldos de POL nativo na Polygon PoS. Outros tokens envolvidos não são automaticamente incluídos no âmbito da recuperação.
Isto mostra que o roubo de ativos on-chain pode exigir respostas completamente diferentes consoante o ativo. Para os utilizadores, compreender a rede onde existe um ativo, se o seu contrato de token tem permissões administrativas e a estrutura de governação da rede relevante é mais significativo do que discutir genericamente se as blockchains podem congelar fundos.
Como pode um hard fork transferir ativos roubados sem uma chave privada?
Numa transação comum, uma assinatura de chave privada é um meio importante para provar o controlo sobre ativos. No caso de ativos nativos, outros utilizadores geralmente não podem transferir fundos diretamente sem uma assinatura válida do endereço correspondente. A recuperação de ativos por hard fork segue uma via diferente: modifica as regras de transição de estado aceites pela rede.
Segundo a proposta de recuperação da Polygon, os programadores planeiam especificar um futuro bloco de ativação. Antes de as transações comuns começarem a ser executadas nesse bloco, os nós atualizados processariam primeiro os saldos dos endereços relevantes segundo regras predefinidas. O processo pode ser dividido em quatro etapas.
Etapa 1: Determinar o âmbito da recuperação. Com base nos registos de transações on-chain, investigações de segurança e informações fornecidas pelas vítimas, identificam-se os endereços relevantes e confirma-se a relação entre os fundos nesses endereços e os incidentes específicos.
Etapa 2: Verificar os endereços de recuperação. As vítimas têm de fornecer novos endereços para receber os fundos e provar o controlo desses endereços através de métodos como mensagens assinadas ou pequenas transferências de teste. Isto ajuda a evitar que os ativos sejam transferidos para endereços incorretos.
Etapa 3: Modificar as regras do cliente. Os programadores integram a lógica única de ajuste de saldo no software dos nós e especificam que será executada numa determinada altura de bloco. Segundo a conceção da proposta da Polygon, os saldos de POL nativo dos endereços relevantes dos atacantes seriam definidos como zero, enquanto os montantes correspondentes seriam adicionados aos endereços de recuperação especificados.
Etapa 4: Atualização e execução da rede. Os operadores de nós instalam software compatível. Quando a rede atinge o bloco de ativação, executam o mesmo ajuste de estado e continuam a validar blocos subsequentes de acordo com as novas regras.
O ponto essencial é que a transferência de ativos deixaria de ser concluída através de uma transação assinada por um utilizador comum. Em vez disso, seria concluída através de uma alteração do estado do protocolo executada coletivamente por todos os nós que adotam as novas regras. Importa salientar que esta abordagem não exige necessariamente a eliminação de blocos históricos. Os registos de transferências anteriores podem permanecer intactos, enquanto a rede adiciona uma alteração de estado especial numa nova altura de bloco.
Por conseguinte, modificar a atual propriedade de ativos e eliminar o histórico de transações passadas são dois conceitos técnicos distintos. A proposta da Polygon também exige aprovação de governação, exercícios em testnet, revisões de saldo e lançamentos de clientes antes da implementação formal. Estas etapas são importantes não só para a exatidão técnica, mas também para ajudar a rede a evitar uma divisão causada por versões inconsistentes dos nós.
Como recuperou o incidente The DAO da Ethereum, em 2016, ativos através de um hard fork?
Um dos casos mais representativos de recuperação de ativos na história das blockchains foi o incidente The DAO da Ethereum, em 2016. A DAO era um projeto de investimento descentralizado inicial desenvolvido na Ethereum. Em junho de 2016, os atacantes exploraram uma vulnerabilidade de reentrância no seu contrato inteligente e transferiram aproximadamente 3,6 milhões de ETH, desencadeando uma grave crise de segurança on-chain na época.
Uma vez que os ativos relevantes estavam sujeitos a uma limitação temporal no mecanismo do contrato, a comunidade teve um período para discutir e implementar uma resposta. Após um extenso debate, a comunidade Ethereum optou por modificar parte do estado da blockchain através de um hard fork. Os fundos associados ao incidente The DAO foram transferidos para um contrato de recuperação, permitindo que os participantes elegíveis reivindicassem ativos de acordo com as regras aplicáveis.
Em 20 de julho de 2016, a Ethereum implementou o hard fork na altura de bloco 1 920 000. No entanto, nem todos os participantes da rede apoiaram o hard fork. Alguns consideravam que recuperar ativos através do consenso da comunidade durante um incidente de segurança grave ajudaria a proteger os utilizadores e a manter a confiança no ecossistema. Outros consideravam que, mesmo que os resultados das transações tivessem origem numa vulnerabilidade de contrato inteligente, o protocolo subjacente não deveria ser modificado para redistribuir os ativos.
Por fim, a rede que aceitou a modificação de estado continuou a desenvolver-se sob o nome Ethereum (ETH), enquanto a rede que rejeitou a modificação continuou como Ethereum Classic (ETC). O incidente The DAO demonstrou que um hard fork pode servir como meio técnico para resolver um incidente de segurança grave, mas também revelou os custos de governação dessa intervenção. Para uma rede blockchain, a capacidade técnica de modificar o estado não significa que todos os participantes aceitem a modificação. Grupos diferentes podem ter perspetivas inconciliáveis relativamente à segurança dos ativos, à finalidade das transações e à imutabilidade.
A recuperação de ativos através de um hard fork compromete a imutabilidade da blockchain?
A imutabilidade é uma das características importantes da tecnologia blockchain, mas não significa que as regras da blockchain nunca possam mudar. O histórico de uma blockchain é geralmente protegido por estruturas criptográficas e mecanismos de consenso. Os participantes comuns não podem modificar arbitrariamente transações confirmadas, porque essas modificações exigem reconhecimento ao abrigo das regras de consenso da rede.
No entanto, as próprias regras de consenso podem mudar através da governação e de atualizações da rede. Isto levanta dois aspetos distintos da imutabilidade: primeiro, se um participante individual pode modificar unilateralmente o livro-razão; e segundo, se a rede no seu todo deve permitir que determinados estados existentes sejam modificados por decisão coletiva.
Os defensores de mecanismos especiais de recuperação de ativos defendem que as blockchains não são sistemas dissociados da governação social. Quando um incidente de segurança é sustentado por provas suficientes e tem consequências graves, a comunidade pode adotar medidas especiais através de um processo de governação aberto, em condições estritamente limitadas.
Os opositores receiam que, assim que uma rede aceite a redistribuição de ativos por um motivo específico, possa estabelecer um precedente. No futuro, as partes relevantes poderão voltar a solicitar a intervenção do protocolo em resposta a litígios comerciais, requisitos regulamentares ou outros conflitos de interesses.
Este debate envolve não só a questão de saber se as vítimas devem ser protegidas, mas também quem tem autoridade para determinar que os ativos foram roubados, quem tem autoridade para designar endereços de receção e quais os incidentes que se qualificam para tratamento especial. A proposta de recuperação da Polygon procura reduzir estes riscos ao limitar o âmbito da intervenção. A sua conceção aplica-se apenas a incidentes específicos, endereços previamente listados e uma modificação única de estado. Declara expressamente que não defende a criação de poderes gerais de congelamento e recuperação de ativos.
Mesmo com um âmbito de intervenção limitado, as disputas de governação não podem ser totalmente eliminadas. Por conseguinte, a recuperação de ativos por hard fork não pode ser simplesmente classificada como proteção dos utilizadores ou comprometimento da descentralização. Reflete uma escolha feita por uma rede blockchain entre a segurança dos ativos, a estabilidade das regras e a governação comunitária.
Porque não podem todos os criptoativos roubados ser recuperados através de um hard fork?
Embora um hard fork possa modificar o estado dos ativos numa rede específica, o processo de recuperação efetivo está sujeito a muitas limitações.
- Se os ativos podem ser identificados com precisão. Se os fundos roubados permanecerem concentrados num pequeno número de endereços claramente identificados e as vias de transferência on-chain forem claras, é relativamente fácil determinar o âmbito da recuperação. No entanto, se os fundos tiverem passado por múltiplas transferências, mistura, conversões ou transações cross-chain, determinar a propriedade dos ativos pode tornar-se muito mais complexo.
- Se os ativos ainda se encontram na rede relevante. Um hard fork de blockchain geralmente só pode modificar diretamente o estado dessa rede. Se o atacante tiver trocado os ativos por ativos noutra blockchain, o ajuste do saldo na rede original não pode modificar diretamente o livro-razão de outra rede independente.
- Diferenças no tipo de ativo. Os tokens nativos, tokens de contratos inteligentes, ativos em ponte e ativos detidos em contas de custódia têm mecanismos de controlo diferentes. Modificar o saldo de ativos nativos de um endereço não significa que todos os outros ativos detidos por esse endereço possam ser alterados ao mesmo tempo.
- Governação e coordenação da rede. Um hard fork exige que um número suficiente de participantes relevantes aceite as novas regras. Em redes com elevado grau de descentralização e opiniões dispersas, alcançar consenso sobre a recuperação de ativos pode ser extremamente difícil.
- Risco de atribuição incorreta. Se um plano de recuperação identificar incorretamente um endereço como pertencente a um atacante ou enviar ativos para um endereço de recuperação que não tenha sido suficientemente verificado, a própria modificação do protocolo poderá causar novas perdas.
As redes blockchain também devem considerar a finalidade das transações. Se a propriedade de ativos confirmada no passado puder mudar após um período prolongado devido a um litígio externo, as plataformas de negociação, os serviços de custódia e outros prestadores de serviços financeiros terão de reavaliar os riscos de liquidação dos ativos relevantes. Por conseguinte, a possibilidade de recuperar ativos através de um hard fork depende não só da capacidade técnica da rede para modificar o estado, mas também das provas, da localização dos ativos, do processo de governação e dos potenciais efeitos secundários.
Como devem os investidores compreender os riscos do congelamento e da recuperação de ativos on-chain?
Para os investidores comuns, os mecanismos de recuperação de ativos em blockchain podem proporcionar opções adicionais de resposta de segurança, mas também podem introduzir novos riscos de governação e controlo.
- Distinguir o controlo técnico dos ativos da capacidade prática de os utilizar. O facto de um endereço de carteira ter um saldo de ativos não significa que os ativos possam ser transferidos livremente em todas as circunstâncias. Se um contrato de token tiver permissões de congelamento ou se a rede adotar restrições especiais de transações, a utilização prática dos ativos pode ser afetada.
- Prestar atenção à estrutura de governação da rede onde os ativos são detidos. As diferentes blockchains tratam de forma distinta as atualizações de protocolo, a coordenação de nós e as respostas de segurança de emergência. Algumas redes podem ter maior capacidade para coordenar rapidamente medidas especiais, enquanto outras dão maior ênfase à prevenção da intervenção humana.
- Compreender a relação entre a finalidade das transações e a recuperação de ativos. As transações on-chain comuns geralmente têm uma forte finalidade após atingirem um determinado limiar de confirmações. Contudo, uma modificação de estado ao nível do protocolo pode alterar a propriedade subsequente dos ativos em circunstâncias extremas. Isto não é o mesmo que cancelar diretamente uma transação comum.
- Não considerar um hard fork como uma solução padrão após o roubo de ativos. A maioria dos roubos de carteiras pessoais, aprovações de phishing e transferências efetuadas por engano não se qualificará automaticamente para a recuperação de ativos ao nível do protocolo. Mesmo que exista uma via técnica de recuperação, poderá não ser possível implementá-la porque os fundos já foram movimentados, as provas são insuficientes ou o processo de governação não consegue alcançar consenso.
Por conseguinte, proteger as chaves privadas, gerir aprovações de contratos, verificar endereços de transação e diversificar o risco dos ativos continuam a ser medidas fundamentais para reduzir o risco de perdas de ativos on-chain.
Conclusão
Em condições específicas, um hard fork de blockchain pode ser utilizado para recuperar ativos roubados. No entanto, esta capacidade não significa que as blockchains disponham de um mecanismo de reversão de transações universalmente aplicável. As transações on-chain comuns dependem de assinaturas de chaves privadas e de regras de consenso, enquanto a recuperação especial de ativos exige uma atualização do protocolo para modificar o estado de contas específicas com a aprovação da rede.
O plano de recuperação de ativos POL da Polygon, proposto em novembro de 2026, fornece um novo estudo de caso deste mecanismo. A proposta prevê implementar uma modificação única de estado que afeta endereços identificados que detêm ativos roubados e transferir o POL nativo para endereços de recuperação verificados. Em comparação com a simples restrição de endereços, esta abordagem procura resolver o problema de os ativos deixarem de poder ser movimentados, mas também não poderem ser devolvidos. No entanto, continua a exigir governação, testes e coordenação da rede.
O incidente The DAO da Ethereum, em 2016, demonstrou que, embora um hard fork possa permitir a recuperação de ativos, também pode desencadear debates de longo prazo sobre a imutabilidade e os princípios de governação da rede, podendo até resultar numa divisão da blockchain.
De uma perspetiva técnica, congelar ativos, modificar saldos e reverter o histórico são operações diferentes. De uma perspetiva de governação, a possibilidade de implementar estas operações depende da quantidade de autoridade de intervenção que os participantes da rede estão dispostos a conceder ao protocolo. Para os utilizadores, compreender estas diferenças ajuda a avaliar com maior precisão os limites de segurança das blockchains e os riscos de propriedade de ativos.
Perguntas frequentes
Um hard fork de blockchain pode recuperar criptoativos roubados?
Em condições específicas, pode. Uma rede pode modificar as suas regras de consenso para ajustar o estado dos ativos de endereços especificados, mas tem de resolver questões relacionadas com a identificação de ativos, aprovação de governação e atualizações de nós. Nem todos os ativos roubados podem ser recuperados desta forma.
A Polygon já recuperou o POL roubado através de um hard fork?
Em 9 de novembro de 2026, o que pode ser verificado é que a comunidade Polygon propôs um plano de recuperação de ativos que envolve aproximadamente 70,49 milhões de POL. A publicação da proposta não deve ser considerada prova de que a recuperação já foi concluída na mainnet.
Qual é a diferença entre congelar um endereço de carteira e recuperar ativos?
O congelamento restringe principalmente novas transferências de ativos. A recuperação exige que os fundos regressem a um endereço que possa ser controlado pela parte legítima. O congelamento, por si só, geralmente não altera a propriedade dos ativos.
Um hard fork exige a chave privada do atacante?
A recuperação de ativos através de uma modificação de estado ao nível do protocolo não exige que o atacante forneça uma chave privada. No entanto, a rede tem de executar as operações relevantes ao abrigo das novas regras de consenso.
A recuperação de ativos através de um hard fork elimina os registos de transações originais?
Não necessariamente. A rede pode preservar o histórico de transações anterior e adicionar um ajuste de estado numa determinada altura de bloco. Modificar saldos de ativos e eliminar o histórico de transações não são a mesma coisa.
Porque surgiu a Ethereum Classic após o hard fork da Ethereum?
Após o incidente The DAO de 2016, alguns participantes da rede aceitaram recuperar os ativos através de um hard fork, enquanto outros rejeitaram a modificação do estado original. Os dois grupos continuaram a operar redes segundo regras diferentes, formando eventualmente a Ethereum e a Ethereum Classic.
Stablecoins congeladas, como a USDT, exigem um hard fork?
Não necessariamente. Alguns contratos inteligentes de stablecoins têm funções integradas de congelamento ou gestão de listas negras. As entidades autorizadas podem executar as operações relevantes de acordo com as regras do contrato sem modificar o protocolo da blockchain subjacente.